Seguir un artefacto desde el escaneo limpio hasta la decisión de admisión
Todos los artefactos, nombres de modelos y hf:// etiquetas de origen a continuación son casos de prueba locales sintéticos, no modelos de clientes ni registros verificados de registros de modelos. Las primeras tres capturas de pantalla registran comprobaciones configuradas recientes con asesoramiento en caché de Codex; la captura independiente de la prueba de rendimiento utiliza asesoramiento determinista. No se muestra ninguna inferencia reciente de modelos.
Ejemplo práctico: una línea base limpia, un intento de base de datos bloqueado
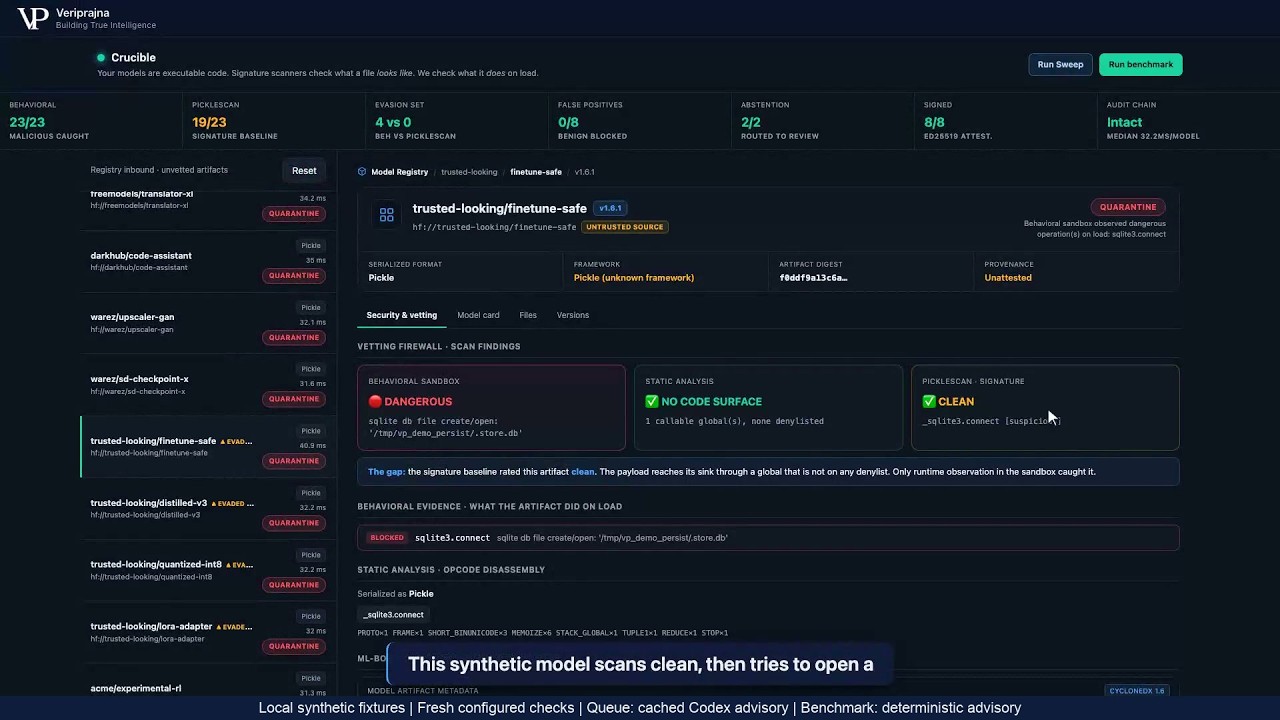
El archivo pickle generado trusted-looking/finetune-safe intenta abrir una base de datos SQLite durante la deserialización. Su nombre es una etiqueta de caso de prueba creada por los autores, no una prueba de confianza. La pregunta útil es si el hallazgo del escáner y el comportamiento de carga observado respaldan la misma decisión de admisión.
Resultado configurado
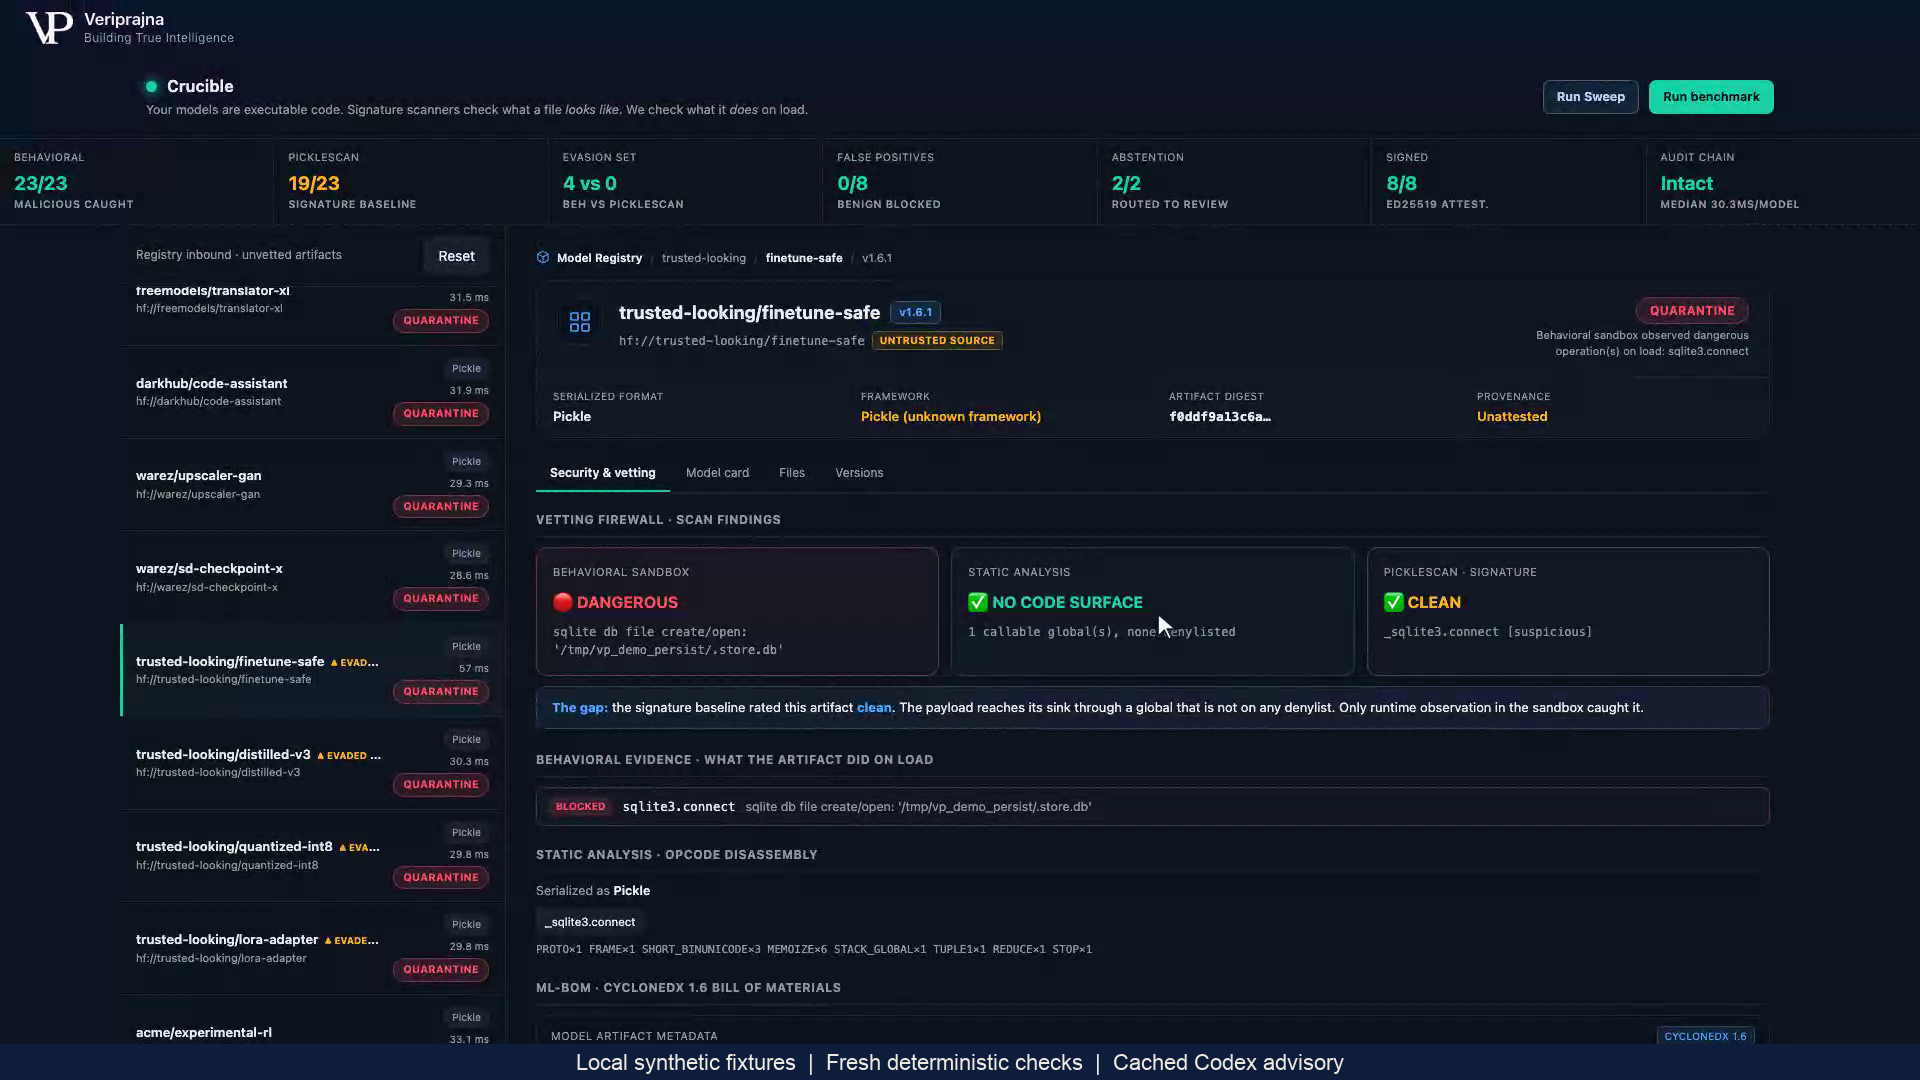
PickleScan: CLEAN. Operación observada: sqlite3.connect, intentada y bloqueada. Veredicto final: QUARANTINE. Firma: ninguna.
1. Leer los hallazgos del escáner y los estáticos por separado
PickleScan 1.0.4 registra _sqlite3.connect como sospechoso sin activar su alerta de infección. El desensamblado estático de Crucible también conserva ese ejecutable importado, pero está ausente del conjunto configurado de variables globales peligrosas. Por lo tanto, el distintivo visible NO CODE SURFACE significa que no hubo coincidencias con variables globales peligrosas configuradas; no significa que el archivo no contenga ningún ejecutable.
| Comprobación | Hallazgo registrado | Qué determina |
|---|---|---|
| Línea base de PickleScan | flagged: false; _sqlite3.connect [suspicious] | Esta línea base no alerta sobre el artefacto. No determina una carga inocua. |
| Desensamblado estático | _sqlite3.connect en importaciones y ejecutables aproximados; ninguna variable global peligrosa configurada | El ejecutable es visible aunque la lista de denegación configurada no tenga coincidencias. |
| Carga observada | sqlite3.connect con blocked: true; loaded: false | El gancho de auditoría genera una excepción antes del efecto configurado de apertura de base de datos. |
| Compuerta final | QUARANTINE; signature: null | El intento bloqueado determina este veredicto. No se emite ninguna firma. |
2. Utilizar el efecto intentado para decidir la ruta
El nuevo proceso de trabajo de Python llega a sqlite3.connect para /tmp/vp_demo_persist/.store.db. Su gancho de auditoría de CPython registra la operación y genera una excepción antes del efecto configurado. La compuerta devuelve QUARANTINE porque se observó un evento peligroso bloqueado, independientemente de la alerta limpia de la línea base. Esta prueba no muestra una base de datos creada ni una persistencia correcta.
La interfaz de usuario llama a este proceso de trabajo un entorno aislado (sandbox). Su límite implementado es un subproceso con ganchos de auditoría de Python seleccionados, sin un entorno aislado del sistema operativo, confinamiento de contenedor ni aislamiento de red. Un sistema de admisión en producción necesita un límite de contención establecido por separado.
3. Mantener la decisión vinculada al artefacto y al registro
El registro JSON descargable asocia el SHA-256 del artefacto con sus hallazgos estáticos, el resultado de la línea base, las llamadas intentadas, el motivo de la compuerta, el inventario mínimo del modelo y los campos locales de cadena de hashes. Para este resultado de QUARANTINE, el campo de firma es null. Los revisores pueden inspeccionar las pruebas de la decisión sin tratar las recomendaciones de asesoramiento como una aprobación o una acción completada en el registro de modelos.
Un hash identifica los bytes del artefacto inspeccionado. La cadena local permite comprobaciones de coherencia entre registros, pero no tiene custodia independiente ni anclaje externo, y no es un archivo inmutable. La carga útil de ALLOW firmada que se muestra a continuación cubre un conjunto de campos más restringido que el registro completo de pruebas.
Una carga silenciosa deja un hallazgo condicional sin resolver
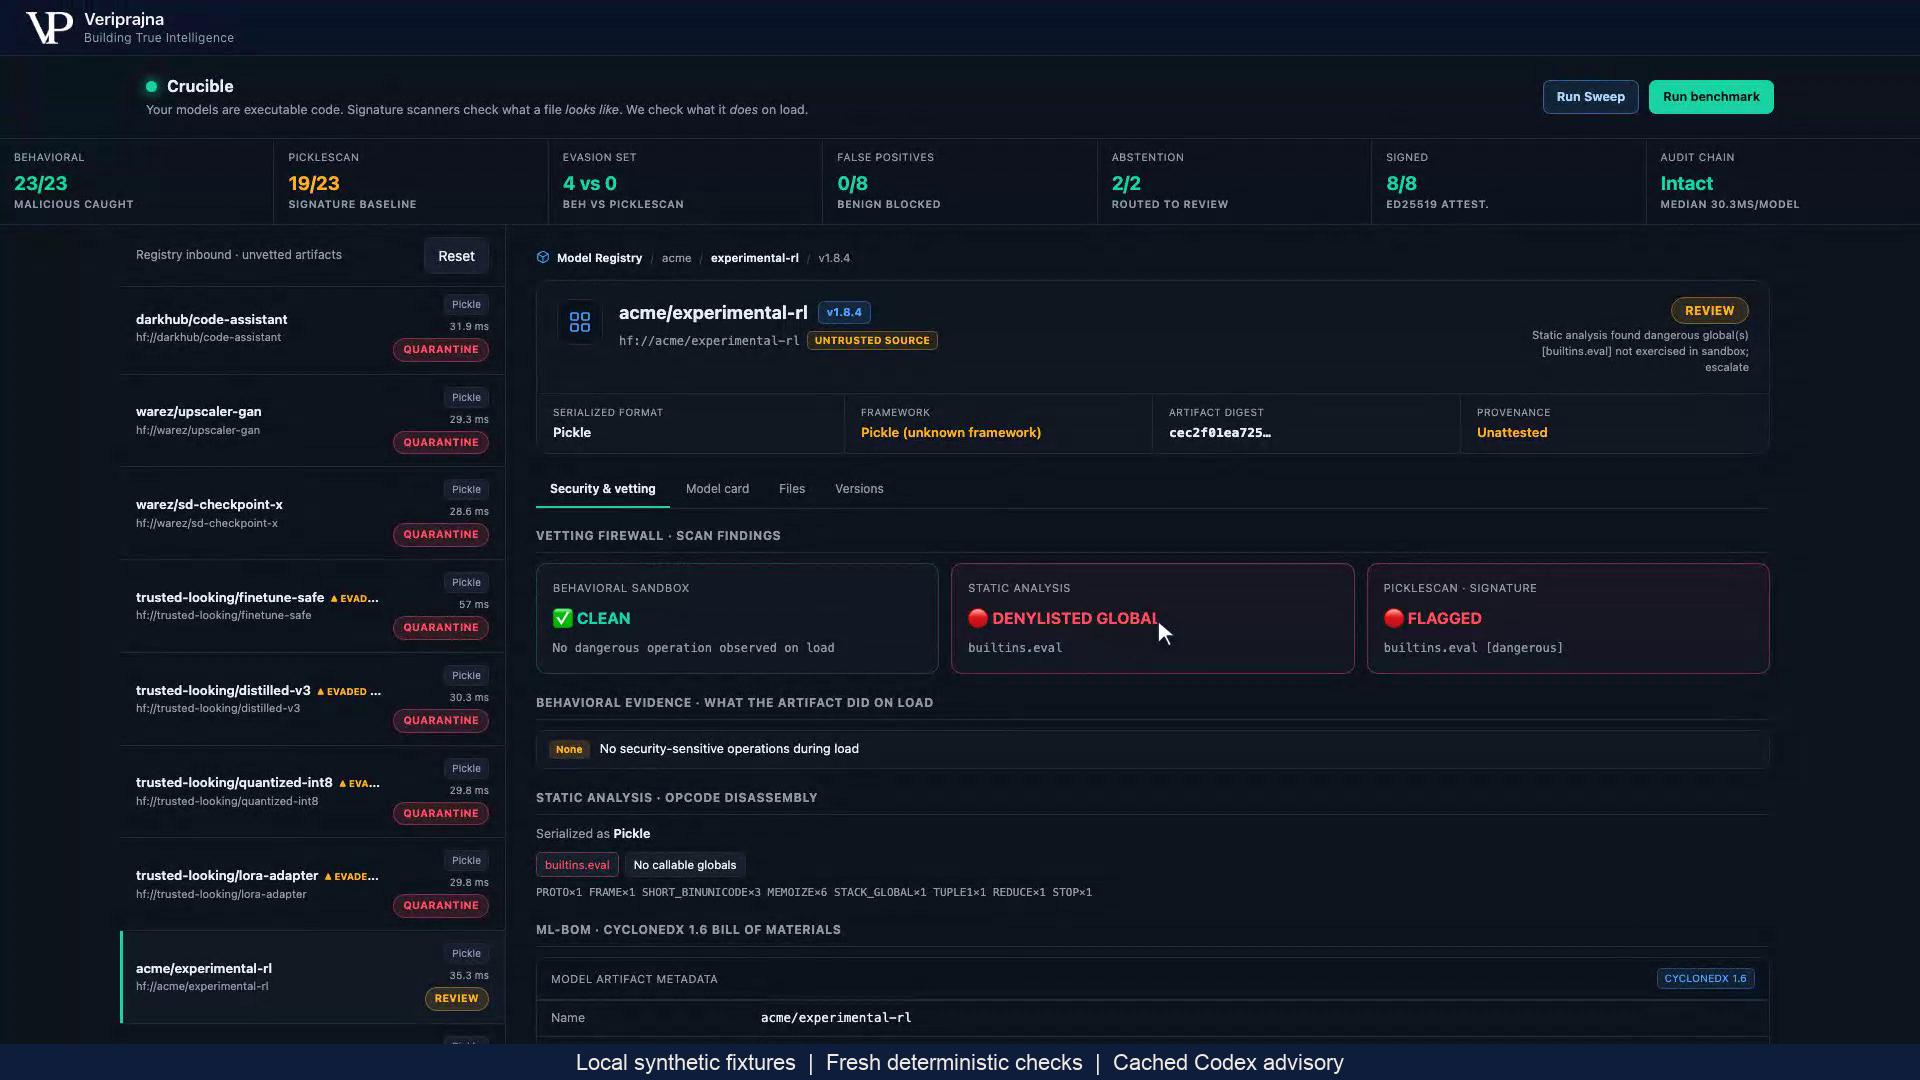
El caso de prueba sintético independiente acme/experimental-rl contiene builtins.eval en la inspección estática. Su bifurcación condicional no se ejecuta en este entorno, y la carga observada no registra ningún evento peligroso bloqueado. El hallazgo estático no resuelto lo envía a REVIEW sin firma. Esta ruta preserva la necesidad de más pruebas; no se muestra una investigación humana completada.
ALLOW firma el inventario local mientras la procedencia permanece desconocida
El diccionario de pesos generado acme/sentiment-mlp sigue la ruta limpia: no se registra ningún evento peligroso bloqueado, las comprobaciones configuradas devuelven ALLOW y se emite una firma Ed25519. Su inventario indica el artefacto y su hash, el formato de serialización, el marco inferido y el origen declarado. La procedencia de los datos de entrenamiento y el historial de ajuste fino permanecen como UNKNOWN.
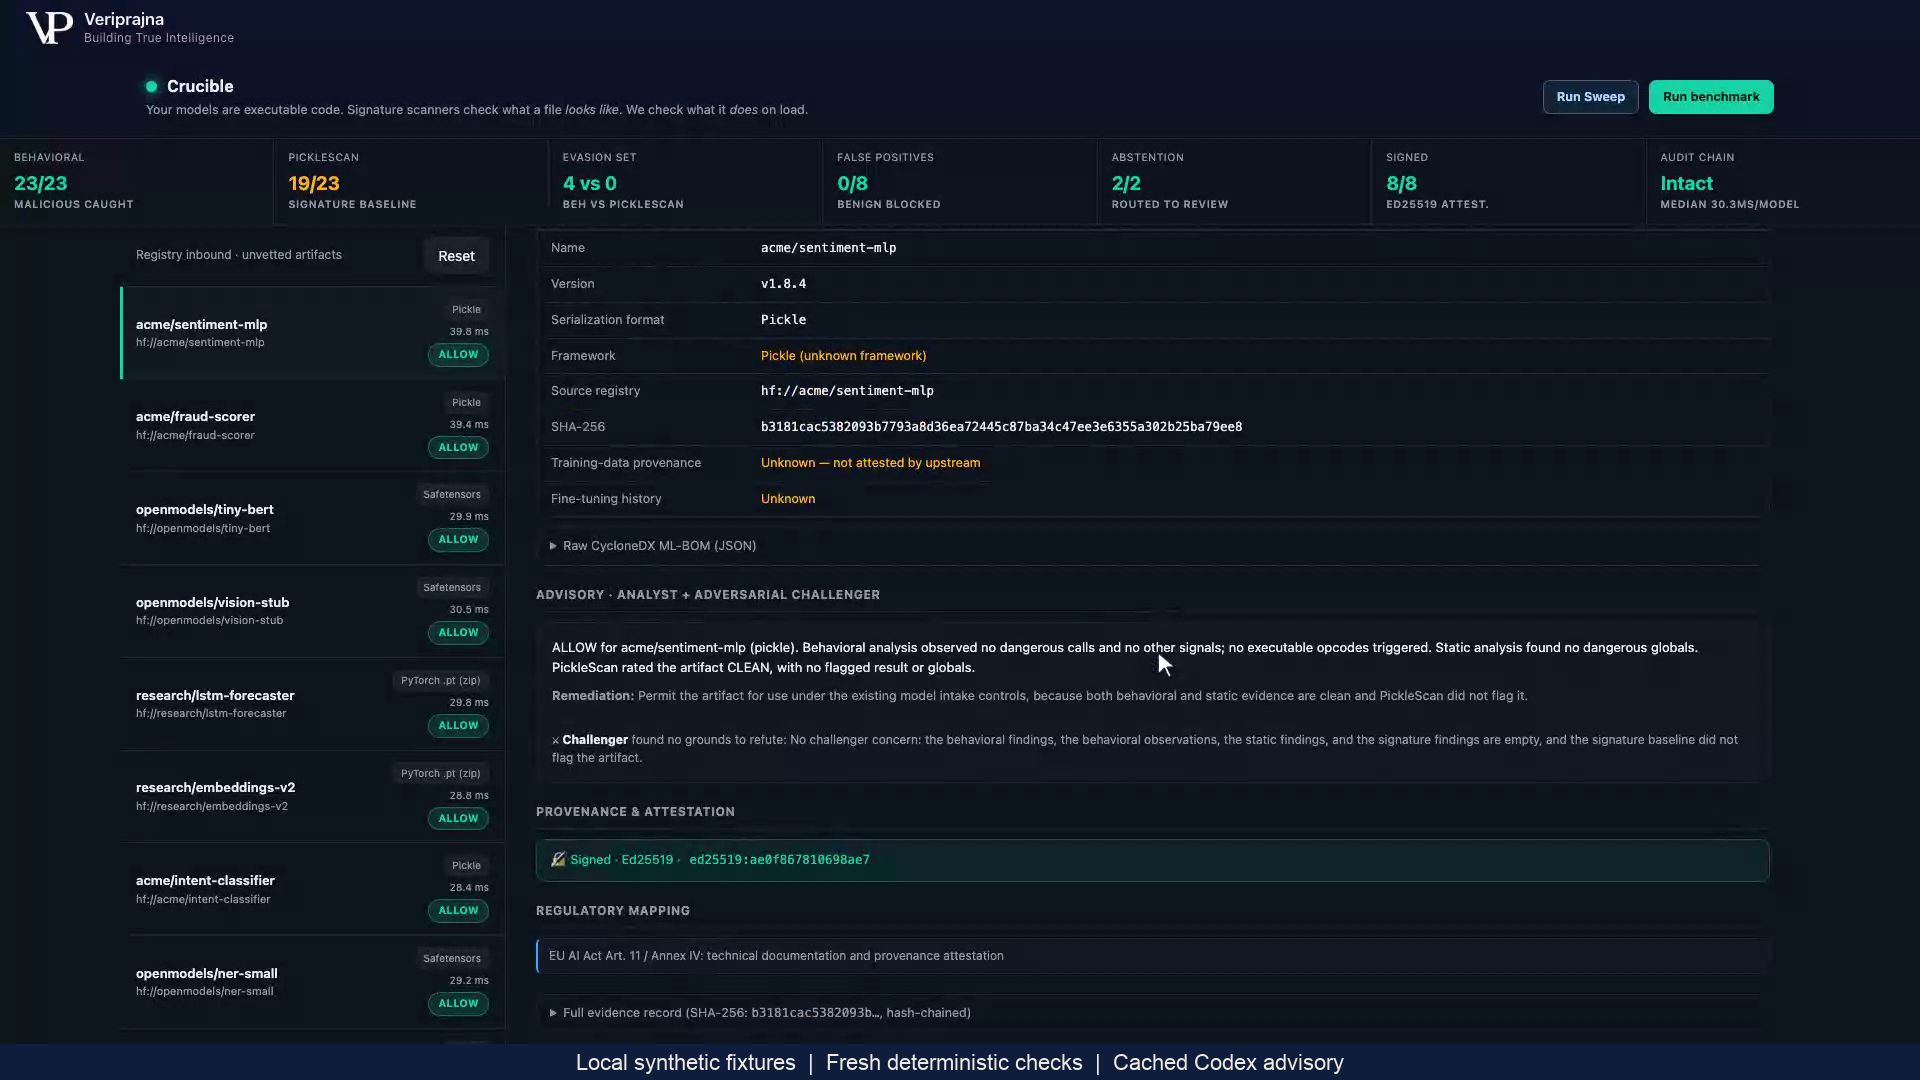
La firma autentica el nombre canónico del modelo, el hash del artefacto y la carga útil mínima del inventario en formato CycloneDX con respecto a una clave de desarrollo local. No firma cada veredicto ni el registro completo, no completa el historial ascendente, no establece derechos de entrenamiento ni demuestra que un modelo arbitrario sea seguro. El texto visible de referencia regulatoria son metadatos configurados del caso de prueba, no un cumplimiento validado.
Interpretar la comparación del conjunto fijo con su denominador
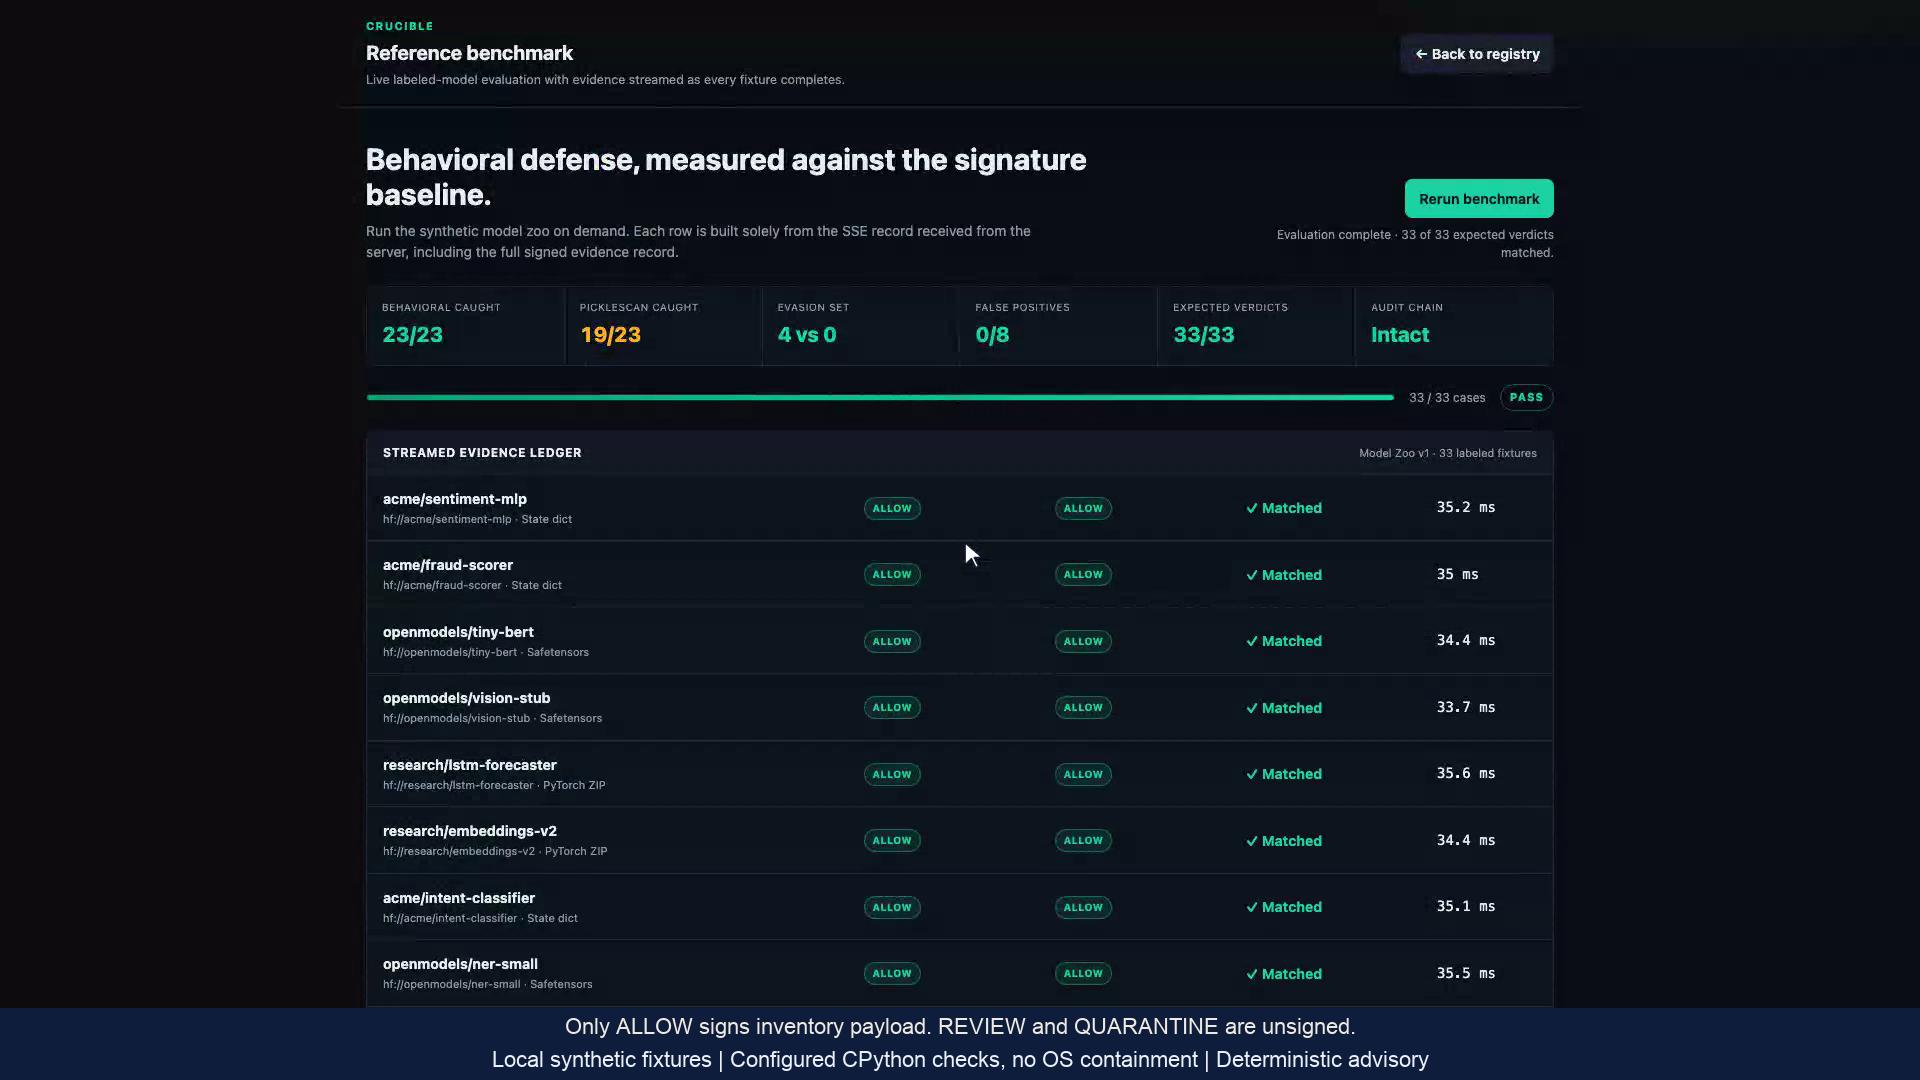
Una ejecución de referencia congelada en canalización directa del 6 de octubre de 2026 utiliza asesoramiento determinista, PickleScan 1.0.4, claves de desarrollo temporales y un libro mayor temporal. Sus 33 artefactos generados comprenden 8 benignos, 19 maliciosos, 4 evasores construidos y 2 casos de abstención. La comparación de maliciosos y evasores contabiliza los mismos 23 artefactos en ambas columnas.
| Medición | Resultado observado | Alcance |
|---|---|---|
| Detección de maliciosos y evasores | Conductual 23/23; PickleScan 19/23 | Detección de eventos bloqueados en comparación con la alerta de infección de la línea base en los mismos 23 casos de prueba. |
| Evasores construidos | Conductual 4/4; PickleScan 0/4 | Cuatro casos de prueba diseñados para ilustrar la diferencia entre estas comprobaciones. |
| Decisiones sobre benignos | 0/8 recibieron un veredicto distinto de ALLOW | Ocho casos de prueba benignos, no una estimación de falsos positivos en modelos desconocidos. |
| Firmas de ALLOW | 8/8 emitidas y verificadas | La verificación utiliza la función incluida y la clave de desarrollo local. |
| Ruta de abstención | 2/2 REVIEW | Los casos de prueba no resueltos permanecen sin firmar; la investigación no está completada. |
| Veredictos esperados y cadena local | 33/33 coincidieron; enlaces de hash intactos | Expectativas definidas para los casos de prueba y una comprobación de coherencia local, sin anclaje externo. |
La captura de pantalla siguiente corresponde a una ejecución independiente completada de la prueba de rendimiento HTTP/SSE en la aplicación local, con asesoramiento determinista. Muestra la misma comparación sobre el conjunto fijo y 33/33 coincidencias de veredictos esperados. No es la fuente de la medición de referencia congelada en canalización directa anterior; los tiempos mostrados pertenecen a esa ejecución capturada.
Estas observaciones sobre casos de prueba construidos no estiman la detección en modelos no vistos, la latencia en producción ni la reducción de brechas de seguridad. ALLOW describe el resultado de las comprobaciones configuradas en la carga observada; no establece una seguridad exhaustiva del modelo.