البنية التحتية والنشر السيادي
بناء بنية تحتية سيادية للذكاء الاصطناعي: عناقيد GPU معزولة هوائياً، وعمليات MLOps دون اتصال، وتدقيق التبعيات، والربط التنظيمي لبيئات سيادة البيانات.
يتدفق ما يقارب 100 مليار دولار إلى الحوسبة السيادية للذكاء الاصطناعي في عام 2026. لم تعد البنية التحتية للذكاء الاصطناعي التي تبقى داخل حدود خاضعة للرقابة متطلباً دفاعياً متخصصاً — بل أصبحت الوضع الافتراضي للمؤسسات الخاضعة للتنظيم والحكومات حول العالم. نهجنا هو هندسة البنية التحتية التي تجعل الذكاء الاصطناعي السيادي حقيقة تشغيلية، لا مجرد إعلان استراتيجي.
ما تعنيه السيادة فعلاً (وما لا تعنيه)
السيادة ليست إقامة البيانات. تخبرك إقامة البيانات بمكان وجود بياناتك. أما السيادة فتخبرك بمن يتحكم في المنظومة التي تعمل عليها. أطلقت AWS سحابتها السيادية الأوروبية في يناير 2026 بأكثر من 90 خدمة ضمن كيان منفصل فيزيائياً ومُسجَّل في ألمانيا. هذا يحقق إقامة البيانات. لكنه لا يحقق السيادة البنيوية، لأن قانون CLOUD الأمريكي يمنح صلاحية الوصول خارج الحدود إلى البيانات بغض النظر عن مكان تخزينها الفعلي.
وجد معيار Callista من فبراير 2026 أن مزودي الخدمة الأوروبيين الأصليين مثل Scaleway يقدمون نحو 4.8 أضعاف القيمة لكل يورو مقارنة بـ AWS، مع توفير استقلالية حقيقية على المستوى الثالث (Layer 3): ملكية أوروبية، وتحكم تشغيلي أوروبي، وانعدام التعرض لقانون CLOUD.
يبدأ منهجنا بتحديد المكان الدقيق على طيف السيادة الذي تقع فيه متطلبات المشتري، وهو نهج مُفصَّل في بحثنا حول هندسة الذكاء السيادي للمؤسسة في عصر ما بعد الثقة. كل وضعية أدناه هي بنية مختلفة، ومنحنى تكلفة مختلف، وتخطيط امتثال مختلف — ونحن نصمم الثلاثة جميعاً:
- عزل هوائي كامل مع صمامات بيانات وانعدام أي اتصال بالشبكات الخارجية.
- سحابة خاصة دون أي مورّد مقره الرئيسي في الولايات المتحدة ضمن مسار التحكم.
- بنية تحتية متوافقة مع ITAR حيث تبقى أحمال عمل الذكاء الاصطناعي التي تعالج بيانات تقنية خاضعة للرقابة ضمن حدود الأشخاص الأمريكيين فقط.
تدقيق التبعيات الذي لا يجريه أحد سوانا
معظم عمليات النشر «السيادية» ليست سيادية. إنها تُسرِّب. كل تسريب على حدة مجرد إغفال بسيط في التهيئة. لكنها مجتمعةً تعني أن نشرك المعزول هوائياً ليس معزولاً هوائياً. الأسباب الشائعة:
- إن مشغّل GPU من NVIDIA يسحب مخطط Helm الافتراضي الخاص به صور الحاويات من nvcr.io عند كل إعادة تشغيل للـ pod.
- HashiCorp Vault، منذ تغيير ترخيصه إلى BSL في 2023، يتضمن نقاط نهاية للتحقق من الترخيص تتصل بالخادم افتراضياً.
- تهيئات DNS الافتراضية في Kubernetes تُحلِّل الأسماء مقابل خوادم الجذر العليا.
- مزامنة NTP تستهدف pool.ntp.org.
- مُصدِّرو Prometheus يتصلون بالخادم للتحقق من التحديثات.
OpenBao، وهو تفرّع مؤسسة Linux Foundation بالإصدار 2.5.0 (فبراير 2026)، يزيل تبعية اتصال Vault بالخادم مع إضافة ميزات مؤسسية مثل مساحات الأسماء وقابلية التوسع الأفقي للقراءة تحت ترخيص MPL 2.0.
ممارستنا هي إجراء تدقيق منهجي للتبعيات قبل إعلان بيئة ما سيادية، وهو الانضباط الكامن وراء بحثنا حول سلامة البرمجيات والأنظمة المرنة: كل مسار استعلام DNS، وكل هدف NTP، وكل سلسلة إثبات لمصدر صور الحاويات، وكل نقطة نهاية للتحقق من الترخيص، وكل منارة قياس عن بُعد مدفونة في ملف values.yaml لمخطط فرعي. تنتج المهمة قائمة مواد مُدقَّقة يكون فيها كل تبعية خارجية إما مُنعكَسة إلى خدمة داخلية أو مُزالة بشكل قابل للإثبات.
هذا هو العمل الذي لا يقوم به مورّدو العتاد ومزودو السحابة وشركات المنصات المُدارة — لأن نموذج أعمالهم لا يحفّز على إيجاد وإصلاح آخر 2% من التسريبات التي تكسر ادعاءات السيادة تحت التدقيق.
بنية تحتية لوحدات GPU معزولة هوائياً تعمل فعلاً دون اتصال
عنقود ذكاء اصطناعي معزول هوائياً ليس نشر Kubernetes قياسياً مع فصل كابل الإنترنت. يدعم مشغّل GPU من NVIDIA التثبيت المنفصل عبر سجل صور محلي، لكن الإعداد يتطلب تجهيزاً مسبقاً لكل صورة حاوية، وحزمة تعريف، وتعريف CRD.
تقسيم MIG (وحدة GPU متعددة المثيلات) يوفر عزلاً للمستأجرين على مستوى العتاد على العُقد المشتركة، مع 19 ملفاً تعريفياً مدعوماً للاستراتيجية المختلطة لوحدات A100 و H100. أما مُجدوِل KAIمن NVIDIA، الذي فُتِح مصدره تحت Apache 2.0 في 2025، فيضيف تخصيصاً جزئياً لوحدة GPU وجدولةً واعية بالطوبولوجيا رفعت استغلال العنقود من 13% إلى 37% في معايير الإنتاج.
نهجنا هو هندسة سلسلة توريد الأدوات (artifacts) الكاملة دون اتصال: سجل Harbor مع فحص الثغرات، ومستودعات حزم مُنعكسة مع تحقق تشفيري، وسلطة شهادات داخلية لـ TLS المتبادل، وطبقة NTP داخلية تستخدم مصادر ساعة GPS أو روبيديوم — وهي الأسس نفسها الكامنة وراء عرضنا التوضيحي العملي لنموذج لغوي خاص سيادي.
بالنسبة للبيئات المُصنَّفة، ندمج صمامات بيانات أحادية الاتجاه من مورّدين مثل Owl Cyber Defense توفر ضماناً فيزيائياً لتدفق البيانات باتجاه واحد بسرعة تصل إلى 100 جيجابت/ثانية. تنتقل أوزان النموذج (نموذج بـ 70 مليار معامل يتطلب أكثر من 130 جيجابايت) عبر هذه الصمامات ضمن سلسلة عهدة تشفيرية: حزم أدوات موقَّعة، والتحقق من المجموع الاختباري عند كل تسليم، وقاعدة سلامة تتطلب شخصين للترقية من التجهيز إلى الإنتاج.
الحوسبة السرية على عتاد سيادي
إن NVIDIA H100 هي أول وحدة GPU ببيئة تنفيذ موثوقة (TEE) على مستوى العتاد، مرتكزة على جذر ثقة مدمج في الشريحة. في وضع الحوسبة السرية، ينقل مخزن ارتداد مُشفَّر البياناتِ بين بيئات TEE للمعالج ووحدة GPU، مما يضمن أنه لا الغطاء الافتراضي (hypervisor) ولا نظام تشغيل المضيف يمكنه الوصول إلى أوزان النموذج أو بيانات الاستدلال بشكل واضح.
Intel Trust Authority توفر إثباتاً مركباً لبيئات TEE لمعالجات Intel TDX ووحدات NVIDIA H100 في سير تحقق واحد. وهذا مهم حيث يشمل نموذج التهديد وصول المطلعين: مدير نظام يمتلك صلاحية الجذر على المضيف يمكنه قراءة ذاكرة GPU في نشر قياسي، وهو خطر نتناوله في بحثنا حول تأمين النماذج اللغوية المؤسسية الخاصة.
منهجنا هو تهيئة سلسلة الإثبات الكاملة، من قياس البرامج الثابتة (firmware) مروراً بالإثبات عن بُعد مقابل خدمة تحقق سيادية، بحيث يمكن للبيئة إنتاج دليل تشفيري على أن الشيفرة والبيانات لم يُعبَث بها — حتى من قِبَل مشغّل المنشأة.
ضوابط التصدير تُحدِّد ما يمكنك بناؤه وأين
أصبح شراء وحدات GPU للذكاء الاصطناعي السيادي مشكلة ضوابط تصدير. الشرائح المندرجة تحت ECCNs 3A090 و 4A090 (H100 و H200 و A100 و B200 و GB200 و AMD MI300X) تحمل متطلبات ترخيص تصدير تتفاوت حسب الوجهة. قاعدة من BIS سارية اعتباراً من 15 يناير 2026 نقلت مراجعة H200 للصين إلى نظام كل حالة على حدة، رغم أن الجمارك الصينية حظرت الواردات بشكل مستقل بعد ذلك. كشف تحقيق في ديسمبر 2025 عن شرائح شُحِنت تحت علامة تجارية مزيفة باسم «Sandkyan» للتهرب من الضوابط.
بالنسبة للمشترين السياديين خارج الولايات المتحدة، يخلق هذا قيوداً معمارية حقيقية. تمتد جداول الشراء الزمنية من 8 إلى 16 أسبوعاً حتى دون تعقيدات التصدير، والمؤسسات التي تبدأ الشراء بعد اكتمال التصميم تضيف روتينياً شهرين إلى ثلاثة أشهر.
نهجنا يدمج تخطيط الشراء في مرحلة المعمار: تحديد الشرائح المتاحة تحت أي استثناءات ترخيص، وأي سيليكون بديل يتجنب الفئات المقيِّدة، وتصميم منظومة البرمجيات لقابلية النقل بين الأجهزة بحيث لا يفرض تبديل شريحة مستقبلاً إعادة الهندسة.
الربط التنظيمي هو معمار، لا معاملات ورقية
تُشكِّل متطلبات الامتثال قرارات المعمار التأسيسية؛ فهي لا تُضاف لاحقاً. يرتبط كل نظام تنظيمي بقيود تقنية محددة:
- المادة 44 من GDPR تقيّد نقل البيانات الشخصية خارج الاتحاد الأوروبي/المنطقة الاقتصادية الأوروبية، محدِّدةً أين يمكن أن تُقيم بيانات التدريب.
- ITAR يعامل معالجة الذكاء الاصطناعي لبيانات تقنية خاضعة للرقابة على بنية تحتية غير أمريكية بوصفها تصديراً غير مصرَّح به، مُلزِماً باستخدام GovCloud أو Azure Government.
- المستوى الثاني من CMMC يتطلب تشفيراً مُصادقاً عليه وفق FIPS 140-3 المستوى الأول — وكثير من أدوات الذكاء الاصطناعي التجارية تفشل في هذا لأنها تستخدم TLS قياسياً دون وحدات مُصادَق عليها وفق FIPS.
- قواعد DPDP الهندية 2025 تستخدم نهج القائمة السوداء لتوطين البيانات، مع فرض منظمي قطاع الخدمات المصرفية والمالية والتأمين متطلبات إلزامية أكثر صرامة.
- شهادة GAIA-X Label من المستوى 3 تمهّد لمخطط EUCS High+، مشترطةً حماية كاملة من التدخل القضائي غير الأوروبي.
في الخليج، يقود صندوق الذكاء الاصطناعي السيادي السعودي البالغ 100 مليار دولار وحرم الذكاء الاصطناعي الإماراتي بقدرة 5 جيجاواط عمليات بناء ضخمة للبنية التحتية.
منهجنا هو ربط كل نظام تنظيمي بقرارات معمارية محددة: معايير التشفير، وحدود إقامة البيانات، وضوابط وصول الأفراد، ودقة تسجيل التدقيق، وإجراءات الاستجابة للحوادث. صُمِّم هذا الربط ليعيش جنباً إلى جنب مع البنية التحتية بوصفها شيفرة (infrastructure-as-code)، لا في ملف امتثال منفصل ينحرف عن الواقع.
الحديث عن التكلفة والجدول الزمني
وجدت دراسة التكلفة الإجمالية للملكية (TCO) من Lenovo لعام 2026 أن البنية التحتية للذكاء الاصطناعي في المقر تصل إلى تعادل تكلفة السحابة في أقل من أربعة أشهر لأحمال العمل عالية الاستغلال، مع ميزة تكلفة تصل إلى 18 ضعفاً لكل مليون رمز (token) مقارنة بواجهات MaaS البرمجية. بالنسبة لأحمال العمل النموذجية، تقع نقطة التعادل بين 10 و 15 شهراً.
تتراوح جداول البناء الزمنية من 3 إلى 9 أشهر، وتمتد إلى 12 لعمليات البناء على العتاد المباشر (bare-metal). تبلغ التكاليف الأولية 50,000 إلى 200,000 دولار لإعداد مسار LLM/RAG، إضافة إلى 75,000 إلى 350,000 دولار للتكامل المؤسسي.
نحن شفافون بشأن متى تكون البنية التحتية السيادية هي الإجابة الخاطئة: أحمال العمل منخفضة الحجم دون نقطة تقاطع TCO، والمؤسسات التي تفتقر إلى قدرة هندسة المنصات للعمليات المستمرة، والحالات التي يلبي فيها مزود سحابة سيادية مُدارة المتطلب التنظيمي دون بنية تحتية مخصصة. في تلك الحالات، توصيتنا هي اختيار المزود المناسب بدلاً من البناء المخصص.
لماذا لا تستأجر شركة كبرى؟
التزمت Accenture بـ 3 مليارات دولار لممارستها في الذكاء الاصطناعي. وتقدم Deloitte «مصنع الذكاء الاصطناعي كخدمة» مع NVIDIA. ولدى QuantumBlack التابعة لـ McKinsey نحو 5,000 خبير في الذكاء الاصطناعي. تمتد مهامها السيادية من 4 إلى 10 أشهر قبل أول نشر إنتاجي.
نحن مهندسو بنية تحتية. تُحدَّد نطاقات المهمة لإنتاج بيئة سيادية عاملة: بنية تحتية بوصفها شيفرة (Terraform و Helm و Ansible)، وأدلة تشغيل عملية، ونماذج تخطيط السعة، وتعافٍ من الكوارث بإجراءات مُختبَرة، وتقارير تحصين وفق معيار CIS.
أفادت Deloitte بأن 42% من الشركات تخلّت عن معظم مبادرات الذكاء الاصطناعي في 2025، بمتوسط 7.2 مليون دولار من التكاليف الغارقة لكل مشروع. والترياق هو مهمة مبنية لإنتاج بنية تحتية عاملة بدلاً من مبادرة أخرى مهجورة.
أبرز النقاط
- السيادة هي التحكم في المنظومة، لا موقع البيانات — فقانون CLOUD الأمريكي يخترق الإعدادات القائمة على إقامة البيانات فقط بغض النظر عن مكان وجود البيانات فيزيائياً.
- نصمم الوضعيات الثلاث جميعاً: العزل الهوائي الكامل، السحابة الخاصة الخالية من المورّدين الأمريكيين، و بنية تحتية متوافقة مع ITAR .
- تدقيق منهجي للتبعيات يُغلق التسريبات (عمليات سحب nvcr.io، واتصالات Vault بالخادم، و DNS/NTP/القياس عن بُعد) التي تكسر معظم ادعاءات السيادة تحت التدقيق.
- تستخدم عناقيد GPU المعزولة هوائياً عزل MIG، ومُجدوِل KAI (13% → 37% استغلال)، وسلسلة توريد أدوات دون اتصال، وصمامات بيانات بسرعة تصل إلى 100 جيجابت/ثانية.
- بيئات TEE العتادية في H100 إضافة إلى إثبات Intel Trust Authority تحمي أوزان النموذج حتى من مطّلع بصلاحية الجذر أو من مشغّل المنشأة.
- تُربَط الأنظمة التنظيمية (قانون الذكاء الاصطناعي الأوروبي، والمادة 44 من GDPR، و ITAR، والمستوى الثاني من CMMC، و DPDP الهندي، و GAIA-X) مباشرة في البنية التحتية بوصفها شيفرة.
- يمكن للبنية التحتية في المقر بلوغ تعادل السحابة في أقل من أربعة أشهر عند الاستغلال العالي (بميزة تصل إلى 18 ضعفاً لكل رمز)؛ والمخرج المقصود هو بنية تحتية عاملة، لا عرض شرائح يستغرق 4–10 أشهر.
البنية التحتية والنشر السيادي
 مشاهدة
كشف التزييف العميق للمؤسسات ومنع الاحتيال في مكالمات الفيديو | Veriprajna
في فبراير 2024، استخدم المهاجمون تزييفًا عميقًا مولَّدًا بالذكاء الاصطناعي لفريق تنفيذي بأكمله لسرقة 25.6 مليون دولار من شركة Arup في مكالمة فيديو واحدة. ومنذ يناير 2026، تستثني وثائق التأمين السيبراني القياسية صراحةً الاحتيال بالتزييف العميق.
 مشاهدة
الذكاء الاصطناعي للعدادات الذكية: الصيانة التنبؤية للبنية التحتية المتقدمة للقياس (AMI) والتحقق من البرامج الثابتة | Veriprajna
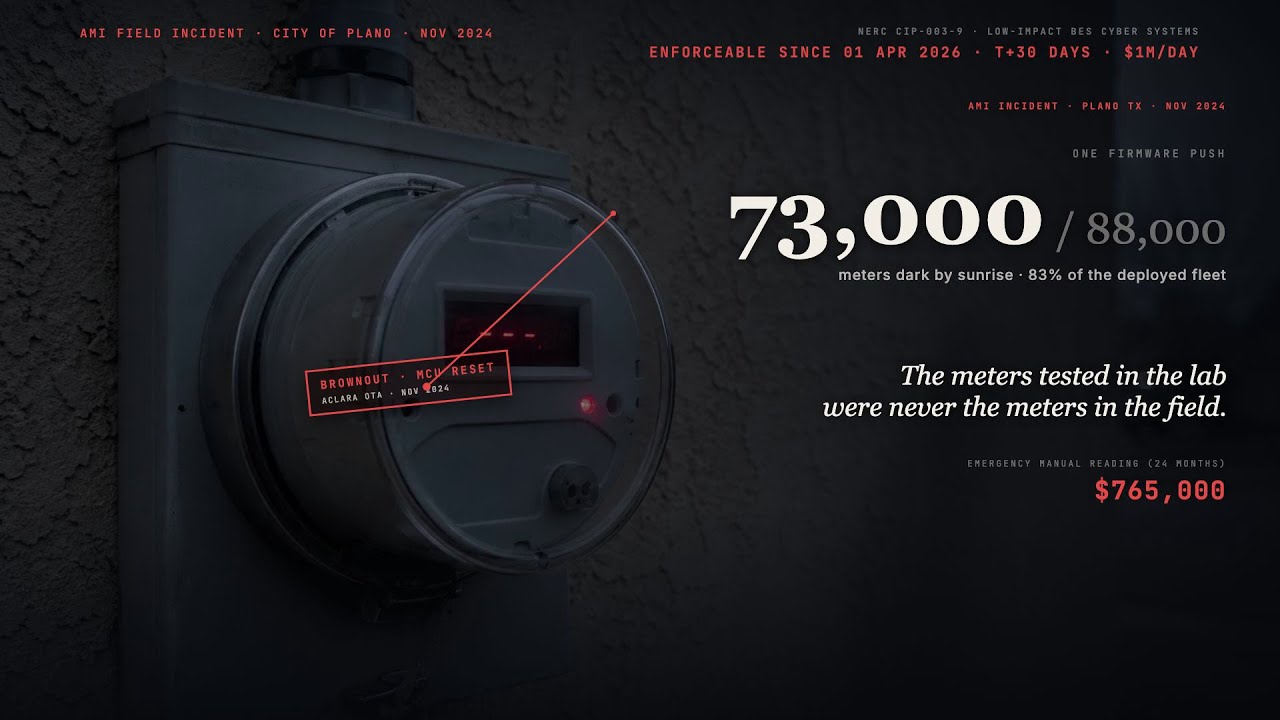
تسببت دفعة برمجية ثابتة معيبة واحدة في تكلفة بلغت 765,000 دولار لمدينة بلانو، تكساس، وأخرجت 73,000 عداد عن الخدمة. وتنفق ممفيس 9 ملايين دولار على الإصلاحات. نظام التحكم المركزي لـ AMI لديك يتتبع العدادات التي توقفت عن الاتصال.
 مشاهدة
سلامة نشر تحديثات البرامج ومرونة تقنية المعلومات | Veriprajna
في 19 يوليو 2024، تسبّب ملف إعدادات واحد في تعطّل 8.5 مليون جهاز يعمل بنظام Windows في أقل من 90 دقيقة. لم تكن برمجية خبيثة.
 مشاهدة
الذكاء الاصطناعي السيادي ونشر نماذج اللغة الخاصة | Veriprajna
واحدة من كل خمس مؤسسات تعرّضت بالفعل لاختراق ناتج عن الاستخدام غير المصرّح به لأدوات الذكاء الاصطناعي. حظر الذكاء الاصطناعي لا ينجح. أمّا بناء بدائل سيادية آمنة فينجح.
الأسئلة المتكرّرة
كم تبلغ تكلفة البنية التحتية السيادية للذكاء الاصطناعي مقارنة بالسحابة؟
تعتمد الجدوى الاقتصادية على مستوى الاستغلال. وجدت دراسة التكلفة الإجمالية للملكية (TCO) من Lenovo لعام 2026 أن البنية التحتية للذكاء الاصطناعي في المقر تبلغ تعادل تكلفة السحابة في أقل من أربعة أشهر لأحمال العمل عالية الاستغلال، مع ميزة تكلفة تصل إلى 18 ضعفاً لكل مليون رمز (token) مقارنة بواجهات النموذج-كخدمة (MaaS) البرمجية. بالنسبة لأحمال العمل المؤسسية النموذجية، تقع نقطة التعادل بين 10 و 15 شهراً من الاستخدام المستمر. تتراوح تكاليف النشر الأولية من 50,000 إلى 200,000 دولار لإعداد مسار LLM و RAG، إضافة إلى 75,000 إلى 350,000 دولار للتكامل المؤسسي. المؤسسات التي لن تبلغ نقطة تقاطع TCO تُخدَم على نحو أفضل بمزودي سحابة سيادية مُدارة مثل OVHcloud أو Scaleway، الذين يقدمون سيادة أوروبية حقيقية بنحو 4.8 أضعاف القيمة لكل يورو مقارنة بـ AWS (معيار Callista، فبراير 2026).
كم من الوقت يستغرق نشر البنية التحتية السيادية للذكاء الاصطناعي؟
يتراوح الجدول الزمني من 3 إلى 9 أشهر، ويمتد إلى 12 شهراً لعمليات البناء الكاملة في المقر انطلاقاً من العتاد المباشر (bare metal). أشيع عنق زجاجة هو شراء العتاد: عناقيد NVIDIA H100 و H200 تحمل نوافذ تسليم تتراوح من 8 إلى 16 أسبوعاً. المؤسسات التي تبدأ الشراء بعد اكتمال التصميم تضيف روتينياً شهرين إلى ثلاثة أشهر. ندمج تخطيط الشراء في مرحلة المعمار ونشغّل مسارات العمل بالتوازي: طلب العتاد، وتصميم منظومة البرمجيات، وتدقيق التبعيات، والتخطيط التنظيمي تحدث بالتزامن. المؤسسات التي تمتلك بنية تحتية سحابية خاصة قائمة يمكنها ضغط الجداول الزمنية بشكل كبير.
هل تُعد AWS GovCloud أو Azure Government سيادية حقاً؟
إنها تحقق إقامة البيانات وأطر امتثال محددة (FedRAMP High و DoD IL4-6 والمستوى الثاني من CMMC)، لكنها لا توفر سيادة بنيوية. يمنح قانون CLOUD الأمريكي صلاحية الوصول خارج الحدود إلى البيانات التي تحتفظ بها شركات مقرها الرئيسي في الولايات المتحدة بغض النظر عن مكان تخزين البيانات فيزيائياً. بالنسبة لأحمال عمل ITAR وحالات استخدام الدفاع الأمريكي، تُعد GovCloud و Azure Government الخيار الصحيح لأن ITAR نفسه يُلزم ببنية تحتية خاضعة للسيطرة الأمريكية. أما بالنسبة للمؤسسات الأوروبية الساعية للاستقلال عن النطاق القضائي الأمريكي، أو للحكومات التي تبني قدرة وطنية للذكاء الاصطناعي، فإن هذه المنصات لا تحقق متطلبات سيادة المستوى الثالث (Layer 3). الفارق مهم: 61% من مديري تقنية المعلومات في أوروبا الغربية يعطون الآن الأولوية لمزودي السحابة المحليين تحديداً للتخفيف من هذا الخطر.
ما التبعيات الخفية التي تكسر السيادة في معظم عمليات النشر؟
أشيع التسريبات التي نجدها: مخططات Helm الخاصة بمشغّل GPU من NVIDIA تسحب صور الحاويات من nvcr.io عند إعادة تشغيل الـ pod. اتصالات HashiCorp Vault بالخادم للتحقق من الترخيص (أُدخِلت مع التحول إلى BSL في 2023). تحليل DNS الافتراضي في Kubernetes مقابل خوادم الجذر العليا. مزامنة NTP التي تستهدف pool.ntp.org. مُصدِّرو Prometheus الذين يتحققون من التحديثات. ملفات values.yaml للمخططات الفرعية في Helm التي تحمل عناوين URL مُثبَّتة لسجلات خارجية. منارات القياس عن بُعد في وكلاء المراقبة. فحوص إبطال الشهادات التي تصل إلى مستجيبي OCSP الخارجيين. كل منها بسيط على حدة، لكنها مجتمعةً تعني أن نشرك المعزول هوائياً يتواصل خارجياً. نُجري تدقيقاً منهجياً لكل تبعية شبكية قبل إعلان بيئة ما سيادية.
أي وحدات GPU من NVIDIA يمكنني شراؤها للنشر السيادي خارج الولايات المتحدة؟
يعتمد توفر وحدات GPU على نطاقك القضائي. شرائح الحوسبة المتقدمة تحت ECCNs 3A090 و 4A090 (H100 و H200 و A100 و B200 و GB200 و AMD MI300X) تحمل متطلبات ترخيص تصدير تتفاوت حسب بلد الوجهة والاستخدام النهائي. قاعدة نهائية من BIS سارية اعتباراً من 15 يناير 2026 عدّلت سياسات المراجعة لتركيبات شريحة-بلد محددة، لكن الإنفاذ متغير. نساعد في تجاوز الشراء: تحديد الشرائح المتاحة تحت أي استثناءات ترخيص، وما إذا كانت AMD MI300X أو Intel Gaudi تتجنب الفئات الأكثر تقييداً لنطاقك القضائي، وتصميم منظومة البرمجيات لقابلية النقل بين الأجهزة بحيث لا يفرض تبديل شريحة مستقبلاً إعادة هندسة كاملة.
كيف تُحدِّثون نماذج الذكاء الاصطناعي في بيئة معزولة هوائياً؟
عبر مسار سلسلة عهدة تشفيرية. نموذج بـ 70 مليار معامل يبلغ أكثر من 130 جيجابايت، لذا يتطلب النقل تخطيطاً. بالنسبة للبيئات ذات صمامات البيانات أحادية الاتجاه (Owl Cyber Defense و Waterfall Security)، تتدفق حزم الأدوات الموقَّعة إلى الداخل عبر قنوات أحادية الاتجاه فيزيائياً بسرعة تصل إلى 100 جيجابت/ثانية. بالنسبة لبيئات النقل اليدوي (sneakernet)، نستخدم وسائط فيزيائية مُشفَّرة مع التحقق من المجموع الاختباري عند كل تسليم وقاعدة سلامة تتطلب شخصين للترقية إلى الإنتاج. يتضمن المسار: تغليف النموذج بتوقيعات تشفيرية قابلة للتتبع إلى بيئة التدريب، والتحقق من السلامة عند الإدخال، والنشر في التجهيز مع اختبار تحقق آلي، وبوابة ترقية تتطلب تفويضاً مزدوجاً. تُسجَّل كل خطوة في سجل تدقيق مقاوم للعبث.
ما اللوائح التي تتطلب بنية تحتية سيادية للذكاء الاصطناعي؟
تفرض أطر تنظيمية متعددة الآن النشر السيادي أو تحفّز عليه بقوة. قانون الذكاء الاصطناعي الأوروبي (المُطبَّق بالكامل في 2 أغسطس 2026) يتطلب تسجيلاً آلياً للأحداث وتتبعاً لنسب البيانات للأنظمة عالية الخطورة. المادة 44 من GDPR تقيّد نقل البيانات الشخصية خارج الاتحاد الأوروبي/المنطقة الاقتصادية الأوروبية. ITAR يعامل معالجة الذكاء الاصطناعي لبيانات تقنية خاضعة للرقابة على بنية تحتية غير أمريكية بوصفها تصديراً غير مصرَّح به. المستوى الثاني من CMMC (الذي يدخل في عقود وزارة الدفاع بحلول 9 نوفمبر 2026) يتطلب تشفيراً مُصادقاً عليه وفق FIPS 140-3. قواعد DPDP الهندية 2025 تتيح توطين البيانات الخاص بكل قطاع. يجعل توجيها DORA و NIS2 الأوروبيان السحابة السيادية إلزامية لأحمال عمل مالية وبنى تحتية حرجة معينة. شهادة GAIA-X من المستوى 3 تمهّد لشهادة EUCS High+ التي تشترط الحماية من التدخل القضائي غير الأوروبي.
متى لا تكون البنية التحتية السيادية للذكاء الاصطناعي الخيار الصحيح؟
ثلاث حالات. أولاً، أحمال عمل الاستدلال منخفضة الحجم التي لن تبلغ نقطة تقاطع TCO حيث يُسترد استثمار المقر. إذا كان إنفاقك السنوي على الذكاء الاصطناعي السحابي أقل من 100,000 دولار، فمن المرجح أن تفوق التكلفة الرأسمالية والعبء التشغيلي للبنية التحتية السيادية الوفورات. ثانياً، المؤسسات التي تفتقر إلى قدرة هندسة المنصات الداخلية (أو ميزانية للعمليات المُدارة) لتشغيل عناقيد Kubernetes المُسرَّعة بوحدات GPU بعد التسليم. تتطلب البنية التحتية السيادية استثماراً تشغيلياً مستمراً. ثالثاً، أحمال العمل التي يلبي فيها مزود سحابة سيادية مُدارة (OVHcloud و Scaleway و Deutsche Telekom) متطلباتك التنظيمية وتضيف فيها البنية التحتية المخصصة تعقيداً دون فائدة. نساعد العملاء على رسم هذا الحد قبل الالتزام برأس المال.
ابنِ ذكاءك الاصطناعي بثقة.
تعاون مع فريق يمتلك خبرة عميقة في بناء الجيل القادم من الذكاء الاصطناعي للمؤسسات. دعنا نساعدك على تصميم استراتيجية ذكاء اصطناعي جديرة بثقتك وبنائها وتطبيقها.
Veriprajna استشارات التقنيات العميقة متخصصة في بناء أنظمة الذكاء الاصطناعي الحرجة للسلامة في مجالات الرعاية الصحية والتمويل والقطاعات التنظيمية. تُقيَّم بنياتنا المعمارية وفق البروتوكولات المعتمدة مع توثيق شامل للامتثال.