La prova nell'interfaccia
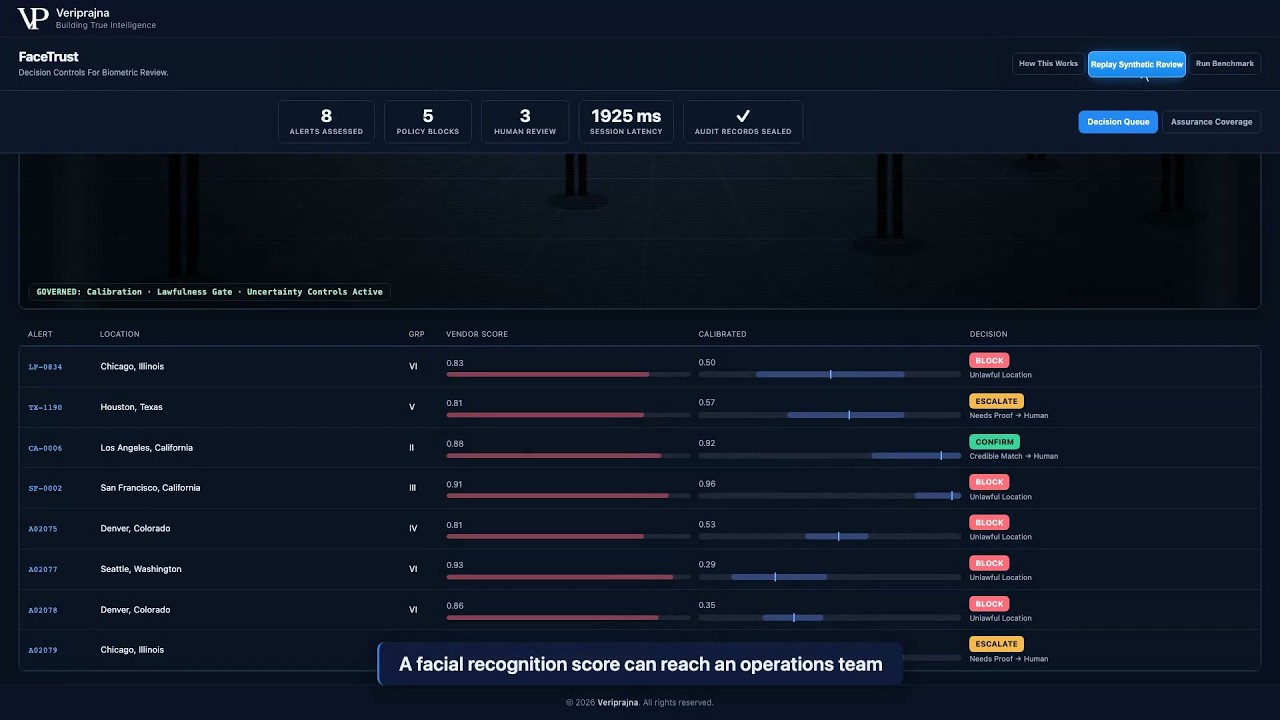
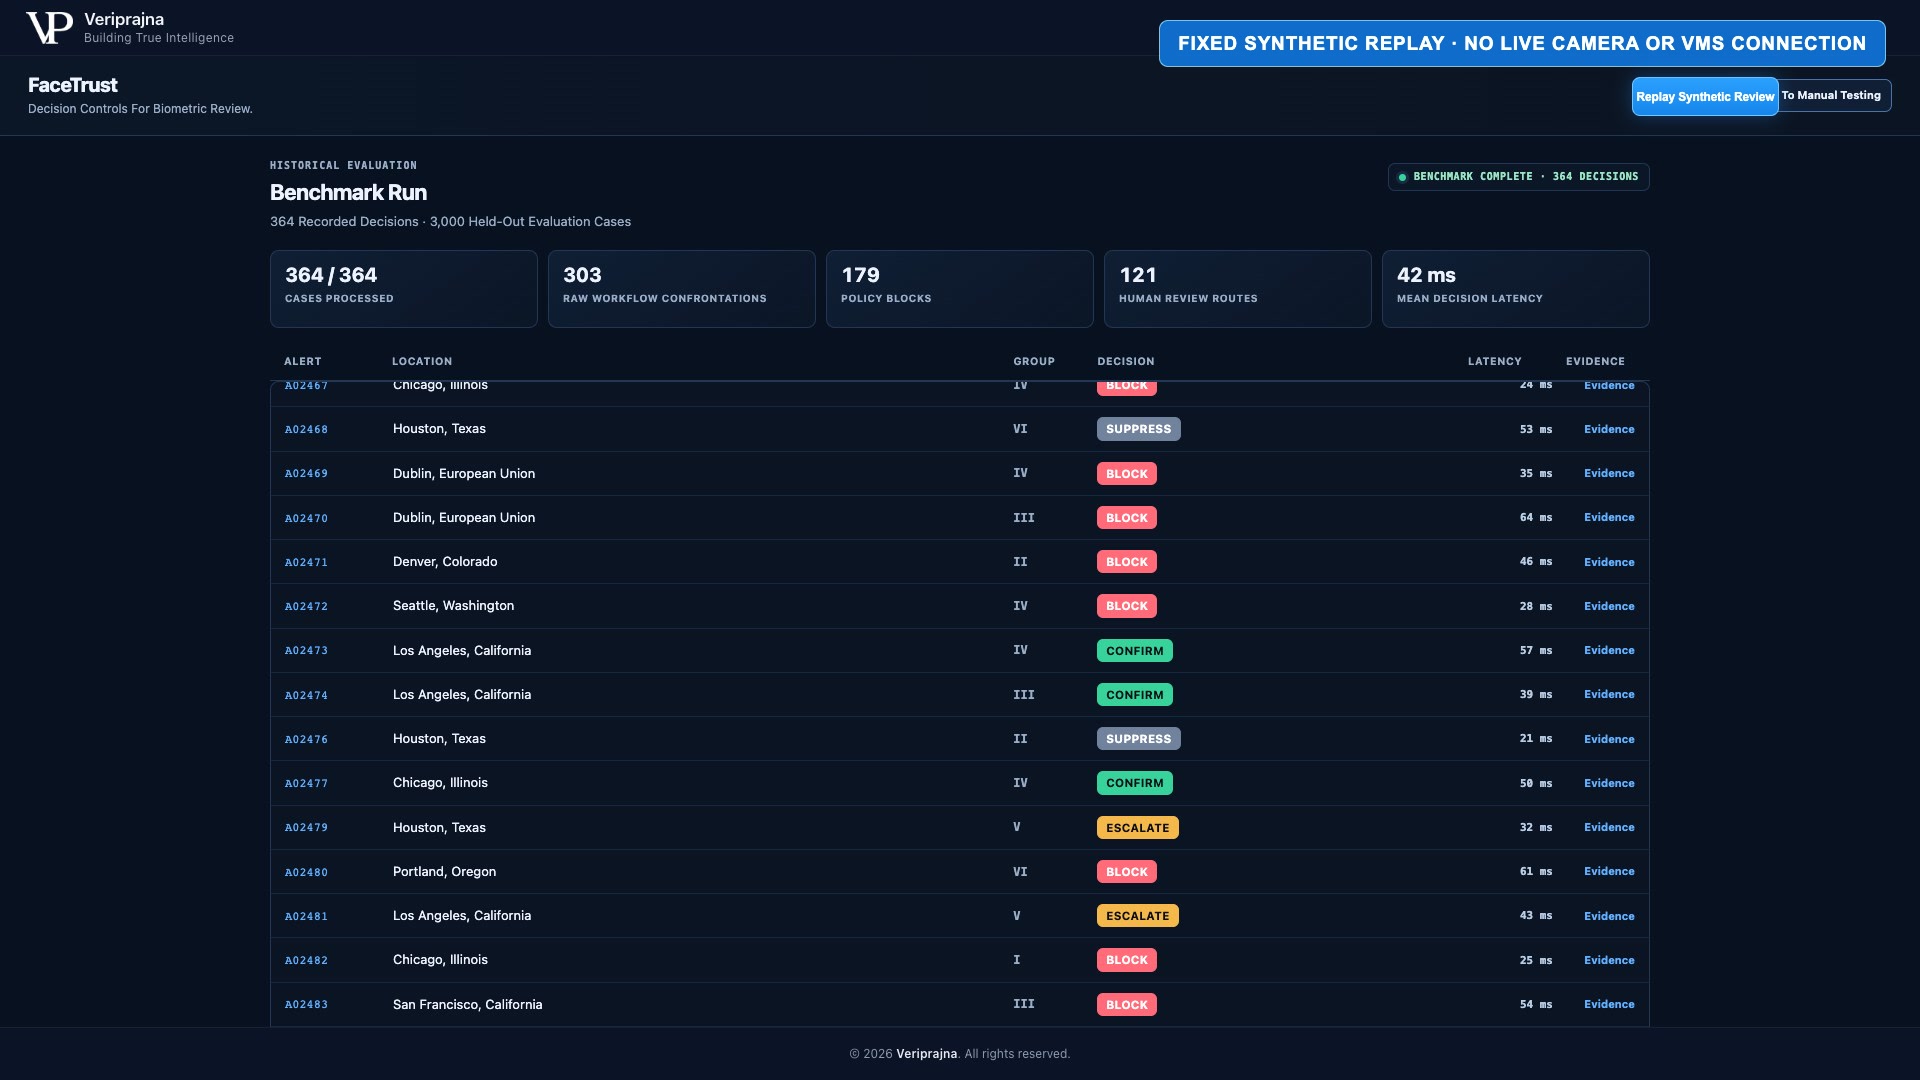
Ogni schermata riportata di seguito proviene dalla demo funzionante. Dove compaiono casi o metriche, essi utilizzano dati sintetici preconfigurati; non è presente alcun volto reale né filmato di clienti.
Governance delle decisioni biometriche
FaceTrust illustra il Biometric Decision Firewall. Inserisce evidenza calibrata, giurisdizione, consenso e instradamento deterministico tra il punteggio grezzo del fornitore e un revisore qualificato.
0.91
Punteggio grezzo del fornitore
Esempio sintetico SF-0002
BLOCK
Percorso deterministico
Tabella delle giurisdizioni preconfigurata
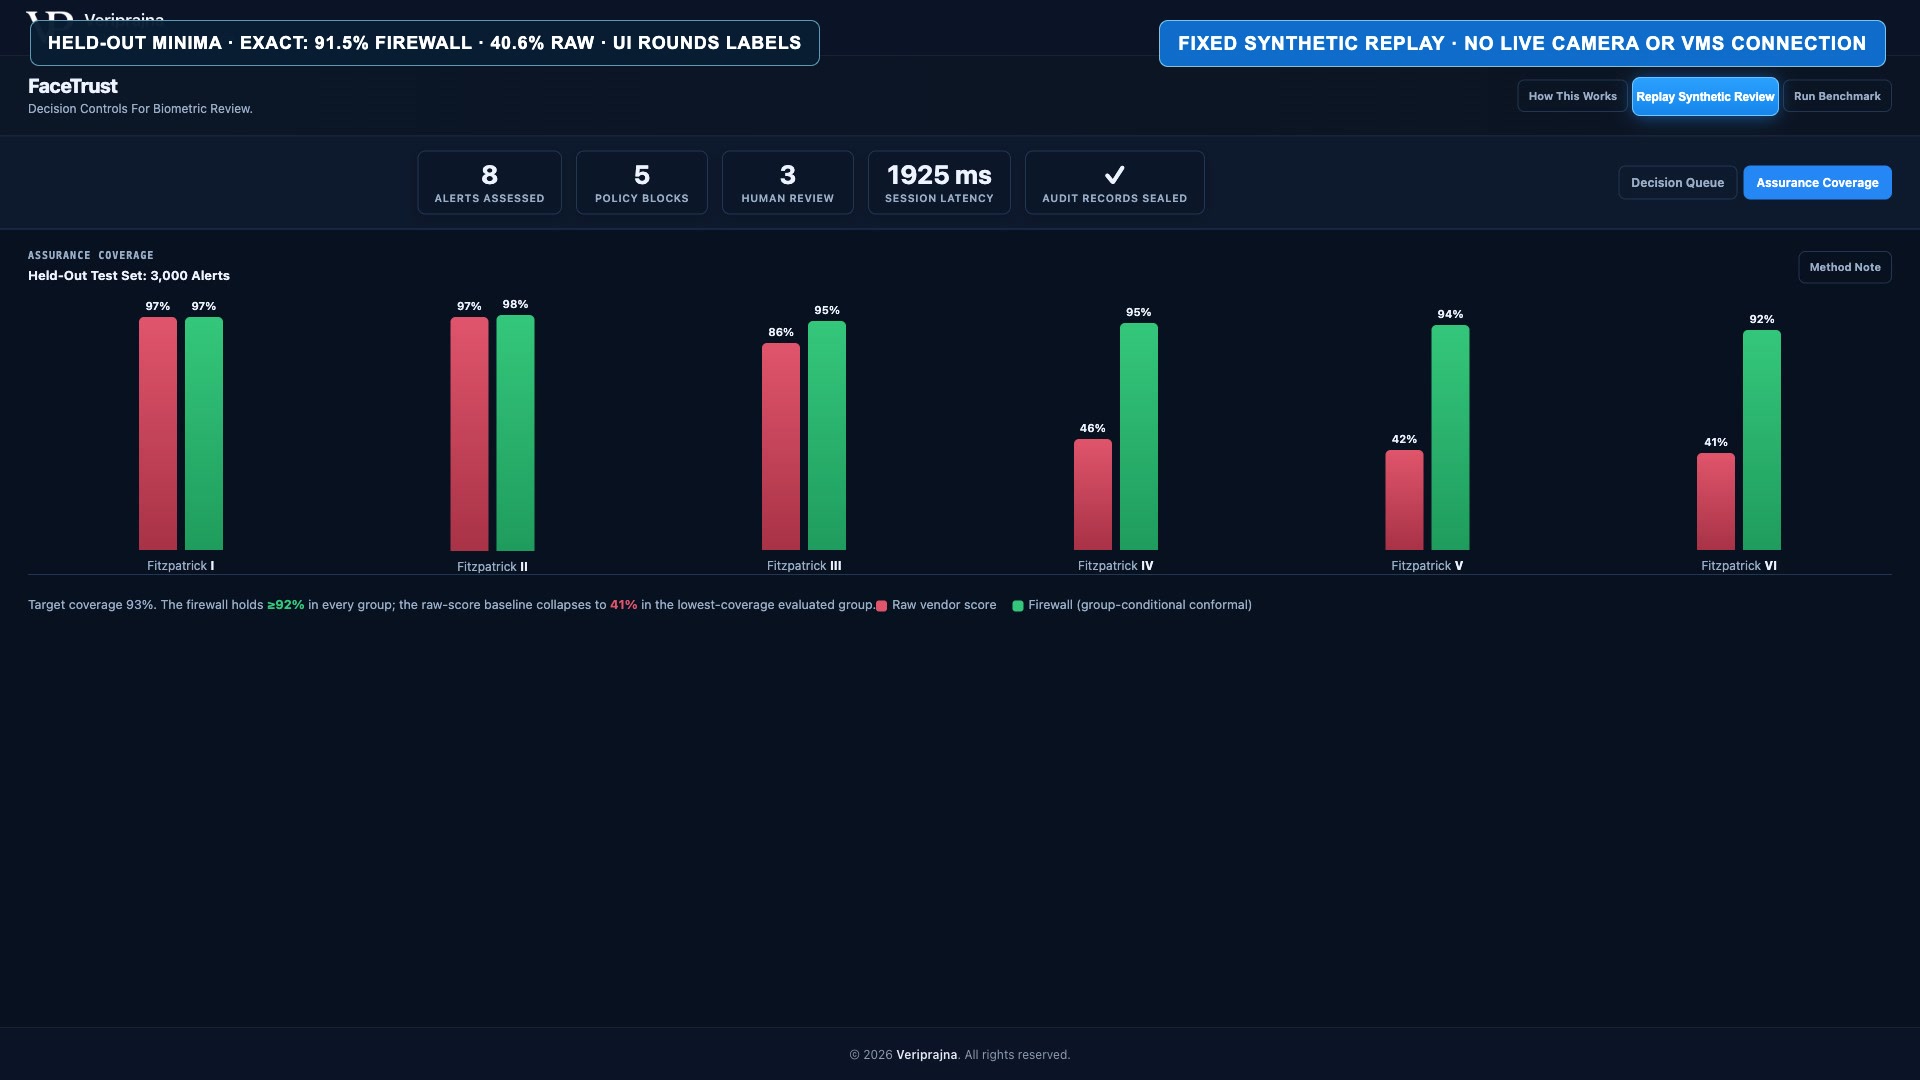
100% di 1,498
Scansioni non conformi alla legge bloccate
Set held-out sintetico da 3,000-alert
Questi sono risultati deterministici derivanti da scenari sintetici preconfigurati, non esiti di clienti, di produzione o di tipo open-world.
Un avviso di riconoscimento facciale può apparire decisivo mentre la sua base giuridica e probatoria rimane irrisolta.
L'applicazione di soglie grezze comprime la decisione in un unico numero. Non attesta che la raccolta fosse consentita, che esista il consenso, che l'immagine di acquisizione (probe) sia utilizzabile o che l'incertezza sia sufficientemente ridotta da giustificare un'azione.
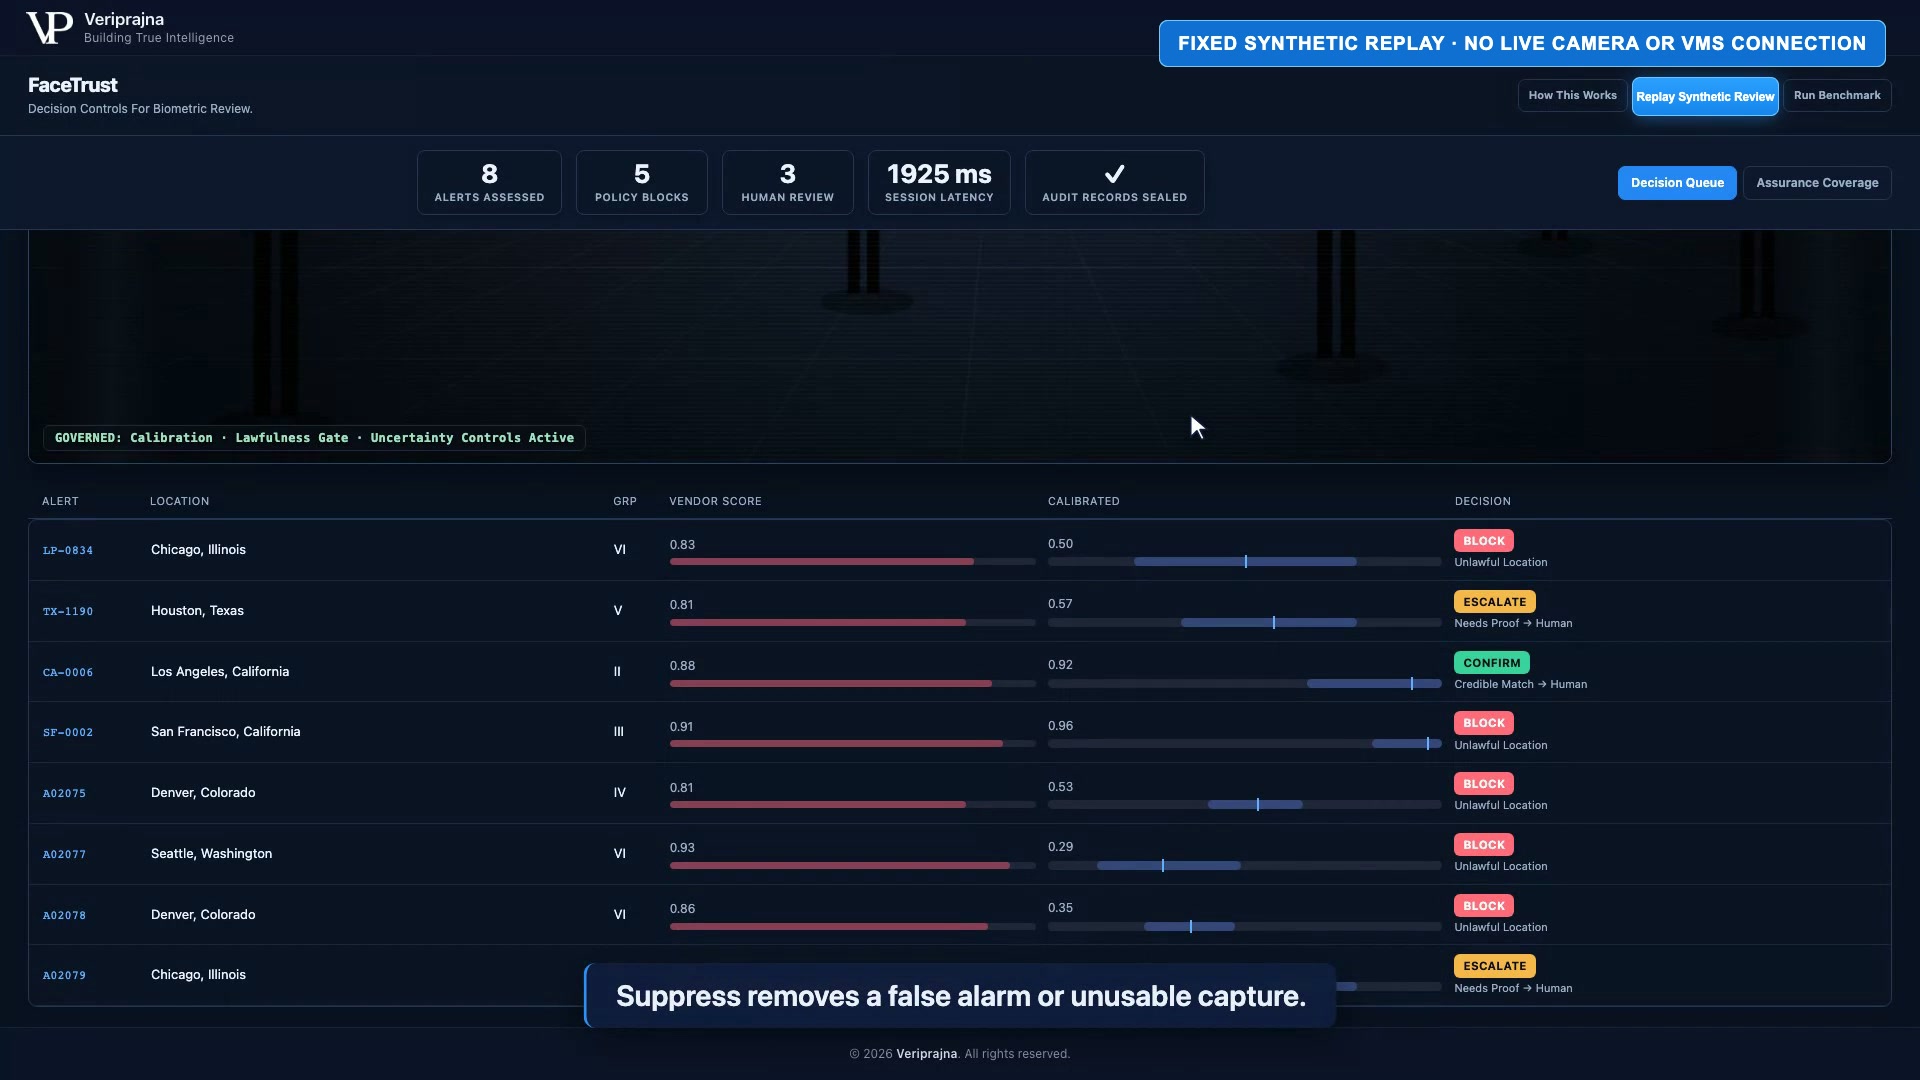
L'avviso sintetico SF-0002 rende tangibile il fallimento. Il suo punteggio grezzo del fornitore è 0.91, eppure la tabella delle giurisdizioni preconfigurata contrassegna il riconoscimento facciale come proibito a San Francisco. Il percorso è BLOCK.
FaceTrust mantiene tale verifica di legittimità nel flusso di lavoro. Il sistema non affronta, trattiene né accusa mai una persona in modo automatico.
Confine decisionale
La legittimità viene valutata prima che intervenga un team di sicurezza.
Gli agenti consigliano; i controlli deterministici decidono.
Un adapter fittizio (stub) per il fornitore mappa il punteggio grezzo del fornitore, la qualità della sonda (probe), l'età della foto nella galleria, il gruppo demografico e la posizione in un unico record decisionale.
Un calibratore locale condizionato al gruppo e alla qualità di acquisizione produce una probabilità di corrispondenza calibrata, un intervallo e un insieme di previsione conforme al 93%.
La giurisdizione, il consenso, la soglia minima di acquisizione sub-72-pixel e l'esito dell'insieme di previsione determinano BLOCK, SUPPRESS, ESCALATE o CONFIRM. L'età della registrazione (enrollment) viene annotata come flag di audit e per il revisore, ma non modifica autonomamente il percorso.
Il Compliance Reviewer redige un memo leggibile a partire dai fatti decisionali strutturati. Il memo ha valore consultivo poiché il codice deterministico ha già stabilito il percorso.
Ogni decisione genera un record di audit con concatenazione hash SHA-256 e può esportare un documento di prova (exhibit) di audit in formato HTML stampabile.
Ogni schermata riportata di seguito proviene dalla demo funzionante. Dove compaiono casi o metriche, essi utilizzano dati sintetici preconfigurati; non è presente alcun volto reale né filmato di clienti.
La differenza risiede nel punto in cui legittimità, incertezza e responsabilità umana entrano nel percorso.
| Input decisionale | Baseline con punteggio grezzo | Biometric Decision Firewall |
|---|---|---|
| Evidenza della corrispondenza | Punteggio del fornitore pari o superiore a 0.70 nella baseline dimostrativa | Probabilità calibrata, intervallo e insieme di previsione conforme al 93% |
| Legittimità normativa | Non inclusa nella soglia grezza | Gate deterministici per giurisdizione e consenso |
| Qualità di acquisizione | Non inclusa nella soglia grezza | Soglia minima sub-72-pixel con calibrazione condizionata all'acquisizione |
| Controllo umano | Una soglia può essere considerata come l'innesco dell'azione | I casi incerti e quelli credibili vengono instradati a un revisore qualificato |
| Evidenza di audit | Non valutata dalla regola del punteggio grezzo | Record con concatenazione hash SHA-256 e documento di prova di audit stampabile |
Questa demo non è un modello di riconoscimento facciale, un parere legale, una certificazione di conformità o un'implementazione di produzione per clienti. Le sue connessioni a telecamere, VMS, fornitori, consensi, NIST e dati dei clienti non sono attive. Il perimetro, gli avvisi, le tabelle di leggi e consensi, il replay e il set held-out sono preconfigurati o sintetici. Non include flussi CCTV in tempo reale, rilevamento della vitalità (liveness detection), persistenza, autenticazione o limitazione della frequenza (rate limiting).
No. FaceTrust illustra il Biometric Decision Firewall, un livello di governance indipendente dai fornitori che si inserisce tra il fornitore di riconoscimento facciale e il flusso decisionale. La demo impiega un adapter fittizio (stub) per il fornitore, pertanto non si collega a fornitori, VMS, telecamere o dati reali dei clienti in tempo reale.
La legittimità prevale. Nell'esempio sintetico SF-0002, un punteggio grezzo del fornitore pari a 0.91 viene instradato verso BLOCK perché la tabella delle giurisdizioni preconfigurata contrassegna il riconoscimento facciale come proibito in tale area.
Gate deterministici verificano giurisdizione, consenso, una soglia minima di acquisizione sub-72-pixel e l'esito dell'insieme di previsione conforme calibrato al 93%. L'età della registrazione (enrollment) viene annotata come flag di audit e per il revisore, ma non modifica autonomamente il percorso.
No. CONFIRM instrada una corrispondenza credibile a un revisore qualificato per l'azione. Il firewall non affronta, trattiene né accusa mai una persona in modo automatico.
La demo impiega un calibratore locale condizionato al gruppo e alla qualità di acquisizione su dati sintetici preconfigurati. La calibrazione in produzione utilizzerebbe lo storico verificato del cliente e richiederebbe una validazione per le specifiche condizioni di acquisizione e il contesto operativo.
Ogni decisione genera un record con concatenazione hash SHA-256 e può esportare un documento di prova (exhibit) di audit in HTML stampabile. Il dossier raccoglie il punteggio grezzo del fornitore, l'evidenza calibrata, i riscontri di conformità, il percorso e il memo consultivo del revisore.
La ricerca alla base di questa demo: l'architettura, la progettazione della verifica e il blueprint aziendale.
Soluzione completa
Esplora la soluzione Biometric & Facial Recognition Compliance →Il dialogo sull'architettura diventa concreto a partire dai controlli che il vostro attuale flusso di lavoro è in grado di dimostrare.
Possiamo valutare la collocazione ideale di giurisdizione, consenso, calibrazione, revisione qualificata ed evidenze di audit attorno a un sistema di riconoscimento facciale esistente.