Rischio normativo e prontezza al contenzioso sull'IA
Prepariamo i sistemi di IA all'esame legale contraddittorio: documentazione di livello contenzioso, conservazione delle prove, prontezza alla discovery e difesa multi-giurisdizionale.
Il tuo sistema di IA è difendibile sotto esame contraddittorio?
Il nostro approccio consiste nel costruire l'infrastruttura tecnica progettata per rendere i sistemi di IA difendibili sotto esame legale — non conformi nel senso della casella da spuntare, ma difendibili nel senso che un avvocato può illustrare a una giuria come è stata presa una decisione, un rappresentante designato dell'azienda ai sensi della regola 30(b)(6) può testimoniare sul comportamento del sistema senza tentennamenti e un perito può superare una Daubert contestazione sull'interpretabilità del modello.
Questo è lavoro ingegneristico, non redazione di policy. Un incarico è definito per produrre architetture di conservazione delle prove, documentazione di livello contenzioso e artefatti pronti per la discovery che esistono prima che qualcuno intenti causa.
Questi non sono rischi ipotetici — sono contenziosi attivi con danni reali, ordini di discovery reali e obblighi di rimedio reali. La domanda per le organizzazioni che impiegano l'IA non è se affronteranno un'esposizione legale. È se i loro sistemi possono sopravvivere a ciò che accade dopo: discovery contraddittoria, deposizioni degli ingegneri che hanno costruito i modelli, testimonianza di esperti sulla provenienza dei dati di addestramento ed esami normativi in cui "abbiamo usato uno strumento di un fornitore" non è una difesa — una posizione che sostituiamo con un'infrastruttura di proprietà, come mostrato in una demo funzionante di un dispiegamento di LLM sovrano e privato.
Come si presenta la discovery nei casi di IA (e perché la maggior parte delle aziende la fallisce)
Nel settembre 2025, il Distretto Sud di New York ha stabilito gli standard di discovery per l'IA nel contenzioso sul copyright di OpenAI. I tribunali ora impongono la produzione di un insieme di base di artefatti, e i legali degli attori nei casi di discriminazione algoritmica si spingono considerevolmente oltre.
L'insieme di base che i tribunali ora impongono
- Prompt degli utenti
- Output del modello e bozze generate dall'IA
- Metadati con timestamp e identificatori del modello
- Log di accesso
- Impostazioni di configurazione
Ciò che gli attori per discriminazione richiedono in aggiunta
- Codice sorgente
- Composizione dei dati di addestramento
- Report di validazione del modello
- Risultati dei test A/B
- Messaggi Slack interni sui pregiudizi noti
- Dati di monitoraggio post-dispiegamento
- Ogni versione del modello andata in produzione durante il periodo rilevante
La maggior parte delle aziende fallisce la discovery in uno di due modi. O le prove non esistono perché nessuno ha costruito l'infrastruttura per acquisirle — con conseguenti sanzioni per spoliazione e istruzioni di inferenza sfavorevole. Oppure le prove esistono ma appaiono dannose, perché le comunicazioni interne rivelano che gli ingegneri avevano segnalato preoccupazioni sui pregiudizi mai affrontate, o che le modifiche al modello sono state dispiegate senza test documentati.
Il nostro approccio affronta entrambe le modalità di fallimento. Per la prima, progettiamo sistemi di conservazione delle prove per acquisire automaticamente il contesto decisionale al momento dell'inferenza: l'hash della versione del modello, le feature di input, lo stato di preprocessing, i punteggi di confidenza e le policy di governance attive. Per la seconda, progettiamo flussi di lavoro strutturati per la gestione delle modifiche al modello in cui ogni modifica è documentata con motivazione, risultati dei test e catene di approvazione — così che il registro della discovery racconti una storia coerente di sviluppo responsabile anziché di iterazione disordinata.
Il calendario dell'enforcement normativo non aspetta
Tre importanti scadenze di enforcement convergono a metà 2026.
- Colorado SB 205 entra in vigore il 30 giugno 2026, con sanzioni fino a 20.000 $ per violazione e una difesa affermativa disponibile solo per le organizzazioni che dimostrano la conformità al NIST AI RMF.
- Gli obblighi per l'alto rischio dell'AI Act dell'UE iniziano ad avere efficacia il 2 agosto 2026, con sanzioni che raggiungono i 35 milioni di EUR o il 7% del fatturato globale. L'articolo 73 richiede la notifica degli incidenti gravi entro 2 giorni per decessi o interruzioni di infrastrutture critiche, e 15 giorni per gli altri incidenti.
- L'enforcement esistente da parte dei procuratori generali statali è già attivo: il Massachusetts ha transatto una controversia sulla discriminazione nel credito da IA nel luglio 2025, e 36 procuratori generali statali si sono formalmente opposti alla prevalenza federale per preservare la loro autorità di enforcement.
Il panorama dell'enforcement è internamente contraddittorio. Il CFPB ha proposto di porre fine all'enforcement sull'impatto disparato ai sensi dell'ECOA nel novembre 2025, mentre i procuratori generali statali hanno intentato azioni per discriminazione da IA ai sensi degli statuti UDAP con sanzioni per singola violazione. La FTC ha revocato il suo ordine di consenso Rytr nel febbraio 2026, per poi emanare un quadro completo di enforcement sugli agenti di IA nel marzo 2026.
Le organizzazioni che hanno costruito programmi di conformità su un singolo segnale normativo sono esposte quando quel segnale cambia. Il nostro approccio consiste nel progettare architetture di difesa mappate sugli obblighi stessi, non sulla posizione attuale di un singolo regolatore (sulla base della nostra ricerca sulla responsabilità algoritmica).
Documentazione di livello contenzioso vs. documentazione di conformità
C'è una differenza significativa tra una documentazione che soddisfa un audit di conformità e una documentazione che sopravvive a un esame legale contraddittorio.
| Documentazione di conformità | Documentazione di livello contenzioso |
|---|---|
| Risponde a "hai seguito il processo?" | Risponde a "dimostra che questa specifica decisione non era discriminatoria — con prove che un esperto avversario non può smontare in controinterrogatorio." |
| Model card progettate per i professionisti del ML | Documentazione del modello preparata per un'udienza Daubert |
Il pubblico, il vaglio contraddittorio e lo standard probatorio sono fondamentalmente diversi.
Un incarico è definito per produrre documentazione allo standard di livello contenzioso: ogni decisione consequenziale dell'IA è ricostruibile dal suo registro — l'esatta versione del modello, i dati di input, i valori delle feature, lo stato della pipeline di preprocessing e la logica decisionale sono recuperabili mesi o anni dopo il fatto.
Difese specifiche per dominio che documentiamo
- IA per l'occupazione: la difesa della pertinenza alla mansione e della necessità aziendale (il quadro di spostamento dell'onere probatorio Griggs/Wards Cove ai sensi del Titolo VII), documentata a livello di progettazione del sistema anziché come razionalizzazione a posteriori.
- IA per il credito e le assicurazioni: metodologia di test dell'impatto disparato documentata con rigore sufficiente affinché l'esperto statistico dell'attore non possa contestare i test come inadeguati.
- IA per gli alloggi: la catena di prove che dimostra che il trattamento dei titolari di voucher non è stato surrogato tramite lo storico creditizio o fattori di indebitamento — l'esatto vettore d'attacco nei contenziosi in stile SafeRent, in cui l'algoritmo valutava i candidati usando fattori che svantaggiavano in modo sproporzionato gli affittuari neri e ispanici (illustrato in dettaglio nella nostra ricerca sul mandato di integrità algoritmica SafeRent).
Mock discovery: trovare i tuoi punti deboli prima che lo faccia la controparte
Un incarico può includere esercizi contraddittori in cui i nostri ingegneri assumono il ruolo di esperto tecnico dell'attore, sondando i tuoi sistemi di IA alla ricerca dei punti deboli che il contenzioso sfrutterebbe:
- Modifiche al modello non documentate
- Proprietà di equità non testate tra i gruppi protetti
- Valutazioni d'impatto mancanti
- Lacune nella pista di controllo
- Comunicazioni interne che contraddicono le policy pubblicate
- Lacune nella provenienza dei dati che minano le affermazioni sull'integrità dei dati di addestramento
L'esercizio è progettato per produrre una valutazione coperta da privilegio — sotto il privilegio avvocato-cliente quando abbinato a consulenza legale esterna — facendo emergere i punti deboli prima che diventino reperti in aula.
Questo non è un'esercitazione a tavolino. Redigiamo gli interrogatori e le richieste di documenti che la controparte notificherebbe, individuiamo i custodi i cui file verrebbero perquisiti, verifichiamo se i sistemi di conservazione acquisiscono ciò che i tribunali richiedono (secondo gli standard di discovery per l'IA del 2025 del SDNY) e valutiamo se il tuo rappresentante designato ai sensi della 30(b)(6) può testimoniare senza creare più esposizione di quanta ne risolva. L'output previsto è una tabella di marcia per i rimedi organizzata per gravità del rischio di contenzioso, con specifiche ingegneristiche per colmare ciascuna lacuna.
Difesa multi-giurisdizionale senza programmi paralleli
Un'azienda con clienti nell'UE, dipendenti in Colorado, candidati in Illinois e attività assicurative in uno qualsiasi dei 23 stati che hanno adottato il NAIC AI Model Bulletin affronta almeno cinque regimi normativi sovrapposti per un singolo sistema di IA. Costruire programmi di conformità separati per ogni giurisdizione non è scalabile, e crea incoerenze che i legali degli attori sfruttano:
"Hai detto ai regolatori del Colorado che la tua metodologia di test dei pregiudizi era X, ma la tua valutazione di conformità UE la descrive come Y. Qual è quella giusta?"
Il nostro approccio consiste nel costruire un quadro di difesa unificato in cui lo standard applicabile più rigoroso fissa la base di riferimento.
- Un protocollo di test dell'impatto disparato che soddisfa lo standard sulla discriminazione algoritmica del Colorado SB 205 produce simultaneamente prove per i requisiti di governance dei dati dell'articolo 10 dell'AI Act dell'UE e per la difesa della necessità aziendale del Titolo VII.
- Una procedura di risposta agli incidenti che rispetta la tempistica di notifica di 2 giorni dell'articolo 73 soddisfa automaticamente la finestra di 72 ore del RAISE Act di New York e le aspettative di notifica dei procuratori generali statali.
I livelli di documentazione specifici per giurisdizione generano gli artefatti giusti per ciascun regolatore o tribunale senza mantenere programmi paralleli. Quando viene approvata una nuova legge statale o l'Ufficio per l'IA dell'UE emana linee guida di enforcement, l'overlay si aggiorna. I controlli di base cambiano raramente, perché sono già costruiti allo standard più elevato.
Responsabilità a livello di consiglio e la questione del dovere fiduciario
I fallimenti nella governance dell'IA creano un rischio di responsabilità personale per gli amministratori ai sensi dello standard Caremark del Delaware. I consigli che non riescono a implementare sistemi di rendicontazione per il rischio dell'IA affrontano azioni derivative degli azionisti. La SEC ha inserito l'IA tra le sue principali priorità di esame per il 2025-2026, e ci si aspetta che i consigli documentino i quadri di supervisione dell'IA nelle relazioni agli azionisti entro la stagione delle assemblee 2026.
Un incarico è definito per produrre i deliverable rivolti al consiglio progettati per colmare questa lacuna:
- Materiali di briefing esecutivo che traducono il rischio tecnico dell'IA in linguaggio di governance
- Registri di rischio mappati sugli obblighi fiduciari
- Sistemi di monitoraggio che forniscono agli amministratori prove documentate di una supervisione attiva
Non una presentazione trimestrale di slide — un sistema informativo strutturato che fornisce la base per dimostrare una supervisione in buona fede del rischio dell'IA, lo standard specifico che Caremark richiede.
Punti chiave
- La difendibilità è ingegneria, non policy: architetture di conservazione delle prove, documentazione di livello contenzioso e artefatti pronti per la discovery devono esistere prima che sia intentata causa.
- La discovery per l'IA ora impone prompt, output, metadati, codice sorgente, dati di addestramento e ogni versione del modello in produzione — acquisisci il contesto decisionale al momento dell'inferenza o rischi sanzioni per spoliazione.
- Tre scadenze del 2026 convergono: il Colorado SB 205 (30 giugno), gli obblighi per l'alto rischio dell'AI Act dell'UE (2 agosto) e la notifica degli incidenti gravi dell'articolo 73.
- Gli strumenti dei fornitori non trasferiscono la responsabilità; un quadro unificato allo standard più rigoroso con overlay specifici per giurisdizione batte i programmi paralleli per singolo regolatore.
- La supervisione da parte del consiglio del rischio dell'IA è ora una questione di dovere di diligenza Caremark supportata dalle priorità di esame della SEC.
Rischio normativo e prontezza al contenzioso sull'IA
 Guarda
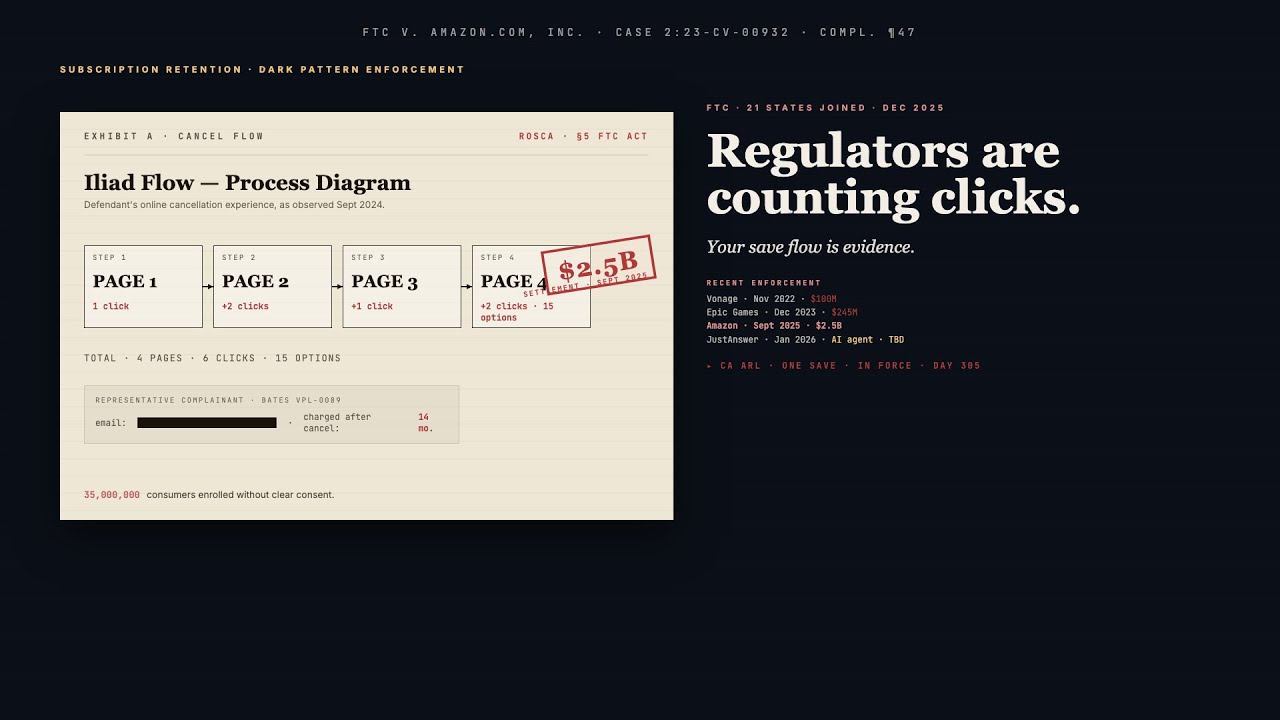
AI Etica per la Retention degli Abbonamenti | Veriprajna
Amazon ha pagato 2,5 miliardi di dollari per un flusso di cancellazione che richiedeva 6 clic. Uber è sotto indagine da parte di 21 procuratori generali statali per i 23 schermate necessarie alla cancellazione.
 Guarda
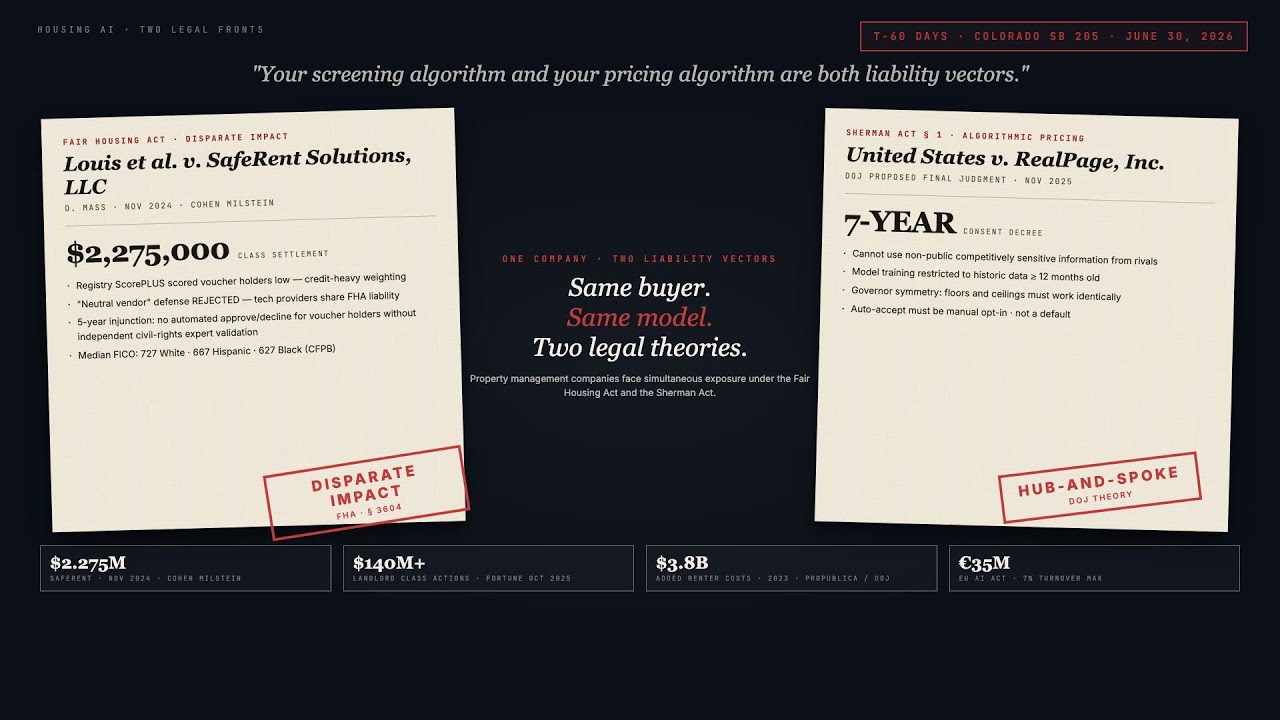
Conformità AI per l'edilizia abitativa: equità nello screening degli inquilini e pricing algoritmico | Veriprajna
Le società di gestione immobiliare affrontano un'esposizione legale simultanea su due fronti: lo screening degli inquilini che discrimina ai sensi del Fair Housing Act, e il revenue management che coordina i prezzi ai sensi dello Sherman Act. Effettuiamo l'audit di entrambi, progettiamo architetture conformi e mappiamo i vostri sistemi rispetto a ogni giurisdizione che conta.
 Guarda
Sovereign AI & Distribuzione di LLM Privati | Veriprajna
Un'organizzazione su cinque ha già subito una violazione causata dall'uso di strumenti di AI non autorizzati. Vietare l'AI non funziona. Costruire alternative sicure e sovrane sì.
Domande Frequenti
Cosa richiede effettivamente la discovery nei contenziosi sull'IA e come ci prepariamo?
In base agli standard di discovery per l'IA del SDNY del settembre 2025, i tribunali ora impongono la produzione dei prompt degli utenti, degli output dei modelli, delle bozze generate dall'IA, dei metadati con timestamp e identificatori del modello, dei log di accesso e delle impostazioni di configurazione. I legali degli attori nei casi di discriminazione si spingono oltre: codice sorgente, composizione dei dati di addestramento, report di validazione del modello, risultati dei test A/B, comunicazioni interne sui pregiudizi noti e ogni versione del modello in produzione durante il periodo rilevante. Prepararsi significa costruire un'infrastruttura di conservazione delle prove che acquisisca automaticamente il contesto decisionale al momento dell'inferenza, non assemblarla retroattivamente dopo che arriva una citazione a comparire. Progettiamo sistemi che memorizzano l'hash della versione del modello, le feature di input, lo stato di preprocessing, i punteggi di confidenza e le policy di governance attive per ogni decisione consequenziale, interrogabili per ID decisione, intervallo temporale o classe di esito.
In che modo la documentazione di IA di livello contenzioso è diversa dalle model card standard o dalla documentazione di conformità?
La documentazione di conformità risponde a "hai seguito il processo?" La documentazione di livello contenzioso risponde a "dimostra che questa specifica decisione non era discriminatoria, con prove che un esperto avversario non può smontare in controinterrogatorio." Le model card progettate per i professionisti del ML mancano dello standard di vaglio contraddittorio, della catena di custodia probatoria e della mappatura al quadro giuridico specifico (Daubert per la testimonianza di esperti, Griggs/Wards Cove per lo spostamento dell'onere probatorio nell'impatto disparato, FCRA per le informative sui rapporti al consumatore) che il contenzioso esige. Produciamo documentazione in cui ogni decisione consequenziale è ricostruibile dal suo registro: esatta versione del modello, dati di input, valori delle feature, stato della pipeline di preprocessing e logica decisionale, recuperabili mesi o anni dopo il fatto con integrità a prova di manomissione.
Quali sono i parametri di riferimento delle sanzioni per la non conformità normativa dell'IA nel 2026?
Il panorama delle sanzioni ha numeri concreti. Colorado SB 205 (in vigore dal 30 giugno 2026): fino a 20.000 $ per violazione ai sensi del Consumer Protection Act, con una difesa affermativa solo per le organizzazioni che dimostrano la conformità al NIST AI RMF. AI Act dell'UE (enforcement per l'alto rischio dal 2 agosto 2026): fino a 35 milioni di EUR o il 7% del fatturato annuo globale per le pratiche vietate, 15 milioni di EUR o il 3% per la non conformità ad alto rischio. Illinois AIVFA: fino a 5.000 $ per violazione più cause private, con 37 casi avviati nel primo mese di enforcement. Danni legali FCRA: da 100 $ a 1.000 $ per violazione dolosa, che crescono drasticamente nelle class action come la causa Eightfold AI che riguarda dati su oltre un miliardo di lavoratori. Gli statuti UDAP statali consentono sanzioni per singola violazione senza prova del danno individuale.
Siamo responsabili della discriminazione da IA quando usiamo lo strumento di un fornitore, non un nostro modello?
Sì. I datori di lavoro restano pienamente responsabili degli esiti discriminatori derivanti dagli strumenti di IA dei fornitori ai sensi del Titolo VII, del FCRA e delle leggi statali sul lavoro. In Mobley v. Workday (maggio 2025), il tribunale ha ritenuto che il "ruolo di Workday nel processo di assunzione non è meno significativo per il fatto che avvenga presumibilmente tramite intelligenza artificiale anziché tramite un essere umano in carne e ossa." La class action FCRA Eightfold AI cita i datori di lavoro che hanno usato lo strumento di scoring. Il Colorado SB 205 impone obblighi separati ai deployer indipendentemente dal fatto che abbiano costruito il sistema di IA. Non puoi esternalizzare la responsabilità legale esternalizzando la tecnologia. Aiutiamo le organizzazioni a costruire l'infrastruttura di documentazione, test e supervisione che dimostra che hai esercitato la dovuta diligenza sugli strumenti di IA dei fornitori, che è la difesa che conta davvero quando arriva la citazione dell'attore.
Come gestiamo la conformità dell'IA quando i regolatori federali e statali si muovono in direzioni opposte?
L'ambiente attuale è internamente contraddittorio. Il CFPB ha proposto di porre fine all'enforcement sull'impatto disparato ai sensi dell'ECOA nel novembre 2025, mentre i procuratori generali statali hanno contemporaneamente intentato azioni per discriminazione da IA ai sensi degli statuti UDAP statali. La FTC ha revocato il suo ordine di consenso Rytr nel febbraio 2026, per poi emanare un quadro completo di enforcement sugli agenti di IA nel marzo 2026. Un ordine esecutivo del dicembre 2025 ha proposto la prevalenza federale sulle leggi statali sull'IA, ma 36 procuratori generali statali vi si sono formalmente opposti e, finché i tribunali non si pronunceranno, le leggi statali restano applicabili. Costruiamo architetture di difesa mappate sugli obblighi normativi stessi, non sulla posizione attuale di un singolo regolatore. Un quadro di controllo unificato con overlay di documentazione specifici per giurisdizione fa sì che, quando le priorità di enforcement cambiano, l'overlay si aggiorni mentre i controlli di base tengono.
Cos'è un esercizio di mock discovery e cosa produce effettivamente?
Un esercizio di mock discovery è una simulazione contraddittoria in cui i nostri ingegneri interpretano il ruolo di esperti tecnici dell'attore, sondando i tuoi sistemi di IA alla ricerca di vulnerabilità da contenzioso. Redigiamo gli interrogatori e le richieste di documenti effettivi che la controparte notificherebbe, individuiamo i custodi i cui file verrebbero perquisiti, verifichiamo se i tuoi sistemi di conservazione acquisiscono ciò che i tribunali ora richiedono ai sensi degli standard di discovery per l'IA del 2025 del SDNY, e valutiamo se il tuo rappresentante designato dell'azienda ai sensi della 30(b)(6) può testimoniare sul sistema senza creare ulteriore esposizione. L'output è una tabella di marcia per i rimedi coperta da privilegio (condotta sotto il privilegio avvocato-cliente quando abbinata a consulenza legale esterna) organizzata per gravità del rischio di contenzioso, con specifiche ingegneristiche per colmare ciascuna lacuna. Questo differisce da un audit di conformità perché stiamo esplicitamente testando i punti deboli contraddittori, non verificando rispetto a un quadro di conformità.
I membri del nostro consiglio affrontano una responsabilità personale per i fallimenti nella governance dell'IA?
Ai sensi dello standard Caremark del Delaware, gli amministratori violano il loro dovere di diligenza quando non riescono a implementare sistemi di informazione e rendicontazione o a monitorare adeguatamente la direzione. La governance dell'IA rientra ora pienamente in questo quadro. La SEC ha inserito l'IA tra le sue principali priorità di esame per il 2025-2026, e ci si aspetta che i consigli documentino i quadri di supervisione dell'IA nelle relazioni agli azionisti entro la stagione delle assemblee 2026. Il mancato adempimento rischia azioni derivative degli azionisti in stile Caremark, raccomandazioni di astensione dal voto e danni reputazionali. Costruiamo i sistemi informativi strutturati che forniscono agli amministratori prove documentate di una supervisione attiva dell'IA: registri di rischio mappati sugli obblighi fiduciari, dashboard di monitoraggio che mostrano lo stato della governance e materiali di briefing che traducono il rischio tecnico dell'IA nel linguaggio di governance di cui gli amministratori hanno bisogno per dimostrare una supervisione in buona fede.
Come costruiamo test dell'impatto disparato che reggano contro l'esperto statistico di un attore?
I quadri di spostamento dell'onere probatorio differiscono a seconda dello statuto. Il Titolo VII (Griggs/Wards Cove) richiede che il datore di lavoro dimostri la pertinenza alla mansione e la necessità aziendale se un attore stabilisce l'impatto disparato. L'ECOA e il FHA hanno standard propri. L'esperto statistico di un attore contesterà le dimensioni del campione, la metodologia di test, le definizioni dei gruppi protetti e se la popolazione di confronto sia stata correttamente costruita. Progettiamo i protocolli di test a livello di progettazione del sistema, non come analisi a posteriori: definendo la segmentazione dei gruppi protetti, selezionando i test statistici appropriati (regola dei quattro quinti, basati su regressione, bayesiani), stabilendo le popolazioni di confronto di riferimento e documentando la giustificazione della necessità aziendale per qualsiasi feature che produca esiti disparati. La documentazione è strutturata in modo che, quando l'esperto di un attore contesta la metodologia, la risposta sia già agli atti con la motivazione dei test, non improvvisata durante la deposizione.
Come si presentano tipicamente i requisiti tecnici di rimedio dei decreti di consenso sull'IA?
I decreti di consenso nelle azioni di enforcement sull'IA seguono uno schema emergente: disgorgement algoritmico (distruzione dei dati raccolti impropriamente e dei modelli addestrati su di essi), periodi di divieto su usi specifici dell'IA (Rite Aid ha ricevuto un divieto quinquennale di riconoscimento facciale), cancellazione obbligatoria dei dati dei consumatori usati nel sistema di IA, audit indipendenti di terze parti (tipicamente biennali), programmi scritti di gestione del rischio e governance, meccanismi di notifica e opt-out per i consumatori, e rendicontazione continua di conformità al regolatore. Il decreto di consenso Rite Aid della FTC è il modello attuale. Facciamo il reverse engineering di questi requisiti trasformandoli in infrastruttura proattiva: tracciamento della provenienza dei dati in grado di provare la raccolta lecita, documentazione della genealogia del modello in grado di dimostrare dati di addestramento puliti, e programmi di governance che soddisfano già le tipiche richieste di rimedio di un decreto di consenso. Costruire questo prima dell'enforcement costa ordini di grandezza in meno rispetto al retrofitting sotto supervisione giudiziaria.
Costruisci la tua IA con fiducia.
Collabora con un team che vanta una profonda esperienza nella creazione della prossima generazione di IA aziendale. Lascia che ti aiutiamo a progettare, sviluppare e implementare una strategia di IA di cui ti puoi fidare.
Veriprajna società di consulenza Deep Tech è specializzata nella creazione di sistemi di IA safety-critical per i settori sanitario, finanziario e regolamentato. Le nostre architetture sono validate rispetto a protocolli consolidati con una documentazione di conformità completa.