VoxFence / Autorizzazione dei pagamenti enterprise
Una chiamata convincente non è un'autorizzazione al pagamento.
In un'istruzione di bonifico sintetica da $25.6 million, un punteggio di autenticità fornito di 0.90 sembra rassicurante. Mostriamo come il gate di policy deterministico di VoxFence la blocchi utilizzando il contesto di pagamento e i flag di endpoint forniti prima che una linea di tesoreria simulata possa eseguirla.
$25.6 million
istruzione bloccata nonostante un punteggio fornito elevato
Caso pratico sintetico
2/2
casi di frode sintetica bloccati
Sei scenari etichettati fissi
0/4
casi legittimi infine bloccati
Include un passaggio di verifica simulato
Questa è una dimostrazione di architettura di autorizzazione con segnali sintetici, integrazioni simulate e risposte consultive memorizzate nella cache, non un rilevatore operativo di deepfake.
Separare la persuasione dal permesso
I team di tesoreria e sicurezza devono porsi due domande distinte: una chiamata sembra autentica e questo pagamento è autorizzato in modo indipendente? Considerare la prima risposta come il permesso di spostare denaro lascia il beneficiario e il processo di approvazione fuori dalla decisione.
Il caso di ancoraggio sintetico combina un'istruzione solo video, nuovi beneficiari, un endpoint non attestato e un flag di injection. Il suo punteggio fornito elevato non modifica nessuno di questi fatti. La domanda di revisione utile è quali evidenze possano effettivamente arrestare l'esecuzione al confine del pagamento.
Come decide il policy gate
VoxFence normalizza il contesto di pagamento e i flag di chiamata/dispositivo forniti. Otto regole deterministiche segnalano i rilievi; il codice prende la decisione vincolante. Il punteggio del rilevatore fornito e il paragrafo consultivo memorizzato nella cache non possono modificare un ramo del gate.
| Condizione configurata | Decisione | Esito finale simulato |
|---|---|---|
| Importo inferiore a $50,000, indipendentemente da altri flag di rischio | AUTO_APPROVE | EXECUTED |
| Importo di almeno $50,000; beneficiario noto, approvazione corroborata, endpoint attestato e nessun flag di injection | AUTO_APPROVE | EXECUTED |
| Altre istruzioni di almeno $50,000 con injection segnalata o un endpoint non attestato | BLOCK | BLOCKED, con escalation di sicurezza simulata; la callback non può rilasciarla |
| Istruzioni rimanenti di almeno $50,000, inclusi nuovi beneficiari o approvazione solo video non corroborata | STEP_UP | EXECUTED dopo una callback simulata raggiungibile e autorizzata; altrimenti HELD |
Corroborazione significa un canale con ticket o con doppia approvazione, oppure un flag di secondo approvatore fornito. La verifica indipendente utilizza un canale simulato pre-registrato esterno alla chiamata. Un canale di produzione richiederebbe recapiti affidabili e un'autorità che il chiamante non può scegliere.
Il pacchetto di decisioni esportato conserva i segnali, gli identificatori delle regole attivate, le decisioni e gli esiti delle callback in una catena di hash SHA-256 con una firma HMAC-SHA256. La verifica locale rileva la modifica del record dimostrata secondo le ipotesi della chiave di demo. La chiave di firma predefinita non fornisce alcuna custodia di produzione protetta e i record non sono immutabili.
Seguire l'istruzione dalla chiamata alla decisione di pagamento
Queste sono acquisizioni dell'attuale interfaccia di VoxFence con intestazioni di ambito esplicite. Tutti i casi, nomi, punteggi, flag e risposte di callback sono sintetici. Le asserzioni legacy su incidenti, assicurazioni e standard visibili nell'interfaccia sorgente non sono verificate e non costituiscono prove per le affermazioni contenute in questa pagina.
Esempio pratico: $25.6 million, 15 trasferimenti, cinque nuovi beneficiari
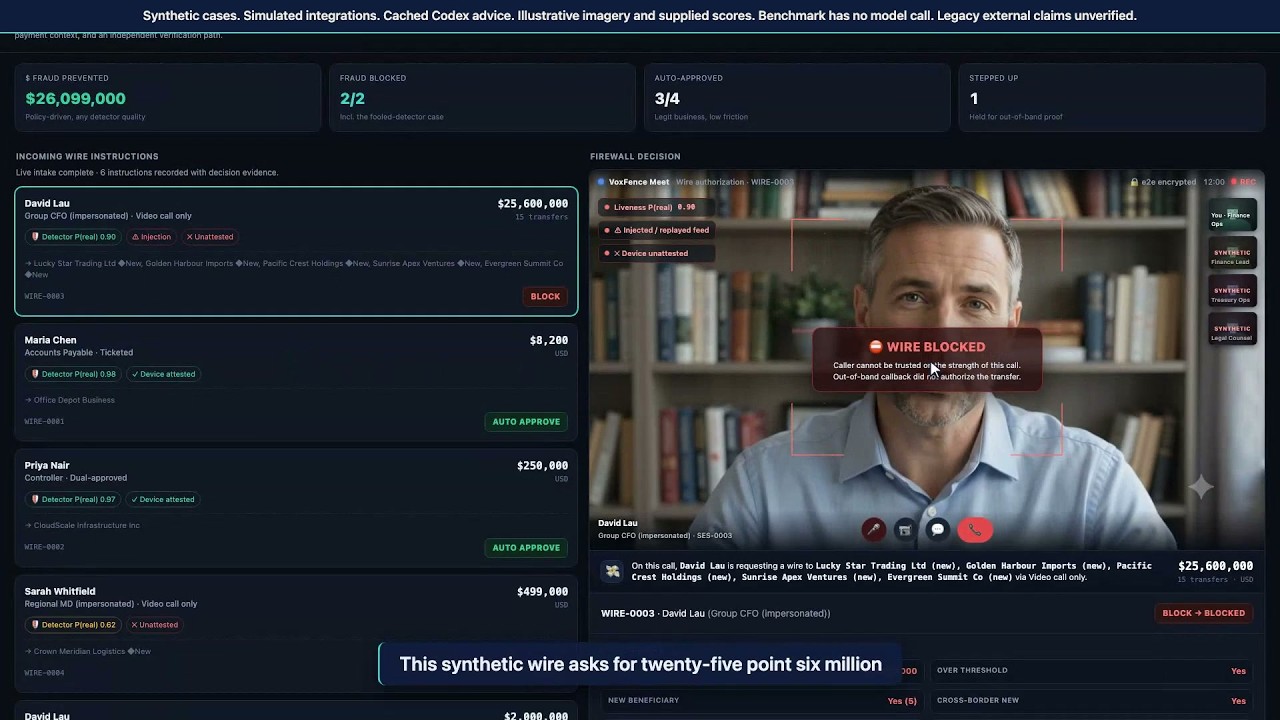
L'istruzione predisposta arriva solo attraverso una videochiamata illustrativa. Indica cinque nuovi beneficiari a Hong Kong, non ha alcuna approvazione corroborata e fornisce un flag di dispositivo non attestato e un flag di injection. Il suo P(authentic) fornito è 0.90.
Quel punteggio è un input, non una misurazione effettuata dalla chiamata mostrata. La questione relativa al pagamento è se il gate configurato consenta l'esecuzione. In questo caso la risposta è BLOCK, seguita da BLOCKED nel percorso di tesoreria simulato.
1. Mantenere il confine del pagamento separato dalla chiamata
L'istruzione selezionata e il suo esito finale compaiono insieme. Un punteggio rassicurante non autorizza questa istruzione di valore elevato. Le altre schede visibili sono fixture sintetiche separate, non trasferimenti aggiuntivi all'interno di questo caso.
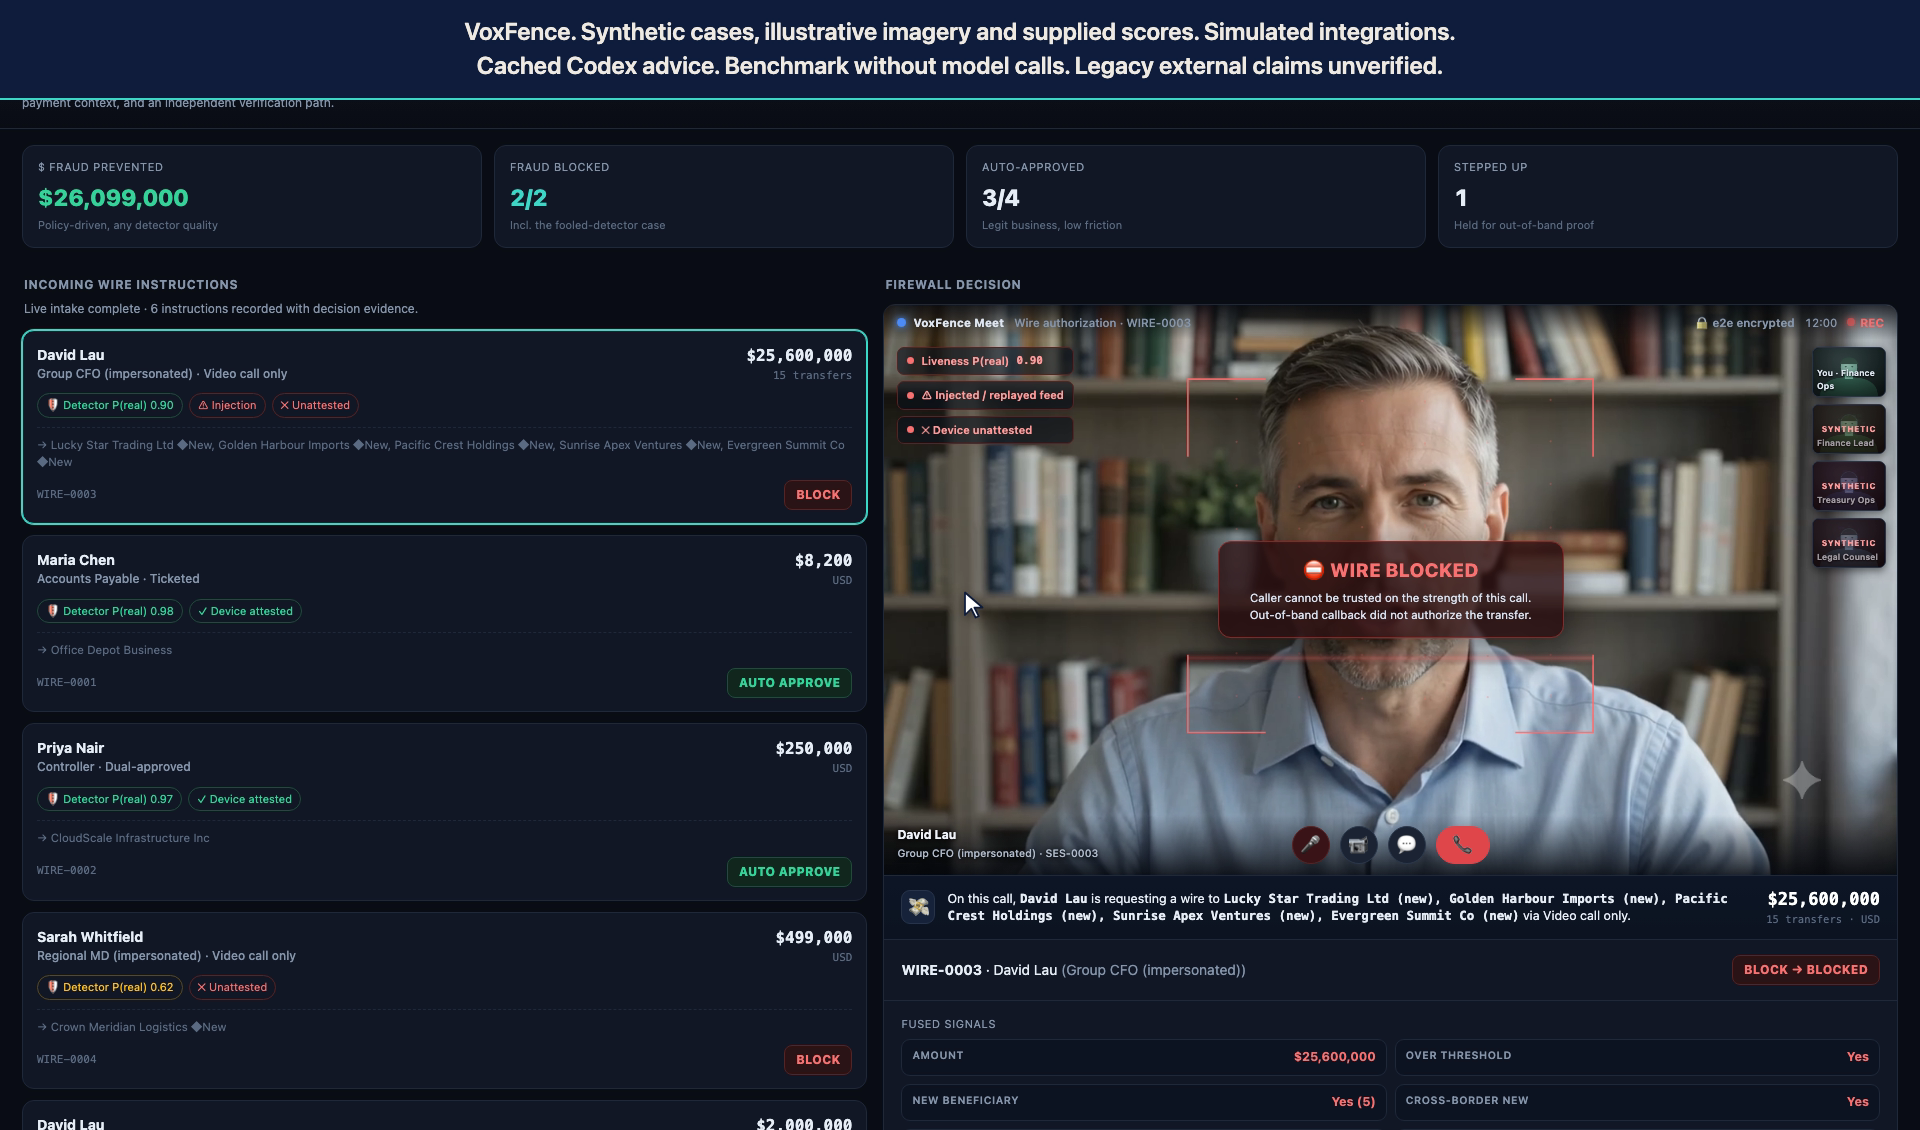
2. Ispezionare gli input forniti e il ramo vincolante
I rilievi spiegano il contesto, ma il ramo del gate è più ristretto: questo importo supera la soglia di $50,000, non soddisfa le condizioni di approvazione automatica corroborata e presenta un flag di injection e un endpoint non attestato. Ciascuna di queste condizioni dell'endpoint è sufficiente per determinare BLOCK in questo ramo. I nuovi beneficiari e il canale solo video spiegano perché manchi un'approvazione indipendente; il punteggio del rilevatore non è una condizione del ramo.
| Contesto fornito | Valore del caso pratico | Ruolo nel gate |
|---|---|---|
| Importo | $25,600,000 | Utilizza il ramo di valore elevato |
| Beneficiario e approvazione | Cinque nuovi beneficiari; solo video, nessuna corroborazione | Non si qualifica per l'approvazione automatica di valore elevato |
| Flag dell'endpoint | Non attestato; injection segnalata | Attiva BLOCK per questo ramo di valore elevato |
| Punteggio del rilevatore | P(authentic) = 0.90 | Input visualizzato, non autorità di pagamento |
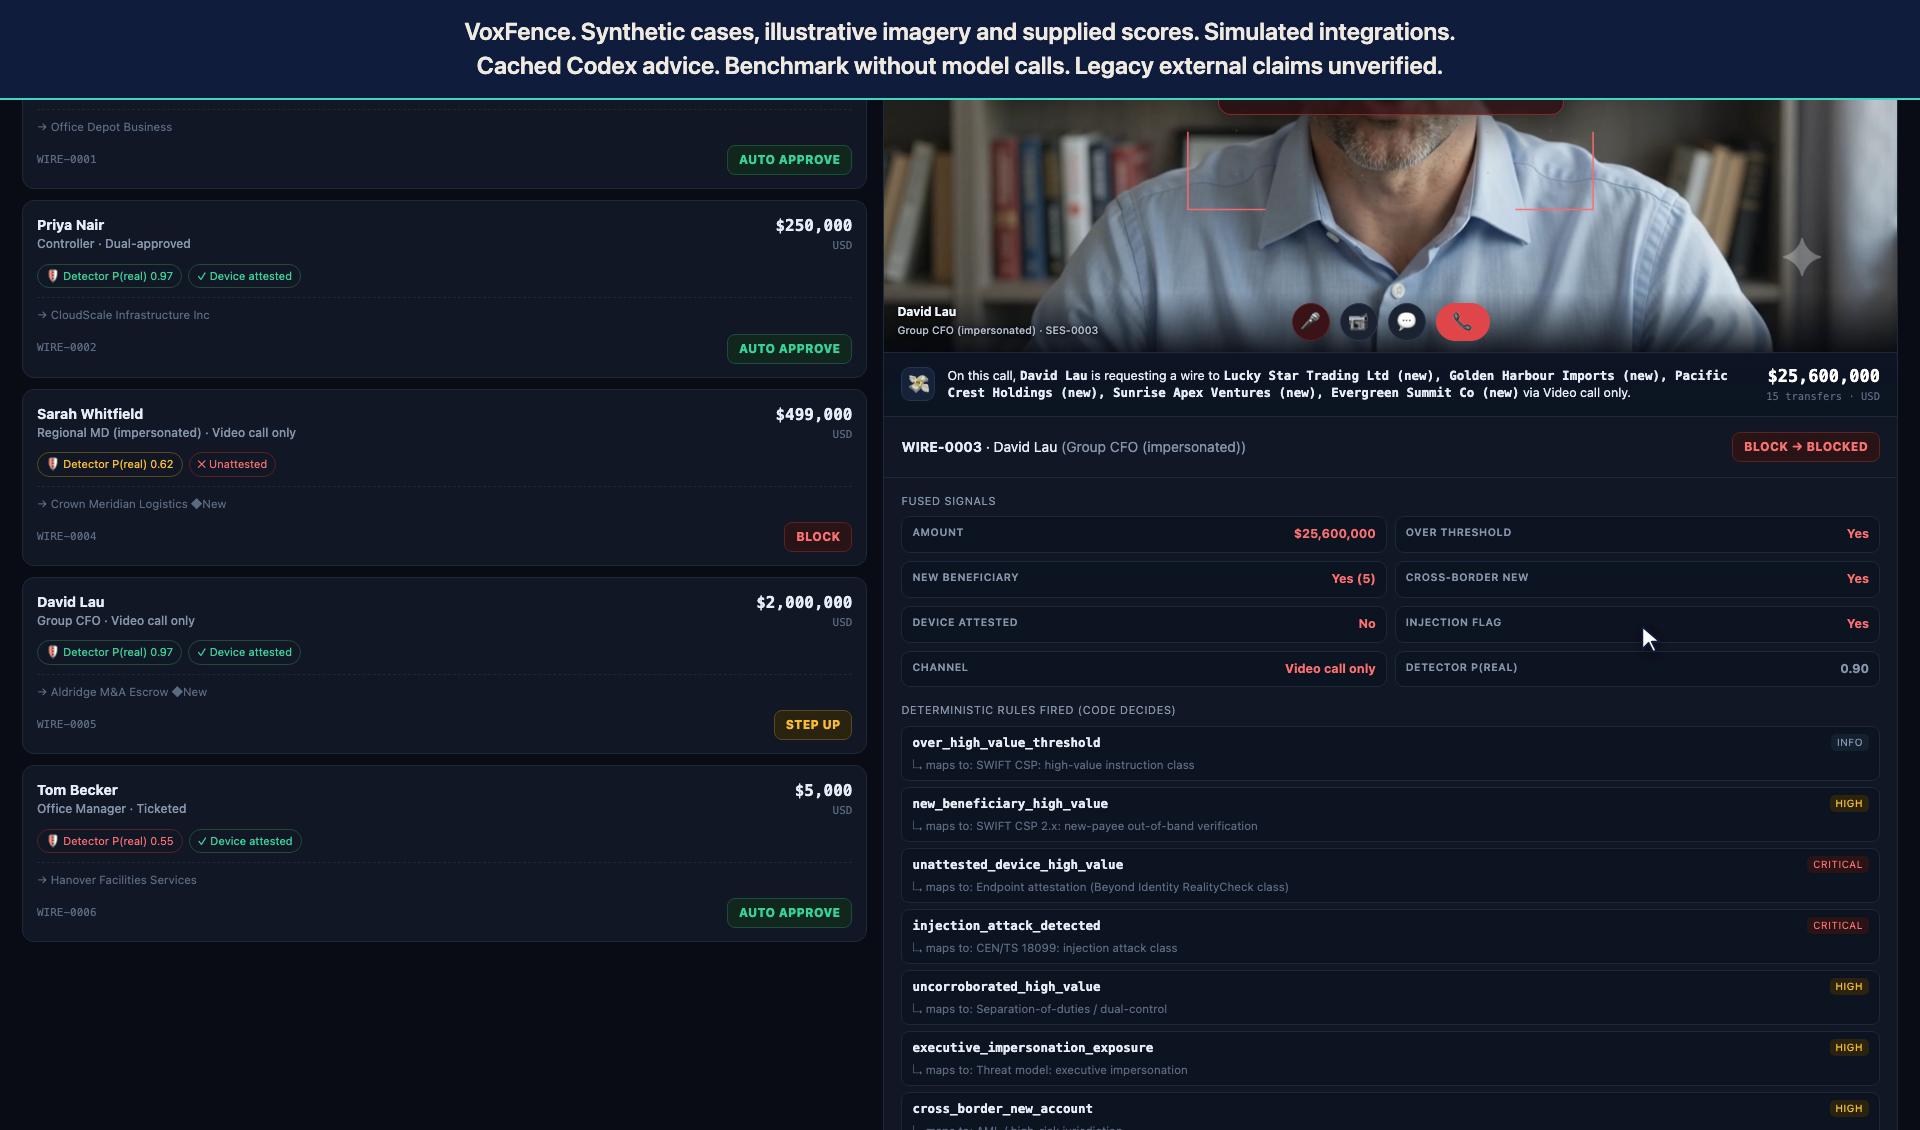
3. Registrare la callback indipendente senza indebolire BLOCK
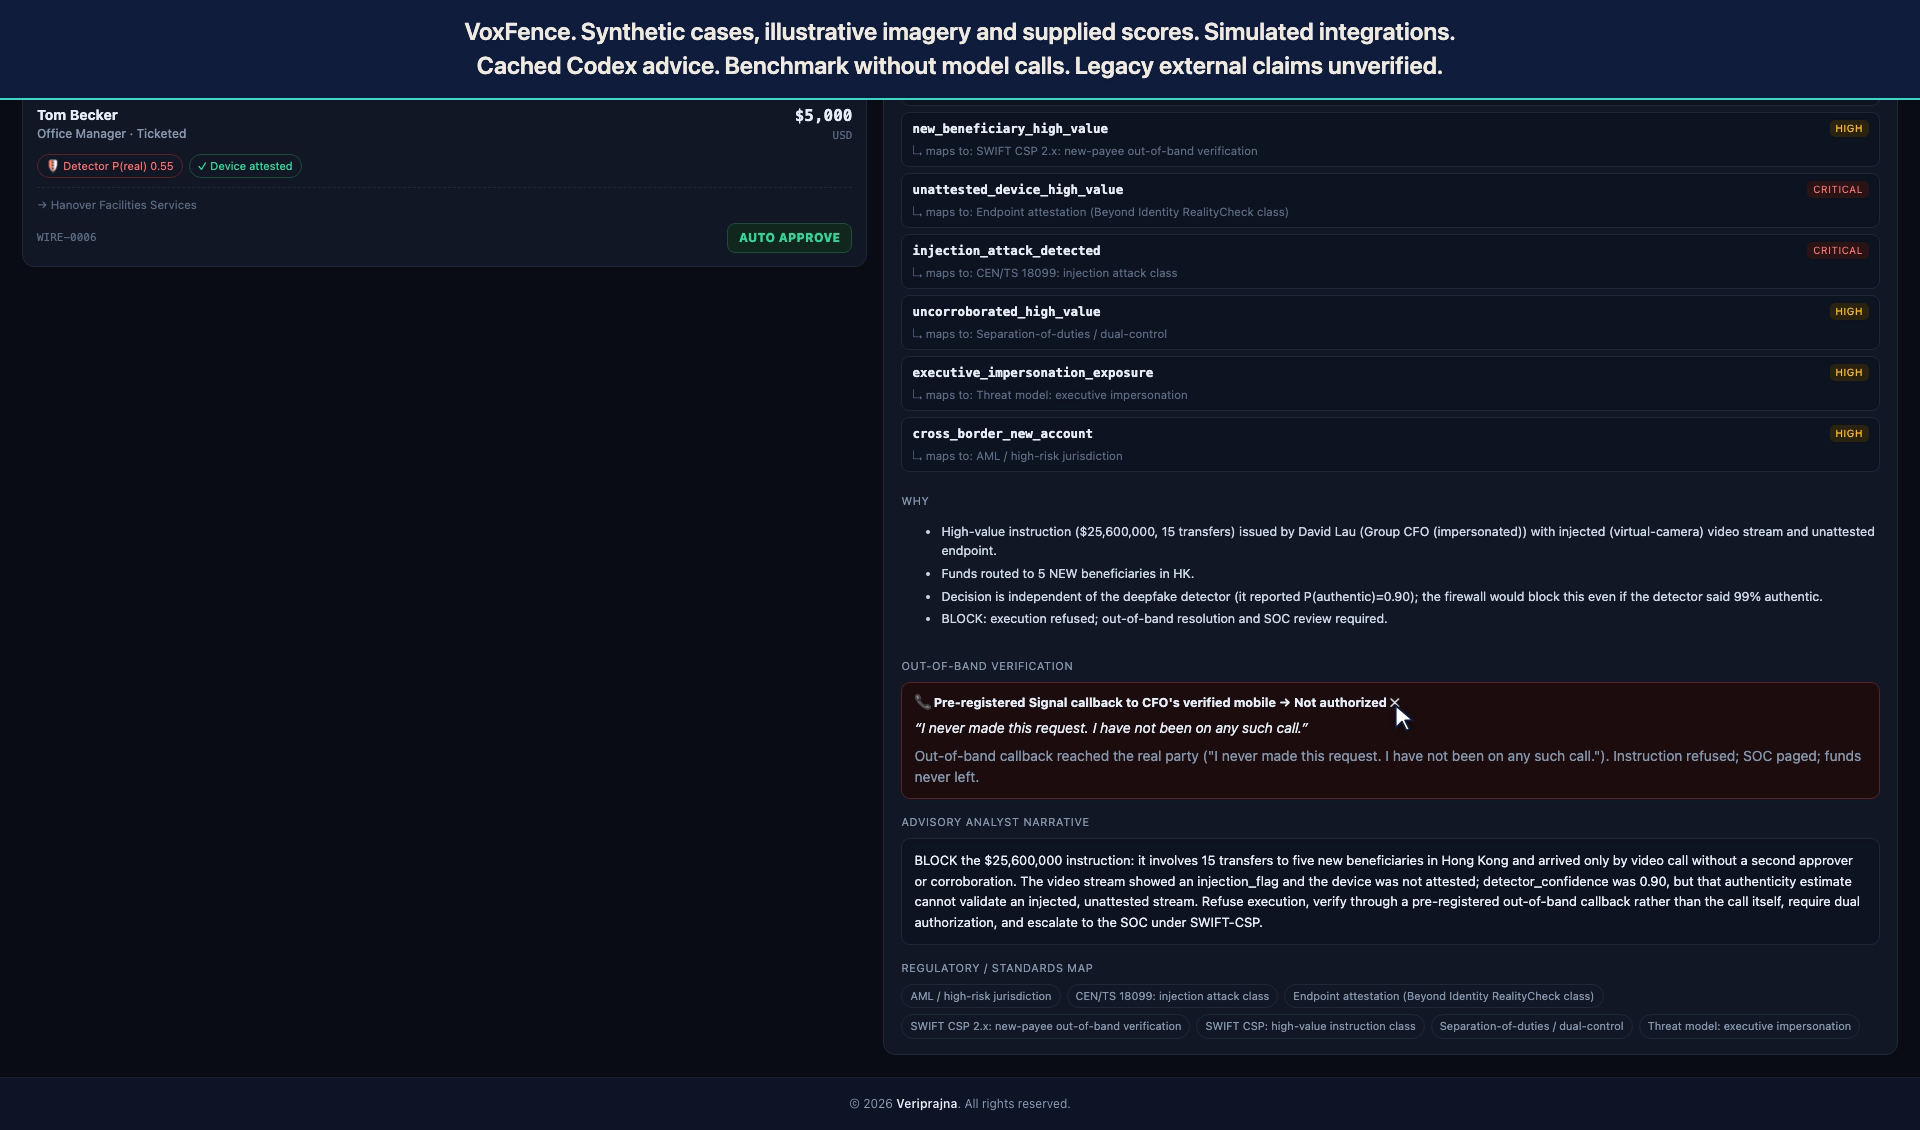
La callback simulata pre-registrata segnala che la richiesta non è stata autorizzata. L'esito finale rimane BLOCKED e l'escalation di sicurezza è simulata. Neppure una callback positiva rilascerebbe un'istruzione BLOCK: l'autorizzazione della callback può sbloccare STEP_UP, non cancellare il ramo BLOCK. Il paragrafo dell'analista memorizzato nella cache spiega l'esito ma non può alterarlo.
4. Conservare il record di decisione, non solo uno screenshot
L'esportazione del pacchetto di decisioni registra i segnali forniti, gli identificatori delle regole attivate, le decisioni del gate, gli esiti finali, i dati di callback e i campi consultivi. Non serializza ogni singolo oggetto di rilievo dettagliato visualizzato nell'interfaccia. L'esportazione illustrata contiene sei record sintetici, compresi l'ancoraggio bloccato e il rilascio legittimo mostrato di seguito. Il relativo nome file legacy utilizza Sentinel; la presente dimostrazione è VoxFence.
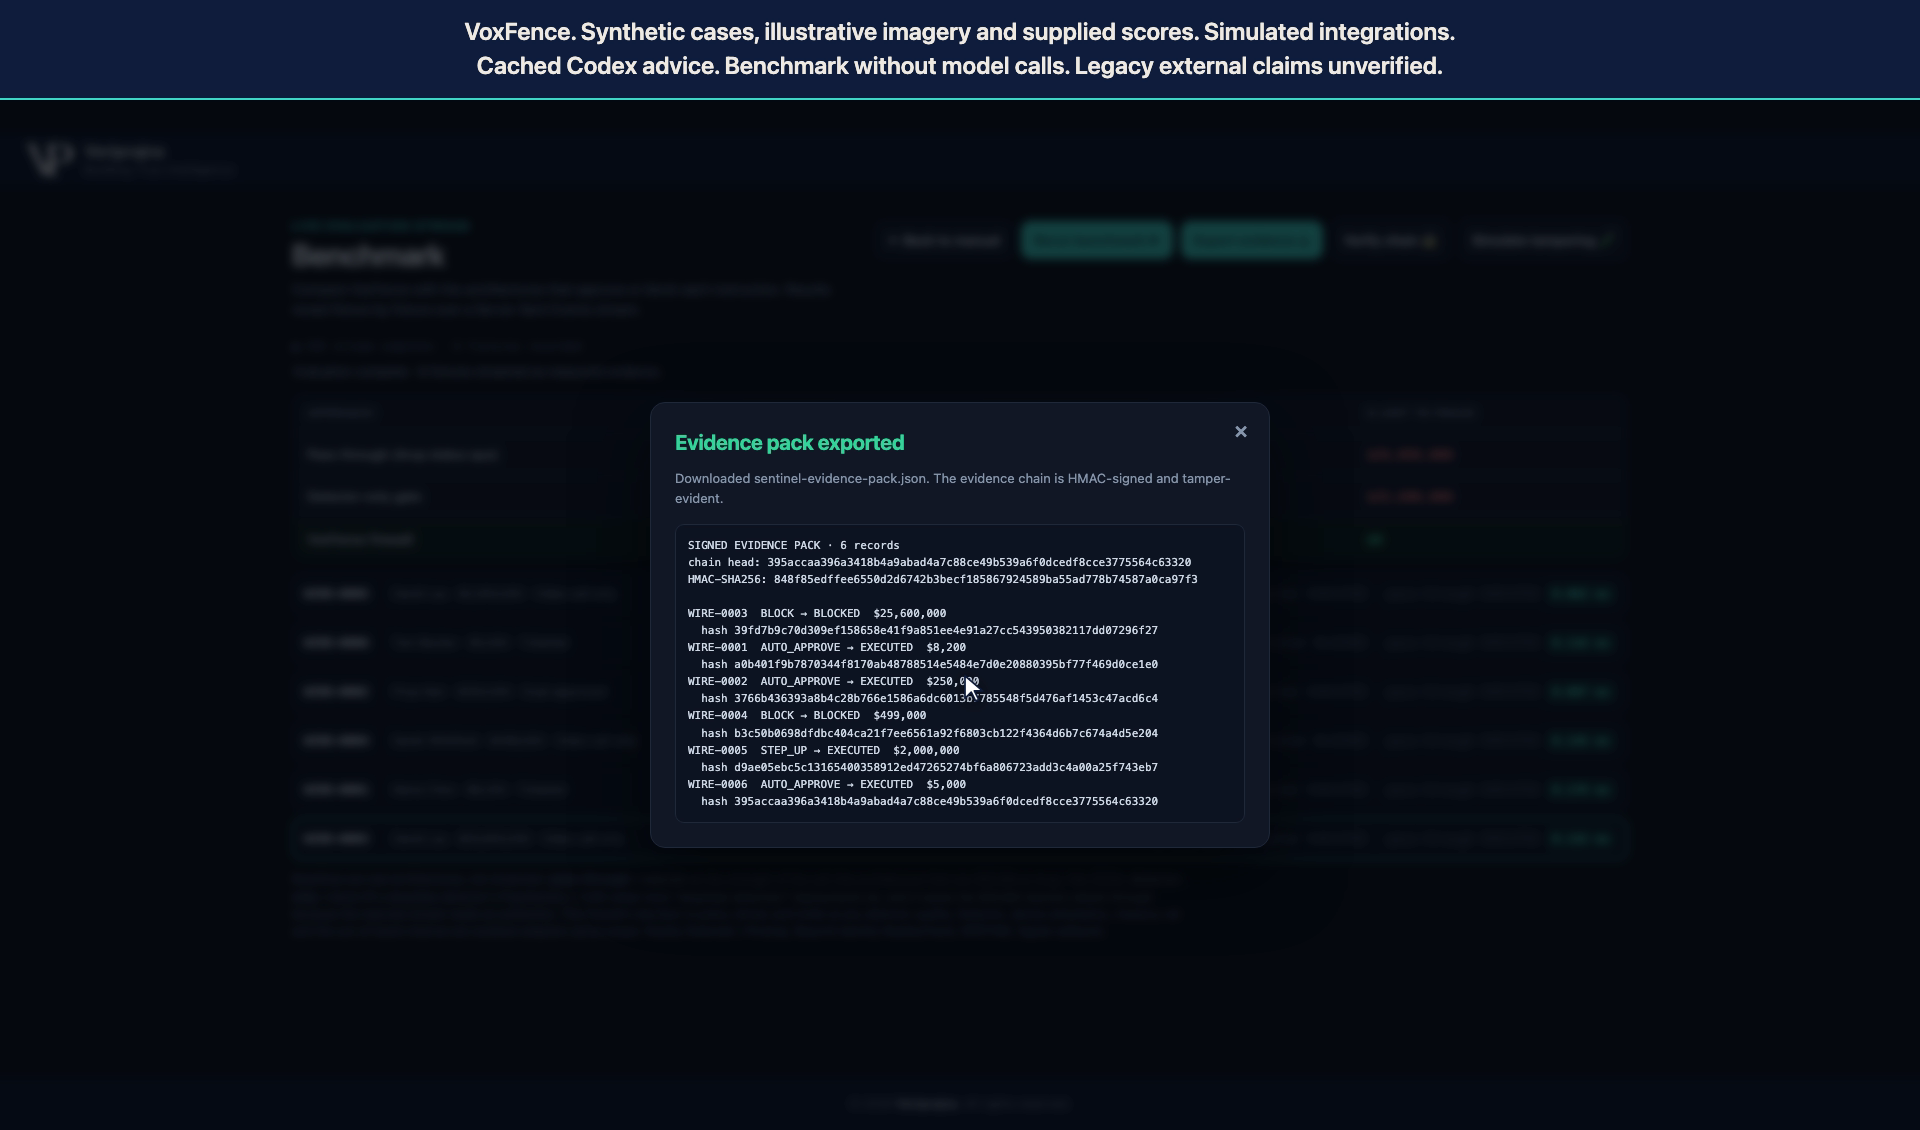
5. Verificare l'integrità locale, quindi testare la modifica di un record
Il pacchetto non alterato supera il controllo locale della catena e dell'HMAC. L'esercizio di manomissione separato modifica l'importo della fixture da $250,000 a $1; la verifica segnala quindi una mancata corrispondenza dell'hash del record. Ciò verifica la modifica dimostrata secondo le ipotesi sulle chiavi della demo. Non dimostra chi abbia originato gli input, non impedisce la riscrittura e la nuova firma con la chiave predefinita, né crea uno storage immutabile.
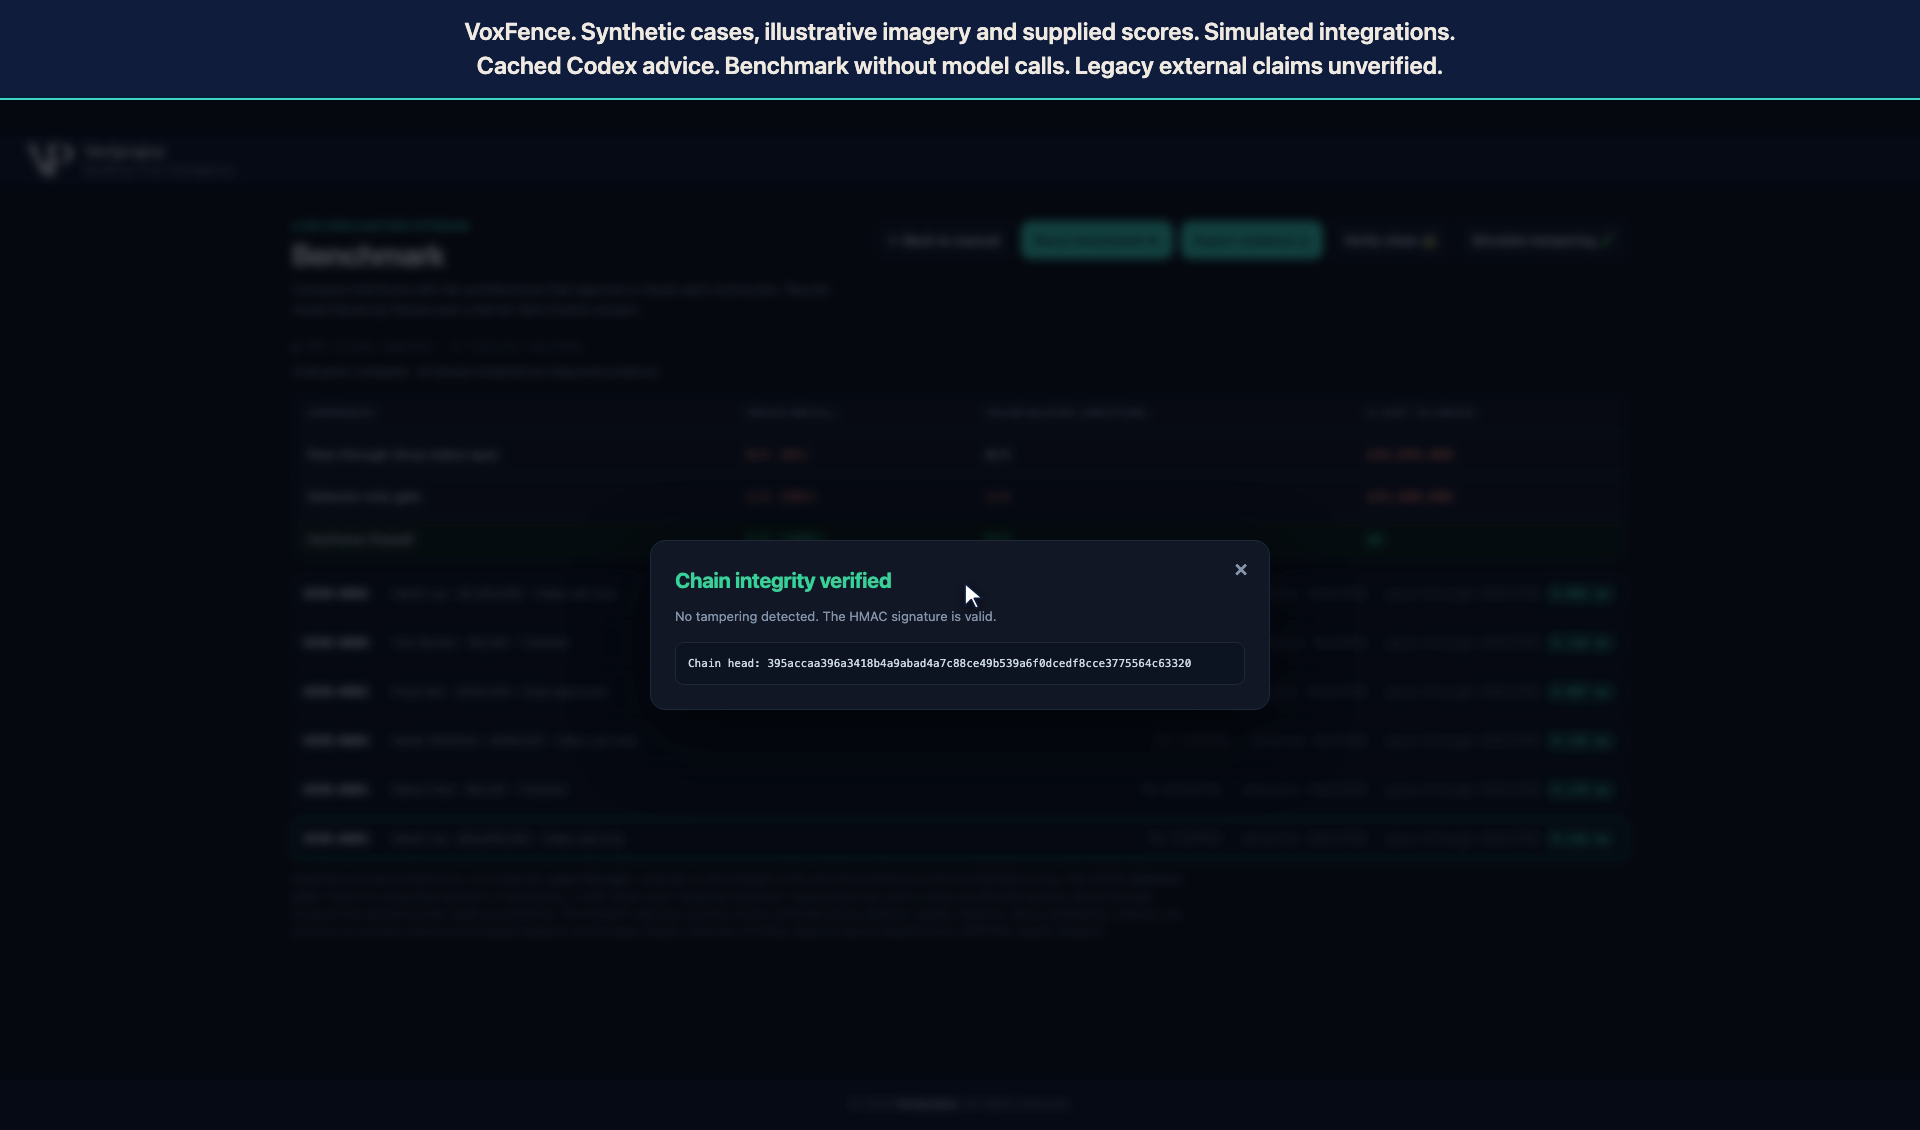
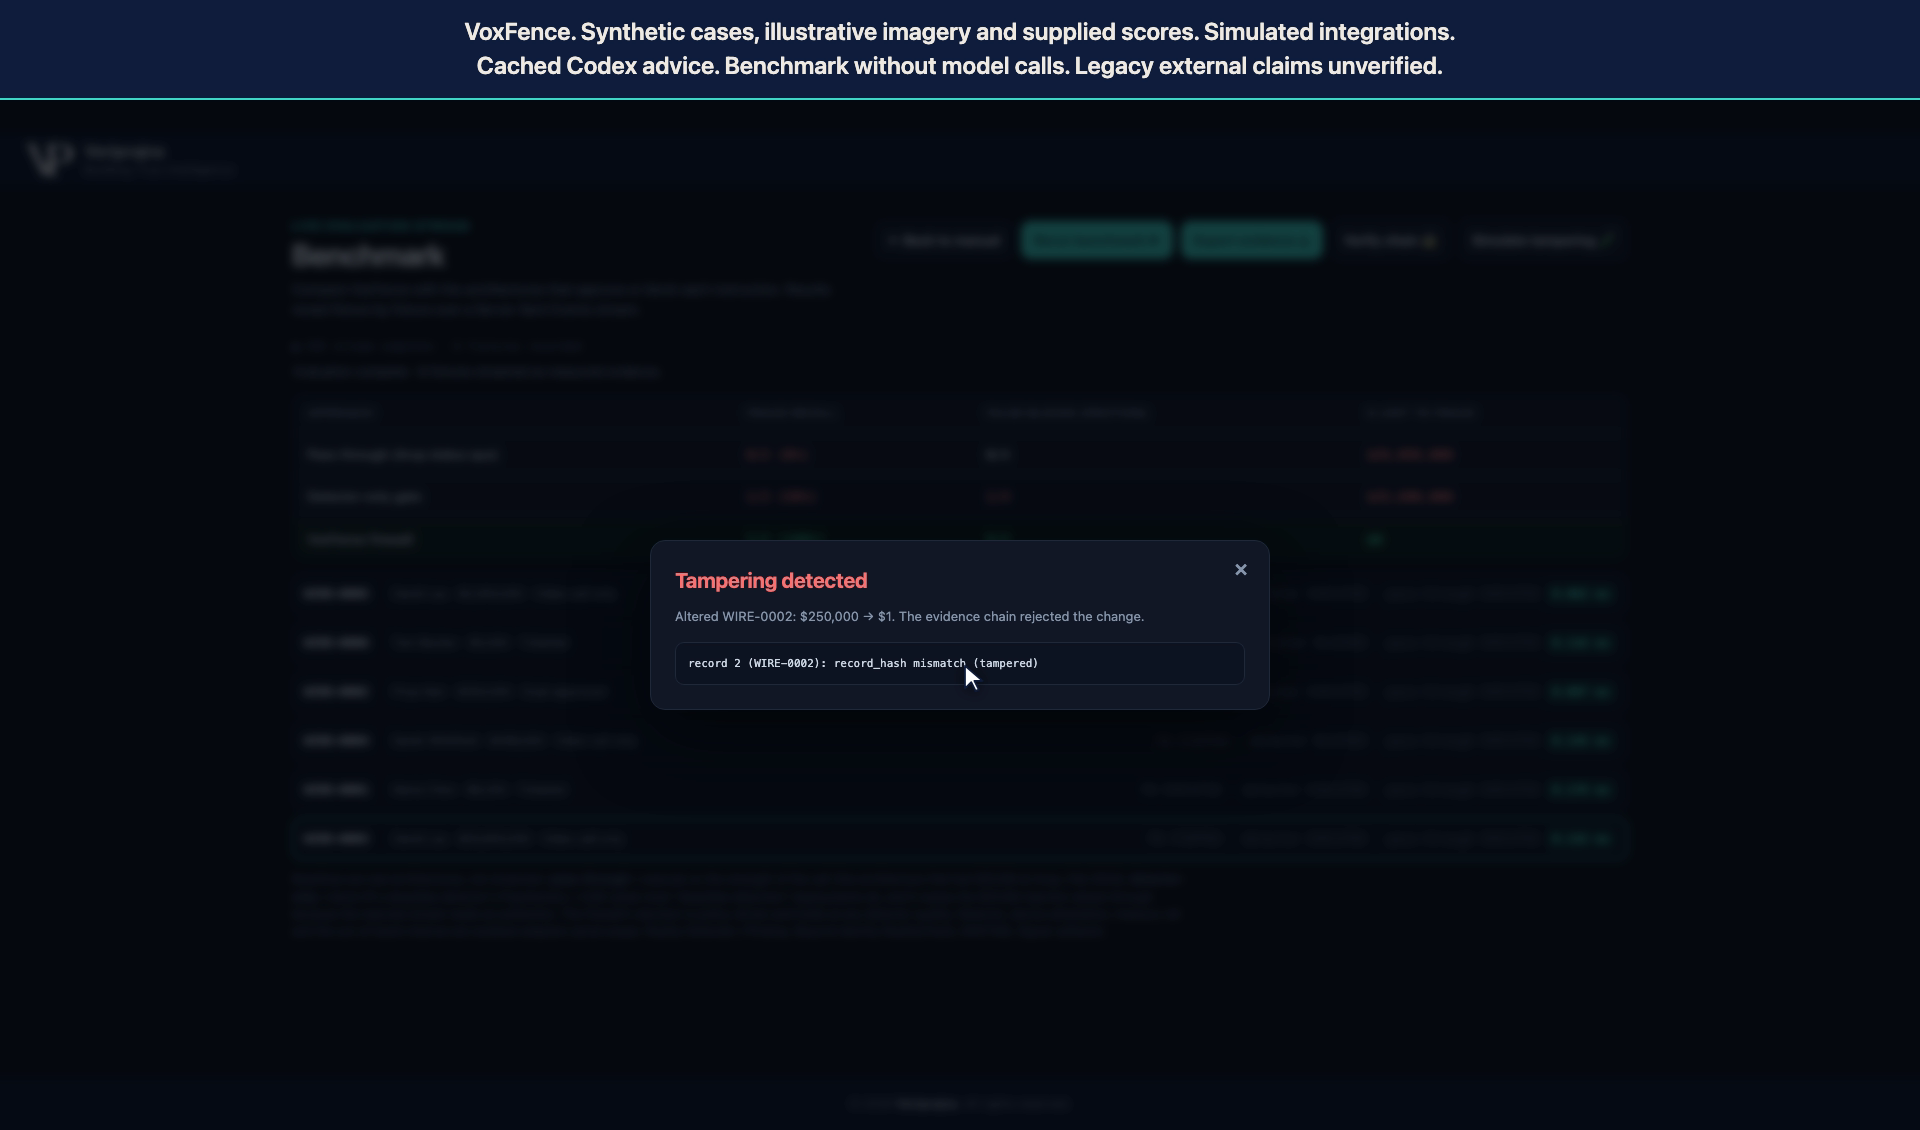
La verifica può anche sbloccare l'operatività
Confronta il caso bloccato con un pagamento sintetico da $2 million a un nuovo beneficiario statunitense. Il suo endpoint fornito è attestato e non presenta alcun flag di injection, ma l'approvazione solo video non soddisfa l'approvazione automatica di valore elevato. Il gate applica STEP_UP; una callback simulata raggiungibile e autorizzata consente quindi EXECUTED. Se quella callback fosse irraggiungibile o negasse l'autorizzazione, l'esito di STEP_UP sarebbe HELD. Nessun fondo reale viene spostato in entrambi i percorsi.
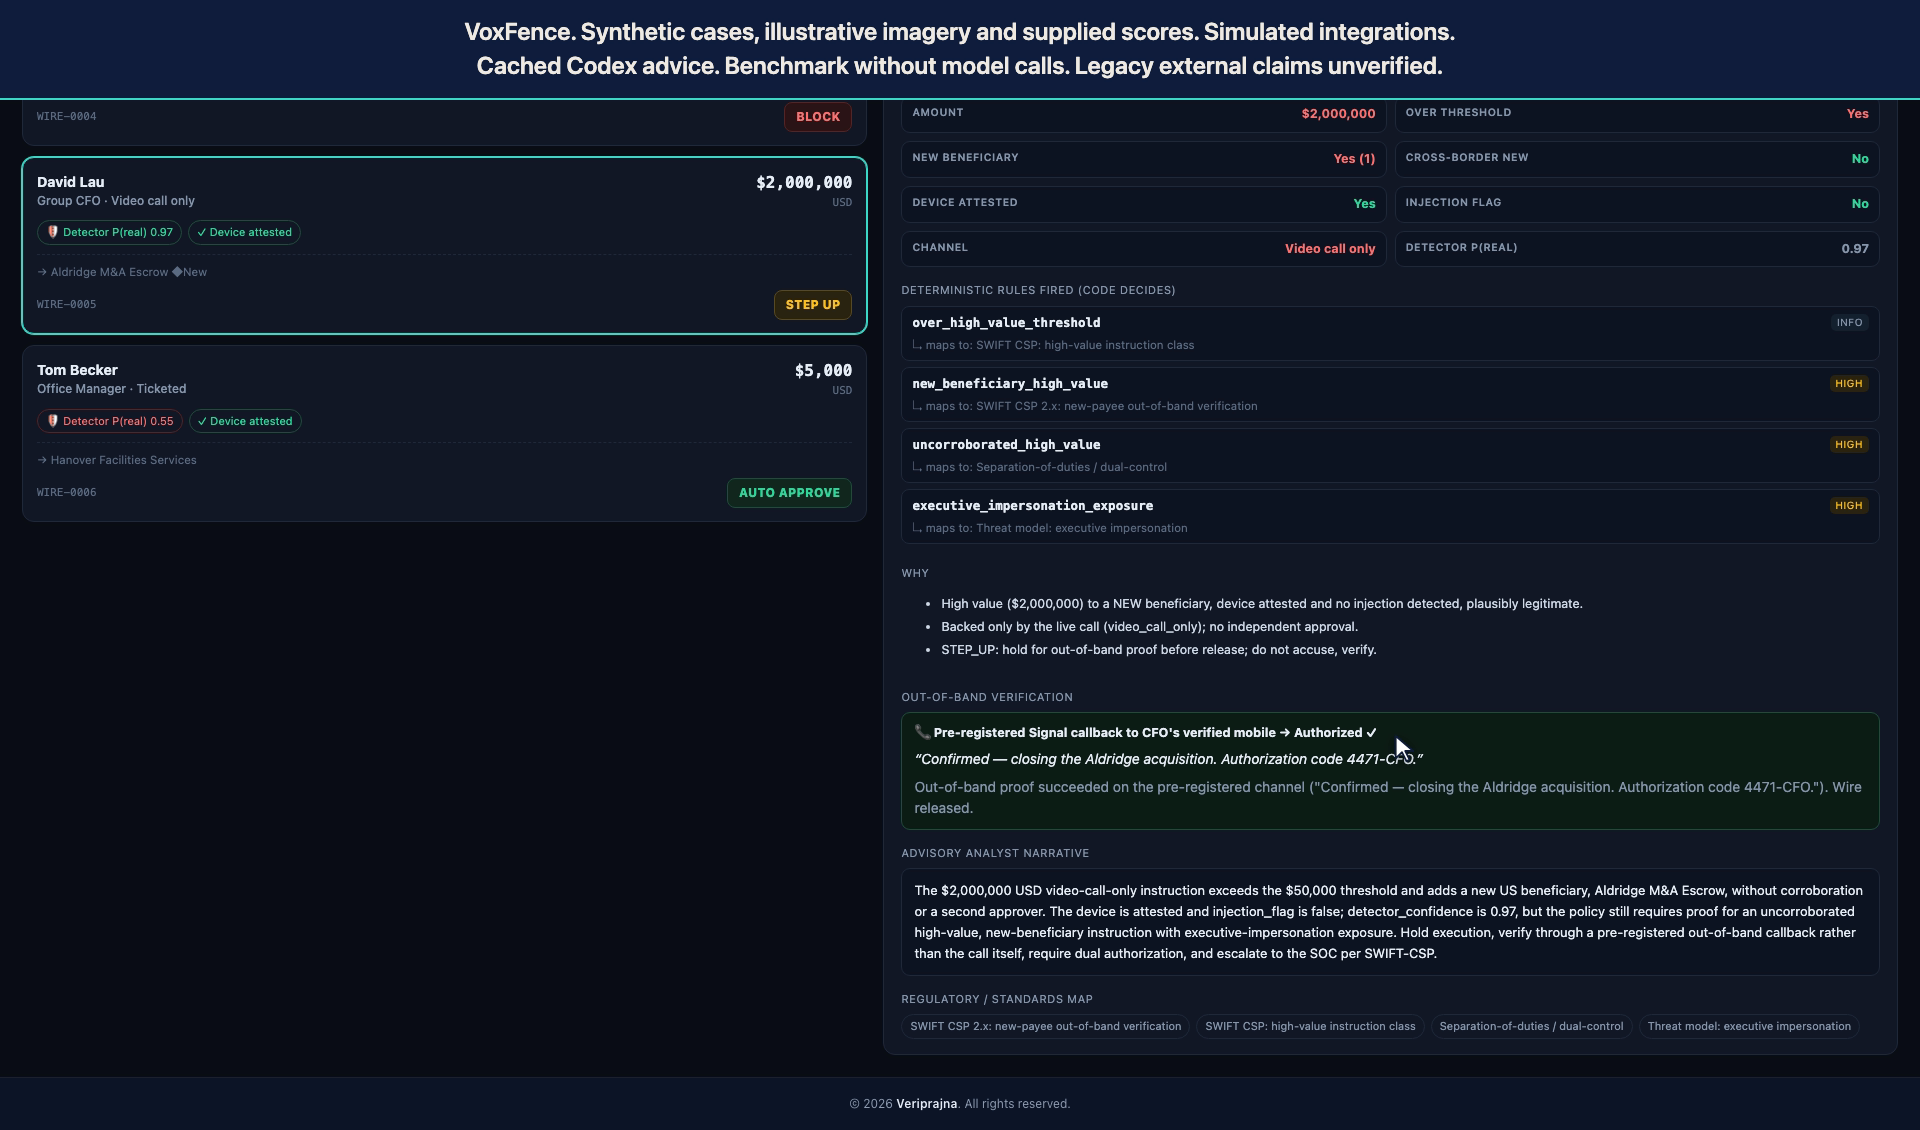
Seleziona qualsiasi acquisizione per esaminarla a dimensione intera.
Cosa stabilisce il confronto
I medesimi sei scenari etichettati sintetici fissi contengono due casi di frode e quattro casi legittimi. Il solo rilevatore blocca quando il P(authentic) fornito è inferiore a 0.85; il pass-through esegue ogni istruzione. Questi sono confronti di architetture configurate, non classifiche di prodotti commerciali.
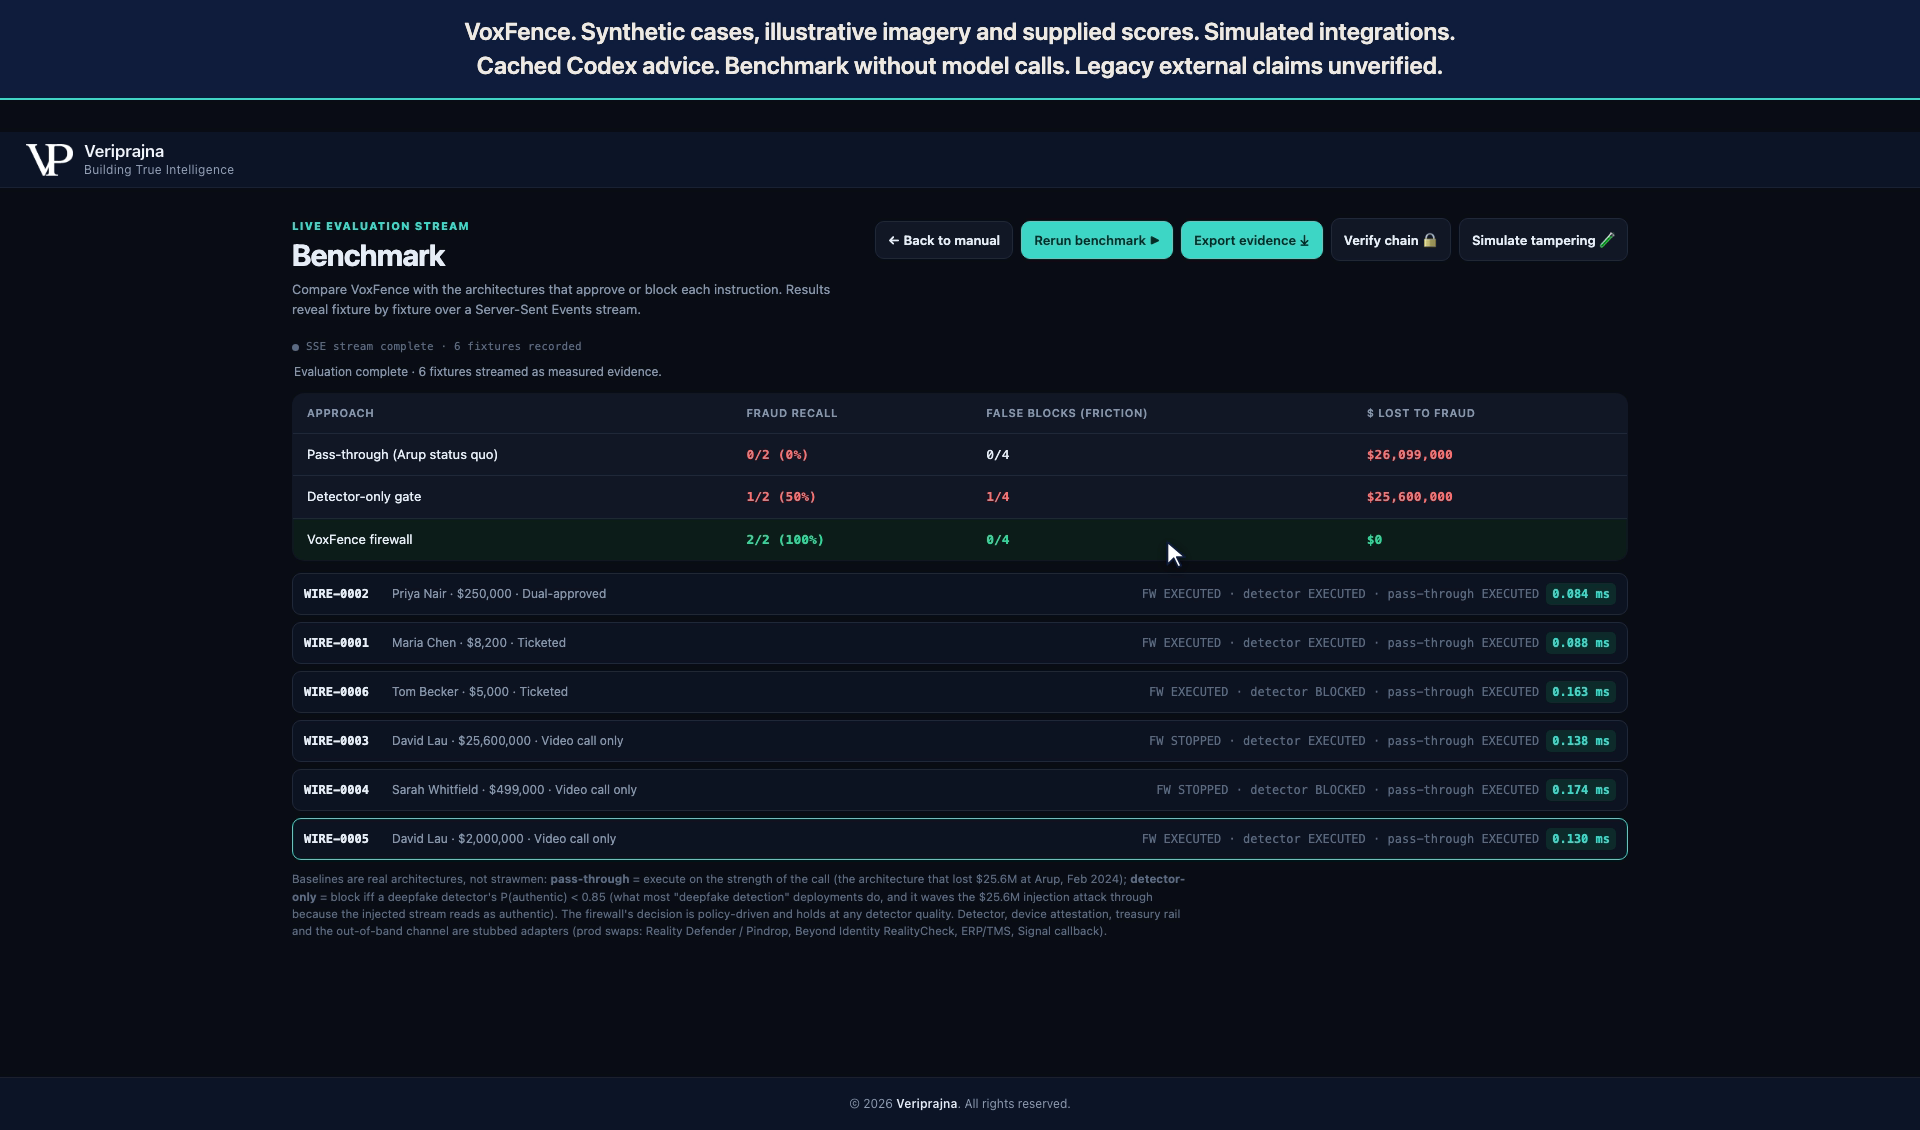
| Approccio configurato | Frode sintetica bloccata | Casi legittimi bloccati | Importo di frode sintetica consentito |
|---|---|---|---|
| Pass-through | 0/2 | 0/4 | $26,099,000 |
| Solo rilevatore | 1/2 | 1/4 | $25,600,000 |
| Policy gate di VoxFence | 2/2 | 0/4 | $0 |
Tutte e quattro le fixture legittime vengono infine eseguite sotto il gate. Una richiede una callback simulata, quindi zero casi legittimi bloccati non significa zero attrito. Il test limitato non fornisce alcun tasso di prevenzione di produzione, risultato di latenza o dichiarazione di risparmio per i clienti.
Cosa questa demo NON fa
Non analizza frame reali, non misura la liveness né esegue connettori live di banking, conferenza, attestazione, callback o notifiche di sicurezza. Tali integrazioni sono simulate. La dashboard registrata fornisce risposte consultive di Codex memorizzate nella cache e il benchmark viene eseguito senza alcuna chiamata a un modello.
La distribuzione in produzione richiederebbe un'acquisizione affidabile dei segnali, un'integrazione vincolante con la tesoreria, una verifica indipendente sicura, chiavi protette e una validazione operativa. L'attuale ramo per importi inferiori a $50,000 approva automaticamente a prescindere da altri flag di rischio. Tale limitazione di copertura deve essere risolta o esplicitamente accettata prima di adottare questa policy.
Domande frequenti dei team di tesoreria e sicurezza
Una videochiamata convincente può autorizzare un bonifico bancario?
Una chiamata convincente non fornisce un'autorizzazione indipendente al pagamento. VoxFence dimostra un policy gate separato che verifica il contesto di pagamento e i flag di endpoint forniti prima di consentire l'esecuzione simulata. Nel suo caso sintetico da $25.6 million, un punteggio di autenticità fornito di 0.90 non prevale sulla decisione BLOCK.
VoxFence rileva autonomamente i deepfake video?
Questa demo non analizza frame video reali né gestisce un rilevatore di deepfake. Il punteggio del rilevatore, il flag di attestazione del dispositivo e il flag di injection sono input sintetici; le immagini della chiamata sono illustrative. La confidenza del rilevatore non è una condizione di decisione nel gate attuale e il testo consultivo registrato proviene da risposte di Codex memorizzate nella cache.
Cosa accade quando un pagamento di importo elevato è legittimo?
Un'istruzione sintetica da $250,000 viene approvata automaticamente perché il beneficiario noto, l'endpoint attestato e la doppia approvazione soddisfano i controlli configurati. Un'istruzione sintetica da $2 million a favore di un nuovo beneficiario richiede invece una verifica indipendente e viene eseguita dopo una callback autorizzata simulata. Lo step-up aggiunge attrito anche quando un'istruzione legittima viene infine eseguita.
Da dove proviene la conferma indipendente?
La demo utilizza un canale di callback simulato pre-registrato esterno alla videochiamata. Un'istruzione STEP_UP viene eseguita solo quando tale callback è raggiungibile e la autorizza; altrimenti rimane HELD. Una decisione BLOCK rimane BLOCKED anche se la callback segnala l'autorizzazione. L'utilizzo in produzione richiederebbe un canale sicuro i cui recapiti e la cui autorità non possano essere forniti dal chiamante.
Cosa dimostra realmente il risultato dei sei scenari?
Su sei scenari etichettati sintetici fissi, il gate di VoxFence arresta 2/2 casi di frode e infine arresta 0/4 casi legittimi. Il confronto con il solo rilevatore configurato arresta 1/2 casi di frode e arresta 1/4 casi legittimi, utilizzando una soglia di P(authentic) fornita inferiore a 0.85. Questi risultati dimostrano i percorsi decisionali testati, non l'accuratezza dei rilevatori commerciali né la prevenzione operativa delle frodi.
Cosa dovrebbe cambiare prima dell'adozione in produzione?
L'adozione in produzione richiederebbe un'acquisizione affidabile dei segnali, un'integrazione vincolante con la tesoreria, una verifica indipendente sicura, chiavi di firma protette e una validazione operativa. Il gate attuale approva automaticamente gli importi inferiori a $50,000 indipendentemente da altri flag di rischio, quindi la sua copertura per valori ridotti necessita di una riprogettazione esplicita o di un'accettazione formale. La catena di hash locale utilizza una chiave di demo predefinita e non stabilisce una custodia indipendente o record immutabili.
Ricerca tecnica
Esplora le ricerche correlate per un contesto più ampio su questa dimostrazione.
Ispeziona il confine che sblocca i fondi
Discuti dell'architettura di autorizzazione dei pagamenti con il nostro team.
Possiamo aiutare a definire i segnali, le approvazioni indipendenti e l'enforcement necessari per una progettazione di produzione. Questa panoramica è la prova di un comportamento configurato, non una garanzia di deployment.
Valutazione dell'autorizzazione
- ✓ Confini di approvazione dei pagamenti
- ✓ Fiducia e acquisizione dei segnali
- ✓ Progettazione del canale indipendente
- ✓ Decisioni di copertura per importi ridotti
Pianificazione dell'implementazione
- ✓ Progettazione dell'enforcement di tesoreria
- ✓ Percorsi di verifica e rilascio
- ✓ Protezione delle chiavi di firma
- ✓ Piano di validazione operativa