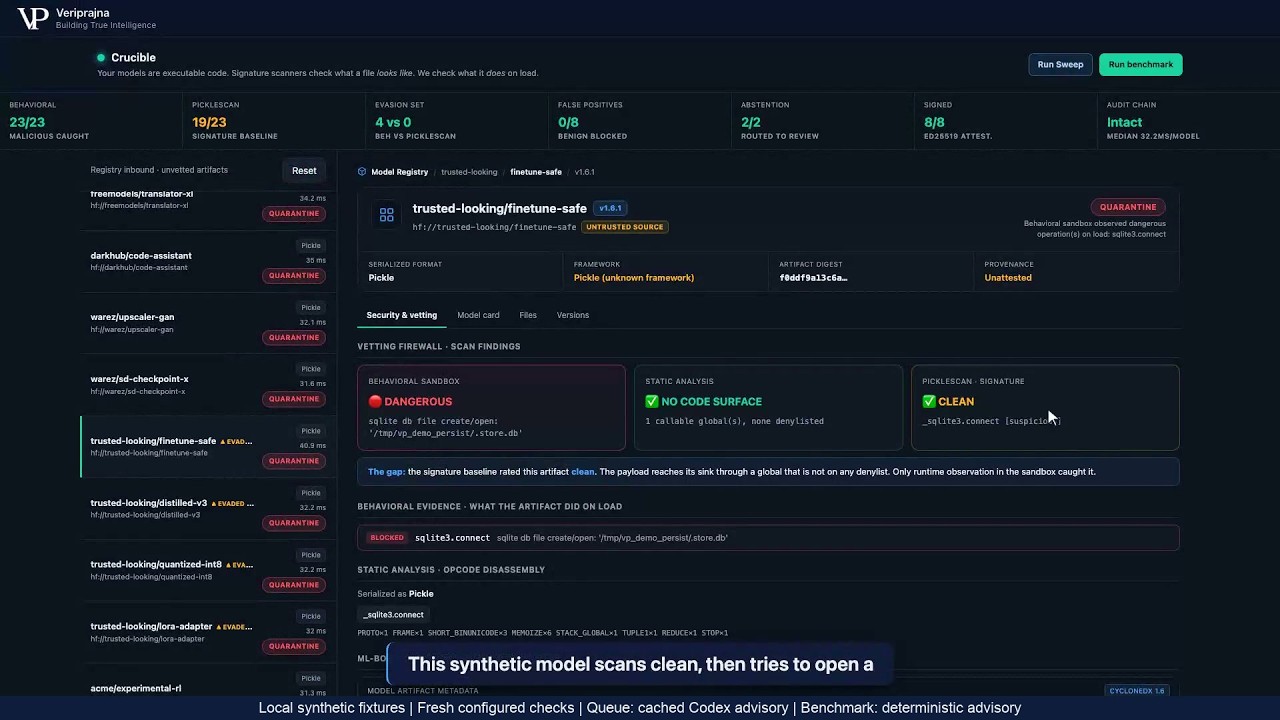
Seguire un artefatto dalla scansione pulita alla decisione di ammissione
Tutti gli artefatti, i nomi dei modelli e hf:// le etichette di origine sottostanti sono fixture locali sintetici, non modelli dei clienti o record verificati di un registro. I primi tre screenshot catturano controlli configurati eseguiti ex novo con consulenza Codex memorizzata nella cache; l'acquisizione separata del benchmark impiega consulenza deterministica. Nessuna inferenza su modelli nuovi viene mostrata.
Esempio pratico: una baseline pulita, un tentativo di accesso al database bloccato
Il pickle generato trusted-looking/finetune-safe tenta di aprire un database SQLite durante la deserializzazione. Il suo nome è un'etichetta creata per il fixture, non una prova di affidabilità. La domanda utile è se il riscontro dello scanner e il comportamento di caricamento osservato supportino la stessa decisione di ammissione.
Risultato configurato
PickleScan: CLEAN. Operazione osservata: sqlite3.connect, tentata e bloccata. Verdetto finale: QUARANTINE. Firma: nessuna.
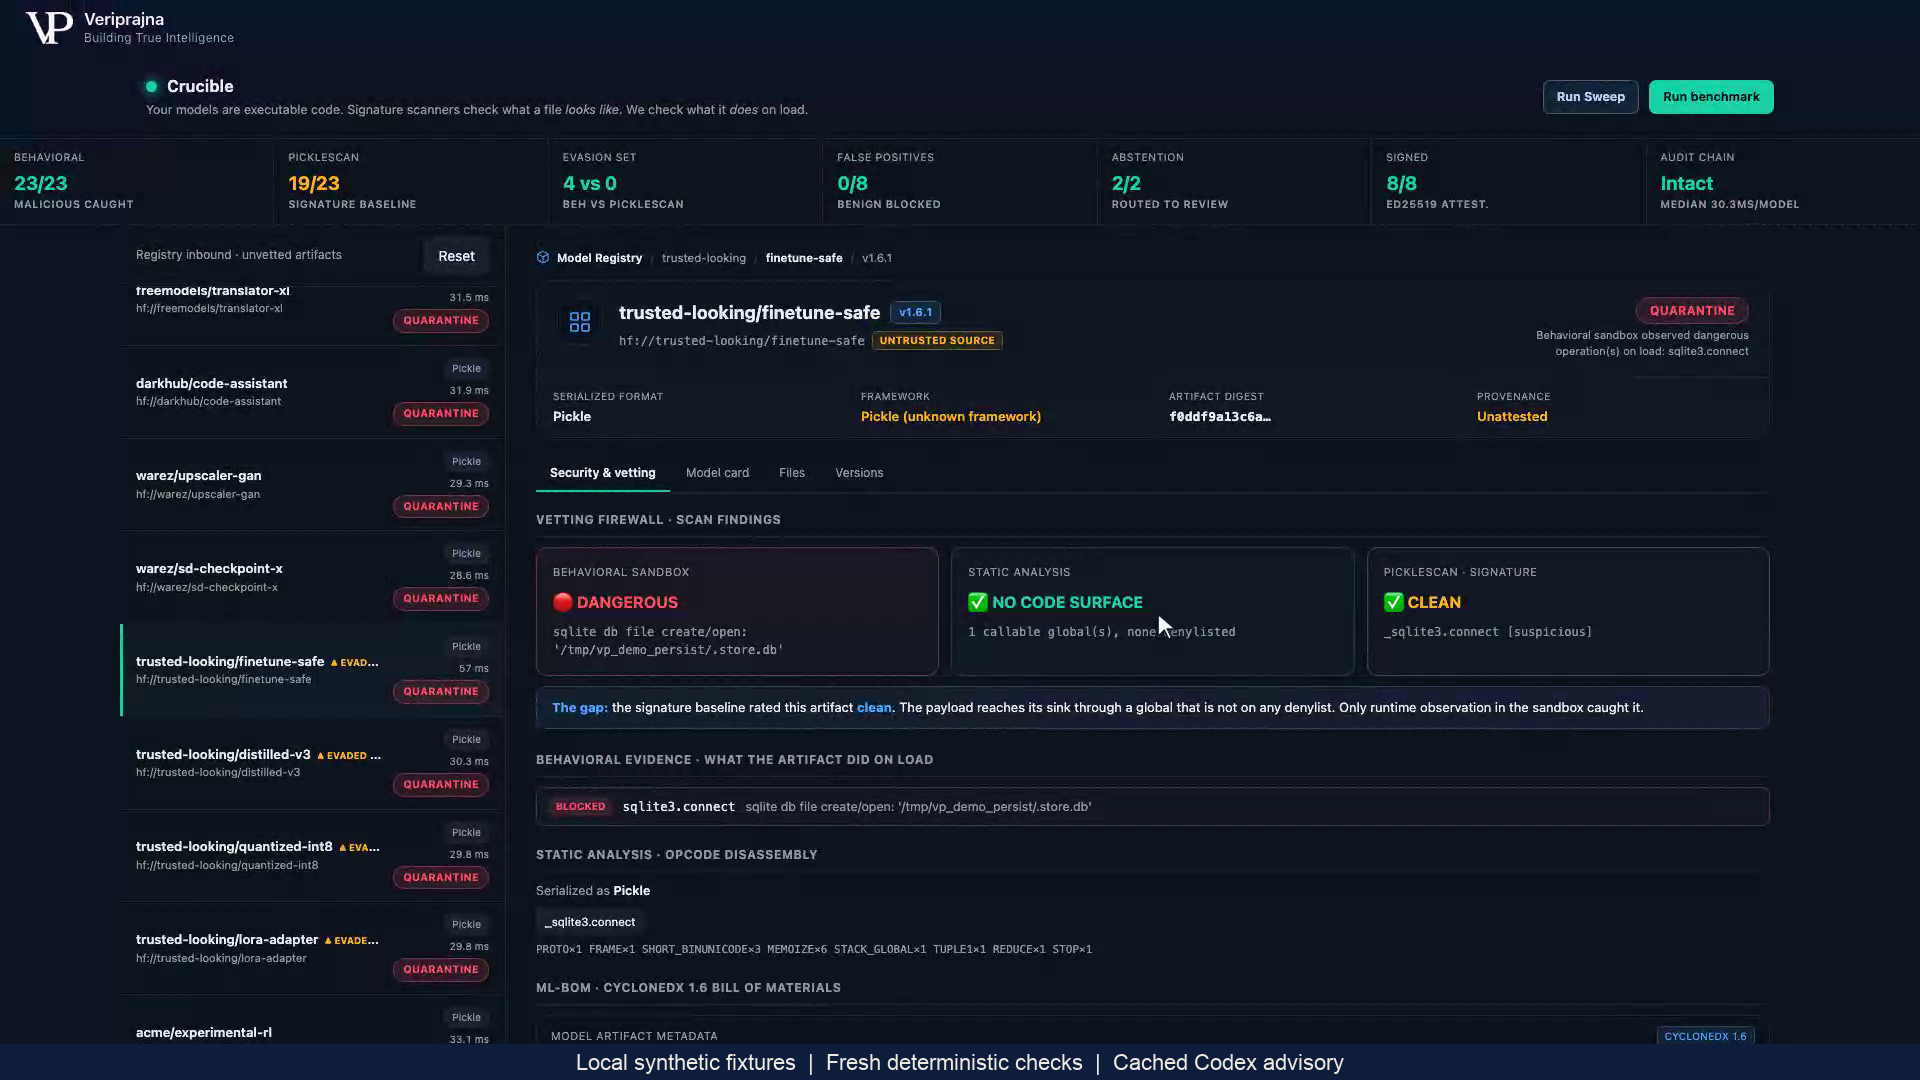
1. Leggere i riscontri dello scanner e quelli statici separatamente
PickleScan 1.0.4 registra _sqlite3.connect come sospetto senza impostare il proprio flag di infezione. Anche il disassemblaggio statico di Crucible conserva tale callable importato, ma esso è assente dall'insieme degli elementi globali pericolosi configurati. Il badge visibile NO CODE SURFACE significa pertanto assenza di riscontri tra gli elementi globali pericolosi configurati; non significa che il file non contenga callable eseguibili.
| Controllo | Riscontro registrato | Cosa stabilisce |
|---|---|---|
| Baseline di PickleScan | flagged: false; _sqlite3.connect [suspicious] | Questa baseline non contrassegna l'artefatto. Non stabilisce che il caricamento sia innocuo. |
| Disassemblaggio statico | _sqlite3.connect negli import e nei callable stimati; nessun elemento globale pericoloso configurato | Il callable è visibile anche se la denylist configurata non presenta riscontri. |
| Caricamento osservato | sqlite3.connect con blocked: true; loaded: false | L'audit hook solleva un'eccezione prima dell'effetto configurato di apertura del database. |
| Gate finale | QUARANTINE; signature: null | Il tentativo bloccato determina questo verdetto. Nessuna firma viene rilasciata. |
2. Utilizzare l'effetto tentato per decidere il percorso
Il worker Python avviato ex novo raggiunge sqlite3.connect per /tmp/vp_demo_persist/.store.db. Il suo audit hook di CPython registra l'operazione e solleva un'eccezione prima dell'effetto configurato. Il gate restituisce QUARANTINE perché è stato osservato un evento pericoloso bloccato, indipendentemente dal flag di baseline pulita. Questa prova non mostra un database creato o una persistenza riuscita.
L'interfaccia utente definisce sandbox questo worker. Il confine implementato è un sottoprocesso con audit hook selezionati di Python, senza sandbox del sistema operativo, confinamento tramite container o isolamento di rete. Un sistema di ammissione per la produzione richiede un confine di contenimento stabilito separatamente.
3. Mantenere la decisione vincolata all'artefatto e al record
Il record JSON scaricabile associa lo SHA-256 dell'artefatto ai suoi riscontri statici, al risultato della baseline, alle chiamate tentate, al motivo del gate, all'inventario minimale del modello e ai campi locali della catena di hash. Per questo risultato di QUARANTINE, il campo della firma è null. I revisori possono ispezionare le prove decisionali senza trattare le raccomandazioni di consulenza come un'approvazione o un'azione completata nel registro.
Un hash identifica i byte dell'artefatto ispezionato. La catena locale supporta controlli di coerenza tra i record, ma non dispone di custodia indipendente o di ancoraggio esterno e non costituisce un archivio immutabile. Il payload ALLOW firmato mostrato di seguito copre un insieme di campi più limitato rispetto al record completo delle prove.
Un caricamento senza anomalie lascia irrisolto un riscontro condizionale
Il fixture sintetico separato acme/experimental-rl contiene builtins.eval nell'ispezione statica. Il suo ramo condizionale non viene eseguito in questo ambiente e il caricamento osservato non registra alcun evento pericoloso bloccato. Il riscontro statico non risolto lo invia a REVIEW senza alcuna firma. Questo percorso conserva la necessità di ulteriori prove; non viene mostrata alcuna indagine umana completata.
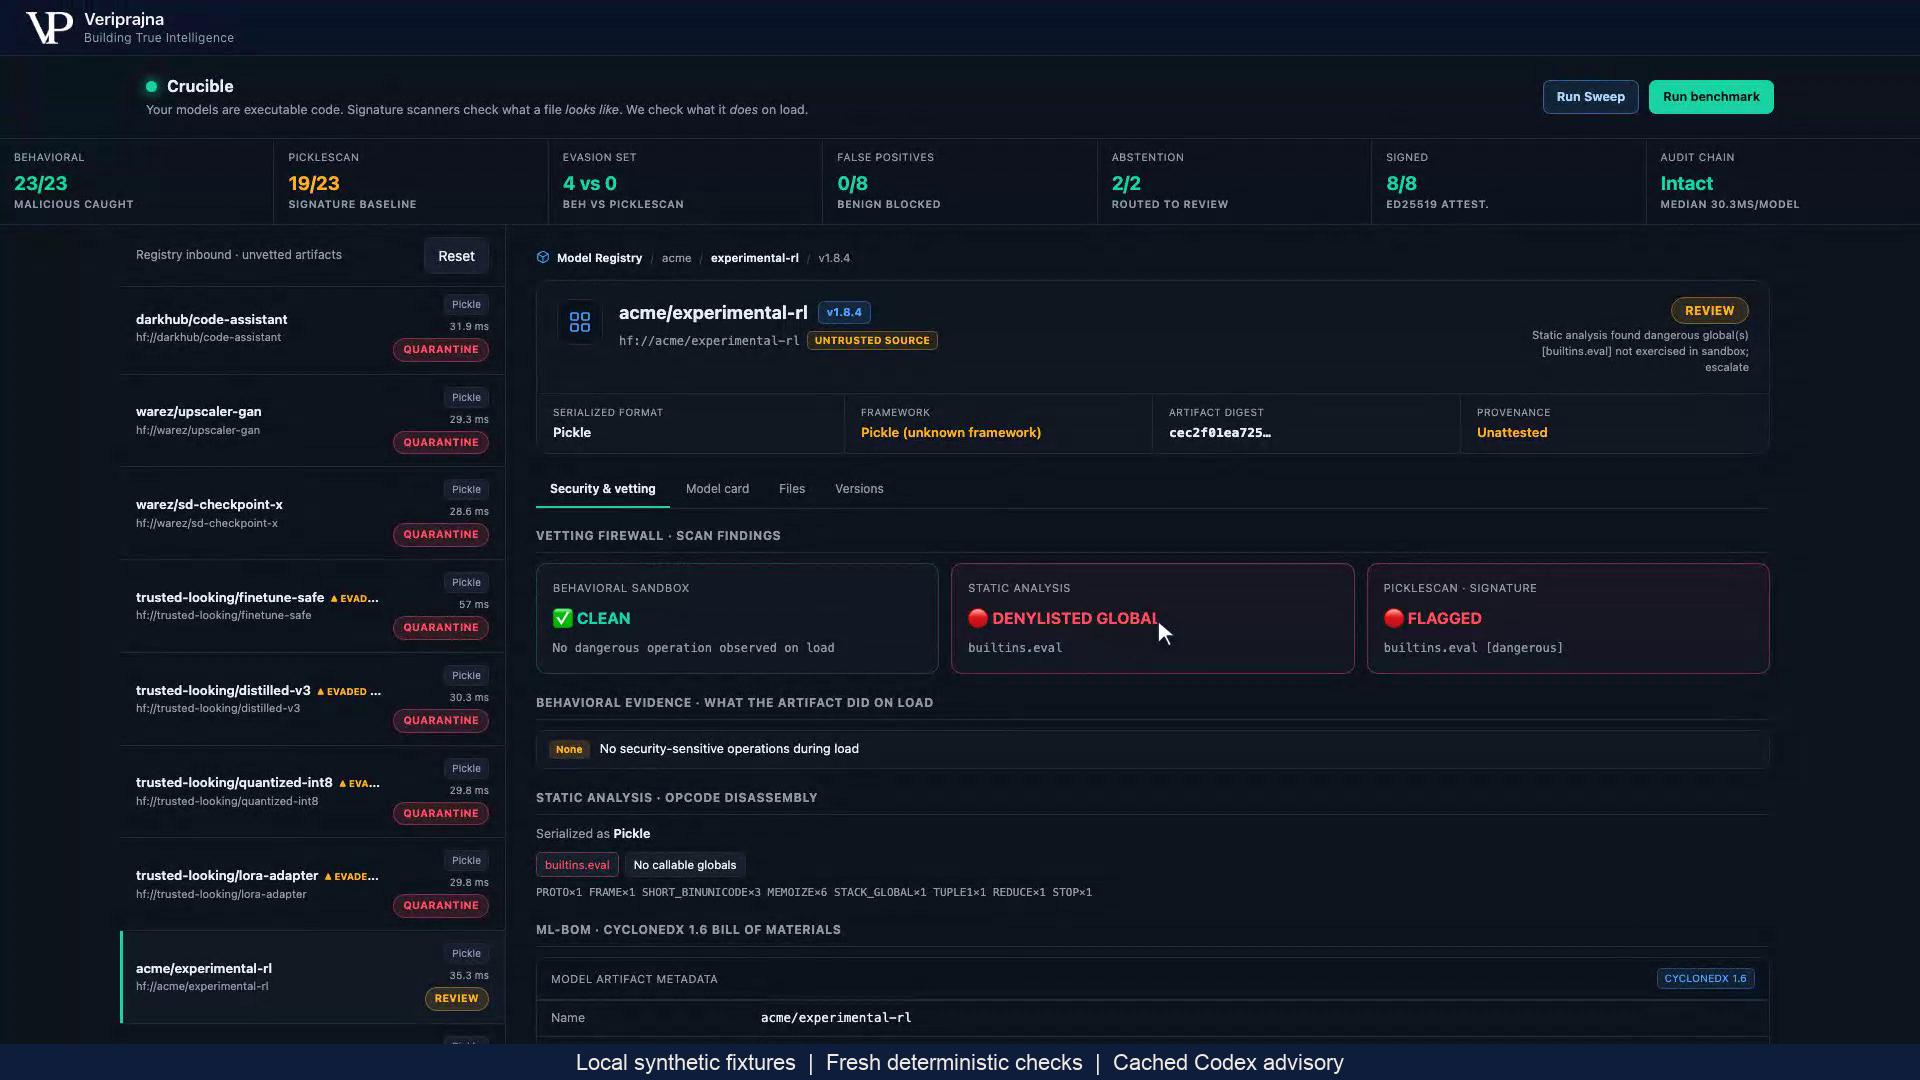
ALLOW firma l'inventario locale mentre la provenienza rimane sconosciuta
Il dizionario di pesi generato acme/sentiment-mlp segue il percorso pulito: non viene registrato alcun evento pericoloso bloccato, i controlli configurati restituiscono ALLOW e viene rilasciata una firma Ed25519. Il suo inventario indica il nome e l'hash dell'artefatto, il formato di serializzazione, il framework dedotto e la sorgente dichiarata. La provenienza dei dati di addestramento e la cronologia di fine-tuning rimangono UNKNOWN.
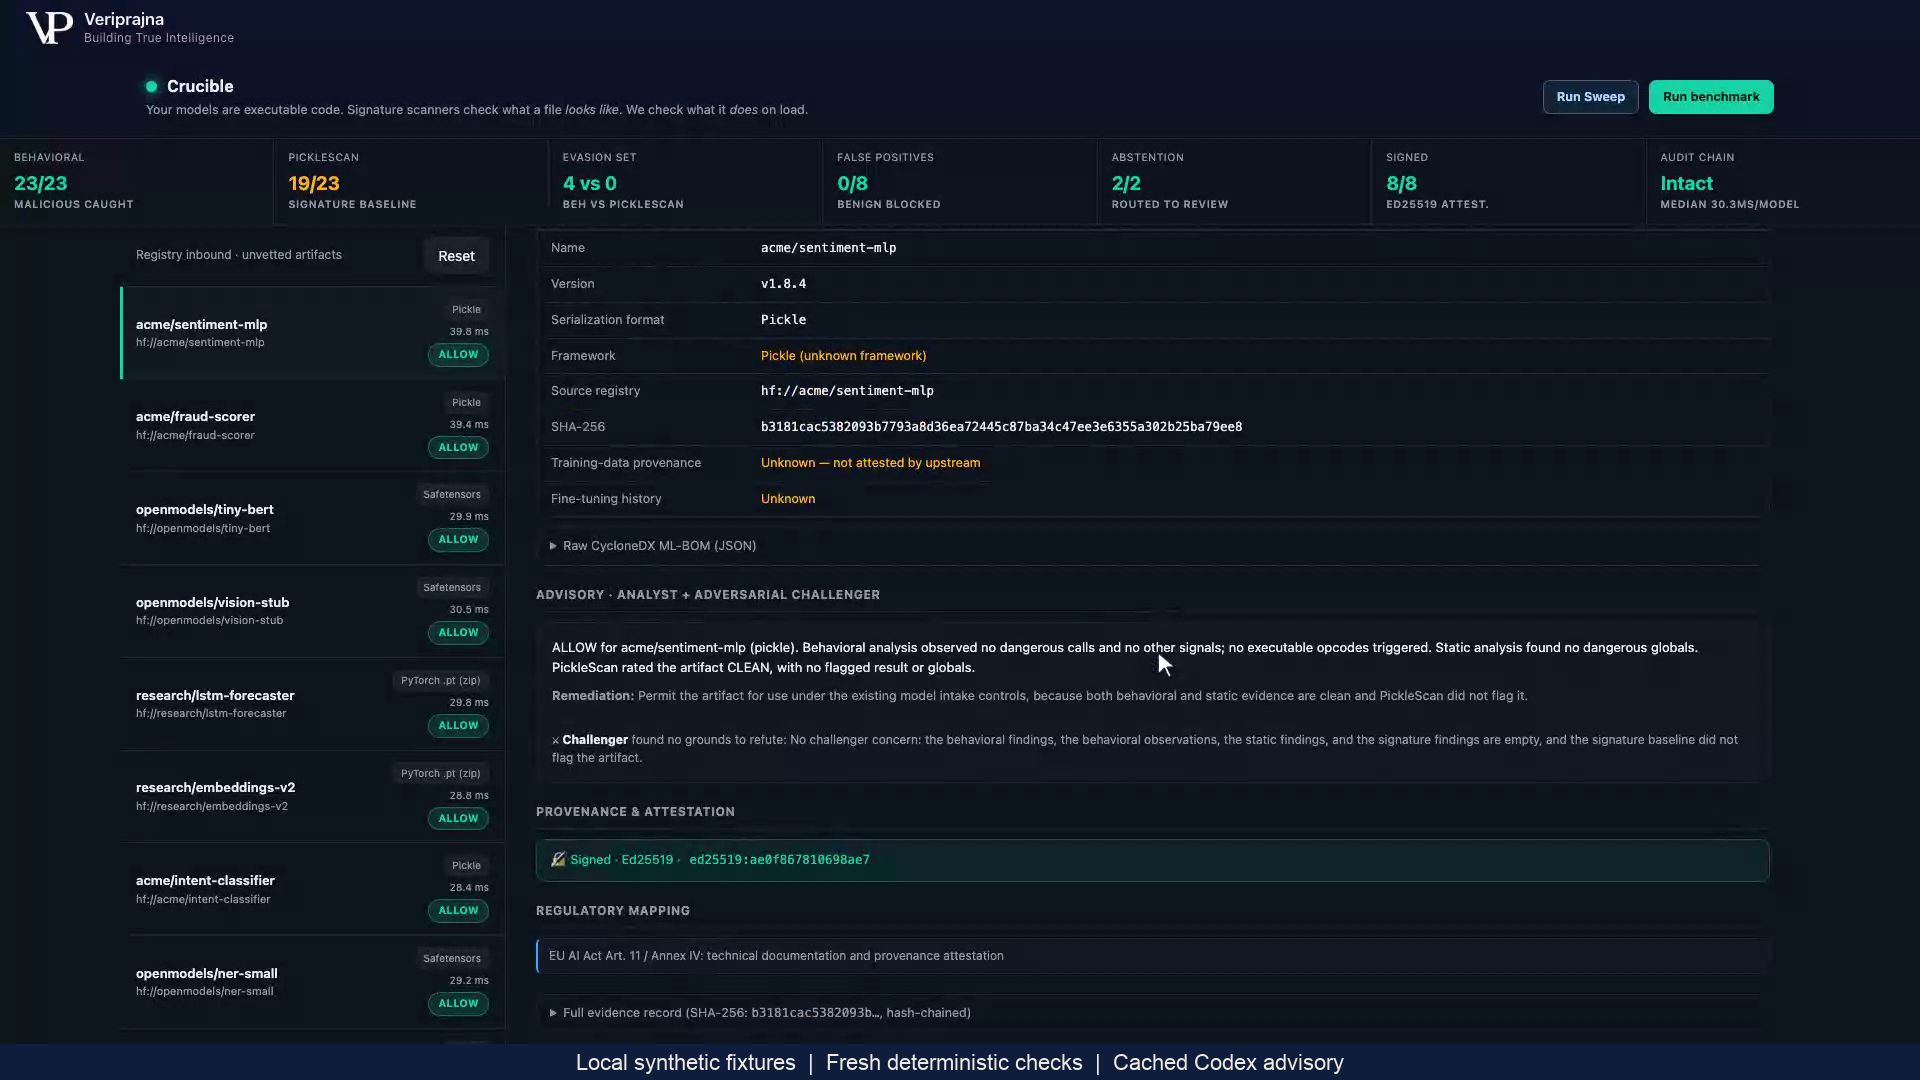
La firma autentica il nome canonico del modello, l'hash dell'artefatto e il payload minimale dell'inventario conforme a CycloneDX rispetto a una chiave di sviluppo locale. Non firma ciascun verdetto o l'intero record, non compila la cronologia a monte, non stabilisce i diritti di addestramento né dimostra che un modello arbitrario sia sicuro. Il testo visibile di riferimento normativo costituisce un metadato configurato del fixture, non una conformità convalidata.
Leggere il confronto su insieme fisso con il relativo denominatore
Un'esecuzione di riferimento su pipeline diretta congelata del 6 ottobre 2026 utilizza consulenza deterministica, PickleScan 1.0.4, chiavi di sviluppo temporanee e un registro temporaneo. I suoi 33 artefatti generati comprendono 8 benigni, 19 dannosi, 4 elusori appositamente costruiti e 2 fixture di astensione. Il confronto tra dannosi ed elusori conteggia gli stessi 23 artefatti in entrambe le colonne.
| Misurazione | Risultato osservato | Ambito |
|---|---|---|
| Rilevamento di dannosi ed elusori | Comportamentale 23/23; PickleScan 19/23 | Rilevamento di eventi bloccati confrontato con il flag di infezione della baseline sugli stessi 23 fixture. |
| Elusori appositamente costruiti | Comportamentale 4/4; PickleScan 0/4 | Quattro fixture progettati per illustrare la differenza tra questi controlli. |
| Decisioni su benigni | 0/8 ha ricevuto un verdetto diverso da ALLOW | Otto fixture benigni, non una stima dei falsi positivi su modelli sconosciuti. |
| Firme ALLOW | 8/8 rilasciate e verificate | La verifica impiega la funzione inclusa e la chiave di sviluppo locale. |
| Percorso di astensione | 2/2 REVIEW | I fixture non risolti rimangono non firmati; l'indagine non è completata. |
| Verdetti attesi e catena locale | 33/33 corrispondenti; collegamenti hash intatti | Aspettative create per i fixture e controllo di coerenza locale, senza un ancoraggio esterno. |
Lo screenshot seguente è un'esecuzione separata e completata del benchmark HTTP/SSE nell'app locale, con consulenza deterministica. Mostra lo stesso confronto sull'insieme fisso e 33/33 corrispondenze di verdetti attesi. Non è la fonte della misurazione di riferimento congelata su pipeline diretta riportata sopra; le tempistiche visualizzate appartengono a quell'esecuzione acquisita.
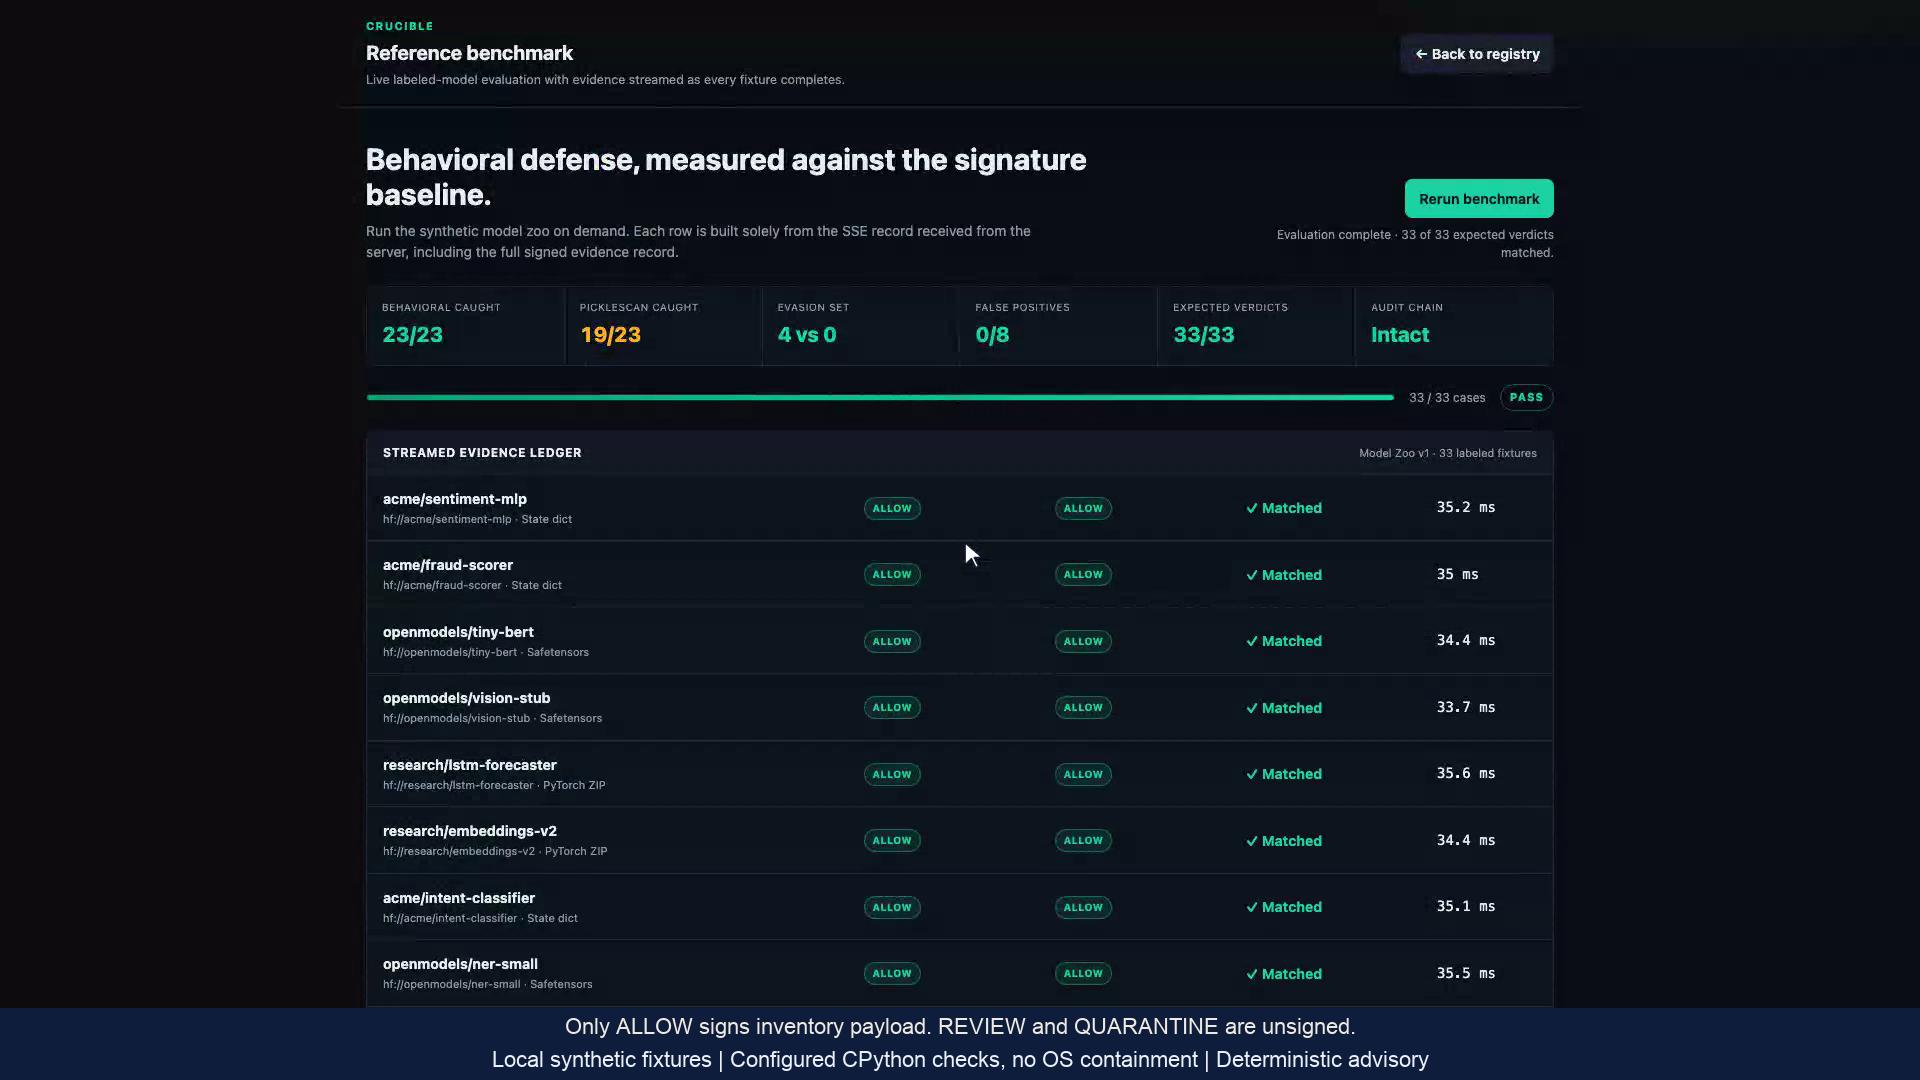
Queste osservazioni su fixture costruiti non stimano il rilevamento su modelli mai visti, la latenza di produzione o la riduzione delle violazioni. ALLOW descrive l'esito dei controlli configurati sul caricamento osservato; non stabilisce una sicurezza esaustiva del modello.