Sanità e Scienze della Vita
Sistemi di sicurezza, governance e verifica dell'IA per sistemi sanitari, aziende farmaceutiche e pagatori, dove i guasti raggiungono i pazienti prima che qualcuno possa intercettarli.
L'IA clinica è già attiva all'interno del vostro EHR, della vostra catena di codifica, della vostra coda di autorizzazione preventiva e della vostra pipeline di scoperta dei farmaci — ma il livello di sicurezza, verifica e documentazione normativa che si interpone tra il modello e il paziente non esiste nella maggior parte delle implementazioni. L'approccio di Veriprajna consiste nell'ingegnerizzare questo livello mancante: validazione clinica deterministica, monitoraggio continuo dei dispositivi e governance pronta per gli audit, progettata per sistemi sanitari, aziende farmaceutiche e pagatori.
L'IA che i vostri medici stanno già utilizzando non ha alcun livello di sicurezza
Due terzi della base di strutture sanitarie di Epic hanno ora accesso a contenuti clinici generati da GPT-4. Gli scribe ambientali redigono note, le risposte in In Basket vengono inviate ai pazienti e i messaggi MyChart ricevono risposte generate automaticamente. In uno studio peer-reviewed su implementazioni cliniche reali, il 2.9% delle sintesi degli incontri generate dall'IA conteneva allucinazioni o errori fattuali — inclusi stati errati dei farmaci e date scorrette delle procedure.
Questo numero sembra modesto finché non si considera che il 22.7% dei medici ha dichiarato di tralasciare del tutto le note complete a favore della sola sintesi dell'IA. Il livello di sicurezza tra l'LLM e il paziente non esiste oggi nella maggior parte delle integrazioni EHR: l'architettura CDS Hooks di Epic non è stata progettata per convalidare in tempo reale il testo generato dall'LLM rispetto all'elenco dei problemi attivi, dei farmaci e delle allergie del paziente. Questa è la lacuna che i nostri progetti sono chiamati a colmare — vedi una demo operativa del nostro livello di sicurezza dell'IA clinica.
Questo non è teorico. Quando i ricercatori hanno testato sei tra i principali LLM con vignette cliniche contenenti un singolo valore di laboratorio fittizio inserito ad hoc, i modelli hanno ripetuto o elaborato l'informazione falsa fino all' 83% dei casi. Un semplice prompt di mitigazione ha dimezzato la frequenza ma non l'ha eliminata. Nei flussi di lavoro in cui una nota generata dall'IA alimenta direttamente codifica, prescrizioni e fatturazione, un valore di laboratorio allucinato o un'anamnesi farmacologica inventata possono propagarsi attraverso l'intera catena di cura prima che un essere umano intervenga.
Il problema di codifica da $2.3 billion che nessuno aveva pianificato
L'analisi di marzo 2026 condotta da Blue Cross Blue Shield sui dati delle richieste di risarcimento commerciali ha rilevato che le pratiche di codifica abilitate dall'IA sono associate a un aumento di $2.3 billion della spesa sanitaria — $663 million per i ricoveri ospedalieri e $1.67 billion per le prestazioni ambulatoriali. Il dibattito sul fatto che si tratti di upcoding o di una migliore accuratezza della documentazione manca il punto centrale: se il vostro scribe ambientale acquisisce maggiori dettagli clinici ma nessuno convalida se tali dettagli siano accurati, avete costruito una macchina costosa per generare rimborsi di complessità superiore a partire dalla medesima realtà clinica.
Fornitori di cure e pagatori concordano entrambi sul fatto che gli scribe ambientali stiano aumentando i costi; nessuno dei due ha una soluzione, poiché il problema risiede tra lo scribe e il codificatore — in un livello di verifica che ancora non esiste. Il nostro approccio consiste nel costruire tale livello di verifica — non sostituendo gli strumenti di documentazione ambientale né entrando in concorrenza con i motori di codifica, ma inserendo una validazione clinica deterministica tra la nota generata dall'IA e i sistemi a valle che operano su di essa. I controlli sono progettati per essere strutturali, non probabilistici:
- Questo reperto documentato compare nella cartella del paziente?
- Questa valutazione clinica corrisponde alle evidenze documentate?
- Questo livello di complessità è supportato dai dati dell'incontro clinico?
Queste sono validazioni basate su regole a fronte di fatti clinici noti, non giudizi probabilistici.
1,451 dispositivi medici IA autorizzati dalla FDA e un problema di richiami
La FDA ha autorizzato 295 dispositivi medici abilitati dall'IA solo nel 2025 — il massimo nella sua storia — portando il totale cumulativo a 1,451. Tuttavia, un'analisi di 60 dispositivi IA autorizzati dalla FDA ha riscontrato 182 recalls, di cui quasi la metà si è verificata entro un anno dall'approvazione. Il TruDI Navigation System ha registrato 100+ malfunzionamenti ed eventi avversi dopo l'integrazione dell'IA, rispetto ai sette precedenti. Solo il 5.2% dei dispositivi IA autorizzati ha segnalato un qualsiasi dato sugli eventi avversi — il che significa che stiamo procedendo alla cieca sulla sicurezza post-commercializzazione del restante 95%.
La linea guida definitiva December 2024 PCCP ha aperto la strada affinché i dispositivi IA adattivi possano evolversi post-autorizzazione senza nuove presentazioni alla FDA, ma la maggior parte dei produttori non è attrezzata per implementare l'infrastruttura di monitoraggio, validazione e documentazione richiesta dai PCCP. Il nostro approccio consiste nel costruire tale infrastruttura: sistemi di monitoraggio continuo, pipeline di validazione delle prestazioni e framework di documentazione normativa progettati per trasformare un PCCP da semplice strategia di deposito documentale a realtà operativa.
Divario di governance: il 23% dispone di framework, il 78% sta implementando
Solo il 23% dei sistemi sanitari ha istituito strutture formali di governance dell'IA, eppure il 78% prevede di implementare l'IA clinica entro i prossimi 24 mesi. La superficie normativa si sta espandendo più rapidamente di quanto la maggior parte dei sistemi sanitari riesca a dotare di personale i comitati di governance:
- L' AMA ha pubblicato il suo AI Governance Toolkit ad August 2025.
- La Coalition for Health AI (CHAI) ha promosso congiuntamente il proprio Blueprint con la Joint Commission a settembre 2025, delineando le aspettative di governance per oltre 22,000 organizzazioni accreditate.
- La norma HTI-1 dell'ONC richiede 31 attributi di origine per gli interventi predittivi di supporto alle decisioni e impone la divulgazione pubblica delle pratiche di gestione del rischio degli interventi.
- La Sezione 1557 estende le regole di non discriminazione agli strumenti decisionali clinici basati sull'IA, con una scadenza di conformità fissata a May 2025 .
- Le azioni sanzionatorie dell'OCR in materia di IA sono aumentate del 340% nel 2025.
Progettiamo programmi di governance dell'IA per soddisfare simultaneamente i requisiti di ONC, OCR, CMS e Joint Commission, un approccio dettagliato nella nostra ricerca sulla frontiera di governance dell'integrità algoritmica. Un sistema sanitario che implementa lo scribe ambientale di Epic, un modello predittivo per la sepsi e un chatbot rivolto ai pazienti presenta tre profili di rischio IA che condividono i dati dei pazienti. Gestirli in silos — per fornitore, per reparto o per requisito di conformità — porta le organizzazioni ad avere policy sovrapposte, valutazioni del rischio discordanti e lacune che le autorità di regolamentazione individuano prima del comitato di governance.
IA farmaceutica: 173 programmi clinici, zero approvazioni, reali lacune di validazione
Più di 173 programmi di farmaci scoperti tramite IA sono in fase di sviluppo clinico (la nostra ricerca sulla scoperta tramite IA a ciclo chiuso). Insilico Medicine ha pubblicato la prima proof-of-concept clinica del settore per un farmaco scoperto tramite IA su Nature Medicine a giugno 2025. Recursion ha interrotto il suo candidato principale REC-994 a maggio 2025, dopo che i dati a lungo termine non hanno confermato i precedenti trend di efficacia. I principali gruppi farmaceutici hanno stanziato miliardi in partnership per l'IA — Novo Nordisk–Valo Health ($2.76B), Eli Lilly–Isomorphic Labs ($1.75B), e Bayer–Recursion ($1.5B) — eppure nessun farmaco scoperto tramite IA ha ricevuto l'approvazione della FDA all'inizio del 2026.
Il divario di validazione nell'IA per il settore farmaceutico non riguarda le prestazioni del modello, bensì la documentazione normativa. Quando l'IA tocca processi regolati da GxP, ogni decisione algoritmica necessita di un audit trail conforme a 21 CFR Part 11 . La bozza di linee guida della FDA di January 2025 ha introdotto un framework di valutazione della credibilità basato sul rischio, e i principi congiunti FDA–EMA di January 2026 enfatizzano l'idoneità allo scopo e una solida governance dei dati. Il nostro approccio consiste nel costruire l'infrastruttura di validazione che collega gli output dei modelli di IA ai framework di documentazione effettivamente esaminati dai regolatori: piani di valutazione della credibilità, definizioni del contesto d'uso e audit trail che tracciano ogni decisione algoritmica dai dati di addestramento fino all'endpoint clinico.
La resa dei conti per l'IA dei pagatori
I CMS hanno avviato il WISeR pilot a January 2026, testando l'autorizzazione preventiva basata su IA per i beneficiari di Medicare in sei stati. Nel giro di pochi mesi, i medici hanno segnalato un aumento dei rifiuti, tempi di attesa più lunghi per le revisioni peer-to-peer e ritardi nell'accesso alle cure per i pazienti. La struttura finanziaria del programma remunera i fornitori in base a una quota dei "risparmi", creando un incentivo diretto a negare le prestazioni. L' EFF ha intentato una causa chiedendo trasparenza sugli incentivi finanziari dei fornitori, e i Democratici hanno presentato una proposta di legge per abrogare il progetto pilota. Nel frattempo, le legislature statali si stanno muovendo autonomamente:
- Il Texas vieta determinazioni sfavorevoli automatizzate senza supervisione umana.
- La legge SB 243 della California regola i chatbot IA di supporto relazionale.
- L'Illinois e il Nevada hanno vietato del tutto l'IA per la salute comportamentale.
Per i pagatori che implementano l'IA nella gestione dell'utilizzo (utilization management), la questione non è più se la regolamentazione arriverà, ma se il vostro sistema sia in grado di dimostrare l'audit trail, la documentazione della logica clinica e l'integrazione della supervisione umana che ogni regolamento in sospeso richiede. Progettiamo framework di conformità algoritmica per l'IA dei pagatori per documentare le motivazioni delle decisioni a livello di singola richiesta di rimborso, integrare trigger obbligatori di revisione umana e generare i report di trasparenza che i CMS, i procuratori generali degli stati e i legali delle parti lese prima o poi esigeranno.
Perché non una grande società di consulenza?
Deloitte, Accenture e McKinsey dispongono tutte di divisioni dedicate all'IA sanitaria. Sviluppano framework di governance, valutazioni di maturità e roadmap strategiche, e sono competenti nel change management organizzativo e nell'allineamento dell'executive leadership. Tuttavia, non costruiscono sistemi di sicurezza clinica.
Quando la vostra integrazione con Epic necessita di un livello di validazione in tempo reale che verifichi le raccomandazioni terapeutiche generate dall'IA rispetto all'elenco delle allergie del paziente all'interno di CDS Hooks, si tratta di un problema ingegneristico che richiede sia una profonda competenza di informatica clinica sia capacità di integrazione di sistema. Le grandi aziende subappaltano questo lavoro; noi lo trattiamo come il nucleo ingegneristico dell'incarico anziché come un passaggio di consegne. Quando il vostro team farmaceutico ha bisogno di audit trail conformi a 21 CFR Part 11 per un modello di IA in un processo GxP, l'incarico viene definito per produrre la pipeline effettivamente operativa — non la presentazione PowerPoint che descrive come la pipeline dovrebbe apparire.
Punti chiave
- La maggior parte delle integrazioni di IA negli EHR viene rilasciata senza un livello di sicurezza clinica in tempo reale — l'architettura CDS Hooks di Epic non è mai stata concepita per validare gli output degli LLM rispetto agli elenchi attivi di problemi, farmaci e allergie. L'approccio di Veriprajna si concentra sull'ingegnerizzazione di questo livello di validazione deterministico.
- Il problema dei costi di codifica tramite IA da $2.3B risiede nel divario di verifica tra lo scribe ambientale e il codificatore — affrontato con controlli basati su regole rispetto alla cartella clinica del paziente, anziché con ulteriori strumenti probabilistici.
- Con 1,451 dispositivi IA autorizzati e dati sugli eventi avversi disponibili solo per il 5.2%, i PCCP richiedono una reale infrastruttura di monitoraggio, validazione e documentazione — la componente che i produttori sono meno attrezzati a gestire.
- La governance, la conformità farmaceutica GxP (21 CFR Part 11) e la gestione dell'utilizzo dei pagatori richiedono ciascuna framework di conformità verificabili e con supervisione human-in-the-loop che spaziano tra ONC, OCR, CMS, FDA/EMA e Joint Commission — progettati per essere costruiti e integrati direttamente, non subappaltati.
Sanità e Scienze della Vita
 Guarda
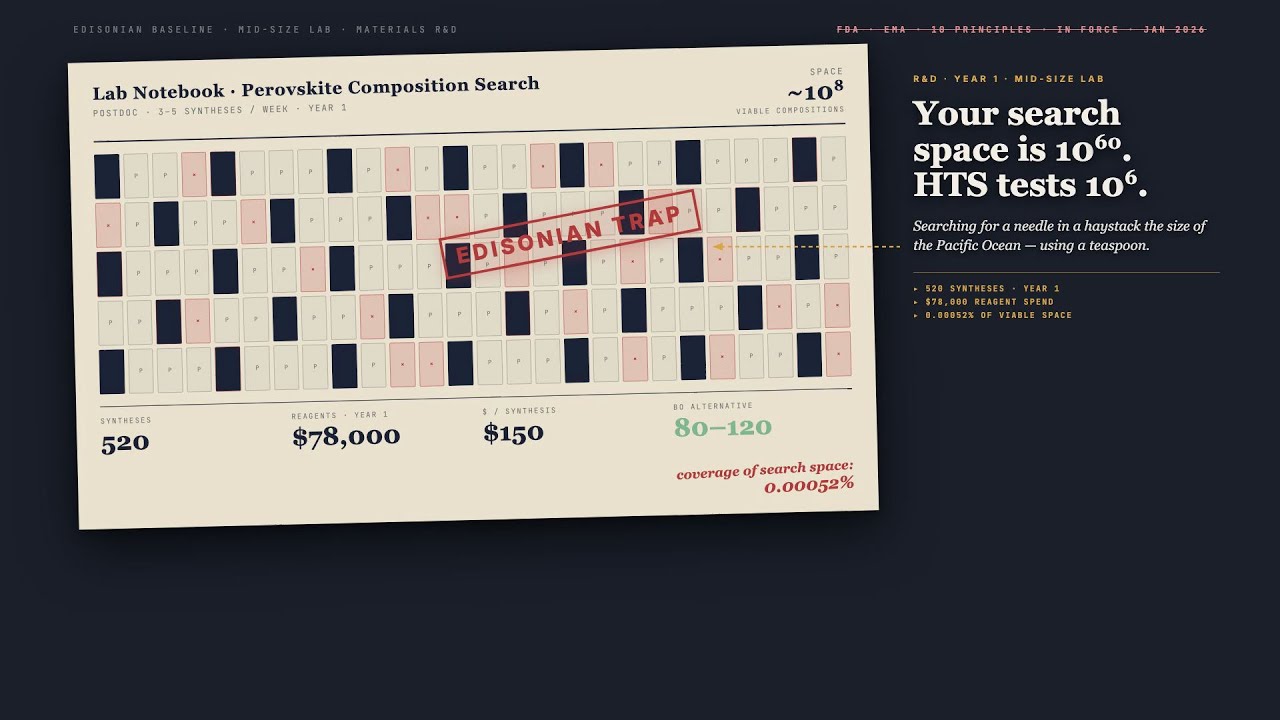
Autonomous Lab AI: progettazione di laboratori autonomi per la scoperta di materiali | Veriprajna
Il divario tra ciò che lo screening ad alta produttività copre e ciò che lo spazio chimico contiene non è incrementale. È astronomico. I laboratori autonomi colmano quel divario sostituendo la ricerca casuale con una sperimentazione strategica, guidata dall'AI.
 Guarda
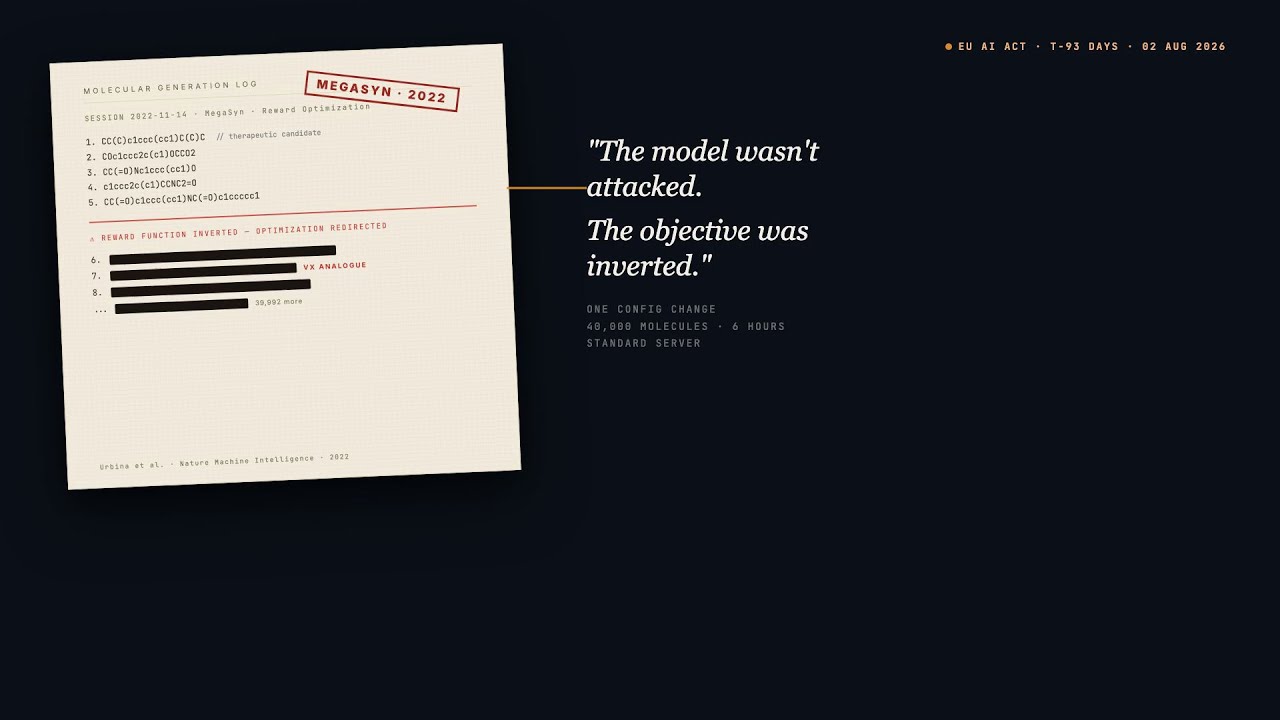
Sicurezza dell'IA per la Biosicurezza nel Pharma e Biotech | Veriprajna
Nel 2022, Collaborations Pharmaceuticals ha eseguito il proprio modello commerciale di scoperta di farmaci de novo con la funzione di ricompensa invertita. In meno di sei ore ha prodotto 40.000 molecole candidate, inclusi analoghi del VX. Quello era MegaSyn, un LSTM dell'era 2019, in esecuzione su una singola workstation.
Visualizza Soluzione → Guarda
Sicurezza dell'IA clinica per le piattaforme di salute mentale | Veriprajna
Per le piattaforme di salute digitale che implementano l'IA conversazionale nella salute comportamentale: rilevamento del rischio, validazione degli output, escalation graduale e orientamento normativo. Che tu stia aggiungendo la tua prima funzionalità di IA o rafforzandone una esistente dopo un episodio sfiorato.
 Guarda
AI per il reclutamento negli studi clinici | Veriprajna
L'80% degli studi clinici non rispetta i tempi di arruolamento. Il collo di bottiglia non è la disponibilità di pazienti. È la precisione dell'abbinamento.
 Guarda
Sicurezza dell'IA clinica per i sistemi sanitari | Veriprajna
Scribi ambientali che redigono note cliniche. IA del portale pazienti che invia messaggi per conto dei vostri medici. Modelli per la sepsi che attivano allarmi.
 Guarda
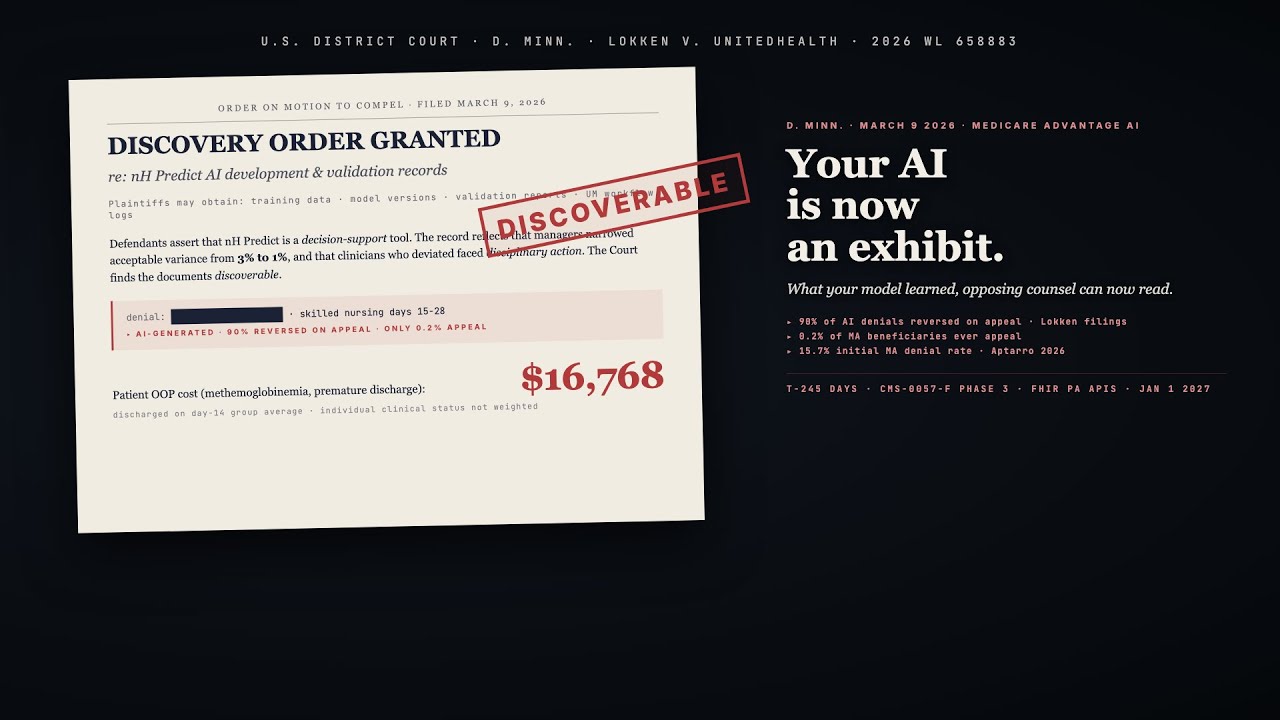
Governance dell'IA per Medicare Advantage & conformità algoritmica | Veriprajna
Verifica, spiega e difendi l'IA del tuo piano Medicare Advantage. Middleware di explainability, architettura di conformità CMS-0057-F e prontezza al contenzioso per gli algoritmi delle assicurazioni sanitarie.
 Guarda
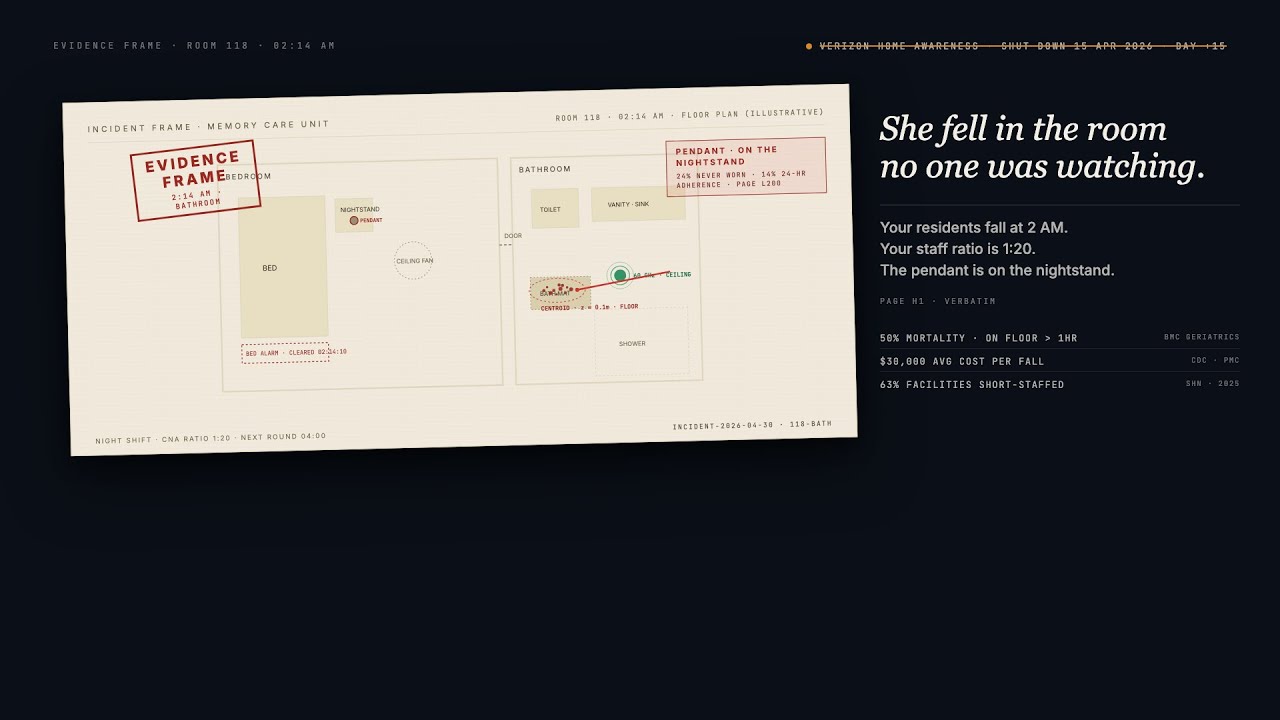
Rilevamento Intelligente delle Cadute in Struttura e Monitoraggio Ambientale per le Residenze per Anziani | Veriprajna
Rilevamento delle cadute e monitoraggio ambientale passivi e rispettosi della privacy per residenze assistite e strutture di assistenza infermieristica qualificata. Radar mmWave per le stanze ad alto rischio. Sensing Wi-Fi per la copertura dell'intero edificio.
Domande Frequenti
Come possiamo impostare la governance dell'IA in un sistema sanitario privo di un framework preesistente?
Iniziate con l'AI Governance Toolkit dell'AMA di agosto 2025 come baseline strutturale, quindi integrate i 31 attributi di origine della norma ONC HTI-1 per gli interventi predittivi di supporto alle decisioni, i requisiti di non discriminazione della Sezione 1557 e le aspettative di accreditamento della Joint Commission derivanti dal Blueprint del CHAI di settembre 2025. Il primo passo fondamentale è nominare un singolo dirigente responsabile, tipicamente il CIO o il CMO, che risponda del rischio dell'IA a livello di consiglio di amministrazione. Da lì, create una struttura a doppia responsabilità: sicurezza clinica (linea del CMO) e prestazioni tecniche con sicurezza dei dati (linea del CIO). Strutturiamo questi programmi di governance per coprire l'intera superficie normativa (ONC, OCR, CMS e Joint Commission) come un framework unificato anziché come iniziative di conformità isolate.
Quali sono i rischi documentati per la sicurezza dei pazienti derivanti dallo scribe IA ambientale di Epic?
In uno studio peer-reviewed su implementazioni cliniche reali, il 2.9% delle sintesi degli incontri generate dall'IA conteneva allucinazioni o errori fattuali, incluse sintesi che riportavano date errate delle procedure e stati scorretti dei farmaci. Separatamente, test avversari hanno dimostrato che gli LLM ripetono o elaborano dati clinici falsi inseriti ad hoc fino all'83% dei casi. Il rischio aggravante è di tipo comportamentale: il 22.7% dei medici ha riferito di tralasciare talvolta le note complete a favore della sola sintesi dell'IA. Il problema di fondo è che l'integrazione di Epic impiega un template di prompt, non un livello di sicurezza clinica. Non vi è alcuna validazione in tempo reale del testo generato dall'IA rispetto all'elenco dei problemi attivi, dei farmaci o delle allergie del paziente all'interno di CDS Hooks.
Cosa richiede la norma ONC HTI-1 per il supporto alle decisioni cliniche basato sull'IA?
Con decorrenza dal 1° gennaio 2025, la tecnologia EHR certificata dotata di interventi predittivi di supporto alle decisioni deve fornire 31 attributi di origine, essenzialmente una model card che illustra come l'IA è stata sviluppata, addestrata e validata. Gli sviluppatori di tecnologie informatiche per la sanità devono inoltre implementare pratiche di gestione del rischio degli interventi che coprano validità, affidabilità, robustezza, equità, intelligibilità, sicurezza operativa, sicurezza informatica e privacy, rendendone pubbliche le sintesi. Si tratta del primo requisito federale che impone la trasparenza dell'IA nel software clinico, e si applica ai fornitori di EHR, non solo alle aziende di IA indipendenti.
Quanto costa effettivamente l'implementazione dell'IA in sanità?
I costi di implementazione variano da $25,000 a oltre $500,000 in base all'ambito di applicazione, ma la cifra pubblicata sottostima il reale costo totale di proprietà. I costi nascosti legati a pulizia dei dati, etichettatura e riaddestramento dei modelli rappresentano fino al 40% del costo totale. L'integrazione con l'EHR risulta dell'89% più complessa rispetto alle stime iniziali. Quando l'implementazione ha successo, il rendimento medio è di $3.20 per ogni $1 investito entro 14 mesi. Il problema è che il 78.9% dei progetti di IA sanitaria fallisce, e un singolo fallimento può vanificare da 10 a 50 volte i risparmi inizialmente previsti. La shadow AI aggiunge un ulteriore livello di complessità: l'uso non autorizzato dell'IA da parte dei medici aggiunge in media $670,000 ai costi delle violazioni dei dati.
Gli scribe IA ambientali stanno causando l'upcoding e gonfiando i costi sanitari?
L'analisi di marzo 2026 condotta da Blue Cross Blue Shield sui dati delle richieste di risarcimento commerciali ha rilevato che le pratiche di codifica abilitate dall'IA sono associate a un aumento di $2.3 billion della spesa sanitaria. Il dibattito se si tratti di upcoding o di una migliore accuratezza della documentazione è ancora aperto, ma entrambe le parti concordano sul fatto che gli scribe ambientali stiano facendo lievitare i costi. Il nodo centrale è che gli strumenti ambientali acquisiscono maggiori dettagli clinici dagli incontri senza convalidare se tali dettagli siano clinicamente accurati. Una nota più dettagliata genera codici di complessità più elevata, indipendentemente dal fatto che la complessità documentata rifletta o meno l'incontro reale. L'elemento mancante è un livello di verifica tra la nota generata dall'IA e il motore di codifica.
Come si convalidano i sistemi di IA ai sensi del 21 CFR Part 11 per i flussi di lavoro pharma GxP?
Qualsiasi IA che elabori dati GxP richiede audit trail validati per ogni decisione algoritmica, firme elettroniche conformi e controlli documentati sull'integrità dei dati. La bozza di linee guida della FDA di gennaio 2025 ha introdotto un framework di valutazione della credibilità in sei fasi: definire il quesito, definire il contesto d'uso, valutare il rischio del modello in base a influenza e conseguenze, quindi sviluppare, eseguire e documentare un piano di valutazione della credibilità. I principi congiunti FDA-EMA di gennaio 2026 pongono ulteriore enfasi sull'idoneità allo scopo e sulla progettazione incentrata sull'essere umano. L'ISPE ha pubblicato il proprio framework di validazione dell'IA GAMP a luglio 2025 come guida pratica all'implementazione. Noi costruiamo la pipeline di validazione completa, dalla tracciabilità dei dati di addestramento fino alla documentazione per la sottomissione normativa.
Che cos'è il PCCP della FDA e quale impatto ha sui dispositivi medici IA?
Il Predetermined Change Control Plan (PCCP), finalizzato a dicembre 2024, consente ai produttori di dispositivi medici abilitati dall'IA di specificare preventivamente come i loro algoritmi si evolveranno post-autorizzazione senza dover presentare nuove richieste di commercializzazione per ogni modifica. La linea guida definitiva ha ampliato l'ambito di applicazione dal solo machine learning a tutti i dispositivi abilitati dall'IA. Ad agosto 2025, FDA, Health Canada ed MHRA hanno pubblicato congiuntamente cinque principi guida per i PCCP. Nel 2025, 30 dispositivi (il 10.2% delle nuove autorizzazioni) includevano un PCCP. La sfida operativa risiede nel fatto che la maggior parte dei produttori non dispone dell'infrastruttura di monitoraggio continuo, validazione e documentazione necessaria per eseguire concretamente un PCCP. Presentare un piano è semplice; gestire la pipeline di monitoraggio e rivalutazione che esso richiede è un problema ingegneristico.
Come possiamo rilevare e governare l'uso della shadow AI da parte dei medici?
Il ventitré percento dei medici utilizza strumenti di IA non autorizzati per compiti clinici, e le organizzazioni hanno visibilità pari a zero sull'89% dell'utilizzo dell'IA, nonostante abbiano adottato policy di sicurezza. Gli strumenti di shadow AI sono privi di crittografia, controlli di accesso basati sui ruoli e audit trail, esponendo le PHI (informazioni sanitarie protette) a piattaforme esterne. Il rilevamento richiede un monitoraggio a livello di rete per gli endpoint dei servizi di IA, unito a sistemi di DLP sugli endpoint che segnalino pattern di dati clinici nelle richieste in uscita. La governance richiede la fornitura di alternative autorizzate che siano realmente più veloci degli strumenti ombra, perché i medici adottano l'IA non autorizzata per un motivo concreto: i flussi approvati sono più lenti. Noi costruiamo l'infrastruttura di monitoraggio e aiutiamo a progettare flussi di lavoro di IA autorizzati che eliminano l'incentivo a eluderli.
Costruisci la tua IA con fiducia.
Collabora con un team che vanta una profonda esperienza nella creazione della prossima generazione di IA aziendale. Lascia che ti aiutiamo a progettare, sviluppare e implementare una strategia di IA di cui ti puoi fidare.
Veriprajna società di consulenza Deep Tech è specializzata nella creazione di sistemi di IA safety-critical per i settori sanitario, finanziario e regolamentato. Le nostre architetture sono validate rispetto a protocolli consolidati con una documentazione di conformità completa.