Infrastruttura e deployment sovrano
Realizzazioni di infrastruttura di IA sovrana: cluster GPU air-gapped, MLOps offline, audit delle dipendenze e mappatura normativa per ambienti a sovranità dei dati.
Nel 2026 quasi 100 miliardi di dollari stanno confluendo nel calcolo per l'IA sovrana. Un'infrastruttura di IA che rimane entro un perimetro controllato non è più un requisito di nicchia della difesa: sta diventando la postura predefinita per le imprese regolamentate e i governi di tutto il mondo. Il nostro approccio consiste nel progettare l'infrastruttura che rende l'IA sovrana operativamente reale, non solo dichiarata a livello strategico.
Cosa significa davvero “sovrano” (e cosa non significa)
La sovranità non è la residenza dei dati. La residenza dei dati indica dove si trovano i tuoi dati. La sovranità indica chi controlla lo stack su cui girano. AWS ha lanciato il suo European Sovereign Cloud a gennaio 2026 con oltre 90 servizi in un'entità fisicamente separata e costituita in Germania. Questo soddisfa la residenza dei dati. Non soddisfa la sovranità strutturale, perché lo US CLOUD Act concede l'accesso extraterritoriale ai dati indipendentemente da dove siano fisicamente archiviati.
Un benchmark Callista di febbraio 2026 ha rilevato che provider EU-native come Scaleway offrono circa 4,8 volte il valore per euro rispetto ad AWS, garantendo al contempo una genuina indipendenza di Layer 3: proprietà europea, controllo operativo europeo ed esposizione zero al CLOUD Act.
Il nostro metodo parte dall'individuare esattamente dove, sullo spettro della sovranità, si collocano i requisiti di un acquirente, un approccio illustrato in dettaglio nella nostra ricerca sull'architettura dell'intelligenza sovrana per l'impresa post-fiducia. Ognuna delle posture seguenti è un'architettura diversa, una diversa curva di costo e una diversa mappatura di conformità, e noi le progettiamo tutte e tre:
- Air-gap completo con data diode e connettività di rete esterna azzerata.
- Cloud privato senza alcun fornitore con sede negli Stati Uniti nel percorso di controllo.
- Infrastruttura conforme all'ITAR in cui i carichi di lavoro di IA che trattano dati tecnici controllati restano entro perimetri riservati alle sole US persons.
L'audit delle dipendenze che nessun altro fa
La maggior parte dei deployment “sovrani” non è sovrana. Presenta fughe. Presa singolarmente, ogni fuga è una piccola svista di configurazione. Nel complesso, significano che il tuo deployment air-gapped non è air-gapped. Colpevoli comuni:
- Il GPU Operator di NVIDIA scarica per impostazione predefinita, tramite il suo Helm chart, le immagini dei container da nvcr.io a ogni riavvio dei pod.
- HashiCorp Vault, dal cambio di licenza BSL nel 2023, include endpoint di validazione della licenza che per impostazione predefinita chiamano casa.
- Le configurazioni DNS predefinite di Kubernetes risolvono verso i root server upstream.
- La sincronizzazione NTP punta a pool.ntp.org.
- Gli exporter di Prometheus chiamano casa per verificare la presenza di aggiornamenti.
OpenBao, il fork della Linux Foundation alla versione 2.5.0 (febbraio 2026), elimina la dipendenza dal call-home di Vault aggiungendo al contempo funzionalità enterprise come i namespace e la scalabilità orizzontale in lettura, sotto licenza MPL 2.0.
La nostra prassi è eseguire un audit sistematico delle dipendenze prima di dichiarare sovrano un ambiente, la disciplina alla base della nostra ricerca sull'integrità del software e i sistemi resilienti: ogni percorso di query DNS, ogni target NTP, ogni catena di provenienza delle immagini dei container, ogni endpoint di validazione della licenza e ogni beacon di telemetria nascosto nel values.yaml di un sub-chart. Un ingaggio produce una distinta base sottoposta ad audit in cui ogni dipendenza esterna è o replicata su un servizio interno o dimostrabilmente eliminata.
Questo è il lavoro che i fornitori di hardware, i cloud provider e le aziende di piattaforme gestite non fanno, perché il loro modello di business non incentiva a trovare e correggere l'ultimo 2% di fughe che, sotto audit, mandano in frantumi le rivendicazioni di sovranità.
Infrastruttura GPU air-gapped che funziona davvero offline
Un cluster di IA air-gapped non è un normale deployment Kubernetes con il cavo di Internet staccato. Il GPU Operator di NVIDIA supporta l'installazione disconnessa tramite un registry di immagini locale, ma la configurazione richiede il pre-staging di ogni immagine di container, pacchetto di driver e definizione CRD.
Il partizionamento MIG (Multi-Instance GPU) fornisce isolamento hardware dei tenant su nodi condivisi, con 19 profili a strategia mista supportati per le GPU A100 e H100. Il KAI Schedulerdi NVIDIA, rilasciato open source sotto Apache 2.0 nel 2025, aggiunge l'allocazione frazionaria delle GPU e lo scheduling consapevole della topologia, che ha migliorato l'utilizzo del cluster dal 13% al 37% nei benchmark di produzione.
Il nostro approccio è progettare l'intera catena di fornitura degli artefatti offline: un registry Harbor con scansione delle vulnerabilità, repository di pacchetti replicati con verifica crittografica, un'autorità di certificazione interna per il TLS mutuo e uno stratum NTP interno che usa sorgenti di clock GPS o al rubidio, le stesse fondamenta alla base della nostra demo funzionante di un LLM privato sovrano.
Per gli ambienti classificati, integriamo data diode unidirezionali di fornitori come Owl Cyber Defense che forniscono una garanzia basata sulla fisica del flusso di dati unidirezionale fino a 100 Gbps. I pesi del modello (un modello da 70 miliardi di parametri occupa oltre 130 GB) si spostano attraverso questi diode sotto una catena di custodia crittografica: bundle di artefatti firmati, verifica del checksum a ogni passaggio e una regola di integrità a due persone per la promozione dallo staging alla produzione.
Confidential computing su hardware sovrano
La NVIDIA H100 è la prima GPU con un Trusted Execution Environment hardware, ancorato a una root of trust on-die. In modalità confidential computing, un bounce buffer cifrato sposta i dati tra le TEE della CPU e della GPU, garantendo che né l'hypervisor né il sistema operativo host possano accedere in chiaro ai pesi del modello o ai dati di inferenza.
Intel Trust Authority fornisce l'attestazione composita per le TEE delle CPU Intel TDX e delle GPU NVIDIA H100 in un unico flusso di verifica. Questo conta laddove il modello di minaccia include l'accesso interno: un sysadmin con root sull'host può leggere la memoria della GPU in un deployment standard, un rischio che esaminiamo nella nostra ricerca sulla protezione degli LLM privati aziendali.
Il nostro metodo è configurare l'intera catena di attestazione, dalla misurazione del firmware fino all'attestazione remota verso un servizio di verifica sovrano, così che l'ambiente possa produrre una prova crittografica del fatto che codice e dati non sono stati manomessi, nemmeno dall'operatore della struttura.
I controlli sulle esportazioni determinano cosa puoi costruire e dove
L'approvvigionamento di GPU per l'IA sovrana è ormai un problema di controllo delle esportazioni. I chip sotto gli ECCN 3A090 e 4A090 (H100, H200, A100, B200, GB200, AMD MI300X) comportano requisiti di licenza all'esportazione che variano a seconda della destinazione. Una regola del BIS in vigore dal 15 gennaio 2026 ha spostato la revisione delle H200 per la Cina a un esame caso per caso, sebbene le dogane cinesi abbiano poi bloccato in modo indipendente le importazioni. Un'indagine del dicembre 2025 ha scoperto chip spediti sotto un falso marchio “Sandkyan” per eludere i controlli.
Per gli acquirenti sovrani al di fuori degli Stati Uniti, questo crea vincoli architetturali reali. Le tempistiche di approvvigionamento vanno dalle 8 alle 16 settimane anche senza complicazioni legate all'esportazione, e le organizzazioni che avviano l'approvvigionamento dopo il completamento della progettazione aggiungono abitualmente due o tre mesi.
Il nostro approccio integra la pianificazione dell'approvvigionamento nella fase di architettura: identificare quali chip sono disponibili sotto quali eccezioni di licenza, quale silicio alternativo evita i livelli più restrittivi e progettare lo stack software per la portabilità hardware, così che un futuro cambio di chip non imponga una ri-architettura.
La mappatura normativa è architettura, non burocrazia
I requisiti di conformità plasmano le decisioni architetturali fondamentali; non si aggiungono a posteriori. Ogni regime si mappa su vincoli tecnici specifici:
- L'articolo 44 del GDPR limita i trasferimenti di dati personali al di fuori dell'UE/SEE, determinando dove possono risiedere i dati di addestramento.
- L'ITAR tratta l'elaborazione da parte dell'IA di dati tecnici controllati su infrastrutture non statunitensi come un'esportazione non autorizzata, imponendo GovCloud o Azure Government.
- Il CMMC Level 2 richiede la cifratura validata FIPS 140-3 Level 1, e molti strumenti di IA commerciali non la superano perché usano il TLS standard senza moduli validati FIPS.
- Le DPDP Rules 2025 dell'India adottano un approccio a lista nera alla localizzazione dei dati, con i regolatori settoriali del BFSI che impongono obblighi più stringenti.
- La certificazione GAIA-X Label livello 3 prefigura lo schema EUCS High+, richiedendo una protezione completa dalle interferenze giurisdizionali non europee.
Nel Golfo, il fondo per l'IA sovrana da 100 miliardi di dollari dell'Arabia Saudita e il campus di IA da 5 gigawatt degli Emirati Arabi Uniti stanno guidando enormi realizzazioni infrastrutturali.
Il nostro metodo è mappare ogni regime normativo su decisioni architetturali specifiche: standard di cifratura, confini di residenza dei dati, controlli di accesso del personale, granularità del logging di audit e procedure di risposta agli incidenti. Quella mappatura è progettata per convivere con l'infrastructure-as-code, non in un raccoglitore di conformità separato che si allontana dalla realtà.
La conversazione su costi e tempistiche
Lo studio TCO 2026 di Lenovo ha rilevato che l'infrastruttura di IA on-premises raggiunge la parità di costo con il cloud in meno di quattro mesi per i carichi di lavoro ad alto utilizzo, con un vantaggio di costo fino a 18 volte per milione di token rispetto alle API MaaS. Per i carichi di lavoro tipici, il punto di pareggio cade tra i 10 e i 15 mesi.
Le tempistiche di realizzazione vanno dai 3 ai 9 mesi, estendendosi a 12 per le build su bare-metal. I costi iniziali vanno da 50.000 a 200.000 dollari per la configurazione della pipeline LLM/RAG, più da 75.000 a 350.000 dollari per l'integrazione enterprise.
Siamo trasparenti su quando l'infrastruttura sovrana è la risposta sbagliata: carichi di lavoro a basso volume al di sotto del punto di pareggio del TCO, organizzazioni prive della capacità di platform engineering per le operazioni continuative e situazioni in cui un provider di cloud sovrano gestito soddisfa il requisito normativo senza infrastruttura personalizzata. In quei casi, la nostra raccomandazione è scegliere il provider giusto anziché costruire una soluzione su misura.
Perché non affidarsi a una grande società di consulenza
Accenture ha destinato 3 miliardi di dollari alla sua practice sull'IA. Deloitte offre AI Factory as a Service con NVIDIA. QuantumBlack di McKinsey conta circa 5.000 esperti di IA. I loro ingaggi sovrani durano dai 4 ai 10 mesi prima del primo deployment in produzione.
Noi siamo ingegneri infrastrutturali. Un ingaggio è definito per produrre un ambiente sovrano funzionante: infrastructure-as-code (Terraform, Helm, Ansible), runbook operativi, modelli di capacity planning, disaster recovery con procedure testate e report di hardening secondo i benchmark CIS.
Deloitte ha riferito che il 42% delle aziende ha abbandonato la maggior parte delle iniziative di IA nel 2025, con una media di 7,2 milioni di dollari di costi irrecuperabili per progetto. L'antidoto è un ingaggio costruito per produrre infrastruttura funzionante anziché l'ennesima iniziativa abbandonata.
Punti chiave
- La sovranità è il controllo dello stack, non la posizione dei dati — lo US CLOUD Act perfora le configurazioni basate sulla sola residenza dei dati, indipendentemente da dove i dati si trovino fisicamente.
- Progettiamo tutte e tre le posture: air-gap completo, cloud privato senza fornitori statunitensi, e infrastruttura conforme all'ITAR .
- Un audit sistematico delle dipendenze chiude le fughe (pull da nvcr.io, call-home di Vault, DNS/NTP/telemetria) che sotto audit mandano in frantumi la maggior parte delle rivendicazioni di sovranità.
- I cluster GPU air-gapped usano l'isolamento MIG, il KAI Scheduler (utilizzo dal 13% al 37%), una catena di fornitura di artefatti offline e data diode fino a 100 Gbps.
- Le TEE hardware delle H100 più l'attestazione di Intel Trust Authority proteggono i pesi del modello anche da un insider con privilegi di root o dall'operatore della struttura.
- I regimi normativi (EU AI Act, GDPR art. 44, ITAR, CMMC Level 2, DPDP indiano, GAIA-X) sono mappati direttamente nell'infrastructure-as-code.
- L'on-premises può raggiungere la parità con il cloud in meno di quattro mesi ad alto utilizzo (vantaggio fino a 18 volte per token); l'output previsto è infrastruttura funzionante, non una presentazione lunga 4-10 mesi.
Infrastruttura e deployment sovrano
 Guarda
Rilevamento Deepfake Aziendale e Prevenzione delle Frodi nelle Videochiamate | Veriprajna
Nel febbraio 2024, gli attaccanti hanno utilizzato deepfake generati dall'IA di un intero team dirigenziale per sottrarre 25,6 milioni di dollari ad Arup in una singola videochiamata. Da gennaio 2026, le polizze assicurative cyber standard escludono esplicitamente le frodi tramite deepfake.
 Guarda
Smart Meter AI: manutenzione predittiva AMI e validazione del firmware | Veriprajna
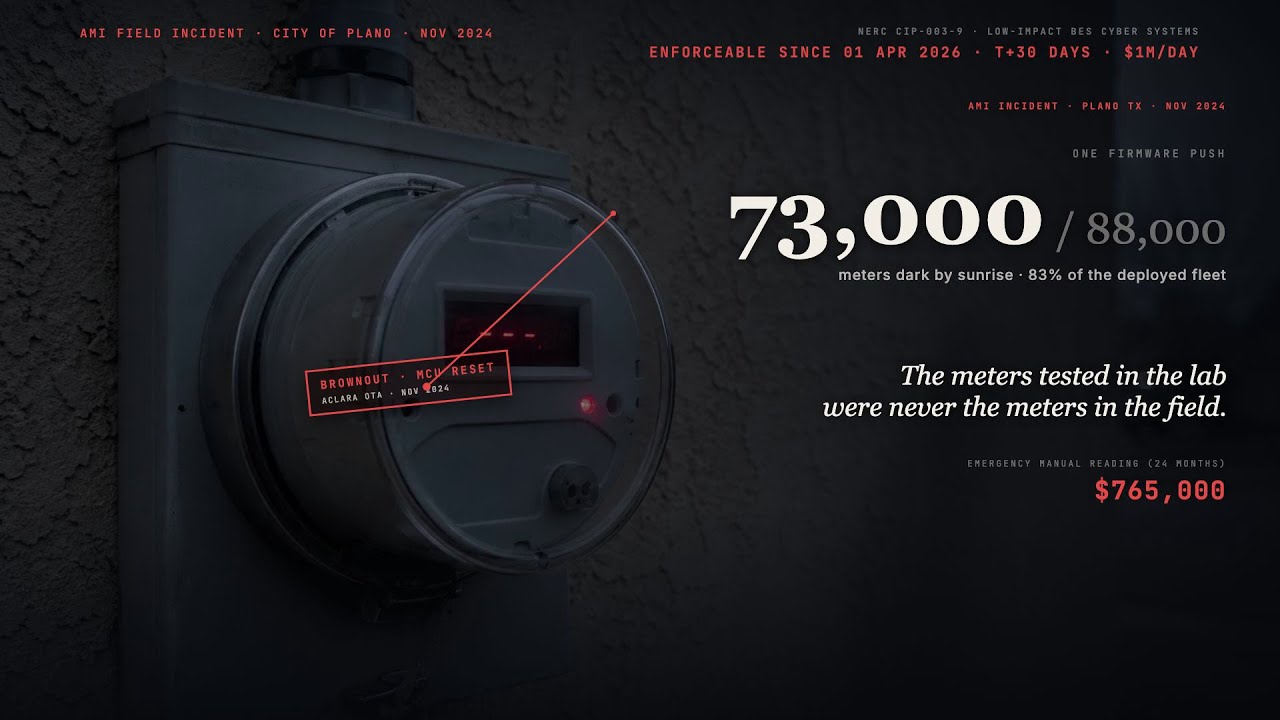
Un singolo aggiornamento firmware difettoso è costato 765.000 $ a Plano, in Texas, e ha messo fuori servizio 73.000 contatori. Memphis sta spendendo 9 M$ in riparazioni. Il vostro head-end AMI tiene traccia di quali contatori hanno smesso di comunicare.
 Guarda
Integrità del rilascio degli aggiornamenti software & Resilienza IT | Veriprajna
Il 19 luglio 2024, un singolo file di configurazione ha mandato in crash 8,5 milioni di macchine Windows in meno di 90 minuti. Non malware.
 Guarda
Sovereign AI & Distribuzione di LLM Privati | Veriprajna
Un'organizzazione su cinque ha già subito una violazione causata dall'uso di strumenti di AI non autorizzati. Vietare l'AI non funziona. Costruire alternative sicure e sovrane sì.
Domande Frequenti
Quanto costa un'infrastruttura di IA sovrana rispetto al cloud?
L'economia dipende dall'utilizzo. Lo studio TCO 2026 di Lenovo ha rilevato che l'infrastruttura di IA on-premises raggiunge la parità di costo con il cloud in meno di quattro mesi per i carichi di lavoro ad alto utilizzo, con un vantaggio di costo fino a 18 volte per milione di token rispetto alle API model-as-a-service. Per i carichi di lavoro enterprise tipici, il punto di pareggio cade tra i 10 e i 15 mesi di uso continuativo. I costi iniziali di deployment vanno da 50.000 a 200.000 dollari per la configurazione della pipeline LLM e RAG, più da 75.000 a 350.000 dollari per l'integrazione enterprise. Le organizzazioni che non raggiungeranno il punto di pareggio del TCO sono servite meglio da provider di cloud sovrano gestiti come OVHcloud o Scaleway, che offrono una genuina sovranità europea a circa 4,8 volte il valore per euro rispetto ad AWS (benchmark Callista, febbraio 2026).
Quanto tempo occorre per implementare un'infrastruttura di IA sovrana?
Le tempistiche vanno dai 3 ai 9 mesi, estendendosi a 12 mesi per le build on-premises complete a partire dal bare metal. Il collo di bottiglia più comune è l'approvvigionamento dell'hardware: i cluster NVIDIA H100 e H200 hanno finestre di consegna dalle 8 alle 16 settimane. Le organizzazioni che avviano l'approvvigionamento dopo il completamento della progettazione aggiungono abitualmente due o tre mesi. Integriamo la pianificazione dell'approvvigionamento nella fase di architettura ed eseguiamo i flussi di lavoro in parallelo: ordine dell'hardware, progettazione dello stack software, audit delle dipendenze e mappatura normativa avvengono in contemporanea. Le organizzazioni con un'infrastruttura di cloud privato già esistente possono comprimere significativamente le tempistiche.
AWS GovCloud o Azure Government sono davvero sovrani?
Soddisfano la residenza dei dati e specifici framework di conformità (FedRAMP High, DoD IL4-6, CMMC Level 2), ma non forniscono la sovranità strutturale. Lo US CLOUD Act concede l'accesso extraterritoriale ai dati detenuti da aziende con sede negli Stati Uniti, indipendentemente da dove i dati siano fisicamente archiviati. Per i carichi di lavoro ITAR e i casi d'uso della difesa statunitense, GovCloud e Azure Government sono la scelta giusta perché l'ITAR stesso impone un'infrastruttura sotto controllo statunitense. Per le organizzazioni dell'UE che cercano indipendenza dalla portata giurisdizionale statunitense, o per i governi che sviluppano una capacità di IA nazionale, queste piattaforme non soddisfano i requisiti di sovranità di Layer 3. La distinzione conta: il 61% dei CIO dell'Europa occidentale sta ora dando priorità ai provider cloud locali proprio per mitigare questo rischio.
Quali dipendenze nascoste mandano in frantumi la sovranità nella maggior parte dei deployment?
Le fughe più comuni che troviamo: gli Helm chart del GPU Operator di NVIDIA che scaricano immagini di container da nvcr.io al riavvio dei pod. I call-home di validazione della licenza di HashiCorp Vault (introdotti con il passaggio a BSL nel 2023). Il DNS predefinito di Kubernetes che risolve verso i root server upstream. La sincronizzazione NTP che punta a pool.ntp.org. Gli exporter di Prometheus che verificano la presenza di aggiornamenti. I file values.yaml dei sub-chart Helm con URL di registry esterni codificati in modo fisso. I beacon di telemetria negli agenti di monitoraggio. I controlli di revoca dei certificati che raggiungono responder OCSP esterni. Singolarmente minori, collettivamente questi elementi fanno sì che il tuo deployment air-gapped comunichi verso l'esterno. Eseguiamo un audit sistematico di ogni dipendenza di rete prima di dichiarare sovrano un ambiente.
Quali GPU NVIDIA posso approvvigionare per un deployment sovrano al di fuori degli Stati Uniti?
La disponibilità delle GPU dipende dalla tua giurisdizione. I chip di calcolo avanzato sotto gli ECCN 3A090 e 4A090 (H100, H200, A100, B200, GB200, AMD MI300X) comportano requisiti di licenza all'esportazione che variano a seconda del paese di destinazione e dell'uso finale. Una regola definitiva del BIS in vigore dal 15 gennaio 2026 ha modificato le politiche di revisione per specifiche combinazioni chip-paese, ma l'applicazione è fluida. Aiutiamo a orientarsi nell'approvvigionamento: identificare quali chip sono disponibili sotto quali eccezioni di licenza, se AMD MI300X o Intel Gaudi evitano i livelli più restrittivi per la tua giurisdizione e progettare lo stack software per la portabilità hardware, così che un futuro cambio di chip non imponga una ri-architettura completa.
Come si aggiornano i modelli di IA in un ambiente air-gapped?
Attraverso una pipeline con catena di custodia crittografica. Un modello da 70 miliardi di parametri occupa oltre 130 GB, quindi il trasferimento richiede pianificazione. Per gli ambienti con data diode unidirezionali (Owl Cyber Defense, Waterfall Security), i bundle di artefatti firmati fluiscono verso l'interno attraverso canali unidirezionali basati sulla fisica fino a 100 Gbps. Per gli ambienti sneakernet, usiamo supporti fisici cifrati con verifica del checksum a ogni passaggio e una regola di integrità a due persone per la promozione in produzione. La pipeline include: pacchettizzazione del modello con firme crittografiche tracciabili all'ambiente di addestramento, verifica dell'integrità in fase di ingestione, deployment in staging con test di validazione automatizzati e un gate di promozione che richiede una doppia autorizzazione. Ogni passaggio è registrato in un audit trail a prova di manomissione.
Quali normative richiedono un'infrastruttura di IA sovrana?
Molteplici framework normativi ora impongono o incentivano fortemente il deployment sovrano. L'EU AI Act (pienamente applicabile dal 2 agosto 2026) richiede il logging automatico degli eventi e il tracciamento della lineage dei dati per i sistemi ad alto rischio. L'articolo 44 del GDPR limita i trasferimenti di dati personali al di fuori dell'UE/SEE. L'ITAR tratta l'elaborazione da parte dell'IA di dati tecnici controllati su infrastrutture non statunitensi come un'esportazione non autorizzata. Il CMMC Level 2 (che entra nei contratti del DoD entro il 9 novembre 2026) richiede la cifratura validata FIPS 140-3. Le DPDP Rules 2025 dell'India abilitano la localizzazione dei dati per settore. Le direttive DORA e NIS2 dell'UE stanno rendendo il cloud sovrano obbligatorio per determinati carichi di lavoro finanziari e delle infrastrutture critiche. Il GAIA-X Label livello 3 prefigura la certificazione EUCS High+ che richiede protezione dalle interferenze giurisdizionali non europee.
Quando l'infrastruttura di IA sovrana NON è la scelta giusta?
Tre situazioni. Primo, i carichi di lavoro di inferenza a basso volume che non raggiungeranno il punto di pareggio del TCO in cui l'investimento on-premises si ripaga. Se la tua spesa annua per l'IA in cloud è inferiore a 100.000 dollari, il costo di capitale e l'onere operativo dell'infrastruttura sovrana probabilmente superano i risparmi. Secondo, le organizzazioni prive della capacità interna di platform engineering (o del budget per le operazioni gestite) per far girare cluster Kubernetes accelerati da GPU dopo il passaggio di consegne. L'infrastruttura sovrana richiede un investimento operativo continuativo. Terzo, i carichi di lavoro in cui un provider di cloud sovrano gestito (OVHcloud, Scaleway, Deutsche Telekom) soddisfa i tuoi requisiti normativi e l'infrastruttura personalizzata aggiunge complessità senza benefici. Aiutiamo i clienti a tracciare questa linea prima di impegnare capitale.
Costruisci la tua IA con fiducia.
Collabora con un team che vanta una profonda esperienza nella creazione della prossima generazione di IA aziendale. Lascia che ti aiutiamo a progettare, sviluppare e implementare una strategia di IA di cui ti puoi fidare.
Veriprajna società di consulenza Deep Tech è specializzata nella creazione di sistemi di IA safety-critical per i settori sanitario, finanziario e regolamentato. Le nostre architetture sono validate rispetto a protocolli consolidati con una documentazione di conformità completa.