VoxFence / Autorização de pagamentos corporativos
Uma chamada convincente não é autorização de pagamento.
Em uma instrução de transferência sintética de $25.6 million, um score autêntico fornecido de 0.90 parece tranquilizador. Mostramos como o portão de política determinístico do VoxFence a bloqueia usando o contexto do pagamento e os sinalizadores de endpoint fornecidos antes que um trilho de tesouraria simulado possa executar.
$25.6 million
instrução bloqueada apesar de um alto score fornecido
Caso prático sintético
2/2
casos de fraude sintética contidos
Seis cenários rotulados fixos
0/4
casos legítimos bloqueados em definitivo
Inclui uma etapa de verificação simulada
Esta é uma demonstração de arquitetura de autorização com sinais sintéticos, integrações simuladas e respostas consultivas em cache, e não um detector operacional de deepfakes.
Separe persuasão de permissão
As equipes de tesouraria e segurança precisam fazer duas perguntas diferentes: uma chamada parece autêntica e este pagamento foi autorizado de forma independente? Tratar a primeira resposta como permissão para movimentar dinheiro deixa o beneficiário e o processo de aprovação fora da decisão.
O caso âncora sintético combina uma instrução exclusivamente por vídeo, novos beneficiários, um endpoint não atestado e um sinalizador de injeção. Seu alto score fornecido não altera nenhum desses fatos. A pergunta útil para a revisão é qual evidência pode realmente interromper a execução na fronteira de pagamento.
Como o portão de política decide
O VoxFence normaliza o contexto de pagamento e os sinalizadores fornecidos de chamada/dispositivo. Oito regras determinísticas reportam conclusões; o código toma a decisão vinculante. O score de detector fornecido e o parágrafo consultivo em cache não podem alterar uma ramificação do portão.
| Condição configurada | Decisão | Resultado final simulado |
|---|---|---|
| Valor abaixo de $50,000, independentemente de outros sinalizadores de risco | AUTO_APPROVE | EXECUTED |
| Valor de pelo menos $50,000; beneficiário conhecido, aprovação corroborada, endpoint atestado e nenhum sinalizador de injeção | AUTO_APPROVE | EXECUTED |
| Outras instruções de pelo menos $50,000 com injeção sinalizada ou um endpoint não atestado | BLOCK | BLOCKED, com escalonamento de segurança simulado; a confirmação não pode liberá-la |
| Instruções restantes de pelo menos $50,000, incluindo novos beneficiários ou aprovação não corroborada exclusivamente por vídeo | STEP_UP | EXECUTED após uma confirmação simulada acessível e autorizada; caso contrário, HELD |
Corroboração significa um canal com ticket ou dupla aprovação, ou um sinalizador de segundo aprovador fornecido. A verificação independente usa um canal pré-registrado simulado fora da chamada. Um canal de produção exigiria dados de contato confiáveis e autoridade que o autor da chamada não possa escolher.
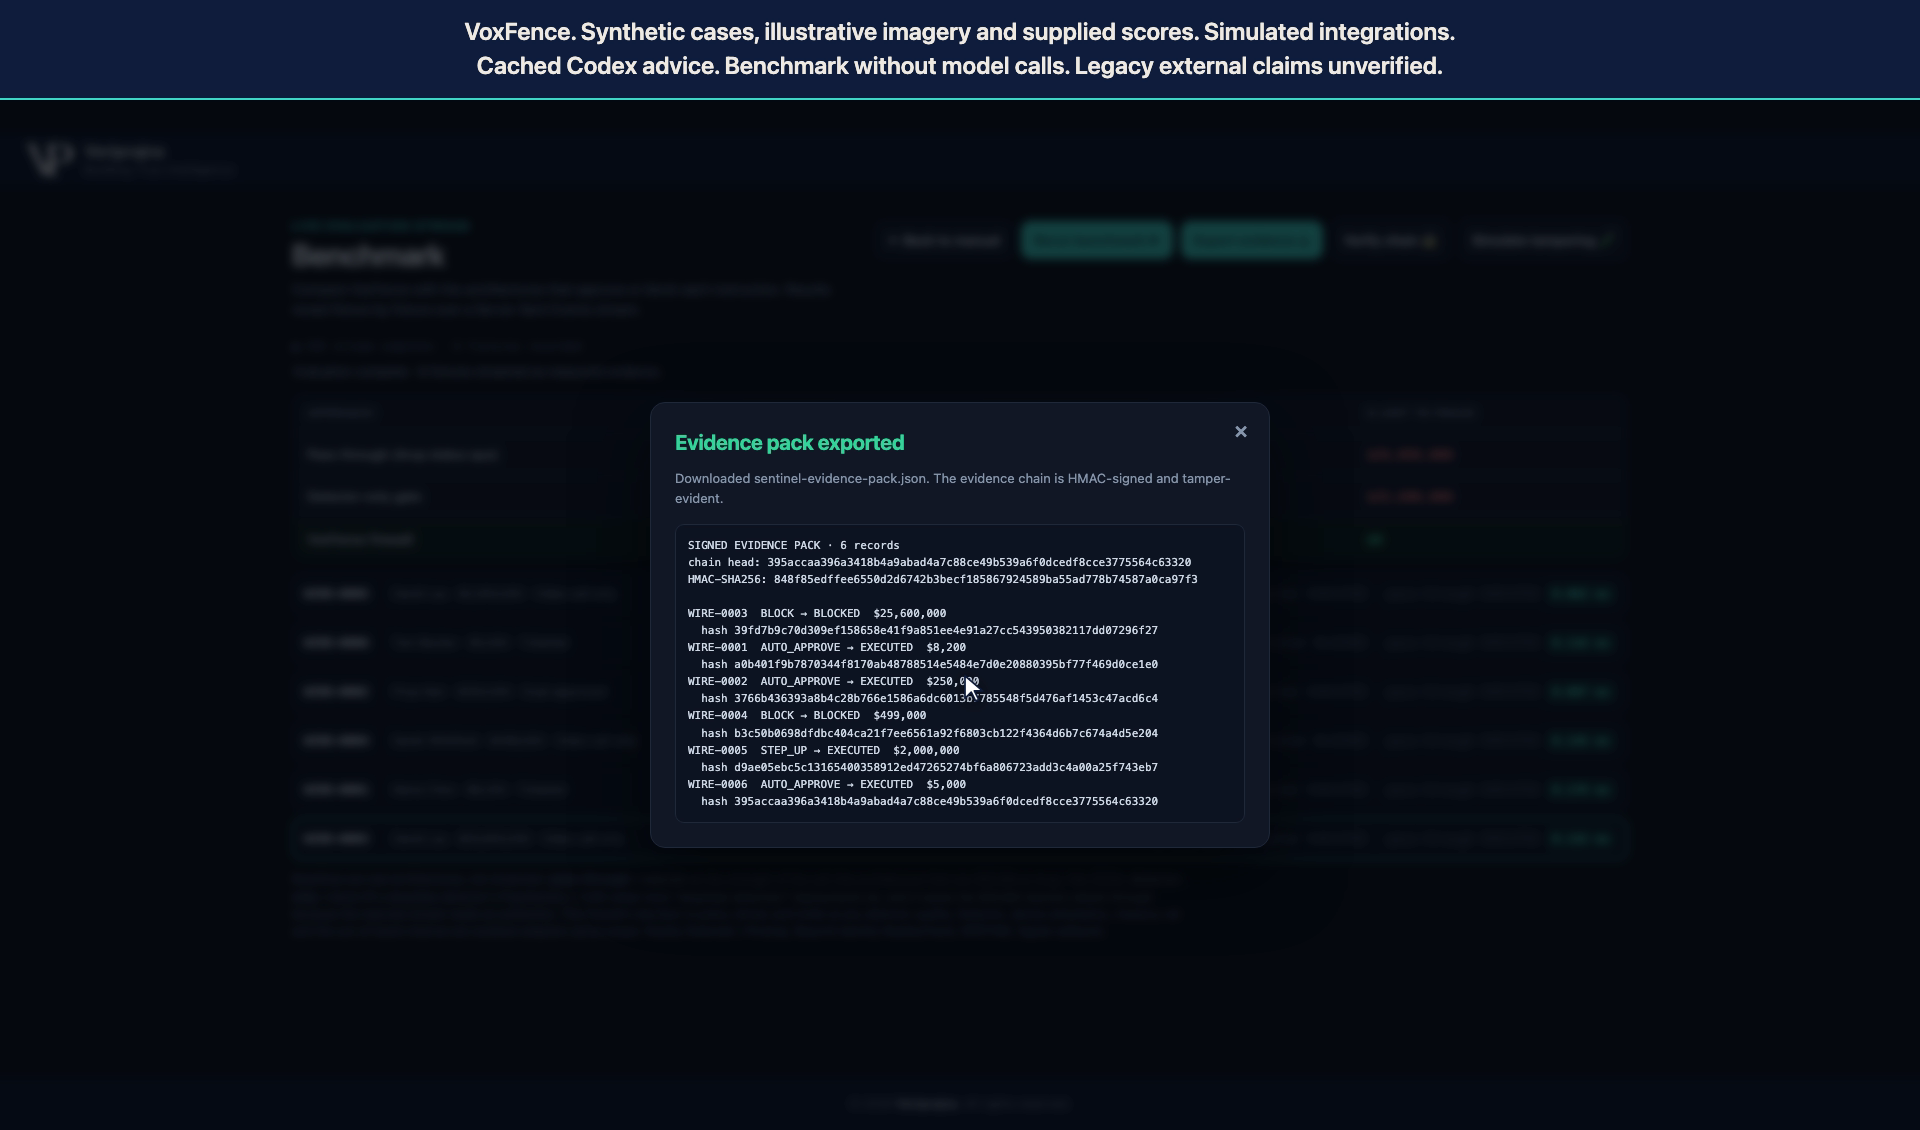
O pacote de decisão exportado retém sinais, identificadores de regras acionadas, decisões e resultados de confirmação em uma cadeia de hashes SHA-256 com uma assinatura HMAC-SHA256. A verificação local detecta a edição de registro demonstrada sob as premissas da chave de demonstração. A chave de assinatura padrão não fornece custódia de produção protegida, e os registros não são imutáveis.
Acompanhe a instrução desde a chamada até a decisão de pagamento
Estas são capturas da interface atual do VoxFence com cabeçalhos de escopo explícitos. Todos os casos, nomes, scores, sinalizadores e respostas de confirmação são sintéticos. As declarações legadas de incidentes, seguros e padrões visíveis na interface de origem não são verificadas, não sendo evidências para as afirmações nesta página.
Exemplo trabalhado: $25.6 million, 15 transfers, five new beneficiaries
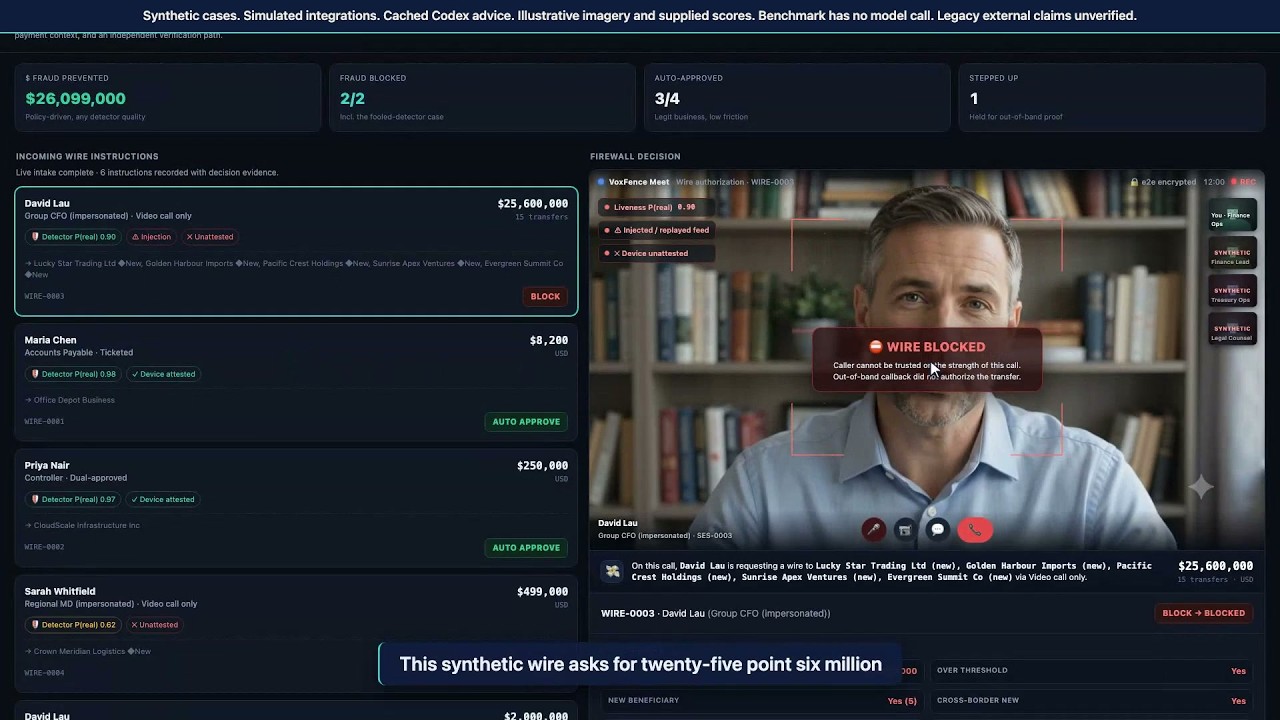
A instrução preparada chega apenas por meio de uma chamada de vídeo ilustrativa. Ela nomeia cinco novos beneficiários em Hong Kong, não possui aprovação corroborada e fornece um sinalizador de dispositivo não atestado e um sinalizador de injeção. Seu P(authentic) fornecido é 0.90.
Esse score é uma entrada, não uma medição feita a partir da chamada retratada. A questão de pagamento é se o portão configurado permite a execução. Aqui a resposta é BLOCK, seguida por BLOCKED no caminho de tesouraria simulado.
1. Mantenha a fronteira de pagamento separada da chamada
A instrução selecionada e seu resultado final aparecem juntos. Um score tranquilizador não autoriza esta instrução de alto valor. Os outros cartões visíveis são casos sintéticos separados, não transferências adicionais neste caso.
2. Inspecione as entradas fornecidas e a ramificação vinculante
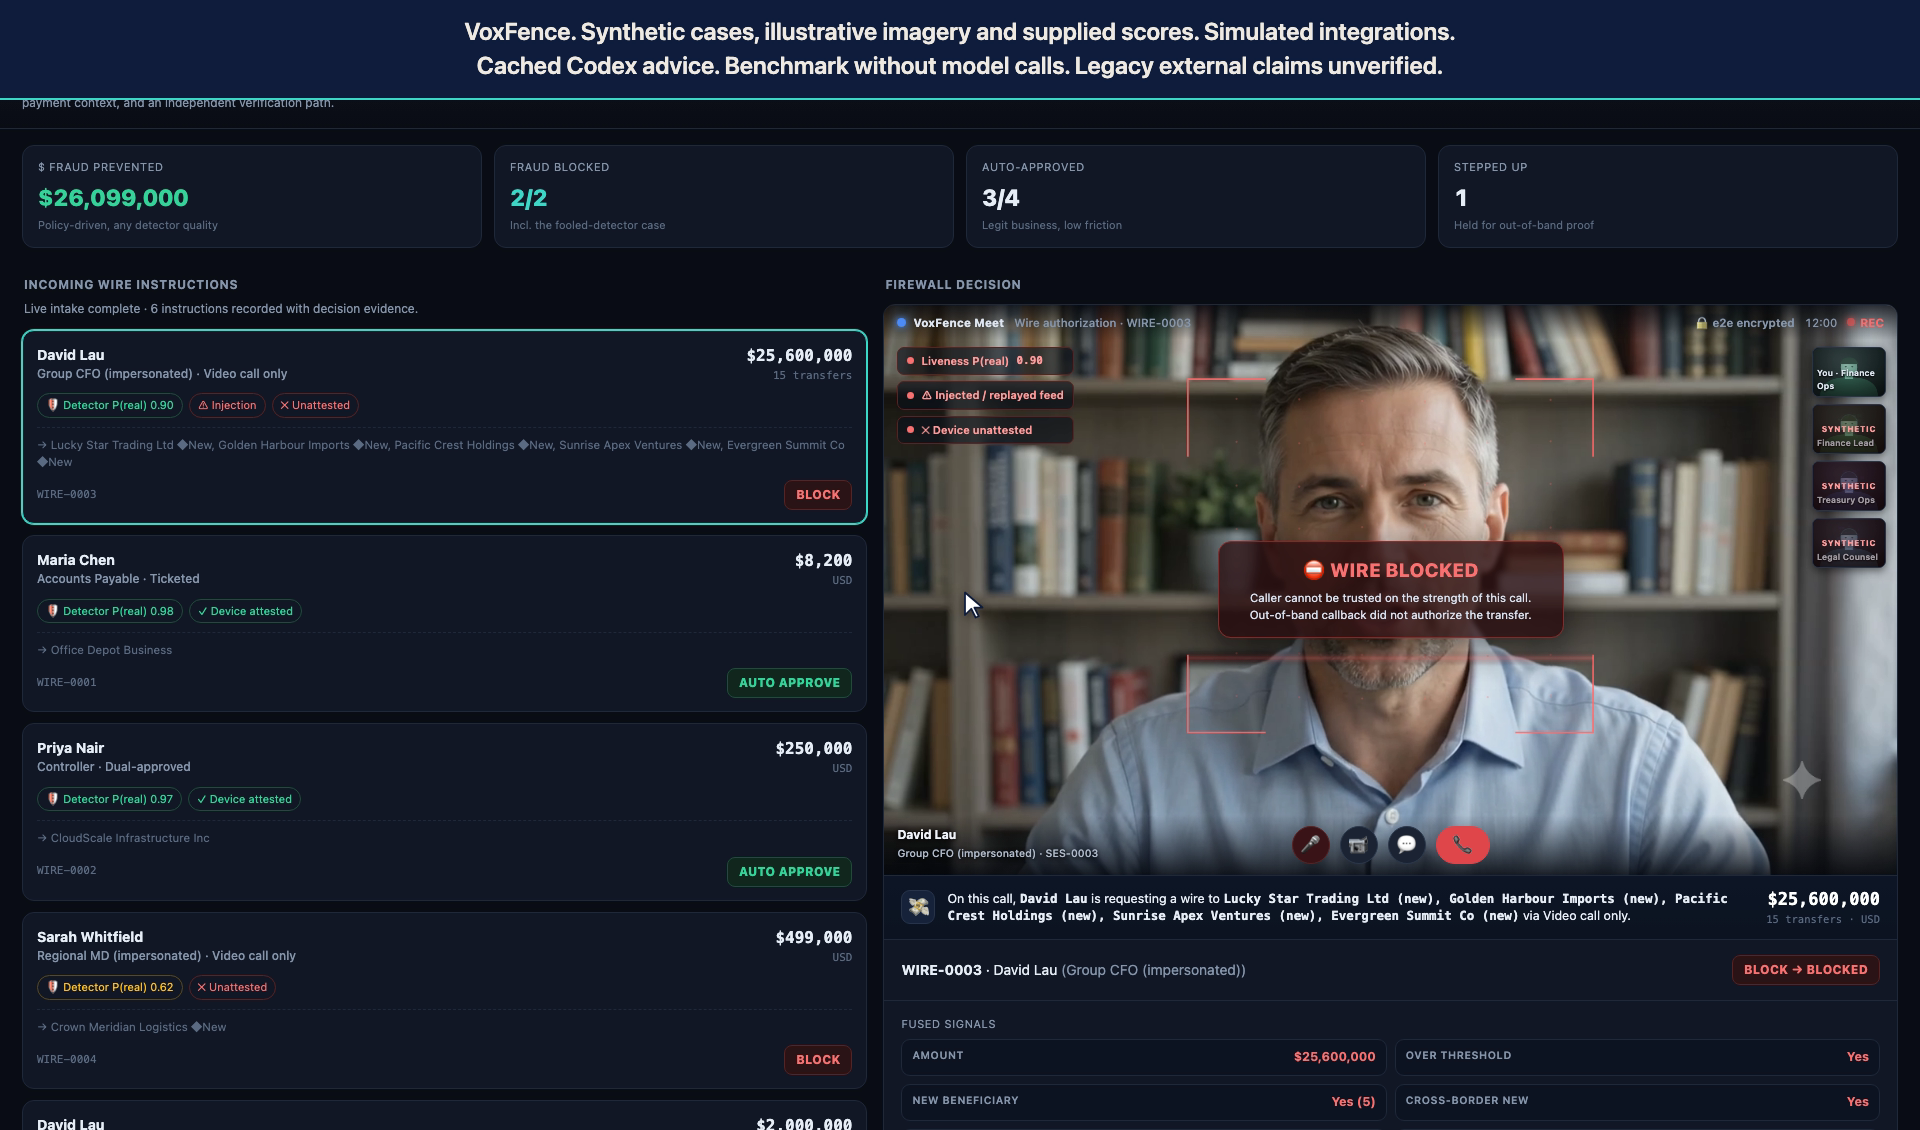
As conclusões explicam o contexto, mas a ramificação do portão é mais restrita: este valor excede o limite de $50,000, não atende às condições de autoaprovação corroborada e possui um sinalizador de injeção e um endpoint não atestado. Qualquer uma dessas condições de endpoint é suficiente para BLOCK nesta ramificação. Os novos beneficiários e o canal exclusivamente por vídeo explicam por que a aprovação independente está ausente; o score do detector não é uma condição de ramificação.
| Contexto fornecido | Valor do caso prático | Papel no portão |
|---|---|---|
| Valor | $25,600,000 | Usa a ramificação de alto valor |
| Beneficiário e aprovação | Cinco novos recebedores; exclusivamente por vídeo, sem corroboração | Não se qualifica para autoaprovação de alto valor |
| Sinalizadores de endpoint | Não atestado; injeção sinalizada | Dispara BLOCK para esta ramificação de alto valor |
| Score do detector | P(authentic) = 0.90 | Entrada exibida, não autoridade de pagamento |
3. Registre a confirmação independente sem enfraquecer o BLOCK
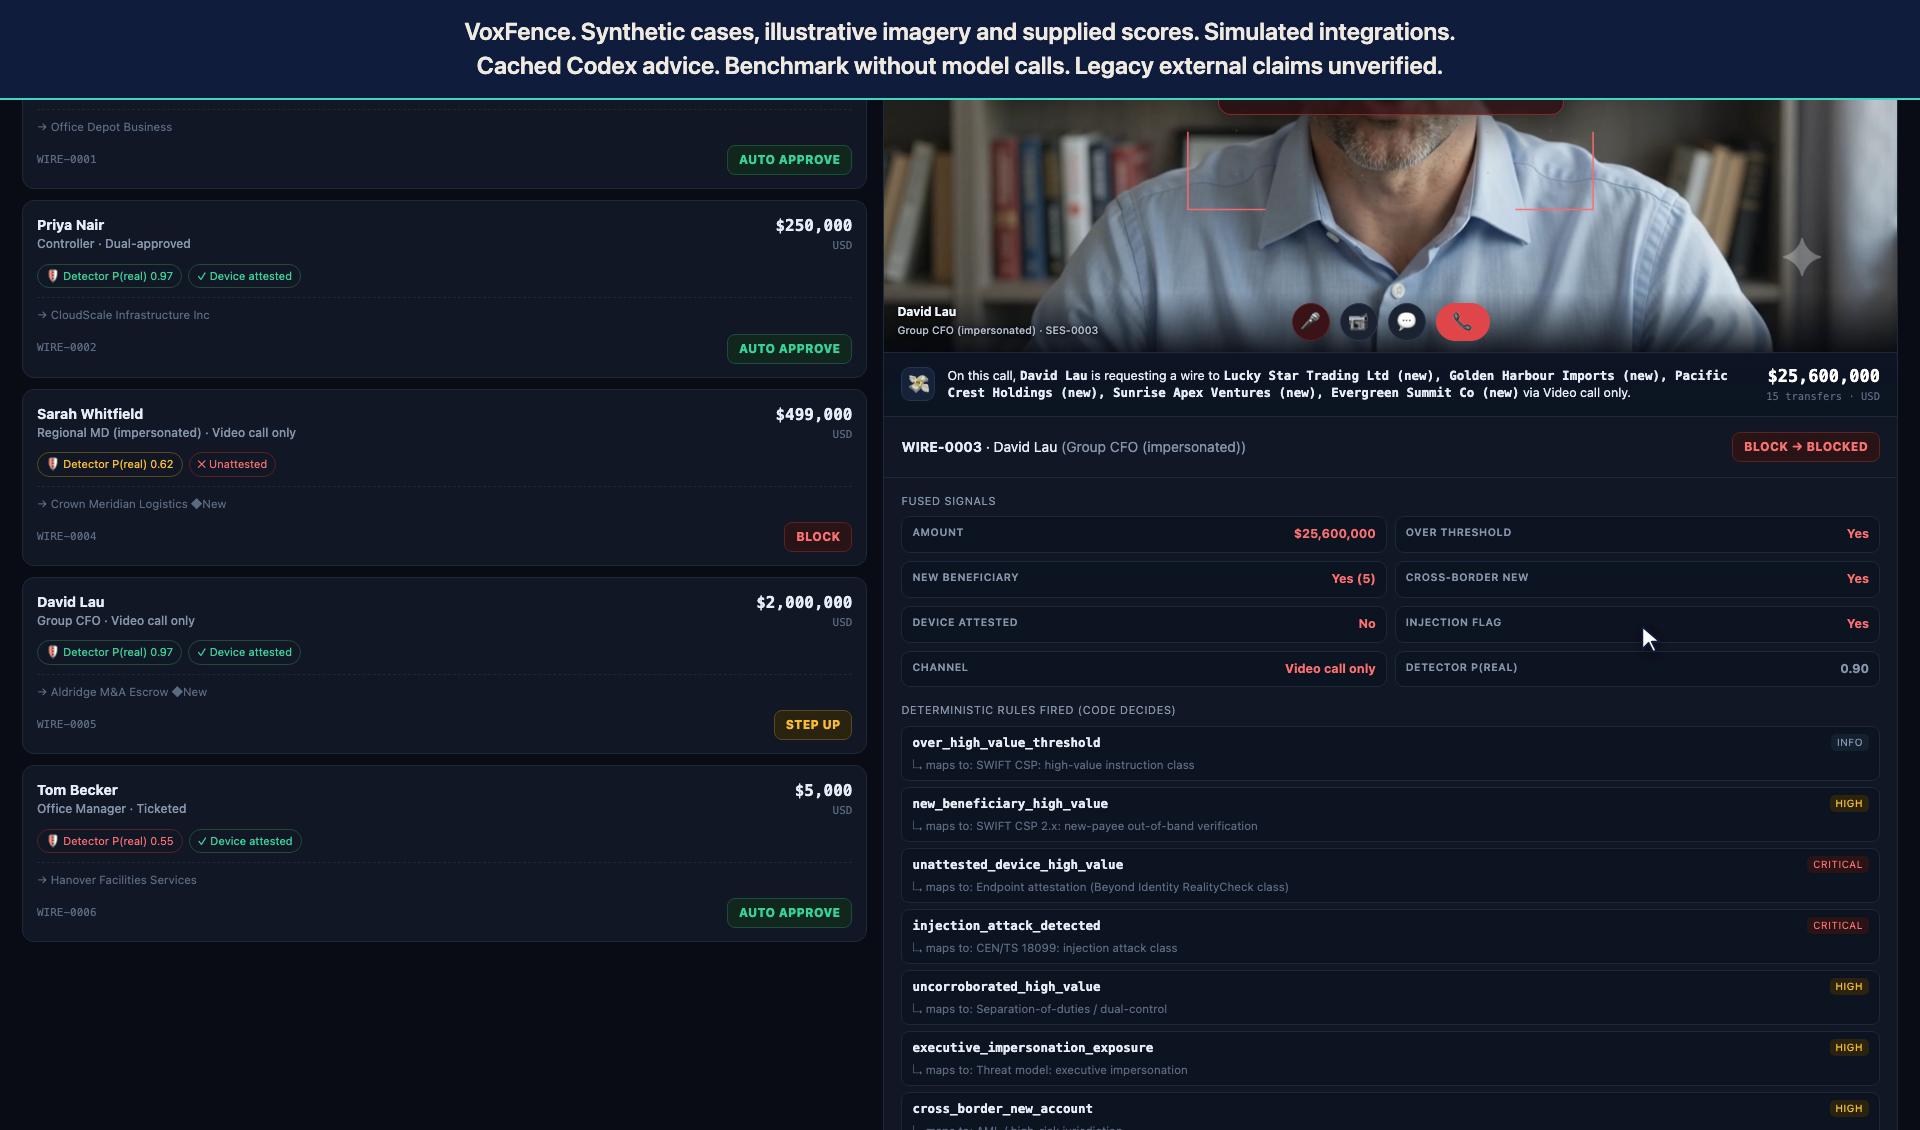
A confirmação pré-registrada simulada informa que a solicitação não foi autorizada. O resultado final permanece BLOCKED e o escalonamento de segurança é simulado. Uma confirmação positiva também não liberaria uma instrução com BLOCK: a autorização por confirmação pode liberar STEP_UP, e não apagar a ramificação de BLOCK. O parágrafo de analista em cache explica o resultado, mas não pode alterá-lo.
4. Mantenha o registro de decisão, não apenas uma captura de tela
A exportação do pacote de decisão registra sinais fornecidos, identificadores de regras acionadas, decisões do portão, resultados finais, dados de confirmação e campos consultivos. Ela não serializa cada objeto de conclusão detalhado exibido na interface. A exportação ilustrada contém seis registros sintéticos, incluindo a âncora bloqueada e a liberação legítima mostradas abaixo. Seu nome de arquivo legado usa Sentinel; a demonstração atual é VoxFence.
5. Verifique a integridade local e depois teste uma edição de registro
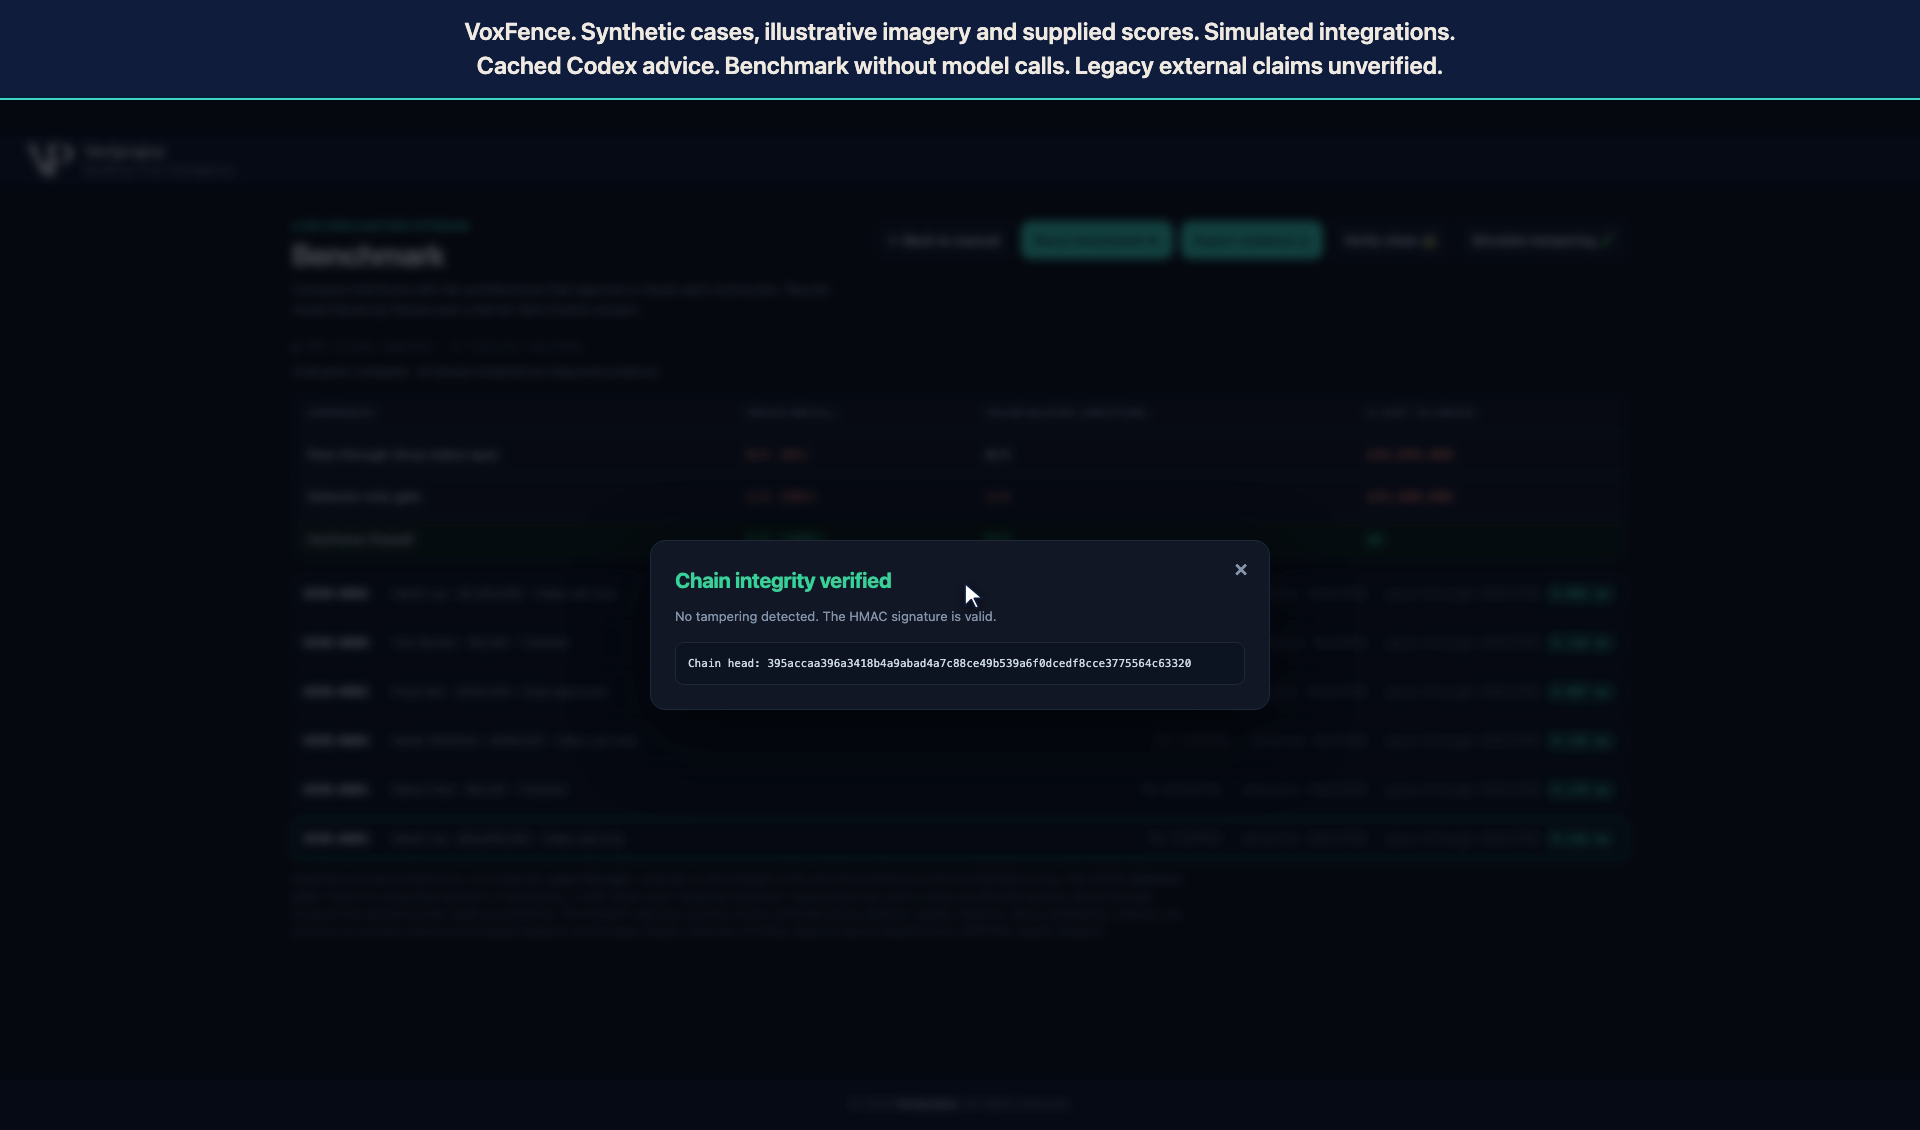
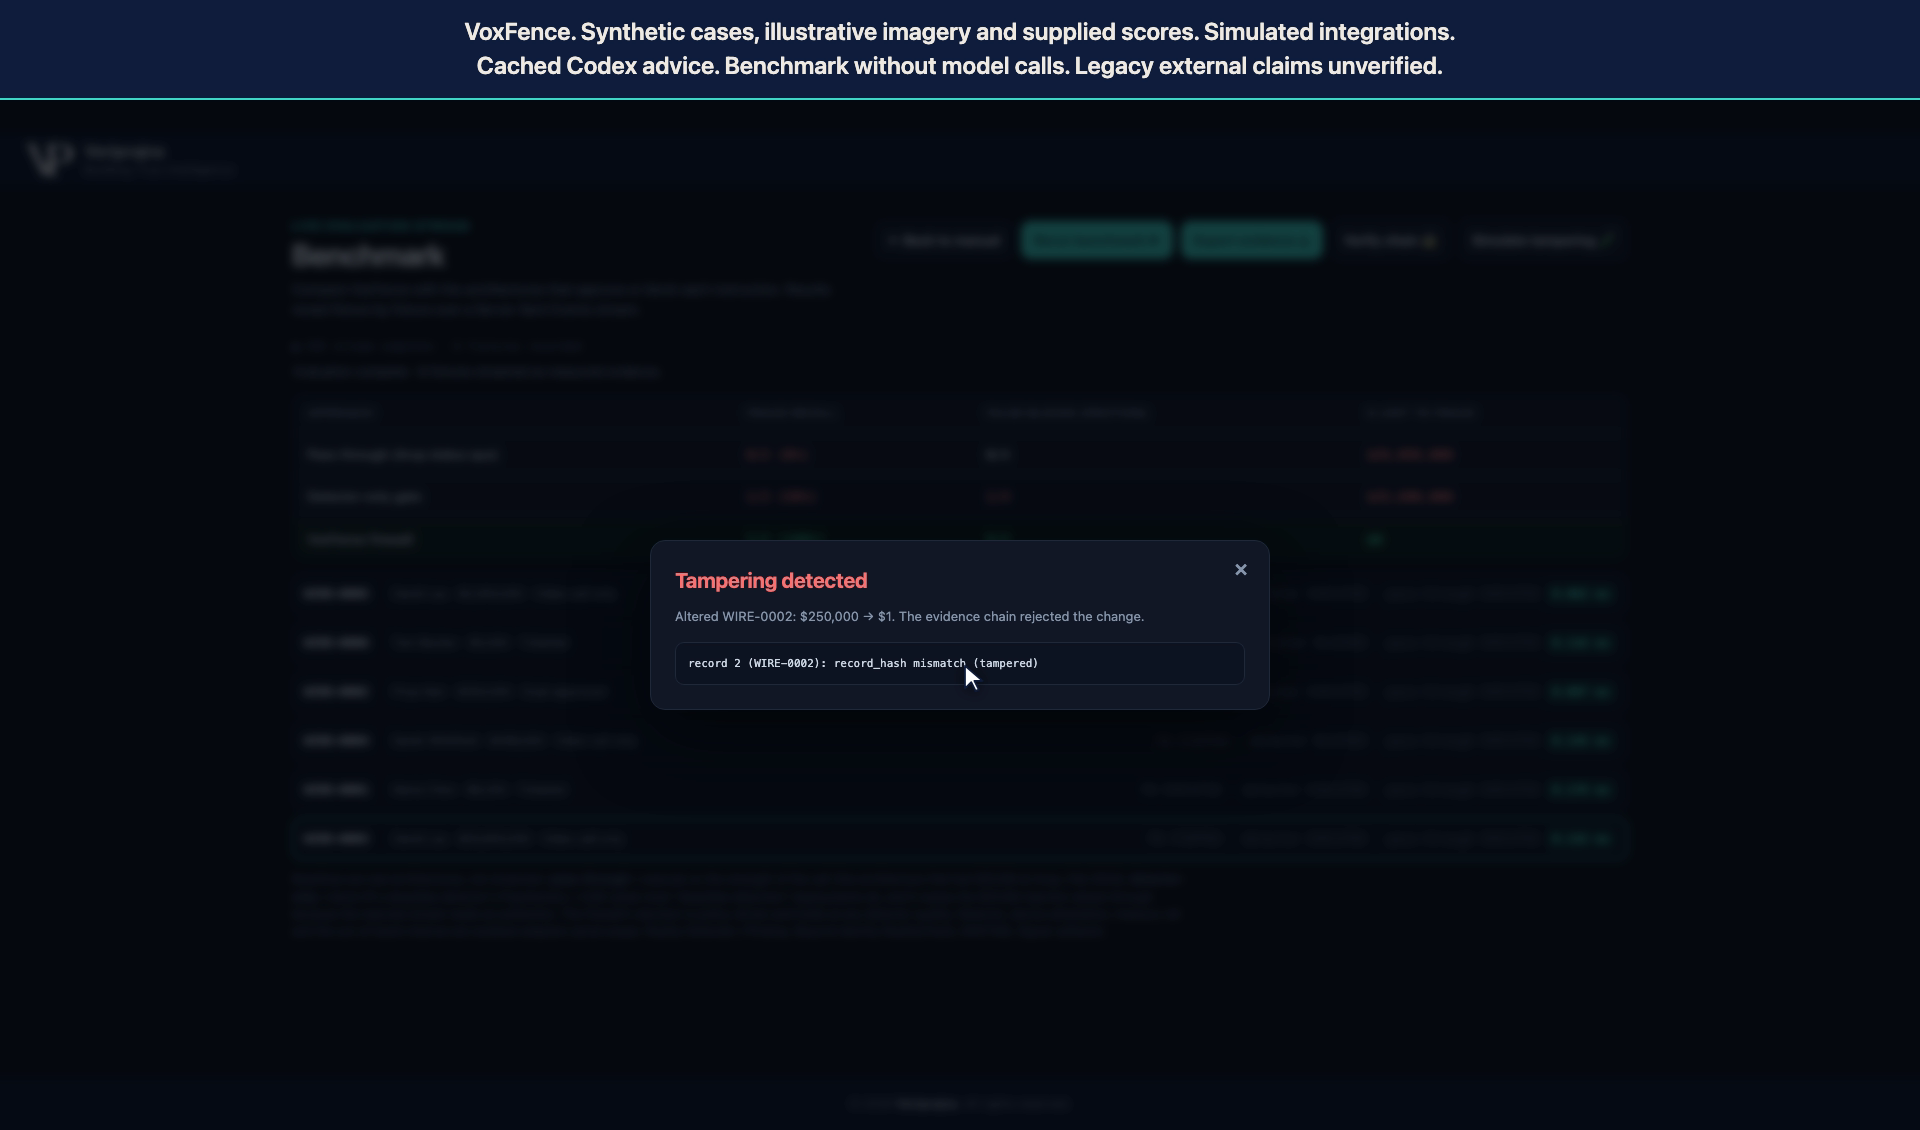
O pacote inalterado passa na verificação local da cadeia e do HMAC. O exercício de adulteração separado altera o valor do caso fixo de $250,000 para $1; a verificação então relata uma divergência de hash de registro. Isso verifica a edição demonstrada sob as premissas da chave de demonstração. Isso não prova quem originou as entradas, não impede a reescrita e nova assinatura com a chave padrão, nem cria armazenamento imutável.
A verificação também pode liberar operações
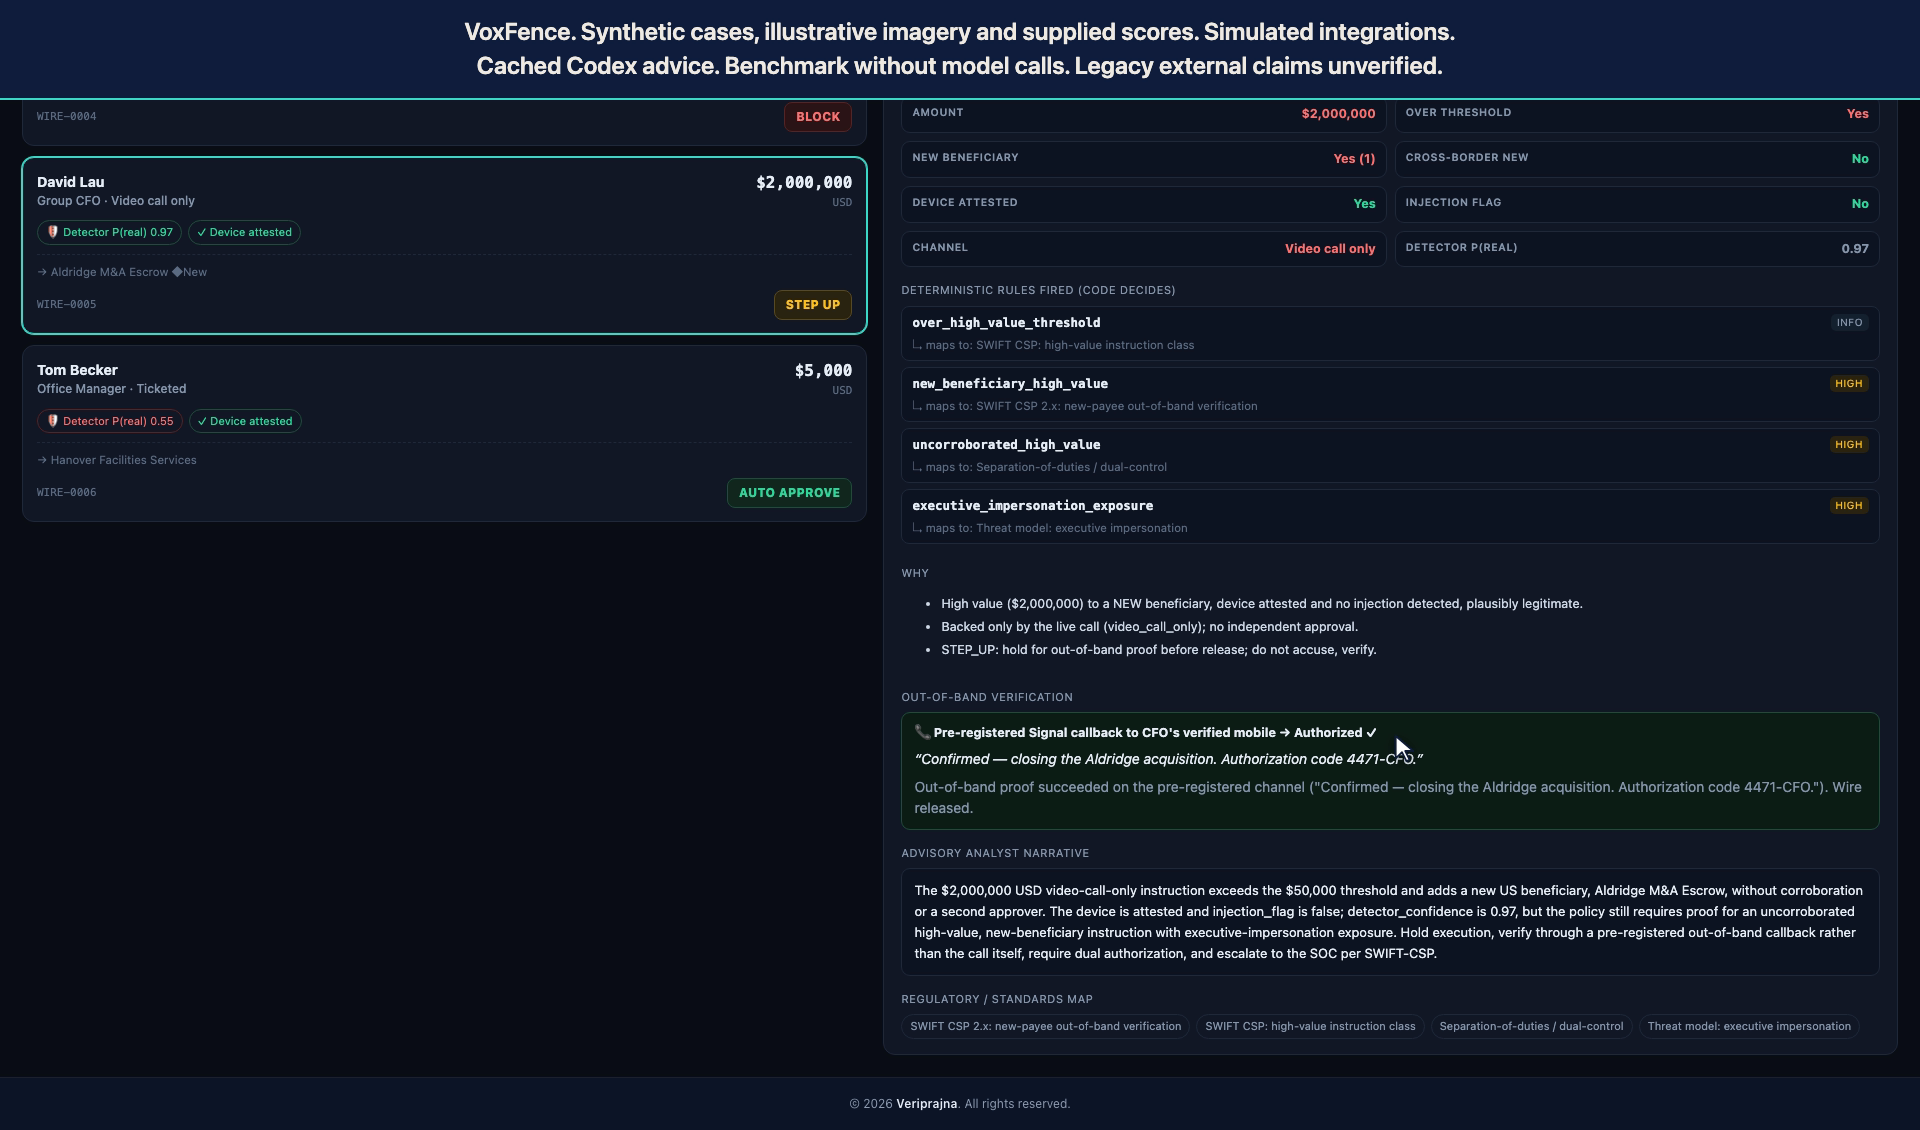
Contraste o caso bloqueado com um pagamento sintético de $2 million para um novo beneficiário nos EUA. Seu endpoint fornecido é atestado e não possui sinalizador de injeção, mas a aprovação exclusivamente por vídeo não atende à autoaprovação de alto valor. O portão assume STEP_UP; uma confirmação simulada acessível e autorizada então permite EXECUTED. Se essa confirmação estivesse inacessível ou tivesse a autorização negada, o resultado de STEP_UP seria HELD. Nenhum fundo real é movimentado em nenhum dos caminhos.
Selecione qualquer captura para inspecioná-la em tamanho real.
O que a comparação estabelece
Os mesmos seis cenários rotulados sintéticos fixos contêm dois casos de fraude e quatro casos legítimos. A abordagem somente com detector bloqueia quando o P(authentic) fornecido está abaixo de 0.85; a passagem direta executa todas as instruções. Estas são comparações de arquitetura configurada, não classificações de produtos comerciais.
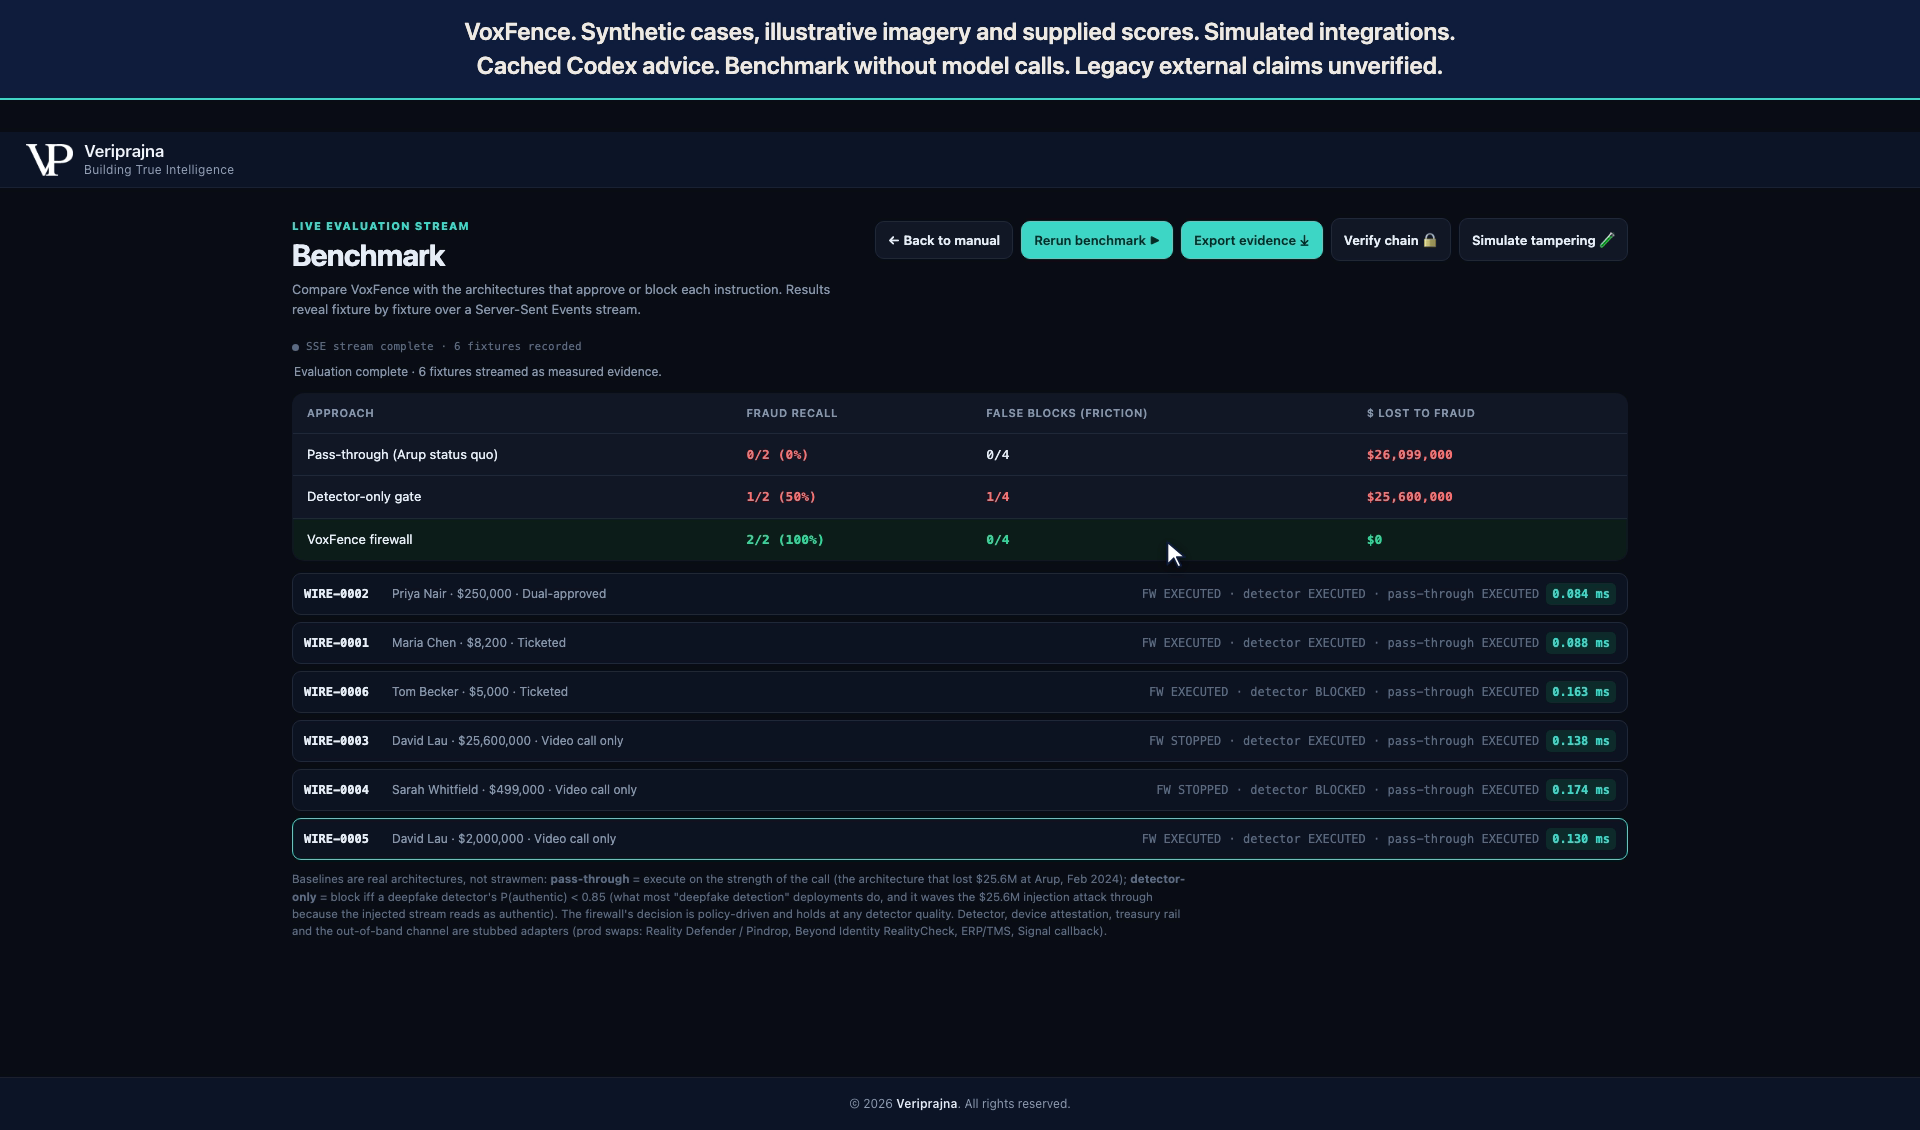
| Abordagem configurada | Fraude sintética contida | Casos legítimos bloqueados | Valor de fraude sintética permitido |
|---|---|---|---|
| Passagem direta | 0/2 | 0/4 | $26,099,000 |
| Somente com detector | 1/2 | 1/4 | $25,600,000 |
| Portão de política do VoxFence | 2/2 | 0/4 | $0 |
Todos os quatro casos fixos legítimos finalmente executam sob o portão. Um exige uma confirmação simulada, portanto zero casos legítimos bloqueados não significa zero fricção. O teste finito não fornece taxa de prevenção de produção, resultado de latência ou alegação de economia para o cliente.
O que esta demo NÃO faz
Ela não analisa quadros reais, não mede vivacidade nem executa conectores dinâmicos de bancos, conferências, atestação, confirmação ou notificações de segurança. Essas integrações são simuladas. O painel gravado fornece respostas consultivas em cache do Codex, e o benchmark é executado sem chamadas de modelo.
A implantação exigiria aquisição confiável de sinais, integração forçada de tesouraria, verificação independente segura, chaves protegidas e validação operacional. A ramificação atual para valores abaixo de $50,000 autoaprova independentemente de outros sinalizadores de risco. Essa limitação de cobertura deve ser resolvida ou explicitamente aceita antes da adoção desta política.
Perguntas que as equipes de tesouraria e segurança fazem
Uma chamada de vídeo convincente pode autorizar uma transferência bancária?
Uma chamada convincente não fornece autorização de pagamento independente. O VoxFence demonstra um portão de política separado que verifica o contexto do pagamento e os sinalizadores de endpoint fornecidos antes de permitir a execução simulada. Em seu caso sintético de $25.6 million, um score autêntico fornecido de 0.90 não anula a decisão de BLOCK.
O VoxFence detecta vídeo deepfake por si próprio?
Esta demo não analisa quadros de vídeo reais nem opera um detector de deepfakes. Seu score de detector, sinalizador de atestação de dispositivo e sinalizador de injeção são entradas sintéticas; as imagens da chamada são ilustrativas. A confiança do detector não é uma condição de decisão no portão atual, e o texto consultivo gravado provém de respostas em cache do Codex.
O que acontece quando um pagamento vultoso é legítimo?
Uma instrução sintética de $250,000 é autoaprovada porque seu beneficiário conhecido, endpoint atestado e dupla aprovação atendem às checagens configuradas. Uma instrução sintética de $2 million para um novo beneficiário, em contrapartida, exige verificação independente e é executada após uma confirmação simulada autorizada. A intervenção (step-up) adiciona fricção mesmo quando uma instrução legítima acaba sendo executada.
De onde vem a confirmação independente?
A demo usa um canal de confirmação pré-registrado simulado fora da chamada de vídeo. Uma instrução em STEP_UP é executada apenas quando essa confirmação está acessível e a autoriza; caso contrário, ela permanece HELD. Uma decisão de BLOCK permanece BLOCKED mesmo que a confirmação relate autorização. O uso em produção exigiria um canal seguro cujos dados de contato e autoridade não possam ser fornecidos pelo autor da chamada.
O que o resultado de seis cenários realmente comprova?
Em seis cenários rotulados sintéticos fixos, o portão do VoxFence detém 2/2 casos de fraude e, em definitivo, impede 0/4 casos legítimos. A comparação configurada somente com detector bloqueia 1/2 casos de fraude e impede 1/4 casos legítimos, usando uma linha de corte de P(authentic) fornecido abaixo de 0.85. Esses resultados demonstram os caminhos de decisão testados, não a precisão de detectores comerciais ou a prevenção operacional de fraudes.
O que precisaria mudar antes do uso em produção?
A adoção em produção exigiria aquisição confiável de sinais, integração forçada de tesouraria, verificação independente segura, chaves de assinatura protegidas e validação operacional. O portão atual autoaprova valores abaixo de $50,000 independentemente de outros sinalizadores de risco, portanto sua cobertura de baixo valor precisa de reformulação explícita ou aceitação. A cadeia de hashes local usa uma chave de demonstração padrão e não estabelece custódia independente nem registros imutáveis.
Pesquisa Técnica
Explore pesquisas relacionadas para um contexto mais amplo sobre esta demonstração.
Inspecione a fronteira que libera fundos
Discuta a arquitetura de autorização de pagamentos com nossa equipe.
Podemos ajudar a estruturar os sinais, aprovações independentes e a imposição de regras que um projeto de produção exigiria. Este passo a passo é uma evidência do comportamento configurado, não uma garantia de implantação.
Avaliação de autorização
- ✓ Fronteiras de aprovação de pagamentos
- ✓ Confiança e aquisição de sinais
- ✓ Projeto de canais independentes
- ✓ Decisões de cobertura de baixo valor
Planejamento de implementação
- ✓ Projeto de imposição em tesouraria
- ✓ Caminhos de verificação e liberação
- ✓ Proteção de chaves de assinatura
- ✓ Plano de validação operacional