Prontidão para Riscos Regulatórios e Litígios de IA
Preparamos sistemas de IA para o exame jurídico adversarial: documentação com padrão de litígio, preservação de evidências, prontidão para discovery e defesa multijurisdicional.
Seu sistema de IA é defensável sob exame adversarial?
Nossa abordagem é construir a infraestrutura técnica projetada para tornar os sistemas de IA defensáveis sob exame jurídico — não compatíveis no sentido de marcar caixas, mas defensáveis no sentido de que um litigante pode conduzir um júri pelo modo como uma decisão foi tomada, um representante corporativo designado sob a regra 30(b)(6) pode testemunhar sobre o comportamento do sistema sem hesitar, e uma testemunha especializada pode satisfazer uma Daubert impugnação sobre a interpretabilidade do modelo.
Este é um trabalho de engenharia, não de elaboração de políticas. Um engajamento é dimensionado para produzir arquiteturas de preservação de evidências, documentação com padrão de litígio e artefatos prontos para discovery que existam antes que alguém entre com uma ação.
Esses não são riscos hipotéticos — são processos ativos com danos reais, ordens de discovery reais e requisitos de remediação reais. A questão para as organizações que implantam IA não é se elas enfrentam exposição jurídica. É se seus sistemas conseguem sobreviver ao que vem a seguir: discovery adversarial, depoimentos dos engenheiros que construíram os modelos, testemunho pericial sobre a proveniência dos dados de treinamento e exames regulatórios em que "usamos uma ferramenta de fornecedor" não é uma defesa — uma postura que substituímos por infraestrutura própria, como mostrado em uma demonstração funcional de uma implantação de LLM soberana e privada.
Como é o discovery em casos de IA (e por que a maioria das empresas fracassa nele)
Em setembro de 2025, o Distrito Sul de Nova York estabeleceu padrões de discovery de IA no litígio de direitos autorais da OpenAI. Os tribunais agora exigem a produção de um conjunto básico de artefatos, e os advogados dos autores em casos de discriminação algorítmica vão consideravelmente além.
O conjunto básico que os tribunais agora exigem
- Prompts do usuário
- Saídas do modelo e rascunhos gerados por IA
- Metadados com carimbos de data/hora e identificadores de modelo
- Registros de acesso
- Configurações
O que os autores de ações por discriminação adicionalmente exigem
- Código-fonte
- Composição dos dados de treinamento
- Relatórios de validação do modelo
- Resultados de testes A/B
- Mensagens internas do Slack sobre viés conhecido
- Dados de monitoramento pós-implantação
- Cada versão do modelo que rodou em produção durante o período relevante
A maioria das empresas fracassa no discovery de uma de duas maneiras. Ou as evidências não existem porque ninguém construiu a infraestrutura para capturá-las — levando a sanções por destruição de provas e instruções de inferência adversa. Ou as evidências existem, mas parecem prejudiciais, porque as comunicações internas revelam que os engenheiros sinalizaram preocupações com viés que nunca foram tratadas, ou que alterações no modelo foram implantadas sem testes documentados.
Nossa abordagem trata de ambos os modos de falha. Para o primeiro, projetamos sistemas de preservação de evidências para capturar o contexto da decisão automaticamente no momento da inferência: o hash da versão do modelo, os atributos de entrada, o estado de pré-processamento, os escores de confiança e as políticas de governança ativas. Para o segundo, projetamos fluxos de trabalho estruturados de gestão de mudanças do modelo em que cada modificação é documentada com justificativa, resultados de testes e cadeias de aprovação — de modo que o registro de discovery conte uma história coerente de desenvolvimento responsável, em vez de iteração desordenada.
O calendário de fiscalização regulatória não está esperando
Três grandes prazos de fiscalização convergem em meados de 2026.
- A Colorado SB 205 entra em vigor em 30 de junho de 2026, com penalidades de até US$ 20.000 por violação e uma defesa afirmativa disponível apenas para organizações que demonstrem conformidade com o NIST AI RMF.
- As obrigações de alto risco do EU AI Act começam a ser fiscalizadas em 2 de agosto de 2026, com penalidades que chegam a EUR 35 milhões ou 7% do faturamento global. O Artigo 73 exige notificação de incidente grave em até 2 dias para mortes ou interrupções de infraestrutura crítica, e 15 dias para outros incidentes.
- A fiscalização existente por parte dos procuradores-gerais estaduais (AG) já está ativa: Massachusetts firmou um acordo sobre discriminação em empréstimos por IA em julho de 2025, e 36 procuradores-gerais estaduais se opuseram formalmente à preempção federal para preservar sua autoridade de fiscalização.
O cenário de fiscalização é internamente contraditório. O CFPB propôs encerrar a fiscalização de impacto desproporcional sob a ECOA em novembro de 2025, enquanto os procuradores-gerais estaduais entraram com ações por discriminação de IA sob estatutos UDAP com penalidades por violação. A FTC reverteu sua ordem de consentimento no caso Rytr em fevereiro de 2026 e, em seguida, emitiu um abrangente marco de fiscalização de agentes de IA em março de 2026.
As organizações que construíram programas de conformidade voltados a um único sinal regulatório ficam expostas quando esse sinal muda. Nossa abordagem é projetar arquiteturas de defesa mapeadas às próprias obrigações, e não à postura atual de qualquer regulador isolado (fundamentada em nossa pesquisa sobre responsabilização algorítmica).
Documentação com padrão de litígio vs. documentação de conformidade
Há uma diferença significativa entre a documentação que satisfaz uma auditoria de conformidade e a documentação que sobrevive a um exame jurídico adversarial.
| Documentação de conformidade | Documentação com padrão de litígio |
|---|---|
| Responde "você seguiu o processo?" | Responde "prove que esta decisão específica não foi discriminatória — com evidências que um perito da parte contrária não consiga desmontar no contra-interrogatório." |
| Model cards projetados para profissionais de ML | Documentação de modelo preparada para uma audiência Daubert |
O público, o escrutínio adversarial e o padrão probatório são fundamentalmente diferentes.
Um engajamento é dimensionado para produzir documentação no padrão de litígio: cada decisão consequente de IA é reconstruível a partir de seu registro — a versão exata do modelo, os dados de entrada, os valores dos atributos, o estado do pipeline de pré-processamento e a lógica de decisão são recuperáveis meses ou anos depois do ocorrido.
Defesas específicas por domínio que documentamos
- IA de emprego: a defesa de relação com o cargo e necessidade do negócio (o marco de deslocamento do ônus de Griggs/Wards Cove sob o Título VII), documentada no nível do projeto do sistema, e não como uma racionalização feita a posteriori.
- IA de crédito e seguros: metodologia de testes de impacto desproporcional documentada com rigor suficiente para que o perito estatístico do autor não possa contestá-la como inadequada.
- IA de habitação: a cadeia de evidências mostrando que o tratamento de titulares de vouchers não foi mediado por histórico de crédito ou fatores de dívida — o exato vetor de ataque em litígios do tipo SafeRent, em que o algoritmo pontuou candidatos usando fatores que desfavoreciam desproporcionalmente locatários negros e hispânicos (detalhado em nossa pesquisa sobre o mandato de integridade algorítmica da SafeRent).
Mock discovery: encontrando suas fraquezas antes que a parte contrária o faça
Um engajamento pode incluir exercícios adversariais em que nossos engenheiros assumem o papel de um perito técnico do autor, sondando seus sistemas de IA em busca das fraquezas que o litígio exploraria:
- Alterações não documentadas no modelo
- Propriedades de equidade não testadas entre grupos protegidos
- Avaliações de impacto ausentes
- Lacunas na trilha de auditoria
- Comunicações internas que contradizem políticas publicadas
- Lacunas de proveniência de dados que minam as alegações de integridade dos dados de treinamento
O exercício é projetado para produzir uma avaliação privilegiada — sob o sigilo advogado-cliente quando combinada com advogados externos — trazendo à tona fraquezas antes que elas se tornem provas em tribunal.
Isto não é um exercício de mesa. Redigimos os interrogatórios e as solicitações de documentos que a parte contrária apresentaria, identificamos os custodiantes cujos arquivos seriam pesquisados, testamos se os sistemas de preservação capturam o que os tribunais exigem (conforme os padrões de discovery de IA do SDNY de 2025) e avaliamos se seu representante 30(b)(6) pode testemunhar sem criar mais exposição do que resolve. O resultado pretendido é um roteiro de remediação organizado por gravidade do risco de litígio, com especificações de engenharia para fechar cada lacuna.
Defesa multijurisdicional sem programas paralelos
Uma empresa com clientes na UE, funcionários no Colorado, candidatos a emprego em Illinois e operações de seguros em qualquer um dos 23 estados que adotaram o NAIC AI Model Bulletin enfrenta pelo menos cinco regimes regulatórios sobrepostos para um único sistema de IA. Construir programas de conformidade separados por jurisdição não escala, e cria inconsistências que os advogados dos autores exploram:
"Você disse aos reguladores do Colorado que sua metodologia de teste de viés era X, mas sua avaliação de conformidade da UE a descreve como Y. Qual delas é?"
Nossa abordagem é construir um marco de defesa unificado em que o padrão aplicável mais rigoroso estabelece a linha de base.
- Um protocolo de teste de impacto desproporcional que satisfaz o padrão de discriminação algorítmica da Colorado SB 205 produz simultaneamente evidências para os requisitos de governança de dados do Artigo 10 do EU AI Act e para a defesa de necessidade do negócio do Título VII.
- Um procedimento de resposta a incidentes que atende ao prazo de notificação de 2 dias do Artigo 73 satisfaz automaticamente a janela de 72 horas da New York RAISE Act e as expectativas de notificação dos procuradores-gerais estaduais.
Camadas de documentação específicas por jurisdição geram os artefatos corretos para cada regulador ou tribunal sem manter programas paralelos. Quando uma nova lei estadual é aprovada ou o EU AI Office emite orientações de fiscalização, a camada de sobreposição é atualizada. Os controles de base raramente mudam, porque já são construídos para o padrão mais alto.
Responsabilidade no nível do conselho e a questão do dever fiduciário
Falhas na governança de IA criam risco de responsabilidade pessoal para os diretores sob o padrão Caremark de Delaware. Conselhos que não implementam sistemas de reporte para o risco de IA enfrentam ações derivadas de acionistas. A SEC listou a IA entre suas principais prioridades de exame para 2025-2026, e espera-se que os conselhos documentem os marcos de supervisão de IA nas declarações de procuração até a temporada de procuração de 2026.
Um engajamento é dimensionado para produzir os entregáveis voltados ao conselho projetados para fechar essa lacuna:
- Materiais de briefing executivo que traduzem o risco técnico de IA para a linguagem de governança
- Registros de risco mapeados às obrigações fiduciárias
- Sistemas de monitoramento que dão aos diretores evidências documentadas de supervisão ativa
Não uma apresentação de slides trimestral — um sistema de informação estruturado que fornece a base para demonstrar supervisão de risco de IA de boa-fé, o padrão específico que o Caremark exige.
Principais conclusões
- Defensabilidade é engenharia, não política: arquiteturas de preservação de evidências, documentação com padrão de litígio e artefatos prontos para discovery devem existir antes que a ação seja ajuizada.
- O discovery de IA agora exige prompts, saídas, metadados, código-fonte, dados de treinamento e cada versão de modelo em produção — capture o contexto da decisão no momento da inferência ou arrisque sanções por destruição de provas.
- Três prazos de 2026 convergem: Colorado SB 205 (30 de junho), as obrigações de alto risco do EU AI Act (2 de agosto) e a notificação de incidente grave do Artigo 73.
- As ferramentas de fornecedores não transferem responsabilidade; um marco unificado, de padrão mais rigoroso, com sobreposições específicas por jurisdição, supera programas paralelos por regulador.
- A supervisão do risco de IA pelo conselho é agora uma questão de dever de cuidado sob o Caremark, respaldada pelas prioridades de exame da SEC.
Prontidão para Riscos Regulatórios e Litígios de IA
 Assistir
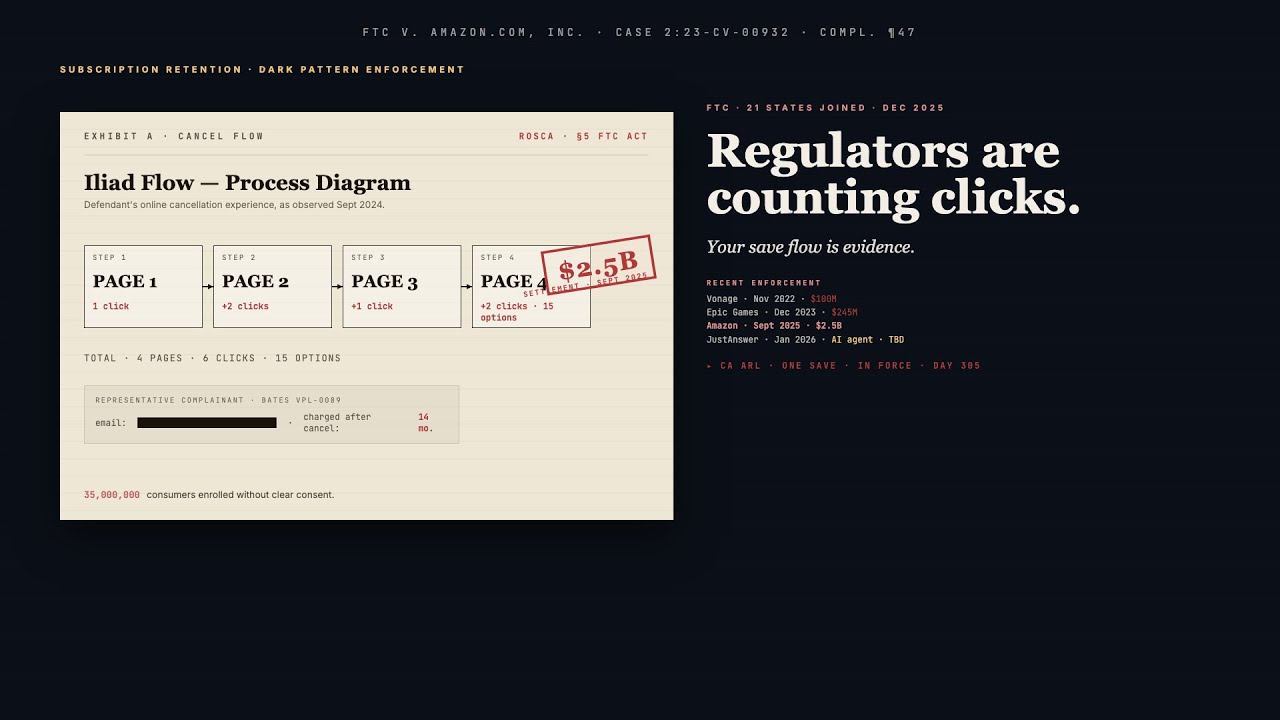
IA Ética de Retenção de Assinaturas | Veriprajna
A Amazon pagou US$ 2,5 bilhões por um fluxo de cancelamento que exigia 6 cliques. A Uber enfrenta os procuradores-gerais de 21 estados por causa de 23 telas para cancelar.
 Assistir
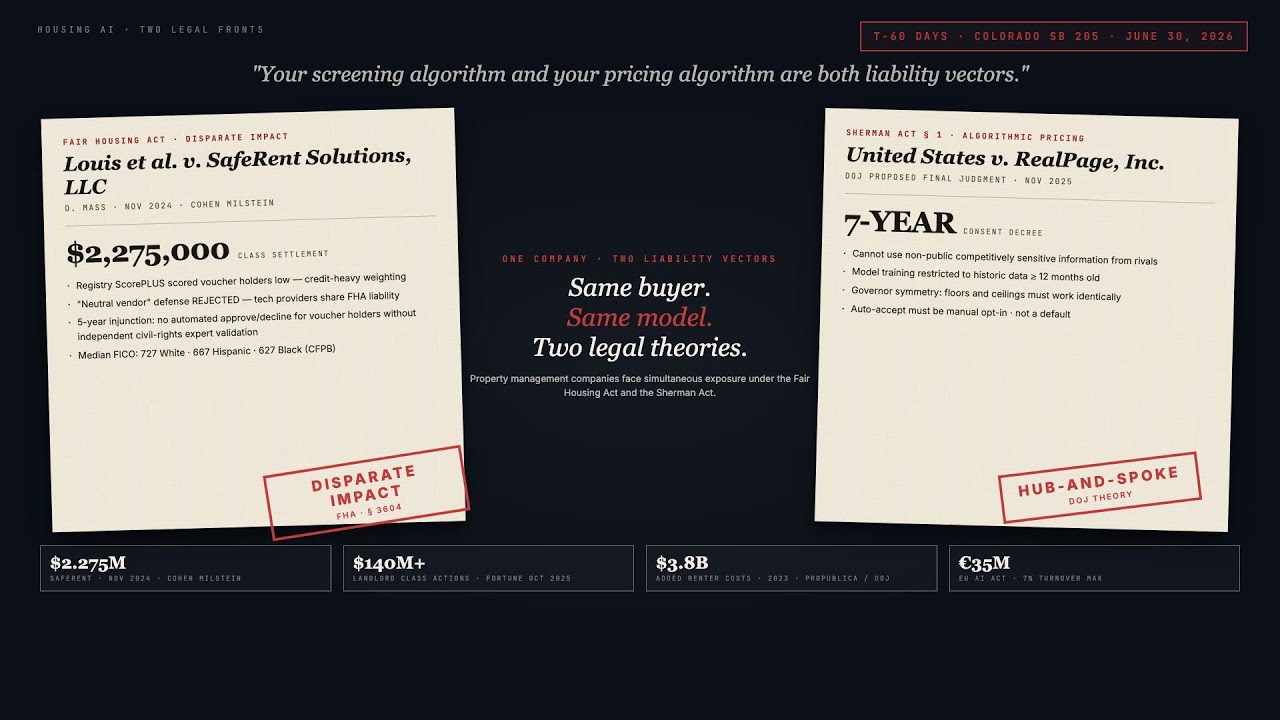
Conformidade de IA Habitacional: Equidade na Triagem de Inquilinos e Precificação Algorítmica | Veriprajna
As administradoras de imóveis enfrentam exposição jurídica simultânea em duas frentes: a triagem de inquilinos que discrimina sob a Fair Housing Act e a gestão de receita que coordena preços sob a Sherman Act. Auditamos ambas, projetamos arquiteturas em conformidade e mapeamos seus sistemas em relação a cada jurisdição que importa.
 Assistir
IA Soberana & Implantação de LLM Privado | Veriprajna
Uma em cada cinco organizações já sofreu uma violação decorrente do uso não autorizado de ferramentas de IA. Banir a IA não funciona. Construir alternativas seguras e soberanas funciona.
Perguntas Frequentes
O que o discovery em litígios de IA realmente exige e como nos preparamos para ele?
Seguindo os padrões de discovery de IA do SDNY de setembro de 2025, os tribunais agora exigem a produção de prompts de usuário, saídas do modelo, rascunhos gerados por IA, metadados com carimbos de data/hora e identificadores de modelo, registros de acesso e configurações. Os advogados dos autores em casos de discriminação vão além: código-fonte, composição dos dados de treinamento, relatórios de validação do modelo, resultados de testes A/B, comunicações internas sobre viés conhecido e cada versão de modelo em produção durante o período relevante. Preparação significa construir uma infraestrutura de preservação de evidências que capture o contexto da decisão automaticamente no momento da inferência, e não reuni-la retroativamente depois que uma intimação chega. Projetamos sistemas que armazenam o hash da versão do modelo, os atributos de entrada, o estado de pré-processamento, os escores de confiança e as políticas de governança ativas para cada decisão consequente, consultáveis por ID de decisão, intervalo de tempo ou classe de resultado.
Como a documentação de IA com padrão de litígio difere dos model cards padrão ou da documentação de conformidade?
A documentação de conformidade responde "você seguiu o processo?" A documentação com padrão de litígio responde "prove que esta decisão específica não foi discriminatória, com evidências que um perito da parte contrária não consiga desmontar no contra-interrogatório." Os model cards projetados para profissionais de ML carecem do padrão de escrutínio adversarial, da cadeia de custódia probatória e do mapeamento ao marco jurídico específico (Daubert para testemunho pericial, Griggs/Wards Cove para o deslocamento do ônus no impacto desproporcional, FCRA para divulgações de relatórios ao consumidor) que o litígio exige. Produzimos documentação em que cada decisão consequente é reconstruível a partir de seu registro: versão exata do modelo, dados de entrada, valores dos atributos, estado do pipeline de pré-processamento e lógica de decisão, recuperável meses ou anos depois com integridade à prova de adulteração.
Quais são os parâmetros de penalidade para a não conformidade regulatória de IA em 2026?
O cenário de penalidades tem números concretos. Colorado SB 205 (em vigor a partir de 30 de junho de 2026): até US$ 20.000 por violação sob o Consumer Protection Act, com uma defesa afirmativa apenas para organizações que demonstrem conformidade com o NIST AI RMF. EU AI Act (fiscalização de alto risco em 2 de agosto de 2026): até EUR 35 milhões ou 7% do faturamento anual global para práticas proibidas, EUR 15 milhões ou 3% para não conformidade de alto risco. Illinois AIVFA: até US$ 5.000 por violação, mais ações privadas, com 37 casos abertos no primeiro mês de fiscalização. Danos legais da FCRA: US$ 100 a US$ 1.000 por violação dolosa, que escala dramaticamente em ações coletivas como o processo da Eightfold AI, que abrange dados de mais de um bilhão de trabalhadores. Os estatutos UDAP estaduais permitem penalidades por violação sem prova de danos individuais.
Somos responsáveis por discriminação de IA quando usamos a ferramenta de um fornecedor, e não nosso próprio modelo?
Sim. Os empregadores permanecem plenamente responsáveis por resultados discriminatórios de ferramentas de IA de fornecedores sob o Título VII, a FCRA e as leis trabalhistas estaduais. Em Mobley v. Workday (maio de 2025), o tribunal considerou que o "papel da Workday no processo de contratação não é menos significativo por supostamente ocorrer por meio de inteligência artificial em vez de um ser humano vivo." A ação coletiva da FCRA contra a Eightfold AI nomeia os empregadores que usaram a ferramenta de pontuação. A Colorado SB 205 impõe obrigações separadas aos implantadores, independentemente de terem ou não construído o sistema de IA. Você não pode terceirizar a responsabilidade jurídica terceirizando a tecnologia. Ajudamos as organizações a construir a infraestrutura de documentação, testes e supervisão que demonstra que você exerceu a devida diligência sobre as ferramentas de IA do fornecedor, que é a defesa que realmente importa quando a petição do autor chega.
Como lidamos com a conformidade de IA quando os reguladores federais e estaduais estão se movendo em direções opostas?
O ambiente atual é internamente contraditório. O CFPB propôs encerrar a fiscalização de impacto desproporcional sob a ECOA em novembro de 2025, enquanto os procuradores-gerais estaduais entraram simultaneamente com ações por discriminação de IA sob estatutos UDAP estaduais. A FTC reverteu sua ordem de consentimento no caso Rytr em fevereiro de 2026 e, em seguida, emitiu um abrangente marco de fiscalização de agentes de IA em março de 2026. Uma ordem executiva de dezembro de 2025 propôs a preempção federal das leis estaduais de IA, mas 36 procuradores-gerais estaduais se opuseram formalmente a ela e, até que os tribunais decidam, as leis estaduais permanecem aplicáveis. Construímos arquiteturas de defesa mapeadas às próprias obrigações legais, e não à postura atual de qualquer regulador isolado. Um marco de controle unificado com sobreposições de documentação específicas por jurisdição significa que, quando as prioridades de fiscalização mudam, a camada de sobreposição é atualizada enquanto os controles de base se mantêm.
O que é um exercício de mock discovery e o que ele realmente produz?
Um exercício de mock discovery é uma simulação adversarial em que nossos engenheiros assumem o papel de peritos técnicos do autor, sondando seus sistemas de IA em busca de vulnerabilidades de litígio. Redigimos os interrogatórios e as solicitações de documentos reais que a parte contrária apresentaria, identificamos os custodiantes cujos arquivos seriam pesquisados, testamos se seus sistemas de preservação capturam o que os tribunais agora exigem sob os padrões de discovery de IA do SDNY de 2025 e avaliamos se seu representante corporativo 30(b)(6) pode testemunhar sobre o sistema sem criar exposição adicional. O resultado é um roteiro de remediação privilegiado (conduzido sob o sigilo advogado-cliente quando combinado com advogados externos), organizado por gravidade do risco de litígio, com especificações de engenharia para fechar cada lacuna. Isto difere de uma auditoria de conformidade porque estamos explicitamente testando em busca de fraquezas adversariais, e não verificando em relação a um marco de conformidade.
Os membros do nosso conselho enfrentam responsabilidade pessoal por falhas na governança de IA?
Sob o padrão Caremark de Delaware, os diretores violam seu dever de cuidado quando não implementam sistemas de informação e reporte ou não monitoram adequadamente a administração. A governança de IA está agora claramente dentro desse marco. A SEC listou a IA entre suas principais prioridades de exame para 2025-2026, e espera-se que os conselhos documentem os marcos de supervisão de IA nas declarações de procuração até a temporada de procuração de 2026. A falha arrisca ações derivadas de acionistas do tipo Caremark, recomendações de retenção de voto e dano reputacional. Construímos os sistemas de informação estruturados que dão aos diretores evidências documentadas de supervisão ativa de IA: registros de risco mapeados às obrigações fiduciárias, painéis de monitoramento que mostram o status da governança e materiais de briefing que traduzem o risco técnico de IA para a linguagem de governança de que os diretores precisam para demonstrar supervisão de boa-fé.
Como construímos testes de impacto desproporcional que se sustentem contra o perito estatístico de um autor?
Os marcos de deslocamento do ônus diferem por estatuto. O Título VII (Griggs/Wards Cove) exige que o empregador demonstre a relação com o cargo e a necessidade do negócio se um autor estabelecer impacto desproporcional. A ECOA e a FHA têm seus próprios padrões. O perito estatístico de um autor contestará os tamanhos das amostras, a metodologia de teste, as definições de grupo protegido e se a população de comparação foi construída adequadamente. Projetamos protocolos de teste no nível do projeto do sistema, e não como análise feita a posteriori: definindo a segmentação de grupos protegidos, selecionando testes estatísticos apropriados (regra dos quatro quintos, baseados em regressão, bayesianos), estabelecendo populações de comparação de base e documentando a justificativa de necessidade do negócio para qualquer atributo que produza resultados desproporcionais. A documentação é estruturada de modo que, quando o perito de um autor contesta a metodologia, a resposta já esteja registrada com a justificativa do teste, e não improvisada durante o depoimento.
Como são normalmente os requisitos técnicos de remediação de um decreto de consentimento de IA?
Os decretos de consentimento em ações de fiscalização de IA seguem um padrão emergente: desapropriação algorítmica (destruir dados coletados indevidamente e modelos treinados com eles), períodos de proibição de usos específicos de IA (a Rite Aid recebeu uma proibição de reconhecimento facial de 5 anos), exclusão obrigatória de dados de consumidores usados no sistema de IA, auditorias independentes de terceiros (normalmente bienais), programas escritos de gestão de risco e governança, mecanismos de notificação e opt-out para consumidores e reporte contínuo de conformidade ao regulador. O decreto de consentimento da FTC no caso Rite Aid é o modelo atual. Fazemos engenharia reversa desses requisitos, transformando-os em infraestrutura proativa: rastreamento de proveniência de dados que possa provar a coleta lícita, documentação de linhagem de modelo que possa demonstrar dados de treinamento limpos e programas de governança que já satisfaçam as demandas de remediação típicas de um decreto de consentimento. Construir isso antes da fiscalização é ordens de magnitude mais barato do que adaptar sob supervisão judicial.
Construa sua IA com confiança.
Faça parceria com uma equipe que tem profunda experiência na construção da próxima geração de IA empresarial. Deixe-nos ajudá-lo a projetar, construir e implementar uma estratégia de IA em que você possa confiar.
Veriprajna consultoria de Deep Tech é especializada na construção de sistemas de IA críticos para a segurança nas áreas de saúde, finanças e domínios regulatórios. Nossas arquiteturas são validadas em relação a protocolos estabelecidos, com documentação de conformidade abrangente.