Infraestrutura e Implantação de IA Soberana
Construção de infraestrutura de IA soberana: clusters de GPU air-gapped, MLOps offline, auditorias de dependências e mapeamento regulatório para ambientes com soberania de dados.
Quase US$ 100 bilhões estão fluindo para a computação de IA soberana em 2026. A infraestrutura de IA que permanece dentro de uma fronteira controlada já não é um requisito de defesa de nicho — está se tornando a postura padrão para empresas reguladas e governos em todo o mundo. Nossa abordagem é projetar a infraestrutura que torna a IA soberana operacionalmente real, e não apenas estrategicamente declarada.
O Que Soberania Realmente Significa (e o Que Não Significa)
Soberania não é residência de dados. A residência de dados indica onde seus dados estão armazenados. A soberania indica quem controla a pilha sobre a qual eles são executados. A AWS lançou sua European Sovereign Cloud em janeiro de 2026 com mais de 90 serviços em uma entidade constituída na Alemanha e fisicamente separada. Isso satisfaz a residência de dados. Não satisfaz a soberania estrutural, porque o US CLOUD Act concede acesso extraterritorial aos dados independentemente de onde eles estejam fisicamente armazenados.
Um benchmark da Callista de fevereiro de 2026 constatou que provedores nativos da UE como a Scaleway entregam cerca de 4,8x o valor por euro em comparação com a AWS, ao mesmo tempo que proporcionam genuína independência de Camada 3: propriedade na UE, controle operacional na UE e exposição zero ao CLOUD Act.
Nosso método começa por localizar exatamente onde no espectro de soberania recaem os requisitos de um comprador, uma abordagem detalhada em nossa pesquisa sobre a arquitetura de inteligência soberana para a empresa pós-confiança. Cada postura abaixo é uma arquitetura diferente, uma curva de custo diferente e um mapeamento de conformidade diferente — e nós arquitetamos todas as três:
- Air-gap completo com diodos de dados e conectividade de rede externa zero.
- Nuvem privada sem nenhum fornecedor sediado nos EUA no caminho de controle.
- Infraestrutura em conformidade com o ITAR onde as cargas de trabalho de IA que processam dados técnicos controlados permanecem dentro de fronteiras restritas a US persons.
A Auditoria de Dependências Que Mais Ninguém Faz
A maioria das implantações "soberanas" não é soberana. Elas vazam. Individualmente, cada vazamento é uma pequena falha de configuração. Coletivamente, significam que sua implantação air-gapped não está de fato isolada. Culpados comuns:
- O NVIDIA GPU Operator's Helm chart padrão baixa imagens de contêiner do nvcr.io a cada reinício de pod.
- HashiCorp Vault, desde sua mudança de licença BSL em 2023, inclui endpoints de validação de licença que, por padrão, se comunicam de volta para o fornecedor.
- As configurações padrão de DNS do Kubernetes fazem resolução contra servidores raiz upstream.
- A sincronização NTP tem como alvo o pool.ntp.org.
- Os exportadores do Prometheus se comunicam de volta para verificar atualizações.
OpenBao, o fork da Linux Foundation na versão 2.5.0 (fevereiro de 2026), elimina a dependência de call-home do Vault ao mesmo tempo que adiciona recursos empresariais como namespaces e escalabilidade horizontal de leitura sob uma licença MPL 2.0.
Nossa prática é executar uma auditoria sistemática de dependências antes de um ambiente ser declarado soberano, a disciplina por trás de nossa pesquisa sobre integridade de software e sistemas resilientes: cada caminho de consulta DNS, cada alvo NTP, cada cadeia de proveniência de imagem de contêiner, cada endpoint de validação de licença e cada baliza de telemetria enterrada no values.yaml de um sub-chart. Um engajamento produz uma lista de materiais auditada em que cada dependência externa é espelhada para um serviço interno ou comprovadamente eliminada.
Este é o trabalho que fornecedores de hardware, provedores de nuvem e empresas de plataformas gerenciadas não fazem — porque o modelo de negócio deles não incentiva encontrar e corrigir os últimos 2% de vazamentos que quebram as alegações de soberania sob auditoria.
Infraestrutura de GPU Air-Gapped Que Realmente Funciona Offline
Um cluster de IA air-gapped não é uma implantação Kubernetes padrão com o cabo de internet desconectado. O NVIDIA GPU Operator suporta instalação desconectada por meio de um registro de imagens local, mas a configuração requer o pré-preparo de cada imagem de contêiner, pacote de driver e definição de CRD.
O particionamento MIG (Multi-Instance GPU) fornece isolamento de inquilinos em nível de hardware em nós compartilhados, com 19 perfis de estratégia mista suportados para GPUs A100 e H100. O KAI Schedulerda NVIDIA, disponibilizado como código aberto sob a Apache 2.0 em 2025, adiciona alocação fracionada de GPU e agendamento consciente de topologia que melhorou a utilização do cluster de 13% para 37% em benchmarks de produção.
Nossa abordagem é arquitetar a cadeia de suprimentos completa de artefatos offline: um registro Harbor com varredura de vulnerabilidades, repositórios de pacotes espelhados com verificação criptográfica, uma autoridade de certificação interna para TLS mútuo e um estrato NTP interno usando fontes de relógio GPS ou de rubídio — as mesmas bases por trás de nossa demonstração funcional de um LLM privado soberano.
Para ambientes classificados, integramos diodos de dados unidirecionais de fornecedores como a Owl Cyber Defense que fornecem garantia baseada na física do fluxo de dados unidirecional a até 100 Gbps. Os pesos do modelo (um modelo de 70 bilhões de parâmetros ocupa mais de 130 GB) movem-se através desses diodos sob uma cadeia de custódia criptográfica: pacotes de artefatos assinados, verificação de checksum a cada transferência e uma regra de integridade de duas pessoas para a promoção de staging para produção.
Computação Confidencial em Hardware Soberano
A NVIDIA H100 é a primeira GPU com um Trusted Execution Environment de hardware, ancorado em uma raiz de confiança on-die. No modo de computação confidencial, um buffer de salto criptografado move dados entre as TEEs da CPU e da GPU, garantindo que nem o hipervisor nem o sistema operacional host possam acessar os pesos do modelo ou os dados de inferência em texto claro.
A Intel Trust Authority fornece atestação composta para TEEs de CPU Intel TDX e TEEs de GPU NVIDIA H100 em um único fluxo de trabalho de verificação. Isso importa quando o modelo de ameaça inclui acesso interno: um administrador de sistema com root no host pode ler a memória da GPU em uma implantação padrão, um risco que examinamos em nossa pesquisa sobre a proteção de LLMs empresariais privados.
Nosso método é configurar a cadeia completa de atestação, desde a medição de firmware até a atestação remota contra um serviço de verificação soberano, para que o ambiente possa produzir prova criptográfica de que o código e os dados não foram adulterados — nem mesmo pelo operador da instalação.
Os Controles de Exportação Moldam o Que Você Pode Construir e Onde
A aquisição de GPUs para IA soberana é agora um problema de controle de exportação. Os chips sob os ECCNs 3A090 e 4A090 (H100, H200, A100, B200, GB200, AMD MI300X) carregam exigências de licença de exportação que variam conforme o destino. Uma regra do BIS em vigor a partir de 15 de janeiro de 2026 mudou a revisão da H200 para a China para uma análise caso a caso, embora a alfândega chinesa então tenha bloqueado importações de forma independente. Uma investigação de dezembro de 2025 descobriu chips enviados sob uma marca falsa "Sandkyan" para evadir os controles.
Para compradores soberanos fora dos EUA, isso cria restrições arquitetônicas reais. Os prazos de aquisição duram 8 a 16 semanas mesmo sem complicações de exportação, e as organizações que iniciam a aquisição depois que o design é concluído rotineiramente acrescentam dois a três meses.
Nossa abordagem integra o planejamento de aquisição à fase de arquitetura: identificando quais chips estão disponíveis sob quais exceções de licença, qual silício alternativo evita os níveis restritivos e projetando a pilha de software para portabilidade de hardware, de modo que uma futura troca de chip não force uma rearquitetura.
O Mapeamento Regulatório É Arquitetura, Não Burocracia
Os requisitos de conformidade moldam decisões arquitetônicas fundamentais; eles não são acoplados depois. Cada regime mapeia para restrições técnicas específicas:
- O GDPR Artigo 44 restringe as transferências de dados pessoais para fora da UE/EEE, determinando onde os dados de treinamento podem residir.
- O ITAR trata o processamento de IA de dados técnicos controlados em infraestrutura não norte-americana como uma exportação não autorizada, exigindo GovCloud ou Azure Government.
- O CMMC Nível 2 exige criptografia validada em FIPS 140-3 Nível 1 — e muitas ferramentas comerciais de IA falham nisso porque usam TLS padrão sem módulos validados em FIPS.
- As DPDP Rules 2025 da Índia usam uma abordagem de lista negra para a localização de dados, com reguladores setoriais em BFSI impondo mandatos mais rigorosos.
- A certificação GAIA-X Label nível 3 prefigura o esquema EUCS High+, exigindo proteção completa contra a interferência jurisdicional não europeia.
No Golfo, o fundo de IA soberana de US$ 100 bilhões da Arábia Saudita e o campus de IA de 5 gigawatts dos Emirados Árabes Unidos estão impulsionando construções massivas de infraestrutura.
Nosso método é mapear cada regime regulatório para decisões arquitetônicas específicas: padrões de criptografia, fronteiras de residência de dados, controles de acesso de pessoal, granularidade do registro de auditoria e procedimentos de resposta a incidentes. Esse mapeamento é projetado para conviver junto à infraestrutura-como-código, não em um caderno de conformidade separado que se distancia da realidade.
A Conversa Sobre Custo e Cronograma
O estudo de TCO de 2026 da Lenovo constatou que a infraestrutura de IA on-premises atinge a paridade de custo com a nuvem em menos de quatro meses para cargas de trabalho de alta utilização, com até 18x de vantagem de custo por milhão de tokens em relação às APIs de MaaS. Para cargas de trabalho típicas, o ponto de equilíbrio fica entre 10 e 15 meses.
Os cronogramas de construção variam de 3 a 9 meses, estendendo-se para 12 em construções bare-metal. Os custos iniciais vão de US$ 50.000 a US$ 200.000 para a configuração do pipeline de LLM/RAG, mais US$ 75.000 a US$ 350.000 para a integração empresarial.
Somos transparentes sobre quando a infraestrutura soberana é a resposta errada: cargas de trabalho de baixo volume abaixo do ponto de cruzamento de TCO, organizações sem capacidade de engenharia de plataforma para operações contínuas e situações em que um provedor de nuvem soberana gerenciada satisfaz o requisito regulatório sem infraestrutura personalizada. Nesses casos, nossa recomendação é selecionar o provedor certo em vez de construir algo personalizado.
Por Que Não Contratar uma Grande Empresa
A Accenture comprometeu US$ 3 bilhões com sua prática de IA. A Deloitte oferece AI Factory as a Service com a NVIDIA. A QuantumBlack da McKinsey tem cerca de 5.000 especialistas em IA. Seus engajamentos soberanos duram de 4 a 10 meses antes da primeira implantação em produção.
Nós somos engenheiros de infraestrutura. Um engajamento é dimensionado para produzir um ambiente soberano funcional: infraestrutura-como-código (Terraform, Helm, Ansible), runbooks operacionais, modelos de planejamento de capacidade, recuperação de desastres com procedimentos testados e relatórios de hardening com benchmarks CIS.
A Deloitte relatou que 42% das empresas abandonaram a maioria das iniciativas de IA em 2025, com uma média de US$ 7,2 milhões em custos irrecuperáveis por projeto. O antídoto é um engajamento construído para produzir infraestrutura funcional em vez de mais uma iniciativa abandonada.
Principais Conclusões
- Soberania é controle da pilha, não a localização dos dados — o US CLOUD Act perfura configurações baseadas apenas em residência de dados, independentemente de onde os dados estejam fisicamente armazenados.
- Nós arquitetamos todas as três posturas: air-gap completo, nuvem privada sem fornecedores dos EUA, e em conformidade com o ITAR infraestrutura.
- Uma auditoria de dependências sistemática fecha os vazamentos (baixas do nvcr.io, call-homes do Vault, DNS/NTP/telemetria) que quebram a maioria das alegações de soberania sob auditoria.
- Os clusters de GPU air-gapped usam isolamento MIG, o KAI Scheduler (13% → 37% de utilização), uma cadeia de suprimentos de artefatos offline e diodos de dados a até 100 Gbps.
- As TEEs de hardware da H100 somadas à atestação da Intel Trust Authority protegem os pesos do modelo até mesmo de um infiltrado com nível root ou do operador da instalação.
- Os regimes regulatórios (EU AI Act, GDPR Art. 44, ITAR, CMMC Nível 2, DPDP da Índia, GAIA-X) são mapeados diretamente na infraestrutura-como-código.
- O on-prem pode atingir a paridade com a nuvem em menos de quatro meses com alta utilização (até 18x de vantagem por token); o resultado pretendido é infraestrutura funcional, não um slide deck de 4 a 10 meses.
Infraestrutura e Implantação de IA Soberana
 Assistir
Detecção Corporativa de Deepfakes e Prevenção de Fraudes em Videochamadas | Veriprajna
Em fevereiro de 2024, criminosos usaram deepfakes gerados por IA de toda uma equipe de executivos para roubar US$ 25,6 milhões da Arup em uma única videochamada. Desde janeiro de 2026, as apólices padrão de seguro cibernético excluem explicitamente fraudes com deepfake.
 Assistir
Smart Meter AI: Manutenção Preditiva de AMI & Validação de Firmware | Veriprajna
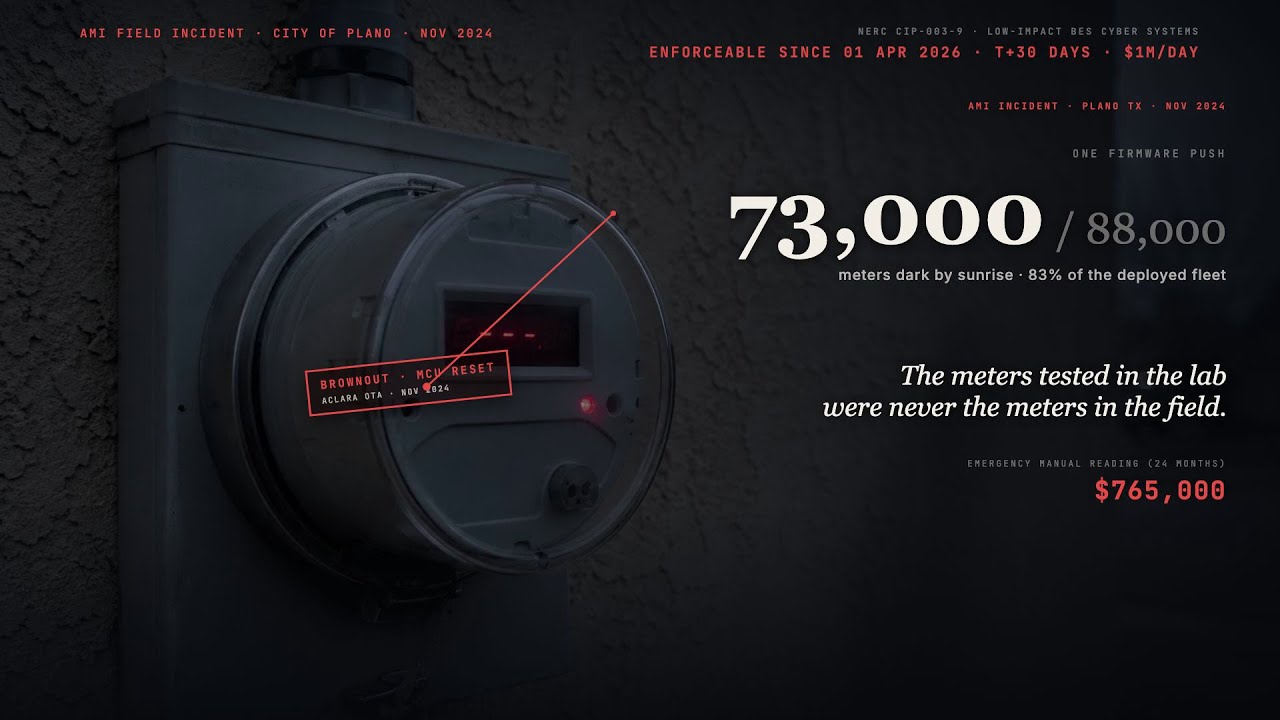
Uma única atualização de firmware com defeito custou US$ 765.000 a Plano, TX e deixou 73.000 medidores fora do ar. Memphis está gastando US$ 9 milhões em reparos. Seu head-end de AMI registra quais medidores pararam de se comunicar.
 Assistir
Integridade de Implantação de Atualizações de Software e Resiliência de TI | Veriprajna
Em 19 de julho de 2024, um único arquivo de configuração derrubou 8,5 milhões de máquinas Windows em menos de 90 minutos. Não foi malware.
 Assistir
IA Soberana & Implantação de LLM Privado | Veriprajna
Uma em cada cinco organizações já sofreu uma violação decorrente do uso não autorizado de ferramentas de IA. Banir a IA não funciona. Construir alternativas seguras e soberanas funciona.
Perguntas Frequentes
Quanto custa a infraestrutura de IA soberana em comparação com a nuvem?
A economia depende da utilização. O estudo de TCO de 2026 da Lenovo constatou que a infraestrutura de IA on-premises atinge a paridade de custo com a nuvem em menos de quatro meses para cargas de trabalho de alta utilização, com até 18x de vantagem de custo por milhão de tokens em relação às APIs de model-as-a-service. Para cargas de trabalho empresariais típicas, o ponto de equilíbrio fica entre 10 e 15 meses de uso contínuo. Os custos iniciais de implantação variam de US$ 50.000 a US$ 200.000 para a configuração do pipeline de LLM e RAG, mais US$ 75.000 a US$ 350.000 para a integração empresarial. Organizações que não atingirão o ponto de cruzamento de TCO são mais bem atendidas por provedores de nuvem soberana gerenciada como OVHcloud ou Scaleway, que entregam soberania genuína na UE a cerca de 4,8x o valor por euro em comparação com a AWS (benchmark da Callista, fevereiro de 2026).
Quanto tempo leva para implantar a infraestrutura de IA soberana?
O cronograma varia de 3 a 9 meses, estendendo-se para 12 meses para construções on-premises completas a partir de bare metal. O gargalo mais comum é a aquisição de hardware: clusters NVIDIA H100 e H200 têm janelas de entrega de 8 a 16 semanas. As organizações que iniciam a aquisição depois que o design é concluído rotineiramente acrescentam dois a três meses. Integramos o planejamento de aquisição à fase de arquitetura e executamos fluxos de trabalho em paralelo: pedido de hardware, projeto da pilha de software, auditoria de dependências e mapeamento regulatório acontecem simultaneamente. Organizações com infraestrutura de nuvem privada existente podem comprimir significativamente os cronogramas.
O AWS GovCloud ou o Azure Government são verdadeiramente soberanos?
Eles satisfazem a residência de dados e estruturas de conformidade específicas (FedRAMP High, DoD IL4-6, CMMC Nível 2), mas não fornecem soberania estrutural. O US CLOUD Act concede acesso extraterritorial aos dados mantidos por empresas sediadas nos EUA, independentemente de onde os dados estejam fisicamente armazenados. Para cargas de trabalho ITAR e casos de uso de defesa dos EUA, o GovCloud e o Azure Government são a escolha certa porque o próprio ITAR exige infraestrutura controlada pelos EUA. Para organizações da UE que buscam independência do alcance jurisdicional dos EUA, ou para governos que constroem capacidade nacional de IA, essas plataformas não satisfazem os requisitos de soberania de Camada 3. A distinção importa: 61% dos CIOs da Europa Ocidental estão agora priorizando provedores de nuvem locais especificamente para mitigar esse risco.
Quais dependências ocultas quebram a soberania na maioria das implantações?
Os vazamentos mais comuns que encontramos: Helm charts do NVIDIA GPU Operator baixando imagens de contêiner do nvcr.io no reinício de pod. Call-homes de validação de licença do HashiCorp Vault (introduzidos com a mudança para BSL em 2023). DNS padrão do Kubernetes fazendo resolução contra servidores raiz upstream. Sincronização NTP tendo como alvo o pool.ntp.org. Exportadores do Prometheus verificando atualizações. Arquivos values.yaml de sub-charts do Helm com URLs de registro externo codificadas. Balizas de telemetria em agentes de monitoramento. Verificações de revogação de certificado atingindo respondedores OCSP externos. Individualmente menores, coletivamente esses significam que sua implantação air-gapped está se comunicando externamente. Executamos uma auditoria sistemática de cada dependência de rede antes de declarar um ambiente soberano.
Quais GPUs NVIDIA posso adquirir para implantação soberana fora dos EUA?
A disponibilidade de GPUs depende da sua jurisdição. Os chips avançados de computação sob os ECCNs 3A090 e 4A090 (H100, H200, A100, B200, GB200, AMD MI300X) carregam exigências de licença de exportação que variam conforme o país de destino e o uso final. Uma regra final do BIS em vigor a partir de 15 de janeiro de 2026 ajustou as políticas de revisão para combinações específicas de chip e país, mas a fiscalização é fluida. Ajudamos a navegar pela aquisição: identificando quais chips estão disponíveis sob quais exceções de licença, se o AMD MI300X ou o Intel Gaudi evita os níveis mais restritivos para a sua jurisdição, e projetando a pilha de software para portabilidade de hardware, de modo que uma futura troca de chip não force uma rearquitetura completa.
Como você atualiza modelos de IA em um ambiente air-gapped?
Por meio de um pipeline de cadeia de custódia criptográfica. Um modelo de 70 bilhões de parâmetros ocupa mais de 130 GB, então a transferência requer planejamento. Para ambientes com diodos de dados unidirecionais (Owl Cyber Defense, Waterfall Security), pacotes de artefatos assinados fluem para dentro através de canais unidirecionais baseados na física a até 100 Gbps. Para ambientes de sneakernet, usamos mídia física criptografada com verificação de checksum a cada transferência e uma regra de integridade de duas pessoas para a promoção à produção. O pipeline inclui: empacotamento do modelo com assinaturas criptográficas rastreáveis até o ambiente de treinamento, verificação de integridade na ingestão, implantação em staging com testes de validação automatizados e um portão de promoção que exige autorização dupla. Cada etapa é registrada em uma trilha de auditoria à prova de adulteração.
Quais regulamentações exigem infraestrutura de IA soberana?
Múltiplas estruturas regulatórias agora exigem ou incentivam fortemente a implantação soberana. A EU AI Act (plenamente aplicável em 2 de agosto de 2026) exige registro automático de eventos e rastreamento de linhagem de dados para sistemas de alto risco. O GDPR Artigo 44 restringe as transferências de dados pessoais para fora da UE/EEE. O ITAR trata o processamento de IA de dados técnicos controlados em infraestrutura não norte-americana como exportação não autorizada. O CMMC Nível 2 (entrando em vigor nos contratos do DoD até 9 de novembro de 2026) exige criptografia validada em FIPS 140-3. As DPDP Rules 2025 da Índia possibilitam a localização de dados específica por setor. As diretivas DORA e NIS2 da UE estão tornando a nuvem soberana obrigatória para certas cargas de trabalho financeiras e de infraestrutura crítica. A GAIA-X Label nível 3 prefigura a certificação EUCS High+ que exige proteção contra a interferência jurisdicional não europeia.
Quando a infraestrutura de IA soberana NÃO é a escolha certa?
Três situações. Primeira, cargas de trabalho de inferência de baixo volume que não atingirão o ponto de cruzamento de TCO em que o investimento on-premises se paga. Se o seu gasto anual com IA na nuvem for inferior a US$ 100.000, o custo de capital e o ônus operacional da infraestrutura soberana provavelmente superam a economia. Segunda, organizações sem a capacidade interna de engenharia de plataforma (ou orçamento para operações gerenciadas) para operar clusters Kubernetes acelerados por GPU após a entrega. A infraestrutura soberana requer investimento operacional contínuo. Terceira, cargas de trabalho em que um provedor de nuvem soberana gerenciada (OVHcloud, Scaleway, Deutsche Telekom) satisfaz seus requisitos regulatórios e a infraestrutura personalizada adiciona complexidade sem benefício. Ajudamos os clientes a traçar essa linha antes de comprometer capital.
Construa sua IA com confiança.
Faça parceria com uma equipe que tem profunda experiência na construção da próxima geração de IA empresarial. Deixe-nos ajudá-lo a projetar, construir e implementar uma estratégia de IA em que você possa confiar.
Veriprajna consultoria de Deep Tech é especializada na construção de sistemas de IA críticos para a segurança nas áreas de saúde, finanças e domínios regulatórios. Nossas arquiteturas são validadas em relação a protocolos estabelecidos, com documentação de conformidade abrangente.