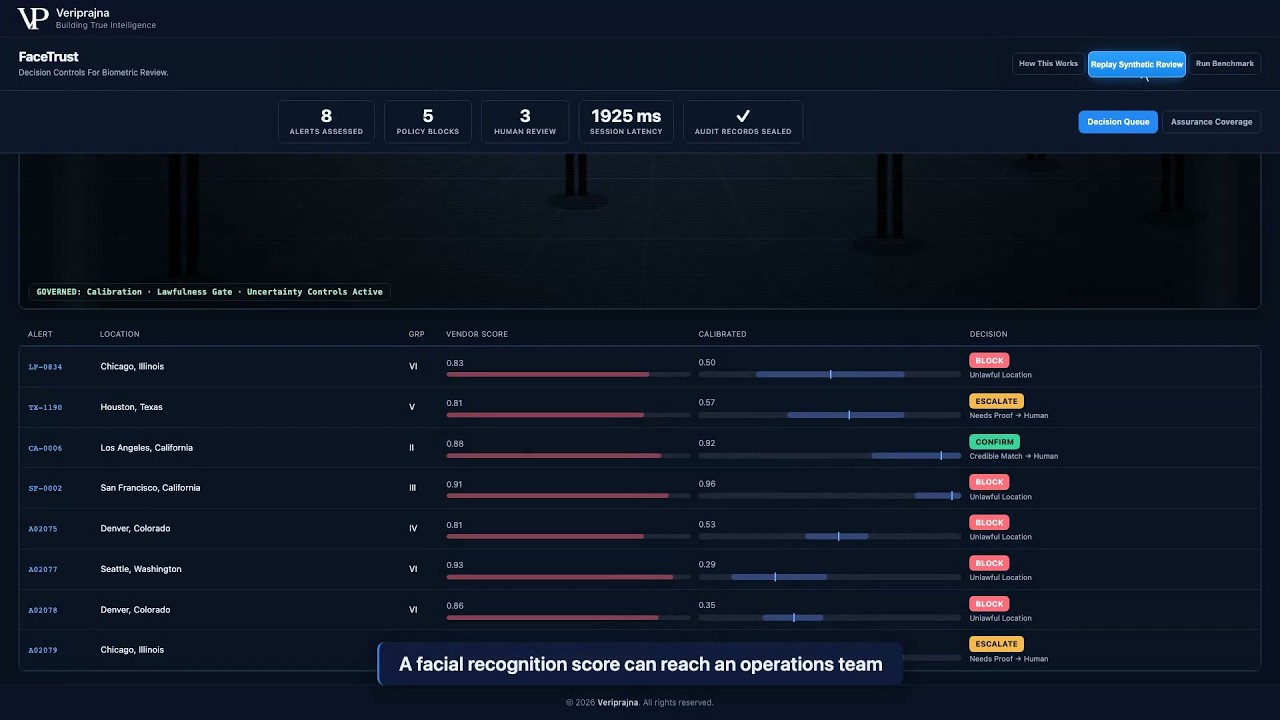
Nachweis in der Benutzeroberfläche
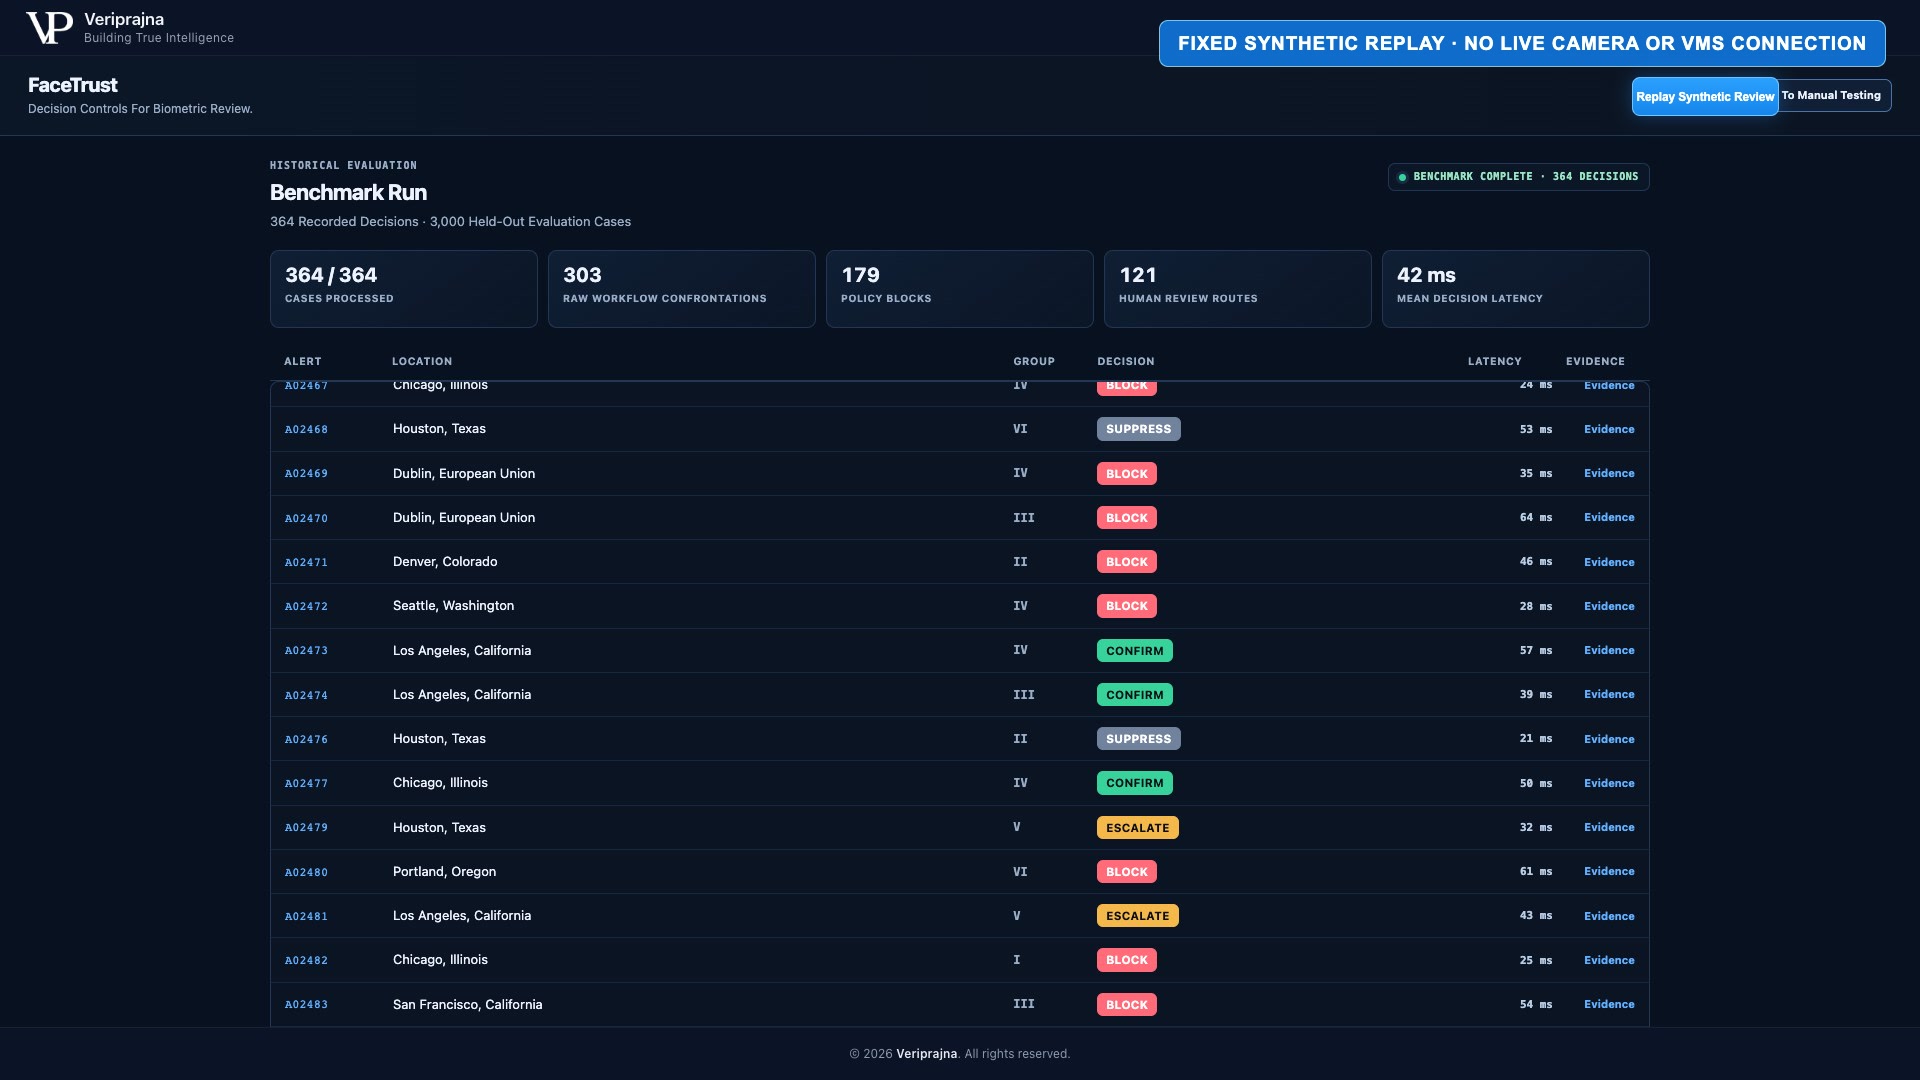
Jede Ansicht unten stammt aus der funktionierenden Demo. Wo Fälle oder Kennzahlen erscheinen, verwenden sie initialisierte synthetische Daten; es erscheinen keine echten Gesichter oder Kundenaufnahmen.
Biometrische Entscheidungsgovernance
FaceTrust demonstriert die Biometric Decision Firewall. Sie platziert kalibrierte Evidenz, Rechtsordnung, Einwilligung und deterministisches Routing zwischen einen rohen Anbieter-Score und einen geschulten Prüfer.
0.91
Roher Anbieter-Score
Synthetisches SF-0002-Beispiel
BLOCK
Deterministische Route
Initialisierte Rechtsordnungstabelle
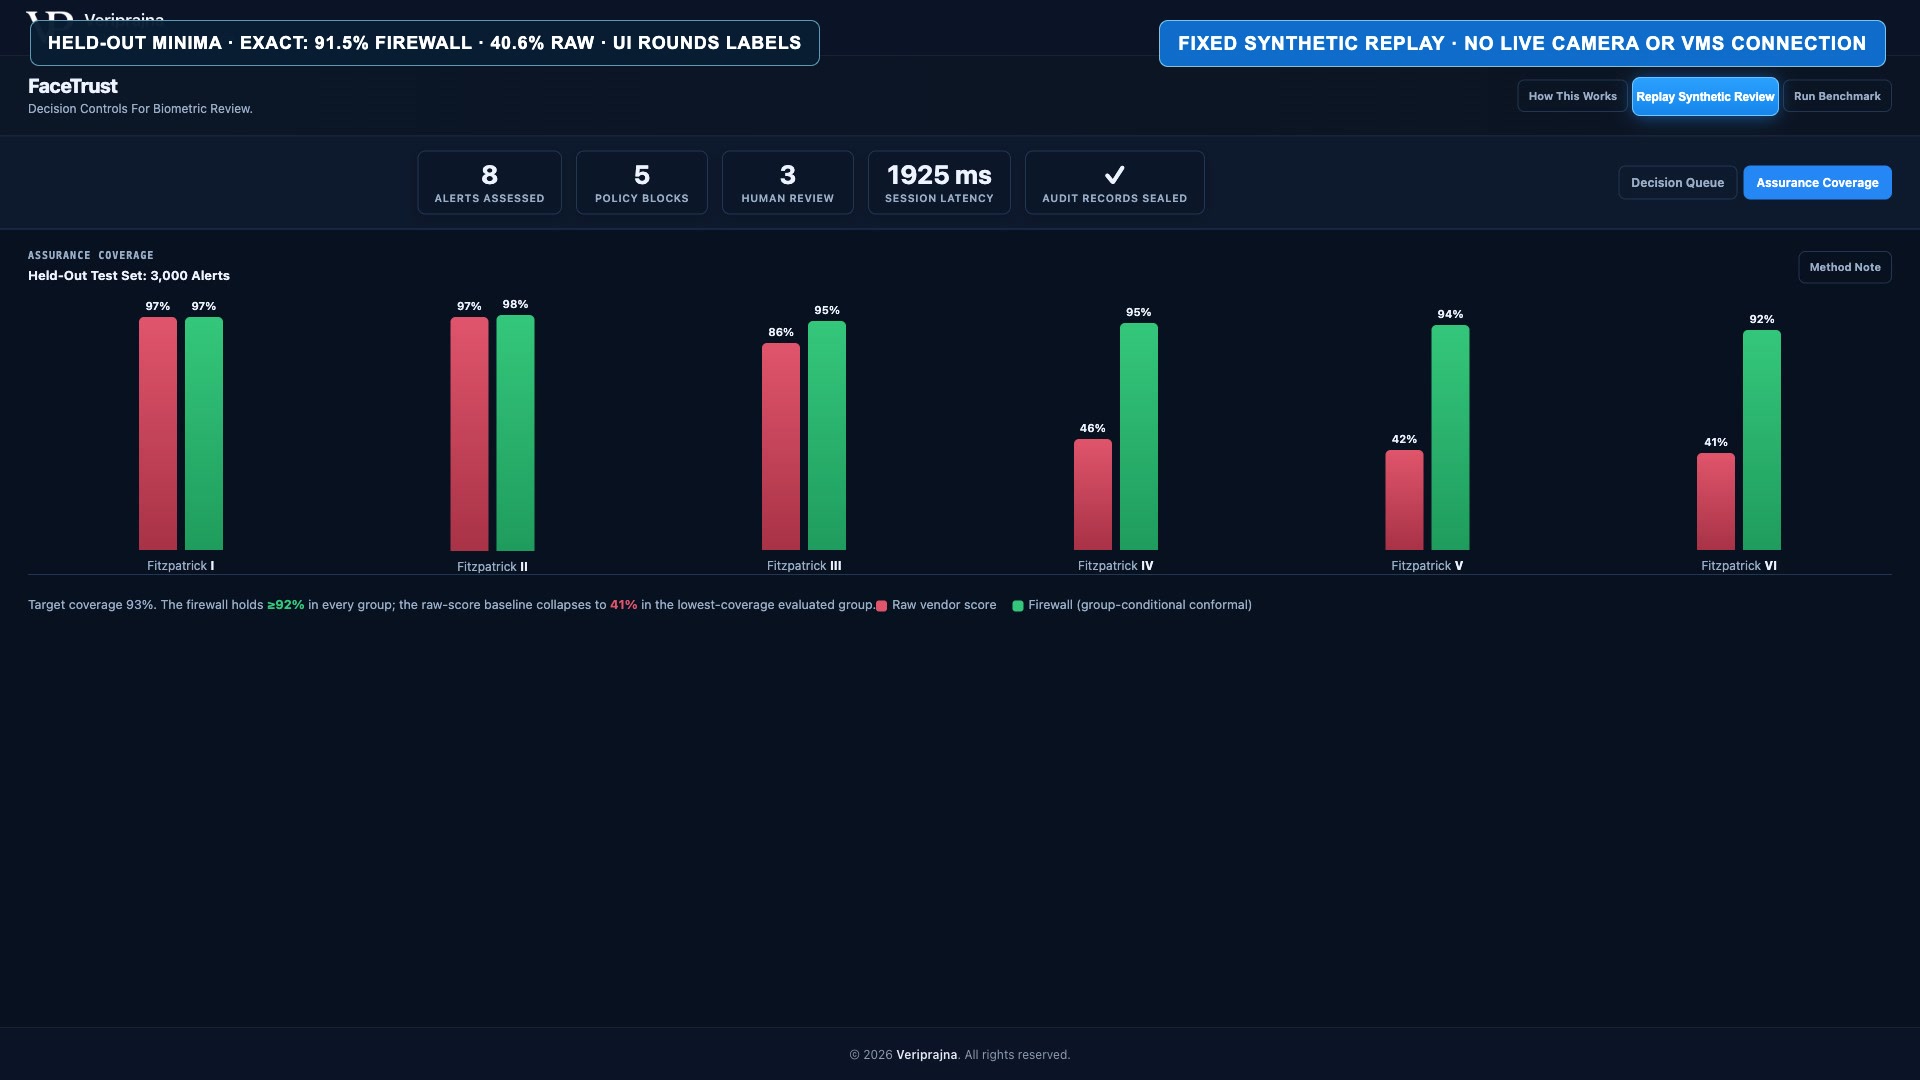
100% of 1,498
Rechtswidrige Scans blockiert
Synthetisches 3,000-alert-Held-out-Set
Dies sind deterministische Ergebnisse aus initialisierten synthetischen Szenarien, keine Kunden-, Produktions- oder Open-World-Ergebnisse.
Ein Gesichtserkennungs-Alert kann eindeutig wirken, während seine rechtliche und evidenzbasierte Grundlage ungeklärt bleibt.
Reine Schwellenwertbildung komprimiert die Entscheidung auf eine einzige Zahl. Sie belegt weder, dass die Erfassung zulässig war, noch dass eine Einwilligung vorliegt, die Probeaufnahme verwendbar ist oder die Unsicherheit gering genug ist, um eine Maßnahme zu stützen.
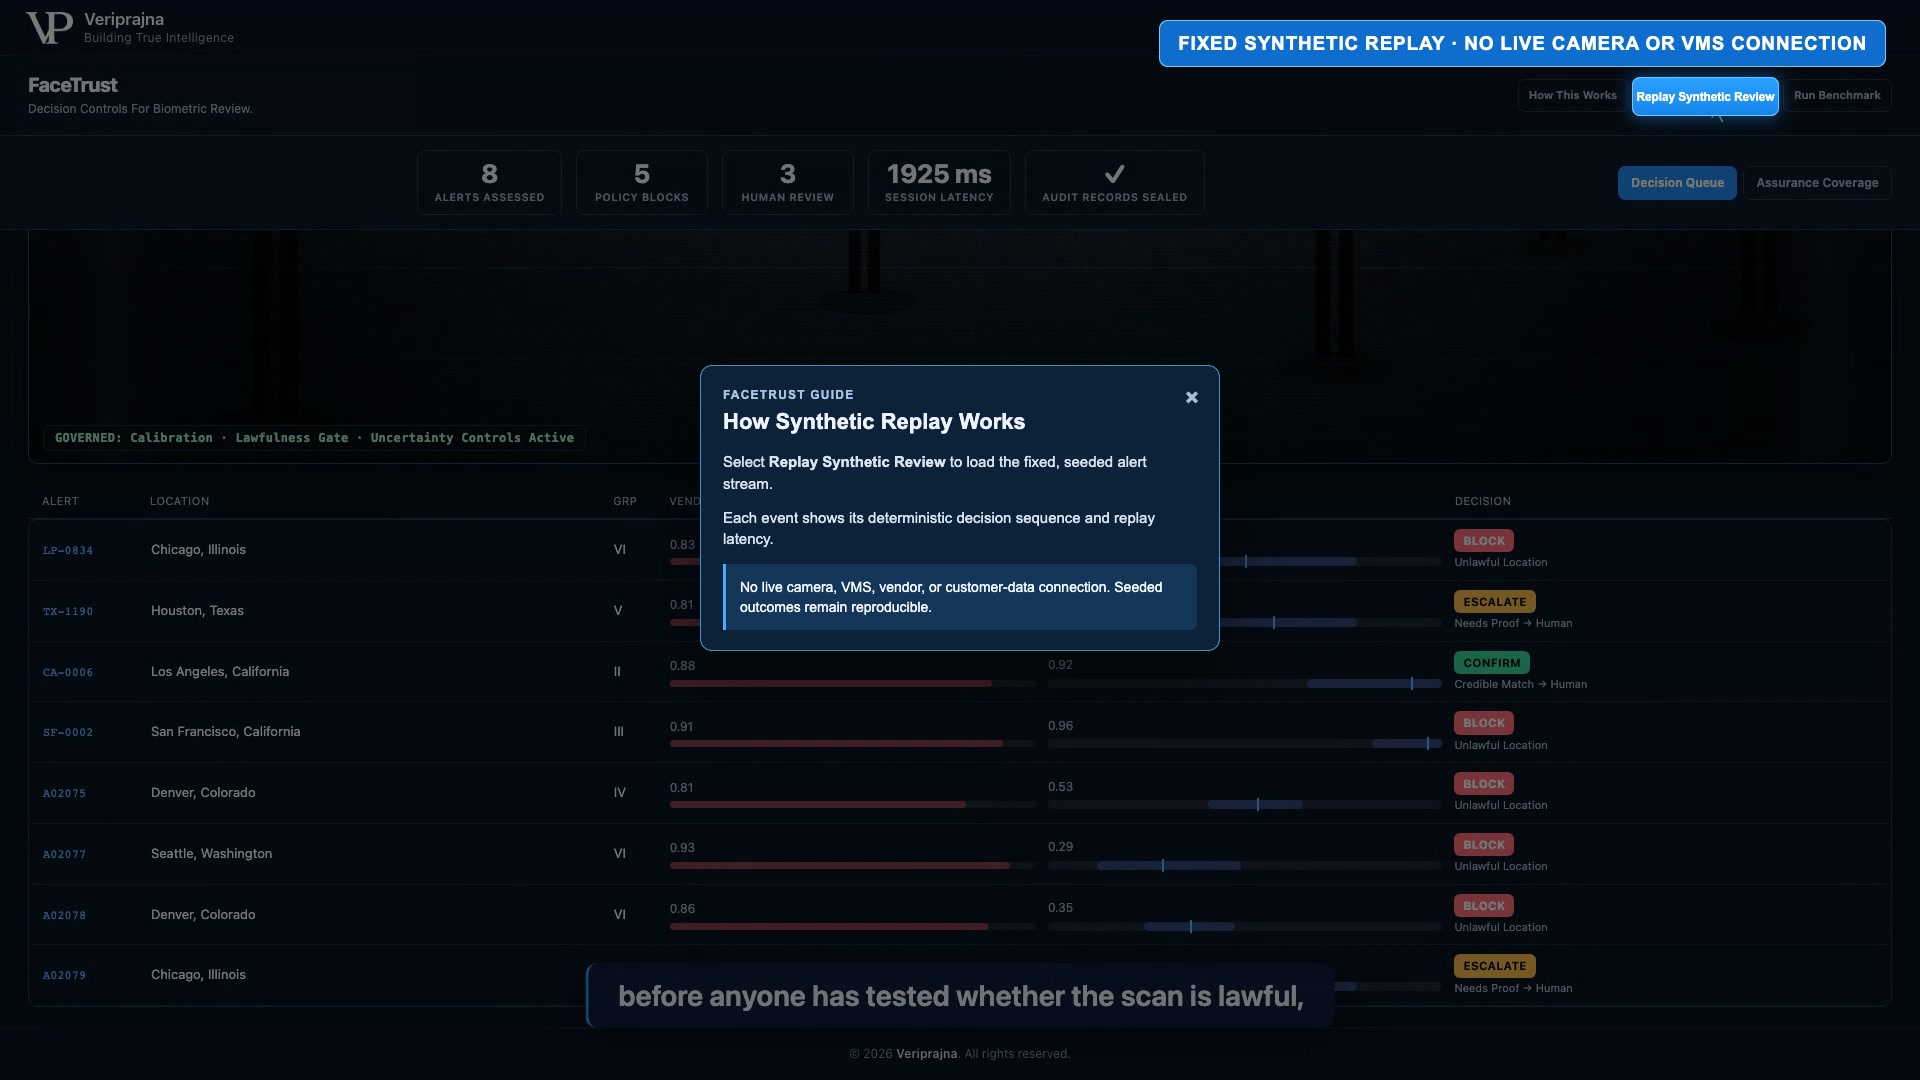
Der synthetische SF-0002-Alert macht das Fehlverhalten konkret. Sein roher Anbieter-Score liegt bei 0.91, doch die initialisierte Rechtsordnungstabelle markiert Gesichtserkennung in San Francisco als untersagt. Die Route ist BLOCK.
FaceTrust behält diese Rechtmäßigkeitsprüfung im Workflow bei. Das System konfrontiert, detiniert oder beschuldigt niemals automatisch eine Person.
Entscheidungsgrenze
Die Rechtmäßigkeit wird bewertet, bevor ein Sicherheitsteam handelt.
Agenten beraten; deterministische Kontrollen entscheiden.
Ein Vendor-Adapter-Stub bildet den rohen Anbieter-Score, die Qualität der Probeaufnahme, das Alter des Galerie-Fotos, die demografische Gruppe und den Standort in einem einzigen Entscheidungsdatensatz ab.
Ein lokaler, gruppen- und aufnahmequalitätsabhängiger Kalibrator erzeugt eine kalibrierte Match-Wahrscheinlichkeit, ein Intervall und ein konformes 93%-Vorhersageset.
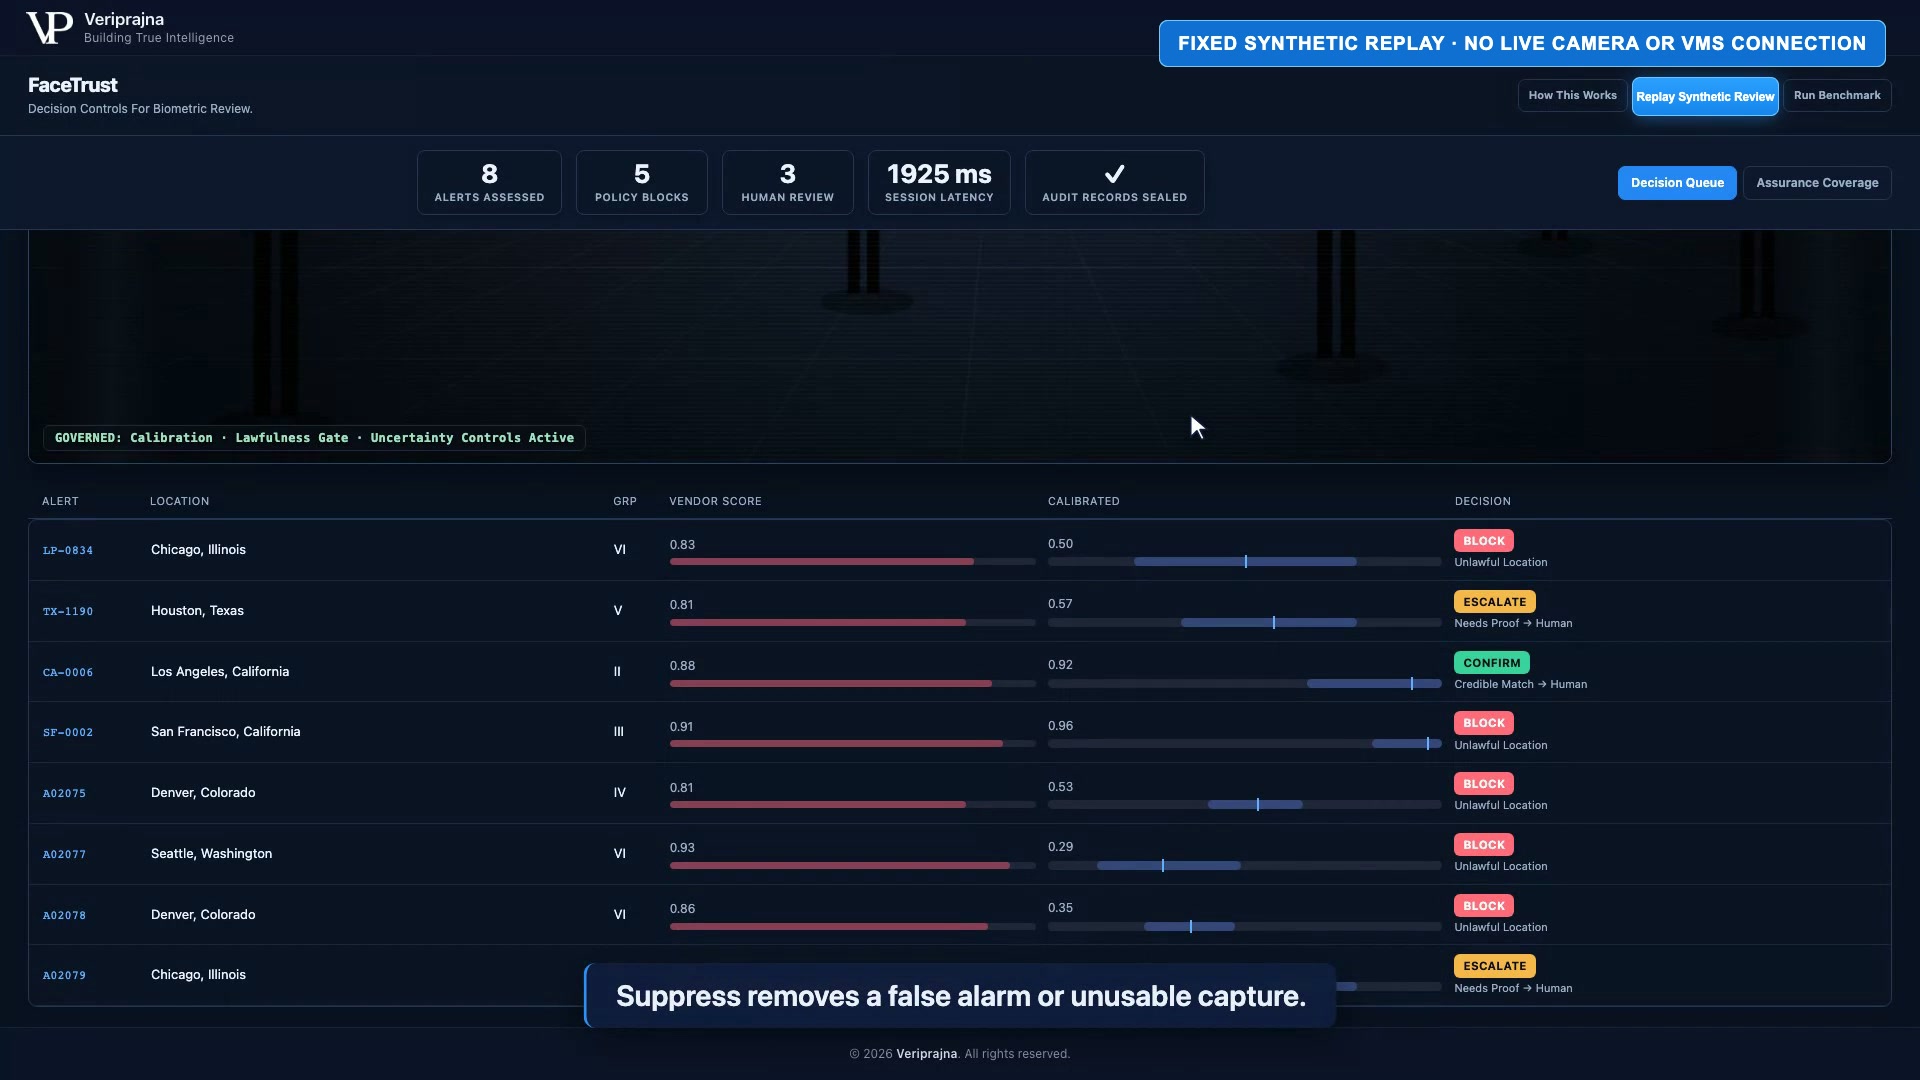
Rechtsordnung, Einwilligung, die sub-72-pixel-Aufnahmeuntergrenze und das Ergebnis des Vorhersagesets bestimmen BLOCK, SUPPRESS, ESCALATE oder CONFIRM. Das Registrierungsalter wird als Prüfer- und Audit-Flag protokolliert, ändert die Route jedoch nicht eigenständig.
Der Compliance Reviewer erstellt ein lesbares Memo aus strukturierten Entscheidungsfakten. Das Memo ist beratend, da deterministischer Code die Route bereits festgelegt hat.
Jede Entscheidung erzeugt einen SHA-256 hash-verketteten Audit-Datensatz und kann ein druckbares HTML-Audit-Beweisstück exportieren.
Jede Ansicht unten stammt aus der funktionierenden Demo. Wo Fälle oder Kennzahlen erscheinen, verwenden sie initialisierte synthetische Daten; es erscheinen keine echten Gesichter oder Kundenaufnahmen.
Der Unterschied liegt darin, an welcher Stelle Rechtmäßigkeit, Unsicherheit und menschliche Verantwortlichkeit in die Route einfließen.
| Entscheidungseingabe | Roh-Score-Baseline | Biometric Decision Firewall |
|---|---|---|
| Match-Evidenz | Anbieter-Score bei oder über 0.70 in der Demo-Baseline | Kalibrierte Wahrscheinlichkeit, Intervall und konformes 93%-Vorhersageset |
| Rechtmäßigkeit | Kein Teil des reinen Schwellenwerts | Deterministische Rechtsordnungs- und Einwilligungs-Gates |
| Aufnahmequalität | Kein Teil des reinen Schwellenwerts | Sub-72-pixel-Untergrenze plus aufnahmequalitätsabhängige Kalibrierung |
| Menschliche Kontrolle | Ein Schwellenwert kann als Handlungsauslöser behandelt werden | Unsichere und glaubwürdige Fälle werden an einen geschulten Prüfer weitergeleitet |
| Audit-Evidenz | Wird durch die Roh-Score-Regel nicht bewertet | SHA-256 hash-verketteter Datensatz und druckbares Audit-Beweisstück |
Diese Demo ist weder ein Gesichtserkennungsmodell noch ein Rechtsgutachten, eine Compliance-Zertifizierung oder ein Kundeneinsatz. Ihre Kamera-, VMS-, Anbieter-, Einwilligungs-, NIST- und Kundendaten-Verbindungen sind nicht live. Der Footprint, die Alerts, die Gesetzes- und Einwilligungstabellen, das Replay und das Held-out-Set sind initialisiert oder synthetisch. Sie umfasst weder Live-CCTV noch Lebendigkeitserkennung, Persistenz, Authentifizierung oder Ratenbegrenzung.
Nein. FaceTrust demonstriert die Biometric Decision Firewall, eine anbieterneutrale Governance-Ebene, die zwischen einem Gesichtserkennungs-Anbieter und dem Entscheidungsworkflow liegt. Die Demo nutzt einen Vendor-Adapter-Stub und verbindet sich daher nicht mit einem Live-Anbieter, VMS, einer Kamera oder Kundendaten.
Rechtmäßigkeit setzt sich durch. Im synthetischen SF-0002-Beispiel leitet ein roher Anbieter-Score von 0.91 zu BLOCK, da die initialisierte Rechtsordnungstabelle Gesichtserkennung dort als untersagt markiert.
Deterministische Gates prüfen Rechtsordnung, Einwilligung, eine sub-72-pixel-Aufnahmeuntergrenze und das kalibrierte konforme 93%-Vorhersageset-Ergebnis. Das Registrierungsalter wird als Prüfer- und Audit-Flag protokolliert, ändert die Route jedoch nicht eigenständig.
Nein. CONFIRM leitet ein glaubwürdiges Match zur Bearbeitung an einen geschulten Prüfer weiter. Die Firewall konfrontiert, detiniert oder beschuldigt niemals automatisch eine Person.
Die Demo verwendet einen lokalen, gruppen- und aufnahmequalitätsabhängigen Kalibrator auf initialisierten synthetischen Daten. Eine Produktionskalibrierung würde die überprüfte Historie des Kunden nutzen und müsste für deren Aufnahmebedingungen und Betriebskontext validiert werden.
Jede Entscheidung erzeugt einen SHA-256 hash-verketteten Datensatz und kann ein druckbares HTML-Audit-Beweisstück exportieren. Das Dossier führt den rohen Anbieter-Score, kalibrierte Evidenz, Richtlinienbefunde, die Route und das beratende Prüfer-Memo zusammen.
Die Forschung hinter dieser Demo – die Architektur, das Verifikationsdesign und der Enterprise-Blueprint.
Das zielführende Architekturgespräch beginnt mit den Kontrollen, die Ihr aktueller Workflow nachweisen kann.
Wir können untersuchen, an welche Stelle Rechtsordnung, Einwilligung, Kalibrierung, geschulte Überprüfung und Audit-Evidenz rund um ein bestehendes Gesichtserkennungssystem gehören.