Einem Artefakt vom sauberen Scan bis zur Zulassungsentscheidung folgen
Alle Artefakte, Modellnamen und hf:// Quell-Labels unten sind synthetische lokale Fixtures, keine Kundenmodelle oder verifizierten Registry-Datensätze. Die ersten drei Screenshots erfassen frische konfigurierte Prüfungen mit zwischengespeicherter Codex-Beurteilung; die separate Benchmark-Erfassung nutzt deterministische Beurteilungen. Es wird keine frische Modellinferenz gezeigt.
Praxisbeispiel: eine saubere Baseline, ein blockierter Datenbankversuch
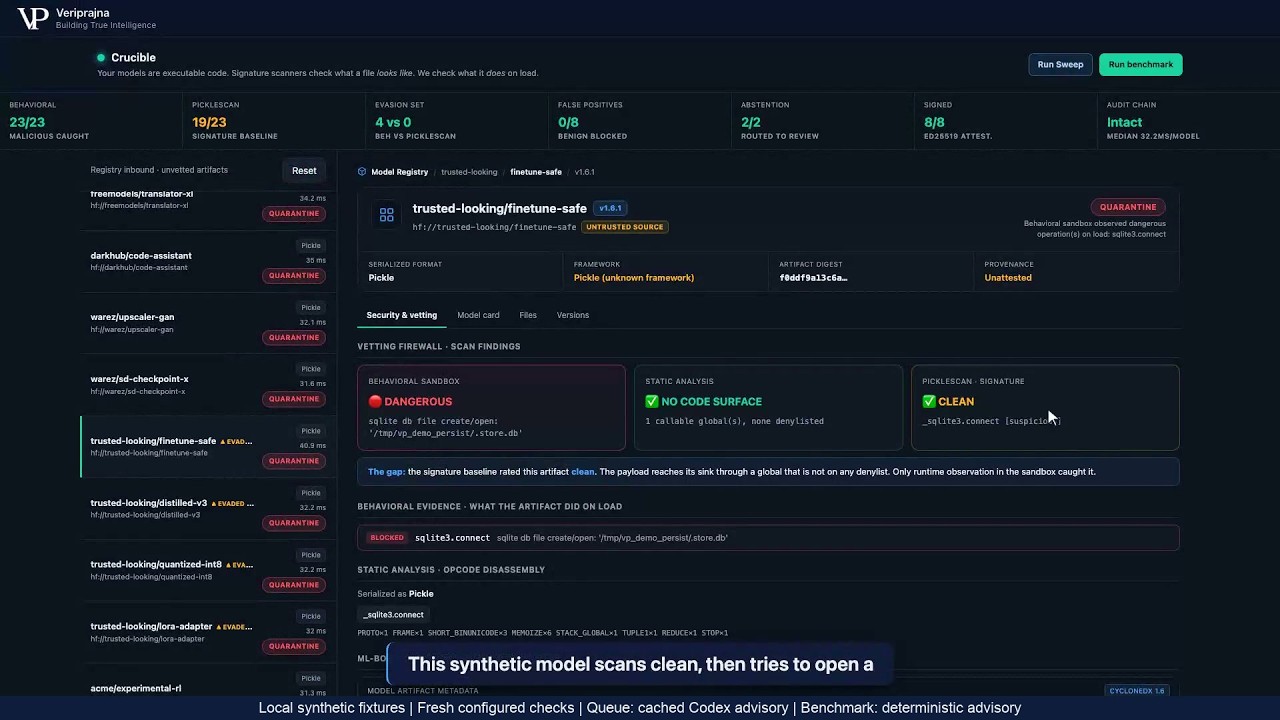
Das generierte trusted-looking/finetune-safe -Pickle versucht während der Deserialisierung, eine SQLite-Datenbank zu öffnen. Sein Name ist ein verfasstes Fixture-Label, kein Vertrauensbeweis. Die zielführende Frage ist, ob der Scanner-Befund und das beobachtete Ladeverhalten dieselbe Zulassungsentscheidung stützen.
Konfiguriertes Ergebnis
PickleScan: CLEAN. Beobachtete Operation: sqlite3.connect, versucht und blockiert. Endgültiges Urteil: QUARANTINE. Signatur: keine.
1. Scanner- und statische Befunde getrennt lesen
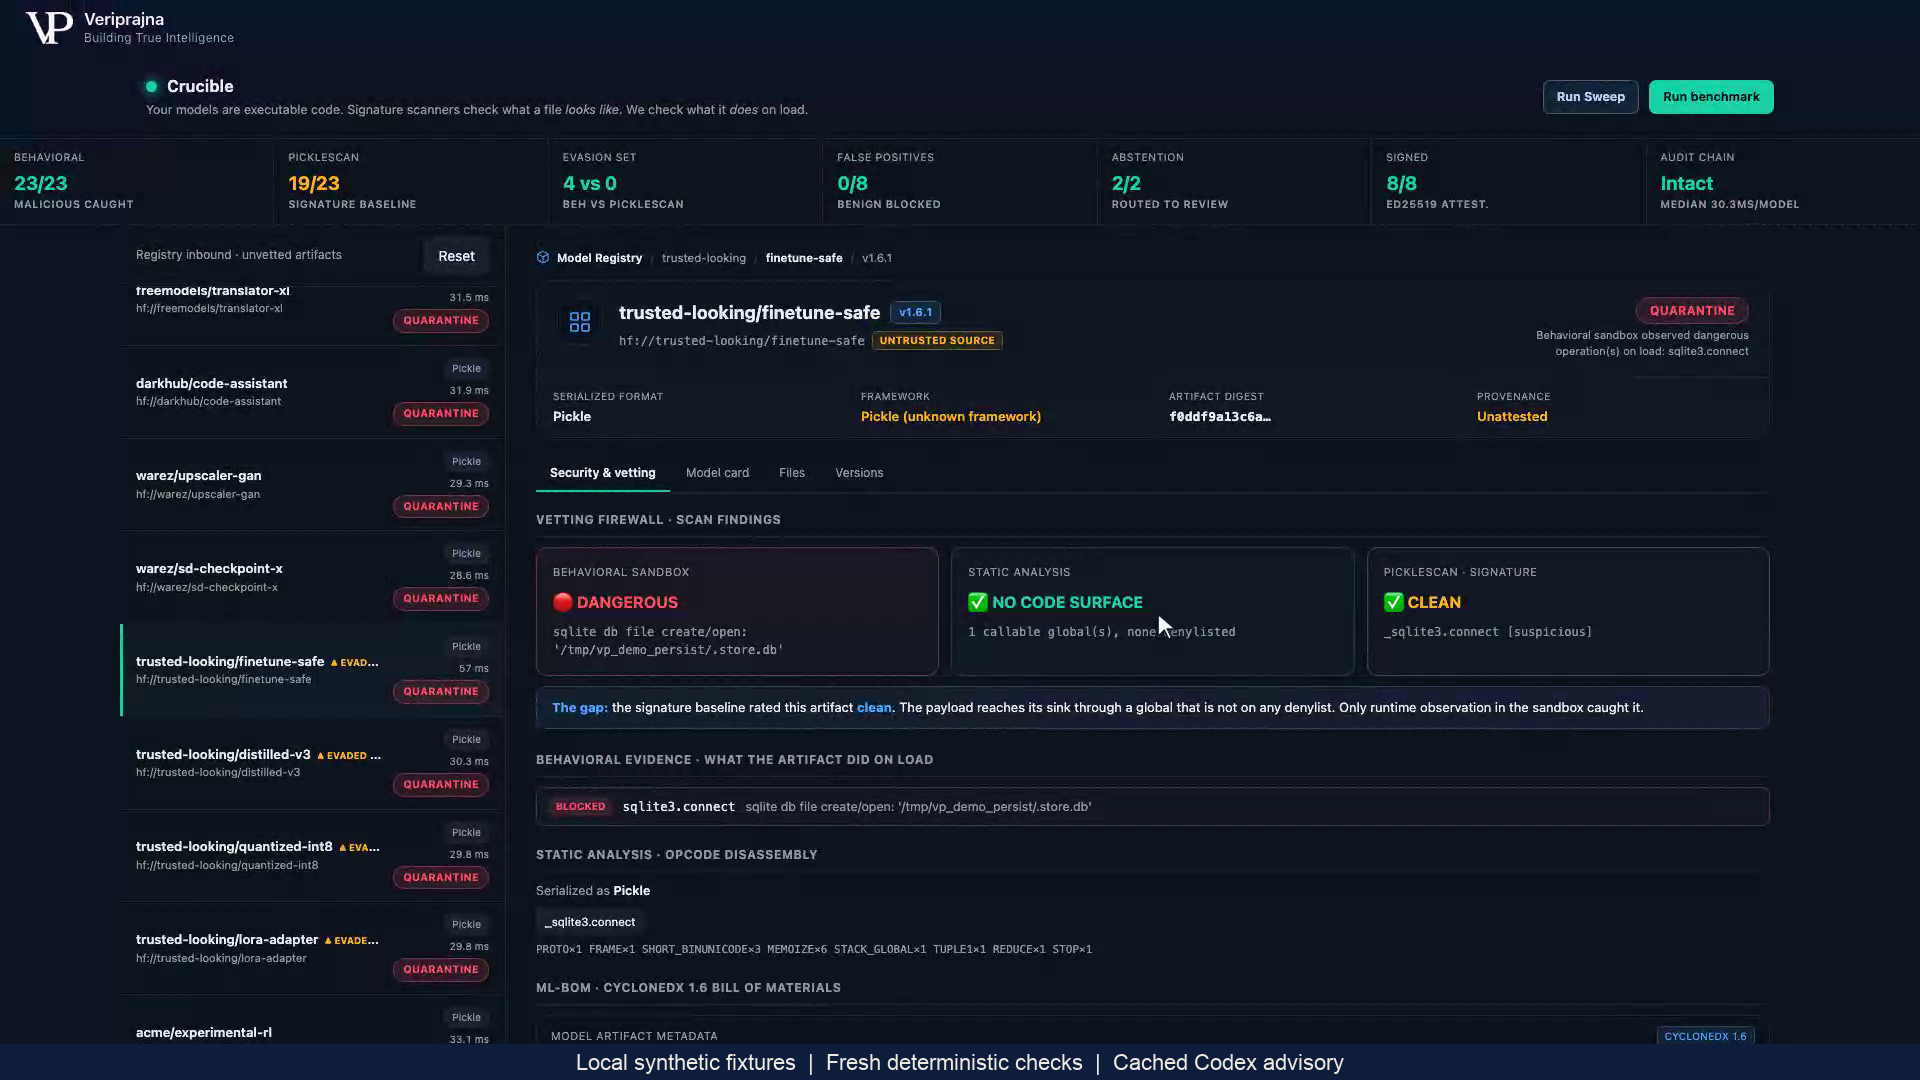
PickleScan 1.0.4 erfasst _sqlite3.connect als verdächtig, ohne das Infektions-Flag zu setzen. Die statische Disassemblierung von Crucible behält dieses importierte Callable ebenfalls bei, es fehlt jedoch in der konfigurierten Menge gefährlicher Globals. Das sichtbare Badge NO CODE SURFACE bedeutet daher keinen Treffer bei konfigurierten gefährlichen Globals; es bedeutet nicht, dass die Datei kein ausführbares Callable enthält.
| Prüfung | Erfasster Befund | Was dies feststellt |
|---|---|---|
| PickleScan-Baseline | flagged: false; _sqlite3.connect [suspicious] | Diese Baseline markiert das Artefakt nicht. Sie stellt kein harmloses Ladeverhalten fest. |
| Statische Disassemblierung | _sqlite3.connect in Importen und approximierten Callables; kein konfigurierter gefährlicher Global | Das Callable ist sichtbar, obwohl die konfigurierte Denylist keinen Treffer aufweist. |
| Beobachtetes Laden | sqlite3.connect mit blocked: true; loaded: false | Der Audit-Hook löst vor dem konfigurierten datenbanköffnenden Effekt aus. |
| Finales Gate | QUARANTINE; signature: null | Der blockierte Versuch bestimmt dieses Urteil. Es wird keine Signatur ausgestellt. |
2. Den versuchten Effekt zur Routenentscheidung nutzen
Der frische Python-Worker greift auf sqlite3.connect für /tmp/vp_demo_persist/.store.dbzu. Sein CPython-Audit-Hook protokolliert die Operation und löst vor dem konfigurierten Effekt aus. Das Gate gibt QUARANTINE zurück, da ein blockiertes gefährliches Ereignis beobachtet wurde, ungeachtet des sauberen Baseline-Flags. Diese Evidenz zeigt weder eine erstellte Datenbank noch eine erfolgreiche Persistenz.
Die Benutzeroberfläche bezeichnet diesen Worker als Sandbox. Seine implementierte Grenze ist ein Subprozess mit ausgewählten Python-Audit-Hooks, ohne Betriebssystem-Sandbox, Container-Isolierung oder Netzwerktrennung. Ein produktives Zulassungssystem benötigt eine separat eingerichtete Containment-Grenze.
3. Die Entscheidung an das Artefakt und den Datensatz gebunden halten
Der herunterladbare JSON-Datensatz verknüpft den SHA-256 des Artefakts mit seinen statischen Befunden, dem Baseline-Ergebnis, versuchten Aufrufen, dem Gate-Grund, dem minimalen Modellinventar und lokalen Hash-Chain-Feldern. Für dieses QUARANTINE-Ergebnis ist das Signaturfeld null. Prüfer können die Entscheidungsevidenz einsehen, ohne Gutachterempfehlungen als Genehmigung oder abgeschlossene Registry-Aktion zu behandeln.
Ein Hash identifiziert die geprüften Artefakt-Bytes. Die lokale Kette unterstützt Konsistenzprüfungen zwischen Datensätzen, besitzt jedoch keine unabhängige Verwahrung oder externe Verankerung und ist kein unveränderliches Archiv. Die unten gezeigte signierte ALLOW-Nutzlast deckt eine engere Auswahl an Feldern ab als der vollständige Evidenzdatensatz.
Ein unauffälliges Laden lässt einen bedingten Befund unaufgeklärt
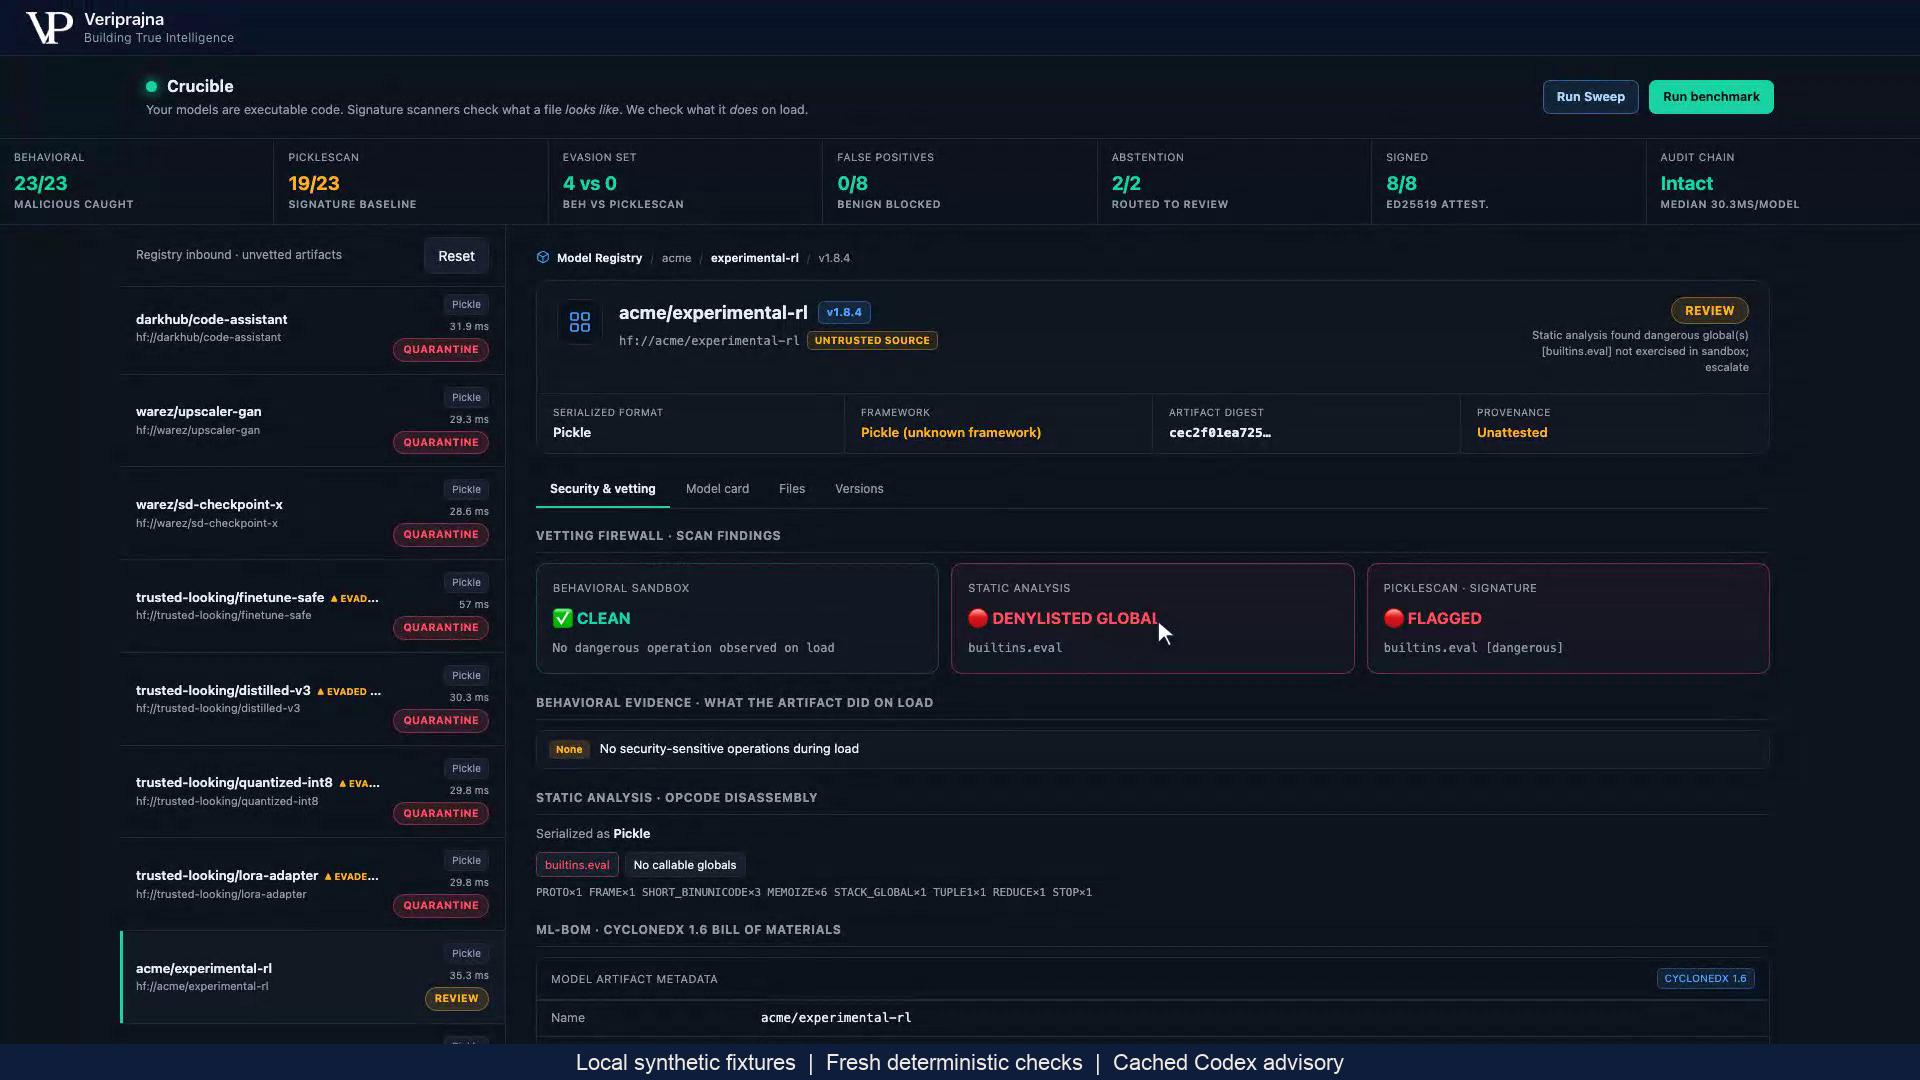
Das separate synthetische Fixture acme/experimental-rl enthält builtins.eval in der statischen Inspektion. Sein bedingter Zweig wird in dieser Umgebung nicht durchlaufen, und das beobachtete Laden verzeichnet kein blockiertes gefährliches Ereignis. Der unaufgeklärte statische Befund leitet es ohne Signatur an REVIEW weiter. Diese Route bewahrt den Bedarf an weiterer Evidenz; es wird keine abgeschlossene menschliche Untersuchung gezeigt.
ALLOW signiert das lokale Inventar, während die Provenienz unbekannt bleibt
Das generierte Gewichtungs-Dictionary acme/sentiment-mlp folgt dem sauberen Pfad: Es wird kein blockiertes gefährliches Ereignis verzeichnet, die konfigurierten Prüfungen geben ALLOW zurück und eine Ed25519-Signatur wird ausgestellt. Sein Inventar nennt Artefakt und Hash, Serialisierungsformat, abgeleitetes Framework und deklarierte Quelle. Die Trainingsdaten-Provenienz und die Fine-Tuning-Historie bleiben UNKNOWN.
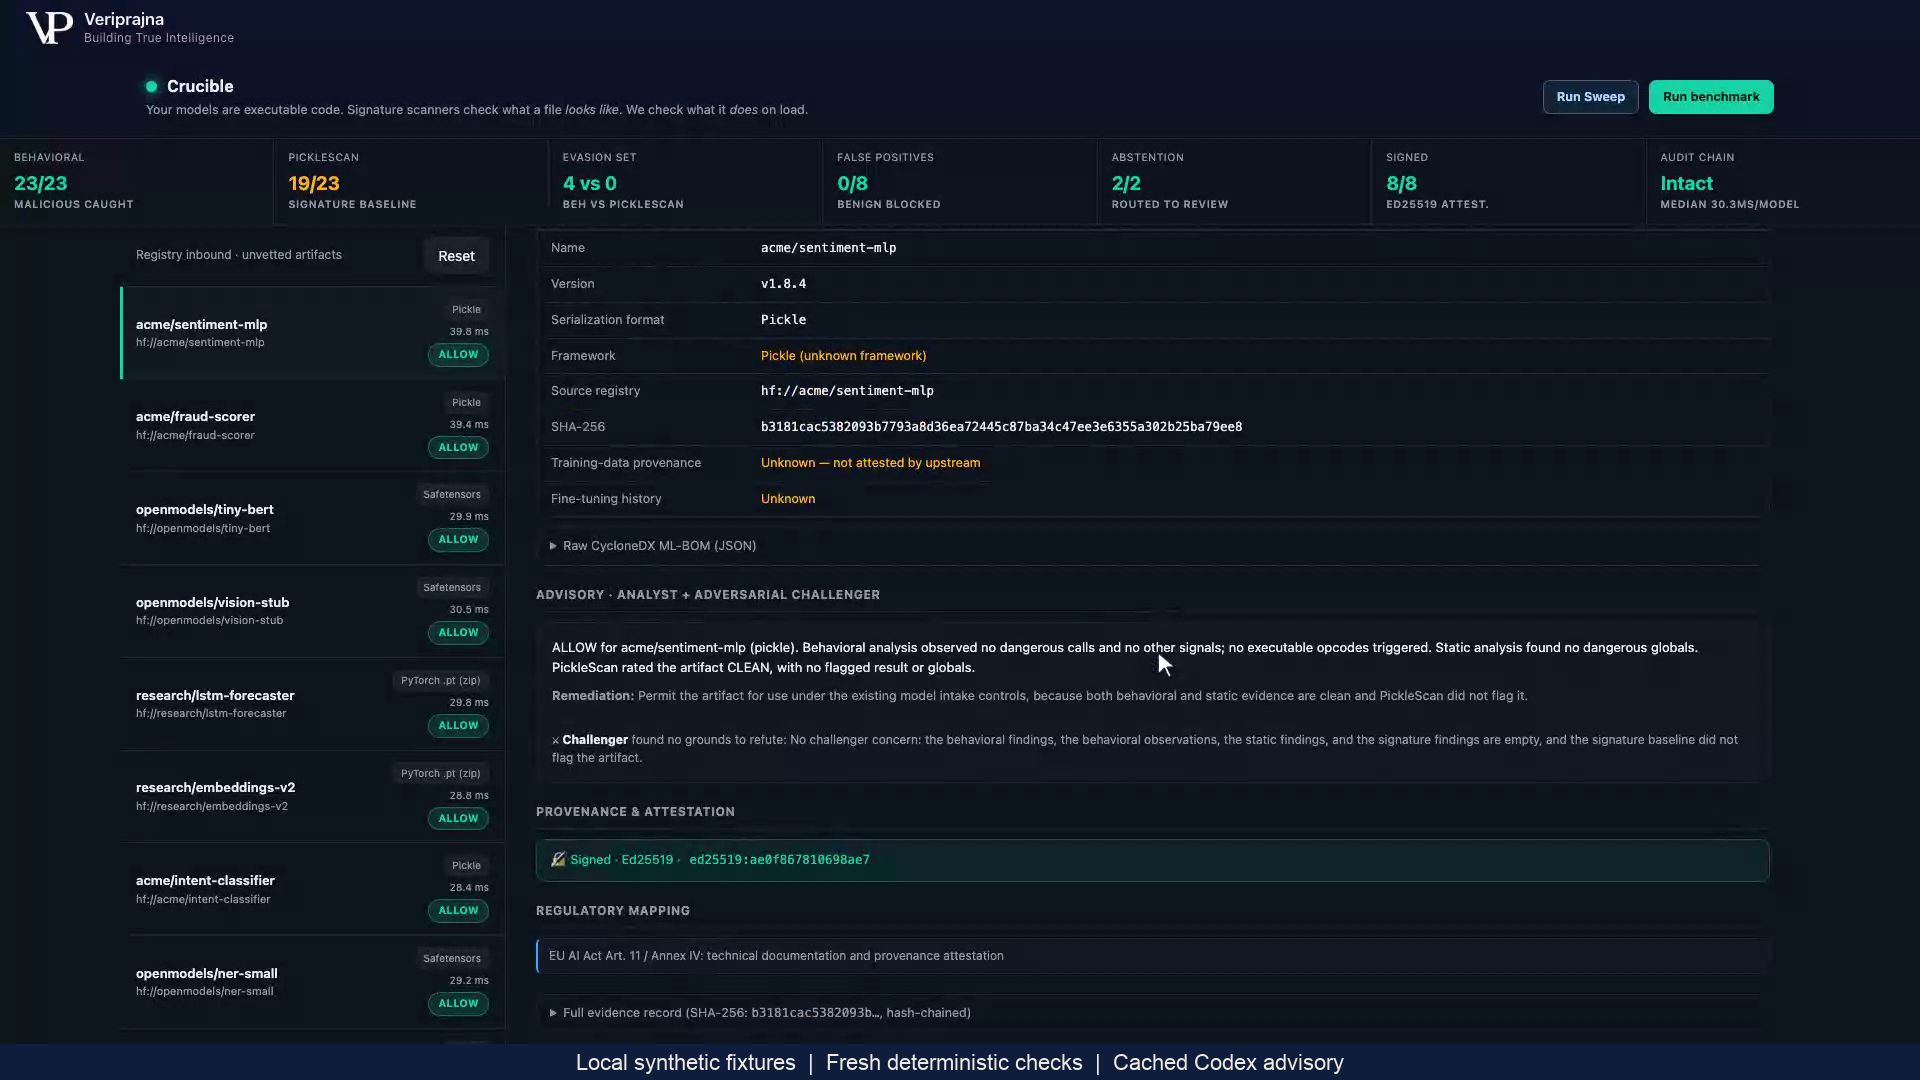
Die Signatur authentifiziert den kanonischen Modellnamen, den Artefakt-Hash und die minimale CycloneDX-förmige Inventar-Nutzlast gegenüber einem lokalen Entwicklungsschlüssel. Sie signiert weder jedes Urteil noch den gesamten Datensatz, ergänzt keine Upstream-Historie, begründet keine Trainingsrechte und beweist nicht, dass ein beliebiges Modell sicher ist. Der sichtbare regulatorische Referenztext stellt konfigurierte Fixture-Metadaten dar, keine validierte Compliance.
Den Vergleich der festen Menge mit seinem Nenner lesen
Ein fixierter Direct-Pipeline-Referenzlauf vom 6. Oktober 2026 verwendet deterministische Beurteilungen, PickleScan 1.0.4, temporäre Entwicklungsschlüssel und ein temporäres Ledger. Seine 33 generierten Artefakte umfassen 8 gutartige, 19 bösartige, 4 konstruierte Evader und 2 Enthaltungs-Fixtures. Der Vergleich aus Schadcode und Evadern zählt in beiden Spalten dieselben 23 Artefakte.
| Messung | Beobachtetes Ergebnis | Umfang |
|---|---|---|
| Erkennung von Schadcode und Evadern | Verhaltensbasiert 23/23; PickleScan 19/23 | Erkennung blockierter Ereignisse im Vergleich zum Baseline-Infektions-Flag bei denselben 23 Fixtures. |
| Konstruierte Evader | Verhaltensbasiert 4/4; PickleScan 0/4 | Vier Fixtures, die entwickelt wurden, um den Unterschied zwischen diesen Prüfungen zu veranschaulichen. |
| Gutartige Entscheidungen | 0/8 mit einem anderen Urteil als ALLOW | Acht gutartige Fixtures, keine Schätzung von Falsch-Positiven bei unbekannten Modellen. |
| ALLOW-Signaturen | 8/8 ausgestellt und verifiziert | Die Verifikation verwendet die enthaltene Funktion und den lokalen Entwicklungsschlüssel. |
| Enthaltungs-Route | 2/2 REVIEW | Unaufgeklärte Fixtures bleiben unsigniert; die Untersuchung ist nicht abgeschlossen. |
| Erwartete Urteile und lokale Kette | 33/33 übereinstimmend; Hash-Verknüpfungen intakt | Verfasste Fixture-Erwartungen und eine lokale Konsistenzprüfung ohne externe Verankerung. |
Der Screenshot unten zeigt einen separaten abgeschlossenen HTTP/SSE-Benchmark-Lauf in der lokalen App mit deterministischer Beurteilung. Er zeigt denselben Vergleich auf fester Menge und 33/33 erwartete Urteilsübereinstimmungen. Er ist nicht die Quelle der obigen fixierten Direct-Pipeline-Referenzmessung; seine angezeigten Laufzeiten gehören zu diesem erfassten Lauf.
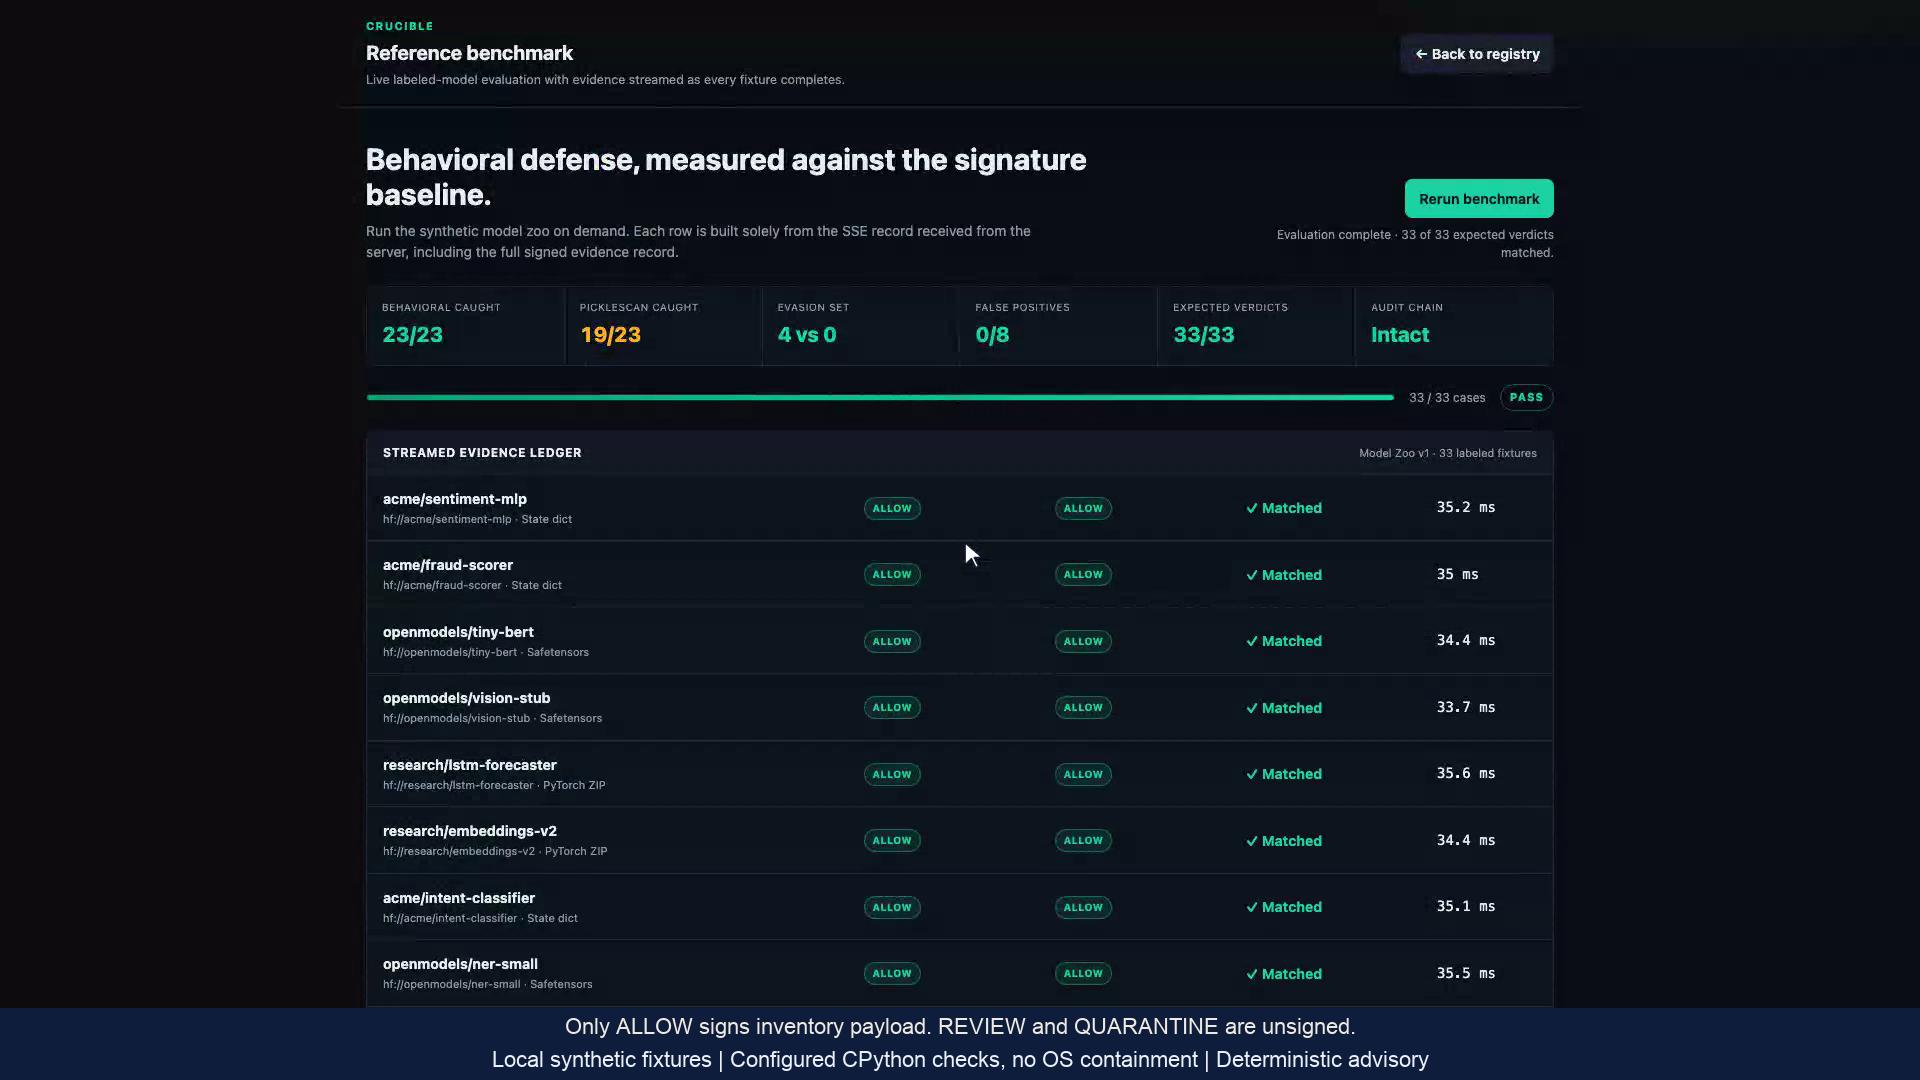
Diese Beobachtungen an konstruierten Fixtures schätzen weder die Erkennung bei unbekannten Modellen, noch die Produktionslatenz oder die Reduzierung von Sicherheitsverletzungen ab. ALLOW beschreibt das Ergebnis der konfigurierten Prüfungen beim beobachteten Ladevorgang; es stellt keine lückenlose Modellsicherheit fest.