KI-Governance & regulatorische Compliance
Jurisdiktionsübergreifende KI-Governance-Programme, die Konformitätsbewertungen nach dem EU AI Act, behördlichen Prüfungen der FTC und der Beweisaufnahme zur Produkthaftung standhalten.
Die Ära der Rechtsdurchsetzung bei Unternehmens-KI begann, noch bevor die meisten Governance-Programme überhaupt existierten. Governance-Plattformen erfassen den Compliance-Status und Big-Four-Programme liefern Framework-Dokumente, doch keine von beiden behebt die architektonischen Lücken, die KI-Systeme non-compliant machen. Unser Ansatz besteht darin, die technische Governance-Schicht aufzubauen, die zwischen den bereits betriebenen KI-Systemen eines Unternehmens und den regulatorischen Pflichten liegt, die diese Systeme auslösen.
Die Frist des EU AI Act ist durchsetzbar – ohne Sicherheitsnetz durch Normen
Die Pflichten für Hochrisikosysteme nach Anhang III des EU AI Act werden durchsetzbar am 2. August 2026. CEN und CENELEC haben es versäumt, harmonisierte Normen bis zur Frist im August 2025 vorzulegen, sodass Unternehmen bei der Vorbereitung auf Konformitätsbewertungen keinen Weg über eine „Konformitätsvermutung“ nutzen können – sie müssen die Einhaltung direkt am Verordnungstext nachweisen.
Eine Studie von appliedAI zu 106 Unternehmens-KI-Systemen ergab, dass 18 % eindeutig hochriskant waren, 42 % ein geringes Risiko aufwiesen und 40 % nicht eindeutig klassifiziert werden konnten in die eine oder andere Richtung. Nahezu die Hälfte aller heute produktiven KI-Systeme befindet sich in einer Grauzone der Einstufung, die in vier Monaten zu einem Durchsetzungsrisiko wird.
Wie klassifizieren Sie KI-Systeme, wenn fast die Hälfte in eine Grauzone fällt?
Das Kernproblem besteht darin, dass Unternehmen den beabsichtigten Zweck eines Systems mit seinem tatsächlichen Einsatzkontext verwechseln – ein HR-Analysetool ist im aggregierten Berichtsmodus möglicherweise risikoarm, wird jedoch zu einem Hochrisikosystem, wenn es individuelle Einstellungsentscheidungen beeinflusst.
Unser Ansatz besteht darin, Klassifizierungsrahmen zu entwickeln, die die tatsächlichen Anwendungsfälle, Datenflüsse und Entscheidungspfade jedes KI-Systems den Kategorien von Anhang III zuordnen und Systeme kennzeichnen, bei denen der Einsatzkontext eine höhere Risikoklassifizierung erfordert, als die Produktbeschreibung vermuten lässt (näher erläutert in unserer Forschungsarbeit zu regulatorischer Wahrheit bei Unternehmens-KI und algorithmischer Rechenschaftspflicht). Da CEN und CENELEC keine harmonisierten Normen vorgelegt haben, gibt es keine Abkürzung zur Konformität – die Einstufung muss direkt anhand des Verordnungstextes vorgenommen werden.
Sollten Sie ISO 42001 jetzt anstreben oder auf harmonisierte Normen warten?
ISO/IEC 42001 lässt sich direkt auf wesentliche Anforderungen des EU AI Act in den Bereichen Risikomanagement, Daten-Governance, Dokumentation, Überwachung, Sicherheit und Zuverlässigkeit übertragen. Microsoft, SAP und Cornerstone OnDemand haben die Zertifizierung bereits erlangt. Das Digital Omnibus-Paket könnte die Pflichten nach Anhang III verzögern bis Dezember 2027, doch das ist nicht garantiert.
Wer ISO 42001 jetzt anstrebt, erhält ein strukturiertes Governance-Fundament, das sich unabhängig vom Erscheinen harmonisierter Normen in Vorbereitung auf den EU AI Act übersetzen lässt. Der Zertifizierungsprozess selbst erzwingt die Inventarisierungs-, Dokumentations- und Verantwortlichkeitsstruktur-Arbeiten, die die meisten Organisationen ohnehin durchführen müssen. Das Risiko des Abwartens besteht darin, bei der Durchsetzung im August 2026 weder eine Zertifizierung noch harmonisierte Normen als Stütze vorweisen zu können.
Die US-Rechtsdurchsetzung ist über Behörden und Gesetze der Bundesstaaten zersplittert
Die Dynamik der US-Rechtsdurchsetzung ist über Bundesbehörden und ein wachsendes Mosaik aus Gesetzen der Bundesstaaten fragmentiert. Die FTC leitete 2025 mindestens ein Dutzend Durchsetzungsverfahren wegen AI-Washing ein, darunter eine Strafe in Höhe von 193.000 US-Dollar gegen DoNotPay für die Behauptung, der „erste Roboter-Anwalt der Welt“ zu sein, sowie ein Verbot gegen Evolv Technologies wegen unhaltbarer Behauptungen zur KI-Waffenerkennung.
Die SEC erklärte AI-Washing im Mai 2025 zu einer „unmittelbaren Priorität“ und stützte sich dabei auf ihre Vergleiche vom März 2024 mit Delphia (225.000 US-Dollar) und Global Predictions (175.000 US-Dollar) wegen frei erfundener KI-Fähigkeiten, die sie in Wirklichkeit nie entwickelt hatten.
Das Recht der Bundesstaaten verschärft sich rasant. Ein in mehreren US-Bundesstaaten tätiges Unternehmen benötigt eine Compliance-Matrix, keine einzelne Richtlinie:
- California SB 53 – trat am 1. Januar 2026 in Kraft; verlangt von Entwicklern von Frontier-Modellen die Veröffentlichung von Risikorahmen und die Meldung von Sicherheitsvorfällen mit Strafen von bis zu 1 Million US-Dollar pro Verstoß.
- Colorado AI Act – tritt am 30. Juni 2026 in Kraft, mit Anforderungen an Folgenabschätzungen für algorithmische Systeme.
- Über 1.100 Gesetzentwürfe mit KI-Bezug wurden allein 2025 in den US-Bundesstaaten eingebracht.
Wie vermeiden Sie Durchsetzungsverfahren der FTC wegen AI-Washing?
Evolv Technologies wurde verboten, nachdem Schulen gemeldet hatten, dass die Scanner Waffen nicht erkannten, und die SEC schloss mit Delphia und Global Predictions Vergleiche über insgesamt 400.000 US-Dollar wegen frei erfundener KI-Fähigkeiten ab. Das Grundsatzdokument der FTC vom März 2026 zu KI und Section 5 stellt klar, dass irreführende KI-Aussagen bei der Durchsetzung genauso behandelt werden wie jede andere täuschende Geschäftspraxis.
Die Verteidigung lautet Substanziierung: Jede öffentlich getroffene Behauptung Ihres Unternehmens zu KI-Fähigkeiten erfordert entsprechende technische Nachweise, dass die Funktion wie beschrieben arbeitet. Ein Beratungsmandat prüft KI-Marketingaussagen anhand tatsächlicher Systemfähigkeiten und ist darauf ausgelegt, die Prüf- und Dokumentationsinfrastruktur aufzubauen, die diese Behauptungen im Streitfall untermauert (siehe unsere Forschungsarbeit zum Aufbau deterministischer Verlässlichkeit gegen das Vorgehen gegen AI-Washing).
Gerichte behandeln KI-Ausgaben als Produkte
Die Produkthaftung entwickelt sich schneller, als Governance-Frameworks Schritt halten können. Gerichte behandeln KI-Ausgaben zunehmend als Produkte, und die überarbeitete EU-Produkthaftungsrichtlinie schließt Software und KI-Systeme ausdrücklich ein – das bedeutet, dass jede KI-Ausgabe, die einen Schaden verursacht, eine Herstellerhaftung ohne Verschuldensnachweis auslösen kann.
- Garcia v. Character Technologies (Oktober 2024) – ein Bundesgericht in Florida ließ Ansprüche aus Gefährdungshaftung zu, nachdem ein 14-Jähriger nach monatelanger obsessiver Interaktion mit einem Chatbot von Character.AI verstarb.
- Raine v. OpenAI (August 2025) – macht geltend, ChatGPT habe eine emotionale Abhängigkeit gefördert und einem 16-Jährigen Anleitungen zur Selbstverletzung bereitgestellt.
- Nippon Life v. OpenAI (März 2026) – eine völlig neue Kategorie: Ein Versicherer klagt auf Erstattung von Kosten, die durch KI-gestützte, unbegründete Schriftsätze mit Zitaten nicht existierender Präzedenzfälle entstanden sind.
Gilt Ihre KI-Ausgabe im Sinne der Gefährdungshaftung als Produkt?
Gerichte bejahen dies zunehmend. In Garcia v. Character Technologiesließ das Gericht nach dem Tod eines Jugendlichen Ansprüche aus Gefährdungshaftung zu und behandelte den Chatbot als Produkt, und der AI LEAD Act im US-Kongress würde KI-Systeme auf Bundesebene als Produkte einstufen. Für Unternehmen, die KI einsetzen, verwandelt sich die Dokumentationslücke damit in ein Prozessrisiko.
Validierungsaufzeichnungen, Entscheidungsprotokolle, Dokumentationen von Sicherheitstests und Begründungen von Architekturentscheidungen sind genau die Beweismittel, die Ihr Prozessteam benötigt, wenn gegnerische Anwälte Auskunftsersuchen einreichen. Wir konzipieren die beweiskräftige Grundlage, die ein Mandat liefern soll, gestützt auf unsere Forschungsarbeit zur KI-Produkthaftung in der Post-Section-230-Ära: Audit-Trails, die nicht nur erfassen, was das System entschieden hat, sondern auch warum – in Formaten, die sowohl behördlichen Prüfungen als auch zivilrechtlicher Discovery standhalten.
Algorithmische Preisgestaltung birgt nun kartellrechtliche Risiken
Der im November 2025 geschlossene Vergleich des Justizministeriums (DOJ) mit RealPage schuf den Durchsetzungsrahmen für algorithmische Kollusion. Die auf sieben Jahre angelegte Vereinbarung beschränkt RealPage darauf, nur Wettbewerberdaten zu verwenden, die mindestens 12 Monate alt sind, untersagt den Austausch von Mietdaten in Echtzeit, verbietet geografische Modellierungen unterhalb der Bundesstaatenebene und eliminiert Auto-Accept-Funktionen.
Es wurde kein Schuldeingeständnis abgegeben, aber die Botschaft ist eindeutig: Jedes KI-System, das Wettbewerbsdaten für die Preisgestaltung heranzieht – selbst indirekt über Trainingsdaten –, sieht sich kartellrechtlichen Risiken ausgesetzt nach Section 1 des Sherman Act (unsere Forschungsarbeit zu kartellrechtlicher Haftung und architektonischer Integrität nach RealPage). Dies ist kein Problem der Immobilienbranche allein. Es erstreckt sich auf das Ertragsmanagement von Fluggesellschaften, dynamische Versicherungstarife und jedes algorithmische Preissystem, das wettbewerbsrelevante Daten berührt.
Das organisatorische Problem wiegt schwerer als das technische
Die Global AI Survey 2026 von McKinsey ergab, dass 77 % der Fehlschläge von KI-Projekten in Unternehmen organisatorischer, nicht technischer Natur sind. 41 % der gescheiterten Projekte waren „KI ohne Heimat“ – technisch geliefert, aber operativ nie eingeführt. Die Governance-Variante ist noch gravierender:
- 98,5 % der Unternehmen berichten, dass ihnen ausreichendes Personal für KI-Governance fehlt.
- Nur 4 % verfügen über ein bereichsübergreifendes Team, das speziell für KI-Compliance zuständig ist.
- 93 % räumen ein, dass generative KI Risiken birgt, doch nur 9 % fühlen sich darauf vorbereitet, damit umzugehen.
Die Aufsicht auf Vorstandsebene verschärft die Lücke zusätzlich. 66 % der Leitungsgremien berichten von begrenzter oder gar keiner KI-Expertise, und nur 14 % diskutieren das Thema KI in jeder Sitzung. Die Unternehmen, die 665 Milliarden US-Dollar im Jahr 2026 für KI ausgeben, werden von Gremien gesteuert, die weitgehend nicht beurteilen können, was sie genehmigen. Die Rolle des CAIO wächst – 26 % der Unternehmen haben eine solche Position, gegenüber 11 % im Jahr 2023 – doch ein Titel ohne Befugnis, Budget und bereichsübergreifendes Mandat ist nur ein weiterer vorprogrammierter organisatorischer Fehlschlag.
Warum scheitern KI-Governance-Programme in Unternehmen?
Die McKinsey-Studie von 2026 ergab, dass 73 % der KI-Bereitstellungen in Unternehmen den prognostizierten ROI verfehlen, und Governance-Programme scheitern aus denselben organisatorischen Gründen – 77 % der Fehlschläge sind organisatorischer, nicht technischer Art. Die häufigsten Governance-spezifischen Fehlermuster:
- Governance als ethische Botschaft statt als Produktionskontrolle zu behandeln (polierte Grundsätze, schwache Umsetzung).
- Dezentrale KI-Beschaffung, bei der jeder Geschäftsbereich unabhängig Tools ohne zentrales Inventar erwirbt.
- Modelle nur vor dem Launch zu prüfen und Verhaltensdrift zur Laufzeit zu ignorieren.
- Unklare Zuständigkeiten für Governance-Entscheidungen zwischen Rechtsabteilung, Compliance, IT und Fachbereichen.
- Blinde Flecken auf Führungsebene, da 66 % der Aufsichtsgremien die KI-Expertise fehlt, um zu beurteilen, was sie freigeben.
Governance-Programme, die Bestand haben, sind diejenigen, die Verantwortlichkeitsstrukturen, bereichsübergreifende Entscheidungsrechte und kontinuierliche Überwachung von Tag eins an in die Architektur integrieren – anstatt sie erst nach einer Prüfungsbeanstandung anzuflicken.
Schatten-KI und Drittanbieter-Tools sind der blinde Fleck, den die meisten Programme übersehen
89 % der betrieblichen KI-Nutzung ist für das Unternehmen unsichtbar – weder inventarisiert noch risikobewertet oder dokumentiert. Schatten-KI macht bereits 20 % aller Datenpannen aus, und verursacht Kosten von 670.000 US-Dollar mehr pro Vorfall als herkömmliche Sicherheitsvorfälle. Wenn die Dokumentationsanforderungen des EU AI Act gemäß Anhang IV greifen, haben Unternehmen, die nicht einmal feststellen können, welche KI-Systeme laufen, ein Problem, das keine Governance-Plattform ohne grundlegende Inventarisierungsarbeit lösen kann.
78 % der Unternehmen nutzen KI-Tools von Drittanbietern, und mehr als die Hälfte aller KI-Fehler geht auf diese Tools zurück – doch rechtliche Verantwortung lässt sich nicht auslagern. Der EU AI Act nimmt Betreiber in die Pflicht, unabhängig davon, ob das KI-System intern entwickelt oder zugekauft wurde.
Der Ausgangspunkt ist Discovery: die Identifizierung jedes im Unternehmen genutzten KI-Tools, einschließlich Browser-Erweiterungen, SaaS-Funktionen mit eingebetteter KI und API-Integrationen, die einzelne Teams eingeführt haben. Darauf aufbauend folgt unser gestuftes Framework für Anbieterrisiken, das den Prüfaufwand auf Tools konzentriert, die sensible Daten verarbeiten oder folgenschwere Entscheidungen beeinflussen, abgestimmt auf das NIST AI RMF und Ihre spezifischen regulatorischen Anforderungen.
Agentische KI schafft Governance-Kategorien, die es bisher noch nicht gab
Gartner prognostiziert, dass 40 % der Unternehmensanwendungen bis Ende 2026 autonome KI-Agenten integrieren werden. OWASP veröffentlichte seine ersten Top 10 für agentische Anwendungen im März 2026, die Risiken wie Goal Hijacking, Tool-Missbrauch, Identitätsmissbrauch, Memory Poisoning, Kaskadenfehler und unkontrollierte Agenten identifizieren. Eine Untersuchung von Strata ergab, dass nur 23 % der Unternehmen über eine formelle unternehmensweite Strategie für das Identitätsmanagement von Agenten verfügen; 55 % sind besorgt über die Offenlegung sensibler Daten durch Agenten, und 52 % befürchten unbefugte Aktionen.
Erste Bausteine entstehen, doch es handelt sich noch nicht um ausgereifte Lösungen:
- Das Center for AI Standards and Innovation des NIST startete die AI Agent Standards Initiative am 17. Februar 2026 – ein Drei-Säulen-Programm für interoperable Sicherheits- und Identitätsstandards.
- Microsoft veröffentlichte sein Agent Governance Toolkit am 2. April 2026 als Open-Source-Software, die Richtliniendurchsetzung zur Laufzeit mit Latenzen im Sub-Millisekundenbereich für LangChain, CrewAI, Google ADK und andere Frameworks bietet.
Die Lücke zwischen verfügbaren Werkzeugen und den Governance-Anforderungen an autonome Agenten – die systemübergreifend mit eigenen Zugangsdaten Entscheidungen treffen und Handlungen ausführen, die rechtliche und finanzielle Konsequenzen nach sich ziehen – ist das größte ungelöste Governance-Problem bei Unternehmens-KI heute. Wir entwerfen agentische Governance-Architekturen für die vier Anforderungen, die die meisten Unternehmen derzeit noch nicht erfüllen können:
- Identitäts- und Zugangsdatenmanagement für systemübergreifend agierende Agenten.
- Entscheidungsattribution , die autonome Aktionen lückenlos auf die autorisierende Richtlinie zurückführt.
- Eindämmung von Kaskadenfehlern , die verhindert, dass sich der Fehler eines einzelnen Agenten unkontrolliert fortpflanzt.
- Eskalationsauslöser mit Human-in-the-Loop auf Basis definierter Risikoschwellen anstelle pauschaler Genehmigungspflichten.
Warum Governance-Plattformen und Big-Four-Frameworks dieselbe Lücke hinterlassen
Der Markt für KI-Governance-Plattformen erreichte 2,55 Milliarden US-Dollar im Jahr 2026 und wächst um 15,8 % jährlich. Credo AI, Holistic AI, OneTrust, Microsoft Purview und IBM watsonx.governance bieten allesamt Richtlinienverwaltung, Compliance-Scoring und Modellinventarisierung auf Dashboard-Ebene. Die Big Four haben seit 2023 gemeinsam über 10 Milliarden US-Dollar in KI-Praxen investiert – Deloitte, EY, PwC und KPMG verfügen alle über spezialisierte Beratungseinheiten für KI-Governance, und KPMG beansprucht für sich, als erste Gesellschaft Unterstützung bei der ISO-42001-Zertifizierung anzubieten.
Die Lücke ist bei allen dieselbe: Governance-Plattformen erfassen den Compliance-Status, beheben aber nicht die zugrunde liegenden Architekturmängel, die Systeme non-compliant machen, und Big-Four-Programme liefern Framework-Dokumente, aber keinen produktionsreifen Code.
| Was bestehende Lösungen liefern | Was sie nicht leisten können |
|---|---|
| Ein Dashboard von Credo AI meldet, dass Ihrer Recruiting-KI ein Bias-Audit fehlt | Die Audit-Trail-Architektur aufbauen, die das System auditierbar macht |
| Ein Deloitte-Readiness-Assessment bildet Ihre Risiken nach dem EU AI Act ab | Die Dokumentations-Pipeline für die Konformitätsbewertung konzipieren, die Anhang IV erfüllt |
Die Kosten für die nachträgliche Implementierung von Governance in bestehende Systeme sind 3- bis 5-mal höher als die Einbettung von Anfang an – und die meisten Unternehmen betreiben bereits Dutzende von KI-Systemen in Produktion ohne tragfähige Governance-Architektur darunter.
Die technische Governance-Schicht, die wir aufbauen
Unser Ansatz besteht darin, die technische Governance-Schicht aufzubauen, die zwischen den bereits betriebenen KI-Systemen eines Unternehmens und den regulatorischen Pflichten liegt, die diese Systeme auslösen. Wir sind plattformneutral und haben eine klare Haltung dazu, was erforderlich ist, um KI-Systeme tatsächlich steuerbar zu machen. Ein Beratungsmandat liefert typischerweise:
- KI-Systeminventar und Risikoklassifizierung – bildet Ihre tatsächliche Einsatzlandschaft auf die Kategorien von Anhang III des EU AI Act, Vorgaben einzelner US-Bundesstaaten und branchenspezifische Pflichten ab.
- Audit-Trail-Architektur – erfasst die Entscheidungsherkunft auf Systemebene und nicht nur auf Modellebene und erzeugt Dokumentationen, die sowohl den KI-Kontrollen nach SOC 2 Type II als auch den Anforderungen von Anhang IV des EU AI Act genügen.
- KI-Risikobewertung von Drittanbietern – erweitert Governance auf die 78 % der Unternehmen, die KI-Tools nutzen, die ihr Governance-Programm noch nie evaluiert hat.
- Governance-Architektur für agentische KI – adressiert Identitätsmanagement, Entscheidungsattribution und die Eindämmung von Kaskadenfehlern für autonome Agenten.
- Jurisdiktionsübergreifendes Compliance-Mapping – löst Widersprüche zwischen dem EU AI Act, Gesetzen der US-Bundesstaaten und der sektorbezogenen Regulierung im Vereinigten Königreich in einem einheitlichen operativen Rahmenwerk auf.
Was ein KI-Governance-Programm kostet
Die branchenübergreifenden durchschnittlichen Compliance-Ausgaben liegen bei 5,2 Millionen US-Dollar pro Unternehmen. Konformitätsbewertungen nach dem EU AI Act belaufen sich auf 5.000 bis 50.000 EUR pro System, mit durchschnittlichen jährlichen Compliance-Kosten pro System von 29.277 EUR. Enterprise-Governance-Plattformen kosten mehr als 100.000 EUR pro Jahr.
Die entscheidende Kostenvariable ist der Zeitpunkt: Die nachträgliche Implementierung von Governance in bestehende KI-Systeme kostet 3- bis 5-mal mehr als die Einbettung während der Entwicklung. Organisationen, die bereits Dutzende von KI-Systemen ohne Governance-Architektur in Produktion haben, tragen die höchsten Gesamtkosten. Wir stimmen Mandate auf die tatsächliche KI-Landschaft ab – von gezielten Klassifizierungs- und Audit-Trail-Arbeiten für einige wenige Hochrisikosysteme bis hin zu unternehmensweiten Programmen für Governance-Architekturen.
Zentrale Erkenntnisse
- Die Frist läuft unerbittlich: Die Pflichten nach Anhang III des EU AI Act sind ab dem 2. August 2026 durchsetzbar – ohne Abkürzung über harmonisierte Normen, nachdem CEN/CENELEC die Frist im August 2025 verpasst haben.
- Die Rechtsdurchsetzung erfolgt an mehreren Fronten: AI-Washing-Maßnahmen der FTC, SEC-Vergleiche, DOJ-Verfahren wegen algorithmischer Kollusion (RealPage), Produkthaftungsklagen (Garcia, Raine, Nippon Life) und über 1.100 Gesetzentwürfe in den US-Bundesstaaten.
- Fehlschläge sind organisatorisch bedingt: 77 % der Fehlschläge bei KI-Projekten sind nicht technischer Natur; 98,5 % der Unternehmen fehlt ausreichendes Governance-Personal und 89 % der KI-Nutzung ist unsichtbar.
- Etablierte Anbieter hinterlassen eine Lücke: Ein Plattformmarkt von 2,55 Mrd. US-Dollar und über 10 Mrd. US-Dollar an Big-Four-Investitionen bringen Dashboards und Dokumente hervor, nicht jedoch die Audit-Trail- und Konformitätsarchitektur, die Systeme compliant macht.
- Von Anfang an integrieren, nicht nachträglich anflanschen: Die nachträgliche Implementierung von Governance kostet 3- bis 5-mal mehr als der Aufbau von Beginn an.
KI-Governance & regulatorische Compliance
 Ansehen
KI-Einstellungs-Compliance & Bias-Audits für Arbeitgeber mit mehreren Rechtsräumen | Veriprajna
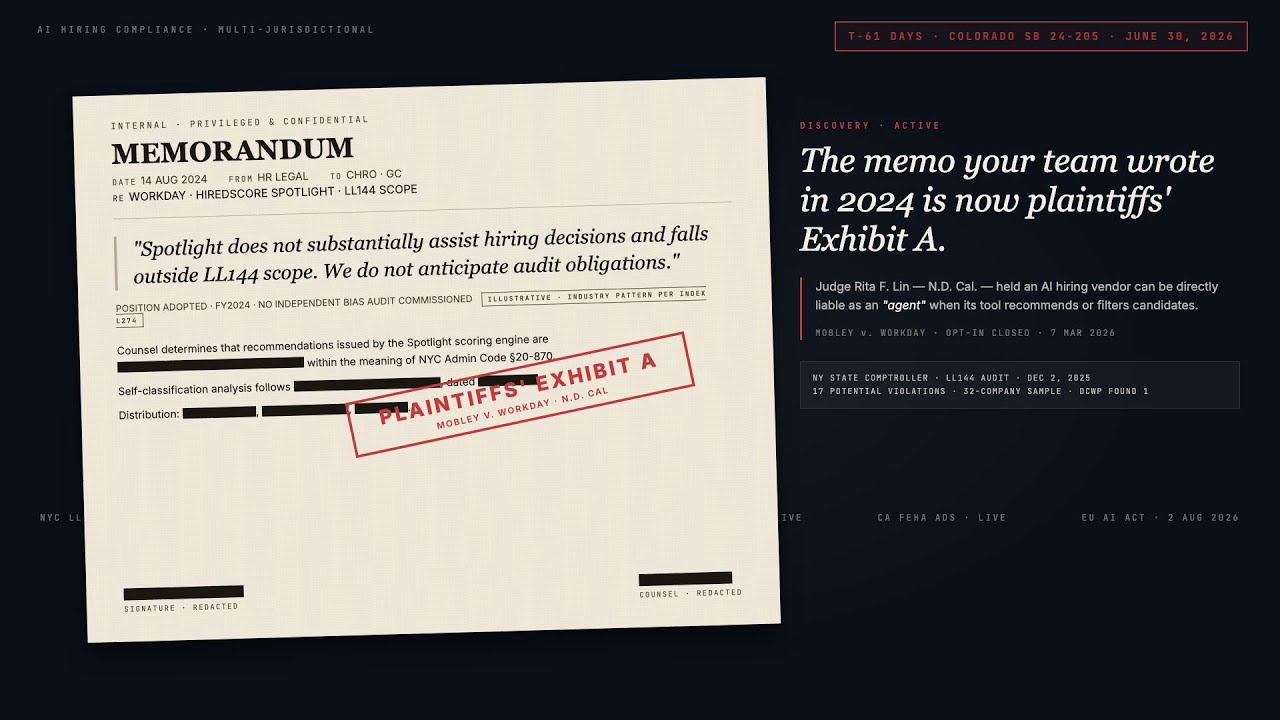
Stand April 2026 befindet sich jede CHRO oder jeder General Counsel, der AEDTs in New York, Colorado, Illinois, Texas, Kalifornien oder der EU betreibt, in einem regulatorischen Zeitfenster, auf das die meisten ihrer Anbieter nicht ausgelegt waren. Illinois HB 3773 trat am 1. Januar in Kraft. Texas TRAIGA trat am 1. Januar in Kraft.
 Ansehen
Produkthaftungsabwehr für KI | Veriprajna
Die KI-Haftung von Unternehmen verschiebt sich von der Fahrlässigkeit zur verschuldensunabhängigen Produkthaftung. Veriprajna baut verteidigungsfähige KI-Architekturen, prozessfeste Prüfprotokolle und Versicherungsnachweis-Pakete für Rechtsabteilungen in der Ära nach Section 230.
 Ansehen
KI-Verifizierung & Anti-AI-Washing-Compliance | Veriprajna
Substantiieren Sie Ihre KI-Aussagen, bevor Behörden fragen. Veriprajna baut KI-Verifizierungsarchitektur, AIBOM-Systeme und Substantiierungspakete für die Compliance gegenüber SEC, FTC und Generalstaatsanwälten.
Häufig gestellte Fragen
Wie viel kostet der Aufbau eines KI-Governance-Programms für Unternehmen?
Die branchenübergreifenden durchschnittlichen Compliance-Ausgaben liegen bei 5,2 Millionen US-Dollar pro Unternehmen. Konformitätsbewertungen nach dem EU AI Act belaufen sich auf 5.000 bis 50.000 EUR pro System, bei durchschnittlichen jährlichen Compliance-Kosten von 29.277 EUR pro System. Enterprise-Governance-Plattformen kosten mehr als 100.000 EUR pro Jahr. Die entscheidende Kostenvariable ist der Zeitpunkt: Die nachträgliche Implementierung von Governance in bestehende KI-Systeme kostet 3- bis 5-mal mehr als die Einbettung während der Entwicklung. Organisationen, die bereits Dutzende von KI-Systemen ohne Governance-Architektur in Produktion haben, tragen die höchsten Gesamtkosten. Wir stimmen Mandate auf die tatsächliche KI-Landschaft ab – von gezielten Klassifizierungs- und Audit-Trail-Arbeiten für einige wenige Hochrisikosysteme bis hin zu unternehmensweiten Programmen für Governance-Architekturen.
Wie klassifiziere ich meine KI-Systeme unter dem EU AI Act, wenn fast die Hälfte in eine Grauzone fällt?
Eine appliedAI-Studie mit 106 Unternehmens-KI-Systemen ergab, dass 40 % nach den Kategorien von Anhang III des EU AI Act nicht eindeutig als hoch- oder geringriskant eingestuft werden konnten. Das Problem bei der Klassifizierung besteht darin, dass Unternehmen den beabsichtigten Zweck eines Systems mit seinem tatsächlichen Einsatzkontext verwechseln. Ein HR-Analysetool ist im aggregierten Berichtsmodus möglicherweise risikoarm, wird jedoch zu einem Hochrisikosystem, wenn es individuelle Einstellungsentscheidungen beeinflusst. Wir entwickeln Klassifizierungsrahmen, die die tatsächlichen Anwendungsfälle, Datenflüsse und Entscheidungspfade jedes KI-Systems den Kategorien von Anhang III zuordnen und Systeme kennzeichnen, bei denen der Einsatzkontext eine höhere Risikoklassifizierung erfordert, als die Produktbeschreibung vermuten lässt. Da CEN und CENELEC keine harmonisierten Normen vorgelegt haben, gibt es keine Konformitätsabkürzung. Die Einstufung muss direkt am Verordnungstext vorgenommen werden.
Gilt meine KI-Ausgabe im Sinne der Gefährdungshaftung als Produkt?
Gerichte bejahen dies zunehmend. In Garcia v. Character Technologies (Oktober 2024) ließ das Gericht nach dem Tod eines Jugendlichen Ansprüche aus Gefährdungshaftung zu und behandelte einen Chatbot als Produkt. Die überarbeitete EU-Produkthaftungsrichtlinie schließt Software und KI-Systeme ausdrücklich ein und begründet eine Haftung ohne Verschuldensnachweis. Der AI LEAD Act im US-Kongress würde KI-Systeme auf Bundesebene als Produkte einstufen. Für Unternehmen, die KI einsetzen, verwandelt sich die Dokumentationslücke damit in ein Prozessrisiko. Validierungsaufzeichnungen, Entscheidungsprotokolle, Dokumentationen von Sicherheitstests und Begründungen von Architekturentscheidungen sind genau die Beweismittel, die Ihr Prozessteam benötigt, wenn gegnerische Anwälte Auskunftsersuchen einreichen. Wir bauen die beweiskräftige Grundlage auf: Audit-Trails, die nicht nur erfassen, was das System entschieden hat, sondern auch warum – in Formaten, die sowohl behördlichen Prüfungen als auch zivilrechtlicher Discovery standhalten.
Wie steuere ich KI-Tools von Drittanbietern, wenn 89 % der KI-Nutzung für meine Organisation unsichtbar sind?
Schatten-KI macht 20 % aller Datenpannen aus und verursacht Kosten von 670.000 US-Dollar mehr pro Vorfall als herkömmliche Sicherheitsvorfälle. 78 % der Unternehmen nutzen KI-Tools von Drittanbietern, und mehr als die Hälfte aller KI-Fehler geht auf diese Tools zurück. Rechtliche Verantwortung lässt sich jedoch nicht auslagern. Der EU AI Act nimmt Betreiber in die Pflicht, unabhängig davon, ob das KI-System intern entwickelt oder zugekauft wurde. Der Ausgangspunkt ist Discovery: die Identifizierung jedes im Unternehmen genutzten KI-Tools, einschließlich Browser-Erweiterungen, SaaS-Funktionen mit eingebetteter KI und API-Integrationen, die einzelne Teams eingeführt haben. Darauf aufbauend folgt unser gestuftes Framework für Anbieterrisiken, das den Prüfaufwand auf Tools konzentriert, die sensible Daten verarbeiten oder folgenschwere Entscheidungen beeinflussen, abgestimmt auf das NIST AI RMF und Ihre spezifischen regulatorischen Anforderungen.
Wie sieht die AI-Washing-Durchsetzung der FTC konkret aus und wie halte ich mich schadlos?
Die FTC leitete 2025 mindestens ein Dutzend Verfahren wegen AI-Washing ein. DoNotPay wurde mit einer Geldstrafe von 193.000 US-Dollar belegt, weil es juristische KI-Fähigkeiten behauptet hatte, die es nicht besaß. Evolv Technologies wurde die Bewerbung unhaltbarer Aussagen zur KI-Waffenerkennung untersagt, nachdem Schulen meldeten, dass die Scanner Waffen nicht erkannten. Die SEC schloss mit Delphia und Global Predictions Vergleiche über insgesamt 400.000 US-Dollar wegen frei erfundener KI-Fähigkeiten. Das Grundsatzdokument der FTC vom März 2026 zu KI und Section 5 stellt klar, dass irreführende KI-Aussagen bei der Durchsetzung genauso behandelt werden wie jede andere täuschende Geschäftspraxis. Die Verteidigung lautet Substanziierung: Jede öffentlich getroffene Behauptung Ihres Unternehmens zu KI-Fähigkeiten erfordert entsprechende technische Nachweise, dass die Funktion wie beschrieben arbeitet. Wir prüfen KI-Marketingaussagen anhand tatsächlicher Systemfähigkeiten und bauen die Prüf- und Dokumentationsinfrastruktur auf, die diese Behauptungen im Streitfall untermauert.
Wie steuere ich autonome KI-Agenten, wenn kaum Standards existieren?
Gartner prognostiziert, dass 40 % der Unternehmensanwendungen bis Ende 2026 autonome Agenten integrieren werden, doch nur 23 % der Unternehmen verfügen über eine unternehmensweite Strategie für das Identitätsmanagement von Agenten. OWASP veröffentlichte im März 2026 die ersten Top 10 für agentische Anwendungen, die Risiken wie Goal Hijacking, Tool-Missbrauch, Identitätsmissbrauch, Memory Poisoning und Kaskadenfehler abdecken. Das NIST startete im Februar 2026 die AI Agent Standards Initiative. Microsoft veröffentlichte im April 2026 sein Agent Governance Toolkit. Dies sind Werkzeuge der ersten Generation, keine ausgereiften Lösungen. Wir entwickeln agentische Governance-Architekturen, die die vier Anforderungen erfüllen, die die meisten Unternehmen derzeit noch nicht bewältigen können: Identitäts- und Zugangsdatenmanagement für systemübergreifend agierende Agenten, Entscheidungsattribution zur lückenlosen Rückführung autonomer Aktionen auf die autorisierende Richtlinie, Eindämmung von Kaskadenfehlern gegen die Ausbreitung von Fehlern und Eskalationsauslöser mit Human-in-the-Loop auf Basis von Risikoschwellen anstelle pauschaler Genehmigungspflichten.
Lohnt sich eine ISO-42001-Zertifizierung jetzt, oder sollte ich auf harmonisierte Normen für den EU AI Act warten?
ISO/IEC 42001 lässt sich direkt auf wesentliche Anforderungen des EU AI Act in den Bereichen Risikomanagement, Daten-Governance, Dokumentation, Überwachung, Sicherheit und Zuverlässigkeit übertragen. Microsoft, SAP und Cornerstone OnDemand haben die Zertifizierung bereits erlangt. CEN und CENELEC haben ihre Frist für harmonisierte Normen verpasst, und der Lieferzeitpunkt bleibt ungewiss. Das Digital Omnibus-Paket könnte die Pflichten nach Anhang III auf Dezember 2027 verschieben, doch das ist keineswegs garantiert. Wer ISO 42001 jetzt anstrebt, erhält ein strukturiertes Governance-Fundament, das sich unabhängig vom Erscheinen harmonisierter Normen in Vorbereitung auf den EU AI Act übersetzen lässt. Der Zertifizierungsprozess selbst erzwingt die Inventarisierungs-, Dokumentations- und Verantwortlichkeitsstruktur-Arbeiten, die die meisten Organisationen ohnehin durchführen müssen. Das Risiko des Abwartens besteht darin, bei der Durchsetzung im August 2026 weder eine Zertifizierung noch harmonisierte Normen als Stütze vorweisen zu können.
Warum scheitern KI-Governance-Programme in Unternehmen?
Die McKinsey-Studie von 2026 ergab, dass 73 % der KI-Bereitstellungen in Unternehmen den prognostizierten ROI verfehlen, und Governance-Programme scheitern aus denselben organisatorischen Gründen. 77 % der Fehlschläge sind organisatorischer, nicht technischer Art. Die häufigsten Governance-spezifischen Fehlermuster: Governance als ethische Botschaft statt als Produktionskontrolle zu behandeln (polierte Grundsätze, schwache Umsetzung), dezentrale KI-Beschaffung, bei der jeder Geschäftsbereich unabhängig Tools ohne zentrales Inventar erwirbt, Modelle nur vor dem Launch zu prüfen und Verhaltensdrift zur Laufzeit zu ignorieren, unklare Zuständigkeiten für Governance-Entscheidungen zwischen Rechtsabteilung, Compliance, IT und Fachbereichen sowie blinde Flecken auf Führungsebene, da 66 % der Aufsichtsgremien die KI-Expertise fehlt, um zu beurteilen, was sie freigeben. Governance-Programme, die Bestand haben, sind diejenigen, die Verantwortlichkeitsstrukturen, bereichsübergreifende Entscheidungsrechte und kontinuierliche Überwachung von Tag eins an in die Architektur integrieren – anstatt sie erst nach einer Prüfungsbeanstandung anzuflicken.
Entwickeln Sie Ihre KI mit Zuversicht.
Arbeiten Sie mit einem Team zusammen, das über umfassende Erfahrung im Aufbau der nächsten Generation von Unternehmens-KI verfügt. Wir helfen Ihnen, eine KI-Strategie zu entwerfen, zu entwickeln und einzuführen, der Sie vertrauen können.
Veriprajna Deep-Tech-Beratung ist auf die Entwicklung sicherheitskritischer KI-Systeme für die Bereiche Gesundheitswesen, Finanzen und Regulierung spezialisiert. Unsere Architekturen werden anhand etablierter Protokolle validiert und mit umfassender Compliance-Dokumentation belegt.