Regulatorisches Risiko & Prozessbereitschaft
Wir machen KI-Systeme fit für die gegnerische rechtliche Prüfung: prozessfeste Dokumentation, Beweissicherung, Bereitschaft für die Beweisaufnahme und multijurisdiktionale Verteidigung.
Ist Ihr KI-System einer gegnerischen Prüfung standhaft?
Unser Ansatz besteht darin, die technische Infrastruktur aufzubauen, die darauf ausgelegt ist, KI-Systeme einer rechtlichen Prüfung standhaft zu machen — nicht konform im Sinne eines Häkchens auf einer Liste, sondern verteidigungsfähig in dem Sinne, dass ein Prozessanwalt einer Jury darlegen kann, wie eine Entscheidung getroffen wurde, ein Unternehmensbeauftragter nach 30(b)(6) über das Verhalten des Systems ohne Ausflüchte aussagen kann und ein Sachverständiger einer Daubert -Anfechtung zur Interpretierbarkeit von Modellen standhalten kann.
Dies ist Ingenieursarbeit, keine Ausarbeitung von Richtlinien. Ein Auftrag wird so zugeschnitten, dass er Architekturen zur Beweissicherung, prozessfeste Dokumentation und für die Beweisaufnahme bereite Artefakte hervorbringt, die bereits existieren, bevor überhaupt jemand Klage erhebt.
Dies sind keine hypothetischen Risiken — es handelt sich um aktive Verfahren mit realem Schadenersatz, realen Beweisaufnahmeanordnungen und realen Abhilfeanforderungen. Die Frage für Organisationen, die KI einsetzen, lautet nicht, ob sie einem rechtlichen Risiko ausgesetzt sind. Sie lautet, ob ihre Systeme überstehen können, was als Nächstes geschieht: gegnerische Beweisaufnahme, Vernehmungen der Ingenieure, die die Modelle entwickelt haben, Sachverständigenaussagen über die Herkunft der Trainingsdaten und behördliche Prüfungen, bei denen „wir haben ein Anbieterwerkzeug verwendet“ keine Verteidigung ist — eine Haltung, die wir durch eigene Infrastruktur ersetzen, wie in einer funktionierenden Demo einer souveränen, privaten LLM-Bereitstellung gezeigt.
Wie die Beweisaufnahme in KI-Fällen aussieht (und warum die meisten Unternehmen daran scheitern)
Im September 2025 legte der Southern District of New York in dem Urheberrechtsstreit gegen OpenAI KI-Beweisaufnahmestandards fest. Gerichte erzwingen nun die Vorlage eines Grundsatzes von Artefakten, und die Anwälte der Kläger in Fällen algorithmischer Diskriminierung gehen erheblich weiter.
Der Grundsatz, den Gerichte nun erzwingen
- Nutzereingaben (Prompts)
- Modellausgaben und KI-generierte Entwürfe
- Metadaten mit Zeitstempeln und Modellkennungen
- Zugriffsprotokolle
- Konfigurationseinstellungen
Was Diskriminierungskläger zusätzlich verlangen
- Quellcode
- Zusammensetzung der Trainingsdaten
- Modellvalidierungsberichte
- A/B-Testergebnisse
- Interne Slack-Nachrichten über bekannte Verzerrungen
- Überwachungsdaten nach der Bereitstellung
- Jede Version des Modells, die im relevanten Zeitraum im Produktivbetrieb lief
Die meisten Unternehmen scheitern bei der Beweisaufnahme auf eine von zwei Weisen. Entweder existieren die Beweise nicht, weil niemand die Infrastruktur zu ihrer Erfassung aufgebaut hat — was zu Sanktionen wegen Beweisvernichtung und nachteiligen Beweisschlussanweisungen führt. Oder die Beweise existieren, sehen aber belastend aus, weil interne Kommunikation offenbart, dass Ingenieure Bedenken hinsichtlich Verzerrungen angemeldet haben, die nie ausgeräumt wurden, oder dass Modelländerungen ohne dokumentierte Tests bereitgestellt wurden.
Unser Ansatz begegnet beiden Fehlermodi. Für den ersten entwerfen wir Beweissicherungssysteme, die den Entscheidungskontext automatisch zum Zeitpunkt der Inferenz erfassen: den Hash der Modellversion, die Eingabemerkmale, den Zustand der Vorverarbeitung, die Konfidenzwerte und die aktiven Governance-Richtlinien. Für den zweiten entwerfen wir strukturierte Workflows zum Änderungsmanagement von Modellen, bei denen jede Modifikation mit Begründung, Testergebnissen und Genehmigungsketten dokumentiert wird — sodass der Beweisaufnahmedatensatz eine schlüssige Geschichte verantwortungsvoller Entwicklung erzählt statt willkürlicher Iteration.
Der Kalender der behördlichen Vollstreckung wartet nicht
Drei bedeutende Vollstreckungsfristen laufen Mitte 2026 zusammen.
- Colorado SB 205 tritt in Kraft am 30. Juni 2026, mit Strafen von bis zu 20.000 $ pro Verstoß und einer bejahenden Verteidigung, die nur Organisationen zur Verfügung steht, die die Einhaltung des NIST AI RMF nachweisen.
- Die Hochrisiko-Pflichten des EU AI Act beginnen mit der Vollstreckung am 2. August 2026, mit Strafen von bis zu 35 Millionen EUR oder 7 % des weltweiten Umsatzes. Artikel 73 verlangt die Meldung schwerwiegender Vorfälle innerhalb von 2 Tagen bei Todesfällen oder Störungen kritischer Infrastruktur und innerhalb von 15 Tagen bei sonstigen Vorfällen.
- Die bestehende Vollstreckung durch bundesstaatliche Generalstaatsanwälte ist bereits aktiv: Massachusetts einigte sich im Juli 2025 in einem Fall von KI-Diskriminierung bei der Kreditvergabe, und 36 bundesstaatliche Generalstaatsanwälte lehnten formell die bundesrechtliche Verdrängung ab, um ihre Vollstreckungsbefugnis zu wahren.
Die Vollstreckungslandschaft ist in sich widersprüchlich. Das CFPB schlug im November 2025 vor, die Vollstreckung bei mittelbarer Diskriminierung (disparate impact) nach dem ECOA zu beenden, während bundesstaatliche Generalstaatsanwälte KI-Diskriminierungsklagen nach UDAP-Gesetzen mit Strafen pro Verstoß einreichten. Die FTC hob im Februar 2026 ihre Rytr-Zustimmungsverfügung auf und erließ dann im März 2026 einen umfassenden Rahmen zur Vollstreckung bei KI-Agenten.
Organisationen, die Compliance-Programme auf ein einziges regulatorisches Signal hin aufgebaut haben, sind gefährdet, wenn sich dieses Signal ändert. Unser Ansatz besteht darin, Verteidigungsarchitekturen zu entwerfen, die auf die Pflichten selbst abgebildet sind, nicht auf die aktuelle Haltung eines einzelnen Regulierers (auf Grundlage von unserer Forschung zur algorithmischen Rechenschaftspflicht).
Prozessfeste Dokumentation vs. Compliance-Dokumentation
Es gibt einen wesentlichen Unterschied zwischen Dokumentation, die eine Compliance-Prüfung besteht, und Dokumentation, die eine gegnerische rechtliche Prüfung übersteht.
| Compliance-Dokumentation | Prozessfeste Dokumentation |
|---|---|
| Beantwortet „Haben Sie den Prozess befolgt?“ | Beantwortet „Beweisen Sie, dass diese konkrete Entscheidung nicht diskriminierend war — mit Beweisen, die ein gegnerischer Sachverständiger im Kreuzverhör nicht zerlegen kann.“ |
| Für ML-Praktiker gestaltete Model Cards | Für eine Daubert-Anhörung vorbereitete Modelldokumentation |
Das Publikum, die gegnerische Prüfung und der Beweismaßstab sind grundlegend verschieden.
Ein Auftrag wird so zugeschnitten, dass er Dokumentation nach dem prozessfesten Maßstab hervorbringt: Jede folgenreiche KI-Entscheidung ist aus ihrem Datensatz rekonstruierbar — die exakte Modellversion, die Eingabedaten, die Merkmalswerte, der Zustand der Vorverarbeitungspipeline und die Entscheidungslogik sind Monate oder Jahre später abrufbar.
Bereichsspezifische Verteidigungen, die wir dokumentieren
- KI im Beschäftigungswesen: die Verteidigung der Arbeitsplatzbezogenheit und geschäftlichen Notwendigkeit (das Beweislastverschiebungsschema nach Griggs/Wards Cove gemäß Title VII), auf der Ebene des Systementwurfs dokumentiert statt als nachträgliche Rationalisierung.
- KI in der Kreditvergabe und Versicherung: die Testmethodik für mittelbare Diskriminierung (disparate impact), mit ausreichender Strenge dokumentiert, sodass der statistische Sachverständige eines Klägers die Tests nicht als unzureichend anfechten kann.
- KI im Wohnungswesen: die Beweiskette, die zeigt, dass die Behandlung von Wohngeldinhabern nicht über Kredithistorie oder Schuldenfaktoren stellvertretend abgebildet wurde — genau der Angriffsvektor in Prozessen nach Art von SafeRent, bei denen der Algorithmus Bewerber anhand von Faktoren bewertete, die schwarze und hispanische Mieter unverhältnismäßig benachteiligten (ausführlich dargestellt in unserer Forschung zum SafeRent-Mandat für algorithmische Integrität).
Mock-Beweisaufnahme: Ihre Schwachstellen finden, bevor die Gegenseite es tut
Ein Auftrag kann gegnerische Übungen umfassen, bei denen unsere Ingenieure die Rolle des technischen Sachverständigen eines Klägers übernehmen und Ihre KI-Systeme auf die Schwachstellen abklopfen, die ein Prozess ausnutzen würde:
- Undokumentierte Modelländerungen
- Ungetestete Fairness-Eigenschaften über geschützte Gruppen hinweg
- Fehlende Folgenabschätzungen
- Lücken im Prüfpfad
- Interne Kommunikation, die veröffentlichten Richtlinien widerspricht
- Lücken in der Datenherkunft, die Aussagen zur Integrität der Trainingsdaten untergraben
Die Übung ist darauf ausgelegt, eine privilegierte Bewertung hervorzubringen — unter dem Mandantengeheimnis, wenn sie mit externen Anwälten kombiniert wird —, die Schwachstellen aufdeckt, bevor sie zu Beweisstücken im Gerichtssaal werden.
Dies ist keine Planübung. Wir entwerfen die Beweisfragen und Dokumentenanforderungen, die die Gegenseite zustellen würde, identifizieren Verwahrer, deren Akten durchsucht würden, prüfen, ob die Sicherungssysteme erfassen, was Gerichte verlangen (gemäß den KI-Beweisaufnahmestandards des SDNY von 2025), und bewerten, ob Ihr Beauftragter nach 30(b)(6) aussagen kann, ohne mehr Risiko zu schaffen, als er ausräumt. Das beabsichtigte Ergebnis ist ein Fahrplan zur Abhilfe, geordnet nach dem Schweregrad des Prozessrisikos, mit technischen Spezifikationen zum Schließen jeder Lücke.
Multijurisdiktionale Verteidigung ohne parallele Programme
Ein Unternehmen mit EU-Kunden, Beschäftigten in Colorado, Stellenbewerbern in Illinois und Versicherungsgeschäften in einem der 23 Bundesstaaten, die das NAIC AI Model Bulletin übernommen haben, steht mindestens fünf sich überschneidenden Regulierungsregimen für ein einziges KI-System gegenüber. Der Aufbau separater Compliance-Programme je Jurisdiktion skaliert nicht und schafft Widersprüche, die die Anwälte der Kläger ausnutzen:
„Sie sagten den Regulierern in Colorado, Ihre Methodik zur Verzerrungsprüfung sei X, aber Ihre EU-Konformitätsbewertung beschreibt sie als Y. Was denn nun?“
Unser Ansatz besteht darin, einen einheitlichen Verteidigungsrahmen aufzubauen, bei dem der strengste anwendbare Standard die Grundlinie setzt.
- Ein Testprotokoll für mittelbare Diskriminierung (disparate impact), das den Standard für algorithmische Diskriminierung des Colorado SB 205 erfüllt, erzeugt gleichzeitig Beweise für die Datengovernance-Anforderungen nach Artikel 10 des EU AI Act und für die Verteidigung der geschäftlichen Notwendigkeit nach Title VII.
- Ein Verfahren zur Vorfallreaktion, das die 2-Tage-Meldefrist nach Artikel 73 erfüllt, genügt automatisch dem 72-Stunden-Fenster des New York RAISE Act und den Meldeerwartungen bundesstaatlicher Generalstaatsanwälte.
Jurisdiktionsspezifische Dokumentationsschichten erzeugen die richtigen Artefakte für jeden Regulierer oder jedes Gericht, ohne dass parallele Programme unterhalten werden müssen. Wenn ein neues bundesstaatliches Gesetz verabschiedet wird oder das EU AI Office Vollstreckungsleitlinien herausgibt, aktualisiert sich die Überlagerung. Die Basiskontrollen ändern sich selten, weil sie bereits auf den höchsten Maßstab hin gebaut sind.
Haftung auf Vorstandsebene und die Frage der Treuepflicht
Versäumnisse in der KI-Governance schaffen ein persönliches Haftungsrisiko für Vorstandsmitglieder nach dem Caremark-Standard von Delaware. Vorstände, die es versäumen, Berichtssysteme für KI-Risiken einzurichten, sehen sich abgeleiteten Aktionärsklagen (derivative shareholder claims) gegenüber. Die SEC führte KI unter ihren obersten Prüfprioritäten für 2025–2026 auf, und von Vorständen wird erwartet, dass sie bis zur Hauptversammlungssaison 2026 KI-Aufsichtsrahmen in Proxy Statements dokumentieren.
Ein Auftrag wird so zugeschnitten, dass er die an den Vorstand gerichteten Ergebnisse hervorbringt, die darauf ausgelegt sind, diese Lücke zu schließen:
- Briefing-Materialien für Führungskräfte, die technisches KI-Risiko in Governance-Sprache übersetzen
- Risikoregister, die auf Treuepflichten abgebildet sind
- Überwachungssysteme, die Vorstandsmitgliedern dokumentierte Beweise für aktive Aufsicht liefern
Kein vierteljährliches Foliendeck — ein strukturiertes Informationssystem, das die Grundlage bietet, um eine gutgläubige Aufsicht über KI-Risiken nachzuweisen, den konkreten Standard, den Caremark verlangt.
Wichtige Erkenntnisse
- Verteidigungsfähigkeit ist eine Frage der Technik, nicht der Richtlinien: Architekturen zur Beweissicherung, prozessfeste Dokumentation und für die Beweisaufnahme bereite Artefakte müssen existieren, bevor Klage erhoben wird.
- Die KI-Beweisaufnahme erzwingt nun Prompts, Ausgaben, Metadaten, Quellcode, Trainingsdaten und jede Produktivmodellversion — erfassen Sie den Entscheidungskontext zum Zeitpunkt der Inferenz oder riskieren Sie Sanktionen wegen Beweisvernichtung.
- Drei Fristen im Jahr 2026 laufen zusammen: Colorado SB 205 (30. Juni), die Hochrisiko-Pflichten des EU AI Act (2. August) und die Meldung schwerwiegender Vorfälle nach Artikel 73.
- Anbieterwerkzeuge übertragen keine Haftung; ein einheitlicher Rahmen nach dem strengsten Standard mit jurisdiktionsspezifischen Überlagerungen schlägt parallele Programme je Regulierer.
- Die Vorstandsaufsicht über KI-Risiken ist nun eine Frage der Sorgfaltspflicht nach Caremark, gestützt durch die Prüfprioritäten der SEC.
Regulatorisches Risiko & Prozessbereitschaft
 Ansehen
Ethische KI zur Abonnementbindung | Veriprajna
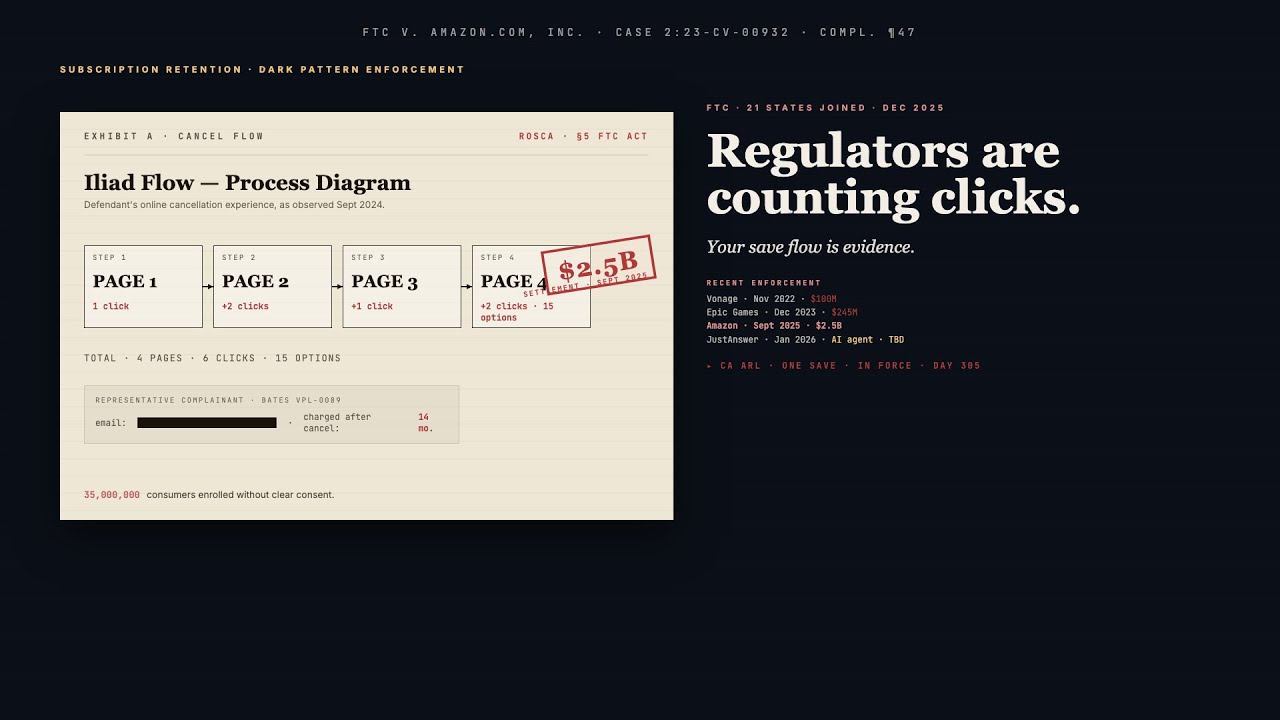
Amazon zahlte 2,5 Milliarden Dollar für einen Kündigungsablauf, der 6 Klicks erforderte. Uber sieht sich 21 Generalstaatsanwälten gegenüber wegen 23 Bildschirmen bis zur Kündigung.
 Ansehen
Compliance für Wohnungs-KI: Faire Mieterprüfung und algorithmische Preisgestaltung | Veriprajna
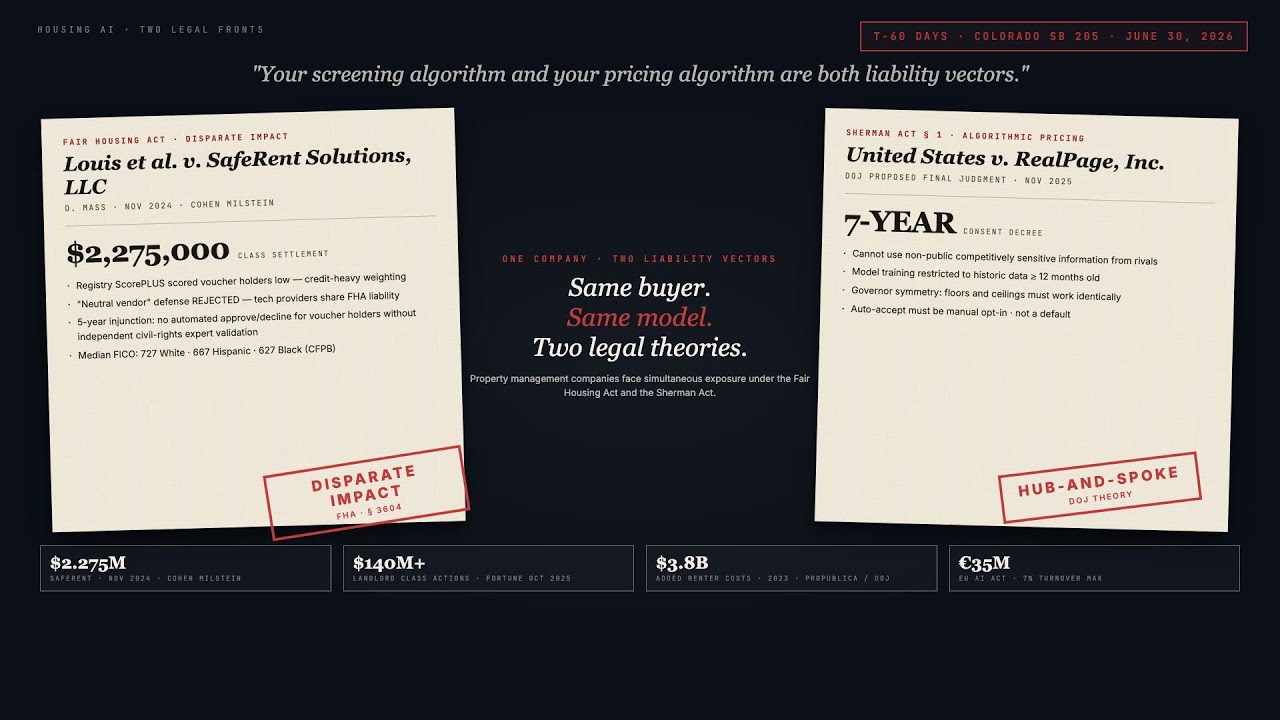
Hausverwaltungsunternehmen sind gleichzeitig an zwei Fronten rechtlich exponiert: Mieterprüfungen, die nach dem Fair Housing Act diskriminieren, und Revenue Management, das die Preisgestaltung nach dem Sherman Act koordiniert. Wir prüfen beides, entwickeln konforme Architekturen und ordnen Ihre Systeme jeder relevanten Jurisdiktion zu.
 Ansehen
Sovereign AI & Private-LLM-Bereitstellung | Veriprajna
Jedes fünfte Unternehmen hat bereits einen Sicherheitsvorfall durch die nicht genehmigte Nutzung von KI-Tools erlitten. Ein Verbot von KI funktioniert nicht. Der Aufbau sicherer, souveräner Alternativen schon.
Häufig gestellte Fragen
Was verlangt die KI-Beweisaufnahme im Prozess tatsächlich und wie bereiten wir uns darauf vor?
Gemäß den KI-Beweisaufnahmestandards des SDNY vom September 2025 erzwingen Gerichte nun die Vorlage von Nutzereingaben (Prompts), Modellausgaben, KI-generierten Entwürfen, Metadaten mit Zeitstempeln und Modellkennungen, Zugriffsprotokollen und Konfigurationseinstellungen. Die Anwälte der Kläger in Diskriminierungsfällen gehen weiter: Quellcode, Zusammensetzung der Trainingsdaten, Modellvalidierungsberichte, A/B-Testergebnisse, interne Kommunikation über bekannte Verzerrungen und jede Produktivmodellversion im relevanten Zeitraum. Vorbereitung bedeutet, eine Beweissicherungsinfrastruktur aufzubauen, die den Entscheidungskontext automatisch zum Zeitpunkt der Inferenz erfasst, nicht ihn rückwirkend zusammenzustellen, nachdem eine Vorladung eintrifft. Wir entwerfen Systeme, die für jede folgenreiche Entscheidung den Hash der Modellversion, die Eingabemerkmale, den Zustand der Vorverarbeitung, die Konfidenzwerte und die aktiven Governance-Richtlinien speichern, abfragbar nach Entscheidungs-ID, Zeitraum oder Ergebnisklasse.
Wie unterscheidet sich prozessfeste KI-Dokumentation von standardmäßigen Model Cards oder Compliance-Dokumentation?
Compliance-Dokumentation beantwortet „Haben Sie den Prozess befolgt?“ Prozessfeste Dokumentation beantwortet „Beweisen Sie, dass diese konkrete Entscheidung nicht diskriminierend war, mit Beweisen, die ein gegnerischer Sachverständiger im Kreuzverhör nicht zerlegen kann.“ Für ML-Praktiker gestaltete Model Cards fehlt der Maßstab gegnerischer Prüfung, die beweisrechtliche Lückenlosigkeit der Verwahrkette und die Abbildung auf den konkreten rechtlichen Rahmen (Daubert für Sachverständigenaussagen, Griggs/Wards Cove für die Beweislastverschiebung bei mittelbarer Diskriminierung, FCRA für Offenlegungen zu Verbraucherauskünften), die ein Prozess verlangt. Wir erstellen Dokumentation, bei der jede folgenreiche Entscheidung aus ihrem Datensatz rekonstruierbar ist: exakte Modellversion, Eingabedaten, Merkmalswerte, Zustand der Vorverarbeitungspipeline und Entscheidungslogik, Monate oder Jahre später mit manipulationssicherer Integrität abrufbar.
Was sind die Strafmaßstäbe für die Nichteinhaltung von KI-Vorschriften im Jahr 2026?
Die Straflandschaft hat konkrete Zahlen. Colorado SB 205 (in Kraft ab 30. Juni 2026): bis zu 20.000 $ pro Verstoß nach dem Consumer Protection Act, mit einer bejahenden Verteidigung nur für Organisationen, die die Einhaltung des NIST AI RMF nachweisen. EU AI Act (Hochrisiko-Vollstreckung ab 2. August 2026): bis zu 35 Millionen EUR oder 7 % des weltweiten Jahresumsatzes für verbotene Praktiken, 15 Millionen EUR oder 3 % bei Hochrisiko-Nichteinhaltung. Illinois AIVFA: bis zu 5.000 $ pro Verstoß zuzüglich Privatklagen, mit 37 im ersten Vollstreckungsmonat eingereichten Fällen. Gesetzlicher Schadenersatz nach FCRA: 100 $ bis 1.000 $ pro vorsätzlichem Verstoß, was in Sammelklagen wie der Eightfold-AI-Klage, die Daten von über einer Milliarde Arbeitnehmern umfasst, dramatisch anwächst. Bundesstaatliche UDAP-Gesetze erlauben Strafen pro Verstoß ohne Nachweis eines individuellen Schadens.
Haften wir für KI-Diskriminierung, wenn wir das Werkzeug eines Anbieters und nicht unser eigenes Modell verwenden?
Ja. Arbeitgeber haften nach Title VII, FCRA und bundesstaatlichen Beschäftigungsgesetzen weiterhin vollständig für diskriminierende Ergebnisse aus KI-Werkzeugen von Anbietern. In Mobley v. Workday (Mai 2025) entschied das Gericht, dass „die Rolle von Workday im Einstellungsprozess nicht weniger bedeutsam ist, nur weil sie angeblich durch künstliche Intelligenz statt durch einen lebenden Menschen geschieht.“ Die FCRA-Sammelklage gegen Eightfold AI nennt Arbeitgeber, die das Bewertungswerkzeug verwendet haben. Colorado SB 205 legt Betreibern (Deployern) gesonderte Pflichten auf, unabhängig davon, ob sie das KI-System selbst entwickelt haben. Sie können rechtliche Haftung nicht auslagern, indem Sie die Technologie auslagern. Wir helfen Organisationen, die Dokumentations-, Test- und Aufsichtsinfrastruktur aufzubauen, die nachweist, dass Sie gebotene Sorgfalt über KI-Werkzeuge von Anbietern ausgeübt haben — die Verteidigung, auf die es wirklich ankommt, wenn die Klage eines Klägers eintrifft.
Wie handhaben wir KI-Compliance, wenn sich Bundes- und Bundesstaatsregulierer in entgegengesetzte Richtungen bewegen?
Das aktuelle Umfeld ist in sich widersprüchlich. Das CFPB schlug im November 2025 vor, die Vollstreckung bei mittelbarer Diskriminierung (disparate impact) nach dem ECOA zu beenden, während bundesstaatliche Generalstaatsanwälte gleichzeitig KI-Diskriminierungsklagen nach bundesstaatlichen UDAP-Gesetzen einreichten. Die FTC hob im Februar 2026 ihre Rytr-Zustimmungsverfügung auf und erließ dann im März 2026 einen umfassenden Rahmen zur Vollstreckung bei KI-Agenten. Ein Dekret im Dezember 2025 schlug eine bundesrechtliche Verdrängung bundesstaatlicher KI-Gesetze vor, doch 36 bundesstaatliche Generalstaatsanwälte lehnten es formell ab, und bis Gerichte entscheiden, bleiben bundesstaatliche Gesetze vollstreckbar. Wir bauen Verteidigungsarchitekturen, die auf die gesetzlichen Pflichten selbst abgebildet sind, nicht auf die aktuelle Haltung eines einzelnen Regulierers. Ein einheitlicher Kontrollrahmen mit jurisdiktionsspezifischen Dokumentationsüberlagerungen bedeutet, dass sich bei einer Verschiebung der Vollstreckungsprioritäten die Überlagerung aktualisiert, während die Basiskontrollen bestehen bleiben.
Was ist eine Mock-Beweisaufnahme-Übung und was bringt sie tatsächlich hervor?
Eine Mock-Beweisaufnahme-Übung ist eine gegnerische Simulation, bei der unsere Ingenieure die Rolle der technischen Sachverständigen eines Klägers einnehmen und Ihre KI-Systeme auf Prozessschwachstellen abklopfen. Wir entwerfen die tatsächlichen Beweisfragen und Dokumentenanforderungen, die die Gegenseite zustellen würde, identifizieren die Verwahrer, deren Akten durchsucht würden, prüfen, ob Ihre Sicherungssysteme erfassen, was Gerichte nun gemäß den KI-Beweisaufnahmestandards des SDNY von 2025 verlangen, und bewerten, ob Ihr Unternehmensbeauftragter nach 30(b)(6) über das System aussagen kann, ohne zusätzliches Risiko zu schaffen. Das Ergebnis ist ein privilegierter Fahrplan zur Abhilfe (unter dem Mandantengeheimnis durchgeführt, wenn er mit externen Anwälten kombiniert wird), geordnet nach dem Schweregrad des Prozessrisikos, mit technischen Spezifikationen zum Schließen jeder Lücke. Dies unterscheidet sich von einer Compliance-Prüfung, weil wir ausdrücklich auf gegnerische Schwachstellen testen und nicht gegen einen Compliance-Rahmen abgleichen.
Sind unsere Vorstandsmitglieder persönlich für Versäumnisse in der KI-Governance haftbar?
Nach dem Caremark-Standard von Delaware verletzen Vorstandsmitglieder ihre Sorgfaltspflicht, wenn sie es versäumen, Informations- und Berichtssysteme einzurichten, oder das Management nicht angemessen überwachen. Die KI-Governance liegt nun eindeutig innerhalb dieses Rahmens. Die SEC führte KI unter ihren obersten Prüfprioritäten für 2025–2026 auf, und von Vorständen wird erwartet, dass sie bis zur Hauptversammlungssaison 2026 KI-Aufsichtsrahmen in Proxy Statements dokumentieren. Ein Versäumnis riskiert abgeleitete Aktionärsklagen nach Art von Caremark, ablehnende Empfehlungen (withhold recommendations) und Reputationsschäden. Wir bauen die strukturierten Informationssysteme, die Vorstandsmitgliedern dokumentierte Beweise für aktive KI-Aufsicht liefern: Risikoregister, die auf Treuepflichten abgebildet sind, Überwachungs-Dashboards, die den Governance-Status zeigen, und Briefing-Materialien, die technisches KI-Risiko in die Governance-Sprache übersetzen, die Vorstandsmitglieder benötigen, um eine gutgläubige Aufsicht nachzuweisen.
Wie bauen wir Tests für mittelbare Diskriminierung auf, die gegen den statistischen Sachverständigen eines Klägers standhalten?
Die Beweislastverschiebungsschemata unterscheiden sich je nach Gesetz. Title VII (Griggs/Wards Cove) verlangt vom Arbeitgeber den Nachweis von Arbeitsplatzbezogenheit und geschäftlicher Notwendigkeit, wenn ein Kläger eine mittelbare Diskriminierung (disparate impact) nachweist. ECOA und FHA haben ihre eigenen Standards. Der statistische Sachverständige eines Klägers wird Stichprobengrößen, Testmethodik, Definitionen geschützter Gruppen und die Frage anfechten, ob die Vergleichspopulation ordnungsgemäß konstruiert wurde. Wir entwerfen Testprotokolle auf der Ebene des Systementwurfs, nicht als nachträgliche Analyse: Wir definieren die Segmentierung geschützter Gruppen, wählen geeignete statistische Tests (Vier-Fünftel-Regel, regressionsbasiert, Bayessch), legen Basisvergleichspopulationen fest und dokumentieren die Rechtfertigung der geschäftlichen Notwendigkeit für jedes Merkmal, das ungleiche Ergebnisse hervorbringt. Die Dokumentation ist so strukturiert, dass, wenn der Sachverständige eines Klägers die Methodik anficht, die Antwort mit der Testbegründung bereits aktenkundig ist und nicht während der Vernehmung improvisiert werden muss.
Wie sehen die technischen Abhilfeanforderungen von KI-Zustimmungsverfügungen typischerweise aus?
Zustimmungsverfügungen in KI-Vollstreckungsverfahren folgen einem sich abzeichnenden Muster: algorithmische Herausgabe (algorithmic disgorgement) — Vernichtung unrechtmäßig erhobener Daten und darauf trainierter Modelle —, Verbotszeiträume für bestimmte KI-Nutzungen (Rite Aid erhielt ein 5-jähriges Verbot der Gesichtserkennung), verpflichtende Löschung im KI-System verwendeter Verbraucherdaten, unabhängige Prüfungen durch Dritte (typischerweise alle zwei Jahre), schriftliche Risikomanagement- und Governance-Programme, Benachrichtigungs- und Opt-out-Mechanismen für Verbraucher sowie laufende Compliance-Berichterstattung an den Regulierer. Die Rite-Aid-Zustimmungsverfügung der FTC ist die aktuelle Vorlage. Wir übersetzen diese Anforderungen durch Reverse-Engineering in proaktive Infrastruktur: Nachverfolgung der Datenherkunft, die eine rechtmäßige Erhebung nachweisen kann, Dokumentation der Modellabstammung, die saubere Trainingsdaten belegen kann, und Governance-Programme, die die typischen Abhilfeforderungen einer Zustimmungsverfügung bereits erfüllen. Dies vor der Vollstreckung aufzubauen ist um Größenordnungen billiger als eine Nachrüstung unter gerichtlicher Aufsicht.
Entwickeln Sie Ihre KI mit Zuversicht.
Arbeiten Sie mit einem Team zusammen, das über umfassende Erfahrung im Aufbau der nächsten Generation von Unternehmens-KI verfügt. Wir helfen Ihnen, eine KI-Strategie zu entwerfen, zu entwickeln und einzuführen, der Sie vertrauen können.
Veriprajna Deep-Tech-Beratung ist auf die Entwicklung sicherheitskritischer KI-Systeme für die Bereiche Gesundheitswesen, Finanzen und Regulierung spezialisiert. Unsere Architekturen werden anhand etablierter Protokolle validiert und mit umfassender Compliance-Dokumentation belegt.