Garantía de lanzamiento independiente para actualizaciones de endpoints

El mismo proveedor envía dos actualizaciones. Una llega a un canario del 1.2% en segundos. La otra es bloqueada antes de que cualquier endpoint se reinicie.

Kestrel es un plano de control independiente situado entre sus proveedores de software y su flota de producción. Intercepta una actualización de un proveedor antes de que llegue a cualquier endpoint, demuestra la firma de fallo de clase CrowdStrike de forma determinista, controla el lanzamiento con políticas que un modelo asesor no puede anular y exporta un registro de evidencias firmado que un consejo de administración y un regulador pueden volver a ejecutar. Lo que puede observar aquí es una demo sobre una flota sintética de 8,500 endpoints, no un pipeline desplegado en producción.

20 → 21

La discrepancia en el recuento de campos que hizo caer la flota

Causa raíz de CrowdStrike, RCA agosto de 2024

12/12

Decisiones de lanzamiento correctas

Sobre un conjunto etiquetado de 12 fixtures de prueba, determinista

0/6

Bloqueos falsos en las actualizaciones benignas

6 fixtures benignos en el mismo conjunto

La flota, el proveedor SentinelEdge y su agente de clase Falcon son sintéticos. El escenario C-00000291 reproduce la firma de fallo documentada de CrowdStrike del 19 de julio, no los sistemas de ningún cliente real.

Una discrepancia de esquema derribó millones de máquinas, y ninguna capa la estaba supervisando.

El 19 de julio de 2024, un único archivo de canal de Rapid Response Content de CrowdStrike hizo caer millones de máquinas Windows en menos de 90 minutos. La causa raíz publicada no fue un ataque informático ni un mal modelo. Fue una discrepancia de esquema: el validador en la nube aprobó una actualización de 21 campos mientras que el intérprete del kernel aún esperaba 20, lo que produjo una lectura fuera de límites y una BSOD instantánea. Debido a que la caída ocurrió en una fase tan temprana del arranque, el agente que fallaba nunca pudo reinicializarse para recibir un comando de rollback, por lo que la recuperación requirió reparar manualmente las máquinas una a una en Safe Mode. (Análisis de Causa Raíz de CrowdStrike, agosto de 2024).

El proveedor se supervisa a sí mismo

El validador que aprobó la actualización pertenecía al mismo proveedor que la envió. Un pipeline autosupervisado no cuenta con ninguna parte independiente que examine la carga útil en su trayecto hacia su flota de producción.

Las herramientas existentes miran hacia otro lado

Las herramientas de SBOM y SCA cubren dependencias de código abierto, no los archivos de canal propietarios de un proveedor. La seguridad de contenido vigila los prompts y la identidad vigila el acceso. Nadie examina la propia actualización del proveedor en su trayecto de entrada.

Los comités de control de cambios la aprueban sin cuestionar

Una empresa con 5,000 endpoints ejecuta de 8 a 12 agentes con privilegios de kernel de proveedores que no controla, cada uno capaz de inyectar un archivo de canal directamente en ring 0. Los comités asesores de cambios aprueban las actualizaciones de proveedores basadas en la confianza, porque no existe nada intermedio entre ese pipeline y la producción.

El veredicto lo establece código que un regulador puede volver a ejecutar, no el modelo que lo asesoró.

Un equipo asesor razona sobre cada actualización, pero no puede decidir. Kestrel canaliza cada paquete a través de un pipeline que lo normaliza, lo contextualiza frente a la flota, permite que el equipo debata y luego entrega la decisión a un verificador determinista y a una puerta de políticas escritos en Python puro. Un agente asesor que se incline por el lanzamiento nunca puede desestimar un hallazgo determinista crítico, porque la confianza en un producto de gobernanza no debe depender de que el propio elemento gobernado responda por sí mismo.

01 / SCHEMA-COMPATIBILITY DIFF

Lectura del recuento de campos que espera el intérprete

La comprobación compara el recuento de campos declarado en una actualización con lo que espera el intérprete del kernel desplegado. Una actualización de 21 campos que llega a un intérprete de 20 campos es la causa raíz literal del 19 de julio, detectada mediante aritmética antes de que cualquier endpoint se reinicie.

02 / SANDBOX REBOOT-CYCLE MODEL

Un resultado por perfil a lo largo de ciclos de reinicio

Un sandbox simulado modela el comportamiento de BSOD y bucles de arranque por perfil de sistema operativo a lo largo de ciclos de reinicio, a partir de una señal de compatibilidad de controladores independiente de la comprobación de esquema. Cuando informa que 5 de 6 perfiles fallan, esto corrobora el hallazgo del esquema en lugar de limitarse a repetirlo.

03 / BLAST-RADIUS AND CANARY MATH

Una primera ola evaluada frente a la política

La comprobación calcula la primera ola frente a su política de canario máximo. Un despliegue al 100% de la flota de una sola vez, o uno sin un plan de canario declarado, infringe la política y es rechazado, mientras que una primera ola escalonada del 1.2% se encuentra dentro de ella.

04 / DEAD-AGENT AND CONFLICT DETECTOR

Un agente que no puede revertirse a sí mismo

La comprobación marca un agente de prearranque que es a su vez el receptor del rollback, de modo que una caída dejaría huérfano al endpoint y obligaría a usar Safe Mode máquina por máquina, y señala cuando dos proveedores modifican la misma retrollamada (callback) del kernel en una misma ventana. Este es el fallo que convirtió el 19 de julio en una recuperación manual.

El equipo asesor está construido sobre Pydantic AI: un normalizador, un intérprete de sandbox y dos críticos opuestos, uno argumentando que la actualización es segura para enviar y otro argumentando que provocará una caída. Ese par adversarial somete a prueba de equipo rojo el veredicto desde ambas direcciones antes de que el código decida. El veredicto en sí es una de cuatro disposiciones: ALLOW para autorizar el despliegue al canario, HOLD para remitir a revisión, BLOCK para rechazar el lanzamiento y ABSTAIN para enrutar una carga útil no analizable a un humano, porque la puerta de control nunca da luz verde a lo que no puede demostrar.

El equipo es neutral respecto al proveedor, con Anthropic, OpenAI o Gemini seleccionables mediante una variable de entorno y un modelo predeterminado de claude-opus-4-8, y funciona completamente sin conexión sin clave de API mediante un mecanismo de reserva asesor determinista. En todos los modos, el verificador y la puerta permanecen inalterados y continúan generando el veredicto completo y el registro de evidencias. El verificador y la puerta residen deliberadamente fuera del marco de agentes.

El mismo proveedor, dos actualizaciones, dos decisiones registradas.

La demo gobierna una flota sintética, Acme Financial: Global Endpoint Fleet, de 8,500 endpoints distribuidos en 6 perfiles de SO y 8 agentes privilegiados, 5 de ellos en ring-0. El proveedor SentinelEdge envía dos actualizaciones de Rapid Response Content. Observe lo que Kestrel hace con cada una.
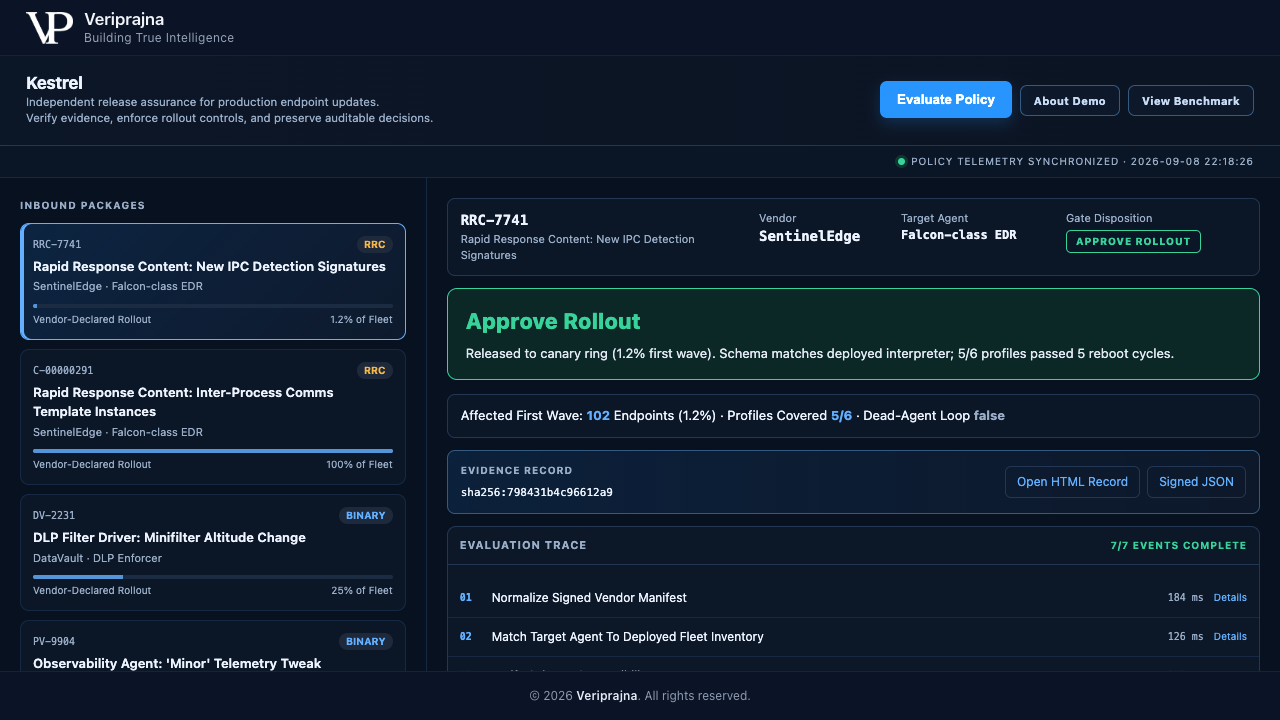
Pantalla Aprobar despliegue de Kestrel para la actualización benigna RRC-7741 de SentinelEdge. El panel de decisión verde indica liberado al anillo canario en una primera ola del 1.2%, el esquema coincide con el intérprete desplegado, 5 de 6 perfiles superaron 5 ciclos de reinicio. Debajo, una primera ola afectada de 102 endpoints, un bucle de agente inactivo en false, un registro de evidencias con hash sha256:798431b4c96612a9 y una traza de evaluación que indica 7 de 7 eventos completados.
ALLOW. La actualización benigna RRC-7741 declara un esquema coincidente de 20 campos y un plan canario escalonado. El esquema coincide, 5 de 6 perfiles superan 5 ciclos de reinicio con el perfil heredado excluido, el bucle de agente inactivo es false y la primera ola del 1.2% se ajusta a la política. Kestrel aprueba el lanzamiento y lo libera a un anillo canario de 102 endpoints. Verde, rápida y predecible, justo como debe ser una buena actualización.
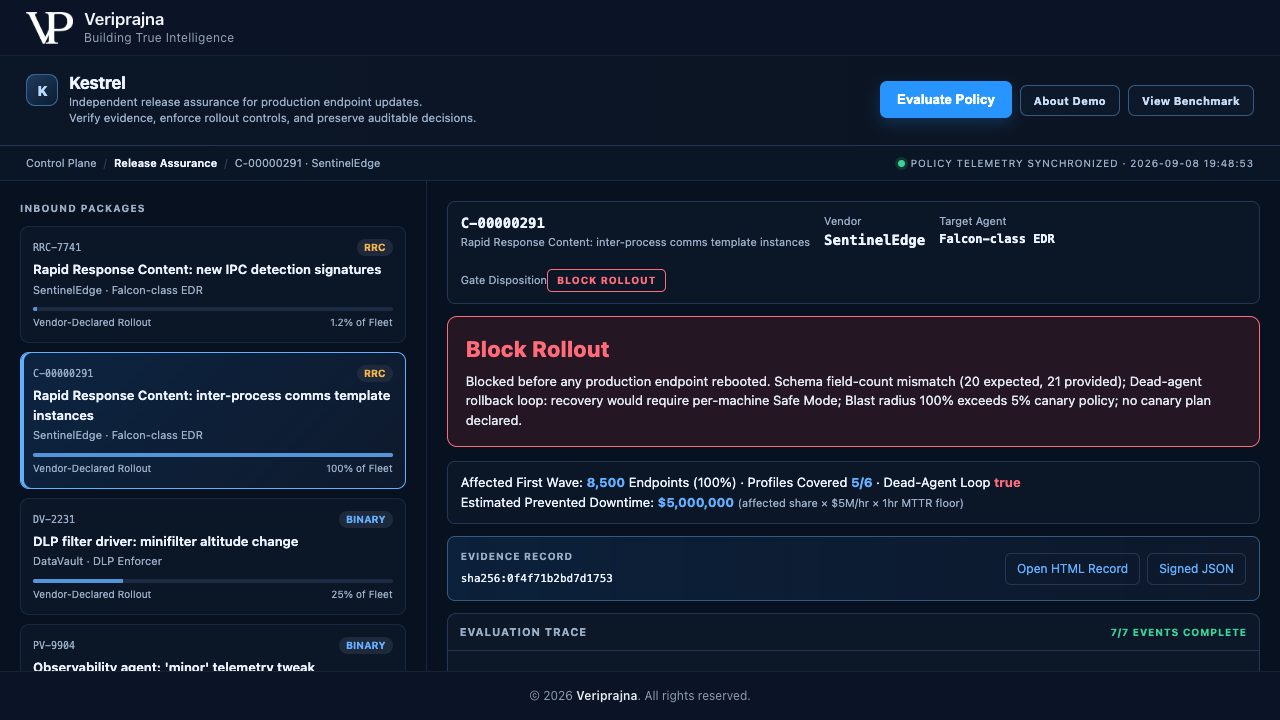
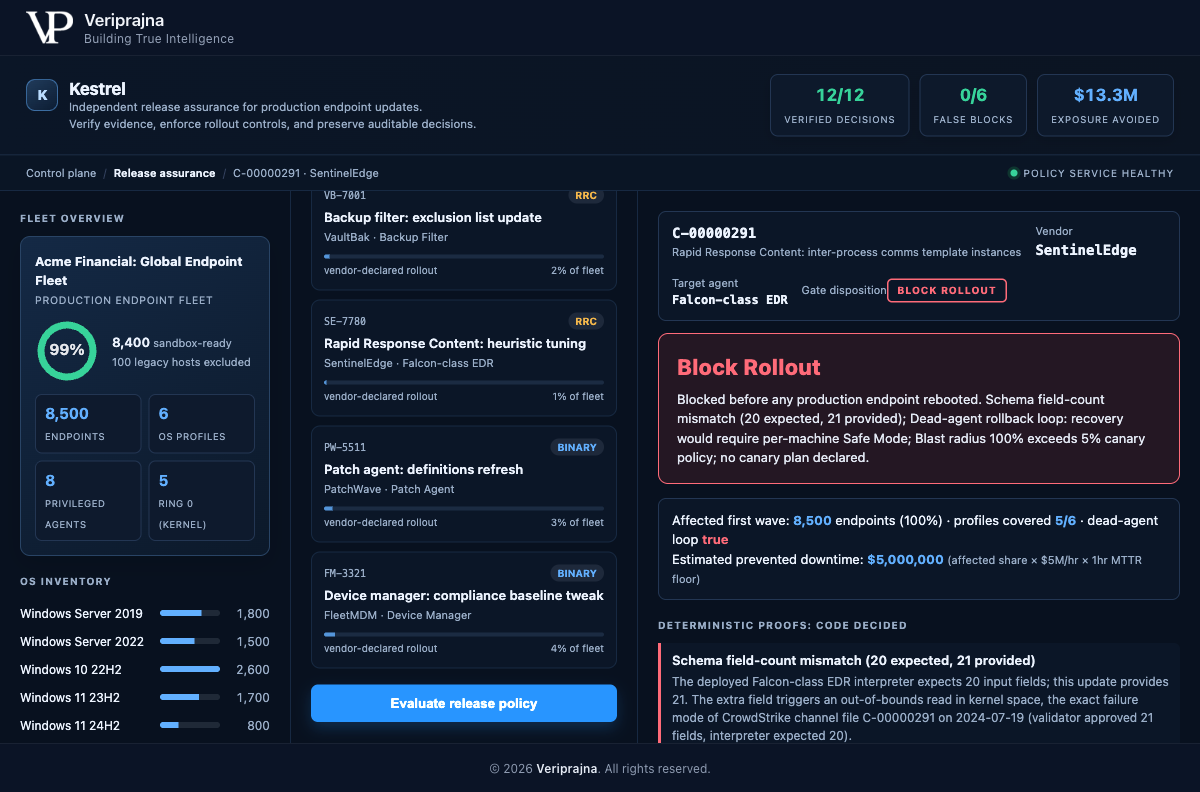
Pantalla Bloquear despliegue de Kestrel para la actualización C-00000291 de SentinelEdge, junto a la vista general de la flota sintética que muestra 8,500 endpoints, 6 perfiles de SO y 8 agentes privilegiados con 5 en ring 0. El panel rojo de bloqueo indica bloqueado antes de que cualquier endpoint de producción se reiniciara, con una discrepancia en el recuento de campos del esquema de 20 esperados y 21 proporcionados, un bucle de rollback de agente inactivo, un radio de impacto del 100% que supera la política canaria del 5%, una primera ola afectada de 8,500 endpoints y un tiempo de inactividad evitado estimado de $5,000,000.
BLOCK. La actualización C-00000291 reproduce la firma del 19 de julio: una discrepancia en el recuento de 20 a 21 campos, una BSOD simulada en 5 de 6 perfiles, un bucle de rollback de agente inactivo en true y un radio de impacto del 100% sin plan canario, enviada a toda la flota a la vez. Las cuatro comprobaciones se activan y el despliegue es rechazado antes de que cualquier endpoint se reinicie. El tiempo de inactividad evitado estimado de $5,000,000 es el modelo propio de la demo, calculado en pantalla como la proporción afectada multiplicada por $5M por hora por un umbral mínimo de una hora de MTTR, no la pérdida de un cliente real.
La decisión completa de bloqueo C-00000291 en Kestrel con su registro de evidencias desplegado. Debajo del veredicto de bloqueo en rojo, un panel de registro de evidencias muestra un hash de contenido SHA-256 con botones Open HTML Record y Signed JSON, sobre una traza de evaluación que indica 7 de 7 eventos completados.
El comprobante de la decisión. Un solo clic exporta un registro de evidencias firmado en vista HTML junto con un archivo JSON, que incluye un hash de contenido SHA-256, el veredicto, las pruebas deterministas, los resultados de sandbox por perfil, los veredictos de los asesores con su ID de modelo, las reglas de política activadas y una traza de evaluación paso a paso. La firma es un SHA-256 local para integridad, no PKI empresarial.
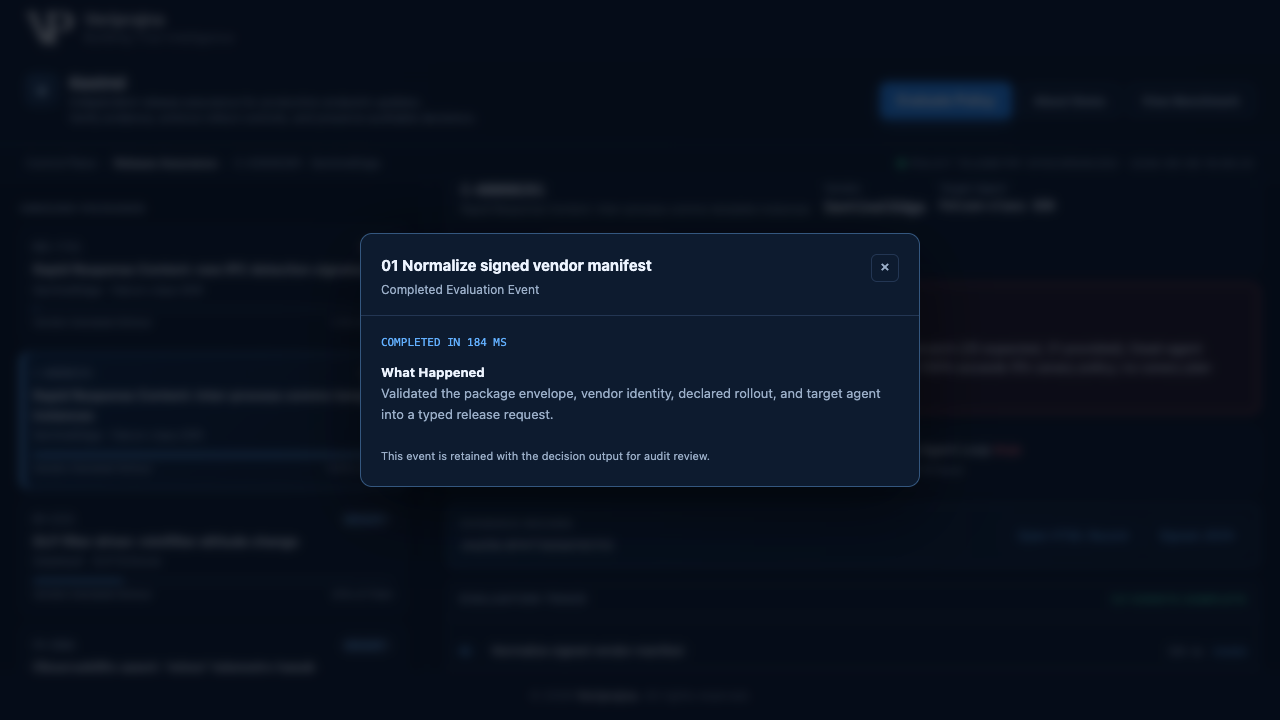
Una ventana modal de paso individual de la traza de evaluación en Kestrel titulada Normalize signed vendor manifest, marcada como completada en 184 milisegundos, que describe cómo validó el paquete contenedor, la identidad del proveedor, el despliegue declarado y el agente de destino en una solicitud de lanzamiento tipificada, con una nota de que el evento se conserva junto con el resultado de la decisión para su revisión en auditorías.
Cada paso es auditable. Cada uno de los siete eventos de la traza se abre con su propia latencia y una descripción clara de lo que ejecutó. El primer paso normaliza el manifiesto firmado del proveedor en 184 milisegundos y se retiene con el resultado de la decisión, de modo que un auditor puede recorrer la decisión paso a paso en lugar de aceptarla por confianza.

Lo que afirma el marcador y lo que no.

Una pestaña View Benchmark ejecuta el conjunto completo de fixtures etiquetados y elabora un marcador. Lea cada cifra con el alcance que la demo le asigna explícitamente. Se trata de resultados de cobertura de gobernanza en un conjunto fijo, no de una garantía universal de mundo abierto, y son deterministas, por lo que las mismas entradas generan las mismas decisiones en cada ejecución.

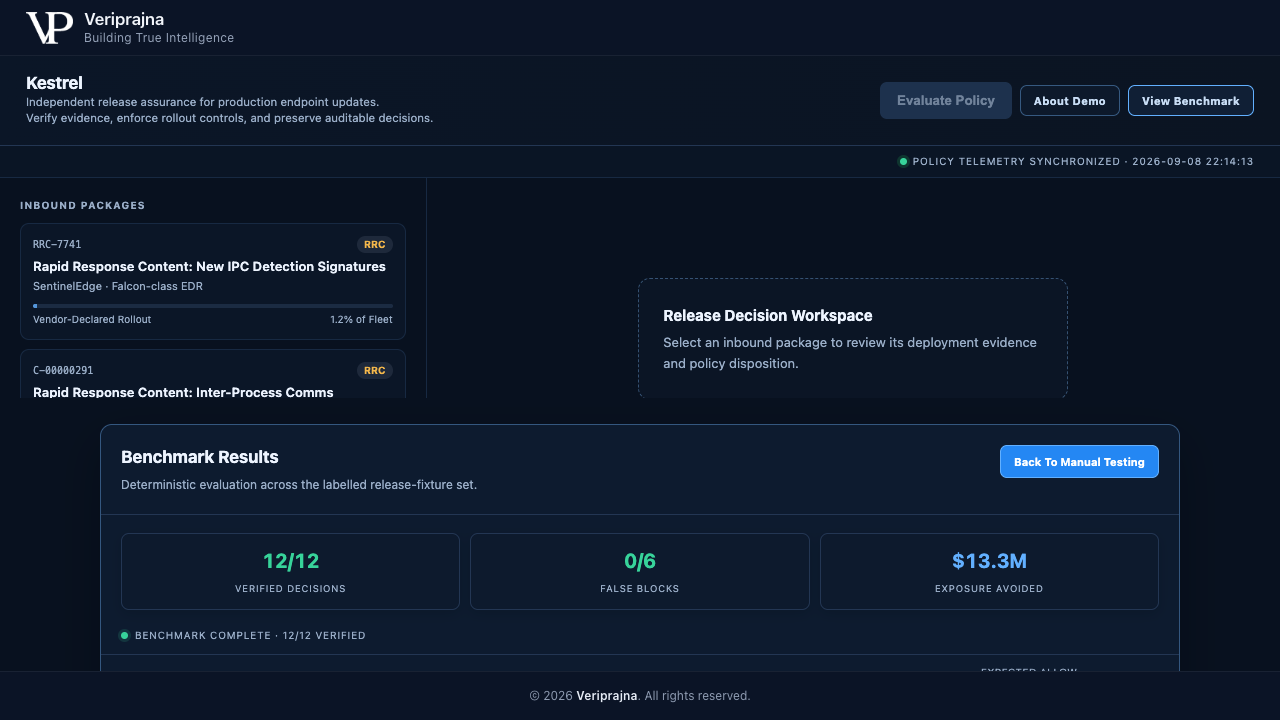
Panel de Resultados de Benchmark de Kestrel, etiquetado como una evaluación determinista en el conjunto etiquetado de fixtures de lanzamiento. Tres grandes tarjetas indican 12 de 12 decisiones verificadas, 0 de 6 bloqueos falsos y $13.3M de exposición evitada, sobre una línea de estado que indica benchmark completado, 12 de 12 verificados.
Tres cifras, acompañadas de su alcance. El 12 de 12 representa la precisión de la puerta en un conjunto etiquetado de 12 fixtures con una decisión de referencia (ground truth) para cada uno. El 0 de 6 corresponde a los bloqueos falsos en los 6 fixtures benignos, lo que destruiría la confianza si fuera erróneo. Los $13.3M son el tiempo de inactividad evitado estimado que la demo modela a través de los elementos bloqueados y retenidos, de los cuales $5,000,000 corresponden al único bloqueo de clase CrowdStrike, calculados con la fórmula mostrada en pantalla.
PreguntaLo que hace Kestrel en esta demoLo que queda fuera de la demo
Precisión de la puerta12 de 12 decisiones correctas sobre un conjunto etiquetado de 12 fixtures, incluyendo 6 benignos, varios bloqueos y retenciones, y 1 abstención justificada.Una garantía universal de que se detecta cada actualización defectuosa. El resultado se basa en un conjunto fijo, no en un entorno de mundo abierto.
Tiempo de inactividad evitadoUnos $13.3M estimados en todo el conjunto, de los cuales $5M corresponden a la actualización de clase CrowdStrike bloqueada, a partir de un modelo en pantalla de cuota afectada multiplicada por una tarifa por hora por un umbral de una hora.Dinero que un cliente real ahorró o un retorno garantizado. Es una estimación sintética sobre fixtures sintéticos.
Cobertura de sandboxUn modelo determinista de resultados por perfil sobre 5 de 6 perfiles de la flota, con hosts heredados de Server 2012 marcados y excluidos en lugar de asumirse como seguros.Una granja real de sandboxes en máquinas virtuales Windows. La matriz aquí es un modelo simulado, no máquinas virtuales reales, y la granja figura en la hoja de ruta.
IntegracionesLee una fuente del canal de actualizaciones de proveedores y la enruta a una cola de ITSM como stubs de prueba, firmando el registro con un hash local SHA-256.ITSM bidireccional en tiempo real, una fuente real de proveedores y firma con PKI empresarial. Estas son integraciones simuladas en la demo.

Lo que esta demo NO hace

Kestrel no es un EDR y no compite con Falcon, Defender ni Cortex XDR. No escanea endpoints, no aplica parches ni elimina malware, y nunca necesita acceso al kernel. La matriz de sandbox es un modelo determinista de resultados por perfil, no máquinas virtuales reales de Windows; la firma de evidencias es un SHA-256 local, no PKI empresarial; y la fuente del canal de actualizaciones de proveedores junto con la cola de ITSM son stubs de prueba, no conectores en producción. Acme Financial, SentinelEdge y el agente de clase Falcon son ficticios, y ningún proveedor real es cliente, socio ni patrocinador de Veriprajna. El 12 de 12 y el 0 de 6 son resultados en un conjunto fijo etiquetado de 12 fixtures, y las cifras en dólares provienen del modelo propio de la demo sobre tiempo de inactividad evitado estimado, no constituyen certificación, asesoramiento legal ni un retorno garantizado. Una granja real de sandboxes en máquinas virtuales, ITSM bidireccional en producción, una auditoría de responsabilidad de contratos de proveedores, la verificación formal del kernel y el endurecimiento para integración en sitios web están en la hoja de ruta y no se han implementado. Esta página es un artículo explicativo con un vídeo, capturas de pantalla, un desglose de mecanismos y respuestas a preguntas frecuentes, no una aplicación ejecutable desde aquí.

Lo que un CISO pregunta antes de colocar una capa entre un proveedor y la producción.

¿No es esto solo otro EDR? Ya utilizamos CrowdStrike y Defender.

No. Kestrel no es un EDR y nunca requiere acceso al kernel. Se sitúa una capa por encima de sus agentes de EDR, DLP, cifrado y parches, y gobierna lo que dichos proveedores tienen permitido enviar a su flota de producción. No escanea endpoints, no aplica parches ni elimina malware. Lee la actualización propuesta por el proveedor, demuestra si es segura para su despliegue y controla el lanzamiento mediante políticas, una función que ninguno de sus agentes a nivel de kernel realiza respecto al proveedor situado por encima de ellos.

La interrupción de CrowdStrike fue un error que le correspondía solucionar al proveedor. ¿Qué podemos hacer realmente por nuestra parte?

Las empresas que quedaron inactivas el 19 de julio de 2024 no eran dueñas del canal de entrega del proveedor, pero asumieron las consecuencias. La brecha estructural radica en que ninguna capa independiente se interpone entre el pipeline de actualizaciones del proveedor y sus endpoints de producción: el validador del proveedor se fiscaliza a sí mismo, las herramientas SBOM y SCA cubren dependencias de código abierto en lugar de archivos de canal propietarios, y los comités asesores de cambios tienden a aprobar las actualizaciones de proveedores sin cuestionarlas. Kestrel es esa capa ausente. Lee la carga útil real que el proveedor está a punto de enviar y decide, mediante código que usted controla, si llega o no a producción.

Si hay un LLM en el ciclo, ¿cómo puedo confiar en el veredicto para una presentación de cumplimiento normativo?

El equipo asesor solo razona sobre la actualización. El veredicto lo determinan un verificador determinista y una puerta de políticas programados en Python puro, con aritmética rederivable que un regulador puede volver a ejecutar, por lo que un agente asesor inclinado a favor del lanzamiento jamás puede invalidar un hallazgo determinista crítico. Dado que la decisión es código y no un autoinforme del modelo, la misma entrada produce exactamente la misma decisión en cada ejecución y carece de varianza de modelo. La demo también funciona completamente sin conexión y sin clave de API mediante un mecanismo de reserva asesor determinista, y la puerta de políticas y su veredicto permanecen inalterados en dicho modo.

¿Una puerta de control como esta no bloqueará simplemente nuestras actualizaciones legítimas y ralentizará todo?

Es una puerta de control, no un obstáculo restrictivo que lo bloquea todo. En la demo, una actualización legítima de Rapid Response Content del mismo proveedor supera las comprobaciones y se despliega en un anillo canario del 1.2% en cuestión de segundos, mientras que la peligrosa es bloqueada. En las 6 pruebas de referencia (fixtures) legítimas del conjunto etiquetado hubo 0 bloqueos falsos. Kestrel interviene de forma tajante solo ante situaciones peligrosas, y los hosts heredados que no puede modelar se marcan y excluyen en lugar de asumirse como seguros.

¿Qué entrego realmente a mi auditor tras una decisión de despliegue?

Un solo clic exporta un registro de evidencias firmado en vista HTML junto con un archivo JSON que incluye un hash de contenido SHA-256, el veredicto, las pruebas deterministas, los resultados de sandbox por perfil, los veredictos de los agentes asesores con su ID de modelo, las reglas de política activadas y una traza de evaluación paso a paso con la latencia de cada etapa. El registro también incorpora el marco de la Ley de Ciberresiliencia de la UE, las divulgaciones de la SEC y el precedente de Delta para adaptarse a cualquier diálogo regulatorio formal. La firma es un hash local SHA-256 para integridad, no una PKI empresarial, y el registro está diseñado para alinearse con esos requisitos de presentación formal y no como una certificación.

¿Esto nos ata a un único proveedor de IA y envía datos a servidores externos?

No. El equipo asesor está desarrollado con Pydantic AI y es neutral respecto al proveedor, permitiendo seleccionar Anthropic, OpenAI o Gemini mediante una variable de entorno, con un modelo predeterminado de claude-opus-4-8 al que se accede mediante un puente local o la API de Anthropic. También funciona de forma totalmente desconectada sin clave de API mediante un mecanismo de reserva asesor determinista. En todos los modos, el verificador determinista y la puerta de políticas permanecen idénticos y continúan generando el veredicto completo y el registro de evidencias, ya que la garantía nunca fue una propiedad del modelo.

Investigación técnica

La investigación detrás de esta demo: la arquitectura, el diseño de verificación y el plan empresarial.

Redes sociales

También publicado en

Comience con la única actualización de proveedor que no puede permitirse que llegue a producción sin verificar.

Somos un equipo de ingeniería de IA, no un proveedor de middleware. Construimos la capa independiente que decide mediante código qué tiene permitido enviar un proveedor a su flota de producción y le entrega el comprobante.

Una primera conversación útil es concreta: los agentes con privilegios de kernel que ejecuta su flota, las rutas de actualización de proveedores que llegan a producción sin ninguna verificación independiente y la política de canario y despliegue que desea hacer cumplir. Podemos analizar detalladamente las comprobaciones deterministas, la puerta de políticas y el formato del registro de evidencias junto con sus equipos de endpoints y cumplimiento.

Evaluación de gobernanza de lanzamientos

  • ✓ Inventario de agentes con privilegios de kernel
  • ✓ Rutas de actualización de proveedores hacia producción
  • ✓ Dónde no existe ninguna verificación independiente
  • ✓ Definición de políticas de despliegue y canario

Construya el plano de control

  • ✓ Verificador determinista y puerta de políticas
  • ✓ Contextualización de la flota y modelo de sandbox
  • ✓ Formato de registro de evidencias firmado
  • ✓ Puntos de conexión e integración para su ITSM y canales