Una videochiamata convincente richiede comunque una regola di sblocco dei pagamenti

Una videochiamata convincente può dare l'impressione che una richiesta di pagamento sia definita prima ancora che ne sia definita l'autorizzazione. Per un team di tesoreria, la domanda determinante è quale prova consenta l'invio del bonifico. Voglio che tale risposta regga di fronte a un interlocutore persuasivo e offra all'attività commerciale legittima un percorso ben definito per procedere.
Questa posizione crea un problema di progettazione. Bloccare ogni istruzione incerta riversa il costo dell'incertezza sul business. Autorizzare qualsiasi istruzione che riceva una seconda risposta rassicurante può rendere il controllo facile da eludere. Una policy di pagamento deve distinguere tra una prova mancante che può essere ottenuta e una condizione fallita che una semplice conferma non può sanare.
VoxFence, la nostra demo presso Veriprajna, rende tale distinzione verificabile. Utilizza casi di pagamento sintetici, segnali forniti di chiamata e dispositivo, nonché adattatori simulati di tesoreria e verifica. Dimostra un meccanismo di autorizzazione; non esegue un'analisi forense di una videochiamata reale.
Il punteggio non risponde alla domanda sullo sblocco
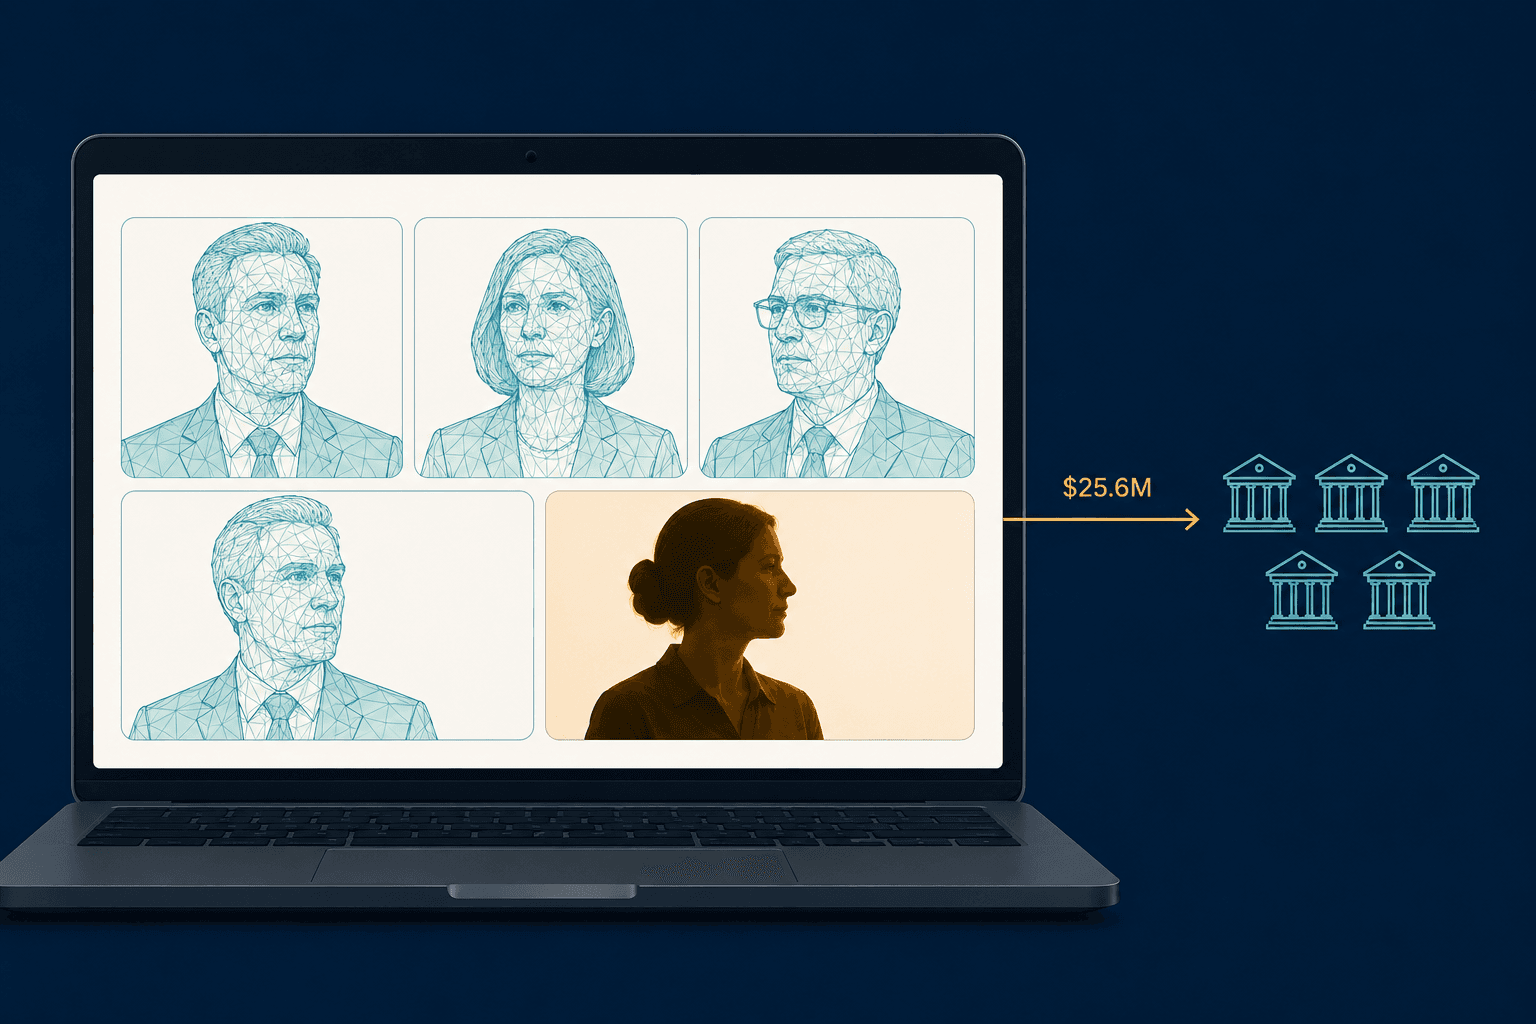
Si consideri un'istruzione di bonifico sintetica da 25,6 milioni di dollari verso nuovi beneficiari, supportata unicamente da una videochiamata. Il relativo input del rilevatore fornito è denominato P(authentic) e impostato a 0.90. Si tratta di un punteggio configurato, non di una probabilità misurata o calibrata che l'interlocutore sia autentico. Il test fixture fornisce inoltre un flag di iniezione e un endpoint non attestato, il che indica che il dispositivo non ha soddisfatto la verifica configurata.
Il gate della policy blocca questa istruzione a monte della linea di tesoreria simulata. Il punteggio non è una condizione decisionale all'interno del gate. In corrispondenza o al di sopra della soglia configurata di 50.000 dollari, un flag di iniezione o un dispositivo non attestato genera un blocco. Incrementare il punteggio non può soddisfare tali condizioni di sblocco.
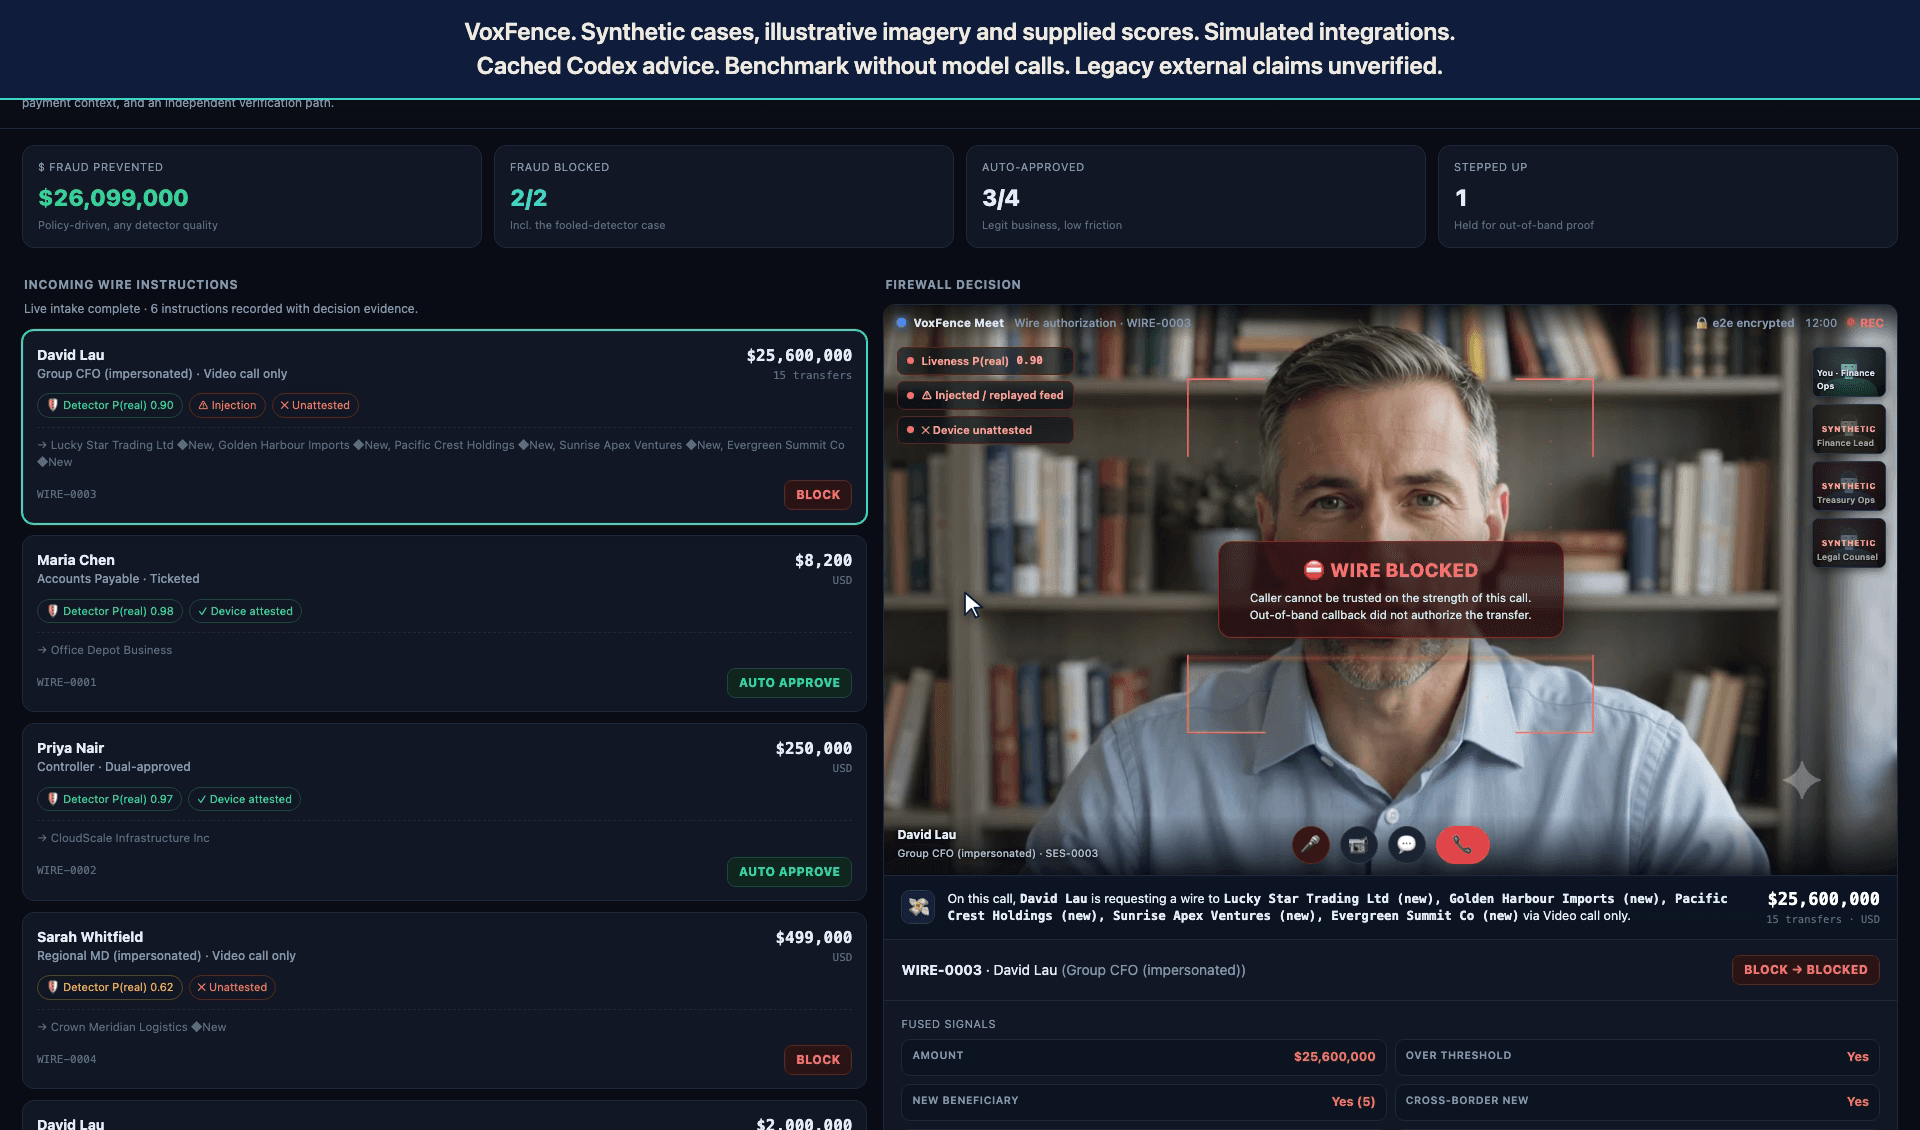
Preferisco questa separazione perché l'autenticità del contenuto multimediale e l'autorità di pagamento pongono quesiti differenti. Perfino un dirigente autentico può inviare un'istruzione priva del riscontro necessario, oppure richiedere una modifica delle coordinate del beneficiario che non sia stata accertata in modo indipendente. Questo è un ipotetico problema di autorizzazione, non un'affermazione su un incidente qui rappresentato. Migliorare la risposta su chi compare nella chiamata non accerta ogni fatto necessario per sbloccare il pagamento.
Un rilevatore può comunque fornire prove. La scelta architetturale riguarda quali decisioni tale prova sia autorizzata a prendere. Se un punteggio elevato può scavalcare le condizioni di pagamento fallite, la regola di sblocco delega di fatto l'autorità al punteggio. In questa demo, la decisione vincolante rimane affidata a codice deterministico. Le spiegazioni consultive del cruscotto sono risposte in cache generate da Codex; non possono modificare tale decisione.
Si tratta di una tesi circoscritta e verificabile. I flag relativi a media iniettati e dispositivi sono input forniti, non capacità che VoxFence ha misurato a partire dalla chiamata illustrata. Un controllo di produzione richiederebbe metodi affidabili per ottenerli. Separare l'autorità dal rilevamento non rende affidabili segnali che non lo sono.
L'attività commerciale legittima necessita di un percorso di ripristino
Si consideri ora l'istruzione sintetica da 2 milioni di dollari a favore di un nuovo beneficiario. Anch'essa è supportata esclusivamente da video, ma il flag dell'endpoint fornito risulta attestato e non viene segnalata alcuna iniezione. La policy richiede una verifica indipendente anziché bloccarla categoricamente. Un callback simulato tramite un canale preregistrato autorizza l'istruzione, e la linea simulata la esegue.
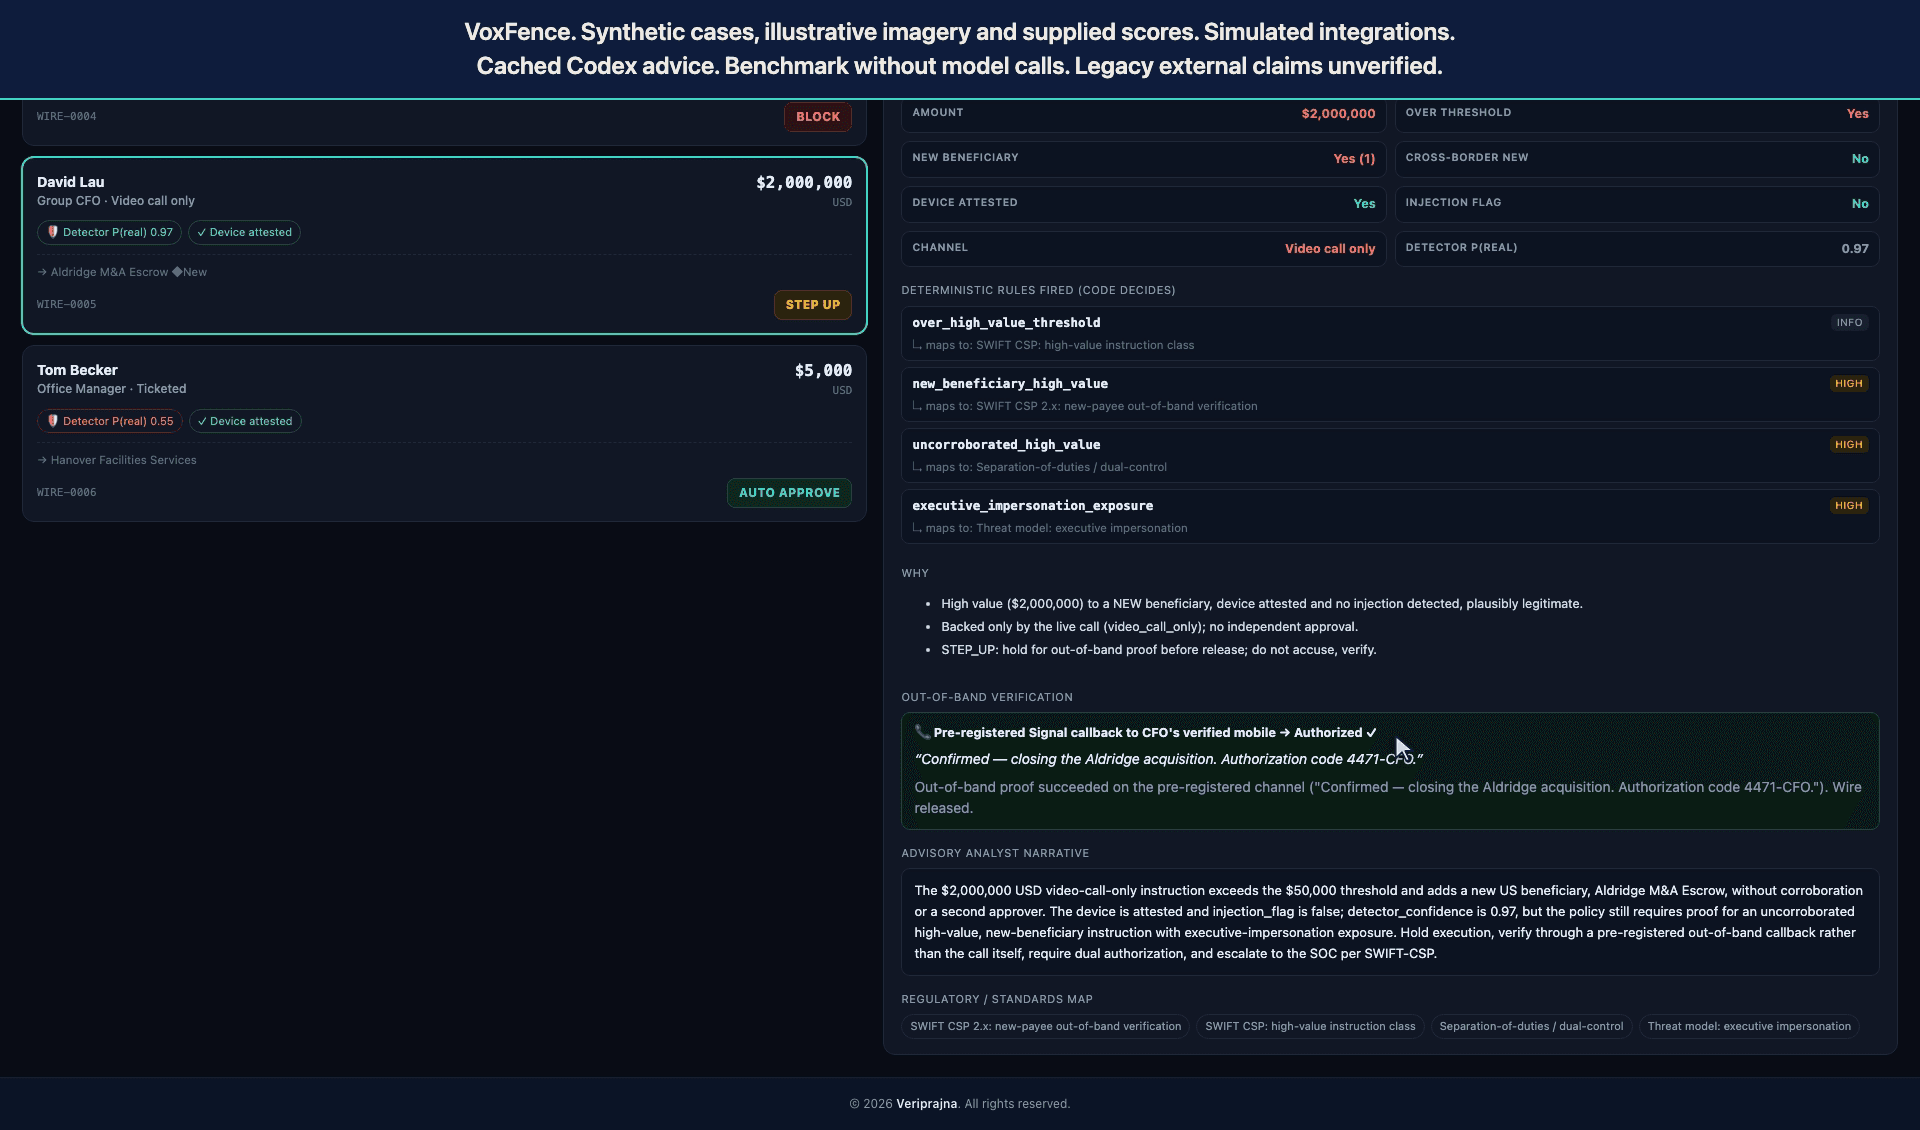
La sospensione ha uno scopo: ottenere prove che la chiamata non ha fornito. Presenta inoltre un costo. Qualcuno deve essere reperibile e in grado di confermare l'istruzione, e il pagamento resta trattenuto se il callback simulato è irraggiungibile o non lo autorizza. L'eventuale esecuzione non equivale a un'assenza di attriti.
Tale costo è più semplice da giustificare quando la policy identifica ciò che la conferma risolve. In questo caso, l'autorizzazione indipendente mancante può essere fornita attraverso il canale separato. La sicurezza, l'urgenza o la familiarità dell'interlocutore non costituiscono la condizione di sblocco. Il callback fornisce l'autorizzazione configurata necessaria per questa diramazione.
Un blocco generalizzato cancellerebbe tale distinzione e fermerebbe questo caso di test legittimo. Uno sblocco automatico la scavalcherebbe. Il percorso di verifica preserva la possibilità di portare a termine l'operazione commerciale, richiedendo tuttavia che prima avvenga un passaggio supplementare. Considero la regola di ripristino parte integrante del controllo stesso, poiché una pausa non motivata spinge l'operatore a improvvisare un'eccezione.
L'altro caso pone un limite altrettanto essenziale. Un BLOCK rimane bloccato anche qualora un callback simulato segnali l'avvenuta autorizzazione. La conferma non cancella la condizione fallita relativa all'iniezione o al dispositivo. Trattare qualsiasi callback come una deroga farebbe collassare due decisioni distinte in una sola: se l'istruzione sia autorizzata in modo indipendente e se le condizioni configurate del canale consentano l'esecuzione.
Per un ipotetico flusso di lavoro in produzione con tali veti assoluti, il ripristino richiederebbe di risolvere la condizione fallita e presentare un'istruzione conforme alla policy di sblocco. Potrebbe richiedere un endpoint fidato o un canale approvato ex novo. Si tratta di requisiti di progettazione, non di funzioni di ripristino dimostrate da questa applicazione. Il compromesso è reale: un pagamento autorizzato può restare ritardato se il suo ambiente non riesce a soddisfare la policy.
L'indipendenza deve reggere di fronte all'eccezione
L'espressione "verifica indipendente" è utile solo se la prova proviene dall'esterno rispetto all'istruzione contestata. Un interlocutore che fornisce il numero da chiamare fornisce anche la via per la conferma. Nel modello di produzione che prediligo, i recapiti devono essere accertati mediante una procedura affidabile prima della richiesta, e la conferma deve riguardare l'importo e il beneficiario effettivi, non semplicemente il fatto che il dirigente riconosca una conversazione.
VoxFence simula un callback preregistrato. Non dimostra che una rubrica, un servizio di verifica o un'integrazione bancaria già implementati siano sicuri. È qui che la progettazione operativa richiederebbe un esame scrupoloso: chi può modificare il contatto, cosa conferma il verificatore e se ogni canale che sblocca il denaro applichi la medesima decisione.
Si immagini che una scadenza di pagamento sopraggiunga mentre l'approvatore indipendente non è reperibile. Un timer che sbloccasse l'istruzione trasformerebbe la reperibilità in autorizzazione. Chiedere all'interlocutore un recapito alternativo restituirebbe il controllo del percorso di riscontro alla medesima richiesta. In base alla policy che promuovo, il pagamento attende oppure segue una procedura di eccezione stabilita a parte dotata di una propria autorità. L'organizzazione accetta il ritardo piuttosto che ridefinire tacitamente ciò che ha valore di prova.
Questa non è un'argomentazione a favore dell'adozione pedissequa della policy della demo in produzione. Il suo ramo attuale al di sotto dei 50.000 dollari approva automaticamente a prescindere da altri indicatori di rischio. Si tratta di una lacuna di copertura esplicita: una piccola istruzione con un nuovo beneficiario o un flag di iniezione non riceve un veto di rischio completo. La soglia richiederebbe un riesame ponderato, comprendendo una sequenza ipotetica di richieste di importo minore. La demo non dimostra l'aggregazione tra tali richieste.
Il benchmark limitato non può risolvere tale scelta di policy. Tra i sei casi sintetici etichettati, il gate blocca entrambi i test di frode e tutti e quattro i test legittimi vengono infine eseguiti. Un caso legittimo di valore elevato intraprende il percorso di verifica. Questi risultati illustrano i percorsi configurati; non attestano la copertura dalle frodi, i ritardi accettabili o la prevenzione delle perdite all'interno di un team di tesoreria operativo.
Ecco la mia panoramica dettagliata di questi casi di pagamento sintetici e della policy di sblocco.
La guida esplicativa di VoxFence fornisce il video e gli screenshot alla base di questi esempi. La decisione che desidero il lettore porti con sé in sede di revisione è precisa: per ciascun percorso di pagamento, identificare la prova che sblocca i fondi, il fallimento che li mantiene trattenuti e l'autorità che può modificare l'uno o l'altro aspetto. Se l'urgenza può riscrivere queste risposte attraverso un bypass informale, una chiamata convincente disporrà ancora di un canale per trasformarsi in autorizzazione di pagamento.