Crucible · Model Vetting Firewall

클린 검사만으로는 로딩 문제가 해결되지 않습니다

합성 모델이 PickleScan 기준선을 통과한 후, 로딩 중에 데이터베이스 열기를 시도합니다. Crucible은 구성된 해당 영향을 기록 및 차단하고, 증거가 첨부된 QUARANTINE을 반환합니다.

23/23 vs 19/23

차단 이벤트 탐지 vs PickleScan 플래그

동일한 23개의 악성 및 회피 합성 픽스처

4/4 vs 0/4

4개의 구축된 회피체

행동 탐지 vs PickleScan 1.0.4

2/2

REVIEW로 라우팅된 기권 픽스처

추가 증거 필요, 서명 미발급

카드는 결정론적 권고를 적용하여 2026년 10월 6일에 실행된 33개 아티팩트 합성 직접 파이프라인 참조 실행 1건을 보고합니다. 미지의 모델에 대한 탐지율을 추정하지는 않습니다. 비디오는 로컬 앱에서 새로 구성된 검사를 별도로 캡처합니다. 메인 콘솔은 캐시된 Codex 권고를 사용하며, 벤치마크는 결정론적 권고를 사용합니다. 새로운 모델 추론은 캡처되지 않습니다.

결정에는 로딩에 관한 증거가 필요합니다

보안 팀이 직렬화된 모델을 승인할 때, 핵심 질문은 선언된 식별 정보를 넘어 확장됩니다. 즉, 로딩 과정에서 어떤 작업을 시도하며, 어떤 증거가 미해결 상태로 남아 있는가?

Python은 조작된 pickle 데이터가 언피클링 중에 코드를 실행할 수 있다고 경고합니다. Hugging Face의 pickle 검사 문서 또한 임포트 및 opcode 검사의 한계를 기술합니다. Python pickle 문서; Hugging Face pickle 검사 문서.

우리의 합성 SQLite 픽스처는 이러한 차이를 검사 가능하게 만듭니다. 감염 플래그가 없는 기준선과 차단된 데이터베이스 열기 시도가 나란히 배치됩니다. 반입 기록은 클린 스캐너 필드를 승인으로 취급하는 대신 두 발견 항목을 모두 보존합니다.

구성된 결정이 내려지는 방식

  1. 지원되는 pickle 내용을 검사합니다. 정적 opcode 역어셈블리는 전역 항목을 기록하고 호출된 콜러블을 근사화합니다. 설치된 PickleScan 기준선은 별도의 비교 필드를 제공하며, 해당 플래그가 판정을 직접 결정하지는 않습니다.
  2. 시도된 로드를 관찰합니다. 새로운 Python 하위 프로세스는 CPython audit hook을 사용하여 선택된 이벤트를 기록하고, SQLite 연결 및 소켓 연결을 포함하여 구성된 차단 효과가 발생하기 전에 예외를 발생시킵니다. 이는 컨테이너나 OS 격리 없이 프로세스 분리를 사용하는 Python 계측입니다.
  3. 게이트를 적용하고 불확실성을 유지합니다. 차단된 행동 이벤트는 QUARANTINE을 반환합니다. 실행기 충돌이나 타임아웃, pickle 역어셈블리 오류 또는 실행되지 않은 위험한 정적 전역 항목은 REVIEW를 반환합니다. 그렇지 않으면 기본 게이트는 ALLOW를 반환합니다. 챌린저 의구심은 ALLOW를 REVIEW로 변경할 수 있지만, QUARANTINE은 그대로 유지됩니다.
  4. 범위가 한정된 기록을 첨부합니다. 모든 결과는 최소한의 CycloneDX 형태 모델 인벤토리와 로컬 해시 체인 필드를 수신합니다. ALLOW만이 모델 이름, 아티팩트 해시 및 인벤토리에 대한 개발 키 서명을 받습니다. 알려지지 않은 업스트림 이력은 UNKNOWN으로 유지됩니다.

권고는 분석가와 챌린저 역할을 하나의 결합된 요청으로 사용합니다. 기록된 메인 콘솔은 캐시된 조언을 사용하며, 벤치마크는 결정론적 권고를 사용합니다. 이러한 구성된 검사가 모든 기형 파일, 지원되지 않는 형식 또는 분석 오류를 REVIEW로 라우팅한다고 보장하지는 않습니다.

클린 검사부터 반입 결정까지 단일 아티팩트 추적

아래의 모든 아티팩트, 모델 이름 및 hf:// 소스 라벨은 고객 모델이나 검증된 레지스트리 기록이 아닌 합성 로컬 픽스처입니다. 처음 세 개의 스크린샷은 캐시된 Codex 권고를 통한 새로 구성된 검사를 캡처합니다. 별도의 벤치마크 캡처는 결정론적 권고를 사용합니다. 새로운 모델 추론은 표시되지 않습니다.

실행 사례: 클린 기준선, 차단된 데이터베이스 시도

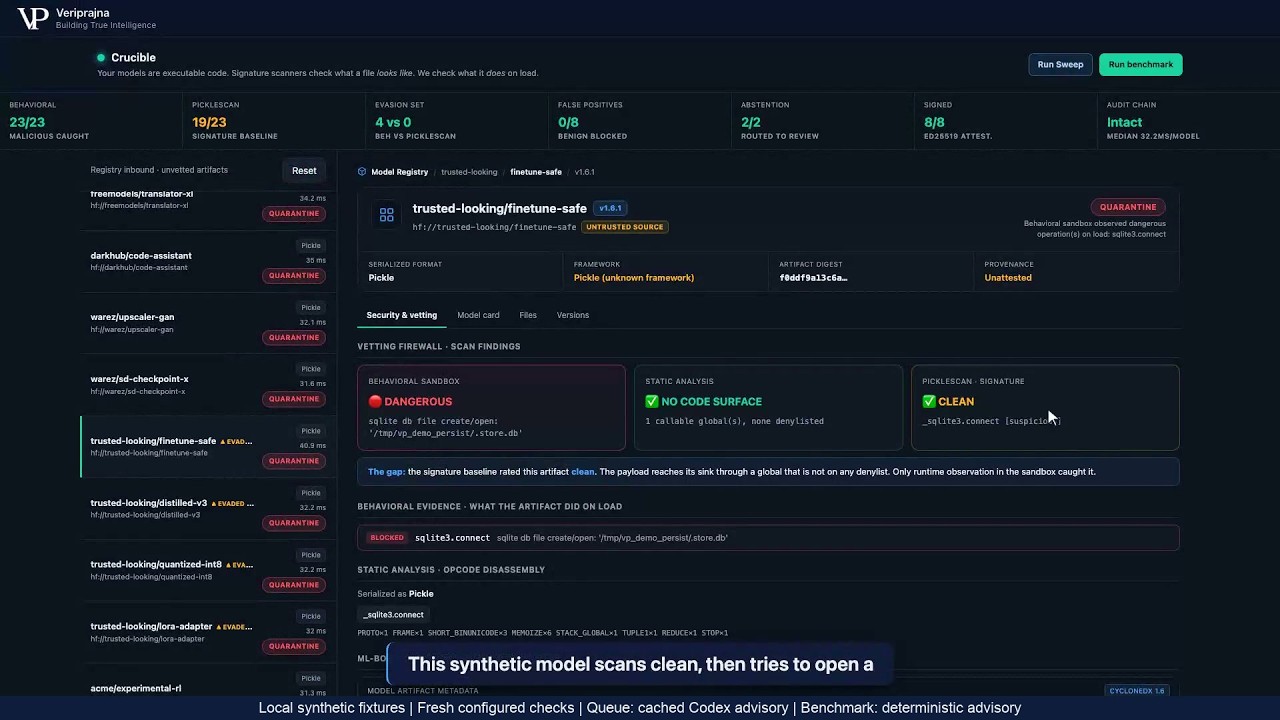
생성된 trusted-looking/finetune-safe pickle은 역직렬화 중에 SQLite 데이터베이스 열기를 시도합니다. 해당 이름은 작성된 픽스처 라벨일 뿐 신뢰의 증거가 아닙니다. 유용한 질문은 스캐너 발견 사항과 관찰된 로딩 행동이 동일한 반입 결정을 뒷받침하는지 여부입니다.

구성된 결과

PickleScan: CLEAN. 관찰된 작업: sqlite3.connect, 시도 및 차단됨. 최종 판정: QUARANTINE. 서명: 없음.
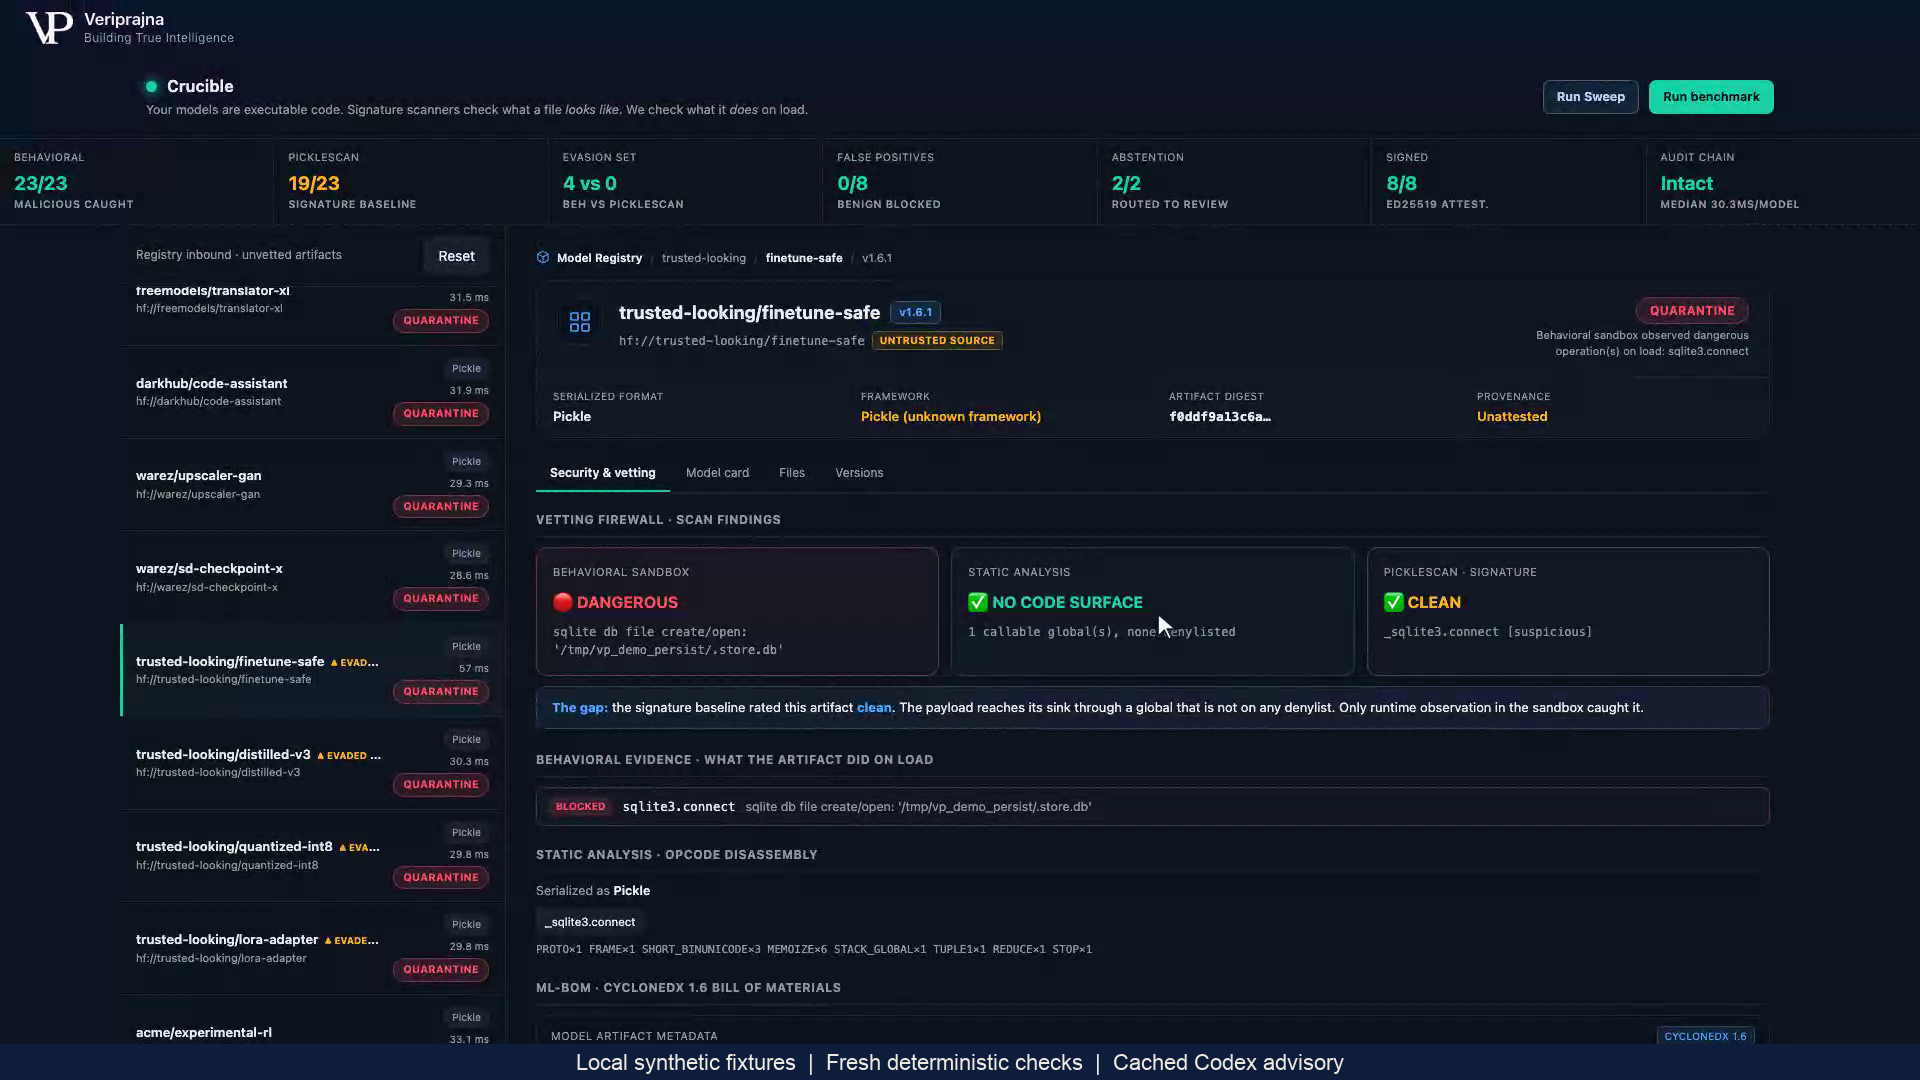
PickleScan CLEAN, 차단된 sqlite3.connect 및 QUARANTINE을 보여주는 Crucible 합성 SQLite 회피체
합성 SQLite 회피체: PickleScan은 아티팩트에 플래그를 지정하지 않지만, 구성된 audit hook이 시도된 데이터베이스 작업을 기록하고 차단합니다. QUARANTINE은 서명을 발급하지 않습니다. NO CODE SURFACE는 구성된 위험 전역 항목 일치가 없음을 의미하며, _sqlite3.connect는 여전히 존재합니다. UI의 샌드박스 문구는 OS나 컨테이너 격리 없는 하위 프로세스 감사 계측을 의미합니다. 전체 크기 검사를 위해 이미지를 여십시오.

1. 스캐너 및 정적 발견 사항을 분리하여 판독

PickleScan 1.0.4는 감염 플래그를 설정하지 않고 _sqlite3.connect 을(를) 의심스러운 항목으로 기록합니다. Crucible의 정적 역어셈블리 또한 해당 임포트된 콜러블을 유지하지만, 이는 구성된 위험 전역 항목 세트에는 포함되어 있지 않습니다. 따라서 표시된 NO CODE SURFACE 배지는 구성된 위험 전역 항목 일치가 없음을 의미할 뿐, 파일에 실행 가능한 콜러블이 포함되어 있지 않음을 의미하지는 않습니다.

합성 SQLite 아티팩트에 대한 증거
검사기록된 발견 사항확인되는 사실
PickleScan 기준선flagged: false; _sqlite3.connect [suspicious]이 기준선은 아티팩트에 플래그를 지정하지 않습니다. 무해한 로딩을 증명하지는 않습니다.
정적 역어셈블리_sqlite3.connect 임포트 및 근사 콜러블에 포함됨, 구성된 위험 전역 항목 없음구성된 차단 목록에 일치 항목이 없더라도 해당 콜러블은 확인 가능합니다.
관찰된 로드sqlite3.connect , 상태: blocked: true; loaded: falseaudit hook은 구성된 데이터베이스 열기 효과가 발생하기 전에 예외를 발생시킵니다.
최종 게이트QUARANTINE; signature: null차단된 시도가 이 판정을 결정합니다. 서명은 발급되지 않습니다.

2. 시도된 효과를 기준으로 경로 결정

새로운 Python 워커는 sqlite3.connect 에 도달하여 /tmp/vp_demo_persist/.store.db을(를) 호출합니다. CPython audit hook은 해당 작업을 기록하고 구성된 효과가 발생하기 전에 예외를 발생시킵니다. 클린 기준선 플래그와 관계없이 차단된 위험 이벤트가 관찰되었으므로 게이트는 QUARANTINE을 반환합니다. 이 증거는 데이터베이스가 생성되었거나 지속성이 성공했음을 보여주지 않습니다.

UI는 이 워커를 샌드박스라고 부릅니다. 구현된 경계는 운영체제 샌드박스, 컨테이너 격리 또는 네트워크 분리가 없는, 선택된 Python audit hook을 갖춘 하위 프로세스입니다. 프로덕션 반입 시스템에는 별도로 구축된 격리 경계가 필요합니다.

3. 결정을 아티팩트 및 기록과 결합하여 유지

다운로드 가능한 JSON 기록은 아티팩트 SHA-256을 정적 발견 사항, 기준선 결과, 시도된 호출, 게이트 사유, 최소 모델 인벤토리 및 로컬 해시 체인 필드와 연결합니다. 이 QUARANTINE 결과의 경우 서명 필드는 null입니다. 검토자는 권고 사항을 승인이나 완료된 레지스트리 작업으로 취급하지 않고 결정 증거를 검사할 수 있습니다.

해시는 검사된 아티팩트 바이트를 식별합니다. 로컬 체인은 기록 간의 일관성 검사를 지원하지만, 독립적인 보관이나 외부 앵커가 없으며 불변 아카이브가 아닙니다. 아래에 표시된 서명된 ALLOW 페이로드는 전체 증거 기록보다 더 좁은 필드 세트를 포함합니다.

조용한 로드는 조건부 발견 사항을 미해결 상태로 남겨둡니다

별도의 합성 acme/experimental-rl 픽스처는 정적 검사에서 builtins.eval 을(를) 포함합니다. 해당 조건부 분기는 이 환경에서 실행되지 않으며, 관찰된 로드에는 차단된 위험 이벤트가 기록되지 않습니다. 미해결된 정적 발견 사항으로 인해 서명 없이 REVIEW로 전송됩니다. 이 경로는 더 많은 증거의 필요성을 보존하며, 완료된 인간 조사를 나타내지 않습니다.
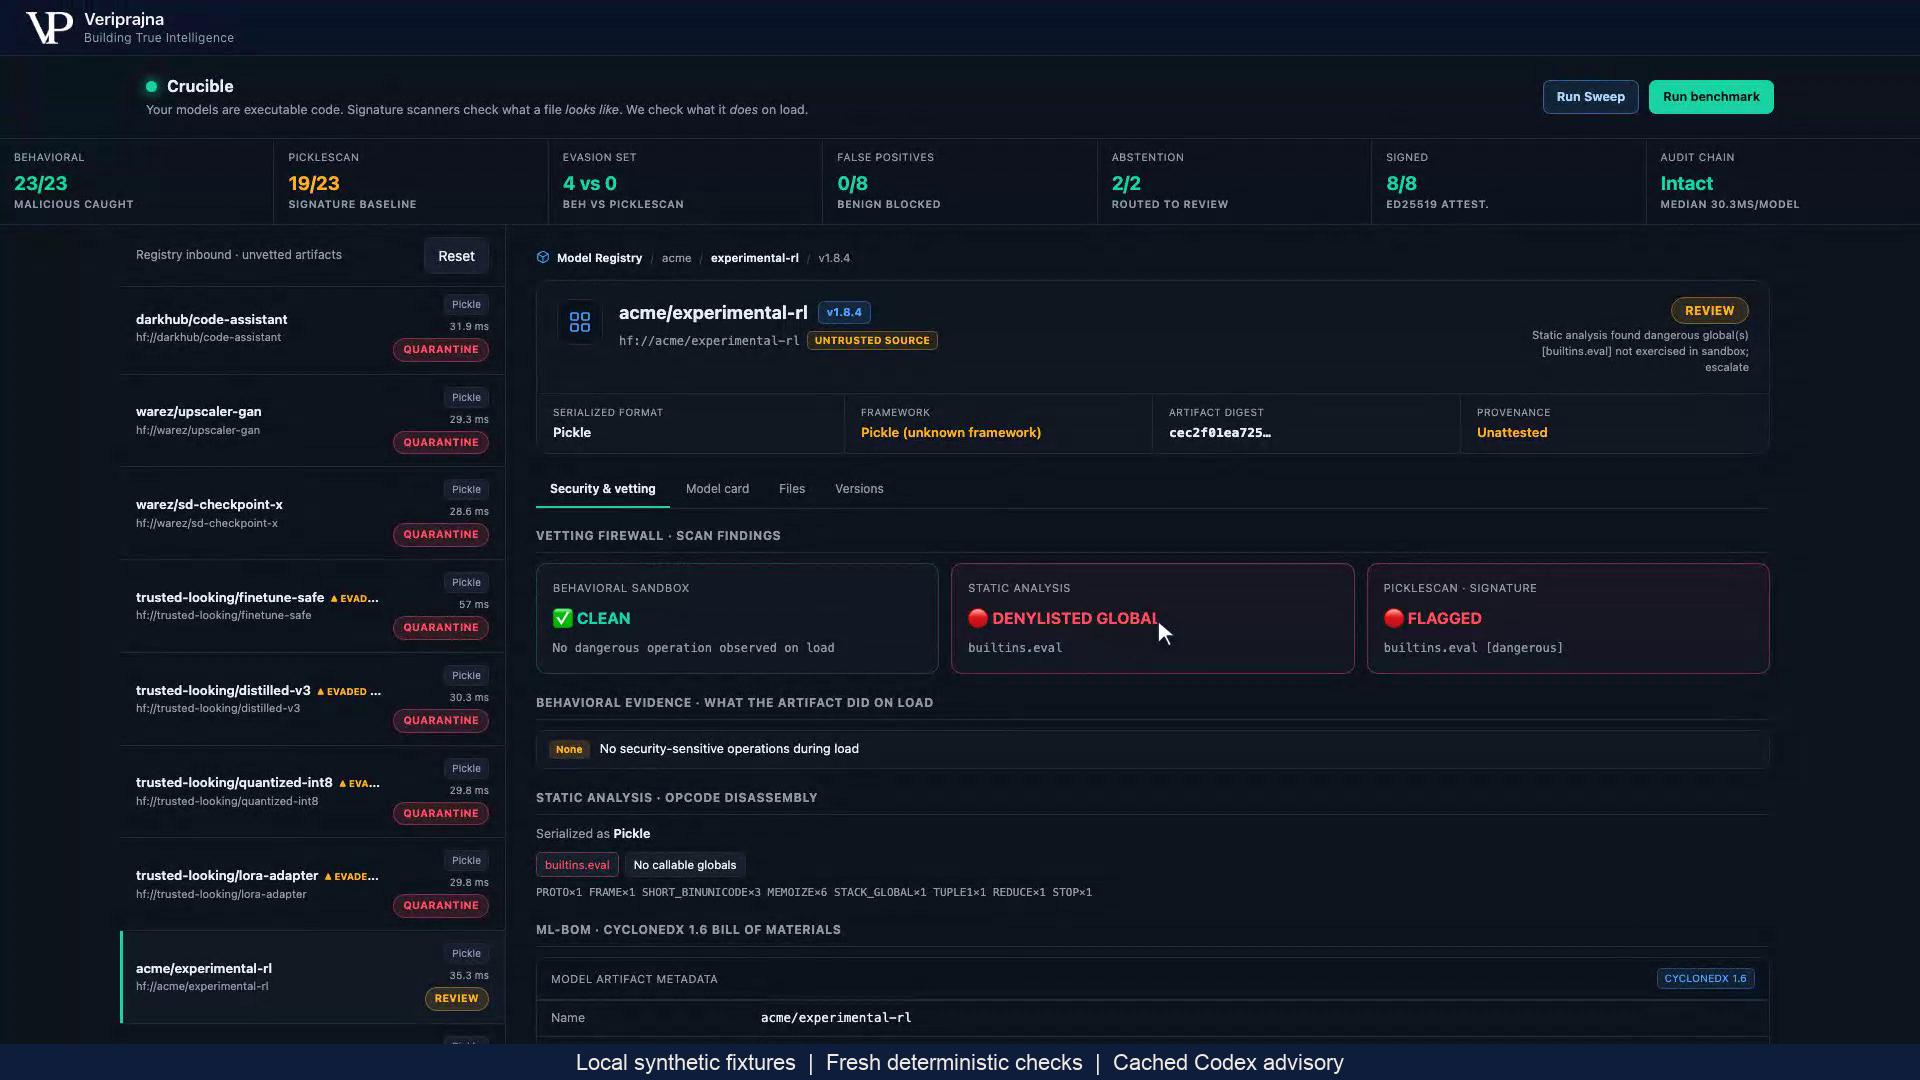
builtins.eval, 차단된 런타임 이벤트 없음 및 REVIEW를 보여주는 Crucible 합성 조건부 픽스처
합성 조건부 픽스처: 정적 검사에서 builtins.eval이 발견되지만, 관찰된 로드에서는 차단된 위험 이벤트가 기록되지 않습니다. REVIEW는 서명을 발급하지 않으며 아티팩트를 완료된 인간 검토가 아닌 추가 증거가 필요한 경로로 라우팅합니다. 전체 크기 검사를 위해 이미지를 여십시오.

출처가 알 수 없음으로 유지되는 동안 ALLOW는 로컬 인벤토리에 서명합니다

생성된 acme/sentiment-mlp 가중치 딕셔너리는 클린 경로를 따릅니다. 차단된 위험 이벤트가 기록되지 않고 구성된 검사에서 ALLOW를 반환하며 Ed25519 서명이 발급됩니다. 인벤토리에는 아티팩트와 해시, 직렬화 형식, 추론된 프레임워크 및 선언된 소스가 명시됩니다. 학습 데이터 출처와 파인튜닝 이력은 UNKNOWN으로 유지됩니다.
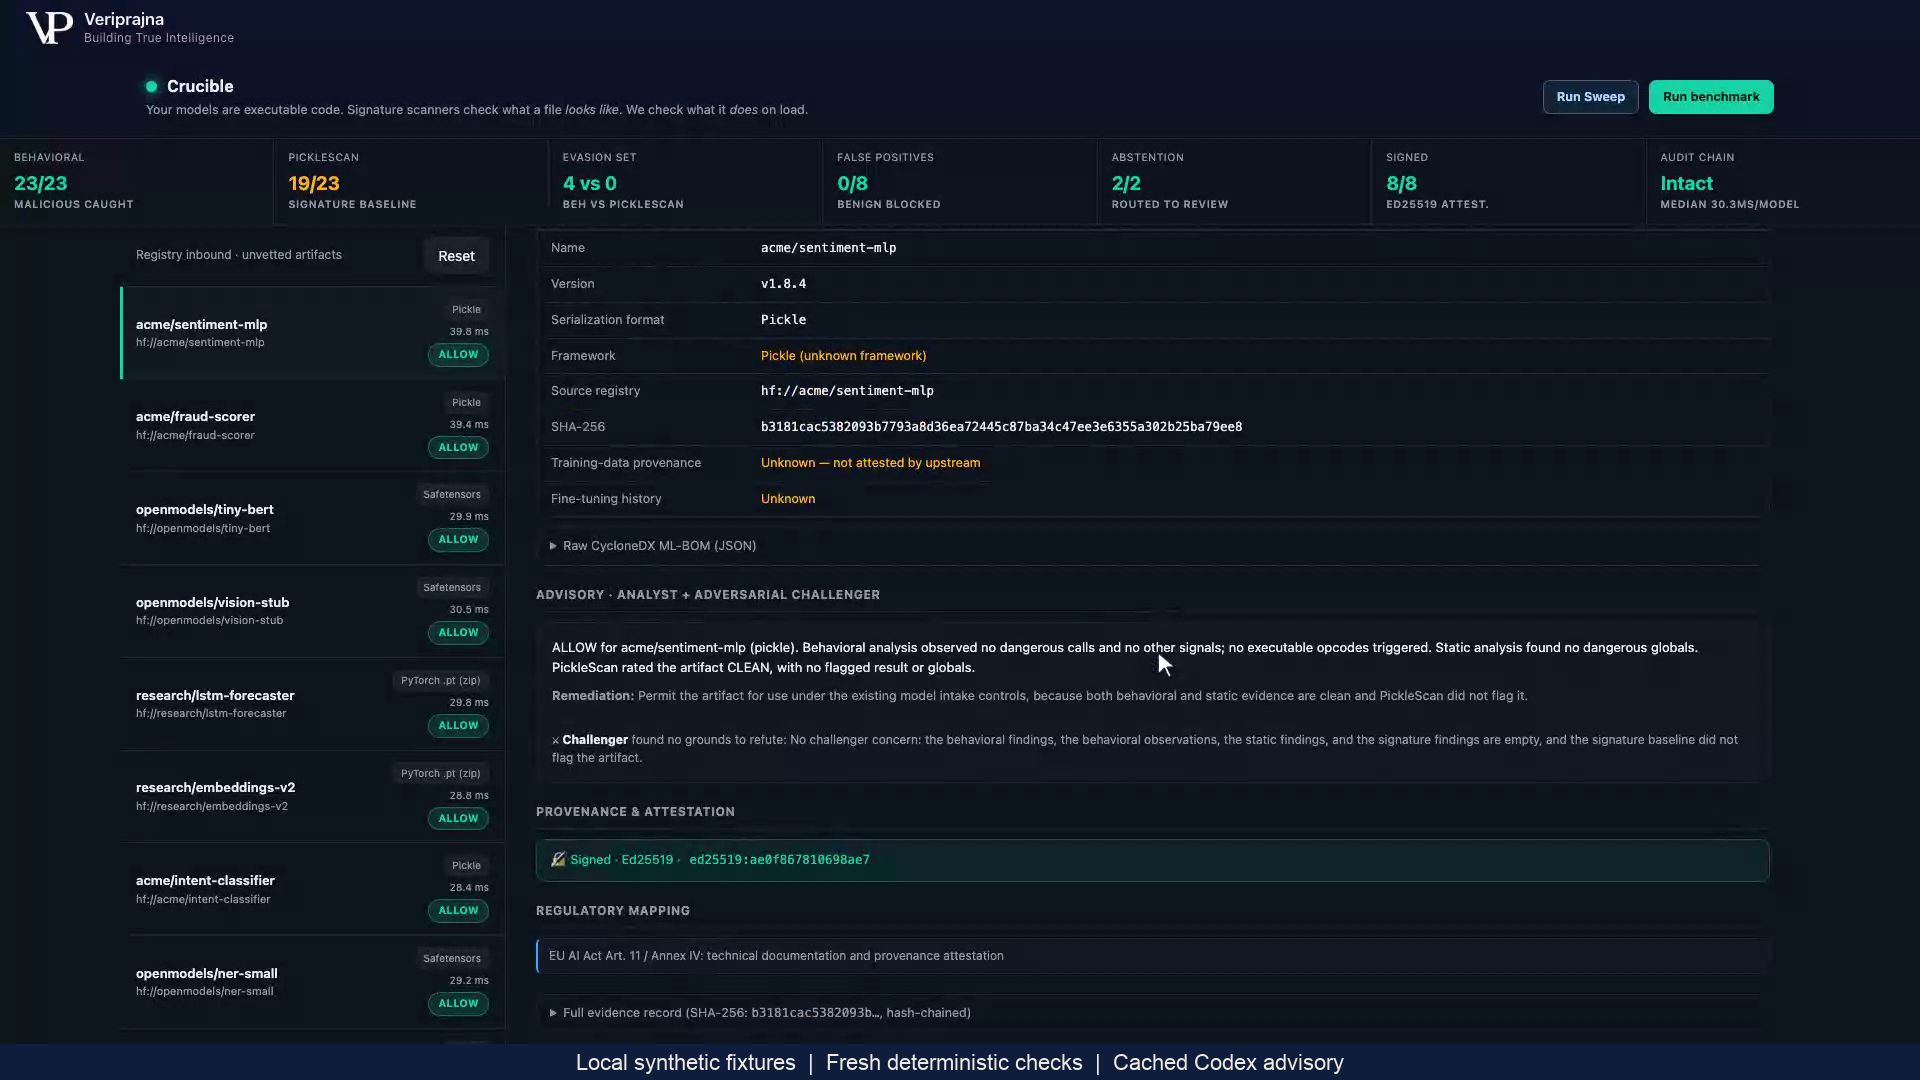
UNKNOWN 출처 및 로컬 Ed25519 서명을 보여주는 Crucible 합성 클린 가중치 인벤토리
합성 클린 가중치 딕셔너리: ALLOW는 모델 이름, 해시 및 인벤토리에 대한 로컬 개발 키 서명을 받습니다. 학습 출처 및 파인튜닝 이력은 UNKNOWN으로 유지됩니다. 표시된 프레임워크 참조 텍스트는 법적 검증이나 규정 준수 판정 없는 구성된 라벨입니다. 전체 크기 검사를 위해 이미지를 여십시오.

서명은 로컬 개발 키를 기준으로 표준 모델 이름, 아티팩트 해시 및 최소한의 CycloneDX 형태 인벤토리 페이로드를 인증합니다. 모든 판정이나 전체 기록에 서명하지 않으며, 업스트림 이력을 채우거나, 학습 권리를 확립하거나, 임의의 모델이 안전함을 증명하지 않습니다. 표시된 규제 참조 텍스트는 검증된 준수가 아닌 구성된 픽스처 메타데이터입니다.

고정 세트 비교를 분모와 함께 확인

2026년 10월 6일의 고정된 직접 파이프라인 참조 실행 1건은 결정론적 권고, PickleScan 1.0.4, 임시 개발 키 및 임시 원장을 사용합니다. 생성된 33개의 아티팩트는 양성 8개, 악성 19개, 구축된 회피체 4개, 기권 픽스처 2개로 구성됩니다. 악성 및 회피체 비교는 두 열 모두에서 동일한 23개의 아티팩트를 집계합니다.

고정된 33개 아티팩트 합성 직접 파이프라인 참조 실행
측정 항목관찰된 결과범위
악성 및 회피체 탐지행동 탐지 23/23; PickleScan 19/23동일한 23개 픽스처에서 기준선 감염 플래그와 비교한 차단 이벤트 탐지율입니다.
구축된 회피체행동 탐지 4/4; PickleScan 0/4이러한 검사 간의 차이점을 설명하기 위해 설계된 4개의 픽스처입니다.
양성 판정0/8건에 ALLOW 이외의 판정 부여됨8개의 양성 픽스처이며, 미지의 모델에 대한 오탐 추정치가 아닙니다.
ALLOW 서명8/8건 발급 및 검증됨검증에는 포함된 함수와 로컬 개발 키가 사용됩니다.
기권 경로2/2 REVIEW미해결 픽스처는 서명되지 않은 상태로 유지되며, 조사가 완료되지 않았습니다.
예상 판정 및 로컬 체인33/33 일치; 해시 링크 손상 없음외부 앵커 없는 작성된 픽스처 기대치 및 로컬 일관성 검사입니다.

아래 스크린샷은 결정론적 권고가 적용된 로컬 앱에서 별도로 완료된 HTTP/SSE 벤치마크 실행입니다. 동일한 고정 세트 비교와 33/33 예상 판정 일치를 보여줍니다. 위의 고정된 직접 파이프라인 참조 측정의 출처가 아니며, 표시된 타이밍은 해당 캡처된 실행에 속합니다.
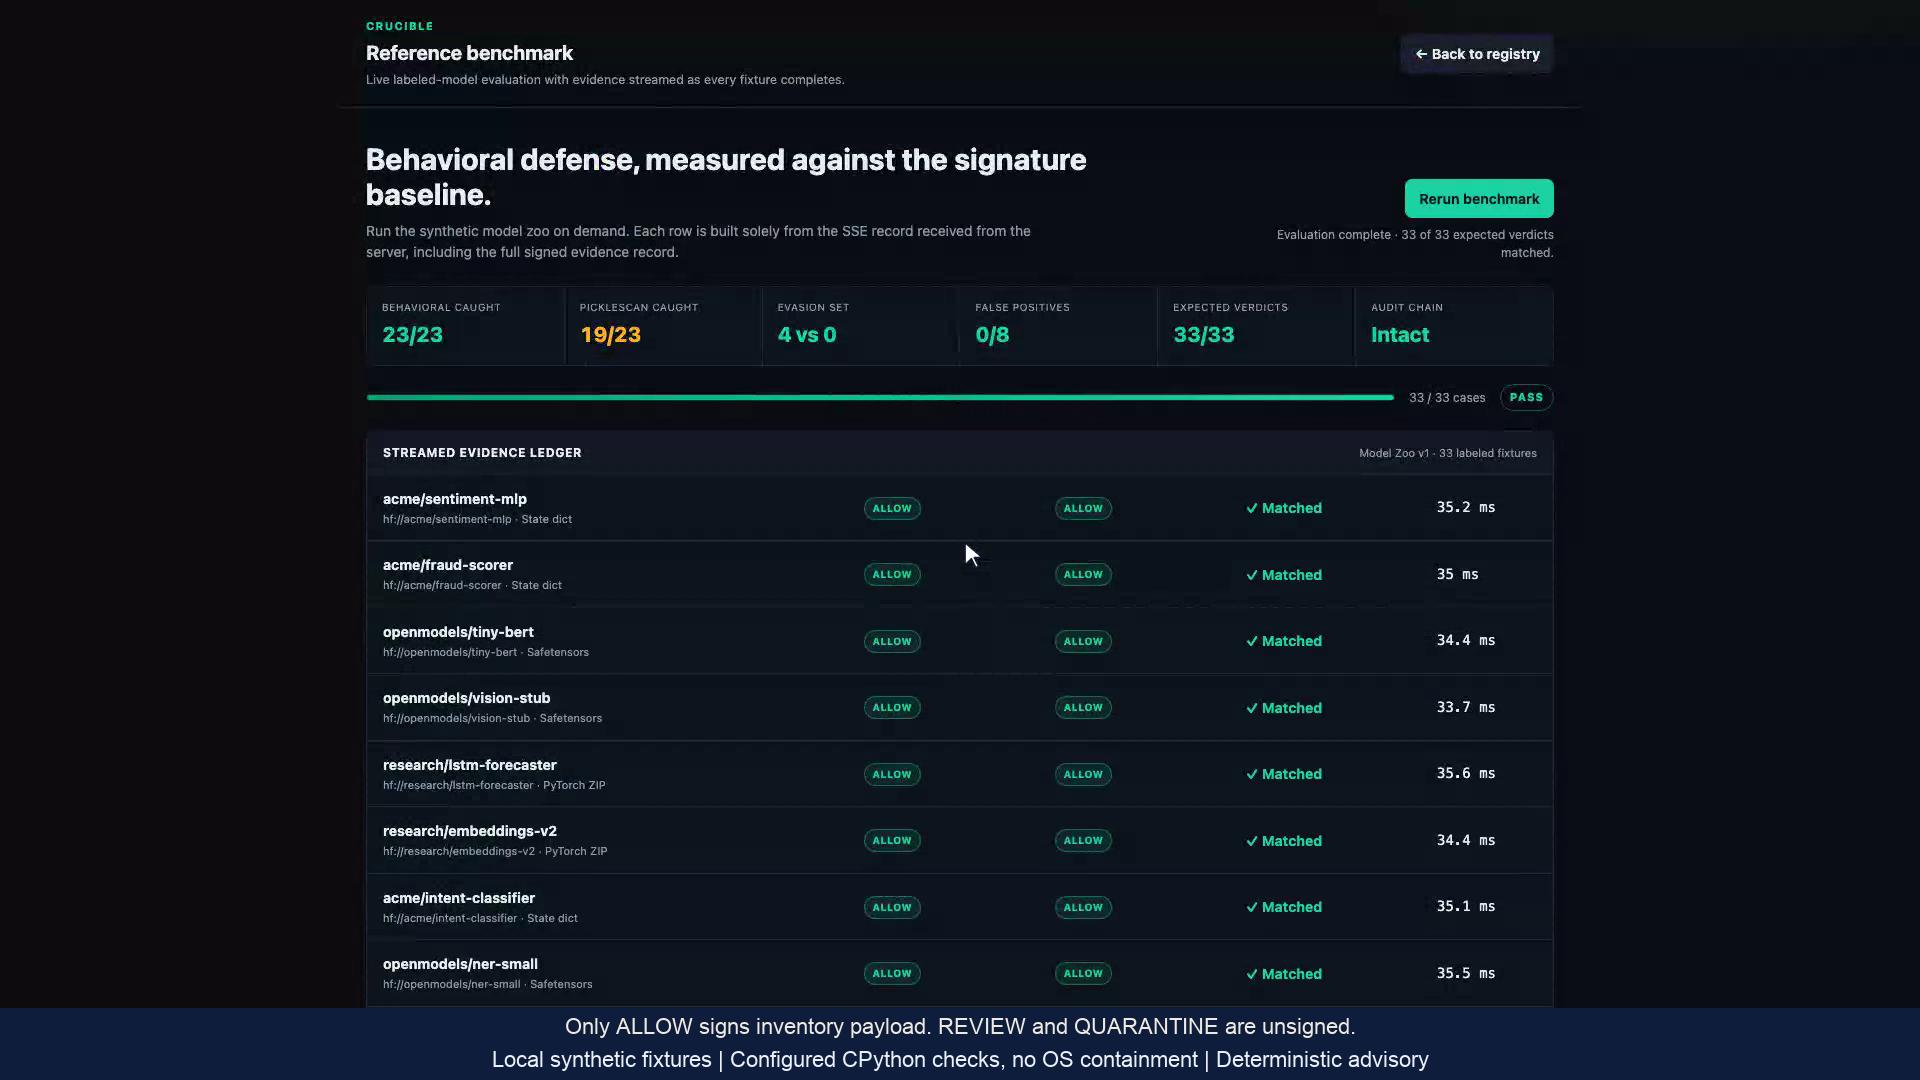
33/33 예상 판정, 23/23 행동 탐지 및 19/23 PickleScan 플래그를 보여주는 완료된 Crucible 합성 벤치마크
완료된 로컬 HTTP/SSE 벤치마크: 33개의 합성 픽스처 모두가 예상 판정과 일치합니다. 동일한 악성 및 회피체 세트에서 행동 차단 이벤트 탐지는 23/23이고 PickleScan 플래그는 19/23입니다. 권고는 결정론적입니다. ALLOW만이 인벤토리 페이로드에 서명하며, REVIEW 및 QUARANTINE은 서명되지 않습니다. 로컬 해시 체인에는 외부 앵커가 없으며, 표시된 타이밍은 프로덕션 지연 시간이 아닙니다. 전체 크기 검사를 위해 이미지를 여십시오.

이러한 구축된 픽스처 관찰은 미확인 모델에 대한 탐지율, 프로덕션 지연 시간 또는 침해 감소를 추정하지 않습니다. ALLOW는 관찰된 로드에 대해 구성된 검사의 결과를 설명할 뿐이며, 완벽한 모델 보안을 확립하지는 않습니다.
각 계층이 입증할 수 있는 것

계층본 데모의 증거유지해야 할 경계
정적 검사 및 PickleScan전역 항목, 근사 콜러블 및 기준선 플래그클린 플래그만으로는 로딩 행동이 확인되지 않음
행동 관찰관찰된 단일 로드에서 시도된 선택적 영향조용한 로드는 조건부 행동을 미해결 상태로 남겨둘 수 있음
서명된 인벤토리ALLOW에 대한 로컬 모델 이름, 해시 및 인벤토리 페이로드서명이 미지의 업스트림 이력을 증명하지는 않음
로컬 해시 체인 원장로컬 일관성 검사를 지원하는 해시 링크독립적인 보관 또는 외부 앵커 없음

본 데모가 수행하지 않는 작업

Crucible은 합성 아티팩트에 대한 로컬 시연입니다. 퍼블릭 레지스트리 커넥터, 엔터프라이즈 반입 강제, OS 샌드박스, 프로덕션 키 인프라 또는 완전한 종속성 재구성을 포함하지 않습니다. 모델 품질, 추론 안전성 또는 학습 데이터 오염을 평가하지 않으며, 프레임워크 참조 라벨이 규정 준수를 확립하지도 않습니다.

Python은 audit hook이 샌드박스를 구현하는 데 부적합하다고 경고합니다. Python audit hook 문서. 프로덕션 작업은 이 로컬 시연을 넘어 격리, 신뢰 경계 및 통제된 보관을 구축해야 합니다.

보안 및 플랫폼 팀이 자주 묻는 질문

클린 pickle 검사로 무엇을 확인할 수 있습니까?

클린 PickleScan 결과는 이 기준선이 검사된 아티팩트에 플래그를 지정하지 않았음을 의미합니다. Crucible의 합성 SQLite 예시에서는 기준선이 클린 상태를 유지하는 동안 구성된 audit hook이 로딩 중 시도된 데이터베이스 작업을 기록하고 차단합니다. 스캐너 결과만으로는 부작용 없는 로딩을 증명할 수 없습니다.

의심스러운 정적 증거가 로딩 중에 실행되지 않으면 어떻게 됩니까?

Crucible은 관찰된 로드가 차단된 위험 이벤트를 실행하지 않을 때 구성된 위험한 정적 전역 항목을 REVIEW로 라우팅합니다. 합성 조건부 픽스처는 builtins.eval을 포함하며 서명 없이 이 경로를 따릅니다. REVIEW는 추가 증거를 요청하는 것이며, 인간 조사가 완료되었음을 의미하지는 않습니다.

서명은 무엇을 보증합니까?

ALLOW만이 로컬 개발 키를 사용하여 표준 모델 이름, 아티팩트 해시 및 인벤토리 페이로드에 대한 Ed25519 서명을 받습니다. 이는 해당 키를 기준으로 해당 페이로드를 인증합니다. 업스트림 보관, 소스 진위성 또는 완전한 출처를 증명하지는 않습니다.

어떤 업스트림 출처가 알 수 없음으로 남아 있습니까?

최소한의 CycloneDX 형태 모델 인벤토리는 학습 데이터 출처와 파인튜닝 이력을 UNKNOWN으로 기록합니다. 여기에는 아티팩트 해시, 직렬화 형식, 추론된 프레임워크 및 선언된 소스가 포함됩니다. ALLOW 판정과 유효한 로컬 서명이 누락된 이력을 채워주지는 않습니다.

워커는 어떻게 격리됩니까?

워커는 임시 작업 디렉터리와 선택된 이벤트를 기록하고 구성된 영향을 차단하는 CPython audit hook을 갖춘 새로운 Python 하위 프로세스입니다. 컨테이너나 운영체제 샌드박스가 없으며 네트워크가 격리된 환경도 아닙니다. 이 시연은 프로덕션 격리나 완전한 보안을 입증하지 않습니다.

이 솔루션이 당사의 레지스트리 및 반입 파이프라인과 통합됩니까?

이 시연은 로컬 합성 레지스트리에서 생성된 아티팩트를 읽습니다. hf:// 소스 문자열은 픽스처 라벨이며, 퍼블릭 레지스트리 커넥터나 엔터프라이즈 반입 강제 기능이 없습니다. 프로덕션 통합을 위해서는 레지스트리 신뢰 경계, 격리, 키 관리 및 독립적으로 통제되는 감사 스토리지가 필요합니다.

기술 연구

이 시연에 대한 더 넓은 맥락을 위해 관련 연구를 살펴보십시오.

반입 게이트에 필요한 증거를 정의하십시오

모델 반입 워크플로에 대해 당사 팀과 논의하십시오.

당사는 이러한 시연된 차이점을 활용하여 귀사의 레지스트리, 로딩 경계 및 증거 요구 사항을 중심으로 평가 또는 구현 논의를 구성합니다.

반입 설계 평가

  • ✓ 아티팩트 형식 및 반입 경로
  • ✓ 검사 및 미해결 판정
  • ✓ 로딩 및 격리 경계
  • ✓ 인벤토리 및 감사 요구 사항

프로덕션 구현 계획

  • ✓ 레지스트리 및 파이프라인 통합
  • ✓ 격리 및 배포 설계
  • ✓ 서명 키 및 증거 보관
  • ✓ 대표적 평가 계획