2026년 주권 AI 컴퓨팅에 거의 1,000억 달러가 유입되고 있습니다. 통제된 경계 안에 머무는 AI 인프라는 더 이상 틈새 방위 요건이 아니라, 전 세계 규제 대상 기업과 정부의 기본 태세로 자리 잡고 있습니다. 우리의 접근 방식은 주권 AI를 전략적으로 선언하는 데 그치지 않고 운영상 실제로 구현하는 인프라를 설계하는 것입니다.
'주권'이 실제로 의미하는 것(그리고 의미하지 않는 것)
주권은 데이터 레지던시가 아닙니다. 데이터 레지던시는 데이터가 어디에 있는지를 알려줍니다. 주권은 그것이 구동되는 스택을 누가 통제하는지를 알려줍니다. AWS는 2026년 1월 독일 법인으로 설립된 물리적으로 분리된 실체에 90개 이상의 서비스를 갖춘 유럽 주권 클라우드를 출시했습니다. 이는 데이터 레지던시를 충족합니다. 그러나 구조적 주권은 충족하지 못하는데, 그 이유는 미국 CLOUD 법 이(가) 데이터가 물리적으로 어디에 저장되어 있든 관계없이 역외 접근권을 부여하기 때문입니다.
2026년 2월 칼리스타(Callista) 벤치마크 에 따르면 Scaleway 같은 EU 토종 제공업체는 유로당 약 4.8배의 가치 를 AWS 대비 제공하는 동시에, 진정한 레이어 3 독립성을(를) 확보합니다: EU 소유권, EU 운영 통제, 그리고 CLOUD 법 노출 제로가 그것입니다.
우리의 방법론은 구매자의 요건이 주권 스펙트럼상 정확히 어디에 위치하는지를 파악하는 데서 시작하며, 이는 포스트-신뢰 기업을 위한 주권 지능 아키텍처 설계에 관한 우리의 연구에 상세히 다루어져 있습니다. 아래의 각 태세는 서로 다른 아키텍처이자, 서로 다른 비용 곡선이며, 서로 다른 컴플라이언스 매핑입니다 — 그리고 우리는 세 가지 모두를 설계합니다:
- 완전 에어갭(air-gap) , 데이터 다이오드를 갖추고 외부 네트워크 연결이 전혀 없는 방식.
- 프라이빗 클라우드 , 통제 경로에 미국에 본사를 둔 벤더가 없는 방식.
- ITAR 준수 인프라 , 통제 대상 기술 데이터를 처리하는 AI 워크로드가 미국인 전용 경계 안에 머무는 방식.
아무도 하지 않는 의존성 감사
대부분의 '주권' 배포는 주권적이지 않습니다. 새어 나갑니다. 개별적으로 보면 각 유출은 사소한 구성 실수입니다. 그러나 종합하면, 당신의 에어갭 배포가 실제로는 에어갭이 아니라는 뜻입니다. 흔한 원인들:
- NVIDIA GPU Operator 의 기본 Helm 차트는 모든 파드 재시작 시 nvcr.io 에서 컨테이너 이미지를 가져옵니다.
- HashiCorp Vault는 2023년 BSL 라이선스 변경 이후, 기본적으로 콜홈(call-home)하는 라이선스 검증 엔드포인트를 포함합니다.
- 기본 Kubernetes DNS 구성은 상위 루트 서버를 대상으로 이름을 확인합니다.
- NTP 동기화가 대상으로 하는 것은 pool.ntp.org입니다.
- Prometheus 익스포터는 업데이트를 확인하기 위해 콜홈합니다.
OpenBao는 버전 2.5.0(2026년 2월)의 Linux Foundation 포크로, Vault 콜홈 의존성을 제거하는 동시에 MPL 2.0 라이선스 하에 네임스페이스와 수평적 읽기 확장성 같은 엔터프라이즈 기능을 추가합니다.
우리의 관행은 환경을 주권적이라고 선언하기 전에 체계적인 의존성 감사를 수행하는 것이며, 이는 소프트웨어 무결성과 복원력 있는 시스템에 관한 우리의 연구의 근간이 되는 원칙입니다: 모든 DNS 쿼리 경로, 모든 NTP 대상, 모든 컨테이너 이미지 출처 체인, 모든 라이선스 검증 엔드포인트, 그리고 서브차트의 values.yaml에 묻혀 있는 모든 텔레메트리 비컨을 점검합니다. 프로젝트 수행 결과로, 모든 외부 의존성이 내부 서비스로 미러링되거나 입증 가능하게 제거된, 감사된 자재 명세서(BOM)가 산출됩니다.
이것은 하드웨어 벤더, 클라우드 제공업체, 관리형 플랫폼 기업들이 하지 않는 작업입니다 — 그들의 비즈니스 모델은 감사 시 주권 주장을 무너뜨리는 마지막 2%의 유출을 찾아 고치도록 동기를 부여하지 않기 때문입니다.
실제로 오프라인에서 작동하는 에어갭 GPU 인프라
에어갭 AI 클러스터는 인터넷 케이블을 뽑은 표준 Kubernetes 배포가 아닙니다. NVIDIA GPU Operator는 로컬 이미지 레지스트리를 통한 오프라인 설치를 지원하지만, 그 설정에는 모든 컨테이너 이미지, 드라이버 패키지, CRD 정의를 사전 준비하는 작업이 필요합니다.
MIG(Multi-Instance GPU) 파티셔닝은 공유 노드에서 하드웨어 수준의 테넌트 격리를 제공하며, A100 및 H100 GPU에 대해 19개의 지원 혼합 전략 프로파일을 갖추고 있습니다. NVIDIA의 KAI 스케줄러는 2025년 Apache 2.0 하에 오픈소스화되어, 프로덕션 벤치마크에서 클러스터 활용률을 13%에서 37%로 개선한 분수 GPU 할당 및 토폴로지 인식 스케줄링을 추가합니다.
우리의 접근 방식은 완전한 오프라인 아티팩트 공급망을 설계하는 것입니다: 취약점 스캐닝을 갖춘 Harbor 레지스트리, 암호학적 검증을 갖춘 미러링된 패키지 리포지토리, 상호 TLS를 위한 내부 인증기관, 그리고 GPS 또는 루비듐 시계 소스를 사용하는 내부 NTP 스트라텀 — 이는 주권형 프라이빗 LLM의 작동 데모의 근간이 되는 바로 그 기반입니다.
기밀 환경의 경우, 우리는 Owl Cyber Defense 같은 벤더의 단방향 데이터 다이오드를 통합합니다. 이는 최대 100Gbps에서 물리학 기반의 단방향 데이터 흐름 보증을 제공합니다. 모델 가중치(700억 파라미터 모델은 130GB 이상)는 암호학적 관리 연속성 체계 하에 이 다이오드를 통해 이동합니다: 서명된 아티팩트 번들, 모든 인계 시점의 체크섬 검증, 그리고 스테이징에서 프로덕션으로의 승격을 위한 2인 무결성 규칙이 그것입니다.
주권 하드웨어상의 기밀 컴퓨팅
NVIDIA H100 은(는) 온다이(on-die) 신뢰 루트에 앵커링된 하드웨어 신뢰 실행 환경(TEE)을 갖춘 최초의 GPU입니다. 기밀 컴퓨팅 모드에서는 암호화된 바운스 버퍼가 CPU와 GPU TEE 사이에서 데이터를 이동시켜, 하이퍼바이저나 호스트 OS 어느 쪽도 모델 가중치나 추론 데이터를 평문으로 접근할 수 없도록 보장합니다.
Intel Trust Authority 는 Intel TDX CPU TEE와 NVIDIA H100 GPU TEE에 대한 복합 증명(attestation)을 단일 검증 워크플로에서 제공합니다. 이는 위협 모델에 내부자 접근이 포함되는 경우에 중요합니다: 호스트에서 root 권한을 가진 시스템 관리자는 표준 배포에서 GPU 메모리를 읽을 수 있으며, 이 위험은 프라이빗 엔터프라이즈 LLM 보안에 관한 우리의 연구에서 다룹니다.
우리의 방법론은 펌웨어 측정에서부터 주권형 검증 서비스에 대한 원격 증명에 이르기까지 전체 증명 체인을 구성하여, 시설 운영자조차도 코드와 데이터를 변조하지 않았다는 암호학적 증거를 환경이 산출할 수 있도록 하는 것입니다.
수출 통제는 무엇을 어디서 구축할 수 있는지를 결정합니다
주권 AI를 위한 GPU 조달은 이제 수출 통제 문제입니다. ECCN 3A090 및 4A090 에 해당하는 칩(H100, H200, A100, B200, GB200, AMD MI300X)은 목적지에 따라 달라지는 수출 라이선스 요건을 수반합니다. 2026년 1월 15일 발효된 BIS 규정은 중국에 대한 H200 심사를 개별 심사 방식으로 전환했으나, 이후 중국 세관이 독자적으로 수입을 차단했습니다. 2025년 12월 조사에서는 통제를 회피하기 위해 가짜 'Sandkyan' 브랜드로 선적된 칩이 발각되었습니다.
미국 밖의 주권 구매자에게 이는 실질적인 아키텍처 제약을 만듭니다. 조달 기간은 수출 관련 복잡성이 없더라도 8~16주 가 소요되며, 설계 완료 후에 조달을 시작하는 조직은 통상 2~3개월을 추가하게 됩니다.
우리의 접근 방식은 조달 계획을 아키텍처 단계에 통합합니다: 어떤 칩이 어떤 라이선스 예외 하에 확보 가능한지, 어떤 대체 실리콘이 제한적 등급을 회피하는지를 파악하고, 향후 칩 교체가 재설계를 강제하지 않도록 하드웨어 이식성을 고려하여 소프트웨어 스택을 설계합니다.
규제 매핑은 서류 작업이 아니라 아키텍처입니다
컴플라이언스 요건은 근본적인 아키텍처 결정을 좌우합니다; 나중에 덧붙이는 것이 아닙니다. 각 규제 체제는 특정 기술적 제약으로 매핑됩니다:
- GDPR 제44조 는 EU/EEA 외부로의 개인정보 이전을 제한하며, 학습 데이터가 어디에 상주할 수 있는지를 결정합니다.
- ITAR 은(는) 비(非)미국 인프라에서 통제 대상 기술 데이터를 AI로 처리하는 것을 무단 수출로 간주하며, GovCloud 또는 Azure Government를 의무화합니다.
- CMMC 레벨 2 는 FIPS 140-3 레벨 1 검증 암호화를 요구하며 — 많은 상용 AI 도구는 FIPS 검증 모듈 없이 표준 TLS를 사용하기 때문에 이를 통과하지 못합니다.
- 인도의 DPDP 규칙 2025 는 데이터 현지화에 블랙리스트 방식을 사용하며, BFSI 부문 규제기관은 더 엄격한 의무를 부과합니다.
- GAIA-X 라벨 레벨 3 인증은 EUCS High+ 체계를 예고하며, 비유럽 관할권의 개입으로부터 완전한 보호를 요구합니다.
걸프 지역에서는 사우디아라비아의 1,000억 달러 규모 주권 AI 펀드와 UAE의 5기가와트 AI 캠퍼스가 대규모 인프라 구축을 견인하고 있습니다.
우리의 방법론은 각 규제 체제를 특정 아키텍처 결정으로 매핑하는 것입니다: 암호화 표준, 데이터 레지던시 경계, 인력 접근 통제, 감사 로깅 세분성, 그리고 사고 대응 절차가 그것입니다. 그 매핑은 현실과 괴리되는 별도의 컴플라이언스 바인더가 아니라, 코드형 인프라(infrastructure-as-code)와 함께 존재하도록 설계됩니다.
비용과 일정에 관한 대화
Lenovo의 2026년 TCO 연구에 따르면 온프레미스 AI 인프라는 고활용 워크로드의 경우 4개월 미만에 클라우드 비용 동등점에 도달하며, MaaS API 대비 백만 토큰당 최대 18배의 비용 우위 를 제공합니다. 일반적인 워크로드의 경우 손익분기점은 10개월에서 15개월 사이에 형성됩니다.
구축 일정은 3개월에서 9개월 범위이며, 베어메탈 구축의 경우 12개월까지 늘어납니다. 초기 비용은 LLM/RAG 파이프라인 설정에 50,000달러에서 200,000달러 , 여기에 엔터프라이즈 통합에 75,000달러에서 350,000달러 가 소요됩니다.
우리는 주권 인프라가 잘못된 답인 경우에 대해 투명하게 밝힙니다: TCO 교차점 아래의 저용량 워크로드, 지속적 운영을 위한 플랫폼 엔지니어링 역량이 없는 조직, 그리고 관리형 주권 클라우드 제공업체가 맞춤형 인프라 없이도 규제 요건을 충족하는 상황이 그것입니다. 그러한 경우, 우리의 권고는 맞춤 구축이 아니라 올바른 제공업체를 선택하는 것입니다.
왜 대형 컨설팅 회사를 고용하지 않는가
Accenture는 자사 AI 사업에 30억 달러를 투입했습니다. Deloitte는 NVIDIA와 함께 AI Factory as a Service를 제공합니다. McKinsey의 QuantumBlack은 약 5,000명의 AI 전문가를 보유하고 있습니다. 이들의 주권 프로젝트는 첫 프로덕션 배포까지 4개월에서 10개월이 소요됩니다.
우리는 인프라 엔지니어입니다. 프로젝트는 작동하는 주권 환경을 산출하도록 범위가 설정됩니다: 코드형 인프라(Terraform, Helm, Ansible), 운영 런북, 용량 계획 모델, 검증된 절차를 갖춘 재해 복구, 그리고 CIS 벤치마크 하드닝 보고서가 그것입니다.
Deloitte의 보고에 따르면 기업의 42% 가 2025년 대부분의 AI 이니셔티브를 중단했으며, 프로젝트당 평균 720만 달러 의 매몰 비용을 기록했습니다. 그 해법은 또 하나의 중단된 이니셔티브가 아니라 작동하는 인프라를 산출하도록 설계된 프로젝트입니다.
핵심 요약
- 주권은 데이터의 위치가 아니라 스택에 대한 통제입니다 — 미국 CLOUD 법은 데이터가 물리적으로 어디에 있든 관계없이 데이터 레지던시만 갖춘 구성을 관통합니다.
- 우리는 세 가지 태세 모두를 설계합니다: 완전 에어갭, 미국 벤더 없는 프라이빗 클라우드, 그리고 ITAR 준수 인프라.
- 체계적인 의존성 감사 는 감사 시 대부분의 주권 주장을 무너뜨리는 유출(nvcr.io 가져오기, Vault 콜홈, DNS/NTP/텔레메트리)을 차단합니다.
- 에어갭 GPU 클러스터는 MIG 격리, KAI 스케줄러(활용률 13% → 37%), 오프라인 아티팩트 공급망, 그리고 최대 100Gbps의 데이터 다이오드를 사용합니다.
- H100 하드웨어 TEE 와 Intel Trust Authority 증명은 root 수준의 내부자나 시설 운영자로부터도 모델 가중치를 보호합니다.
- 규제 체제(EU AI 법, GDPR 제44조, ITAR, CMMC 레벨 2, 인도 DPDP, GAIA-X)는 코드형 인프라에 직접 매핑됩니다.
- 온프레미스는 고활용 시 4개월 미만에 클라우드 동등점에 도달할 수 있으며(토큰당 최대 18배 우위), 의도한 산출물은 4~10개월짜리 슬라이드 덱이 아니라 작동하는 인프라입니다.
주권 AI 인프라 및 주권 배포
 시청
기업용 딥페이크 탐지 & 화상회의 사기 방지 | Veriprajna
2024년 2월, 공격자들은 경영진 전원의 AI 생성 딥페이크를 이용해 단 한 번의 화상회의로 Arup으로부터 2,560만 달러를 탈취했습니다. 2026년 1월 이후, 표준 사이버 보험 약관은 딥페이크 사기를 명시적으로 보장에서 제외합니다.
 시청
스마트 미터 AI: AMI 예측 유지보수 & 펌웨어 검증 | Veriprajna
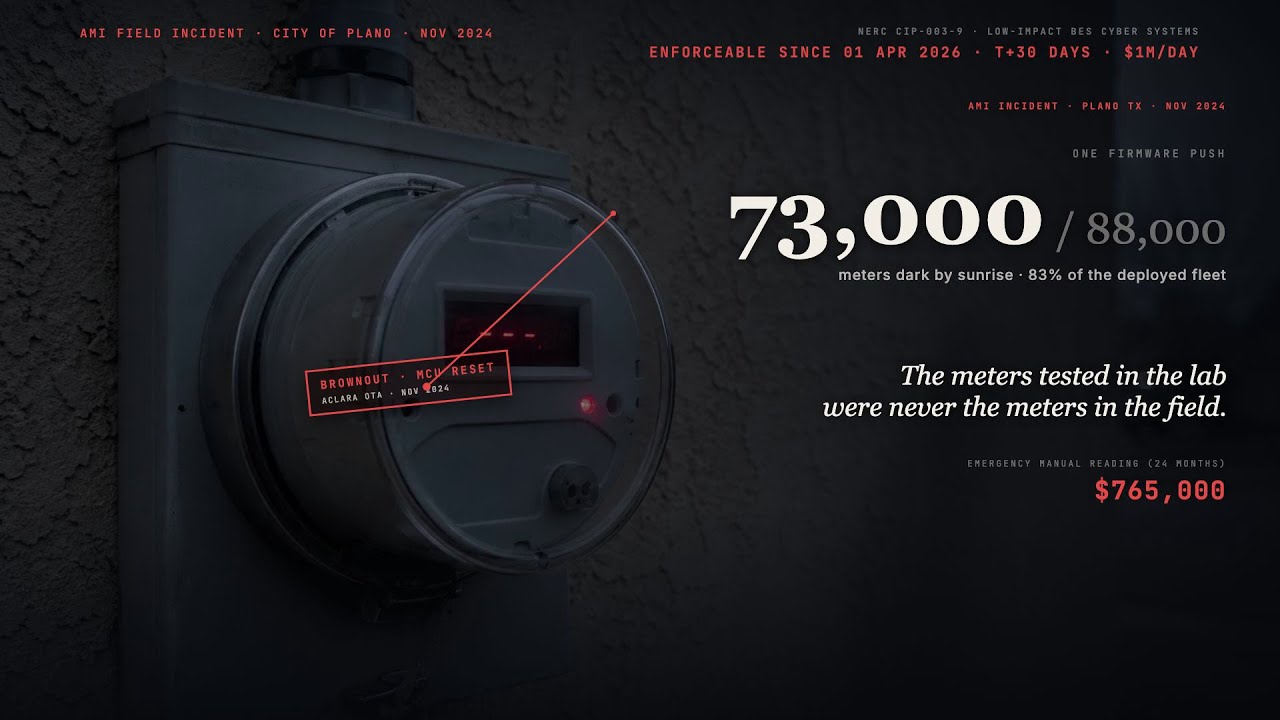
잘못된 펌웨어 배포 한 번으로 텍사스주 플레이노는 76만 5,000달러의 비용을 치렀고 7만 3,000대의 미터가 오프라인 상태가 되었습니다. 멤피스는 수리에 900만 달러를 지출하고 있습니다. 귀사의 AMI 헤드엔드는 어떤 미터가 통신을 멈췄는지 추적합니다.


자주 묻는 질문
주권 AI 인프라는 클라우드에 비해 비용이 얼마나 드나요?
경제성은 활용률에 따라 달라집니다. Lenovo의 2026년 TCO 연구에 따르면 온프레미스 AI 인프라는 고활용 워크로드의 경우 4개월 미만에 클라우드 비용 동등점에 도달하며, MaaS(model-as-a-service) API 대비 백만 토큰당 최대 18배의 비용 우위를 제공합니다. 일반적인 엔터프라이즈 워크로드의 경우 손익분기점은 지속 사용 기준 10개월에서 15개월 사이에 형성됩니다. 초기 배포 비용은 LLM 및 RAG 파이프라인 설정에 50,000달러에서 200,000달러, 여기에 엔터프라이즈 통합에 75,000달러에서 350,000달러 범위입니다. TCO 교차점에 도달하지 못할 조직은 OVHcloud나 Scaleway 같은 관리형 주권 클라우드 제공업체를 이용하는 편이 나으며, 이들은 AWS 대비 유로당 약 4.8배의 가치로 진정한 EU 주권을 제공합니다(Callista 벤치마크, 2026년 2월).
주권 AI 인프라를 배포하는 데 얼마나 걸리나요?
일정은 3개월에서 9개월 범위이며, 베어메탈에서 시작하는 완전 온프레미스 구축의 경우 12개월까지 늘어납니다. 가장 흔한 병목은 하드웨어 조달입니다: NVIDIA H100 및 H200 클러스터는 8~16주의 납품 기간을 수반합니다. 설계 완료 후에 조달을 시작하는 조직은 통상 2~3개월을 추가하게 됩니다. 우리는 조달 계획을 아키텍처 단계에 통합하고 워크스트림을 병렬로 진행합니다: 하드웨어 발주, 소프트웨어 스택 설계, 의존성 감사, 규제 매핑이 동시에 이루어집니다. 기존 프라이빗 클라우드 인프라를 갖춘 조직은 일정을 크게 단축할 수 있습니다.
AWS GovCloud나 Azure Government는 진정으로 주권적인가요?
이들은 데이터 레지던시와 특정 컴플라이언스 프레임워크(FedRAMP High, DoD IL4-6, CMMC 레벨 2)를 충족하지만, 구조적 주권을 제공하지는 않습니다. 미국 CLOUD 법은 데이터가 물리적으로 어디에 저장되어 있든 관계없이 미국에 본사를 둔 기업이 보유한 데이터에 대해 역외 접근권을 부여합니다. ITAR 워크로드와 미국 방위 용도의 경우, ITAR 자체가 미국 통제 인프라를 의무화하기 때문에 GovCloud와 Azure Government가 올바른 선택입니다. 미국 관할권의 영향력으로부터 독립을 추구하는 EU 조직이나 국가 AI 역량을 구축하는 정부의 경우, 이 플랫폼들은 레이어 3 주권 요건을 충족하지 못합니다. 그 구분은 중요합니다: 현재 서유럽 CIO의 61%가 바로 이 위험을 완화하기 위해 로컬 클라우드 제공업체를 우선시하고 있습니다.
대부분의 배포에서 주권을 무너뜨리는 숨겨진 의존성은 무엇인가요?
우리가 발견하는 가장 흔한 유출: 파드 재시작 시 nvcr.io에서 컨테이너 이미지를 가져오는 NVIDIA GPU Operator Helm 차트. HashiCorp Vault 라이선스 검증 콜홈(2023년 BSL 전환과 함께 도입됨). 상위 루트 서버를 대상으로 이름을 확인하는 기본 Kubernetes DNS. pool.ntp.org를 대상으로 하는 NTP 동기화. 업데이트를 확인하는 Prometheus 익스포터. 하드코딩된 외부 레지스트리 URL을 포함한 Helm 서브차트 values.yaml 파일. 모니터링 에이전트의 텔레메트리 비컨. 외부 OCSP 응답자에 접속하는 인증서 폐기 검사. 개별적으로는 사소하지만, 종합하면 이는 당신의 에어갭 배포가 외부와 통신하고 있다는 뜻입니다. 우리는 환경을 주권적이라고 선언하기 전에 모든 네트워크 의존성에 대한 체계적 감사를 수행합니다.
미국 밖의 주권 배포를 위해 어떤 NVIDIA GPU를 조달할 수 있나요?
GPU 확보 가능성은 관할권에 따라 달라집니다. ECCN 3A090 및 4A090에 해당하는 고급 컴퓨팅 칩(H100, H200, A100, B200, GB200, AMD MI300X)은 목적지 국가와 최종 용도에 따라 달라지는 수출 라이선스 요건을 수반합니다. 2026년 1월 15일 발효된 BIS 최종 규정은 특정 칩-국가 조합에 대한 심사 정책을 조정했으나, 집행은 유동적입니다. 우리는 조달을 지원합니다: 어떤 칩이 어떤 라이선스 예외 하에 확보 가능한지, AMD MI300X나 Intel Gaudi가 귀사 관할권에서 가장 제한적인 등급을 회피하는지, 그리고 향후 칩 교체가 완전한 재설계를 강제하지 않도록 하드웨어 이식성을 고려하여 소프트웨어 스택을 설계합니다.
에어갭 환경에서 AI 모델을 어떻게 업데이트하나요?
암호학적 관리 연속성(chain-of-custody) 파이프라인을 통해서입니다. 700억 파라미터 모델은 130GB 이상이므로 전송에는 계획이 필요합니다. 단방향 데이터 다이오드(Owl Cyber Defense, Waterfall Security)를 갖춘 환경의 경우, 서명된 아티팩트 번들이 최대 100Gbps에서 물리학 기반 단방향 채널을 통해 안쪽으로 흐릅니다. 스니커넷(sneakernet) 환경의 경우, 우리는 모든 인계 시점의 체크섬 검증과 프로덕션 승격을 위한 2인 무결성 규칙을 갖춘 암호화된 물리 매체를 사용합니다. 파이프라인은 다음을 포함합니다: 학습 환경까지 추적 가능한 암호학적 서명을 갖춘 모델 패키징, 수집 시점의 무결성 검증, 자동화된 검증 테스트를 갖춘 스테이징 배포, 그리고 이중 승인을 요구하는 승격 게이트. 모든 단계는 변조 방지 감사 추적에 기록됩니다.
어떤 규제가 주권 AI 인프라를 요구하나요?
이제 여러 규제 프레임워크가 주권 배포를 의무화하거나 강력히 장려합니다. EU AI 법(2026년 8월 2일 완전 적용)은 고위험 시스템에 대해 자동 이벤트 로깅과 데이터 계보 추적을 요구합니다. GDPR 제44조는 EU/EEA 외부로의 개인정보 이전을 제한합니다. ITAR은 비(非)미국 인프라에서 통제 대상 기술 데이터를 AI로 처리하는 것을 무단 수출로 간주합니다. CMMC 레벨 2(2026년 11월 9일까지 DoD 계약에 순차 적용)는 FIPS 140-3 검증 암호화를 요구합니다. 인도의 DPDP 규칙 2025는 부문별 데이터 현지화를 가능하게 합니다. EU의 DORA 및 NIS2 지침은 특정 금융 및 핵심 인프라 워크로드에 대해 주권 클라우드를 의무화하고 있습니다. GAIA-X 라벨 레벨 3은 비유럽 관할권의 개입으로부터의 보호를 요구하는 EUCS High+ 인증을 예고합니다.
주권 AI 인프라가 올바른 선택이 아닌 경우는 언제인가요?
세 가지 상황입니다. 첫째, 온프레미스 투자가 회수되는 TCO 교차점에 도달하지 못할 저용량 추론 워크로드. 연간 클라우드 AI 지출이 100,000달러 미만이라면, 주권 인프라의 자본 비용과 운영 부담이 절감액을 초과할 가능성이 높습니다. 둘째, 인계 후 GPU 가속 Kubernetes 클러스터를 운영할 내부 플랫폼 엔지니어링 역량(또는 관리형 운영 예산)이 없는 조직. 주권 인프라는 지속적인 운영 투자를 요구합니다. 셋째, 관리형 주권 클라우드 제공업체(OVHcloud, Scaleway, Deutsche Telekom)가 귀사의 규제 요건을 충족하여 맞춤형 인프라가 이점 없이 복잡성만 더하는 워크로드. 우리는 고객이 자본을 투입하기 전에 이 경계를 그을 수 있도록 지원합니다.
확신을 가지고 AI를 구축하세요.
차세대 엔터프라이즈 AI 구축에 깊은 경험을 갖춘 팀과 협업하세요. 신뢰할 수 있는 AI 전략을 설계하고 구축하며 배포할 수 있도록 지원해 드리겠습니다.
Veriprajna 딥테크 컨설팅 은(는) 헬스케어, 금융, 규제 분야를 위한 안전 필수 AI 시스템 구축을 전문으로 합니다. 당사의 아키텍처는 확립된 프로토콜에 따라 검증되며 포괄적인 규정 준수 문서를 갖추고 있습니다.