ضمان مستقل لإصدارات تحديثات النقاط الطرفية

المورّد نفسه يدفع تحديثين. أحدهما يصل إلى حلقة تجريبية بنسبة 1.2% في ثوانٍ. والآخر يتم حظره قبل إعادة تشغيل أي نقطة طرفية.

يُعد Kestrel مستوى تحكم مستقلاً يفصل بين مورّدي البرمجيات لديك وأسطول الإنتاج الفعلي. فهو يعترض تحديث المورّد قبل وصوله إلى أي نقطة طرفية، ويثبت بصمة الفشل من فئة CrowdStrike بشكل حتمي، ويفرض بوابات على عملية النشر بسياسات لا يمكن لأي نموذج استشاري تجاوزها، ويُصدّر سجل أدلة موقّعاً يمكن لمجلس الإدارة والجهات التنظيمية إعادة تشغيله. ما تشاهده هنا هو عرض تجريبي على أسطول تركيبي يضم 8,500 نقطة طرفية، وليس خط أنابيب منشوراً في بيئة فعلية.

20 → 21

عدم تطابق عدد الحقول الذي عطّل الأسطول

السبب الجذري لـ CrowdStrike، تحليل RCA أغسطس 2024

12/12

قرارات إصدار صحيحة

على مجموعة اختبارات مصنفة مكونة من 12 عنصراً، بشكل حتمي

0/6

حالات حظر كاذب للتحديثات السليمة

6 اختبارات سليمة في المجموعة نفسها

الأسطول، والمورّد SentinelEdge، ووكيله من فئة Falcon كلها عناصر تركيبية. ويعيد سيناريو C-00000291 محاكاة بصمة فشل CrowdStrike الموثقة في 19 يوليو، وليس أنظمة أي عميل حقيقي.

أدى عدم تطابق المخطط إلى تعطيل ملايين الأجهزة، ولم تكن هناك أي طبقة تراقبه.

في 19 يوليو 2024، تسبب ملف قناة Rapid Response Content فردي من CrowdStrike في تعطيل ملايين أجهزة Windows في أقل من 90 دقيقة. ولم يكن السبب الجذري المنشور اختراقاً أمنياً ولا نموذجاً سيئاً، بل كان عدم تطابق في المخطط: إذ وافقت أداة التحقق السحابية على تحديث يحتوي على 21 حقلاً في حين كان مفسّر النواة لا يزال يتوقع 20 حقلاً، مما أدى إلى قراءة خارج النطاق وشاشة موت زرقاء (BSOD) فورية. ونظراً لحدوث الانهيار في مرحلة مبكرة جداً من الإقلاع، تعذّر على الوكيل المنهار إعادة التهيئة لتلقي أمر التراجع، لذا كان التعافي يعني إصلاح الأجهزة يدوياً جهازاً تلو الآخر في وضع الأمان (Safe Mode). (CrowdStrike Root Cause Analysis، أغسطس 2024.)

المورّد يراقب نفسه بنفسه

أداة التحقق التي وافقت على التحديث كانت تابعة للمورّد ذاته الذي قام بشحنه. ويفتقر خط الأنابيب الذاتي الرقابة إلى طرف مستقل يقرأ الحمولة وهي في طريقها إلى أسطول الإنتاج لديك.

الأدوات الحالية تركز على جوانب أخرى

تغطي أدوات SBOM وSCA التبعيات مفتوحة المصدر، وليس ملفات القنوات الخاصة بالمورّد. وترصد سلامة المحتوى المطالبات، بينما ترصد إدارة الهوية الوصول. ولا أحد يقرأ تحديث المورّد نفسه أثناء وروده.

لجان إدارة التغيير تمرره دون تدقيق

تُشغّل مؤسسة تضم 5,000 نقطة طرفية ما بين 8 إلى 12 وكيلاً متمتعاً بامتيازات مستوى النواة من مورّدين لا تتحكم فيهم، وكل وكيل قادر على دفع ملف قناة مباشرة إلى ring 0. وتوافق لجان استشارات التغيير على تحديثات المورّدين استناداً إلى الثقة، لعدم وجود أي حاجز بين خط الأنابيب هذا وبيئة الإنتاج.

يصدر الحكم بواسطة كود يمكن للجهة التنظيمية إعادة تشغيله، وليس بالنموذج الذي قدم المشورة.

يقوم فريق استشاري بتحليل كل تحديث وتقديم مبرراته، لكنه لا يملك سلطة اتخاذ القرار. يوجه Kestrel كل حزمة عبر خط أنابيب يعمل على توحيدها، وربطها بواقع الأسطول، وإتاحة المجال للفريق للمناقشة، ثم يسلم القرار إلى أداة تحقق حتمية وبوابة سياسات مكتوبة بلغة Python الخالصة. ولا يمكن لأي وكيل استشاري يميل نحو الإصدار أن يتجاهل نتيجة حتمية حرجة، لأن الثقة في منتج الحَوْكمة لا يمكن أن تعتمد على تزكية الشيء الخاضع للحَوْكمة لنفسه.

01 / SCHEMA-COMPATIBILITY DIFF

قراءة عدد الحقول الذي يتوقعه المفسّر

يقارن هذا الفحص عدد الحقول المعلن في التحديث بما يتوقعه مفسّر النواة المنشور. ووصول تحديث يحتوي على 21 حقلاً إلى مفسّر يتوقع 20 حقلاً هو حرفياً السبب الجذري لأزمة 19 يوليو، وقد تم اكتشافه بواسطة الحسابات الرياضية قبل إعادة تشغيل أي نقطة طرفية.

02 / SANDBOX REBOOT-CYCLE MODEL

نتيجة خاصة بكل ملف تعريف عبر دورات إعادة التشغيل

تقوم بيئة معزولة (sandbox) محاكاة بنمذجة سلوك شاشة الموت الزرقاء (BSOD) وحلقات الإقلاع اللانهائية لكل ملف تعريف لنظام التشغيل عبر دورات إعادة التشغيل، استناداً إلى إشارة توافق برنامج التشغيل المستقلة عن فحص المخطط. وعندما تفيد بفشل 5 من أصل 6 ملفات تعريف، فإن ذلك يؤكد نتيجة فحص المخطط بدلاً من مجرد تكرارها.

03 / BLAST-RADIUS AND CANARY MATH

موجة أولى مقاسة وفقاً للسياسة المعتمدة

يحسب الفحص الموجة الأولى مقارنة بسياسة الحد الأقصى للنشر التجريبي (canary) لديك. وإن النشر على 100% من الأسطول دفعة واحدة، أو النشر دون إعلان خطة تجريبية، ينتهك السياسة ويتم رفضه، في حين تقع الموجة الأولى المرحلية البالغة 1.2% ضمن حدود السياسة.

04 / DEAD-AGENT AND CONFLICT DETECTOR

وكيل يعجز عن التراجع ذاتياً

يرصد الفحص وكيل ما قبل الإقلاع الذي يمثل في حد ذاته مستقبِل أمر التراجع، بحيث يؤدي انهياره إلى عزل النقطة الطرفية وإجبار الدخول في وضع الأمان (Safe Mode) لكل جهاز، كما يرصد قيام مورّدين بتعديل نفس استدعاء النواة (kernel callback) في نافذة زمنية واحدة. وهذا هو الفشل الذي حوّل حادثة 19 يوليو إلى عملية تعافٍ يدوي.

بُني الفريق الاستشاري على Pydantic AI: أداة توحيد، ومفسّر بيئة معزولة، وناقدان متقابلان، أحدهما يدافع عن أن التحديث آمن للشحن والآخر يجادل بأنه سيتسبب في الانهيار. ويقوم هذا الثنائي التنافسي باختبار الحكم عبر محاكاة الهجوم المعاكس (red-teaming) من كلا الاتجاهين قبل أن يقرر الكود. والحكم في حد ذاته هو أحد أربعة إجراءات: ALLOW للإصدار إلى حلقة النشر التجريبي (canary)، وHOLD للتوجيه إلى المراجعة، وBLOCK لرفض النشر، وABSTAIN لتوجيه حمولة غير قابلة للتحليل إلى مراجع بشري، لأن البوابة لا تمنح الضوء الأخضر أبداً لما لا تستطيع إثباته.

الفريق محايد تجاه مزودي الخدمة، مع إمكانية اختيار Anthropic أو OpenAI أو Gemini عبر متغير بيئي ونموذج افتراضي هو claude-opus-4-8، ويعمل بشكل كامل دون اتصال بالإنترنت ومن دون مفتاح API عبر آلية احتياطية استشارية حتمية. وفي جميع الأوضاع، تظل أداة التحقق والبوابة دون تغيير وتواصلان إنتاج الحكم الكامل وسجل الأدلة كاملاً. وتقع أداة التحقق والبوابة عمداً خارج إطار عمل الوكلاء.

المورّد نفسه، تحديثان، وقراران مسجلان رسمياً.

يفرض العرض التجريبي الحَوْكمة على أسطول تركيبي، Acme Financial: Global Endpoint Fleet، يضم 8,500 نقطة طرفية عبر 6 ملفات تعريف لأنظمة التشغيل و8 وكلاء متمتعين بامتيازات، 5 منهم يعملون في ring-0. ويدفع المورّد SentinelEdge تحديثين من تحديثات Rapid Response Content. شاهد ما يفعله Kestrel مع كل منهما.
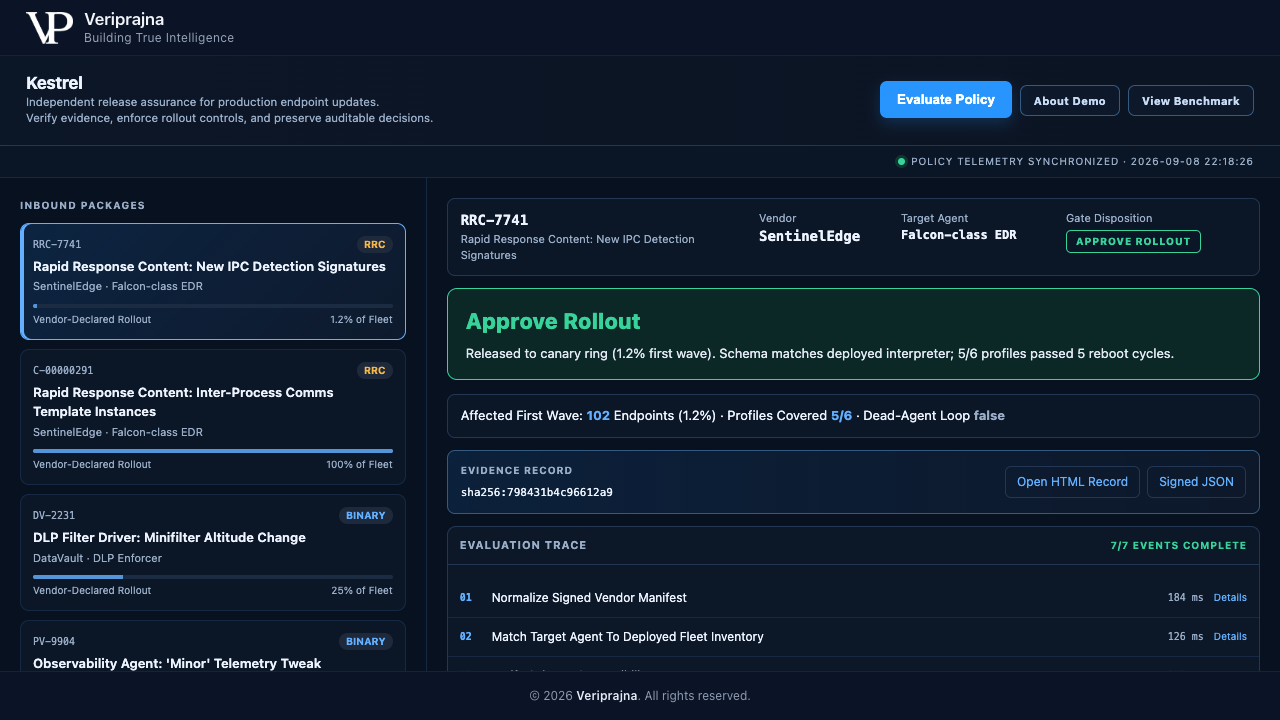
شاشة الموافقة على النشر (Approve Rollout) في Kestrel لتحديث RRC-7741 السليم من SentinelEdge. تُظهر لوحة القرار الخضراء إطلاقاً إلى حلقة النشر التجريبي (canary) بموجة أولى تبلغ 1.2%، مع تطابق المخطط مع المفسّر المنشور، واجتياز 5 من أصل 6 ملفات تعريف لـ 5 دورات إعادة تشغيل. وتحتها موجة أولى متأثرة تضم 102 نقطة طرفية، وحلقة وكيل ميت بقيمة false، وسجل أدلة بالهاش sha256:798431b4c96612a9، وتتبع تقييم يقرأ اكتمال 7 من 7 أحداث.
ALLOW. يُعلن تحديث RRC-7741 السليم عن مخطط مطابق من 20 حقلاً وخطة نشر تجريبي مرحلية. ويتطابق المخطط، وتجتاز 5 من أصل 6 ملفات تعريف 5 دورات إعادة تشغيل مع استبعاد ملف التعريف القديم، وتكون حلقة الوكيل الميت بقيمة false، وتأتي الموجة الأولى بنسبة 1.2% متوافقة مع السياسة. يوافق Kestrel على النشر ويطلقه إلى حلقة تجريبية تضم 102 نقطة طرفية. قرار أخضر، سريع، وروتيني، تماماً كما ينبغي أن يكون أي تحديث جيد.
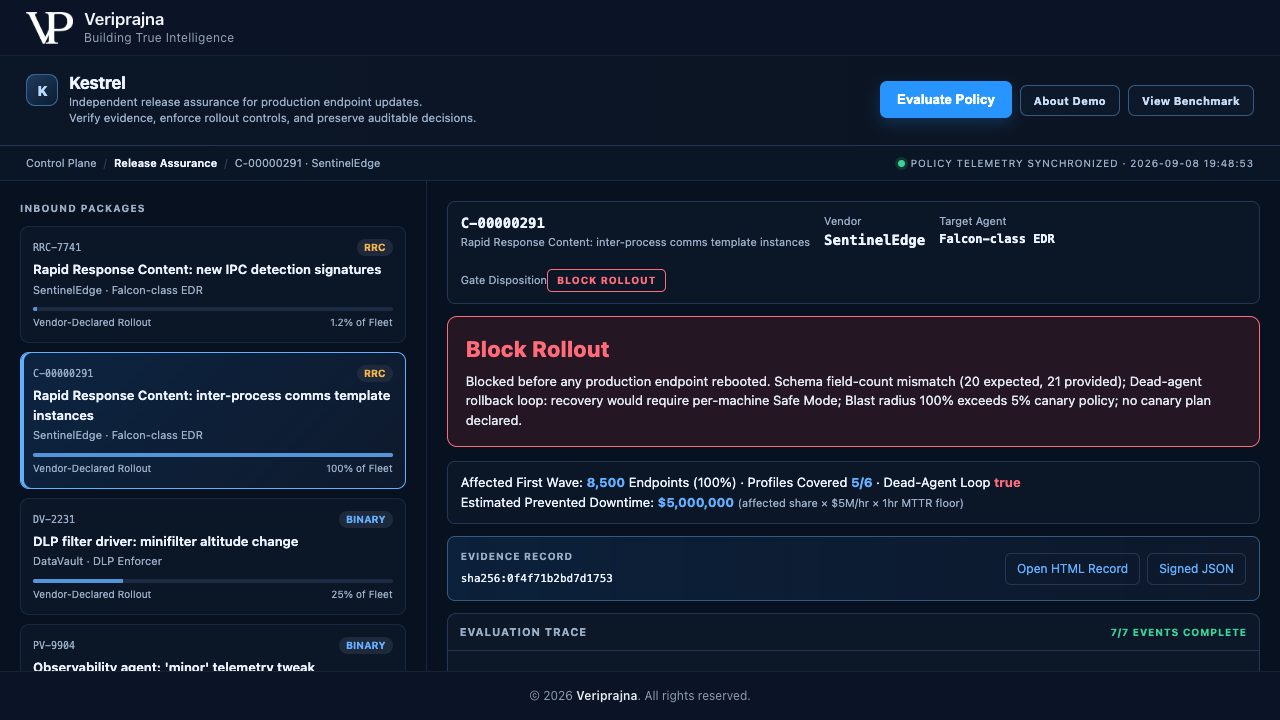
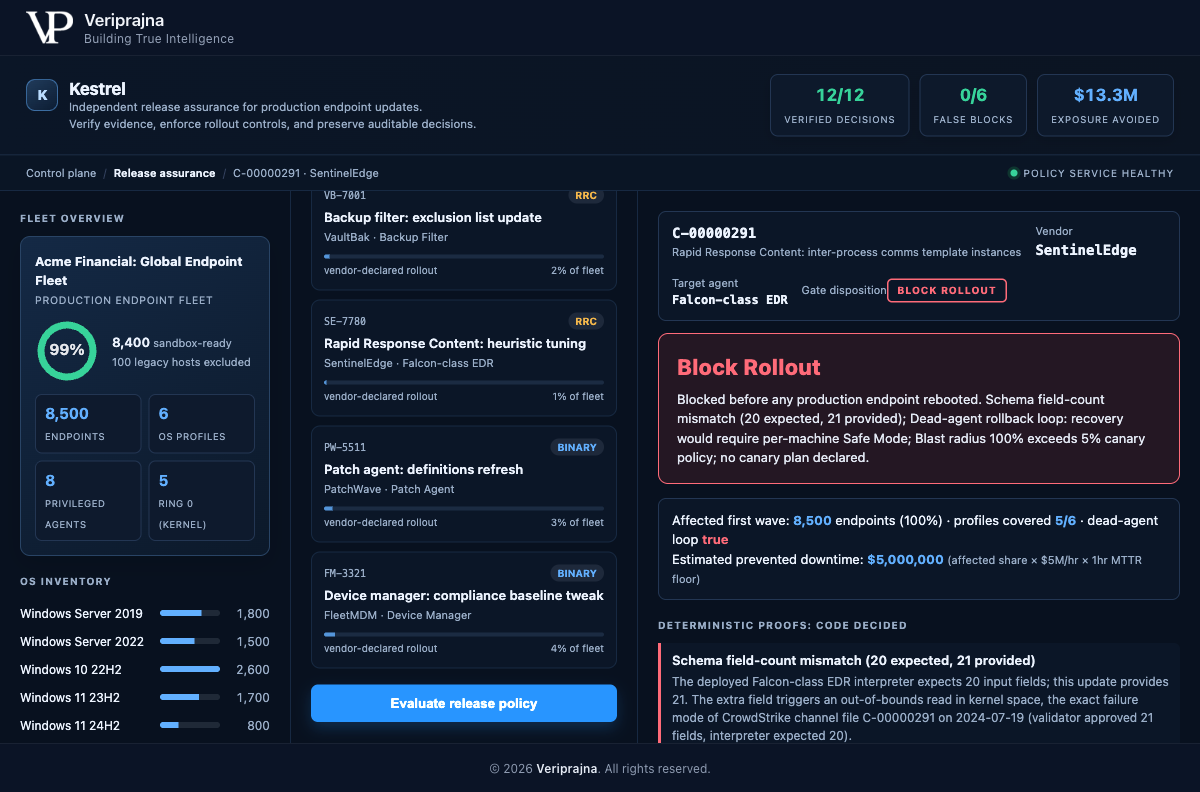
شاشة حظر النشر (Block Rollout) في Kestrel لتحديث C-00000291 من SentinelEdge، بجانب نظرة عامة على الأسطول التركيبي توضح 8,500 نقطة طرفية، و6 ملفات تعريف لأنظمة التشغيل، و8 وكلاء متمتعين بامتيازات مع 5 في ring 0. تُظهر لوحة الحظر الحمراء عبارة «تم الحظر قبل إعادة تشغيل أي نقطة طرفية في الإنتاج»، مع عدم تطابق عدد حقول المخطط بتوقع 20 وتوفير 21، وحلقة تراجع لوكيل ميت، ونطاق تأثير (blast radius) بنسبة 100% متجاوزاً سياسة النشر التجريبي البالغة 5%، وموجة أولى متأثرة تضم 8,500 نقطة طرفية، ووقت توقف مقدر تم تفاديه بقيمة $5,000,000.
BLOCK. يعيد تحديث C-00000291 محاكاة بصمة 19 يوليو: عدم تطابق عدد الحقول من 20 إلى 21، ومحاكاة لشاشة الموت الزرقاء (BSOD) على 5 من أصل 6 ملفات تعريف، وحلقة تراجع حقيقية لوكيل ميت، ونطاق تأثير بنسبة 100% دون أي خطة نشر تجريبي، مع دفعه إلى كامل الأسطول دفعة واحدة. تنطلق الفحوصات الأربعة جميعها ويُرفض النشر قبل إعادة تشغيل أي نقطة طرفية. ووقت التوقف المقدر الذي تم تفاديه بقيمة $5,000,000 هو نموذج العرض التجريبي نفسه، المحسوب على الشاشة كحصة متأثرة مضروبة في $5M في الساعة مضروبة في حد أدنى لمتوسط وقت الإصلاح (MTTR) يبلغ ساعة واحدة، وليس خسارة فعلية لعميل حقيقي.
قرار الحظر الكامل لتحديث C-00000291 في Kestrel مع توسيع سجل الأدلة الخاص به. أسفل حكم الحظر الأحمر، تعرض لوحة سجل الأدلة تجزئة محتوى SHA-256 مع زري Open HTML Record وSigned JSON، فوق تتبع تقييم يقرأ اكتمال 7 من 7 أحداث.
إيصال القرار. بنقرة واحدة، يتم تصدير سجل أدلة موقّع كعرض HTML بالإضافة إلى ملف JSON، متضمناً تجزئة محتوى SHA-256، والحكم، والإثباتات الحتمية، ونتائج البيئة المعزولة لكل ملف تعريف، والأحكام الاستشارية مع معرّف النموذج الخاص بها، وقواعد السياسة التي تم تفعيلها، وتتبع تقييم لكل خطوة. والتوقيع هو SHA-256 محلي لضمان السلامة، وليس بنية تحتية للمفاتيح العامة (PKI) مؤسسية.
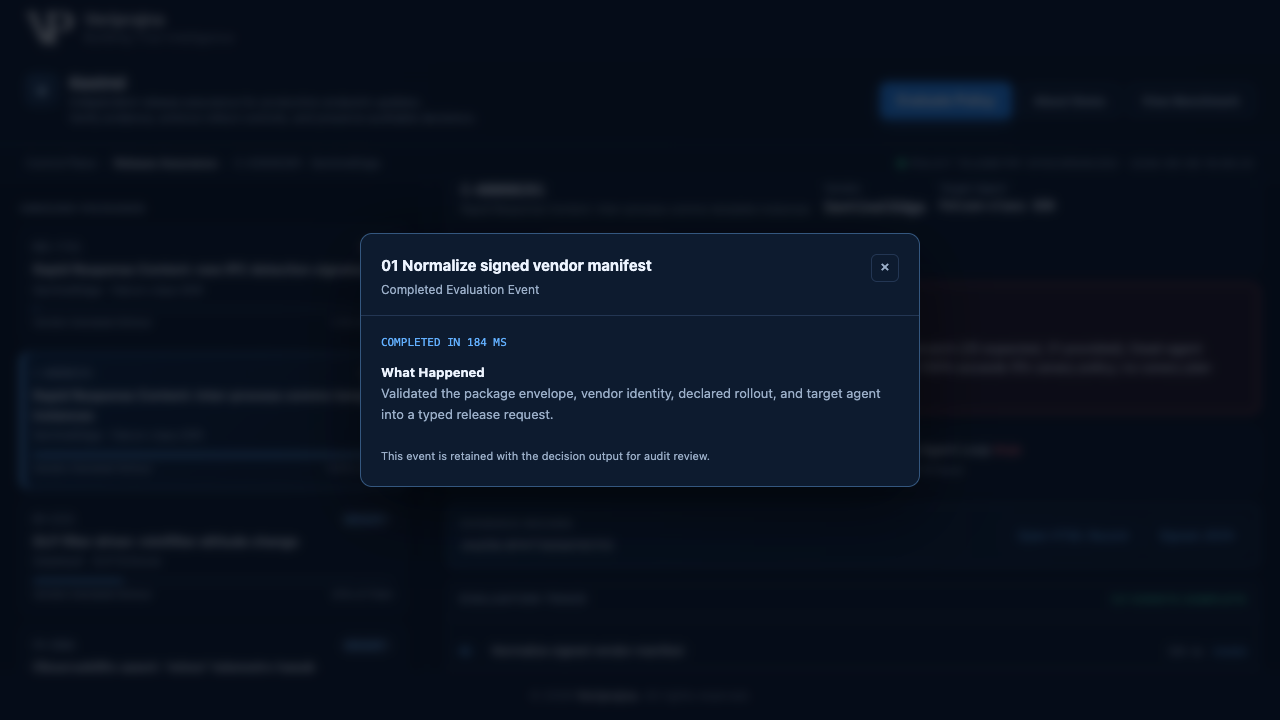
نافذة منبثقة لخطوة واحدة من تتبع التقييم في Kestrel بعنوان Normalize signed vendor manifest، تحمل علامة مكتمل في 184 milliseconds، وتوضح أنها تحققت من غلاف الحزمة، وهوية المورّد، وخطة النشر المعلنة، والوكيل المستهدف وحولتها إلى طلب إصدار منمط، مع ملاحظة تفيد بالاحتفاظ بالحدث مع مخرجات القرار للمراجعة والتدقيق.
كل خطوة قابلة للفحص والتفتيش. يُفتح كل حدث من أحداث التتبع السبعة موضحاً زمن الاستجابة الخاص به ووصفاً واضحاً لما قام به. وتعمل الخطوة الأولى على توحيد بيان المورّد الموقّع في 184 milliseconds ويتم الاحتفاظ بها مع مخرجات القرار، بحيث يمكن للمدقق تتبع مسار القرار خطوة بخطوة بدلاً من قبوله بناءً على الثقة المجردة.

ما تدعيه لوحة النتائج، وما لا تدعيه.

تقوم علامة تبويب View Benchmark بتشغيل مجموعة الاختبارات المصنفة بالكامل وحساب لوحة النتائج. اقرأ كل رقم مع النطاق الذي يربطه به العرض التجريبي. هذه نتائج تغطية حَوْكمية على مجموعة محددة، وليست ضماناً في بيئة عالمية مفتوحة، وهي نتائج حتمية بحيث تنتج نفس المدخلات نفس القرارات في كل عملية تشغيل.

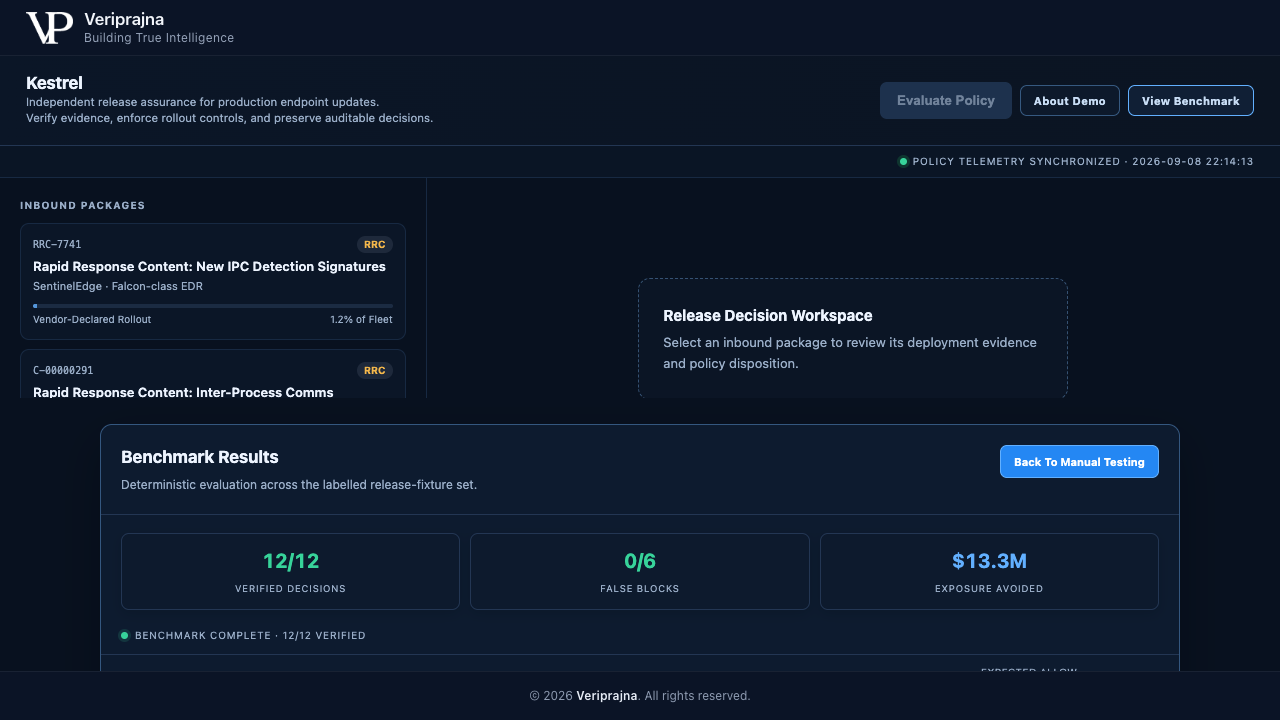
لوحة نتائج التقييم المعياري (Benchmark Results) في Kestrel، والموسومة بأنها تقييم حتمي عبر مجموعة اختبارات الإصدار المصنفة. تُظهر ثلاث مربعات كبيرة عبارات: 12 of 12 verified decisions، و0 of 6 false blocks، و$13.3M exposure avoided، فوق شريط حالة يقرأ benchmark complete, 12 of 12 verified.
ثلاثة أرقام، مقترنة بنطاقها المحدد. يمثل 12 of 12 دقة البوابة على مجموعة اختبارات مصنفة مكونة من 12 عنصراً مع قرار مرجعي حقيقي لكل منها. ويمثل 0 of 6 حالات الحظر الكاذب عبر الاختبارات الـ 6 السليمة، وهو الأمر الذي يدمر الثقة لو كان خاطئاً. وتمثل $13.3M وقت التوقف المقدر الذي تم تفاديه ونمذجه العرض التجريبي عبر العناصر المحظورة والمعلقة، ويقع منها $5,000,000 على حالة حظر واحدة من فئة CrowdStrike، محسوبة بالمعادلة المعروضة على الشاشة.
السؤالما يفعله Kestrel في هذا العرض التجريبيما يبقى خارج نطاق هذا العرض التجريبي
دقة البوابة12 of 12 قراراً صحيحاً على مجموعة اختبارات مصنفة مكونة من 12 عنصراً، تشمل 6 اختبارات سليمة، وعدة حالات حظر وتعليق، وامتناعاً نزيهاً واحداً (abstain).ضمان شامل باكتشاف كل تحديث سيئ. النتيجة قائمة على مجموعة محددة، وليست في بيئة عالمية مفتوحة.
وقت التوقف الذي تم تفاديهما يقدر بـ $13.3M عبر المجموعة، منها $5M لتحديث تم حظره من فئة CrowdStrike، مستمدة من نموذج معروض على الشاشة للحصة المتأثرة مضروبة في المعدل بالساعة مضروبة في حد أدنى مقداره ساعة واحدة.أموال وفرها عميل حقيقي أو عائد مضمون. إنه تقدير تركيبي على اختبارات تركيبية.
تغطية البيئة المعزولة (Sandbox)نموذج نتائج حتمي لكل ملف تعريف عبر 5 من أصل 6 ملفات تعريف للأسطول، مع رصد مضيفات Server 2012 القديمة واستبعادها بدلاً من افتراض أنها آمنة.مزرعة بيئات معزولة حقيقية من أجهزة Windows الافتراضية. المصفوفة هنا نموذج محاكاة وليست أجهزة افتراضية حية، وتوجد المزرعة على خارطة الطريق المستقبلية.
عمليات التكامليقرأ خلاصة قناة تحديثات المورّد ويوجه إلى قائمة انتظار ITSM كنماذج اختبارية بديلة، ويوقع السجل بـ SHA-256 محلي.تكامل ITSM حي ثنائي الاتجاه، وخلاصة فعلية للمورّد، وتوقيع PKI مؤسسي. هذه تكاملات تمت محاكاتها في العرض التجريبي.

ما لا يفعله هذا العرض التجريبي

ليس Kestrel نظام EDR ولا ينافس Falcon أو Defender أو Cortex XDR. فهو لا يفحص النقاط الطرفية، ولا يثبت التصحيحات، ولا يزيل البرمجيات الخبيثة، ولا يحتاج أبداً إلى الوصول إلى مستوى النواة. ومصفوفة البيئة المعزولة هي نموذج نتائج حتمي لكل ملف تعريف وليست أجهزة Windows افتراضية حقيقية؛ وتوقيع الأدلة هو SHA-256 محلي وليس بنية تحتية للمفاتيح العامة (PKI) مؤسسية؛ وخلاصة قناة تحديثات المورّد وقائمة انتظار ITSM هما نموذجان اختباريان وليسا موصلين حيين. وتُعد Acme Financial وSentinelEdge والوكيل من فئة Falcon جهات خيالية، ولا يوجد أي مورّد حقيقي يُعد عميلاً أو شريكاً أو مؤيداً لـ Veriprajna. كما أن نتيجتي 12 of 12 و0 of 6 هما نتيجتان على مجموعة اختبارات مصنفة محددة من 12 عنصراً، وأرقام المبالغ المالية بالدولار هي نموذج وقت التوقف المقدر الذي تم تفاديه الخاص بالعرض التجريبي نفسه، وليست شهادة اعتماد أو مشورة قانونية أو عائداً مضموناً. وتقع مزرعة البيئة المعزولة للأجهزة الافتراضية الحقيقية، وتكامل ITSM الحي ثنائي الاتجاه، وتدقيق مسؤولية عقود المورّدين، والتحقق الشكلي من النواة، والتحصين المدمج في الموقع ضمن خارطة الطريق ولم تُبنَ بعد. هذه الصفحة هي شرح توضيحي يتضمن فيديو ولقطات شاشة وتفصيلاً للآليات وإجابات، وليست تطبيقاً تقوم بتشغيله من هنا.

ما يسأله مدير أمن المعلومات (CISO) قبل وضع طبقة حماية بين المورّد وبيئة الإنتاج.

أليس هذا مجرد نظام EDR آخر؟ نحن نستخدم بالفعل CrowdStrike وDefender.

كلا. ليس Kestrel نظام EDR ولا يحتاج إطلاقاً إلى الوصول لمستوى النواة. فهو يستقر في طبقة أعلى من وكلاء EDR وDLP والتشفير وتطبيق التصحيحات لديك، ويحكم ما يُسمح لهؤلاء المورّدين بشحنه إلى أسطول الإنتاج لديك. وهو لا يفحص النقاط الطرفية، ولا يطبق التصحيحات، ولا يزيل البرمجيات الخبيثة. بل يقرأ التحديث المقترح من المورّد، ويثبت ما إذا كان إطلاقه آمناً، ويفرض بوابات على النشر بالسياسات، وهي مهمة لا يؤديها أي من وكلاء النواة لديك تجاه المورّد الذي يقع فوقهم.

كان انقطاع CrowdStrike خطأً برمجياً يخص المورّد لإصلاحه. ما الذي يمكننا فعله حقاً من جانبنا؟

المؤسسات التي تعطلت أعمالها في 19 يوليو 2024 لم تكن تمتلك خط أنابيب المورّد، لكنها تحملت العواقب كاملة. وتكمن الفجوة الهيكلية في عدم وجود أي طبقة مستقلة تفصل بين خط أنابيب تحديثات المورّد ونقاط الإنتاج الطرفية لديك: فأداة التحقق التابعة للمورّد تراقب نفسها ذاتياً، وأدوات SBOM وSCA تغطي التبعيات مفتوحة المصدر بدلاً من ملفات القنوات الخاصة، وتميل لجان استشارات التغيير إلى تمرير تحديثات المورّدين دون تدقيق. Kestrel هو تلك الطبقة المفقودة؛ إذ يقرأ الحمولة الفعلية التي يوشك المورّد على دفعها ويقرر، عبر كود تتحكم فيه أنت، ما إذا كانت ستصل إلى بيئة الإنتاج.

إذا كان نموذج لغوي كبير (LLM) مشاركاً في العملية، فكيف أثق في الحكم لتقديمه في ملف الامتثال؟

يقتصر دور الفريق الاستشاري على تحليل التحديث وتقديم المبررات فقط. أما الحكم فيتم تحديده بواسطة أداة تحقق حتمية وبوابة سياسات مكتوبة بلغة Python الخالصة، وهي حسابات رياضية قابلة لإعادة الاشتقاق يمكن للجهة التنظيمية إعادة تشغيلها، بحيث لا يمكن لوكيل استشاري يميل نحو الإصدار أن يتجاهل نتيجة حتمية حرجة. ونظراً لأن القرار عبارة عن كود وليس تقريراً ذاتياً صادراً عن النموذج، فإن المدخلات نفسها تنتج القرار نفسه في كل عملية تشغيل دون أي تباين نموذجي. كما يعمل العرض التجريبي أيضاً دون اتصال بالإنترنت تماماً ومن دون مفتاح API عبر آلية استشارية حتمية احتياطية، وتظل البوابة وحكمها دون أي تغيير في هذا الوضع.

ألن تؤدي بوابة كهذه إلى حظر تحديثاتنا الجيدة وإبطاء كل شيء؟

إنها بوابة حماية، وليست وصياً يحظر كل شيء. في العرض التجريبي، يجتاز تحديث Rapid Response Content سليم من المورّد نفسه الفحوصات ويُطلق إلى حلقة نشر تجريبي بنسبة 1.2% في ثوانٍ معدودة، بينما يتم حظر التحديث الخطير. وفي الاختبارات الـ 6 السليمة ضمن المجموعة المصنفة، كان هناك 0 حالات حظر كاذب. ويتسم Kestrel بالحسم فقط عند المنعطفات الخطيرة، وتُرصد المضيفات القديمة التي لا يمكنه نمذجتها وتُستبعد بدلاً من افتراض أنها آمنة.

ما الذي أقدمه فعلياً لمدقق الحسابات بعد قرار الإصدار؟

بنقرة واحدة، يتم تصدير سجل أدلة موقّع كعرض HTML بالإضافة إلى ملف JSON يحمل تجزئة محتوى SHA-256، والحكم، والإثباتات الحتمية، ونتائج البيئة المعزولة لكل ملف تعريف، وأحكام الوكلاء الاستشاريين مع معرّف النموذج الخاص بهم، وقواعد السياسة التي تم تفعيلها، وتتبع تقييم لكل خطوة مع زمن الاستجابة لكل منها. كما يحمل السجل تأطيراً متوافقاً مع قانون المرونة السيبرانية للاتحاد الأوروبي (EU Cyber Resilience Act)، وإفصاحات هيئة الأوراق المالية والبورصات الأمريكية (SEC)، وسابقة Delta ليتناسب مع متطلبات تقديم ملفات الامتثال. والتوقيع هو SHA-256 محلي لضمان السلامة، وليس بنية تحتية للمفاتيح العامة (PKI) مؤسسية، وقد صُمم السجل ليتوافق مع احتياجات تقديم الملفات تلك بدلاً من كونه شهادة اعتماد.

هل يقيدنا هذا بمزود ذكاء اصطناعي واحد، وهل يرسل بيانات إلى خوادم خارجية؟

كلا. تم بناء الفريق الاستشاري على Pydantic AI وهو محايد تماماً تجاه مزودي الخدمة، مع إمكانية اختيار Anthropic أو OpenAI أو Gemini عبر متغير بيئي ونموذج افتراضي هو claude-opus-4-8 يتم الوصول إليه عبر جسر محلي أو واجهة برمجة تطبيقات Anthropic. كما أنه يعمل دون اتصال بالإنترنت تماماً ومن دون مفتاح API عبر آلية استشارية حتمية احتياطية. وفي جميع الأوضاع، تظل أداة التحقق الحتمية وبوابة السياسات دون تغيير وتنتجان الحكم الكامل وسجل الأدلة كاملاً، لأن الضمان لم يكن أبداً خاصية من خصائص النموذج.

البحث التقني

البحث الكامن وراء هذا العرض التجريبي — البنية الهندسية، وتصميم التحقق، والمخطط المؤسسي العام.

التواصل الاجتماعي

منشور أيضًا على

ابدأ بتحديث المورّد الوحيد الذي لا يمكنك تحمل وصوله إلى بيئة الإنتاج دون فحص.

نحن فريق هندسة ذكاء اصطناعي، ولسنا مورّد برمجيات وسيطة. نحن نبني الطبقة المستقلة التي تقرر برمجياً ما يُسمح للمورّد بشحنه إلى أسطول الإنتاج لديك، ونسلمك إيصال القرار.

المحادثة الأولى المفيدة تكون محددة وعملية: الوكلاء المتمتعون بامتيازات مستوى النواة الذين يشغلهم أسطولك، ومسارات تحديث المورّدين التي تصل إلى بيئة الإنتاج دون فحص مستقل، وسياسة النشر والتجريب (canary) التي ترغب في إنفاذها. يمكننا مراجعة الفحوصات الحتمية، وبوابة السياسات، وتنسيق سجل الأدلة جنباً إلى جنب مع فرق النقاط الطرفية والامتثال لديك.

تقييم حَوْكمة الإصدارات

  • ✓ حصر الوكلاء المتمتعين بامتيازات مستوى النواة
  • ✓ مسارات تحديثات المورّدين المؤدية إلى بيئة الإنتاج
  • ✓ المواضع التي تفتقر إلى فحص مستقل
  • ✓ تحديد سياسة النشر والنشر التجريبي (canary)

بناء مستوى التحكم

  • ✓ أداة تحقق حتمية وبوابة سياسات
  • ✓ ربط واقعي بالأسطول ونموذج بيئة معزولة
  • ✓ تنسيق سجل أدلة موقّع
  • ✓ نقاط تكامل متوافقة مع أنظمة ITSM وخلاصات التحديث لديك