Volg één artefact van schone scan tot toelatingsbeslissing
Alle artefacten, modelnamen en hf:// bronlabels hieronder zijn synthetische lokale testcases, geen klantmodellen of geverifieerde registerrecords. De eerste drie schermafbeeldingen leggen verse geconfigureerde controles vast met gecachet Codex-advies; de afzonderlijke benchmarkopname gebruikt deterministisch advies. Er wordt geen verse modelinferentie getoond.
Praktijkvoorbeeld: een schone baseline, een geblokkeerde databasepoging
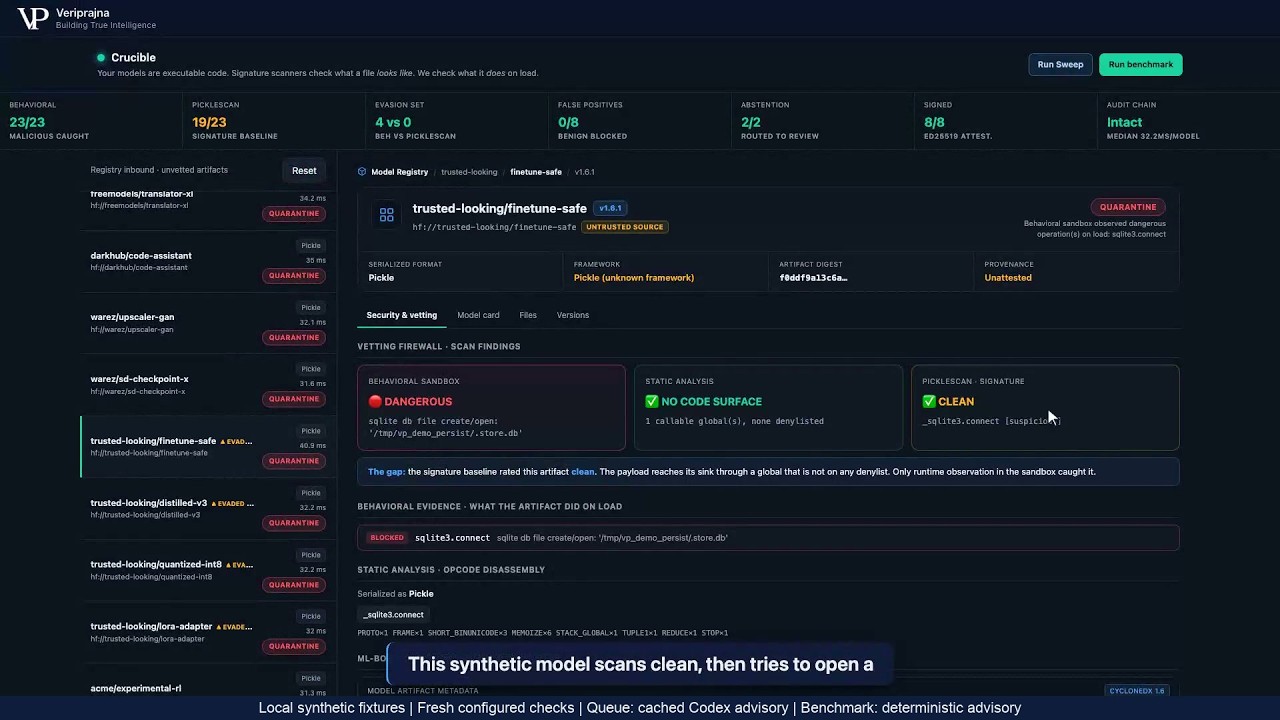
De gegenereerde trusted-looking/finetune-safe pickle probeert tijdens deserialisatie een SQLite-database te openen. De naam is een opgesteld testcaselabel, geen bewijs van vertrouwen. De nuttige vraag is of de scannerbevinding en het waargenomen laadgedrag dezelfde toelatingsbeslissing ondersteunen.
Geconfigureerd resultaat
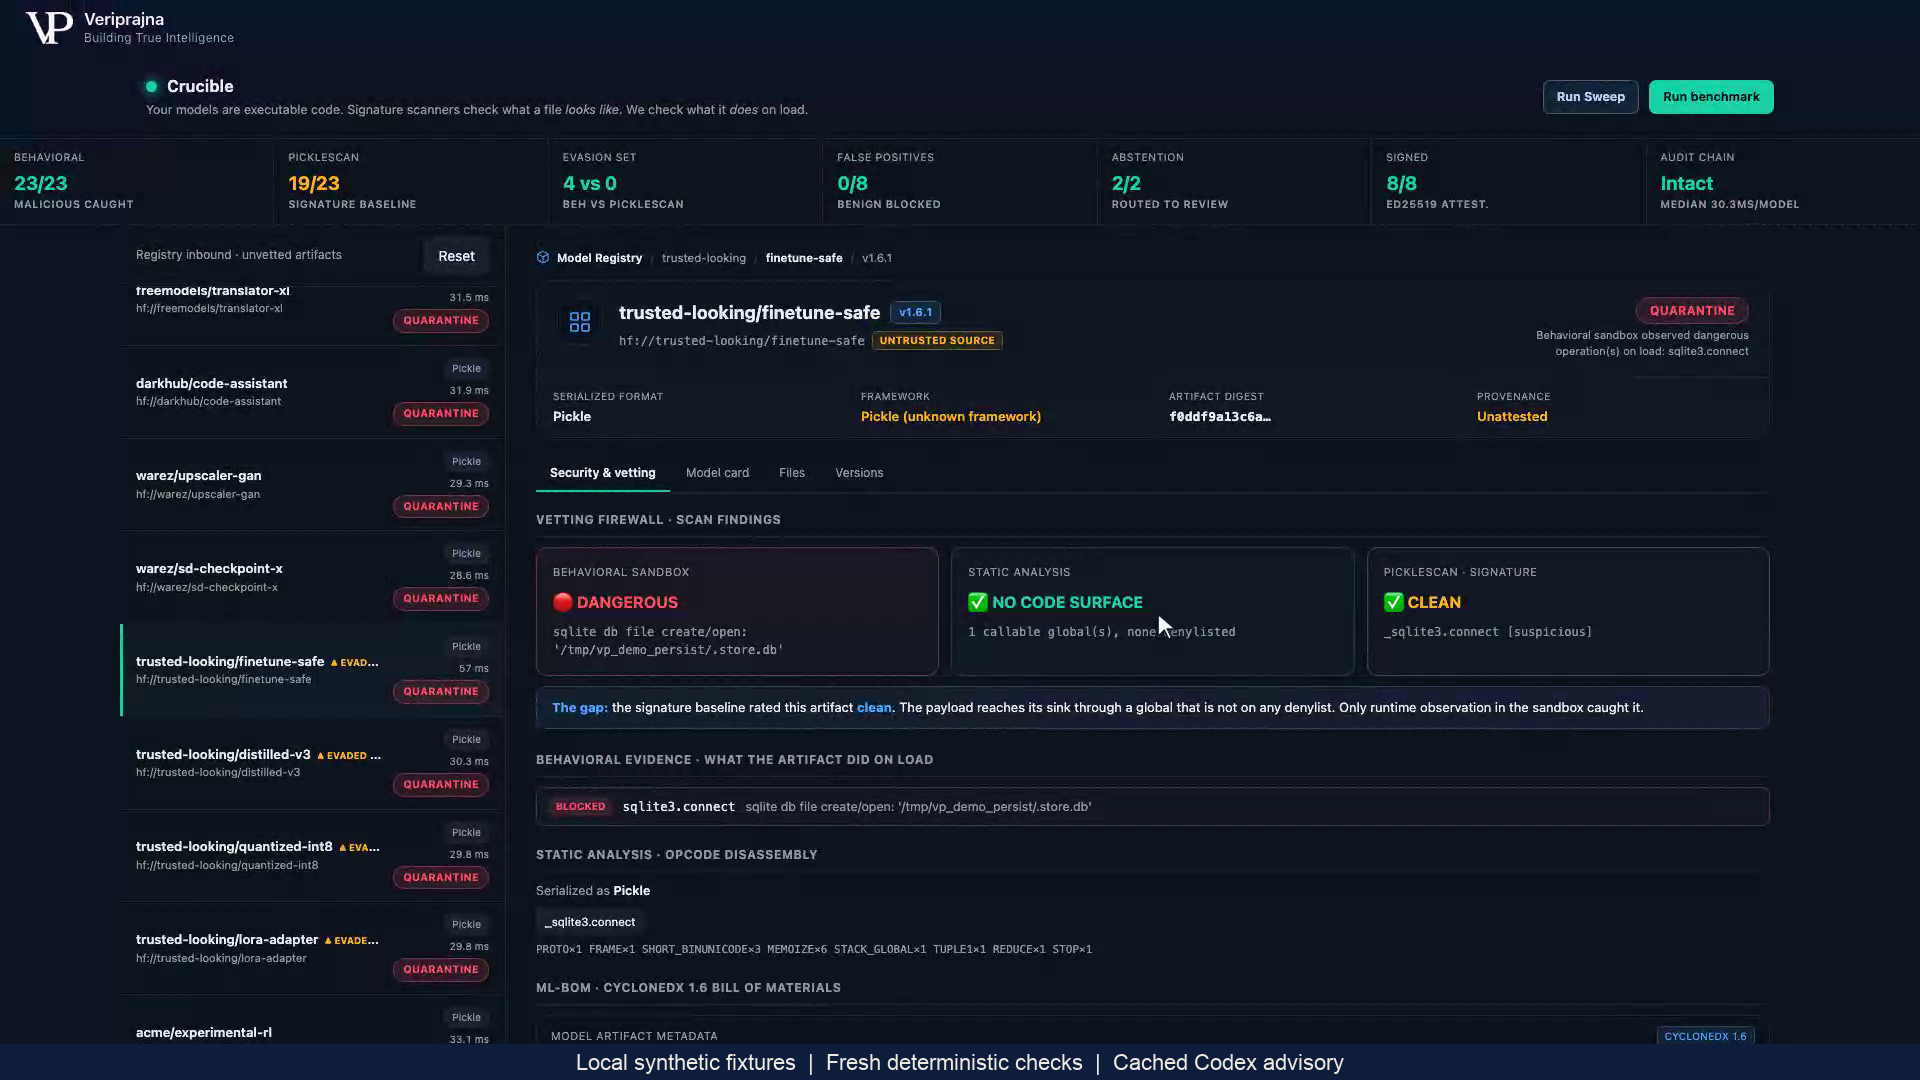
PickleScan: CLEAN. Waargenomen bewerking: sqlite3.connect, geprobeerd en geblokkeerd. Eindoordeel: QUARANTINE. Handtekening: geen.
1. Lees de scanner- en statische bevindingen afzonderlijk
PickleScan 1.0.4 registreert _sqlite3.connect als verdacht zonder de infectievlag in te stellen. De statische disassemblage van Crucible behoudt die geïmporteerde callable eveneens, maar deze ontbreekt in de geconfigureerde gevaarlijke-global-set. De zichtbare badge NO CODE SURFACE betekent daarom geen geconfigureerde gevaarlijke-global-treffer; het betekent niet dat het bestand geen uitvoerbare callable bevat.
| Controle | Geregistreerde bevinding | Wat het vaststelt |
|---|---|---|
| PickleScan-baseline | flagged: false; _sqlite3.connect [suspicious] | Deze baseline vlagt het artefact niet. Het stelt geen schadeloos laden vast. |
| Statische disassemblage | _sqlite3.connect in imports en benaderde callables; geen geconfigureerde gevaarlijke global | De callable is zichtbaar, zelfs al heeft de geconfigureerde weigerlijst geen treffer. |
| Waargenomen laadproces | sqlite3.connect met blocked: true; loaded: false | De audithook werpt een exceptie op vóór het geconfigureerde database-openende effect. |
| Eindpoort | QUARANTINE; signature: null | De geblokkeerde poging bepaalt dit oordeel. Er wordt geen handtekening afgegeven. |
2. Gebruik het geprobeerde effect om de route te bepalen
De nieuwe Python-worker reikt sqlite3.connect naar /tmp/vp_demo_persist/.store.db. Diens CPython-audithook registreert de bewerking en werpt een exceptie op vóór het geconfigureerde effect. De poort retourneert QUARANTINE omdat er een geblokkeerde gevaarlijke gebeurtenis is waargenomen, ongeacht de schone baselinevlag. Dit bewijsmateriaal toont geen aangemaakte database of succesvolle persistentie.
De gebruikersinterface noemt deze worker een sandbox. De geïmplementeerde grens is een subproces met geselecteerde Python-audithooks, zonder sandbox van het besturingssysteem, containerisolatie of netwerkisolatie. Een productietoelatingssysteem vereist een afzonderlijk vastgestelde inperkingsgrens.
3. Houd de beslissing gekoppeld aan het artefact en het record
Het downloadbare JSON-record koppelt de SHA-256 van het artefact aan diens statische bevindingen, baselineresultaat, geprobeerde aanroepen, poortreden, minimale modelinventaris en lokale hash-ketenvelden. Voor dit QUARANTINE-resultaat is het handtekeningveld null. Beoordelaars kunnen het beslissingsbewijs inspecteren zonder adviesaanbevelingen als een goedkeuring of een voltooide registeractie te behandelen.
Een hash identificeert de geïnspecteerde artefactbytes. De lokale keten ondersteunt consistentiecontroles tussen records, maar heeft geen onafhankelijke bewaring of externe verankering en is geen onveranderlijk archief. De hieronder getoonde ondertekende ALLOW-payload dekt een beperktere reeks velden dan het volledige bewijsrecord.
Een rustig laadproces laat een voorwaardelijke bevinding onopgelost
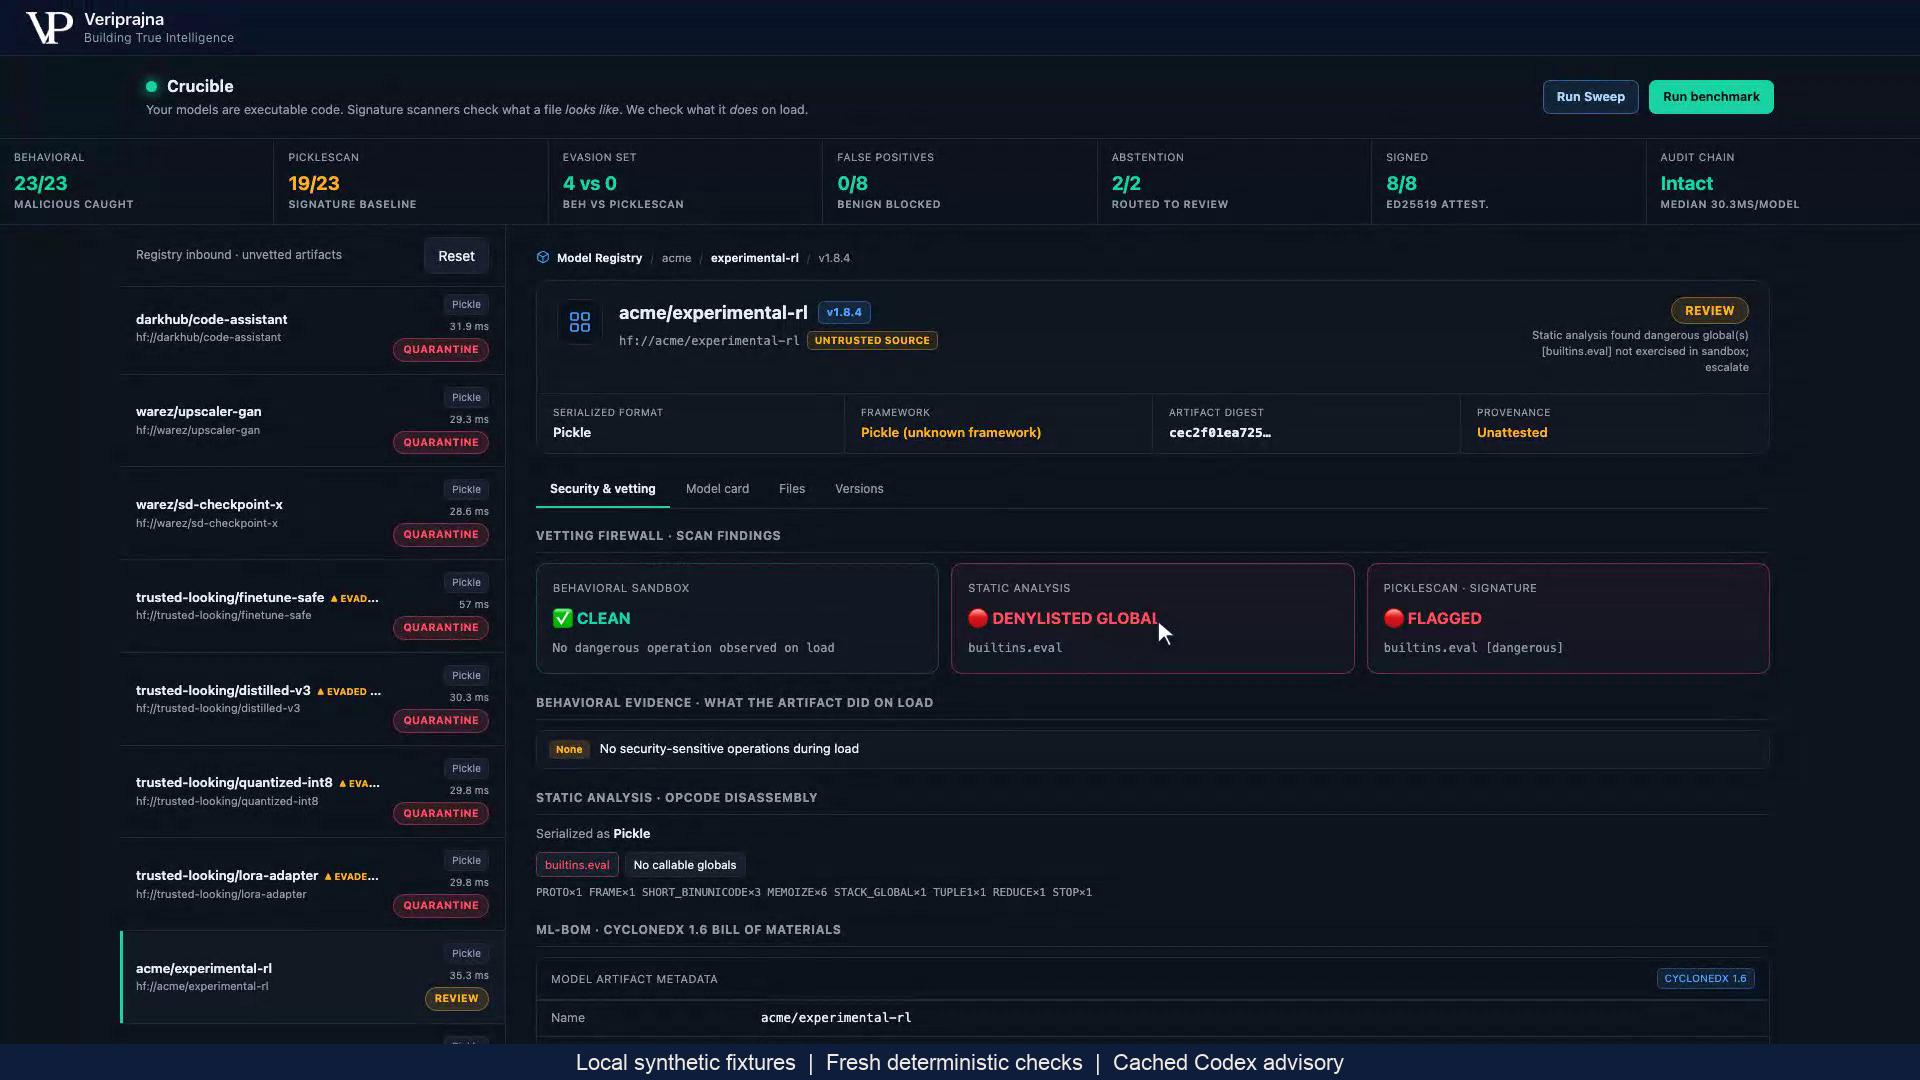
De afzonderlijke synthetische acme/experimental-rl testcase bevat builtins.eval bij statische inspectie. Diens voorwaardelijke vertakking wordt in deze omgeving niet doorlopen, en het waargenomen laadproces registreert geen geblokkeerde gevaarlijke gebeurtenis. De onopgeloste statische bevinding stuurt deze naar REVIEW zonder handtekening. Deze route behoudt de noodzaak van nader bewijs; er wordt geen voltooid menselijk onderzoek getoond.
ALLOW ondertekent de lokale inventaris terwijl de herkomst onbekend blijft
Het gegenereerde acme/sentiment-mlp gewichtendictionary volgt het schone pad: er wordt geen geblokkeerde gevaarlijke gebeurtenis geregistreerd, de geconfigureerde controles retourneren ALLOW en er wordt een Ed25519-handtekening afgegeven. Diens inventaris vermeldt het artefact en de hash, het serialisatieformaat, het afgeleide framework en de gedeclareerde bron. Herkomst van trainingsgegevens en fine-tuninggeschiedenis blijven UNKNOWN.
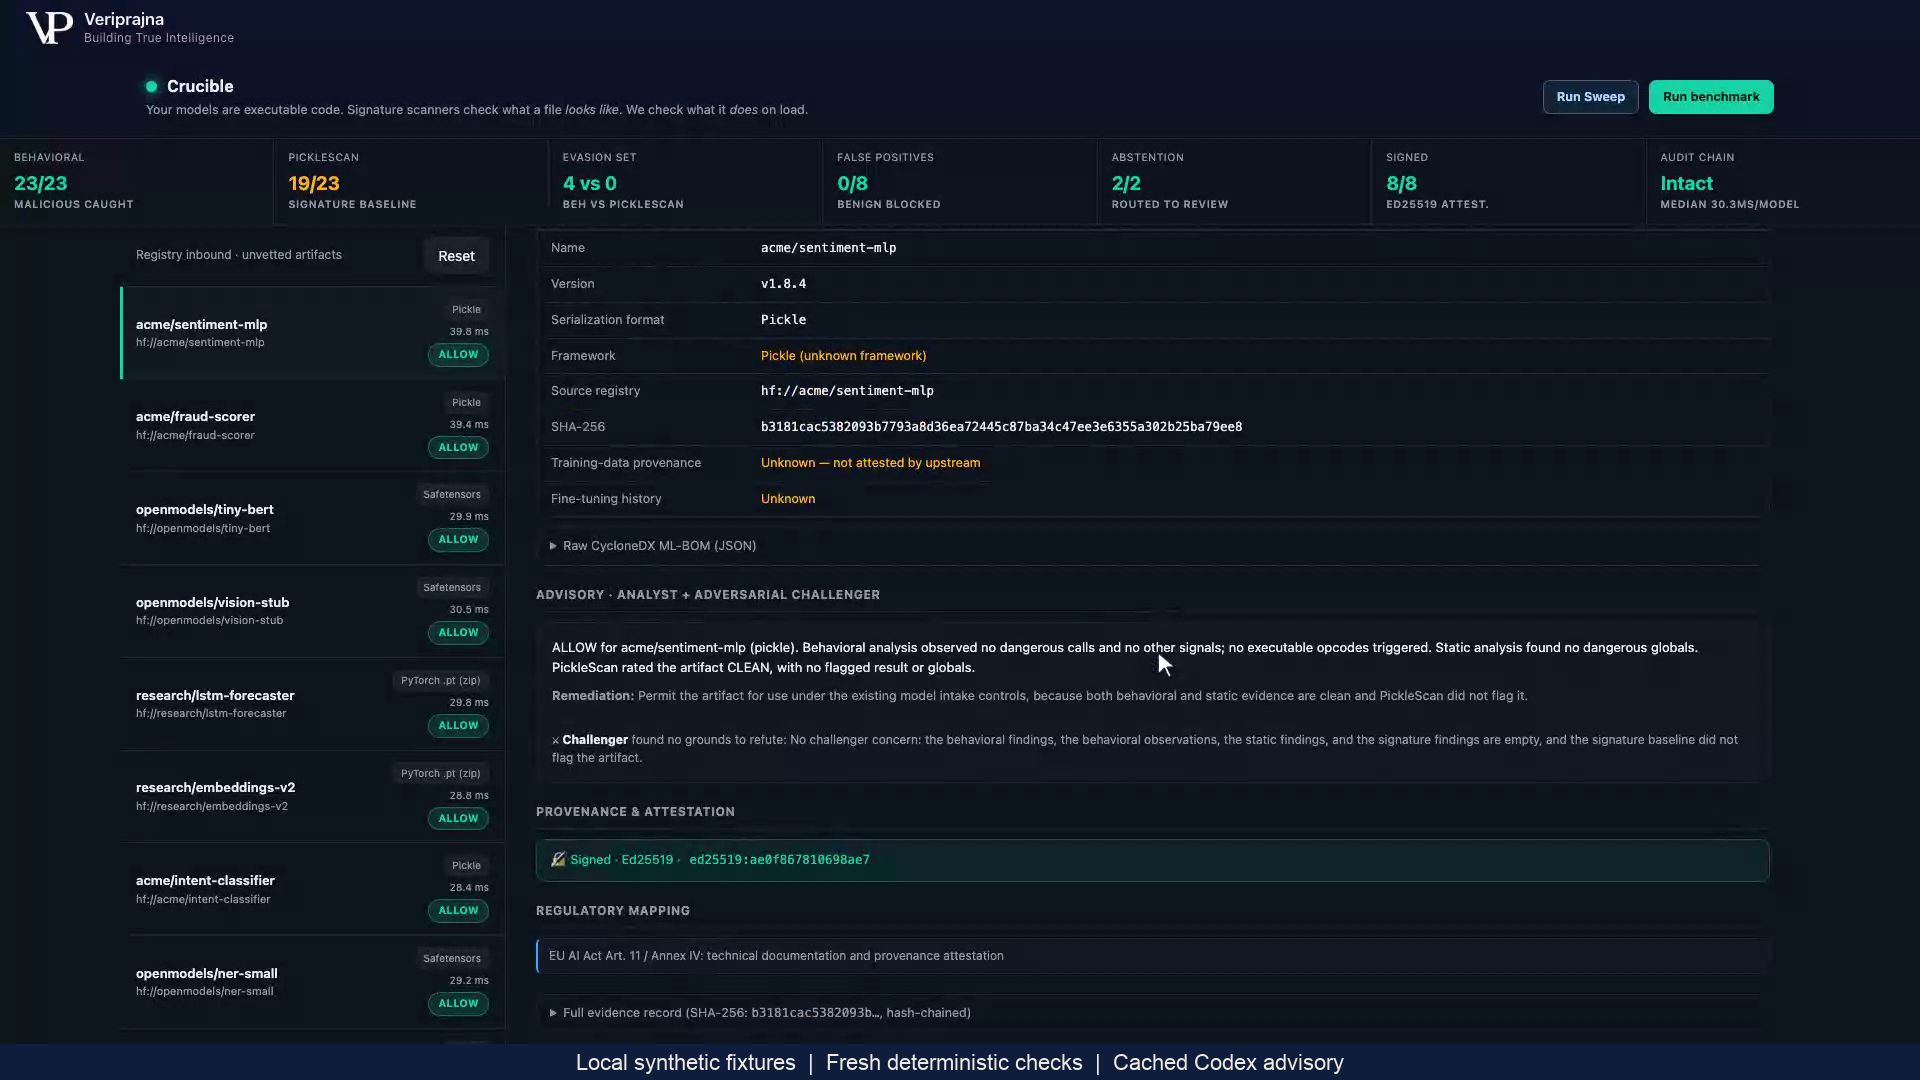
De handtekening authenticeert de canonieke modelnaam, artefacthash en minimale CycloneDX-vormige inventarispayload ten opzichte van een lokale ontwikkelingssleutel. Deze ondertekent niet elk oordeel of het gehele record, vult geen upstream-geschiedenis aan, stelt geen trainingsrechten vast en bewijst niet dat een willekeurig model veilig is. De zichtbare regelgevingsreferentietekst is geconfigureerde testcasemetadata, geen gevalideerde naleving.
Lees de vergelijking van de vaste set met de noemer
Eén bevroren referentierun van de directe pijplijn op 6 oktober 2026 maakt gebruik van deterministisch advies, PickleScan 1.0.4, tijdelijke ontwikkelingssleutels en een tijdelijk grootboek. Diens 33 gegenereerde artefacten omvatten 8 goedaardige, 19 kwaadaardige, 4 geconstrueerde ontwijkers en 2 onthoudingstestcases. De vergelijking van kwaadaardig-plus-ontwijker telt dezelfde 23 artefacten in beide kolommen.
| Meting | Waargenomen resultaat | Reikwijdte |
|---|---|---|
| Detectie van kwaadaardig-plus-ontwijker | Gedrag 23/23; PickleScan 19/23 | Detectie van geblokkeerde gebeurtenissen vergeleken met de baseline-infectievlag op dezelfde 23 testcases. |
| Geconstrueerde ontwijkers | Gedrag 4/4; PickleScan 0/4 | Vier testcases ontworpen om het verschil tussen deze controles te illustreren. |
| Goedaardige beslissingen | 0/8 kreeg een ander oordeel dan ALLOW | Acht goedaardige testcases, geen schatting van fout-positieven op onbekende modellen. |
| ALLOW-handtekeningen | 8/8 afgegeven en geverifieerd | Verificatie maakt gebruik van de meegeleverde functie en lokale ontwikkelingssleutel. |
| Onthoudingsroute | 2/2 REVIEW | Onopgeloste testcases blijven niet-ondertekend; onderzoek is niet voltooid. |
| Verwachte oordelen en lokale keten | 33/33 kwamen overeen; hash-links intact | Opgestelde testcase-verwachtingen en een lokale consistentiecontrole, zonder externe verankering. |
De onderstaande schermafbeelding is een afzonderlijke voltooide HTTP/SSE-benchmarkrun in de lokale app, met deterministisch advies. Deze toont dezelfde vergelijking op de vaste set en 33/33 verwachte overeenkomsten in het oordeel. Het is niet de bron van de bovenstaande bevroren direct-pijplijnreferentiemeting; de weergegeven tijden behoren tot die vastgelegde run.
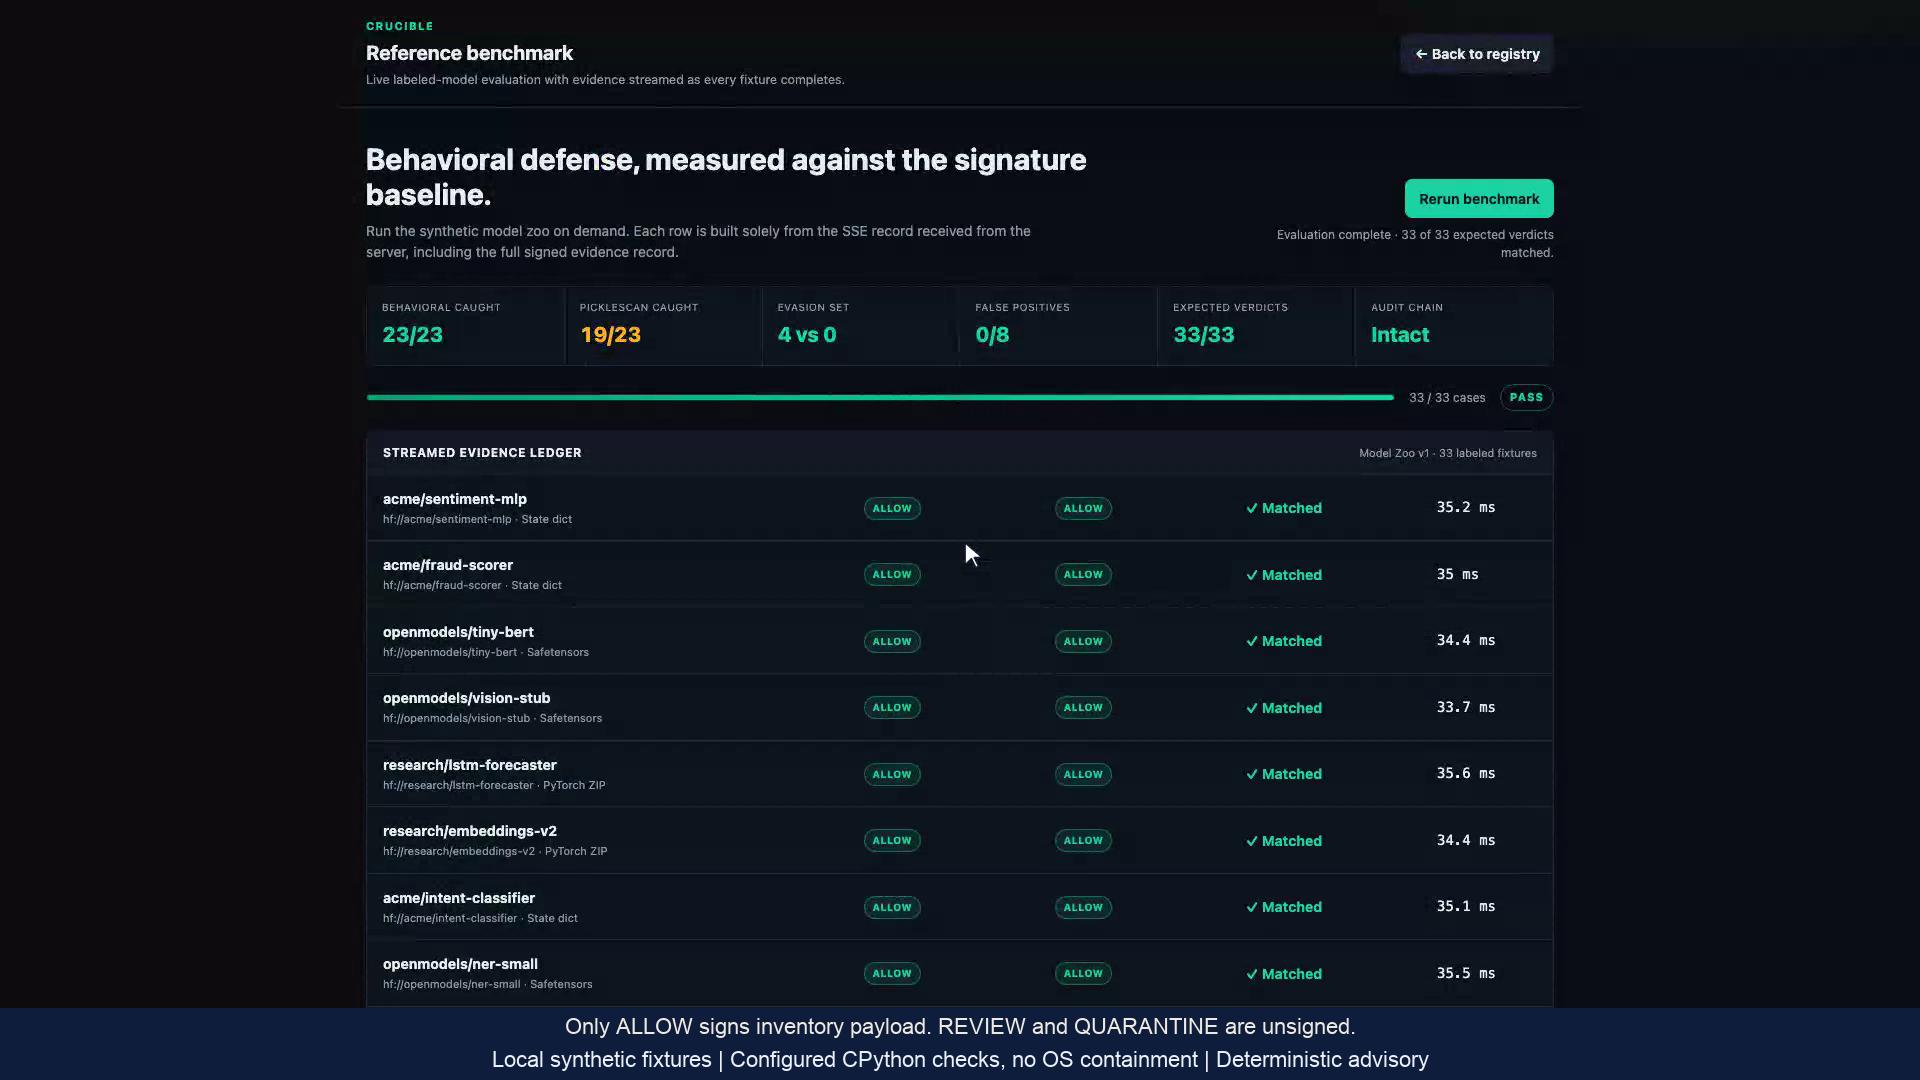
Deze waarnemingen van geconstrueerde testcases schatten geen detectie op ongeziene modellen, productielatentie of inperking van inbreuken. ALLOW beschrijft de uitkomst van de geconfigureerde controles op het waargenomen laadproces; het stelt geen uitputtende modelbeveiliging vast.