Infrastructuur & Soevereine Deployment
Soevereine AI-infrastructuur op maat: air-gapped GPU-clusters, offline MLOps, afhankelijkheidsaudits en regelgevingsmapping voor datasoevereine omgevingen.
Bijna 100 miljard dollar stroomt in 2026 naar soevereine AI-rekencapaciteit. AI-infrastructuur die binnen een gecontroleerde grens blijft, is niet langer een niche-defensievereiste — het wordt de standaardhouding voor gereguleerde ondernemingen en overheden wereldwijd. Onze aanpak is het engineeren van de infrastructuur die soevereine AI operationeel werkelijk maakt, niet alleen strategisch verklaard.
Wat soeverein werkelijk betekent (en wat niet)
Soevereiniteit is geen dataresidentie. Dataresidentie vertelt u waar uw data staat. Soevereiniteit vertelt u wie de stack beheert waarop die draait. AWS lanceerde zijn European Sovereign Cloud in januari 2026 met meer dan 90 diensten in een in Duitsland opgerichte, fysiek gescheiden entiteit. Dat voldoet aan dataresidentie. Het voldoet niet aan structurele soevereiniteit, omdat de US CLOUD Act extraterritoriale toegang tot data verleent, ongeacht waar die fysiek is opgeslagen.
Een Callista-benchmark van februari 2026 constateerde dat EU-eigen aanbieders zoals Scaleway ongeveer 4,8x de waarde per euro leveren vergeleken met AWS, terwijl ze echte Layer 3-onafhankelijkheidbieden: EU-eigendom, EU-operationele controle en nul CLOUD Act-blootstelling.
Onze methode begint met het precies bepalen waar op het soevereiniteitsspectrum de vereisten van een koper vallen, een aanpak die uitvoerig wordt beschreven in ons onderzoek naar het architecturen van soevereine intelligentie voor de post-trust-onderneming. Elke houding hieronder is een andere architectuur, een andere kostencurve en een andere compliance-mapping — en wij architecturen alle drie:
- Volledige air-gap met datadiodes en nul externe netwerkconnectiviteit.
- Private cloud zonder in de VS gevestigde leverancier in het besturingspad.
- ITAR-conforme infrastructuur waarbij AI-workloads die gecontroleerde technische data verwerken, binnen grenzen van uitsluitend US persons blijven.
De afhankelijkheidsaudit die niemand anders doet
De meeste "soevereine" deployments zijn niet soeverein. Ze lekken. Op zichzelf is elk lek een kleine configuratieonachtzaamheid. Bij elkaar betekenen ze dat uw air-gapped deployment niet air-gapped is. Veelvoorkomende boosdoeners:
- De NVIDIA GPU Operator's standaard Helm-chart haalt container images op van nvcr.io bij elke pod-herstart.
- HashiCorp Vault bevat sinds de BSL-licentiewijziging in 2023 licentievalidatie-endpoints die standaard naar huis bellen.
- Standaard Kubernetes DNS-configuraties resolven tegen upstream root-servers.
- NTP-synchronisatie richt zich op pool.ntp.org.
- Prometheus-exporters bellen naar huis om te controleren op updates.
OpenBao, de Linux Foundation-fork op versie 2.5.0 (februari 2026), elimineert de call-home-afhankelijkheid van Vault en voegt tegelijk enterprisefuncties toe zoals namespaces en horizontale leesschaalbaarheid onder een MPL 2.0-licentie.
Onze praktijk is het uitvoeren van een systematische afhankelijkheidsaudit voordat een omgeving soeverein wordt verklaard, de discipline achter ons onderzoek naar software-integriteit en veerkrachtige systemen: elk DNS-querypad, elk NTP-doel, elke container-image-herkomstketen, elk licentievalidatie-endpoint en elke telemetriebaken verborgen in de values.yaml van een sub-chart. Een engagement levert een geauditeerde stuklijst waarin elke externe afhankelijkheid ofwel is gespiegeld naar een interne dienst ofwel aantoonbaar is geëlimineerd.
Dit is het werk dat hardwareleveranciers, cloudaanbieders en managed platform-bedrijven niet doen — omdat hun bedrijfsmodel geen prikkel geeft om de laatste 2% van de lekken te vinden en te dichten die soevereiniteitsclaims breken bij een audit.
Air-gapped GPU-infrastructuur die echt offline werkt
Een air-gapped AI-cluster is geen standaard Kubernetes-deployment met de internetkabel eruit getrokken. De NVIDIA GPU Operator ondersteunt disconnected installatie via een lokaal image-register, maar de opzet vereist het vooraf klaarzetten van elke container image, elk driverpakket en elke CRD-definitie.
MIG (Multi-Instance GPU) partitionering biedt hardware-niveau tenant-isolatie op gedeelde nodes, met 19 ondersteunde mixed-strategy profielen voor A100- en H100-GPU's. NVIDIA's KAI Scheduler, in 2025 open source gemaakt onder Apache 2.0, voegt fractionele GPU-toewijzing en topologiebewuste scheduling toe die de clusterbenutting verbeterde van 13% naar 37% in productiebenchmarks.
Onze aanpak is het architecturen van de volledige offline artifact-toeleveringsketen: een Harbor-register met kwetsbaarheidsscanning, gespiegelde pakketrepository's met cryptografische verificatie, een interne certificaatautoriteit voor mutual TLS en een interne NTP-stratum met GPS- of rubidiumklokbronnen — dezelfde fundamenten achter onze werkende demo van een soevereine private LLM.
Voor geclassificeerde omgevingen integreren we eenrichtings-datadiodes van leveranciers zoals Owl Cyber Defense die fysica-gebaseerde zekerheid bieden van unidirectionele datastroom tot maximaal 100 Gbps. Modelgewichten (een model met 70B parameters is 130+ GB) bewegen door deze diodes onder een cryptografische chain-of-custody: ondertekende artifact-bundels, checksumverificatie bij elke overdracht en een tweepersoons-integriteitsregel voor promotie van staging naar productie.
Confidential computing op soevereine hardware
De NVIDIA H100 is de eerste GPU met een hardware Trusted Execution Environment, verankerd in een on-die root of trust. In confidential computing-modus verplaatst een versleutelde bounce-buffer data tussen CPU- en GPU-TEE's, zodat noch de hypervisor noch het host-OS modelgewichten of inferentiedata in leesbare vorm kan benaderen.
Intel Trust Authority biedt composiete attestatie voor Intel TDX CPU-TEE's en NVIDIA H100 GPU-TEE's in één enkele verificatieworkflow. Dit is belangrijk waar het dreigingsmodel insider-toegang omvat: een sysadmin met root op de host kan GPU-geheugen lezen in een standaard deployment, een risico dat we onderzoeken in ons onderzoek naar het beveiligen van private enterprise-LLM's.
Onze methode is het configureren van de volledige attestatieketen, van firmwaremeting tot en met remote attestatie tegen een soevereine verificatiedienst, zodat de omgeving cryptografisch bewijs kan leveren dat code en data niet zijn gemanipuleerd — zelfs niet door de exploitant van de faciliteit.
Exportcontroles bepalen wat u kunt bouwen en waar
GPU-inkoop voor soevereine AI is nu een exportcontroleprobleem. Chips onder ECCN's 3A090 en 4A090 (H100, H200, A100, B200, GB200, AMD MI300X) dragen exportvergunningsvereisten die variëren per bestemming. Een BIS-regel die van kracht wordt op 15 januari 2026 verschoof de H200-beoordeling voor China naar case-by-case, hoewel de Chinese douane vervolgens onafhankelijk de import blokkeerde. Een onderzoek van december 2025 legde chips bloot die onder een nep-merk "Sandkyan" werden verscheept om controles te omzeilen.
Voor soevereine kopers buiten de VS creëert dit reële architecturale beperkingen. Inkooptijdlijnen lopen 8 tot 16 weken zelfs zonder exportcomplicaties, en organisaties die de inkoop starten nadat het ontwerp is afgerond, voegen routinematig twee tot drie maanden toe.
Onze aanpak vouwt inkoopplanning in de architectuurfase: bepalen welke chips beschikbaar zijn onder welke vergunningsuitzonderingen, welk alternatief silicium restrictieve niveaus vermijdt, en het software-stack ontwerpen voor hardwareportabiliteit zodat een toekomstige chipwissel geen herarchitectuur afdwingt.
Regelgevingsmapping is architectuur, geen papierwerk
Compliance-vereisten vormen fundamentele architectuurbeslissingen; ze worden er niet achteraf op geschroefd. Elk regime mapt naar specifieke technische beperkingen:
- GDPR Artikel 44 beperkt overdrachten van persoonsgegevens buiten de EU/EER, wat bepaalt waar trainingsdata mag verblijven.
- ITAR behandelt AI-verwerking van gecontroleerde technische data op niet-Amerikaanse infrastructuur als een ongeautoriseerde export, wat GovCloud of Azure Government verplicht.
- CMMC Level 2 vereist FIPS 140-3 Level 1-gevalideerde encryptie — en veel commerciële AI-tools falen hierin omdat ze standaard TLS gebruiken zonder FIPS-gevalideerde modules.
- De Indiase DPDP-regels 2025 gebruiken een blacklist-benadering voor datalokalisatie, waarbij sectorregelgevers in BFSI strengere mandaten opleggen.
- GAIA-X Label niveau 3 certificering loopt vooruit op het EUCS High+-schema, dat volledige bescherming vereist tegen niet-Europese jurisdictionele inmenging.
In de Golf drijven het 100 miljard dollar grote soevereine AI-fonds van Saoedi-Arabië en de 5-gigawatt AI-campus van de VAE massale infrastructuuruitbouw aan.
Onze methode is het mappen van elk regelgevingsregime naar specifieke architecturale beslissingen: encryptiestandaarden, dataresidentiegrenzen, personeelstoegangscontroles, granulariteit van auditlogging en incidentresponsprocedures. Die mapping is ontworpen om naast de infrastructure-as-code te leven, niet in een aparte compliance-map die afdrijft van de werkelijkheid.
Het gesprek over kosten en tijdlijn
Lenovo's TCO-studie van 2026 constateerde dat on-premises AI-infrastructuur binnen vier maanden cloudkostenpariteit bereikt voor workloads met hoge benutting, met een kostenvoordeel tot 18x per miljoen tokens ten opzichte van MaaS-API's. Voor typische workloads valt het break-evenpunt tussen 10 en 15 maanden.
Bouwtijdlijnen variëren van 3 tot 9 maanden, oplopend tot 12 voor bare-metal builds. Aanvangskosten lopen 50.000 tot 200.000 dollar voor de opzet van een LLM/RAG-pipeline, plus 75.000 tot 350.000 dollar voor enterprise-integratie.
We zijn transparant over wanneer soevereine infrastructuur het verkeerde antwoord is: workloads met een laag volume onder het TCO-omslagpunt, organisaties zonder platform-engineeringcapaciteit voor doorlopende operatie, en situaties waarin een managed soevereine cloudaanbieder aan de regelgevingsvereiste voldoet zonder maatwerkinfrastructuur. In die gevallen is onze aanbeveling om de juiste aanbieder te kiezen in plaats van maatwerk te bouwen.
Waarom geen groot bureau inhuren
Accenture verbond zich aan 3 miljard dollar voor zijn AI-praktijk. Deloitte biedt AI Factory as a Service met NVIDIA. McKinsey's QuantumBlack heeft ongeveer 5.000 AI-experts. Hun soevereine engagements lopen 4 tot 10 maanden voordat de eerste productie-deployment plaatsvindt.
Wij zijn infrastructuuringenieurs. Een engagement wordt afgebakend om een werkende soevereine omgeving op te leveren: infrastructure-as-code (Terraform, Helm, Ansible), operationele runbooks, capaciteitsplanningsmodellen, disaster recovery met geteste procedures en CIS-benchmark-hardeningrapporten.
Deloitte rapporteerde dat 42% van de bedrijven de meeste AI-initiatieven in 2025 opgaf, met gemiddeld 7,2 miljoen dollar aan verzonken kosten per project. Het tegengif is een engagement dat is opgezet om werkende infrastructuur op te leveren in plaats van nog een verlaten initiatief.
Belangrijkste conclusies
- Soevereiniteit is controle over de stack, niet dataligging — de US CLOUD Act doorbreekt opzetten die alleen op dataresidentie steunen, ongeacht waar de data fysiek staat.
- Wij architecturen alle drie de houdingen: volledige air-gap, US-leveranciervrije private cloud, en ITAR-conforme infrastructuur.
- Een systematische afhankelijkheidsaudit dicht de lekken (nvcr.io-pulls, Vault call-homes, DNS/NTP/telemetrie) die de meeste soevereiniteitsclaims breken bij een audit.
- Air-gapped GPU-clusters gebruiken MIG-isolatie, de KAI Scheduler (13% → 37% benutting), een offline artifact-toeleveringsketen en datadiodes tot maximaal 100 Gbps.
- H100 hardware-TEE's plus Intel Trust Authority-attestatie beschermen modelgewichten zelfs tegen een insider met root-niveau of de exploitant van de faciliteit.
- Regelgevingsregimes (EU AI Act, GDPR Art. 44, ITAR, CMMC Level 2, India DPDP, GAIA-X) worden rechtstreeks in infrastructure-as-code gemapt.
- On-prem kan cloudpariteit bereiken binnen vier maanden bij hoge benutting (tot 18x voordeel per token); de beoogde output is werkende infrastructuur, geen 4–10 maanden durende slide deck.
Infrastructuur & Soevereine Deployment
 Bekijken
Deepfakedetectie & preventie van videobelfraude voor ondernemingen | Veriprajna
In februari 2024 gebruikten aanvallers AI-gegenereerde deepfakes van een volledig directieteam om $25,6 miljoen te stelen van Arup tijdens één enkel videogesprek. Sinds januari 2026 sluiten standaard cyberverzekeringspolissen deepfakefraude expliciet uit.
 Bekijken
Smart Meter AI: AMI predictief onderhoud & firmware-validatie | Veriprajna
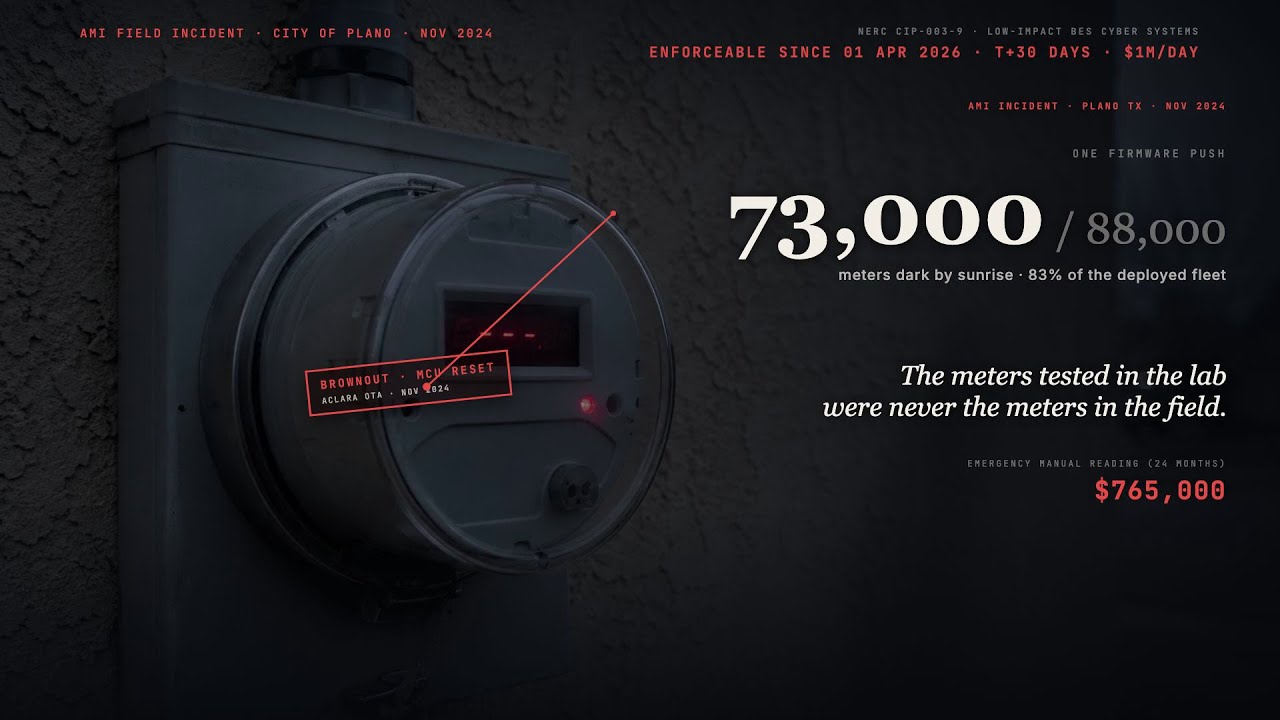
Eén verkeerde firmware-push kostte Plano, TX $765.000 en legde 73.000 meters plat. Memphis geeft $9M uit aan reparaties. Uw AMI head-end registreert welke meters zijn gestopt met communiceren.
 Bekijken
Integriteit van software-update-uitrol & IT-veerkracht | Veriprajna
Op 19 juli 2024 liet één configuratiebestand 8,5 miljoen Windows-machines crashen in minder dan 90 minuten. Geen malware.
 Bekijken
Sovereign AI & private LLM-implementatie | Veriprajna
Eén op de vijf organisaties heeft al een datalek geleden door het gebruik van niet-goedgekeurde AI-tools. AI verbieden werkt niet. Veilige, soevereine alternatieven bouwen wel.
Veelgestelde vragen
Hoeveel kost soevereine AI-infrastructuur vergeleken met cloud?
De economie hangt af van de benutting. Lenovo's TCO-studie van 2026 constateerde dat on-premises AI-infrastructuur binnen vier maanden cloudkostenpariteit bereikt voor workloads met hoge benutting, met een kostenvoordeel tot 18x per miljoen tokens ten opzichte van model-as-a-service-API's. Voor typische enterprise-workloads valt het break-evenpunt tussen 10 en 15 maanden continu gebruik. Aanvangskosten voor deployment variëren van 50.000 tot 200.000 dollar voor de opzet van een LLM- en RAG-pipeline, plus 75.000 tot 350.000 dollar voor enterprise-integratie. Organisaties die het TCO-omslagpunt niet zullen bereiken, zijn beter af met managed soevereine cloudaanbieders zoals OVHcloud of Scaleway, die echte EU-soevereiniteit leveren tegen ongeveer 4,8x de waarde per euro vergeleken met AWS (Callista-benchmark, februari 2026).
Hoe lang duurt het om soevereine AI-infrastructuur uit te rollen?
De tijdlijn varieert van 3 tot 9 maanden, oplopend tot 12 maanden voor volledige on-premises builds die vanaf bare metal starten. Het meest voorkomende knelpunt is hardware-inkoop: NVIDIA H100- en H200-clusters dragen levertijden van 8 tot 16 weken. Organisaties die de inkoop starten nadat het ontwerp is afgerond, voegen routinematig twee tot drie maanden toe. Wij integreren inkoopplanning in de architectuurfase en laten werkstromen parallel lopen: hardware bestellen, software-stack ontwerpen, afhankelijkheidsaudits en regelgevingsmapping gebeuren gelijktijdig. Organisaties met bestaande private cloud-infrastructuur kunnen tijdlijnen aanzienlijk comprimeren.
Is AWS GovCloud of Azure Government werkelijk soeverein?
Ze voldoen aan dataresidentie en specifieke compliance-frameworks (FedRAMP High, DoD IL4-6, CMMC Level 2), maar ze bieden geen structurele soevereiniteit. De US CLOUD Act verleent extraterritoriale toegang tot data die wordt beheerd door in de VS gevestigde bedrijven, ongeacht waar de data fysiek is opgeslagen. Voor ITAR-workloads en Amerikaanse defensietoepassingen zijn GovCloud en Azure Government de juiste keuze omdat ITAR zelf US-gecontroleerde infrastructuur verplicht. Voor EU-organisaties die onafhankelijkheid zoeken van Amerikaanse jurisdictionele reikwijdte, of voor overheden die nationale AI-capaciteit opbouwen, voldoen deze platforms niet aan de Layer 3-soevereiniteitsvereisten. Het onderscheid is belangrijk: 61% van de West-Europese CIO's geeft nu prioriteit aan lokale cloudaanbieders, specifiek om dit risico te mitigeren.
Welke verborgen afhankelijkheden breken soevereiniteit in de meeste deployments?
De meest voorkomende lekken die we vinden: NVIDIA GPU Operator Helm-charts die container images van nvcr.io ophalen bij pod-herstart. HashiCorp Vault licentievalidatie call-homes (geïntroduceerd met de BSL-omschakeling in 2023). Standaard Kubernetes DNS die resolvt tegen upstream root-servers. NTP-synchronisatie gericht op pool.ntp.org. Prometheus-exporters die controleren op updates. Helm sub-chart values.yaml-bestanden met hardcoded externe register-URL's. Telemetriebakens in monitoringagents. Certificaatintrekkingscontroles die externe OCSP-responders aanspreken. Op zichzelf klein, samen betekenen ze dat uw air-gapped deployment extern communiceert. Wij voeren een systematische audit uit van elke netwerkafhankelijkheid voordat we een omgeving soeverein verklaren.
Welke NVIDIA-GPU's kan ik inkopen voor soevereine deployment buiten de VS?
GPU-beschikbaarheid hangt af van uw jurisdictie. Geavanceerde computingchips onder ECCN's 3A090 en 4A090 (H100, H200, A100, B200, GB200, AMD MI300X) dragen exportvergunningsvereisten die variëren per bestemmingsland en eindgebruik. Een BIS-eindregel die van kracht wordt op 15 januari 2026 paste het beoordelingsbeleid aan voor specifieke chip-landcombinaties, maar de handhaving is beweeglijk. Wij helpen bij het navigeren van de inkoop: bepalen welke chips beschikbaar zijn onder welke vergunningsuitzonderingen, of AMD MI300X of Intel Gaudi de meest restrictieve niveaus voor uw jurisdictie vermijdt, en het software-stack ontwerpen voor hardwareportabiliteit zodat een toekomstige chipwissel geen volledige herarchitectuur afdwingt.
Hoe werkt u AI-modellen bij in een air-gapped omgeving?
Via een cryptografische chain-of-custody-pipeline. Een model met 70B parameters is 130+ GB, dus overdracht vereist planning. Voor omgevingen met eenrichtings-datadiodes (Owl Cyber Defense, Waterfall Security) stromen ondertekende artifact-bundels naar binnen via fysica-gebaseerde unidirectionele kanalen tot maximaal 100 Gbps. Voor sneakernet-omgevingen gebruiken we versleutelde fysieke media met checksumverificatie bij elke overdracht en een tweepersoons-integriteitsregel voor productiepromotie. De pipeline omvat: modelverpakking met cryptografische handtekeningen herleidbaar tot de trainingsomgeving, integriteitsverificatie bij ingestie, staging-deployment met geautomatiseerde validatietests, en een promotiepoort die dubbele autorisatie vereist. Elke stap wordt gelogd naar een manipulatiebestendig audittraject.
Welke regelgeving vereist soevereine AI-infrastructuur?
Meerdere regelgevingskaders verplichten of stimuleren nu sterk soevereine deployment. De EU AI Act (volledig van toepassing op 2 augustus 2026) vereist automatische event-logging en data-lineage-tracking voor systemen met een hoog risico. GDPR Artikel 44 beperkt overdrachten van persoonsgegevens buiten de EU/EER. ITAR behandelt AI-verwerking van gecontroleerde technische data op niet-Amerikaanse infrastructuur als ongeautoriseerde export. CMMC Level 2 (dat vanaf 9 november 2026 in DoD-contracten wordt opgenomen) vereist FIPS 140-3-gevalideerde encryptie. De Indiase DPDP-regels 2025 maken sectorspecifieke datalokalisatie mogelijk. De EU-richtlijnen DORA en NIS2 maken soevereine cloud verplicht voor bepaalde financiële en kritieke-infrastructuurworkloads. GAIA-X Label niveau 3 loopt vooruit op de EUCS High+-certificering die bescherming vereist tegen niet-Europese jurisdictionele inmenging.
Wanneer is soevereine AI-infrastructuur NIET de juiste keuze?
Drie situaties. Ten eerste, inferentieworkloads met een laag volume die het TCO-omslagpunt niet zullen bereiken waarop de on-premises investering zich terugbetaalt. Als uw jaarlijkse cloud-AI-uitgaven onder de 100.000 dollar liggen, wegen de kapitaalkosten en operationele last van soevereine infrastructuur waarschijnlijk zwaarder dan de besparingen. Ten tweede, organisaties zonder de interne platform-engineeringcapaciteit (of budget voor managed operatie) om GPU-versnelde Kubernetes-clusters na overdracht te draaien. Soevereine infrastructuur vereist doorlopende operationele investering. Ten derde, workloads waarbij een managed soevereine cloudaanbieder (OVHcloud, Scaleway, Deutsche Telekom) aan uw regelgevingsvereisten voldoet en maatwerkinfrastructuur complexiteit toevoegt zonder voordeel. Wij helpen klanten deze lijn te trekken voordat ze kapitaal vastleggen.
Bouw uw AI met vertrouwen.
Werk samen met een team met diepgaande ervaring in het bouwen van de volgende generatie enterprise-AI. Laat ons u helpen bij het ontwerpen, bouwen en implementeren van een AI-strategie waarop u kunt vertrouwen.
Veriprajna Deep Tech-adviesbureau is gespecialiseerd in het bouwen van veiligheidskritische AI-systemen voor de gezondheidszorg, de financiële sector en gereguleerde domeinen. Onze architecturen worden gevalideerd aan de hand van gevestigde protocollen met uitgebreide compliancedocumentatie.