Prova na interface
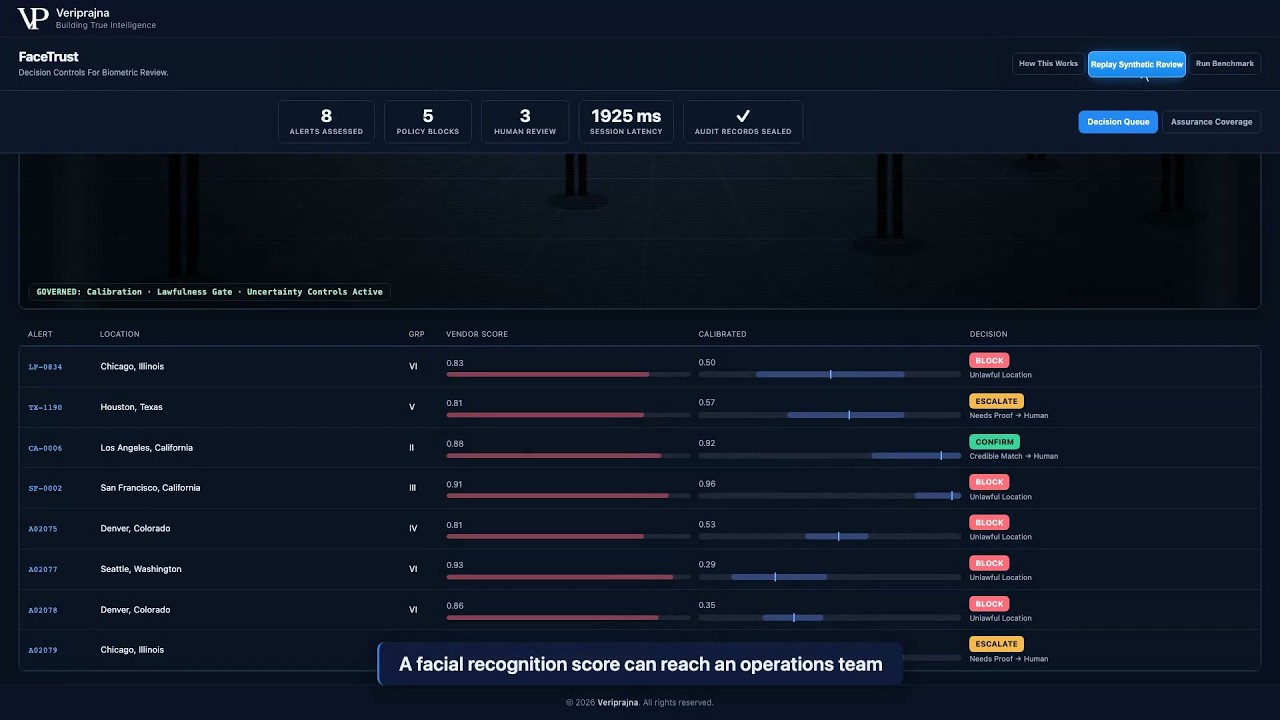
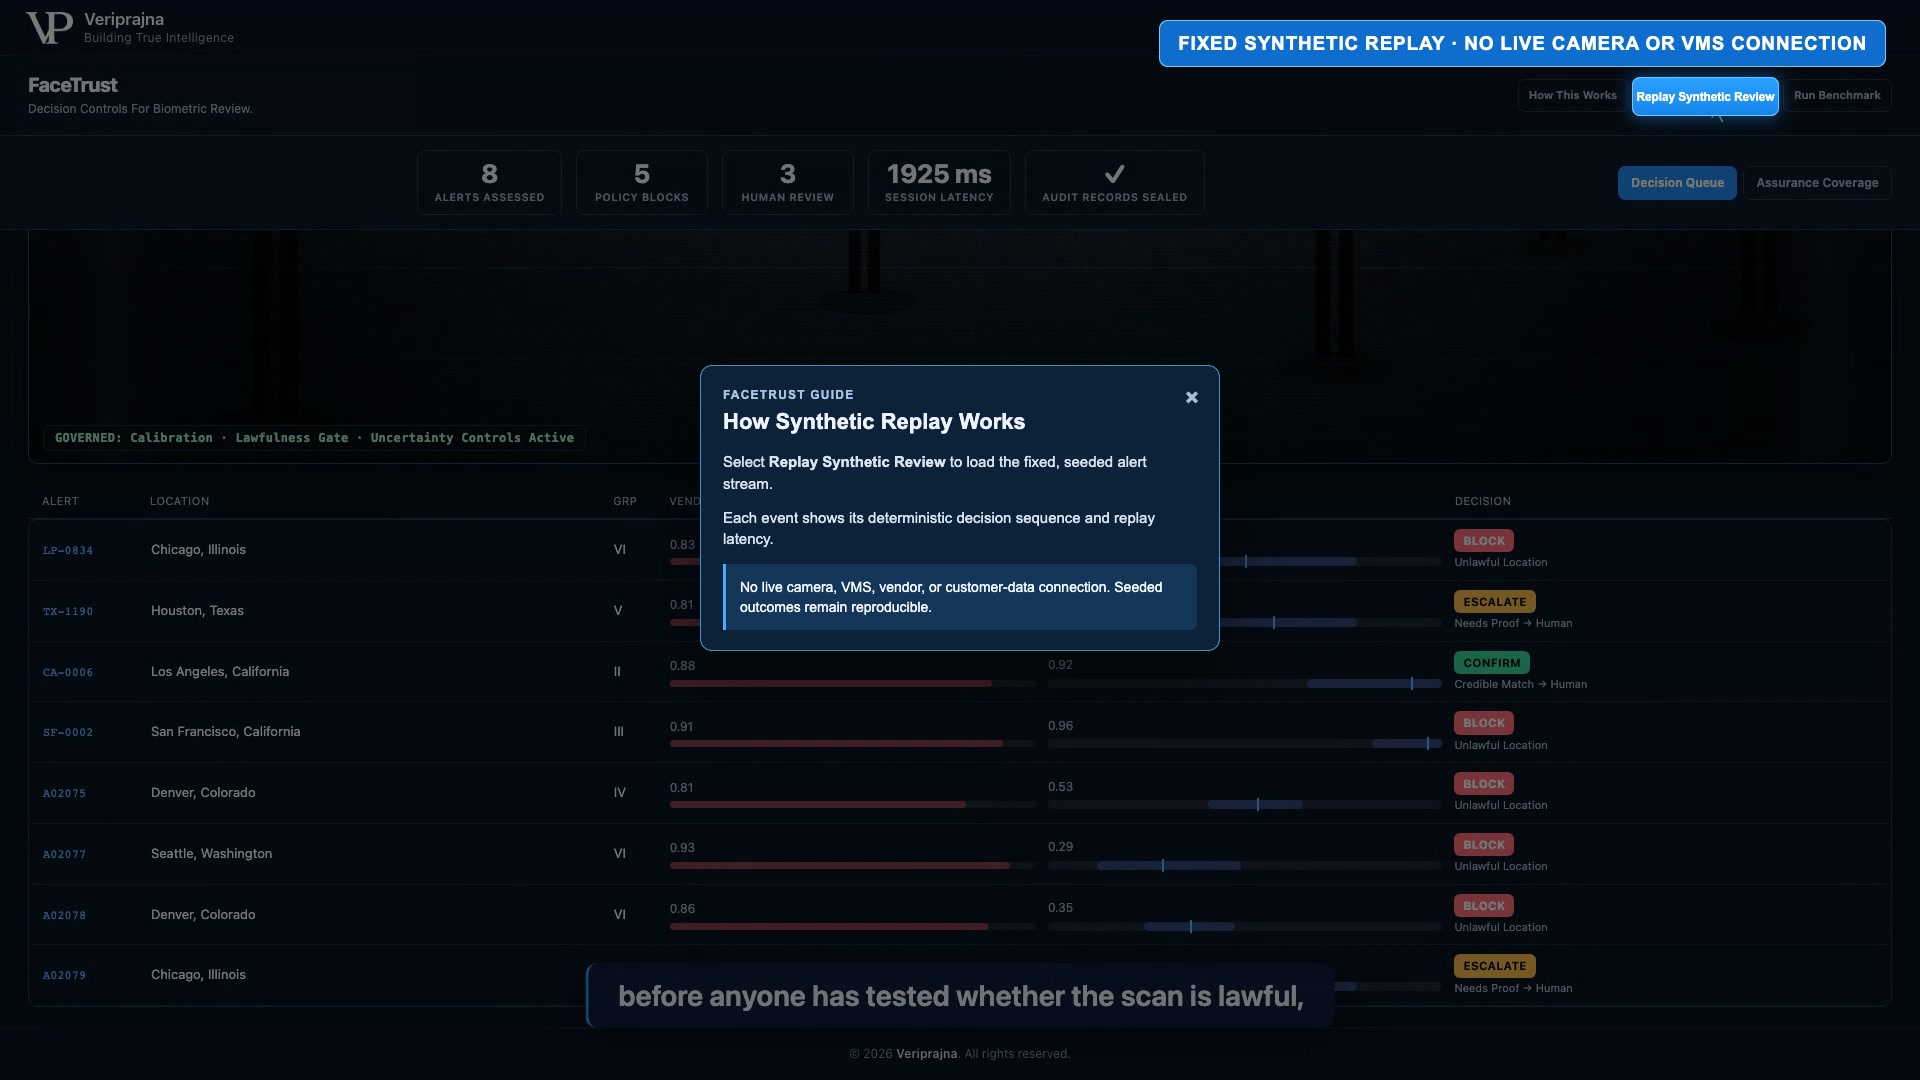
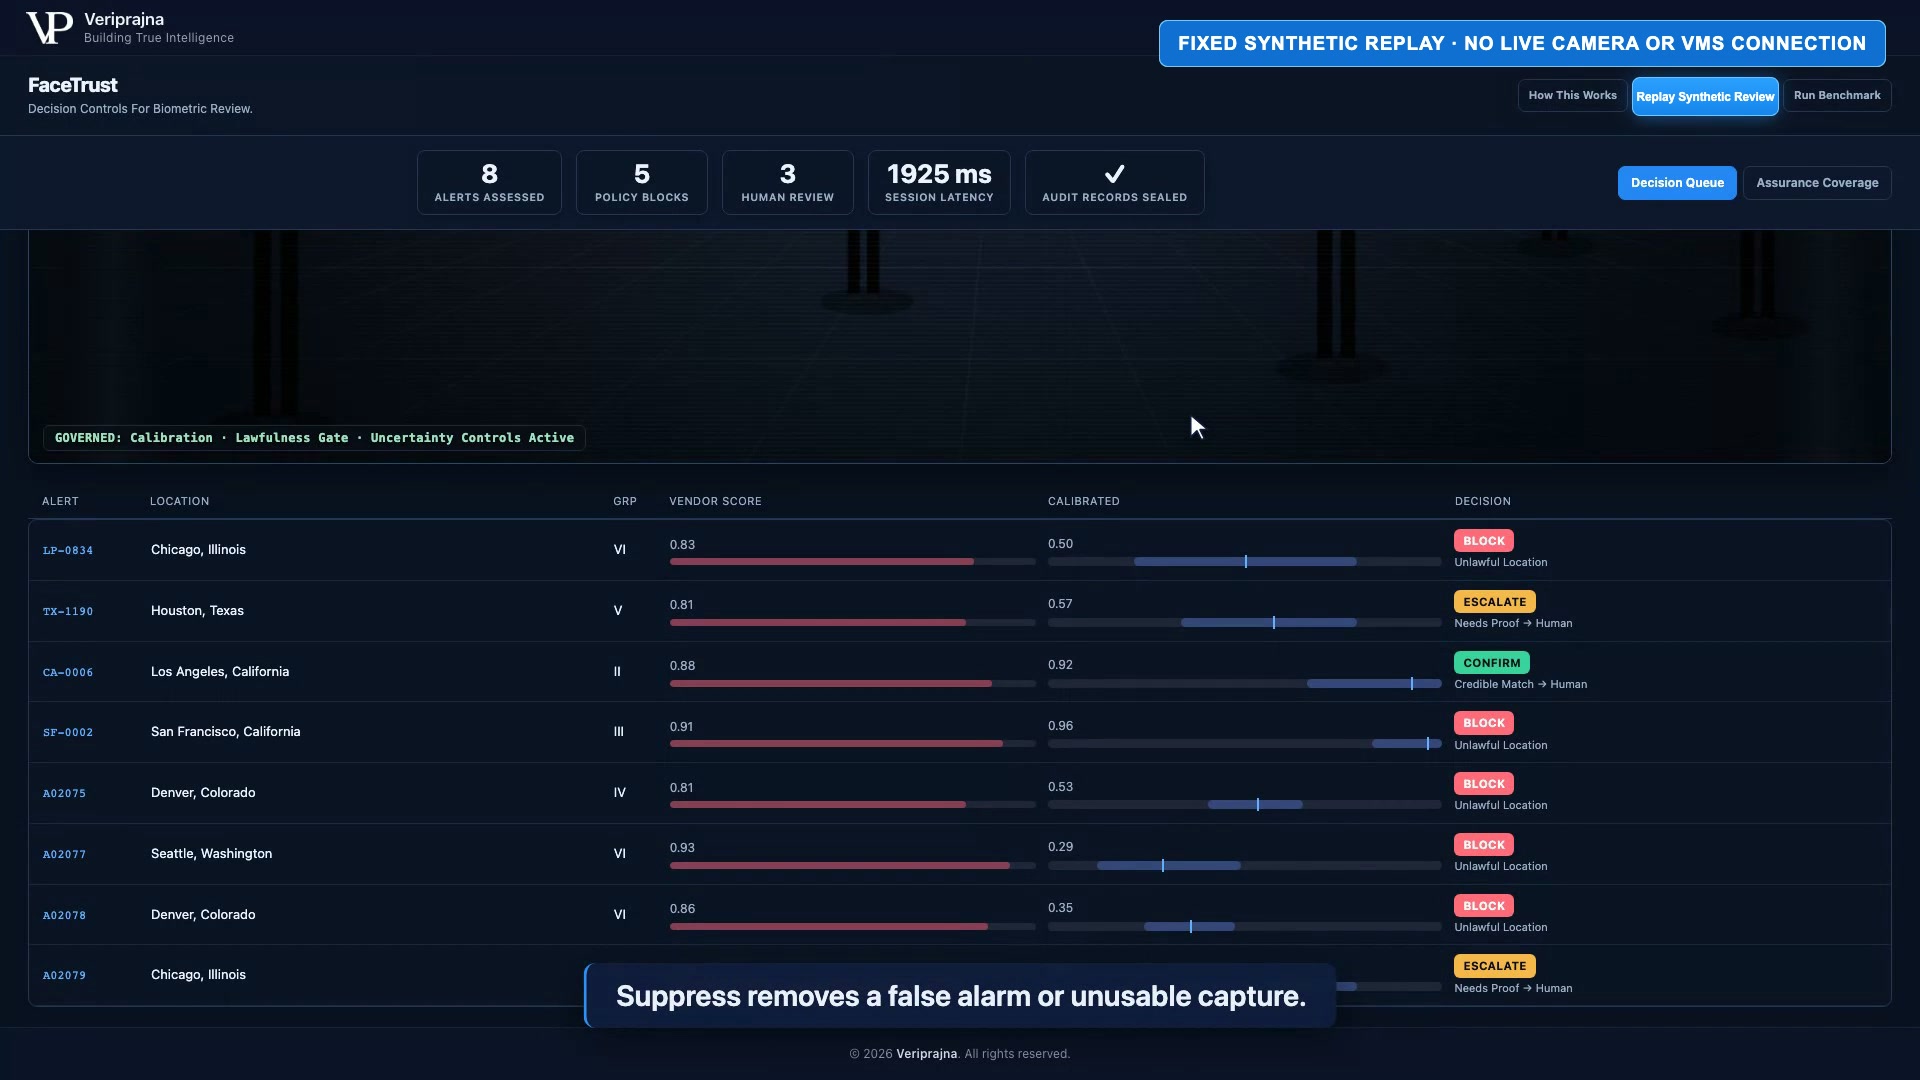
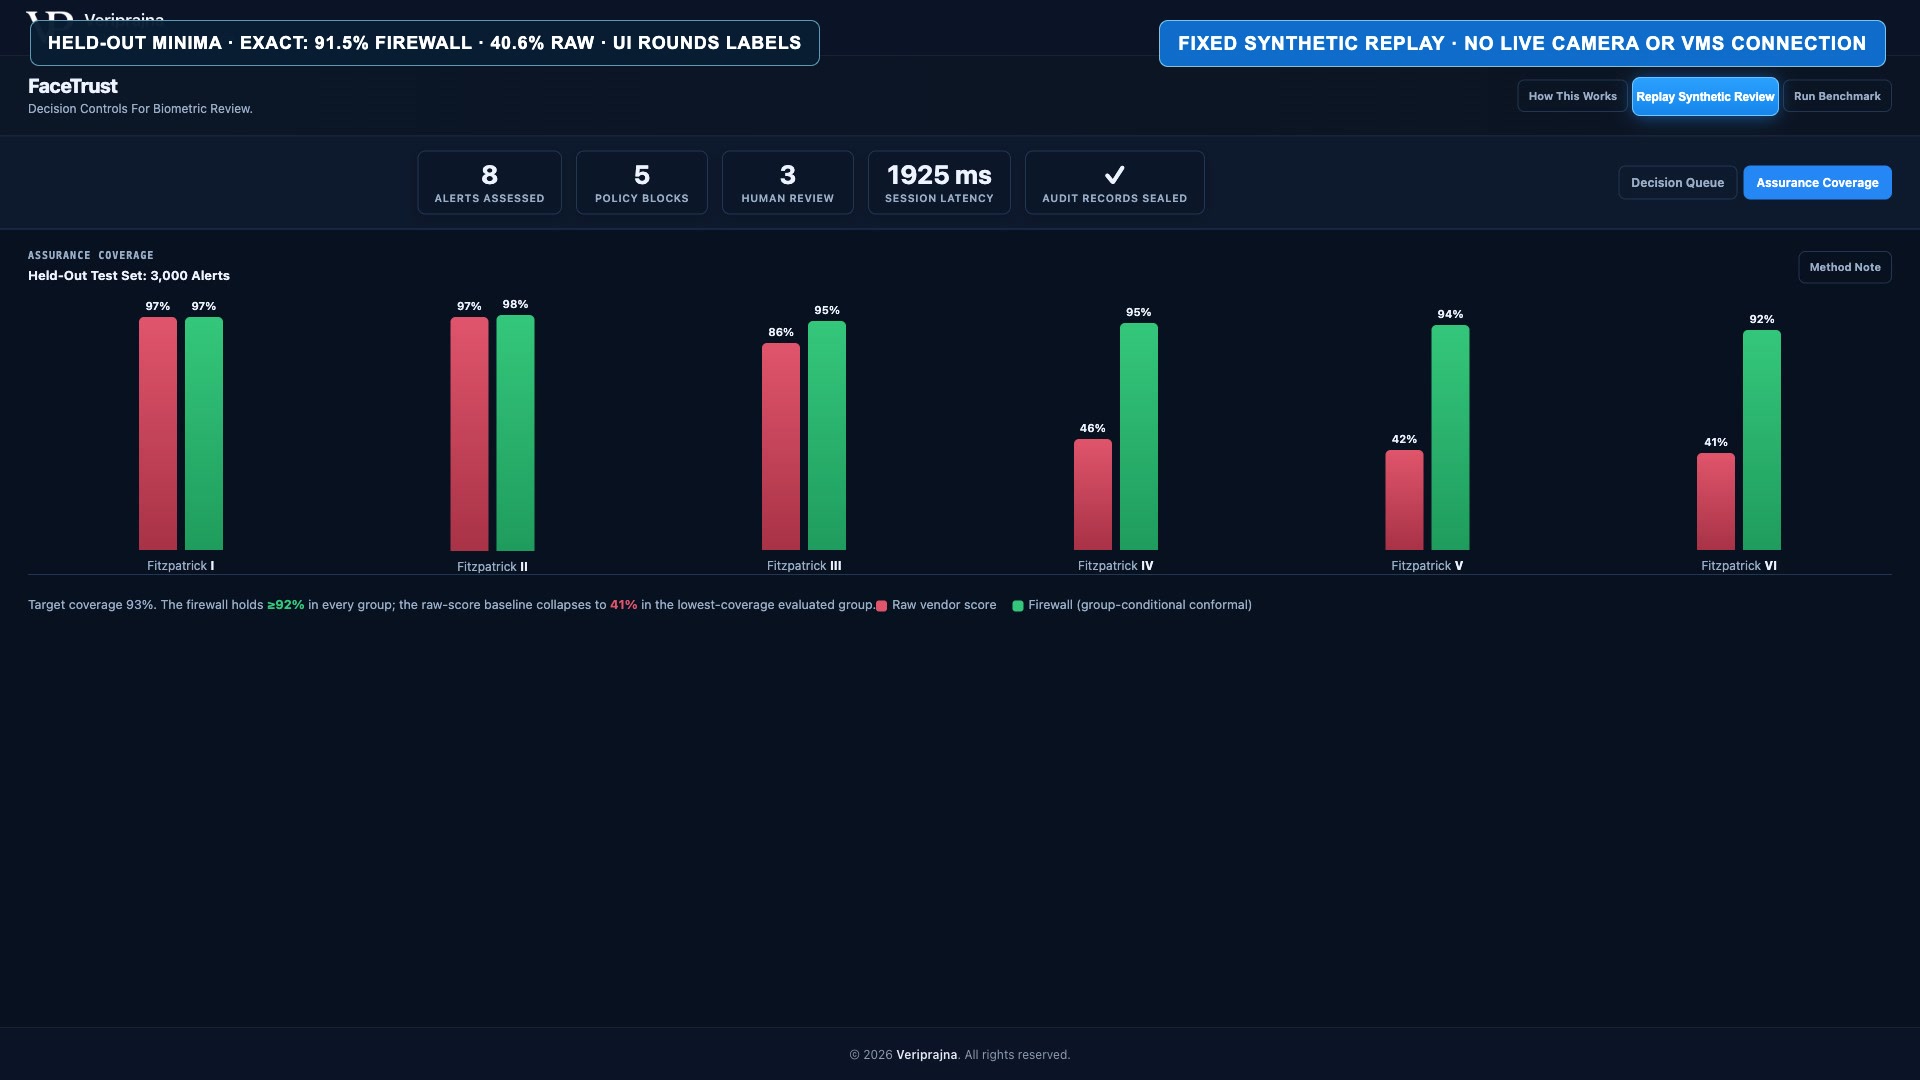
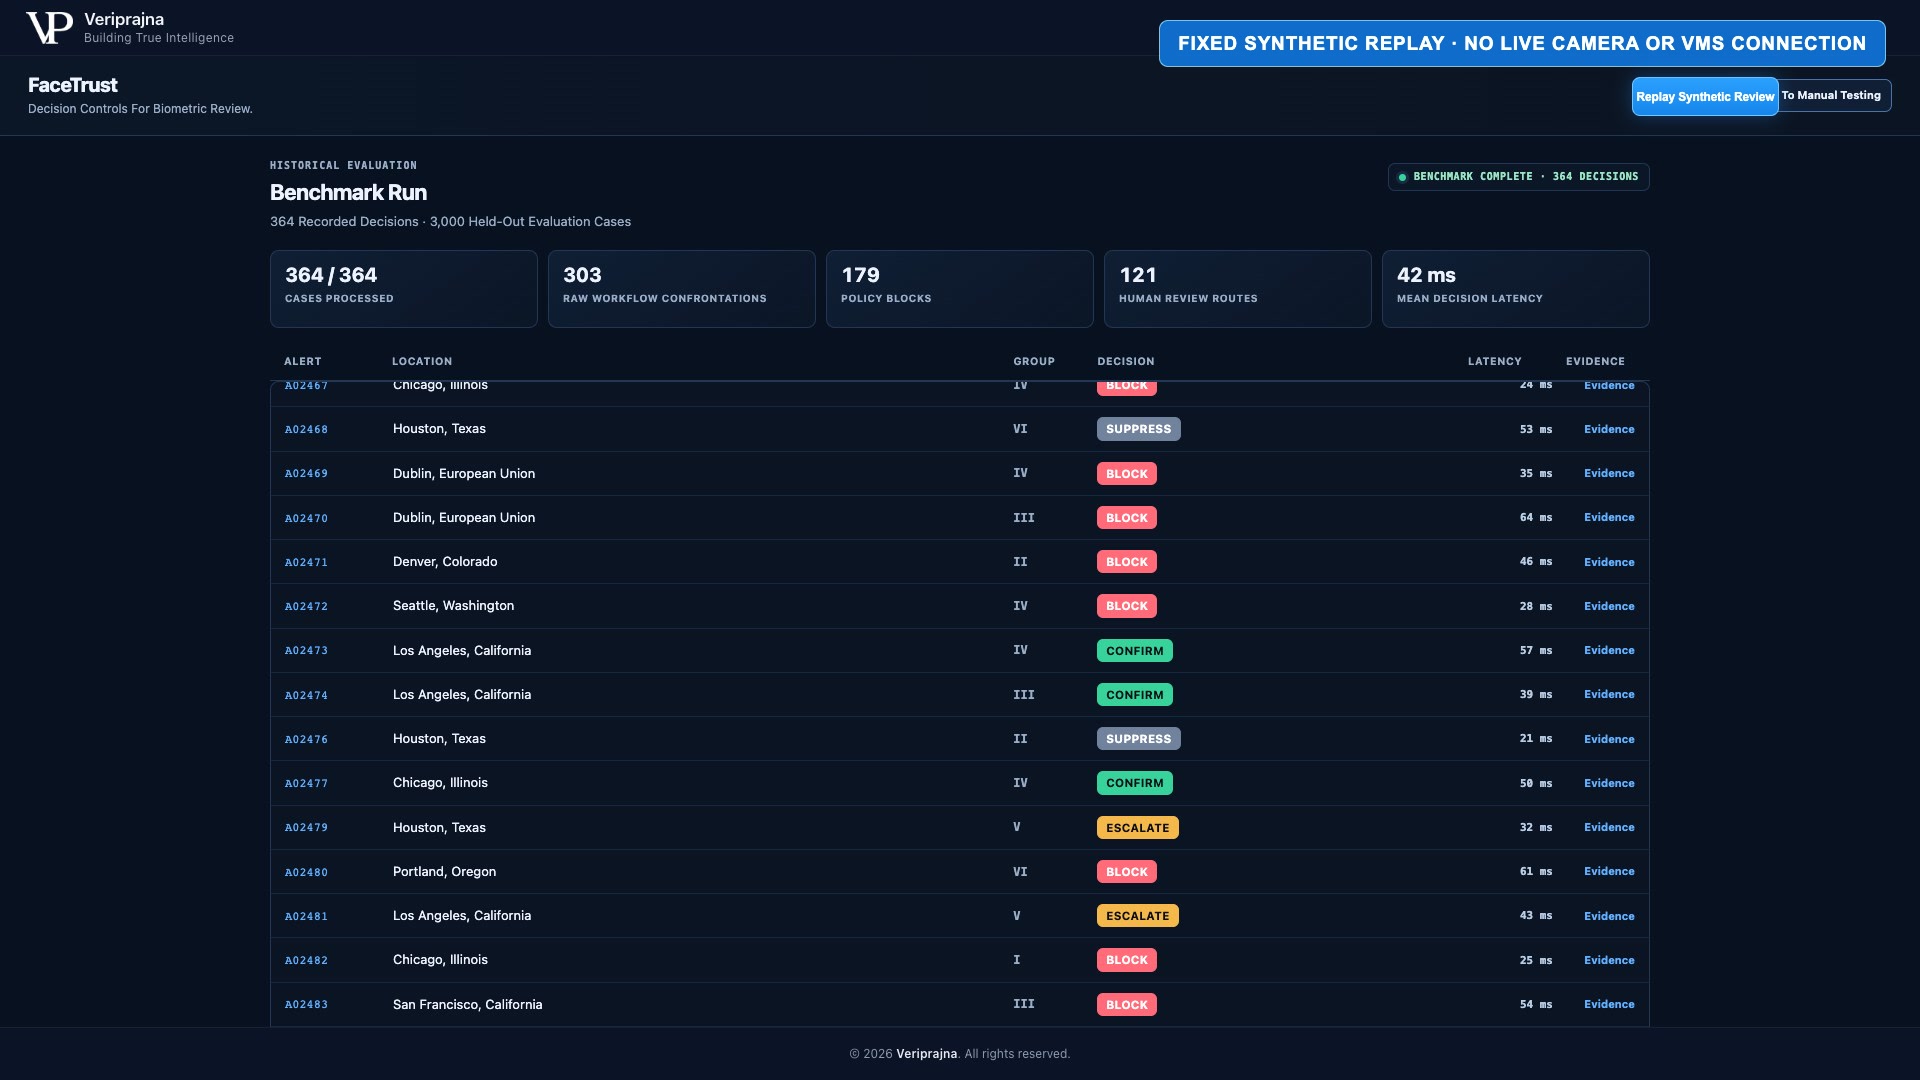
Todas as visualizações abaixo são provenientes da demonstração funcional. Onde casos ou métricas aparecem, utilizam-se dados sintéticos semeados; nenhum rosto real ou filmagem de cliente é exibido.
Governança de decisões biométricas
O FaceTrust demonstra o Biometric Decision Firewall. Ele coloca evidências calibradas, jurisdição, consentimento e roteamento determinístico entre a pontuação bruta do fornecedor e um revisor treinado.
0.91
Pontuação bruta do fornecedor
Exemplo sintético SF-0002
BLOCK
Rota determinística
Tabela de jurisdição semeada
100% de 1,498
Varreduras ilícitas bloqueadas
Conjunto held-out sintético de 3,000 alertas
Estes são resultados determinísticos de cenários sintéticos semeados, não resultados de clientes, de produção ou de mundo aberto.
Um alerta de reconhecimento facial pode parecer decisivo enquanto sua base legal e probatória permanece não resolvida.
A definição bruta de limiares comprime a decisão em um único número. Ela não estabelece que a coleta foi permitida, que existe consentimento, que a imagem de prova é utilizável ou que a incerteza é estreita o suficiente para respaldar uma ação.
O alerta sintético SF-0002 torna a falha concreta. Sua pontuação bruta de fornecedor é 0.91, mas a tabela de jurisdição semeada marca o reconhecimento facial como proibido em San Francisco. A rota é BLOCK.
O FaceTrust mantém essa verificação de legalidade no fluxo de trabalho. O sistema nunca confronta, detém ou acusa uma pessoa automaticamente.
Fronteira de decisão
A legalidade é avaliada antes que a equipe de segurança aja.
Os agentes aconselham; os controles determinísticos decidem.
Um adaptador de fornecedor simulado mapeia a pontuação bruta do fornecedor, a qualidade da prova, a idade da foto da galeria, o grupo demográfico e a localização em um único registro de decisão.
Um calibrador local condicionado ao grupo e à qualidade da captura produz uma probabilidade de correspondência calibrada, um intervalo e um conjunto de predição conformal de 93%.
Jurisdição, consentimento, o piso de captura sub-72-pixel e o resultado do conjunto de predição determinam BLOCK, SUPPRESS, ESCALATE ou CONFIRM. A idade do cadastramento é registrada como um sinalizador de revisão e auditoria, mas não altera a rota de forma independente.
O Compliance Reviewer elabora um memorando legível a partir de fatos de decisão estruturados. O memorando é consultivo porque o código determinístico já definiu a rota.
Cada decisão cria um registro de auditoria encadeado por hash SHA-256 e pode exportar uma peça de auditoria em HTML pronta para impressão.
Todas as visualizações abaixo são provenientes da demonstração funcional. Onde casos ou métricas aparecem, utilizam-se dados sintéticos semeados; nenhum rosto real ou filmagem de cliente é exibido.
A distinção está em onde a legalidade, a incerteza e a responsabilidade humana entram na rota.
| Entrada de decisão | Linha de base de pontuação bruta | Biometric Decision Firewall |
|---|---|---|
| Evidência de correspondência | Pontuação do fornecedor igual ou superior a 0.70 na linha de base da demonstração | Probabilidade calibrada, intervalo e conjunto de predição conformal de 93% |
| Legalidade | Não faz parte do limiar bruto | Portões determinísticos de jurisdição e consentimento |
| Qualidade da captura | Não faz parte do limiar bruto | Piso sub-72-pixel além de calibração condicionada à captura |
| Controle humano | Um limiar pode ser tratado como o disparador de ação | Casos incertos e críveis são roteados para um revisor treinado |
| Evidência de auditoria | Não avaliada pela regra de pontuação bruta | Registro encadeado por hash SHA-256 e peça de auditoria pronta para impressão |
Esta demonstração não é um modelo de reconhecimento facial, parecer jurídico, certificação de conformidade ou implantação em cliente. Suas conexões com câmera, VMS, fornecedor, consentimento, NIST e dados de clientes não são ativas. A presença, alertas, tabelas de estatutos e consentimento, reprodução e conjunto held-out são semeados ou sintéticos. Ela não inclui CCTV ao vivo, detecção de vivacidade, persistência, autenticação ou limitação de taxa.
Não. O FaceTrust demonstra o Biometric Decision Firewall, uma camada de governança agnóstica a fornecedores que se posiciona entre o fornecedor de reconhecimento facial e o fluxo de trabalho de decisão. A demonstração usa um adaptador de fornecedor simulado, portanto não se conecta a um fornecedor ativo, VMS, câmera ou dados de clientes.
A legalidade prevalece. No exemplo sintético SF-0002, uma pontuação bruta de fornecedor de 0.91 é roteada para BLOCK porque a tabela de jurisdição semeada marca o reconhecimento facial como proibido ali.
Portões determinísticos verificam a jurisdição, o consentimento, um piso de captura sub-72-pixel e o resultado do conjunto de predição conformal calibrado de 93%. A idade do cadastramento é registrada como um sinalizador de revisão e auditoria, mas não altera a rota de forma independente.
Não. O status CONFIRM encaminha uma correspondência crível para que um revisor treinado tome providências. O firewall nunca aborda, detém ou acusa uma pessoa automaticamente.
A demonstração utiliza um calibrador local condicionado ao grupo e à qualidade da captura sobre dados sintéticos semeados. A calibração em produção utilizaria o histórico adjudicado do cliente e necessitaria de validação para suas condições de captura e contexto operacional.
Cada decisão cria um registro encadeado por hash SHA-256 e pode exportar uma peça de auditoria em HTML pronta para impressão. O dossiê mantém reunidos a pontuação bruta do fornecedor, as evidências calibradas, as constatações de política, a rota e o memorando consultivo do revisor.
A pesquisa por trás desta demonstração — a arquitetura, o design de verificação e o modelo corporativo.
Solução completa
Conheça a solução Biometric & Facial Recognition Compliance →A conversa útil sobre arquitetura começa com os controles que seu fluxo de trabalho atual pode comprovar.
Podemos examinar onde jurisdição, consentimento, calibração, revisão treinada e evidências de auditoria devem se posicionar em torno de um sistema de reconhecimento facial existente.