界面实证
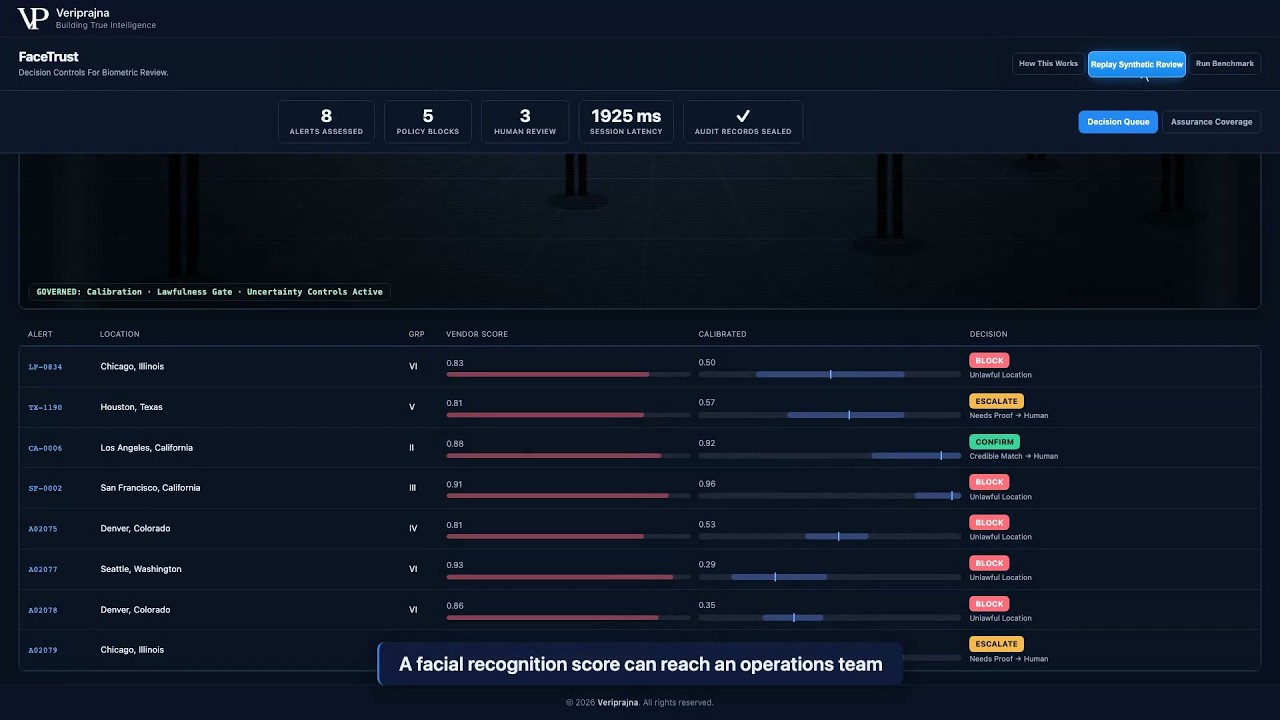
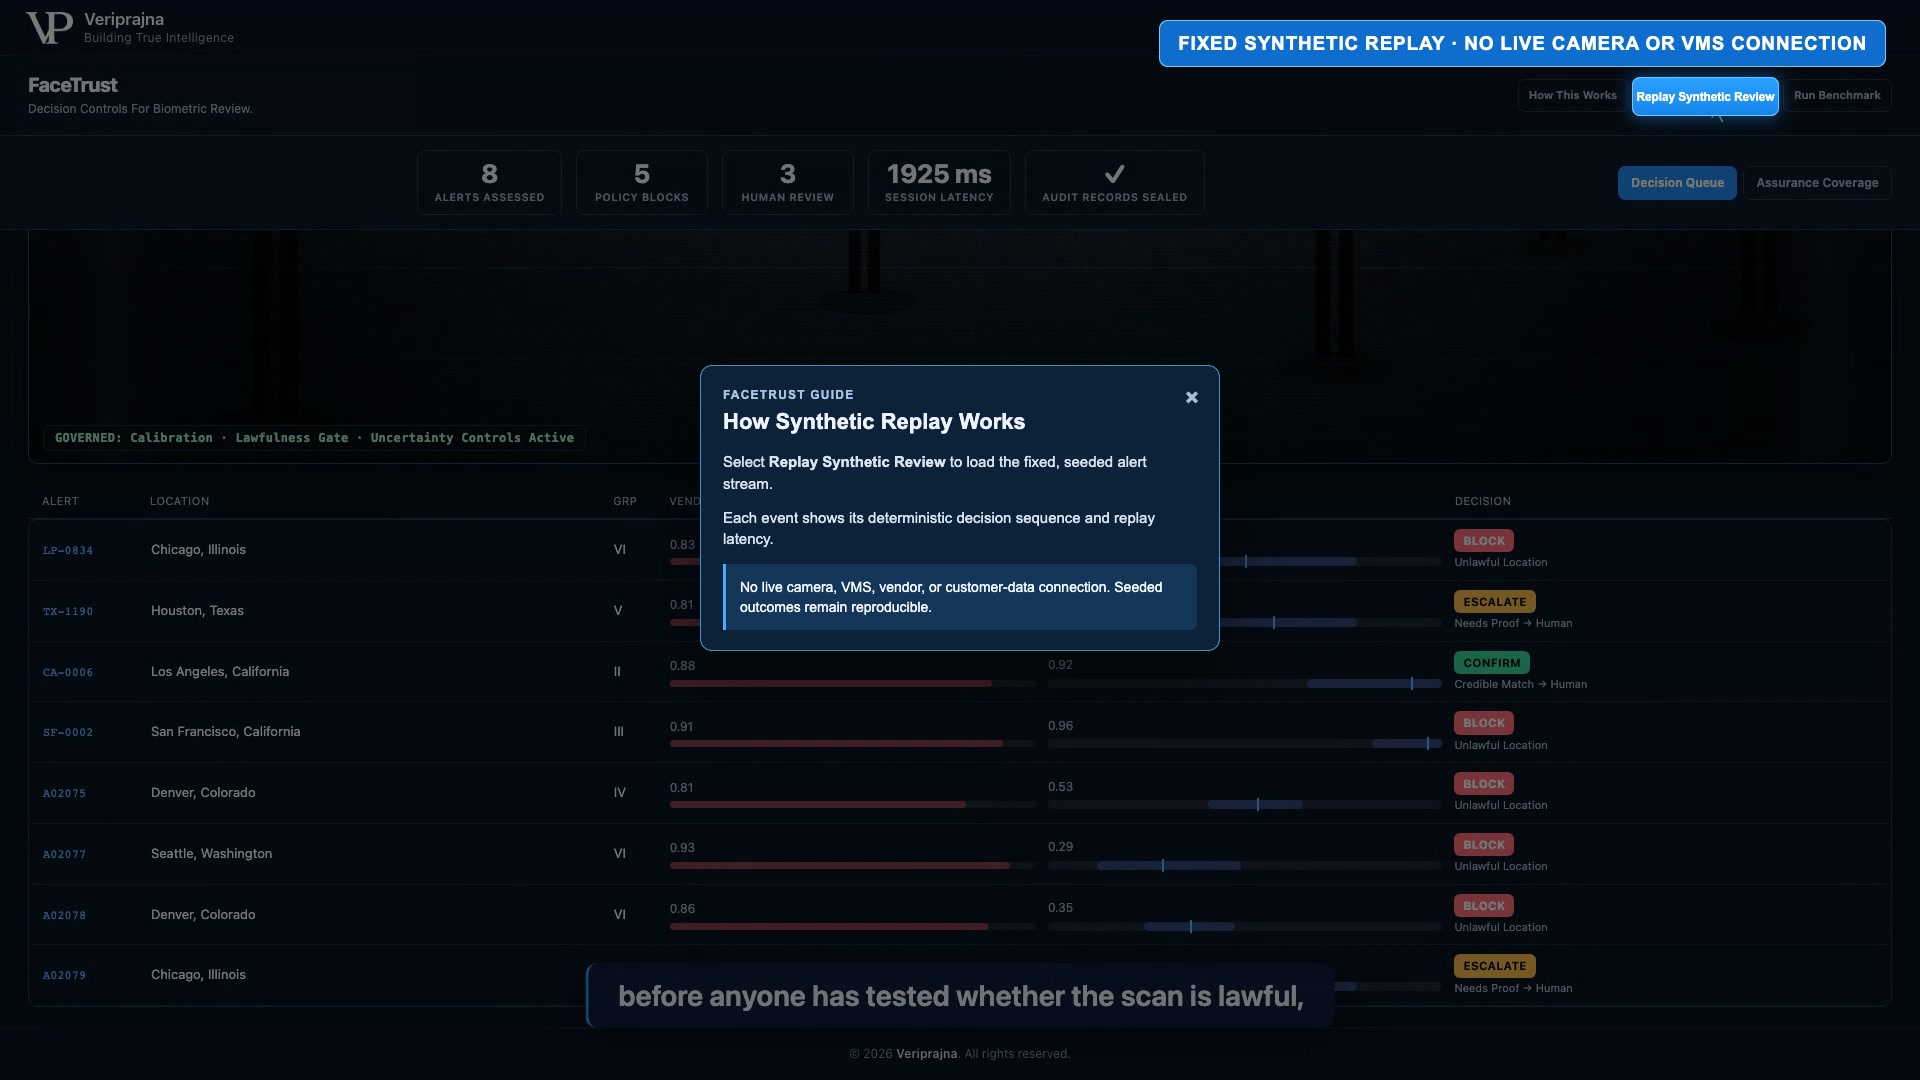
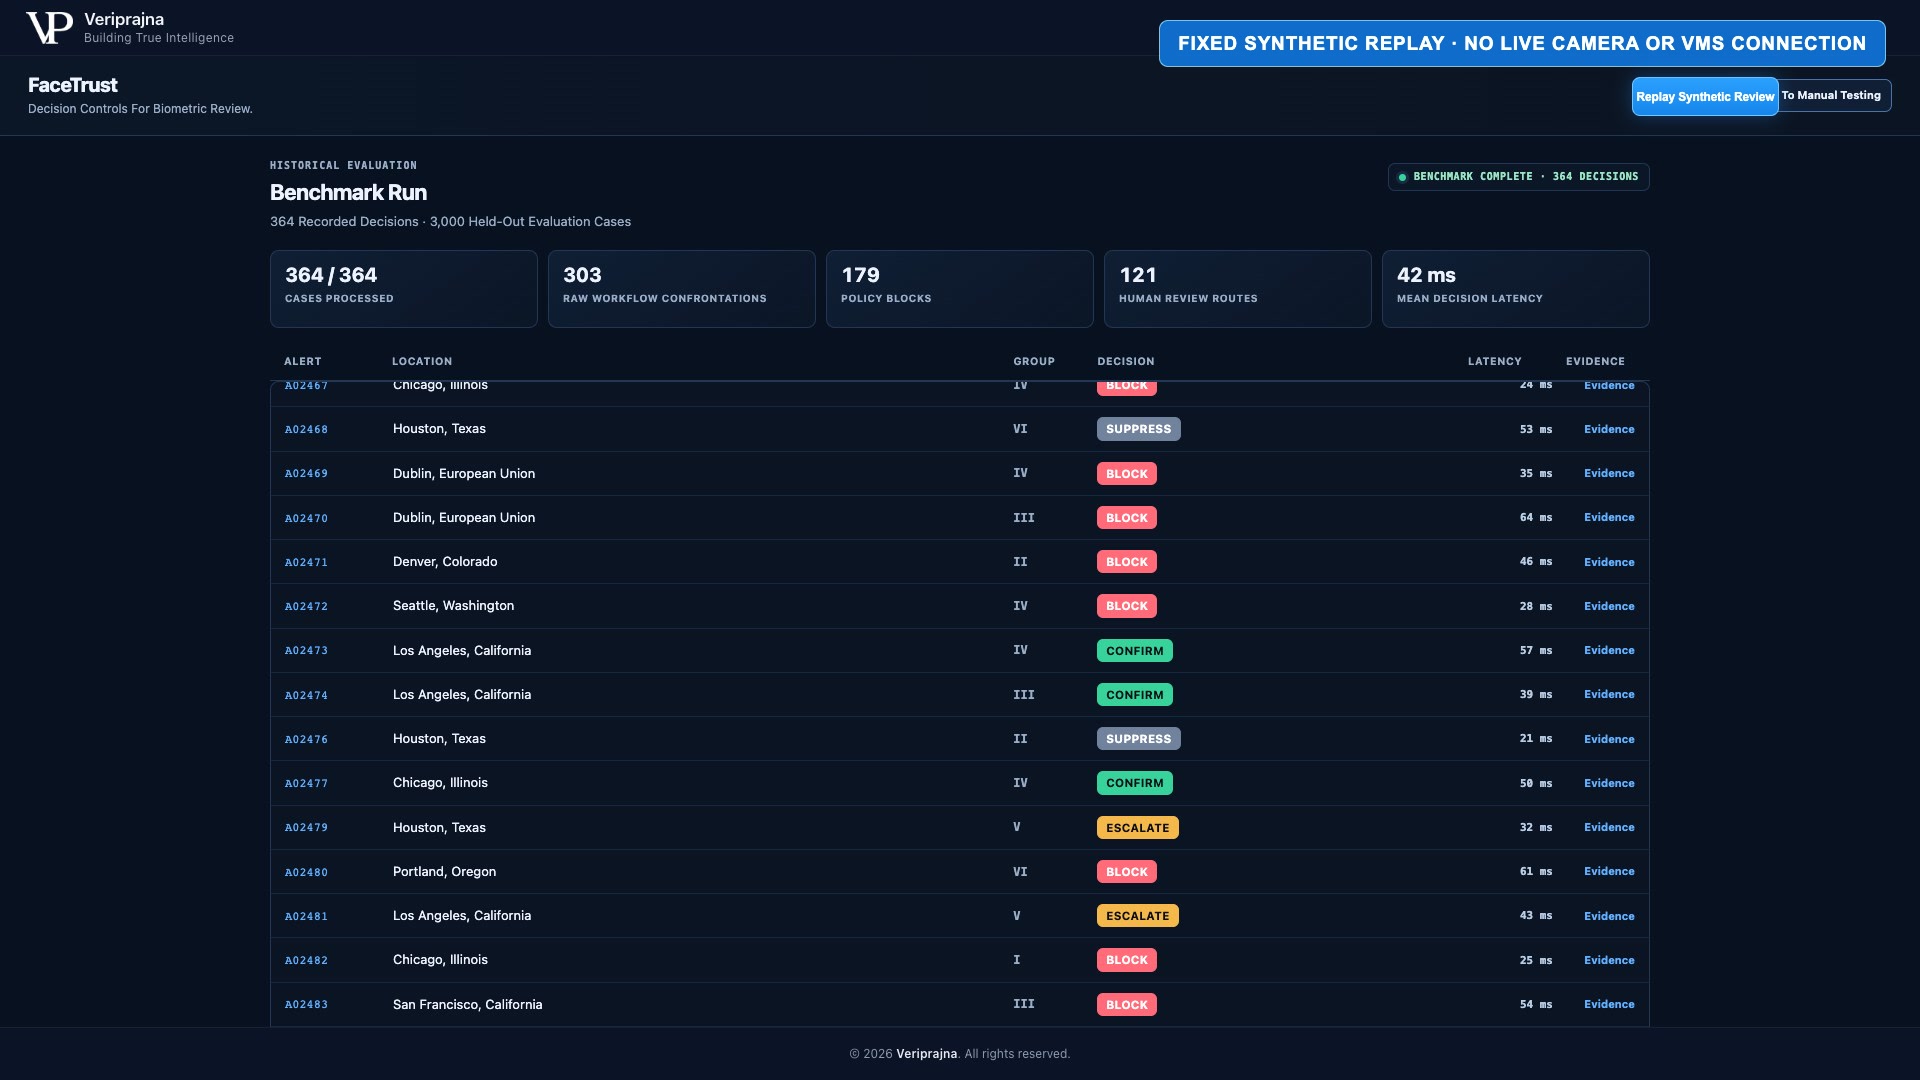
下方所有视图均来自运行中的演示。凡出现案例或指标之处,均采用植入的合成数据;不涉及真实人脸或客户监控画面。
生物识别决策治理
FaceTrust 展示了 Biometric Decision Firewall。它在原始供应商评分与经过培训的审查人员之间,置入了校准证据、管辖区、知情同意和确定性路由。
0.91
原始供应商评分
合成 SF-0002 示例
BLOCK
确定性路由
植入的管辖区表
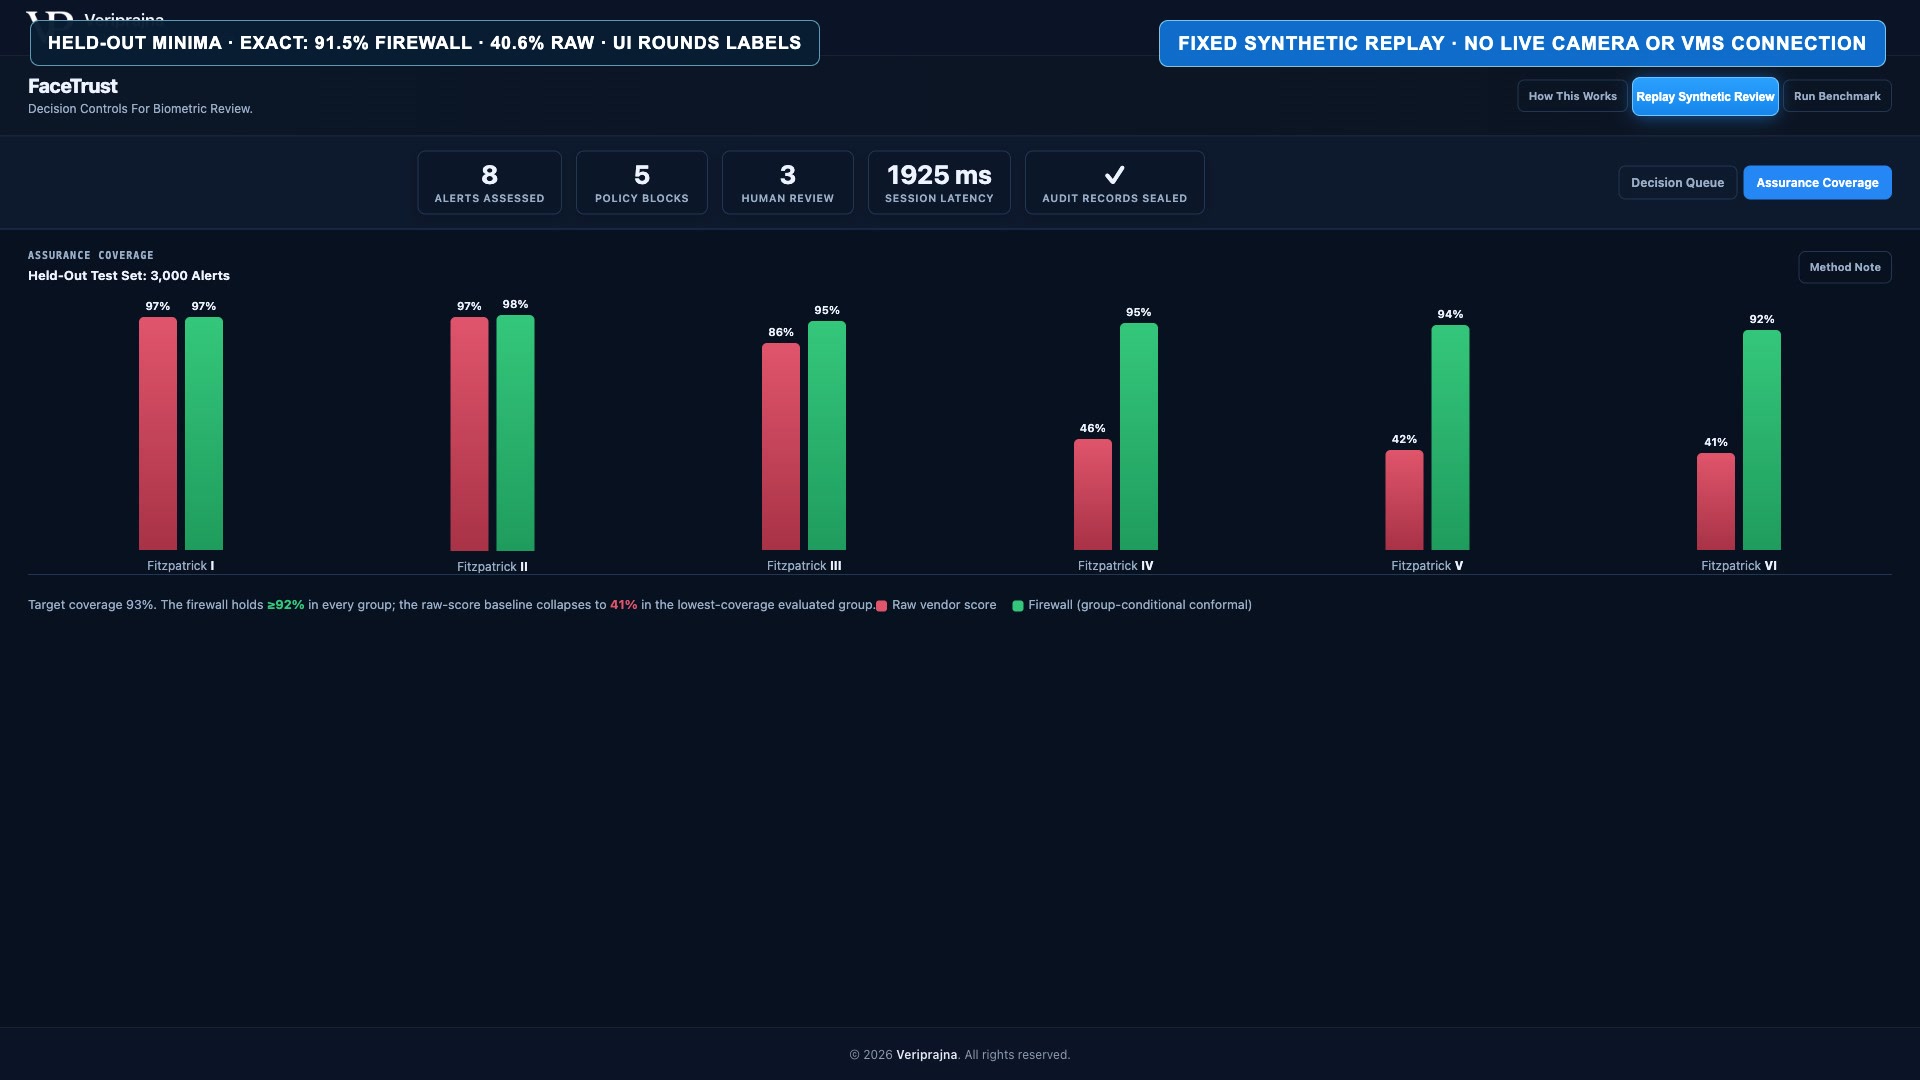
100% of 1,498
已拦截的违法扫描
合成 3,000-alert 留出测试集
这些是基于植入合成场景的确定性结果,而非客户、生产环境或开放世界中的实际结果。
人脸识别告警看似确定无疑,然而其法律与证据基础仍未明确。
原始阈值法将决策压缩为单一数值。它既无法证明数据采集已获许可、存在有效知情同意、探针图像可用,也无法证明不确定性已收窄至足以支持采取行动。
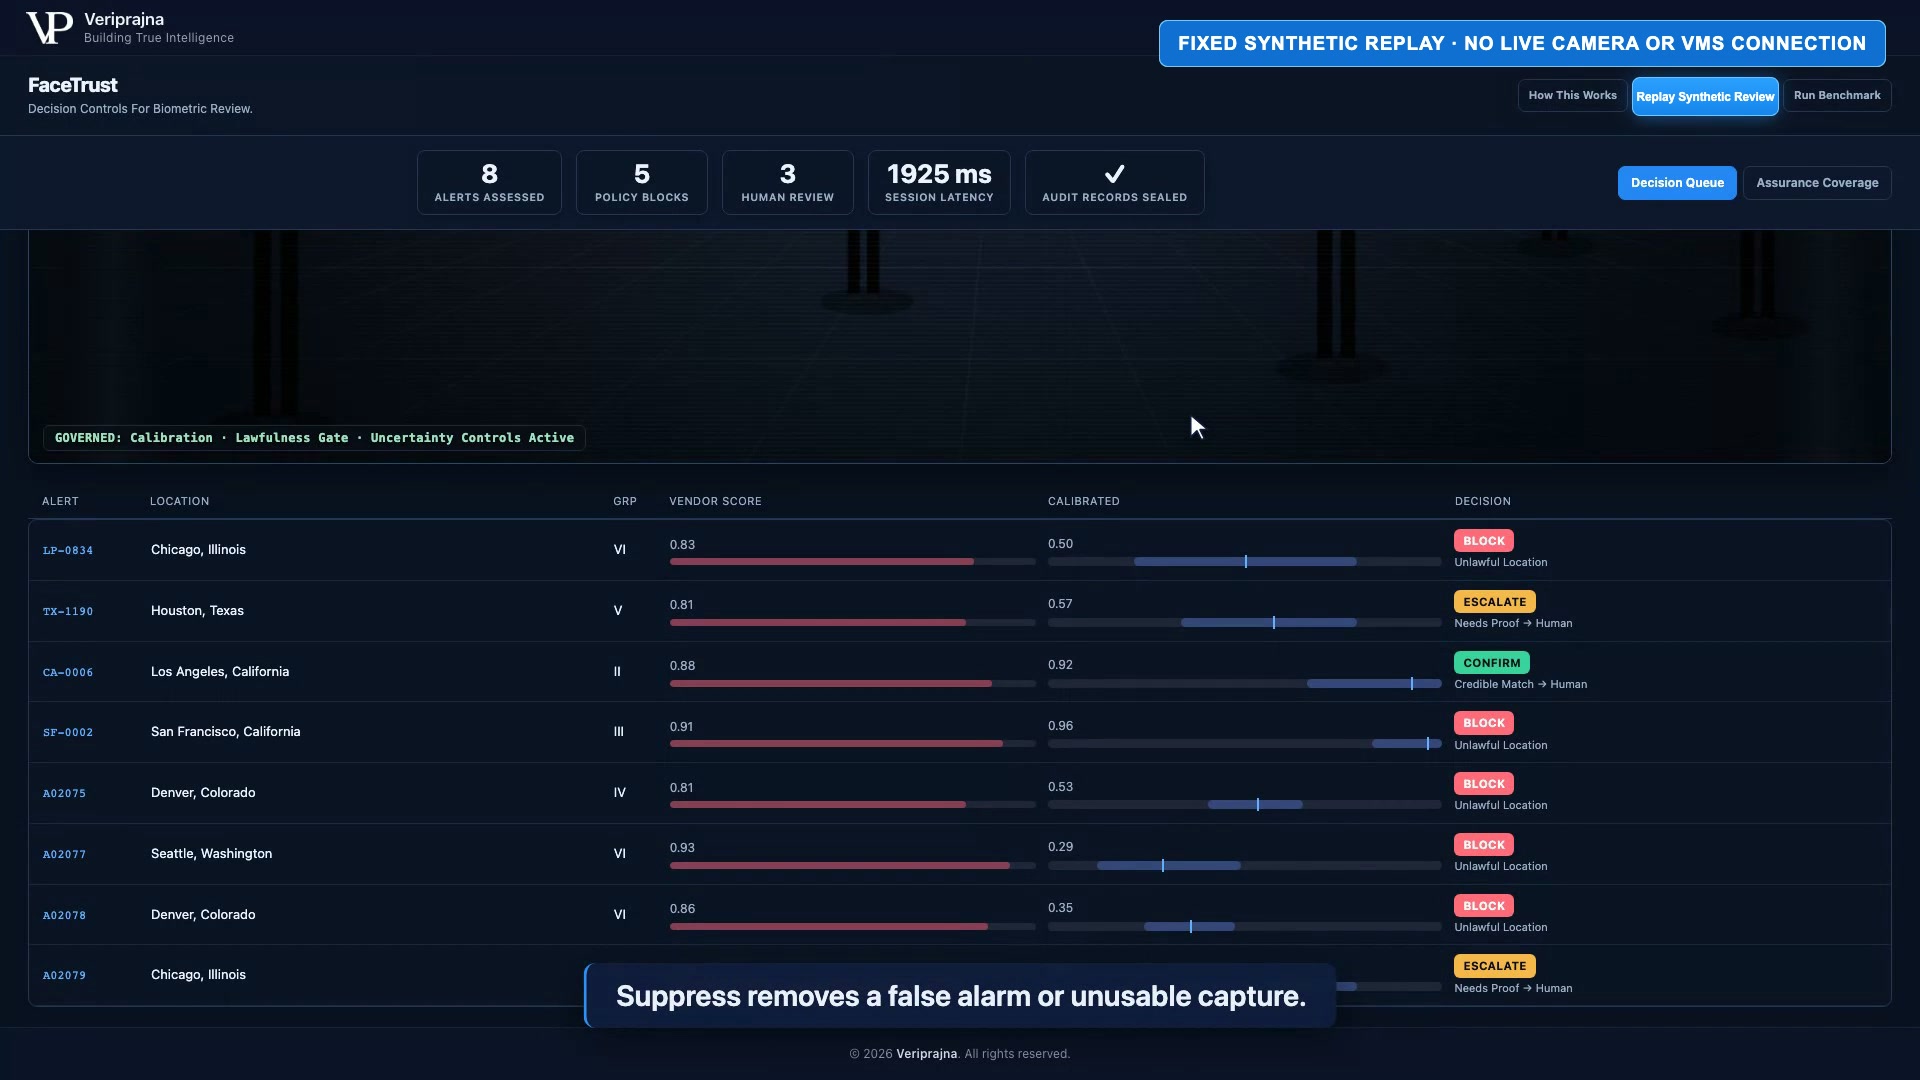
合成 SF-0002 告警使这种失败具体化。其原始供应商评分高达 0.91,但植入的管辖区表将人脸识别标记为在 San Francisco 被禁止。处理路由为 BLOCK。
FaceTrust 在工作流中始终保留合法性校验。系统绝不会自动对个人进行质询、扣留或指控。
决策边界
在安保团队采取行动之前评估合法性。
智能体提供建议;确定性控制做出裁决。
桩测试供应商适配器将原始供应商评分、探针质量、图库照片时效、人口统计学群体和位置映射为一条决策记录。
基于局部群体与抓取质量条件的校准器生成校准后的匹配概率、区间以及 93% conformal prediction set。
管辖区、知情同意、sub-72-pixel 抓取底线以及预测集结果决定了 BLOCK、SUPPRESS、ESCALATE 或 CONFIRM。录入时效作为审查与审计标识予以记录,但不会独立改变路由。
Compliance Reviewer 根据结构化决策事实起草一份可读备忘录。该备忘录仅供参考,因为确定性代码此前已设定了路由。
每项决策均会生成一条 SHA-256 哈希链审计记录,并可导出可打印的 HTML 审计证据。
下方所有视图均来自运行中的演示。凡出现案例或指标之处,均采用植入的合成数据;不涉及真实人脸或客户监控画面。
核心区别在于合法性、不确定性以及人工问责在何处介入路由。
| 决策输入 | 原始评分基线 | Biometric Decision Firewall |
|---|---|---|
| 匹配证据 | 演示基线中供应商评分达到或高于 0.70 | 校准概率、区间以及 93% conformal prediction set |
| 合法性 | 不属于原始阈值考量范围 | 确定性管辖区与知情同意关卡 |
| 抓取质量 | 不属于原始阈值考量范围 | Sub-72-pixel 底线加上抓取条件约束校准 |
| 人工控制 | 阈值可直接被当作行动触发器 | 不确定与可信案例均路由至经过培训的审查人员 |
| 审计证据 | 原始评分规则不作评估 | SHA-256 哈希链记录与可打印审计证据 |
本演示不构成人脸识别模型、法律意见、合规认证或客户实际部署。其中的摄像头、VMS、供应商、知情同意、NIST 以及客户数据连接均非实时接入。涉及的适用范围、告警、法规与知情同意表、重放及留出数据集均为植入或合成数据。演示不包含实时 CCTV、活体检测、数据持久化、身份认证或速率限制。
不能。FaceTrust 展示的是 Biometric Decision Firewall,这是一个独立于供应商的中立治理层,位于人脸识别供应商与决策工作流之间。本演示使用桩测试供应商适配器,因此未接入实时供应商、VMS、摄像头或客户数据。
合法性优先。在合成 SF-0002 示例中,0.91 的原始供应商评分被路由至 BLOCK,因为植入的管辖区表已将该地的人脸识别标记为禁止。
确定性关卡检查管辖区、知情同意、sub-72-pixel 抓取底线以及校准后的 93% conformal prediction set 结果。录入时效作为审查与审计标识予以记录,但不会独立改变路由。
不会。CONFIRM 会将可信匹配路由至经过培训的审查人员以采取行动。防火墙绝不会自动对个人进行质询、扣留或指控。
本演示在植入的合成数据上采用基于群体与抓取质量条件的本地校准器。生产环境中的校准将基于客户已判定的历史数据,并需针对其特定抓取条件和操作环境进行验证。
每项决策均会生成一条 SHA-256 哈希链记录,并可导出可打印的 HTML 审计证据。该档案将原始供应商评分、校准证据、策略审查结论、路由以及参考性审查备忘录完整归档在一起。
真正有价值的架构对话,始于您当前工作流能够证明的控制措施。
我们可以共同评估在现有的人脸识别系统周边,管辖区、知情同意、校准、受训人员审查以及审计证据应当置于何处。