Pruebas en la interfaz
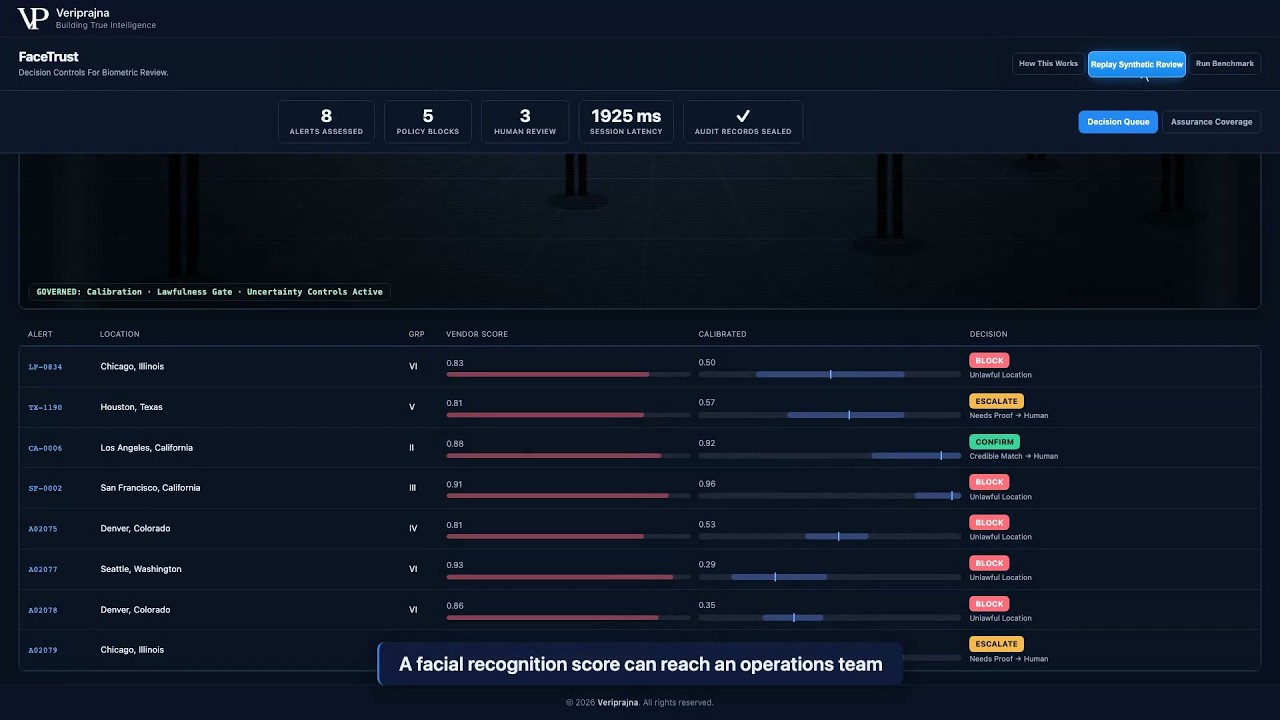
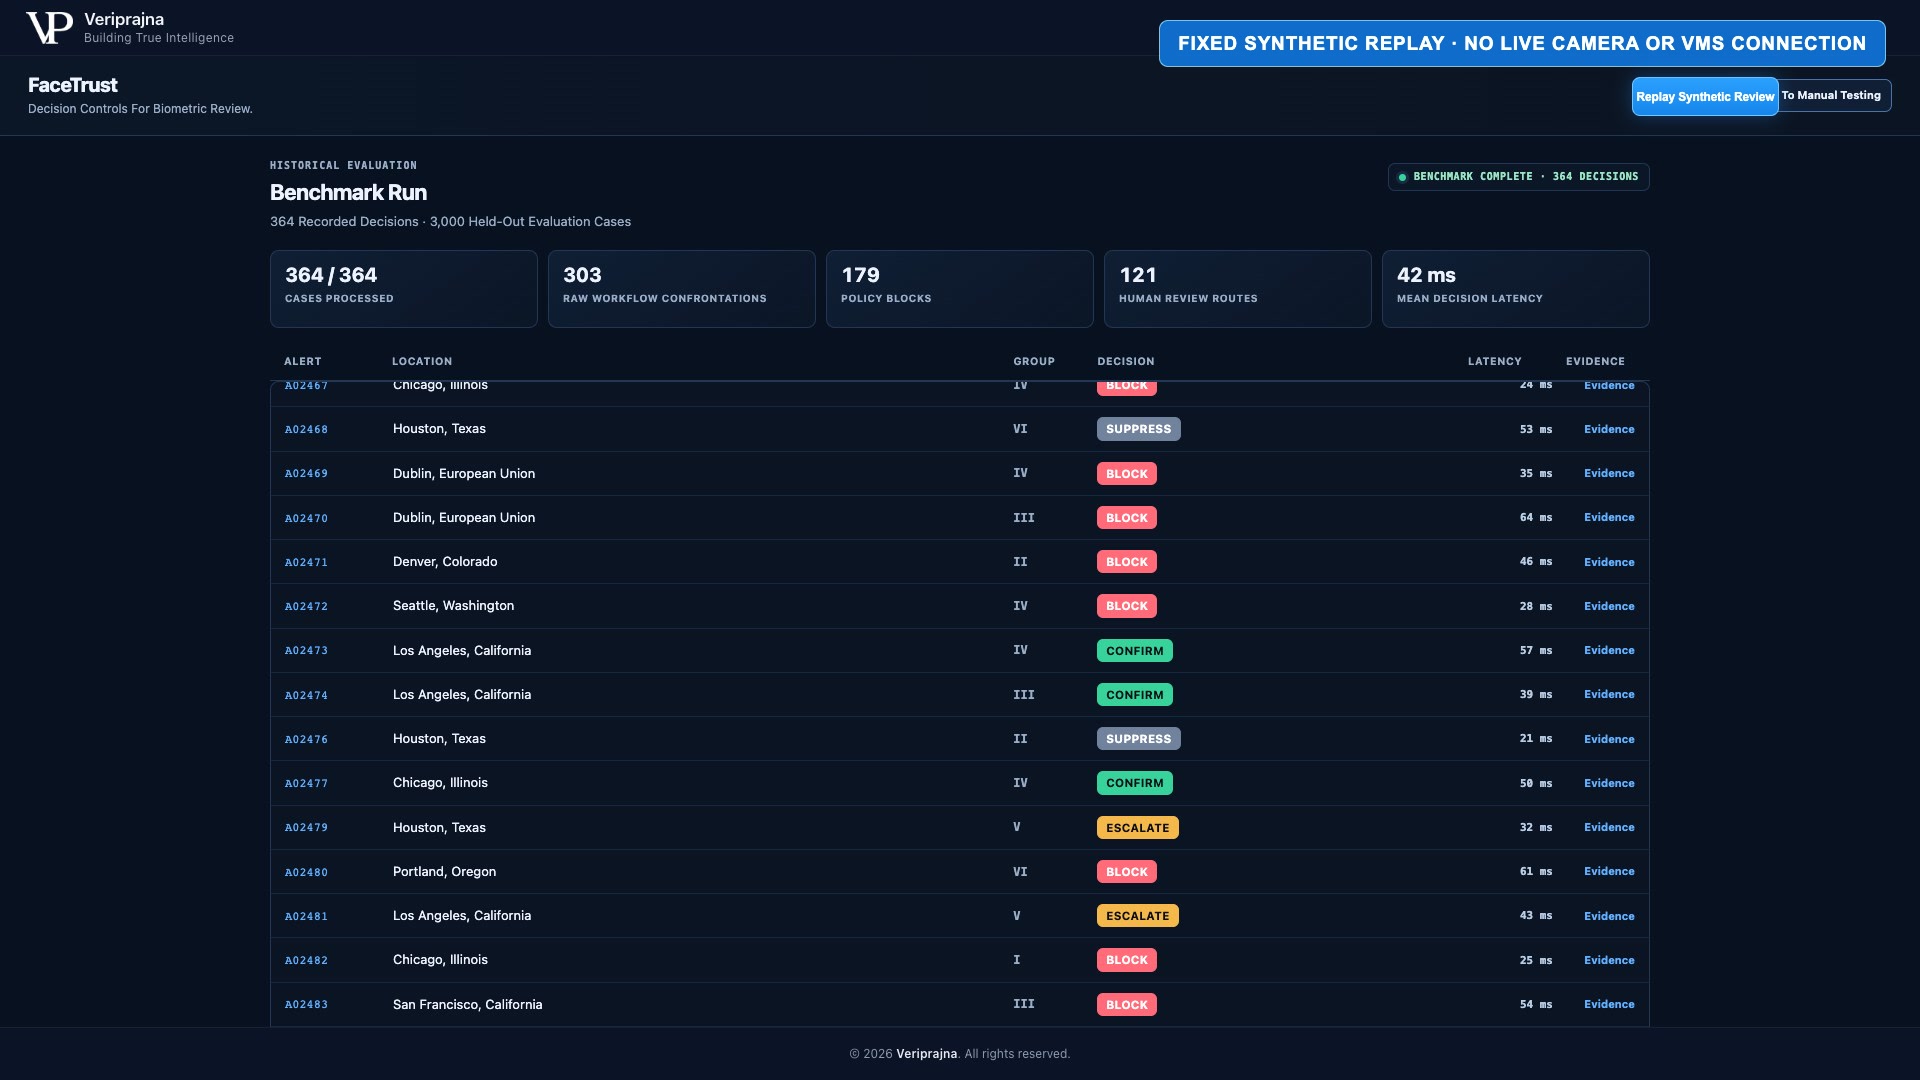
Cada vista a continuación procede de la demostración operativa. Donde aparecen casos o métricas, estos utilizan datos sintéticos predefinidos; no figura ningún rostro real ni grabaciones de clientes.
Gobernanza de decisiones biométricas
FaceTrust demuestra el Biometric Decision Firewall. Coloca evidencia calibrada, jurisdicción, consentimiento y enrutamiento determinista entre la puntuación bruta del proveedor y un revisor capacitado.
0.91
Puntuación bruta del proveedor
Ejemplo sintético SF-0002
BLOCK
Ruta determinista
Tabla de jurisdicción predefinida
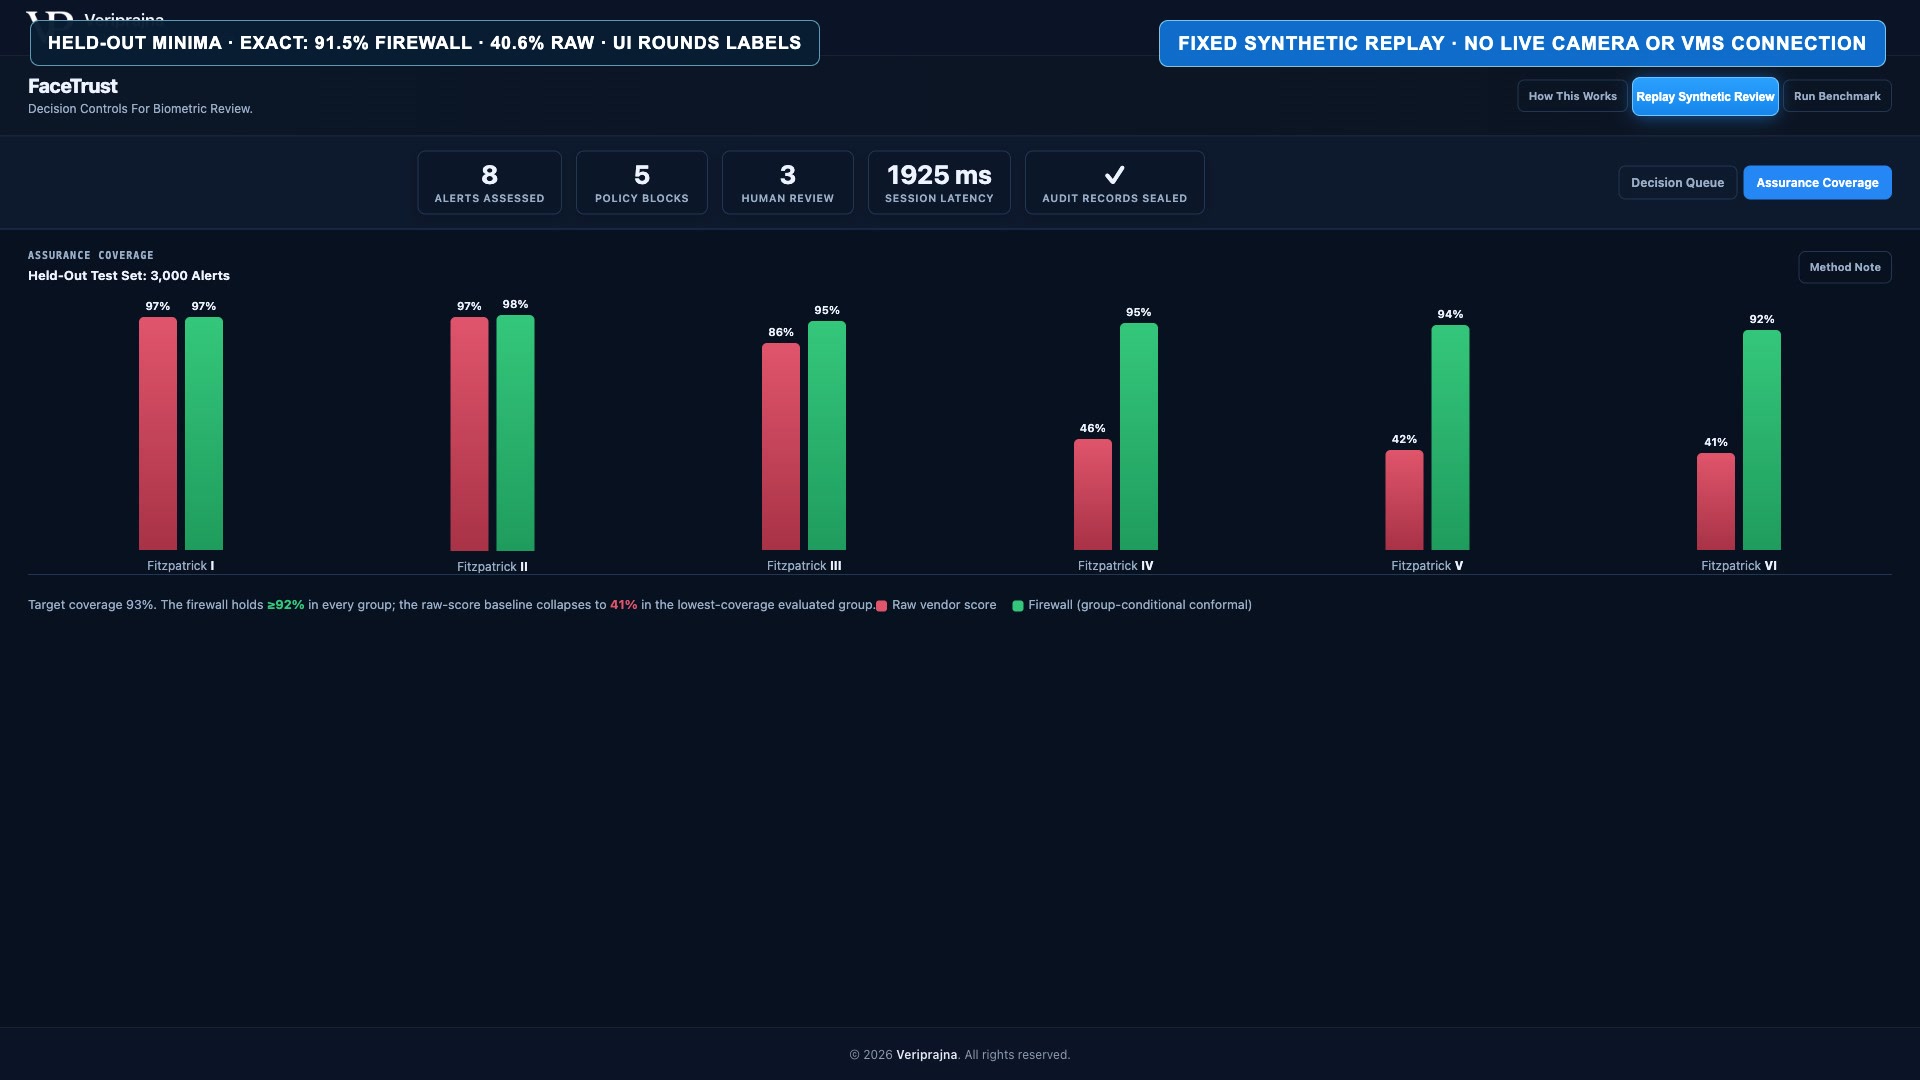
100% de 1,498
Escaneos ilícitos bloqueados
Conjunto reservado sintético de 3,000 alertas
Estos son resultados deterministas a partir de escenarios sintéticos predefinidos, no resultados de clientes, de producción o de entorno abierto.
Una alerta de reconocimiento facial puede parecer decisiva mientras su base legal y probatoria sigue sin resolverse.
El umbralizado bruto comprime la decisión en un solo número. No establece que la recopilación estuviera permitida, que exista consentimiento, que la imagen de prueba sea utilizable o que la incertidumbre sea lo bastante estrecha como para respaldar una acción.
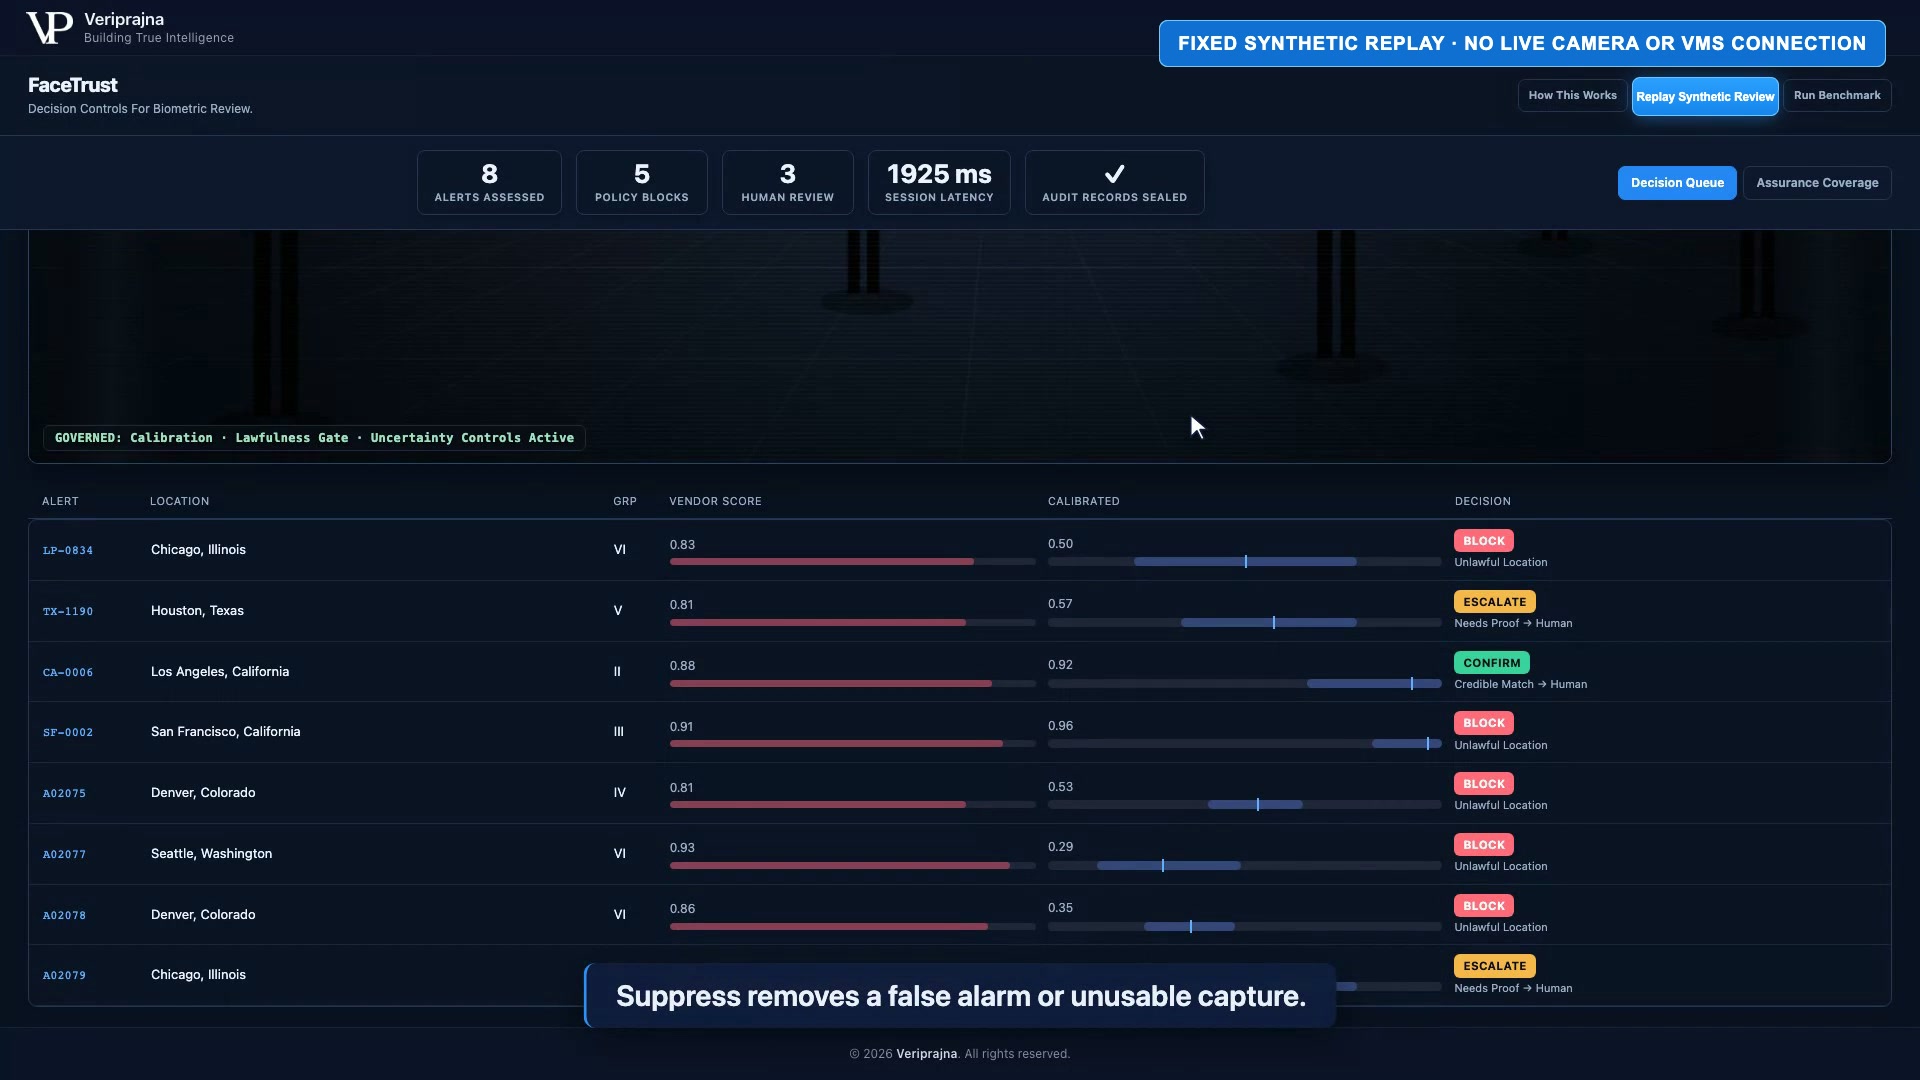
La alerta sintética SF-0002 hace tangible el fallo. Su puntuación bruta del proveedor es 0.91, pero la tabla de jurisdicción predefinida marca el reconocimiento facial como prohibido en San Francisco. La ruta es BLOCK.
FaceTrust mantiene esa verificación de legalidad en el flujo de trabajo. El sistema nunca confronta, detiene ni acusa automáticamente a una persona.
Límite de decisión
La legalidad se evalúa antes de que actúe un equipo de seguridad.
Los agentes asesoran; los controles deterministas deciden.
Un adaptador simulado (stub) de proveedor mapea la puntuación bruta del proveedor, la calidad de la prueba, la antigüedad de la foto de la galería, el grupo demográfico y la ubicación en un único registro de decisión.
Un calibrador condicional local por grupo y calidad de captura genera una probabilidad de coincidencia calibrada, un intervalo y un conjunto de predicción conformal del 93%.
La jurisdicción, el consentimiento, el umbral mínimo de captura sub-72-pixel y el resultado del conjunto de predicción determinan BLOCK, SUPPRESS, ESCALATE o CONFIRM. La antigüedad del registro se guarda como un indicador para el revisor y de auditoría, pero no altera de forma independiente la ruta.
El Compliance Reviewer redacta un memorando legible a partir de hechos de decisión estructurados. El memorando es consultivo porque el código determinista ya ha fijado la ruta.
Cada decisión genera un registro de auditoría encadenado por hash SHA-256 y puede exportar una prueba documental de auditoría en HTML imprimible.
Cada vista a continuación procede de la demostración operativa. Donde aparecen casos o métricas, estos utilizan datos sintéticos predefinidos; no figura ningún rostro real ni grabaciones de clientes.
La distinción radica en dónde entran la legalidad, la incertidumbre y la rendición de cuentas humana en la ruta.
| Entrada de decisión | Línea base de puntuación bruta | Biometric Decision Firewall |
|---|---|---|
| Evidencia de coincidencia | Puntuación del proveedor igual o superior a 0.70 en la línea base de la demostración | Probabilidad calibrada, intervalo y conjunto de predicción conformal del 93% |
| Legalidad | No forma parte del umbral bruto | Compuertas deterministas de jurisdicción y consentimiento |
| Calidad de captura | No forma parte del umbral bruto | Umbral mínimo sub-72-pixel más calibración condicionada por la captura |
| Control humano | Un umbral puede tratarse como el disparador de acción | Los casos inciertos y creíbles se enrutan a un revisor capacitado |
| Evidencia de auditoría | No evaluado por la regla de puntuación bruta | Registro encadenado por hash SHA-256 y prueba documental de auditoría imprimible |
Esta demostración no es un modelo de reconocimiento facial, una opinión legal, una certificación de cumplimiento ni una implementación de cliente. Sus conexiones de cámara, VMS, proveedor, consentimiento, NIST y datos de clientes no están activas en vivo. La huella operativa, alertas, tablas de estatutos y consentimiento, reproducción y conjunto reservado son predefinidos o sintéticos. No incluye CCTV en vivo, detección de vida, persistencia, autenticación ni limitación de tasa.
No. FaceTrust demuestra el Biometric Decision Firewall, una capa de gobernanza independiente del proveedor que se sitúa entre un proveedor de reconocimiento facial y el flujo de trabajo de decisión. La demostración utiliza un adaptador simulado (stub) de proveedor, por lo que no se conecta a un proveedor en vivo, VMS, cámara o datos de clientes.
La legalidad se impone. En el ejemplo sintético SF-0002, una puntuación bruta del proveedor de 0.91 se enruta a BLOCK porque la tabla de jurisdicción predefinida marca el reconocimiento facial como prohibido allí.
Las compuertas deterministas verifican la jurisdicción, el consentimiento, un umbral mínimo de captura sub-72-pixel y el resultado del conjunto de predicción conformal calibrado del 93%. La antigüedad del registro se guarda como un indicador para el revisor y de auditoría, pero no altera de forma independiente la ruta.
No. CONFIRM enruta una coincidencia creíble a un revisor capacitado para que tome medidas. El firewall nunca confronta, detiene ni acusa automáticamente a una persona.
La demostración utiliza un calibrador condicional local por grupo y calidad de captura sobre datos sintéticos predefinidos. La calibración en producción utilizaría el historial adjudicado del cliente y requeriría validación para sus condiciones de captura y contexto operativo.
Cada decisión genera un registro encadenado por hash SHA-256 y puede exportar una prueba documental de auditoría en HTML imprimible. El expediente mantiene unidos la puntuación bruta del proveedor, la evidencia calibrada, los hallazgos de política, la ruta y el memorando consultivo del revisor.
La investigación detrás de esta demostración: la arquitectura, el diseño de verificación y el plan para empresas.
Solución completa
Explore la solución Biometric & Facial Recognition Compliance →La conversación arquitectónica útil comienza con los controles que su flujo de trabajo actual puede demostrar.
Podemos examinar dónde corresponden la jurisdicción, el consentimiento, la calibración, la revisión capacitada y la evidencia de auditoría en torno a un sistema de reconocimiento facial existente.