תשתית ופריסה ריבונית
בנייה של תשתית AI ריבונית: אשכולות GPU בבידוד אוויר, MLOps לא-מקוון, ביקורות תלות, ומיפוי רגולטורי לסביבות ריבוניות-נתונים.
בשנת 2026 זורמים כמעט 100 מיליארד דולר אל עבר מחשוב AI ריבוני. תשתית AI שנשארת בתוך גבול מבוקר כבר אינה דרישת ביטחון נישתית — היא הופכת לעמדת ברירת המחדל של ארגונים מפוקחים וממשלות בכל העולם. הגישה שלנו היא להנדס את התשתית שהופכת AI ריבוני לממשי מבחינה תפעולית, ולא רק למוצהר מבחינה אסטרטגית.
מה ריבונות באמת אומרת (ומה היא אינה)
ריבונות אינה תושבות נתונים. תושבות נתונים אומרת לך היכן הנתונים שלך יושבים. ריבונות אומרת לך מי שולט בערימה שעליה הם רצים. AWS השיקה את European Sovereign Cloud שלה בינואר 2026 עם למעלה מ-90 שירותים בישות המאוגדת בגרמניה ונפרדת פיזית. זה מספק תושבות נתונים. זה אינו מספק ריבונות מבנית, מפני שה- US CLOUD Act מעניק גישה אקסטריטוריאלית לנתונים ללא קשר למקום האחסון הפיזי שלהם.
Callista benchmark מפברואר 2026 מצא שספקים ילידי-אירופה כמו Scaleway מספקים בערך פי 4.8 ערך ליורו בהשוואה ל-AWS, תוך מתן עצמאות Layer 3אמיתית: בעלות אירופית, שליטה תפעולית אירופית, ואפס חשיפה ל-CLOUD Act.
השיטה שלנו מתחילה באיתור המדויק היכן על ספקטרום הריבונות נופלות דרישותיו של רוכש, גישה המפורטת ב- מחקר שלנו על ארכיטקטורת אינטליגנציה ריבונית לארגון שאחרי-האמון. כל עמדה להלן היא ארכיטקטורה שונה, עקומת עלות שונה, ומיפוי תאימות שונה — ואנו מנדסים את שלושתן:
- בידוד אוויר מלא (air-gap) עם דיודות נתונים ואפס קישוריות רשת חיצונית.
- ענן פרטי ללא ספק שמטהו בארה"ב בנתיב הבקרה.
- תשתית תואמת-ITAR שבה עומסי עבודה של AI המעבדים נתונים טכניים מבוקרים נשארים בתוך גבולות של אזרחי ארה"ב בלבד.
ביקורת התלות שאף אחד אחר לא עושה
רוב הפריסות ה"ריבוניות" אינן ריבוניות. הן דולפות. בנפרד, כל דליפה היא מחדל תצורה זניח. במצטבר, משמעותן שהפריסה מבודדת-האוויר שלך אינה מבודדת-אוויר. חשודים נפוצים:
- ה- NVIDIA GPU Operator בתרשים ה-Helm ברירת המחדל שלו מושך תמונות קונטיינר מ- nvcr.io בכל הפעלה מחדש של פוד.
- HashiCorp Vault, מאז שינוי רישיון ה-BSL שלו ב-2023, כולל נקודות קצה לאימות רישיון שמתקשרות הביתה כברירת מחדל.
- תצורות DNS ברירת מחדל של Kubernetes נפתרות מול שרתי שורש עליונים.
- יעדי סנכרון NTP מכוונים אל pool.ntp.org.
- מייצאי Prometheus מתקשרים הביתה כדי לבדוק עדכונים.
OpenBao, ה-fork של Linux Foundation בגרסה 2.5.0 (פברואר 2026), מבטל את תלות ההתקשרות-הביתה של Vault תוך הוספת יכולות ארגוניות כמו namespaces ומדרגיות קריאה אופקית תחת רישיון MPL 2.0.
הנוהג שלנו הוא להריץ ביקורת תלות שיטתית לפני שסביבה מוכרזת כריבונית, המשמעת שמאחורי המחקר שלנו על שלמות תוכנה ומערכות עמידות: כל נתיב שאילתת DNS, כל יעד NTP, כל שרשרת מקור של תמונת קונטיינר, כל נקודת קצה לאימות רישיון, וכל משואת טלמטריה הקבורה ב-values.yaml של תת-תרשים. התקשרות מפיקה רשימת רכיבים מבוקרת שבה כל תלות חיצונית היא או משוקפת לשירות פנימי או מבוטלת באופן מוכח.
זו העבודה שספקי חומרה, ספקי ענן, וחברות פלטפורמה מנוהלת אינם עושים — מפני שמודל העסקי שלהם אינו מתמרץ למצוא ולתקן את 2% האחרונים של הדליפות ששוברות טענות ריבונות תחת ביקורת.
תשתית GPU מבודדת-אוויר שבאמת עובדת במצב לא-מקוון
אשכול AI מבודד-אוויר אינו פריסת Kubernetes סטנדרטית עם כבל האינטרנט מנותק. ה-NVIDIA GPU Operator תומך בהתקנה מנותקת דרך רישום תמונות מקומי, אך ההגדרה דורשת הכנה מוקדמת של כל תמונת קונטיינר, חבילת דרייבר, והגדרת CRD.
חלוקת MIG (Multi-Instance GPU) מספקת בידוד דיירים ברמת החומרה על צמתים משותפים, עם 19 פרופילי אסטרטגיה מעורבת נתמכים ל-GPU מסוג A100 ו-H100. ה- KAI Schedulerשל NVIDIA, שנפתח בקוד פתוח תחת Apache 2.0 ב-2025, מוסיף הקצאת GPU חלקית ותזמון מודע-טופולוגיה ששיפר את ניצול האשכול מ- 13% ל-37% במבחני ביצועים בייצור.
הגישה שלנו היא לתכנן את שרשרת האספקה המלאה של ארטיפקטים לא-מקוונים: רישום Harbor עם סריקת פגיעויות, מאגרי חבילות משוקפים עם אימות קריפטוגרפי, רשות אישורים פנימית ל-mutual TLS, ושכבת NTP פנימית (stratum) המשתמשת במקורות שעון GPS או רובידיום — אותם יסודות שמאחורי הדמו הפעיל שלנו של LLM פרטי ריבוני.
עבור סביבות מסווגות, אנו משלבים דיודות נתונים חד-כיווניות מספקים כמו Owl Cyber Defense המספקות ודאות מבוססת-פיזיקה לזרימת נתונים חד-כיוונית בקצב של עד 100 Gbps. משקלי מודל (מודל בן 70 מיליארד פרמטרים תופס 130+ GB) נעים דרך דיודות אלה תחת שרשרת-משמורת קריפטוגרפית: חבילות ארטיפקט חתומות, אימות סכום ביקורת בכל העברה, וכלל שלמות של שני אנשים לקידום משלב הביניים לייצור.
מחשוב חסוי על חומרה ריבונית
ה- NVIDIA H100 הוא ה-GPU הראשון עם Trusted Execution Environment חומרתי, מעוגן בשורש אמון על-גבי-השבב. במצב מחשוב חסוי, חוצץ קפיצה מוצפן מעביר נתונים בין ה-TEE של ה-CPU וה-GPU, ומבטיח שלא ההייפרוויזור ולא מערכת ההפעלה המארחת יוכלו לגשת למשקלי מודל או לנתוני היסק בטקסט גלוי.
Intel Trust Authority מספק אישור מורכב (attestation) ל-TEE של Intel TDX CPU ול-TEE של NVIDIA H100 GPU בזרימת אימות אחת. זה חשוב היכן שמודל האיום כולל גישת פנים: מנהל מערכת עם הרשאות root על המארח יכול לקרוא זיכרון GPU בפריסה סטנדרטית, סיכון שאנו בוחנים ב- המחקר שלנו על אבטחת LLM ארגוניים פרטיים.
השיטה שלנו היא להגדיר את שרשרת האישור המלאה, ממדידת קושחה ועד אישור מרחוק מול שירות אימות ריבוני, כך שהסביבה תוכל להפיק הוכחה קריפטוגרפית שהקוד והנתונים לא שובשו — אפילו לא בידי מפעיל המתקן.
בקרות ייצוא מעצבות מה תוכל לבנות והיכן
רכש GPU עבור AI ריבוני הוא כעת בעיה של בקרת ייצוא. שבבים תחת ECCNs 3A090 ו-4A090 (H100, H200, A100, B200, GB200, AMD MI300X) נושאים דרישות רישיון ייצוא המשתנות לפי יעד. כלל BIS שנכנס לתוקף ב- 15 בינואר 2026 העביר את בחינת ה-H200 עבור סין למצב של בחינה לפי מקרה, אף שרשויות המכס הסיניות אז חסמו יבוא באופן עצמאי. חקירה מדצמבר 2025 חשפה שבבים שנשלחו תחת מותג מזויף בשם "Sandkyan" כדי לחמוק מהבקרות.
עבור רוכשים ריבוניים מחוץ לארה"ב, זה יוצר אילוצים ארכיטקטוניים ממשיים. לוחות זמנים לרכש נמשכים 8 עד 16 שבועות אפילו ללא סיבוכי ייצוא, וארגונים שמתחילים ברכש לאחר השלמת התכנון מוסיפים דרך קבע חודשיים עד שלושה חודשים.
הגישה שלנו מקפלת את תכנון הרכש לתוך שלב הארכיטקטורה: זיהוי אילו שבבים זמינים תחת אילו חריגי רישיון, איזה סיליקון חלופי נמנע מרבדים מגבילים, ותכנון ערימת התוכנה לניידות חומרה כך שהחלפת שבב עתידית לא תכפה ארכיטקטורה מחדש.
מיפוי רגולטורי הוא ארכיטקטורה, לא ניירת
דרישות תאימות מעצבות החלטות ארכיטקטורה יסודיות; הן אינן מוברגות מלמעלה בדיעבד. כל משטר ממופה לאילוצים טכניים ספציפיים:
- GDPR Article 44 מגביל העברות נתונים אישיים אל מחוץ ל-EU/EEA, וקובע היכן יכולים נתוני אימון לשכון.
- ITAR מתייחס לעיבוד AI של נתונים טכניים מבוקרים על תשתית לא-אמריקאית כיצוא בלתי-מורשה, ומחייב GovCloud או Azure Government.
- CMMC Level 2 דורש הצפנה מאומתת FIPS 140-3 Level 1 — ורבים מכלי ה-AI המסחריים נכשלים בכך מפני שהם משתמשים ב-TLS סטנדרטי ללא מודולים מאומתי-FIPS.
- India's DPDP Rules 2025 משתמשים בגישת רשימה שחורה לוקליזציית נתונים, כאשר רגולטורים מגזריים ב-BFSI כופים מנדטים מחמירים יותר.
- GAIA-X Label level 3 הסמכה מקדימה את סכמת EUCS High+, ודורשת הגנה מלאה מפני התערבות שיפוטית לא-אירופית.
במפרץ, קרן ה-AI הריבונית של ערב הסעודית בסך 100 מיליארד דולר וקמפוס ה-AI בהספק של 5 גיגה-ואט של איחוד האמירויות מניעים בנייה מסיבית של תשתיות.
השיטה שלנו היא למפות כל משטר רגולטורי להחלטות ארכיטקטוניות ספציפיות: תקני הצפנה, גבולות תושבות נתונים, בקרות גישת כוח אדם, גרעיניות רישום ביקורת, ונהלי תגובה לאירועים. מיפוי זה מתוכנן לחיות לצד התשתית-כקוד, ולא בקלסר תאימות נפרד הנסחף מהמציאות.
השיחה על עלות ולוח זמנים
מחקר ה-TCO של Lenovo לשנת 2026 מצא שתשתית AI מקומית (on-premises) מגיעה לשוויון עלות עם הענן בפחות מארבעה חודשים עבור עומסי עבודה בניצול גבוה, עם יתרון של עד פי 18 בעלות למיליון טוקנים לעומת ממשקי MaaS API. עבור עומסי עבודה טיפוסיים, נקודת האיזון נופלת בין 10 ל-15 חודשים.
לוחות זמני בנייה נעים בין 3 ל-9 חודשים, ומתארכים ל-12 עבור בנייה על ברזל חשוף (bare-metal). עלויות ראשוניות נעות בין 50,000 ל-200,000 דולר עבור הקמת צינור LLM/RAG, בתוספת 75,000 ל-350,000 דולר עבור אינטגרציה ארגונית.
אנו שקופים לגבי מתי תשתית ריבונית היא התשובה הלא-נכונה: עומסי עבודה בנפח נמוך מתחת לנקודת החצייה של ה-TCO, ארגונים ללא יכולת הנדסת פלטפורמה לתפעול שוטף, ומצבים שבהם ספק ענן ריבוני מנוהל מספק את הדרישה הרגולטורית ללא תשתית מותאמת. במקרים אלה, ההמלצה שלנו היא לבחור בספק הנכון במקום לבנות מותאם אישית.
מדוע לא לשכור פירמה גדולה
Accenture התחייבה ל-3 מיליארד דולר בפרקטיקת ה-AI שלה. Deloitte מציעה AI Factory as a Service עם NVIDIA. ל-QuantumBlack של McKinsey יש בערך 5,000 מומחי AI. ההתקשרויות הריבוניות שלהם נמשכות 4 עד 10 חודשים לפני הפריסה הראשונה בייצור.
אנחנו מהנדסי תשתית. התקשרות ממוקדת להפקת סביבה ריבונית פעילה: תשתית-כקוד (Terraform, Helm, Ansible), ספרי הפעלה תפעוליים, מודלי תכנון קיבולת, התאוששות מאסון עם נהלים מבוקנים, ודוחות הקשחה לפי CIS benchmark.
Deloitte דיווחה ש- 42% מהחברות נטשו את רוב יוזמות ה-AI שלהן ב-2025, בממוצע 7.2 מיליון דולר בעלויות שקועות לפרויקט. התרופה היא התקשרות הבנויה להפקת תשתית פעילה במקום עוד יוזמה נטושה.
נקודות מפתח
- ריבונות היא שליטה בערימה, לא מיקום הנתונים — ה-US CLOUD Act חודר להגדרות של תושבות-נתונים-בלבד ללא קשר למקום שבו הנתונים יושבים פיזית.
- אנו מנדסים את כל שלוש העמדות: בידוד אוויר מלא, ענן פרטי נטול-ספקים-אמריקאיים, ותשתית תואמת-ITAR .
- ביקורת תלות שיטתית סוגרת את הדליפות (משיכות nvcr.io, התקשרויות-הביתה של Vault, DNS/NTP/טלמטריה) ששוברות את רוב טענות הריבונות תחת ביקורת.
- אשכולות GPU מבודדי-אוויר משתמשים בבידוד MIG, ב-KAI Scheduler (ניצול 13% ל-37%), בשרשרת אספקת ארטיפקטים לא-מקוונת, ובדיודות נתונים בקצב של עד 100 Gbps.
- TEE חומרתיים של H100 בתוספת אישור Intel Trust Authority מגנים על משקלי מודל אפילו מפני איום פנים ברמת root או מפעיל המתקן.
- משטרים רגולטוריים (EU AI Act, GDPR Art. 44, ITAR, CMMC Level 2, India DPDP, GAIA-X) ממופים ישירות לתוך התשתית-כקוד.
- AI מקומי (on-prem) יכול להגיע לשוויון עלות עם הענן בפחות מארבעה חודשים בניצול גבוה (יתרון של עד פי 18 לטוקן); התוצר המיועד הוא תשתית פעילה, ולא מצגת שקופיות בת 4–10 חודשים.
תשתית ופריסה ריבונית
 צפייה
זיהוי דיפ-פייק ארגוני ומניעת הונאה בשיחות וידאו | Veriprajna
בפברואר 2024, תוקפים השתמשו בדיפ-פייק שנוצר באמצעות בינה מלאכותית של צוות הנהלה שלם כדי לגנוב 25.6 מיליון דולר מחברת Arup בשיחת וידאו אחת. מאז ינואר 2026, פוליסות ביטוח סייבר סטנדרטיות מחריגות במפורש הונאת דיפ-פייק.
 צפייה
Smart Meter AI: תחזוקה חזויה ל-AMI ואימות קושחה | Veriprajna
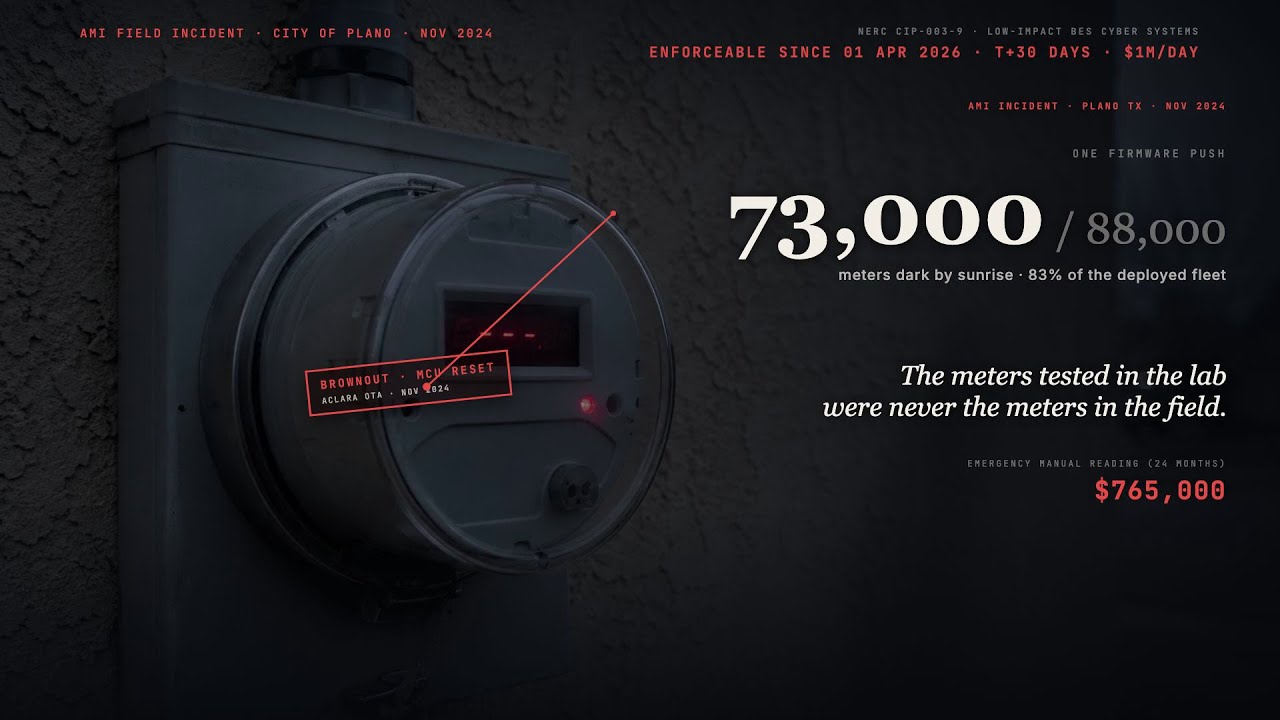
דחיפת קושחה אחת שגויה עלתה לפלאנו, טקסס 765,000$ והשביתה 73,000 מונים. ממפיס מוציאה 9 מיליון דולר על תיקונים. מערכת ה-head-end של ה-AMI שלכם עוקבת אחר אילו מונים הפסיקו לתקשר.
 צפייה
שלמות פריסת עדכוני תוכנה וחוסן IT | Veriprajna
ב-19 ביולי 2024, קובץ תצורה בודד הקריס 8.5 מיליון מכונות Windows בפחות מ-90 דקות. לא תוכנה זדונית.
 צפייה
Sovereign AI ופריסת LLM פרטי | Veriprajna
אחד מכל חמישה ארגונים כבר ספג פריצה כתוצאה משימוש בכלי AI לא מורשים. איסור על AI לא עובד. בניית חלופות מאובטחות וריבוניות כן עובדת.
שאלות נפוצות
כמה עולה תשתית AI ריבונית בהשוואה לענן?
הכלכלה תלויה בניצול. מחקר ה-TCO של Lenovo לשנת 2026 מצא שתשתית AI מקומית מגיעה לשוויון עלות עם הענן בפחות מארבעה חודשים עבור עומסי עבודה בניצול גבוה, עם יתרון של עד פי 18 בעלות למיליון טוקנים לעומת ממשקי model-as-a-service API. עבור עומסי עבודה ארגוניים טיפוסיים, נקודת האיזון נופלת בין 10 ל-15 חודשים של שימוש רציף. עלויות פריסה ראשוניות נעות בין 50,000 ל-200,000 דולר עבור הקמת צינור LLM ו-RAG, בתוספת 75,000 ל-350,000 דולר עבור אינטגרציה ארגונית. ארגונים שלא יגיעו לנקודת החצייה של ה-TCO ישורתו טוב יותר על ידי ספקי ענן ריבוני מנוהל כמו OVHcloud או Scaleway, המספקים ריבונות אירופית אמיתית בערך פי 4.8 ערך ליורו בהשוואה ל-AWS (Callista benchmark, פברואר 2026).
כמה זמן לוקח לפרוס תשתית AI ריבונית?
לוח הזמנים נע בין 3 ל-9 חודשים, ומתארך ל-12 חודשים עבור בנייה מקומית מלאה שמתחילה מברזל חשוף. צוואר הבקבוק הנפוץ ביותר הוא רכש חומרה: אשכולות NVIDIA H100 ו-H200 נושאים חלונות אספקה של 8 עד 16 שבועות. ארגונים שמתחילים ברכש לאחר השלמת התכנון מוסיפים דרך קבע חודשיים עד שלושה חודשים. אנו משלבים תכנון רכש בשלב הארכיטקטורה ומריצים זרמי עבודה במקביל: הזמנת חומרה, תכנון ערימת תוכנה, ביקורת תלות, ומיפוי רגולטורי מתרחשים בו-זמנית. ארגונים עם תשתית ענן פרטי קיימת יכולים לכווץ לוחות זמנים באופן משמעותי.
האם AWS GovCloud או Azure Government באמת ריבוניים?
הם מספקים תושבות נתונים ומסגרות תאימות ספציפיות (FedRAMP High, DoD IL4-6, CMMC Level 2), אך הם אינם מספקים ריבונות מבנית. ה-US CLOUD Act מעניק גישה אקסטריטוריאלית לנתונים המוחזקים בידי חברות שמטהן בארה"ב ללא קשר למקום האחסון הפיזי של הנתונים. עבור עומסי עבודה של ITAR ומקרי שימוש ביטחוניים אמריקאיים, GovCloud ו-Azure Government הם הבחירה הנכונה מפני ש-ITAR עצמו מחייב תשתית בשליטת ארה"ב. עבור ארגונים אירופיים המחפשים עצמאות מהישג-היד השיפוטי של ארה"ב, או עבור ממשלות הבונות יכולת AI לאומית, פלטפורמות אלה אינן מספקות את דרישות ריבונות Layer 3. ההבחנה חשובה: 61% ממנהלי המידע (CIO) במערב אירופה מתעדפים כעת ספקי ענן מקומיים במיוחד כדי למתן סיכון זה.
אילו תלויות נסתרות שוברות ריבונות ברוב הפריסות?
הדליפות הנפוצות ביותר שאנו מוצאים: תרשימי Helm של NVIDIA GPU Operator המושכים תמונות קונטיינר מ-nvcr.io בהפעלה מחדש של פוד. התקשרויות-הביתה לאימות רישיון של HashiCorp Vault (הוצגו עם המעבר ל-BSL ב-2023). DNS ברירת מחדל של Kubernetes הנפתר מול שרתי שורש עליונים. סנכרון NTP המכוון אל pool.ntp.org. מייצאי Prometheus הבודקים עדכונים. קבצי values.yaml של תת-תרשימי Helm עם כתובות רישום חיצוני מקודדות-קשיח. משואות טלמטריה בסוכני ניטור. בדיקות ביטול אישור הפונות אל משיבי OCSP חיצוניים. זניחות בנפרד, במצטבר משמעותן שהפריסה מבודדת-האוויר שלך מתקשרת חיצונית. אנו מריצים ביקורת שיטתית של כל תלות רשת לפני הכרזה על סביבה כריבונית.
אילו GPU של NVIDIA אני יכול לרכוש לפריסה ריבונית מחוץ לארה"ב?
זמינות GPU תלויה בתחום השיפוט שלך. שבבי מחשוב מתקדם תחת ECCNs 3A090 ו-4A090 (H100, H200, A100, B200, GB200, AMD MI300X) נושאים דרישות רישיון ייצוא המשתנות לפי מדינת יעד ושימוש קצה. כלל סופי של BIS שנכנס לתוקף ב-15 בינואר 2026 התאים מדיניות בחינה לצירופי שבב-מדינה ספציפיים, אך האכיפה נזילה. אנו מסייעים לנווט את הרכש: זיהוי אילו שבבים זמינים תחת אילו חריגי רישיון, האם AMD MI300X או Intel Gaudi נמנעים מהשכבות המגבילות ביותר עבור תחום השיפוט שלך, ותכנון ערימת התוכנה לניידות חומרה כך שהחלפת שבב עתידית לא תכפה ארכיטקטורה מחדש מלאה.
כיצד אתם מעדכנים מודלי AI בסביבה מבודדת-אוויר?
דרך צינור שרשרת-משמורת קריפטוגרפית. מודל בן 70 מיליארד פרמטרים תופס 130+ GB, ולכן ההעברה דורשת תכנון. עבור סביבות עם דיודות נתונים חד-כיווניות (Owl Cyber Defense, Waterfall Security), חבילות ארטיפקט חתומות זורמות פנימה דרך ערוצים חד-כיווניים מבוססי-פיזיקה בקצב של עד 100 Gbps. עבור סביבות sneakernet, אנו משתמשים במדיה פיזית מוצפנת עם אימות סכום ביקורת בכל העברה וכלל שלמות של שני אנשים לקידום לייצור. הצינור כולל: אריזת מודל עם חתימות קריפטוגרפיות הניתנות למעקב עד לסביבת האימון, אימות שלמות בקליטה, פריסת שלב-ביניים עם בדיקות אימות אוטומטיות, ושער קידום הדורש הרשאה כפולה. כל צעד נרשם למסלול ביקורת עמיד-לזיוף.
אילו רגולציות דורשות תשתית AI ריבונית?
מסגרות רגולטוריות מרובות כעת מחייבות או מתמרצות בחוזקה פריסה ריבונית. ה-EU AI Act (חל במלואו מ-2 באוגוסט 2026) דורש רישום אירועים אוטומטי ומעקב שושלת נתונים עבור מערכות בסיכון גבוה. GDPR Article 44 מגביל העברות נתונים אישיים אל מחוץ ל-EU/EEA. ITAR מתייחס לעיבוד AI של נתונים טכניים מבוקרים על תשתית לא-אמריקאית כיצוא בלתי-מורשה. CMMC Level 2 (נכנס לחוזי DoD עד 9 בנובמבר 2026) דורש הצפנה מאומתת FIPS 140-3. ה-DPDP Rules 2025 של הודו מאפשרים לוקליזציית נתונים ספציפית-מגזר. הנחיות ה-DORA וה-NIS2 של האיחוד האירופי הופכות ענן ריבוני למחייב עבור עומסי עבודה פיננסיים ותשתיות קריטיות מסוימות. GAIA-X Label level 3 מקדים את הסמכת EUCS High+ הדורשת הגנה מפני התערבות שיפוטית לא-אירופית.
מתי תשתית AI ריבונית אינה הבחירה הנכונה?
שלושה מצבים. ראשית, עומסי עבודת היסק בנפח נמוך שלא יגיעו לנקודת החצייה של ה-TCO שבה ההשקעה המקומית מחזירה את עצמה. אם ההוצאה השנתית שלך על AI בענן נמוכה מ-100,000 דולר, עלות ההון והנטל התפעולי של תשתית ריבונית ככל הנראה עולים על החיסכון. שנית, ארגונים ללא יכולת הנדסת פלטפורמה פנימית (או תקציב לתפעול מנוהל) להפעלת אשכולות Kubernetes מואצי-GPU לאחר המסירה. תשתית ריבונית דורשת השקעה תפעולית שוטפת. שלישית, עומסי עבודה שבהם ספק ענן ריבוני מנוהל (OVHcloud, Scaleway, Deutsche Telekom) מספק את דרישותיך הרגולטוריות ותשתית מותאמת מוסיפה מורכבות ללא תועלת. אנו מסייעים ללקוחות לשרטט קו זה לפני התחייבות להון.
בנו את ה-AI שלכם בביטחון.
שותפו עם צוות בעל ניסיון עמוק בבניית הדור הבא של AI ארגוני. אנו נסייע לכם לתכנן, לבנות ולהטמיע אסטרטגיית AI שתוכלו לסמוך עליה.
Veriprajna ייעוץ דיפ-טק מתמחה בבניית מערכות AI קריטיות לבטיחות עבור תחומי הבריאות, הפיננסים והרגולציה. הארכיטקטורות שלנו מאומתות מול פרוטוקולים מבוססים ומלוות בתיעוד ציות מקיף.