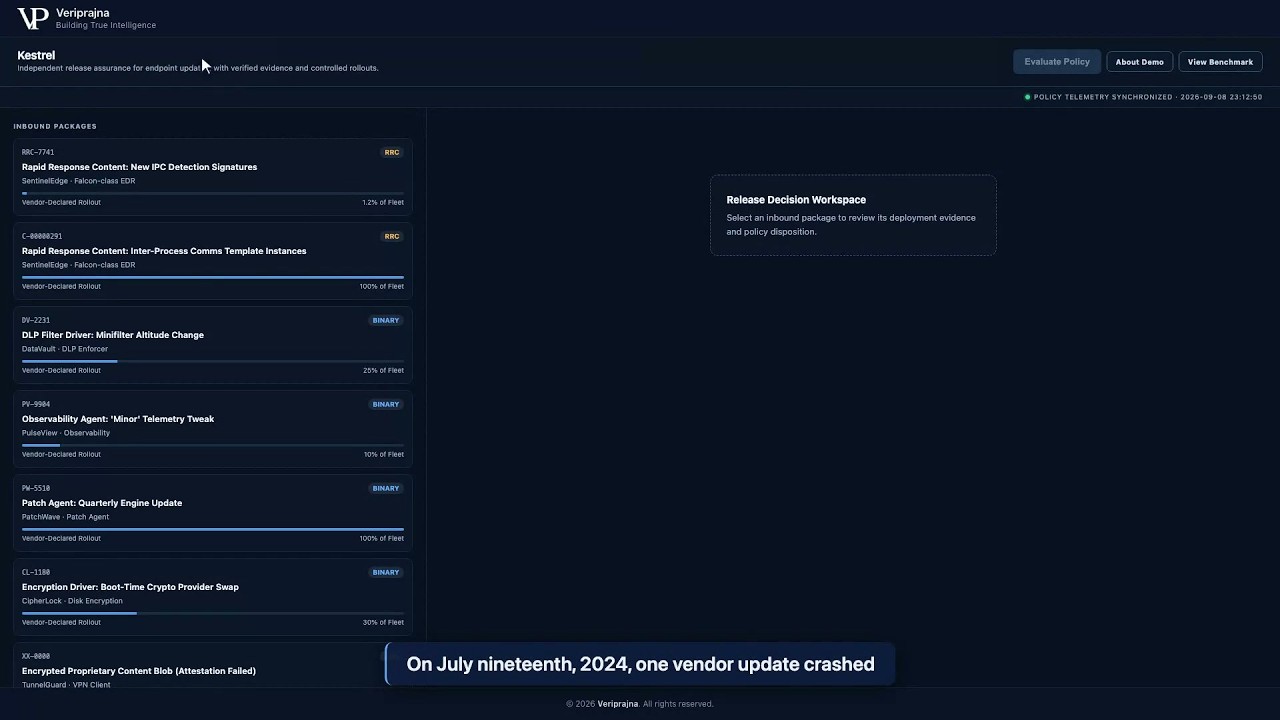
동일한 벤더, 두 개의 업데이트, 기록에 남은 두 개의 결정.
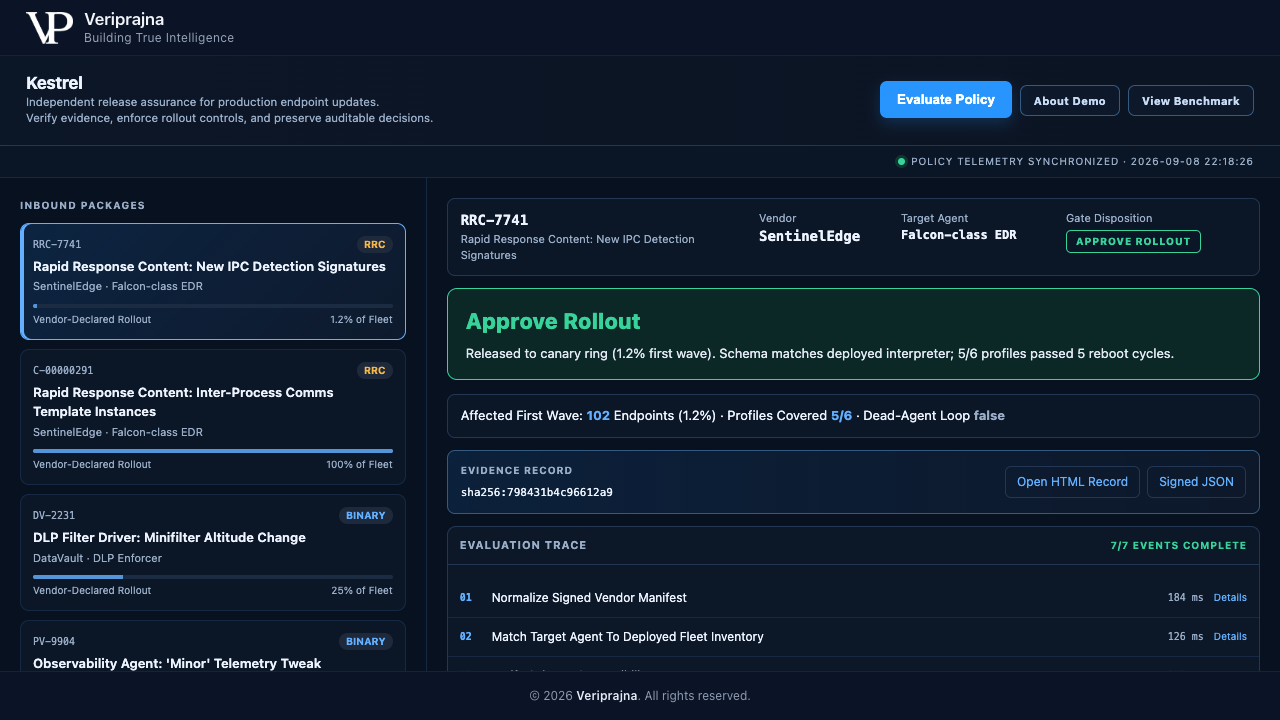
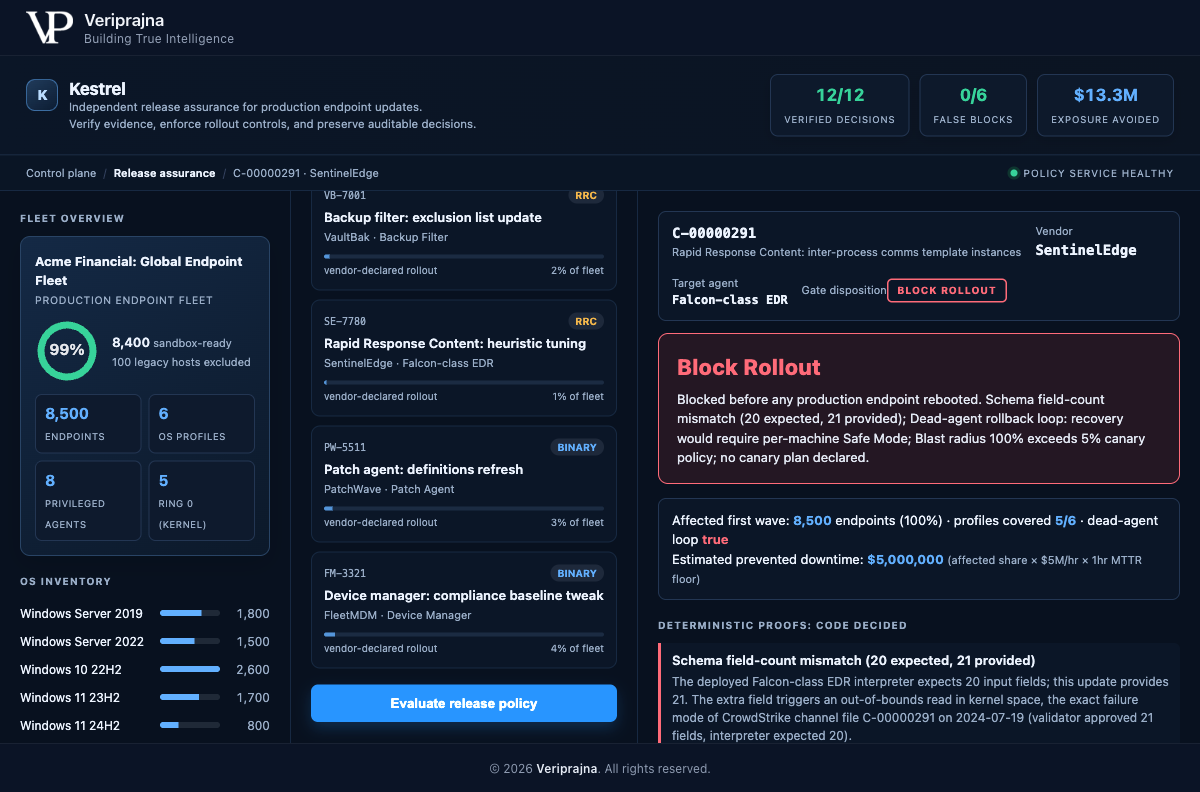
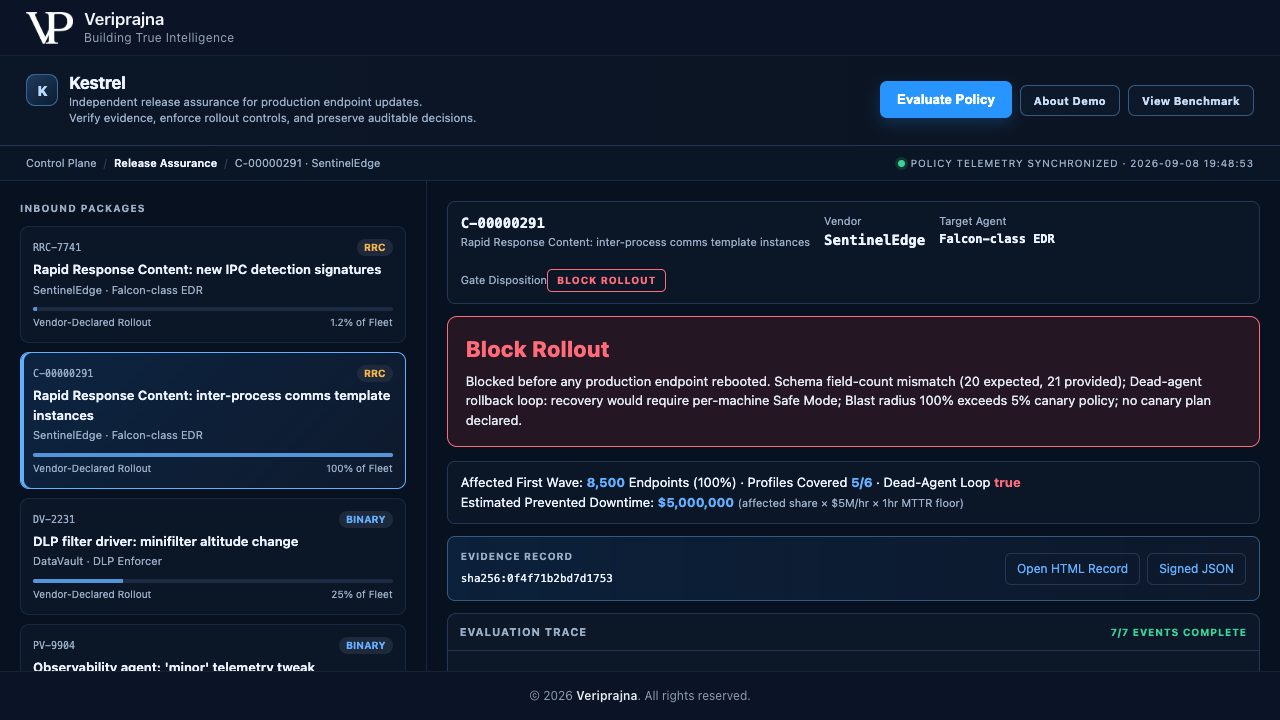
데모는 6개 OS 프로필과 8개의 특권 에이전트(그중 5개는 ring-0)에 걸쳐 있는 8,500개 엔드포인트의 합성 플릿인 Acme Financial: Global Endpoint Fleet을 관리합니다. 벤더 SentinelEdge는 두 개의 Rapid Response Content 업데이트를 푸시합니다. Kestrel이 각각에 대해 어떻게 수행하는지 살펴보십시오.
엔드포인트 업데이트를 위한 독립적인 릴리스 보증
Kestrel은 소프트웨어 벤더와 프로덕션 플릿 사이에 위치하는 독립적인 제어 평면(control plane)입니다. 벤더 업데이트가 어떤 엔드포인트에든 도달하기 전에 가로채고, CrowdStrike급 장애 시그니처를 결정론적으로 증명하며, 자문 모델이 무시할 수 없는 정책으로 롤아웃을 통제(gate)하고, 이사회와 규제 기관이 재실행할 수 있는 서명된 증거 기록을 내보냅니다. 여기서 확인하실 수 있는 것은 배포된 파이프라인이 아닌, 합성된 8,500개 엔드포인트 플릿에 대한 데모입니다.
20 → 21
플릿을 다운시킨 필드 수 불일치
CrowdStrike 근본 원인, RCA 2024년 8월
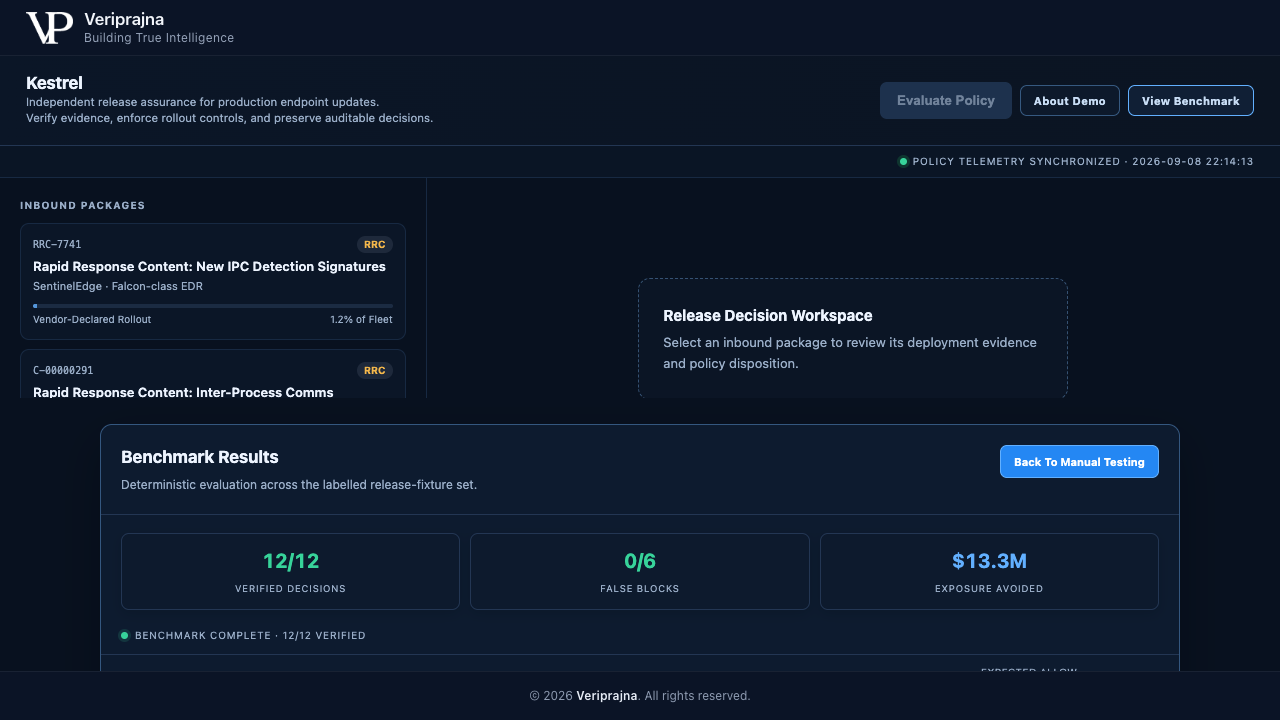
12/12
정확한 릴리스 결정
12개 항목의 라벨이 지정된 픽스처 세트에서 결정론적 검증
0/6
정상 업데이트에 대한 오차단(false-block)
동일 세트 내 6개 정상 픽스처 대상
해당 플릿, 벤더 SentinelEdge 및 그 Falcon급 에이전트는 합성 데이터입니다. C-00000291 시나리오는 실제 고객의 시스템이 아닌 문서화된 CrowdStrike 7월 19일 장애 시그니처를 재생합니다.
2024년 7월 19일, 단 하나의 CrowdStrike Rapid Response Content 채널 파일이 90분 만에 수백만 대의 Windows 머신을 충돌시켰습니다. 공식 발표된 근본 원인은 해킹도, 불량 모델도 아니었습니다. 그것은 스키마 불일치였습니다: 커널 인터프리터는 여전히 20개 필드를 예상하고 있었으나 클라우드 검증기가 21개 필드 업데이트를 승인하여 범위를 벗어난 읽기(out-of-bounds read)와 즉각적인 BSOD를 유발했습니다. 충돌이 부팅 극초기에 발생했기 때문에 충돌하는 에이전트는 롤백 명령을 받기 위해 다시 초기화될 수 없었으며, 따라서 복구는 Safe Mode에서 한 번에 한 대씩 수작업으로 머신을 고치는 것을 의미했습니다. (CrowdStrike Root Cause Analysis, 2024년 8월.)
업데이트를 승인한 검증기는 해당 업데이트를 배포한 동일한 벤더의 것이었습니다. 자체 감독 파이프라인에는 프로덕션 플릿으로 유입되는 과정에서 페이로드를 읽는 독립적인 제3자가 없습니다.
SBOM 및 SCA 도구는 벤더의 독점 채널 파일이 아닌 오픈 소스 종속성을 다룹니다. 콘텐츠 안전은 프롬프트를 감시하고 ID는 액세스를 감시합니다. 유입 과정에서 벤더 자체의 업데이트를 읽는 주체는 아무도 없습니다.
5,000개 엔드포인트를 보유한 기업은 자신이 통제하지 않는 벤더로부터 8~12개의 커널 특권 에이전트를 실행하며, 이들 각각은 채널 파일을 ring 0로 직접 밀어넣을 수 있습니다. 변경 자문 위원회(Change-advisory board)는 해당 파이프라인과 프로덕션 사이에 아무것도 없기 때문에 신뢰에 기반하여 벤더 업데이트를 승인합니다.
자문 크루는 각 업데이트에 대해 추론하지만 결정을 내릴 수는 없습니다. Kestrel은 모든 패키지를 정규화하고, 플릿에 기반하여 검증하며, 크루가 논쟁하도록 한 후, 순수 Python으로 작성된 결정론적 검증기 및 정책 게이트에 결정을 넘기는 파이프라인으로 라우팅합니다. 릴리스 쪽으로 기우는 자문 에이전트라도 중요한 결정론적 발견 사항을 결코 무효화할 수 없습니다. 거버넌스 제품에 대한 신뢰가 거버넌스 대상 자체가 스스로를 보증하는 것에 의존해서는 안 되기 때문입니다.
01 / SCHEMA-COMPATIBILITY DIFF
이 검사는 업데이트의 선언된 필드 수를 배포된 커널 인터프리터가 예상하는 값과 비교합니다. 20개 필드 인터프리터에 21개 필드 업데이트가 도달하는 것이 문자 그대로의 7월 19일 근본 원인이며, 이는 엔드포인트가 재부팅되기 전에 산술 연산에 의해 포착됩니다.
02 / SANDBOX REBOOT-CYCLE MODEL
시뮬레이션된 샌드박스는 스키마 검사와 독립적인 드라이버 호환성 신호로부터 재부팅 주기에 걸쳐 OS 프로필별 BSOD 및 부팅 루프 동작을 모델링합니다. 6개 프로필 중 5개에서 실패를 보고할 때, 이는 스키마 발견 사항을 단순히 따라 하는 것이 아니라 뒷받침하여 확증합니다.
03 / BLAST-RADIUS AND CANARY MATH
이 검사는 최대 카나리 정책에 대비하여 1차 배포 웨이브를 계산합니다. 플릿의 100%에 한꺼번에 롤아웃하거나 카나리 계획이 선언되지 않은 롤아웃은 정책을 위반하여 거부되는 반면, 단계적 1.2% 1차 웨이브는 정책 범위 내에 있습니다.
04 / DEAD-AGENT AND CONFLICT DETECTOR
이 검사는 스스로가 롤백 수신자인 부팅 전 에이전트를 플래그하여 충돌 시 엔드포인트를 고립시키고 머신별 Safe Mode 진입을 강제하는 상황을 감지하며, 동일한 윈도우 내에서 두 벤더가 동일한 커널 콜백을 변경하는 것을 플래그합니다. 이것이 바로 7월 19일 사태를 수동 복구로 전환시킨 장애입니다.
자문 크루는 Pydantic AI를 기반으로 구축됩니다: 정규화기, 샌드박스 인터프리터, 그리고 업데이트가 배포하기에 안전하다고 주장하는 비평가와 충돌할 것이라고 주장하는 비평가 등 대립하는 두 비평가로 구성됩니다. 이 적대적 쌍은 코드가 결정하기 전에 양방향에서 판정을 레드팀 검증합니다. 판정 자체는 네 가지 처분 중 하나입니다: 카나리로 릴리스하기 위한 ALLOW, 검토를 위해 라우팅하기 위한 HOLD, 롤아웃을 거부하기 위한 BLOCK, 그리고 파싱 불가능한 페이로드를 사람에게 라우팅하기 위한 ABSTAIN입니다. 게이트는 증명할 수 없는 것에 결코 청신호를 주지 않기 때문입니다.
크루는 공급자에 중립적이며 환경 변수를 통해 Anthropic, OpenAI 또는 Gemini를 선택할 수 있고 기본 모델은 claude-opus-4-8이며, 결정론적 자문 폴백을 통해 API 키 없이 완전히 오프라인으로 실행됩니다. 모든 모드에서 검증기와 게이트는 변경되지 않으며 여전히 완전한 판정과 증거 기록을 생성합니다. 검증기와 게이트는 의도적으로 에이전트 프레임워크 외부에 위치합니다.
데모는 6개 OS 프로필과 8개의 특권 에이전트(그중 5개는 ring-0)에 걸쳐 있는 8,500개 엔드포인트의 합성 플릿인 Acme Financial: Global Endpoint Fleet을 관리합니다. 벤더 SentinelEdge는 두 개의 Rapid Response Content 업데이트를 푸시합니다. Kestrel이 각각에 대해 어떻게 수행하는지 살펴보십시오.
View Benchmark 탭은 전체 라벨이 지정된 픽스처 세트를 실행하고 스코어보드를 집계합니다. 각 숫자는 데모가 첨부해 둔 범위와 함께 읽으십시오. 이것은 개방형 환경에 대한 보장(open-world guarantee)이 아닌 고정 세트에 대한 거버넌스 적용 결과이며, 결정론적이므로 실행할 때마다 동일한 입력이 동일한 결정을 생성합니다.
| 질문 | 이 데모에서 Kestrel이 수행하는 작업 | 데모 외부에 남아 있는 것 |
|---|---|---|
| 게이트 정확도 | 6개의 정상 항목, 수 건의 차단 및 보류, 1건의 솔직한 기권(abstain)을 포함하여 12개 항목의 라벨 지정 픽스처 세트에서 12/12의 올바른 결정. | 모든 불량 업데이트를 포착한다는 보편적 보장. 결과는 개방형 환경이 아닌 고정 세트에 기반합니다. |
| 방지된 다운타임 | 영향받는 비율에 시간당 요율을 곱하고 1시간 하한을 곱한 화면 모델에 기반하여, 해당 세트 전체에서 약 $13.3M(그중 $5M는 차단된 CrowdStrike급 업데이트에 해당). | 실제 고객이 절감한 비용이나 보장된 수익. 이는 합성 픽스처에 대한 합성 추정치입니다. |
| 샌드박스 커버리지 | 레거시 Server 2012 호스트를 안전하다고 가정하기보다는 플래그를 지정하고 제외하는 가운데, 6개 플릿 프로필 중 5개에 걸친 결정론적 프로필별 결과 모델. | 실제 Windows VM 샌드박스 팜. 여기의 매트릭스는 실제 VM이 아닌 시뮬레이션된 모델이며, 샌드박스 팜은 로드맵에 있습니다. |
| 통합 | 픽스처 스텁으로서 벤더 업데이트 채널 피드를 읽고 ITSM 큐로 라우팅하며, 로컬 SHA-256으로 기록에 서명합니다. | 실시간 양방향 ITSM, 실제 벤더 피드 및 엔터프라이즈 PKI 서명. 이들은 데모에서 시뮬레이션된 통합입니다. |
Kestrel은 EDR이 아니며 Falcon, Defender 또는 Cortex XDR과 경쟁하지 않습니다. 엔드포인트를 검사하거나 패치하거나 악성코드를 제거하지 않으며, 커널 액세스가 전혀 필요하지 않습니다. 샌드박스 매트릭스는 실제 Windows VM이 아닌 결정론적 프로필별 결과 모델입니다. 증거 서명은 엔터프라이즈 PKI가 아닌 로컬 SHA-256입니다. 또한 벤더 업데이트 채널 피드와 ITSM 큐는 실시간 커넥터가 아닌 픽스처 스텁입니다. Acme Financial, SentinelEdge 및 Falcon급 에이전트는 가상이며, 실제 벤더 중 Veriprajna의 고객, 파트너 또는 지지자는 없습니다. 12 of 12 및 0 of 6은 12개 항목의 고정된 라벨 지정 픽스처 세트에 대한 결과이며, 달러 수치는 인증, 법적 조언 또는 보장된 수익이 아닌 데모 자체의 예상 방지 다운타임 모델입니다. 실제 VM 샌드박스 팜, 실시간 양방향 ITSM, 벤더 계약 책임 감사, 커널 정형 검증 및 사이트 임베드 강화는 로드맵에 있으며 구축되지 않았습니다. 이 페이지는 비디오, 스크린샷, 메커니즘 분석 및 답변이 포함된 설명 자료이며, 여기서 직접 운영하는 애플리케이션이 아닙니다.
아닙니다. Kestrel은 EDR이 아니며 커널 액세스가 결코 필요하지 않습니다. EDR, DLP, 암호화 및 패치 에이전트보다 한 계층 위에 위치하여 이러한 벤더가 프로덕션 플릿으로 배포할 수 있는 항목을 관리하고 통제합니다. 엔드포인트를 검사하거나 패치하거나 악성코드를 제거하지 않습니다. 벤더가 제안한 업데이트를 읽고 릴리스하기에 안전한지 증명하며 정책에 따라 롤아웃을 통제(gate)하는데, 이는 커널 에이전트 중 어느 것도 그 위의 벤더를 위해 수행하지 않는 작업입니다.
2024년 7월 19일에 마비되었던 기업들은 벤더의 파이프라인을 소유하지는 않았지만, 그 결과에 대해서는 책임을 져야 했습니다. 구조적인 공백은 벤더의 업데이트 파이프라인과 귀사의 프로덕션 엔드포인트 사이에 독립적인 계층이 존재하지 않는다는 점입니다: 벤더의 검증기는 자체 감독 방식이고, SBOM 및 SCA 도구는 독점 채널 파일이 아닌 오픈 소스 종속성을 다루며, 변경 자문 위원회는 벤더 업데이트를 그대로 승인하는 경향이 있습니다. Kestrel은 바로 그 누락된 계층입니다. 벤더가 푸시하려는 실제 페이로드를 읽고 귀사가 통제하는 코드를 통해 해당 페이로드가 프로덕션에 도달할지 여부를 결정합니다.
자문 크루는 업데이트에 대해 추론할 뿐입니다. 판정은 순수 Python으로 작성된 결정론적 검증기 및 정책 게이트, 즉 규제 기관이 재실행할 수 있는 재도출 가능한 산술 연산에 의해 결정되므로, 릴리스 쪽으로 기우는 자문 에이전트가 중대한 결정론적 발견 사항을 결코 무효화할 수 없습니다. 결정이 모델의 자체 보고가 아닌 코드이기 때문에, 동일한 입력은 실행할 때마다 동일한 결정을 생성하며 모델 분산을 수반하지 않습니다. 또한 데모는 결정론적 자문 폴백을 통해 API 키 없이 완전히 오프라인으로 실행되며, 해당 모드에서도 게이트와 판정은 변경되지 않습니다.
이것은 게이트이지 모든 것을 차단하는 간섭자가 아닙니다. 데모에서 동일한 벤더의 정상적인 Rapid Response Content 업데이트는 검사를 통과하여 수 초 만에 1.2% 카나리 링으로 릴리스되는 반면, 위험한 업데이트는 차단됩니다. 라벨 지정 세트의 6개 정상 픽스처에서 오차단(false-block)은 0건이었습니다. Kestrel은 위험한 상황에서만 단호하게 대처하며, 모델링할 수 없는 레거시 호스트는 안전하다고 가정하기보다는 플래그를 지정하고 제외합니다.
한 번의 클릭으로 SHA-256 콘텐츠 해시, 판정, 결정론적 증명, 프로필별 샌드박스 결과, 모델 id가 포함된 자문 에이전트의 판정, 발동된 정책 규칙, 각 단계의 지연 시간이 포함된 단계별 평가 추적을 담은 서명된 증거 기록을 HTML 보기 및 JSON 파일로 내보냅니다. 이 기록에는 EU Cyber Resilience Act, SEC 공개 및 Delta 선례 프레이밍도 포함되어 있어 제출 관련 논의에 적합합니다. 서명은 엔터프라이즈 PKI가 아닌 무결성을 위한 로컬 SHA-256이며, 이 기록은 인증이 아닌 이러한 제출 요구 사항에 부합하도록 설계되었습니다.
아닙니다. 자문 크루는 Pydantic AI를 기반으로 구축되었으며 공급자에 중립적입니다. 환경 변수를 통해 Anthropic, OpenAI 또는 Gemini를 선택할 수 있으며 기본 모델은 로컬 브리지 또는 Anthropic API를 통해 연결되는 claude-opus-4-8입니다. 또한 결정론적 자문 폴백을 통해 API 키 없이 완전히 오프라인으로 실행됩니다. 보증은 모델의 속성이었던 적이 없기 때문에, 모든 모드에서 결정론적 검증기와 정책 게이트는 변경되지 않으며 여전히 완전한 판정과 증거 기록을 생성합니다.
이 데모의 배경이 되는 연구 — 아키텍처, 검증 설계 및 엔터프라이즈 청사진.
우리는 미들웨어 벤더가 아닌 AI 엔지니어링 팀입니다. 우리는 벤더가 프로덕션 플릿으로 배포할 수 있는 항목을 코드로 결정하고 귀하에게 영수증을 전달하는 독립적인 계층을 구축합니다.
유용한 첫 대화는 구체적입니다: 귀사의 플릿이 실행하는 커널 특권 에이전트, 독립적인 검사 없이 프로덕션에 도달하는 벤더 업데이트 경로, 그리고 적용하고자 하는 롤아웃 및 카나리 정책입니다. 귀사의 엔드포인트 및 규정 준수 팀과 협력하여 결정론적 검사, 정책 게이트 및 증거 기록 형식을 함께 검토할 수 있습니다.