Onafhankelijke releaseborging voor endpoint-updates

Dezelfde leverancier pusht twee updates. De ene bereikt binnen seconden een canary van 1.2%. De andere wordt geblokkeerd voordat enig endpoint herstart.

Kestrel is een onafhankelijk control plane tussen uw softwareleveranciers en uw productievloot. Het onderschept een leveranciersupdate voordat deze enig endpoint bereikt, bewijst de foutsignatuur van de CrowdStrike-klasse deterministisch, reguleert de uitrol met beleid dat een adviserend model niet kan overrulen, en exporteert een ondertekend bewijsdossier dat een raad van bestuur en een toezichthouder opnieuw kunnen uitvoeren. Wat u hier kunt bekijken, is een demo over een synthetische vloot van 8,500 endpoints, geen operationele pipeline.

20 → 21

De mismatch in het aantal velden die de vloot deed crashen

CrowdStrike-hoofdoorzaak, RCA augustus 2024

12/12

Correcte releasebeslissingen

Op een gelabelde fixtureset van 12 items, deterministisch

0/6

Valse blokkades bij de goedaardige updates

6 goedaardige fixtures in dezelfde set

De vloot, de leverancier SentinelEdge en diens agent van de Falcon-klasse zijn synthetisch. Het C-00000291-scenario herhaalt de gedocumenteerde CrowdStrike-foutsignatuur van 19 juli, niet de systemen van een echte klant.

Een schema-mismatch legde miljoenen machines plat, en geen enkele laag hield toezicht.

Op 19 juli 2024 liet een enkel Rapid Response Content-kanaalbestand van CrowdStrike miljoenen Windows-machines crashen in minder dan 90 minuten. De gepubliceerde hoofdoorzaak was geen hack en geen slecht model. Het was een schema-mismatch: de cloudvalidator keurde een update met 21 velden goed terwijl de kernelinterpreter er nog steeds 20 verwachtte, wat leidde tot een out-of-bounds read en een onmiddellijke BSOD. Omdat de crash zo vroeg tijdens het opstarten plaatsvond, kon de crashende agent nooit opnieuw initialiseren om een rollback-opdracht te ontvangen, waardoor herstel betekende dat machines één voor één handmatig moesten worden hersteld in Safe Mode. (CrowdStrike Root Cause Analysis, augustus 2024.)

De leverancier controleert zichzelf

De validator die de update goedkeurde, was van dezelfde leverancier die deze leverde. Een zelfcontrolerende pipeline kent geen onafhankelijke partij die de payload inspecteert op weg naar uw productievloot.

Bestaande tools kijken elders

SBOM- en SCA-tools dekken open-source afhankelijkheden, niet de propriëtaire kanaalbestanden van een leverancier. Content safety controleert prompts en identiteitsbeheer bewaakt de toegang. Niemand inspecteert de eigen update van de leverancier tijdens binnenkomst.

Change advisory boards zwaaien het erdoor

Een onderneming met 5,000 endpoints draait 8 tot 12 kernel-geprivilegieerde agents van leveranciers die zij niet beheert, elk in staat om een kanaalbestand rechtstreeks naar ring 0 te pushen. Change-advisory boards keuren leveranciersupdates goed op basis van vertrouwen, omdat er niets tussen die pipeline en productie staat.

Het oordeel wordt bepaald door code die een toezichthouder opnieuw kan uitvoeren, niet door het model dat erover adviseerde.

Een adviserende crew redeneert over elke update, maar kan niet beslissen. Kestrel leidt elk pakket door een pipeline die het normaliseert, toetst aan de vloot, de crew laat debatteren en vervolgens de beslissing overdraagt aan een deterministische verifier en policy gate geschreven in standaard Python. Een adviserende agent die naar vrijgave neigt, kan nooit een kritieke deterministische bevinding opheffen, omdat vertrouwen in een governance-product niet mag afhangen van het feit dat het te besturen object voor zichzelf garant staat.

01 / SCHEMA-COMPATIBILITY DIFF

Lees het aantal velden dat de interpreter verwacht

De controle vergelijkt het gedeclareerde aantal velden van een update met wat de geïmplementeerde kernelinterpreter verwacht. Een update met 21 velden die een interpreter met 20 velden bereikt, is de letterlijke hoofdoorzaak van 19 juli, opgevangen door rekenkunde voordat enig endpoint herstart.

02 / SANDBOX REBOOT-CYCLE MODEL

Een resultaat per profiel over herstartcycli heen

Een gesimuleerde sandbox modelleert BSOD- en boot-loop-gedrag per OS-profiel over herstartcycli heen, op basis van een drivercompatibiliteitssignaal dat onafhankelijk is van de schemacontrole. Wanneer het meldt dat 5 of 6 profielen falen, bevestigt dat de schemabevinding in plaats van deze simpelweg te herhalen.

03 / BLAST-RADIUS AND CANARY MATH

Een eerste golf getoetst aan het beleid

De controle berekent de eerste golf tegen uw maximale canary-beleid. Een uitrol naar 100% van de vloot tegelijk, of een uitrol zonder gedeclareerd canary-plan, schendt het beleid en wordt geweigerd, terwijl een gefaseerde eerste golf van 1.2% binnen het beleid valt.

04 / DEAD-AGENT AND CONFLICT DETECTOR

Een agent die zichzelf niet kan terugdraaien

De controle markeert een pre-boot agent die zelf de ontvanger van de rollback is, waardoor een crash het endpoint zou isoleren en per machine Safe Mode zou forceren, en markeert twee leveranciers die dezelfde kernel-callback binnen één venster wijzigen. Dit is de fout waardoor 19 juli veranderde in een handmatig herstelproces.

De adviserende crew is gebouwd op Pydantic AI: een normalizer, een sandbox-interpreter en twee tegengestelde critici, waarbij de een beargumenteert dat de update veilig kan worden vrijgegeven en de ander dat deze zal crashen. Dat tegensprekende paar onderwerpt het oordeel vanuit beide richtingen aan een red-team-analyse voordat code beslist. Het oordeel zelf is een van de vier disposities: ALLOW om vrij te geven naar canary, HOLD om door te sturen voor beoordeling, BLOCK om de uitrol te weigeren, en ABSTAIN om een niet-verwerkbare payload naar een mens door te sturen, omdat de gate nooit groen licht geeft voor wat zij niet kan bewijzen.

De crew is providerneutraal, waarbij Anthropic, OpenAI of Gemini kunnen worden geselecteerd via een omgevingsvariabele en met als standaardmodel claude-opus-4-8, en draait volledig offline zonder API-sleutel via een deterministische adviserende fallback. In elke modus blijven de verifier en gate ongewijzigd en leveren ze nog steeds het volledige oordeel en bewijsdossier op. De verifier en gate bevinden zich bewust buiten het agent-framework.

Dezelfde leverancier, twee updates, twee gedocumenteerde beslissingen.

De demo beheert een synthetische vloot, Acme Financial: Global Endpoint Fleet, van 8,500 endpoints verdeeld over 6 OS profiles en 8 privileged agents, waarvan 5 op ring-0. De leverancier SentinelEdge pusht twee Rapid Response Content-updates. Zie wat Kestrel met elk van beide doet.
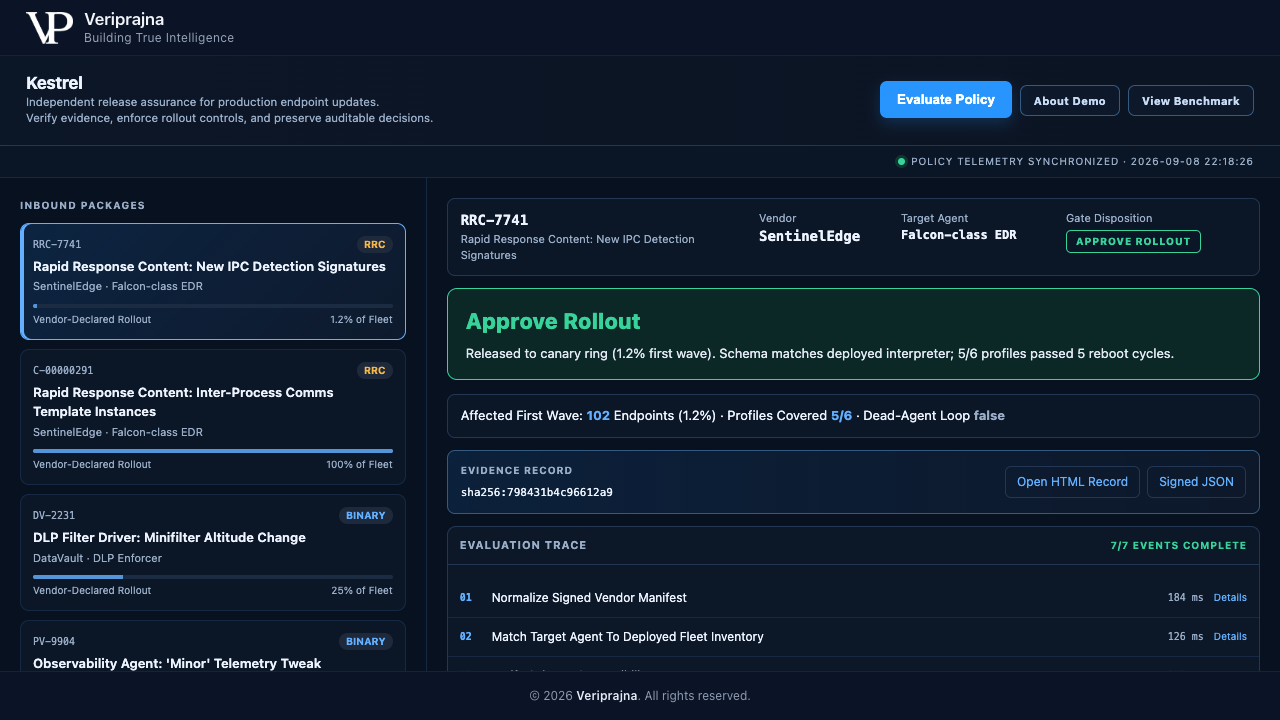
Kestrels Approve Rollout-scherm voor de goedaardige RRC-7741-update van SentinelEdge. Het groene beslissingspaneel vermeldt released to canary ring at a 1.2% first wave, schema matches deployed interpreter, 5 of 6 profiles passed 5 reboot cycles. Daaronder een getroffen eerste golf van 102 endpoints, een dead-agent loop van false, een bewijsdossier met hash sha256:798431b4c96612a9 en een evaluatietrace die 7 of 7 events complete aangeeft.
ALLOW. De goedaardige RRC-7741-update declareert een passend schema van 20 velden en een gefaseerd canary-plan. Het schema komt overeen, 5 of 6 profielen doorstaan 5 herstartcycli waarbij het legacy-profiel is uitgesloten, de dead-agent loop is false, en de eerste golf van 1.2% past binnen het beleid. Kestrel keurt de uitrol goed en geeft deze vrij aan een canary-ring van 102 endpoints. Groen, snel en saai, precies zoals een goede update hoort te zijn.
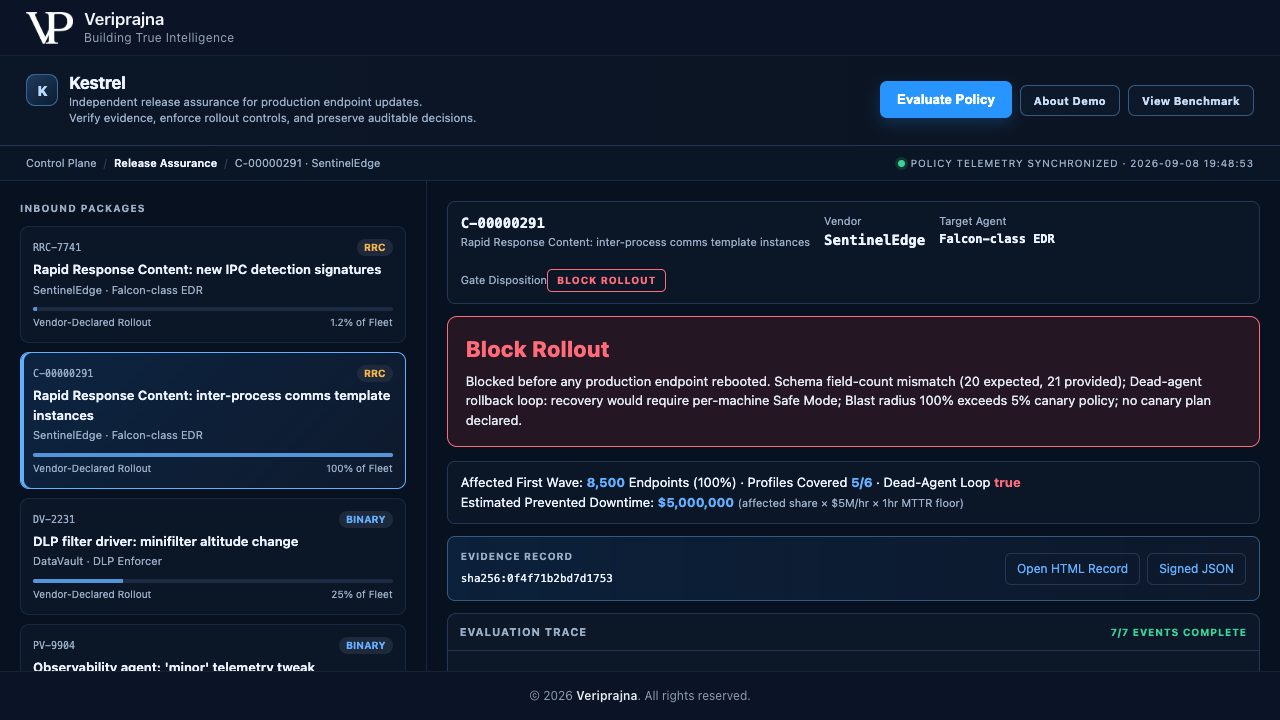
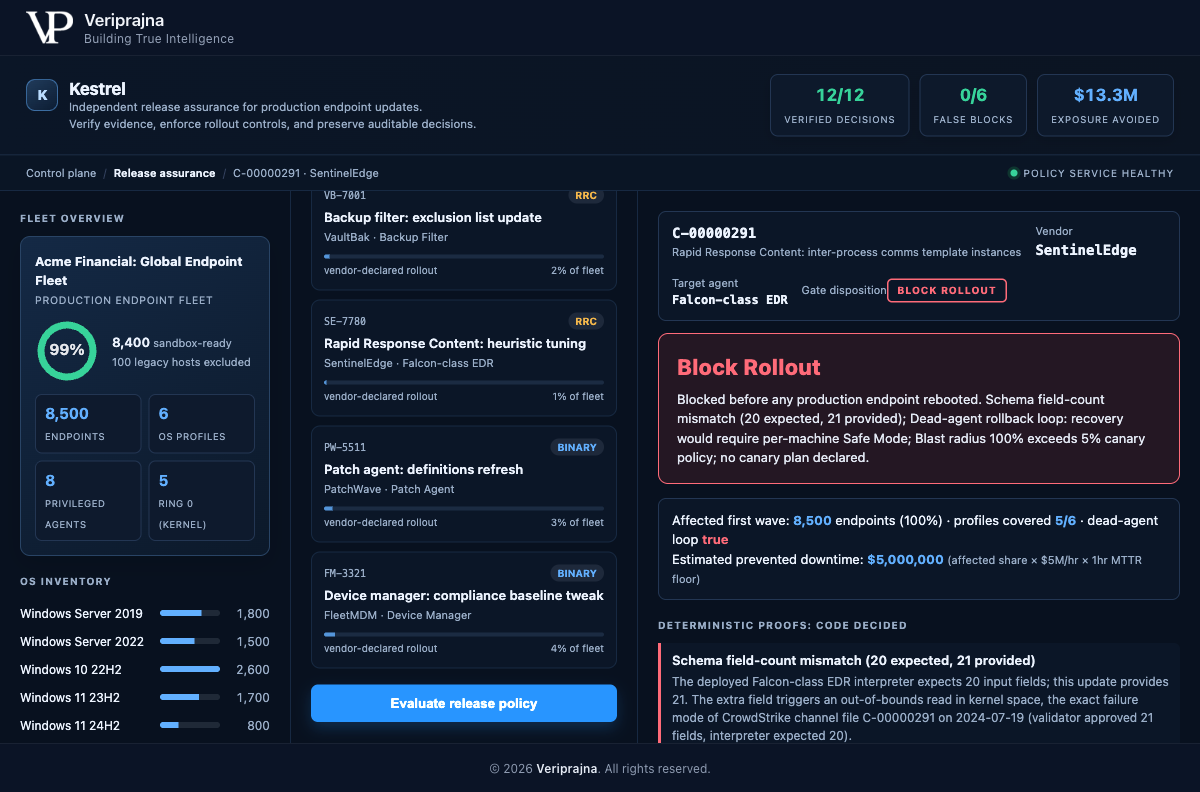
Kestrels Block Rollout-scherm voor de C-00000291-update van SentinelEdge, naast het synthetische vlootoverzicht met 8,500 endpoints, 6 OS profiles en 8 privileged agents waarvan 5 op ring 0. Het rode blokkadescherm vermeldt blocked before any production endpoint rebooted, met een mismatch in het aantal schemavelden van 20 expected and 21 provided, een dead-agent rollback loop, een blast radius van 100% die het canary-beleid van 5% overschrijdt, een getroffen eerste golf van 8,500 endpoints en een geschatte voorkomen downtime van $5,000,000.
BLOCK. De C-00000291-update herhaalt de signatuur van 19 juli: een mismatch in het aantal velden van 20 naar 21, een gesimuleerde BSOD op 5 of 6 profielen, een actieve dead-agent rollback loop en een blast radius van 100% zonder canary-plan, in één keer naar de gehele vloot gepusht. Alle vier controles slaan aan en de uitrol wordt geweigerd voordat enig endpoint herstart. De geschatte voorkomen downtime van $5,000,000 is het eigen model van de demo, op het scherm berekend als getroffen aandeel vermenigvuldigd met $5M per uur vermenigvuldigd met een MTTR-ondergrens van één uur, geen verlies van een echte klant.
De volledige C-00000291-blokkadebeslissing in Kestrel met het bewijsdossier uitgeklapt. Onder het rode blokkade-oordeel toont een bewijsdossierpaneel een SHA-256-contenthash met de knoppen Open HTML Record en Signed JSON, boven een evaluatietrace die 7 of 7 events complete aangeeft.
Het bewijs voor de beslissing. Met één klik exporteert u een ondertekend bewijsdossier als HTML-weergave plus een JSON-bestand, met een SHA-256-contenthash, het oordeel, de deterministische bewijzen, de sandbox-resultaten per profiel, de adviezen met hun model-id, de geactiveerde beleidsregels en een evaluatietrace per stap. De ondertekening is een lokale SHA-256 voor integriteit, geen enterprise-PKI.
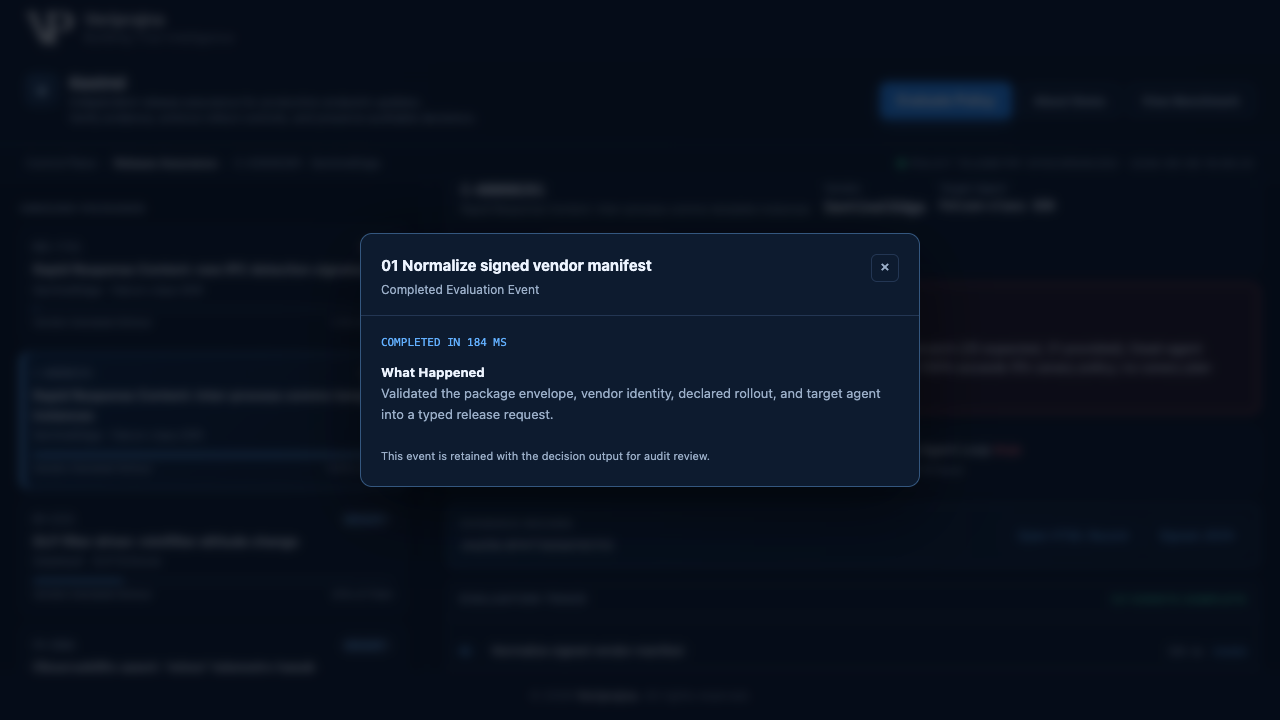
Een modiaal venster voor een enkele evaluatietrace-stap in Kestrel getiteld Normalize signed vendor manifest, gemarkeerd als voltooid in 184 milliseconds, waarin wordt beschreven dat het de pakketenvelop, de identiteit van de leverancier, de aangekondigde uitrol en de doel-agent heeft gevalideerd naar een getypeerd releaseverzoek, met de opmerking dat de gebeurtenis wordt bewaard bij de beslissingsuitvoer voor auditbeoordeling.
Elke stap is inspecteerbaar. Elk van de zeven trace-gebeurtenissen opent met een eigen latentie en een duidelijke beschrijving van wat er is gedaan. De eerste stap normaliseert het ondertekende leveranciersmanifest in 184 milliseconds en wordt bewaard bij de beslissingsuitvoer, zodat een auditor de beslissing stap voor stap kan doorlopen in plaats van deze op goed vertrouwen aan te nemen.

Wat het scorebord claimt, en wat niet.

Een View Benchmark-tabblad voert de volledige gelabelde fixtureset uit en houdt een scorebord bij. Lees elk getal binnen de reikwijdte die de demo eraan verbindt. Dit zijn resultaten voor governance-dekking op een vaste set, geen open-world-garantie, en ze zijn deterministisch, zodat dezelfde invoer bij elke uitvoering dezelfde beslissingen oplevert.

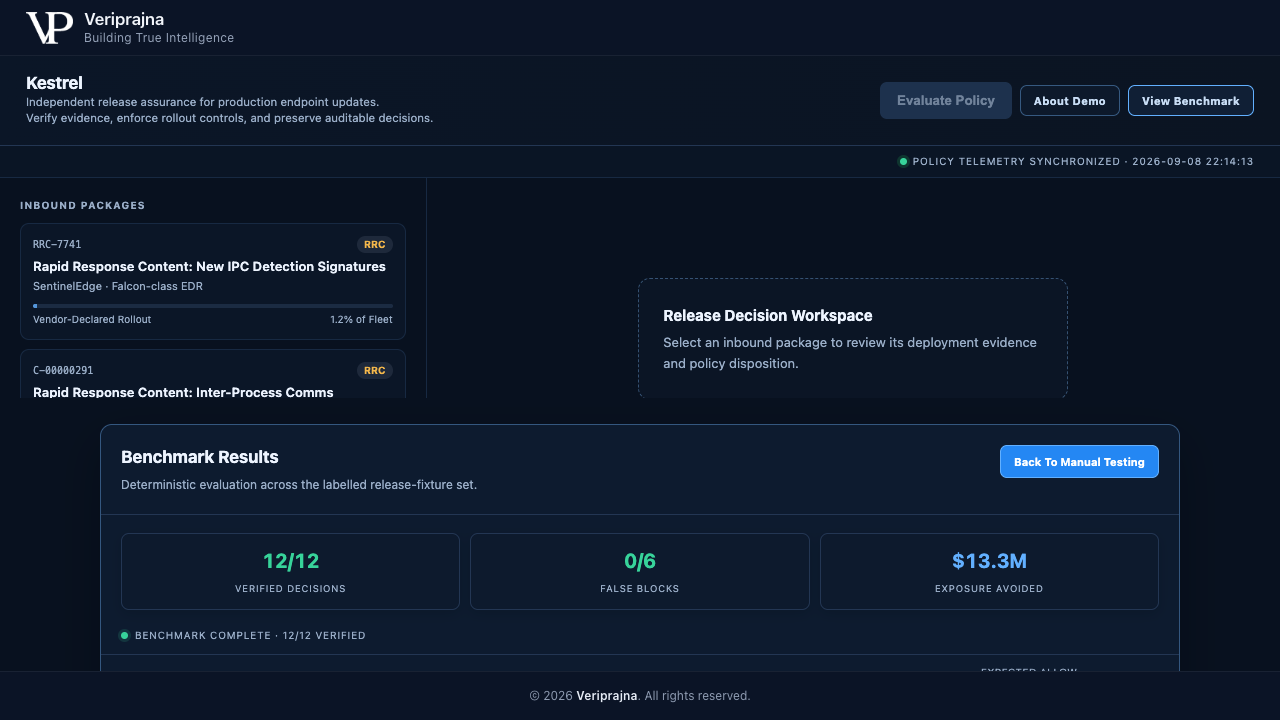
Kestrels Benchmark Results-paneel, aangeduid als een deterministische evaluatie over de gelabelde release-fixtureset. Drie grote tegels tonen 12 of 12 verified decisions, 0 of 6 false blocks en $13.3M exposure avoided, boven een statusregel met de tekst benchmark complete, 12 of 12 verified.
Drie getallen, met hun reikwijdte erbij vermeld. De 12 of 12 is de poortnauwkeurigheid op een gelabelde fixtureset van 12 items met een ground-truth-beslissing voor elk item. De 0 of 6 staat voor valse blokkades over de 6 goedaardige fixtures, wat fataal zou zijn voor het vertrouwen als het fout was. De $13.3M is de geschatte voorkomen downtime die de demo modelleert over de geblokkeerde en aangehouden items, waarvan $5,000,000 betrekking heeft op de enkele blokkade van de CrowdStrike-klasse, berekend met de formule die op het scherm wordt getoond.
VraagWat Kestrel doet in deze demoWat buiten de demo valt
Poortnauwkeurigheid12 of 12 juiste beslissingen op een gelabelde fixtureset van 12 items, waaronder 6 goedaardige, diverse blokkades en aanhoudingen, en 1 eerlijke onthouding.Een universele garantie dat elke slechte update wordt onderschept. Het resultaat is gebaseerd op een vaste set, niet op een open wereld.
Voorkomen downtimeEen geschatte $13.3M over de hele set, waarvan $5M bij de geblokkeerde update van de CrowdStrike-klasse, op basis van een model op het scherm van het getroffen aandeel maal een uurtarief maal een ondergrens van één uur.Geld dat een echte klant heeft bespaard of een gegarandeerd rendement. Het is een synthetische schatting op synthetische fixtures.
Sandbox-dekkingEen deterministisch resultaatmodel per profiel over 5 of 6 vlootprofielen, waarbij legacy Server 2012-hosts worden gemarkeerd en uitgesloten in plaats van als veilig te worden verondersteld.Een echte Windows VM-sandboxfarm. De matrix hier is een gesimuleerd model, geen live VM's, en de farm staat op de roadmap.
IntegratiesLeest een update-kanaalfeed van een leverancier en routeert naar een ITSM-wachtrij als fixture-stubs, en ondertekent het dossier met een lokale SHA-256.Live bidirectionele ITSM, een echte leveranciersfeed en enterprise-PKI-ondertekening. Dit zijn gesimuleerde integraties in de demo.

Wat deze demo NIET doet

Kestrel is geen EDR en concurreert niet met Falcon, Defender of Cortex XDR. Het scant geen endpoints, patcht niet en verwijdert geen malware, en heeft nooit kerneltoegang nodig. De sandboxmatrix is een deterministisch resultaatmodel per profiel, geen echte Windows-VM's; de bewijsondertekening is een lokale SHA-256, geen enterprise-PKI; en de update-kanaalfeed van de leverancier en de ITSM-wachtrij zijn fixture-stubs, geen live connectoren. Acme Financial, SentinelEdge en de agent van de Falcon-klasse zijn fictief, en geen enkele echte leverancier is klant, partner of sponsor van Veriprajna. De 12 of 12 en 0 of 6 zijn resultaten op een vaste gelabelde fixtureset van 12 items, en de bedragen in dollars zijn het eigen geschatte model voor voorkomen downtime van de demo, geen certificering, juridisch advies of gegarandeerd rendement. Een echte VM-sandboxfarm, live bidirectionele ITSM, een aansprakelijkheidsaudit voor leverancierscontracten, formele kernelverificatie en site-embed-hardening staan op de roadmap en zijn nog niet gebouwd. Deze pagina is een uitleg met een video, schermafbeeldingen, een uitsplitsing van het mechanisme en antwoorden, geen applicatie die u vanaf hier bedient.

Wat een CISO vraagt voordat er een laag wordt geplaatst tussen een leverancier en productie.

Is dit niet gewoon de zoveelste EDR? We draaien al CrowdStrike en Defender.

Nee. Kestrel is geen EDR en heeft nooit kerneltoegang nodig. Het bevindt zich één laag boven uw EDR-, DLP-, encryptie- en patching-agents en reguleert wat die leveranciers mogen uitrollen naar uw productievloot. Het scant geen endpoints, patcht niet en verwijdert geen malware. Het leest de voorgestelde update van een leverancier, bewijst of deze veilig kan worden vrijgegeven en reguleert de uitrol met beleid — een taak die geen van uw kernel-agents uitvoert voor de leverancier boven hen.

De CrowdStrike-storing was de fout van de leverancier om op te lossen. Wat kunnen wij daadwerkelijk aan onze kant doen?

De ondernemingen die op 19 juli 2024 platgingen, waren geen eigenaar van de pipeline van de leverancier, maar droegen wel de gevolgen. De structurele leemte is dat er geen onafhankelijke laag zit tussen de update-pipeline van een leverancier en uw productie-endpoints: de validator van de leverancier controleert zichzelf, SBOM- en SCA-tools bestrijken open-source afhankelijkheden in plaats van propriëtaire kanaalbestanden, en change-advisory boards zwaaien leveranciersupdates er meestal doorheen. Kestrel is die ontbrekende laag. Het leest de daadwerkelijke payload die de leverancier op het punt staat te pushen en beslist, in code die u beheert, of deze productie bereikt.

Als er een LLM in het proces zit, hoe kan ik het oordeel dan vertrouwen voor een compliance-aangifte?

De adviserende crew redeneert uitsluitend over de update. Het oordeel wordt vastgesteld door een deterministische verifier en policy gate geschreven in standaard Python — herleidbare rekenkunde die een toezichthouder opnieuw kan uitvoeren, zodat een adviserende agent die naar vrijgave neigt nooit een kritieke deterministische bevinding kan wissen. Omdat de beslissing code is en geen zelfrapportage van een model, levert dezelfde invoer bij elke run dezelfde beslissing op, zonder enige modelvariantie. De demo draait ook volledig offline zonder API-sleutel via een deterministische adviserende fallback, en de gate en het oordeel blijven in die modus ongewijzigd.

Zal zo'n controlepoort niet gewoon onze goede updates blokkeren en alles vertragen?

Het is een controlepoort, geen bemoeizuchtig systeem dat alles blokkeert. In de demo doorstaat een goedaardige Rapid Response Content-update van dezelfde leverancier de controles en wordt binnen enkele seconden vrijgegeven aan een canary-ring van 1.2%, terwijl de gevaarlijke update wordt geblokkeerd. Op de 6 goedaardige fixtures in de gelabelde set waren er 0 valse blokkades. Kestrel grijpt alleen daadkrachtig in bij de gevaarlijke wending, en legacy-hosts die het niet kan modelleren worden gemarkeerd en uitgesloten in plaats van als veilig te worden verondersteld.

Wat overhandig ik daadwerkelijk aan mijn auditor na een releasebeslissing?

Met één klik exporteert u een ondertekend bewijsdossier als HTML-weergave plus een JSON-bestand met een SHA-256-contenthash, het oordeel, de deterministische bewijzen, de sandbox-resultaten per profiel, de oordelen van de adviserende agents met hun model-id, de beleidsregels die zijn geactiveerd en een evaluatietrace per stap met de latentie van elke stap. Het dossier bevat tevens kaders voor de EU Cyber Resilience Act, SEC-openbaarmakingen en het Delta-precedent, zodat het naadloos aansluit op auditgesprekken. De ondertekening betreft een lokale SHA-256 voor integriteit, geen enterprise-PKI, en het dossier is ontworpen om aan te sluiten bij die indieningsvereisten in plaats van een formele certificering te zijn.

Bindt dit ons aan één AI-leverancier, en maakt het verbinding naar buiten?

Nee. De adviserende crew is gebouwd op Pydantic AI en is providerneutraal, waarbij Anthropic, OpenAI of Gemini kunnen worden geselecteerd via een omgevingsvariabele en met claude-opus-4-8 als standaardmodel dat wordt benaderd via een lokale bridge of de Anthropic-API. Het systeem werkt ook volledig offline zonder API-sleutel via een deterministische adviserende fallback. In elke modus blijven de deterministische verifier en policy gate ongewijzigd en genereren ze nog steeds het volledige oordeel en bewijsdossier, omdat de garantie nooit een eigenschap van het model was.

Technisch onderzoek

Het onderzoek achter deze demo — de architectuur, het verificatieontwerp en de blauwdruk voor de enterprise.

Social

Ook gepubliceerd op

Begin met die ene leveranciersupdate die u zich niet kunt veroorloven ongecontroleerd in productie te laten belanden.

Wij zijn een AI-engineeringteam, geen middlewareleverancier. Wij bouwen de onafhankelijke laag die in code beslist wat een leverancier naar uw productievloot mag uitrollen, en u het bewijs overhandigt.

Een nuttig eerste gesprek is concreet: de kernel-geprivilegieerde agents die uw vloot draait, de updatepaden van leveranciers die zonder onafhankelijke controle productie bereiken, en het uitrol- en canary-beleid dat u gehandhaafd wilt zien. We kunnen samen met uw endpoint- en complianceteams de deterministische controles, de policy gate en het formaat van het bewijsdossier doornemen.

Beoordeling van release-governance

  • ✓ Inventarisatie van kernel-geprivilegieerde agents
  • ✓ Updatepaden van leveranciers naar productie
  • ✓ Waar geen onafhankelijke controle bestaat
  • ✓ Definitie van uitrol- en canary-beleid

Bouw het control plane

  • ✓ Deterministische verifier en policy gate
  • ✓ Vlootafstemming en sandboxmodel
  • ✓ Formaat voor ondertekend bewijsdossier
  • ✓ Integratiekoppelingen voor uw ITSM en feeds