Gouvernance décisionnelle biométrique
FaceTrust démontre le Biometric Decision Firewall. Il place des preuves calibrées, la juridiction, le consentement et un routage déterministe entre le score brut d'un fournisseur et un réviseur qualifié.
0.91
Score brut du fournisseur
Exemple synthétique SF-0002
BLOCK
Routage déterministe
Table des juridictions préconfigurée
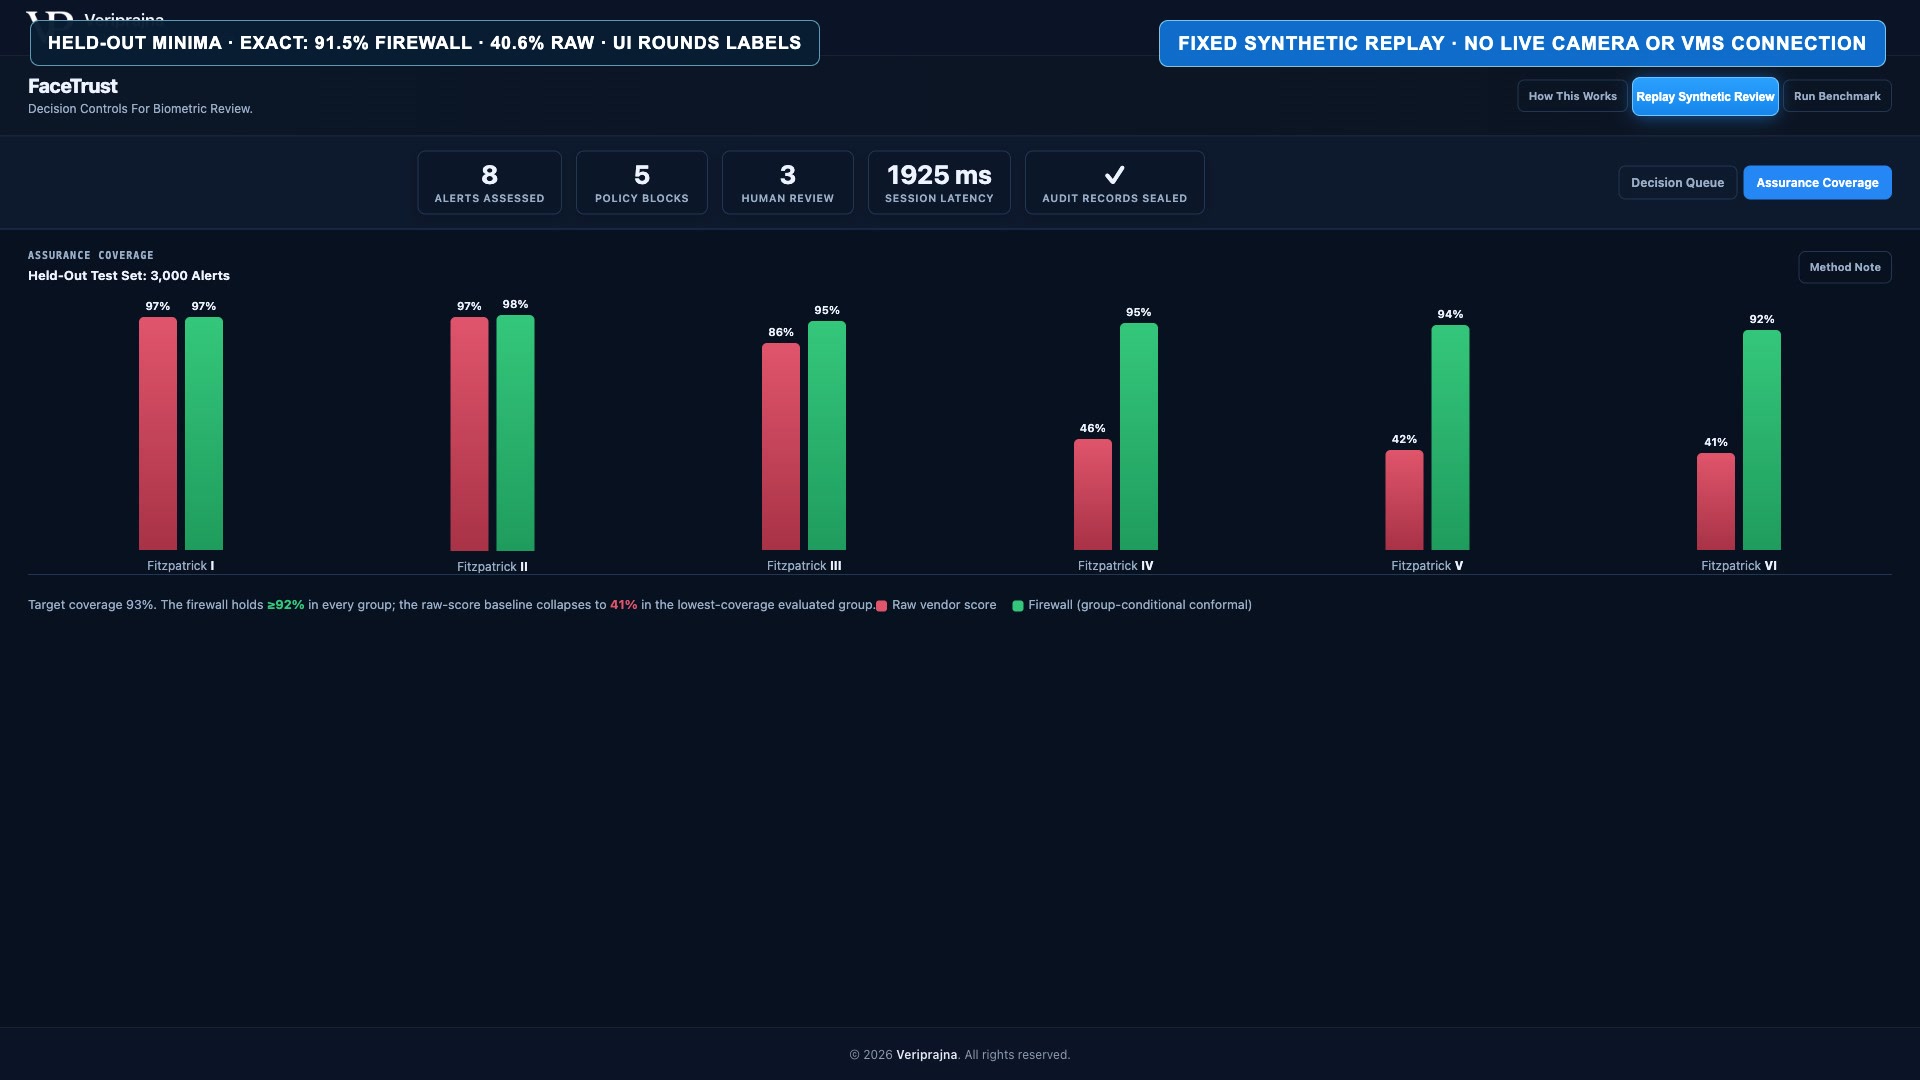
100% of 1,498
Scans illicites bloqués
Ensemble d'exclusion synthétique de 3,000 alertes
Il s'agit de résultats déterministes issus de scénarios synthétiques préconfigurés, et non de résultats clients, de production ou en monde ouvert.
Une alerte de reconnaissance faciale peut paraître décisive alors que ses fondements juridiques et probatoires demeurent incertains.
Le simple seuillage brut compresse la décision en un seul chiffre. Il n'établit pas que la collecte était autorisée, que le consentement existe, que la sonde est exploitable ou que l'incertitude est suffisamment restreinte pour justifier une action.
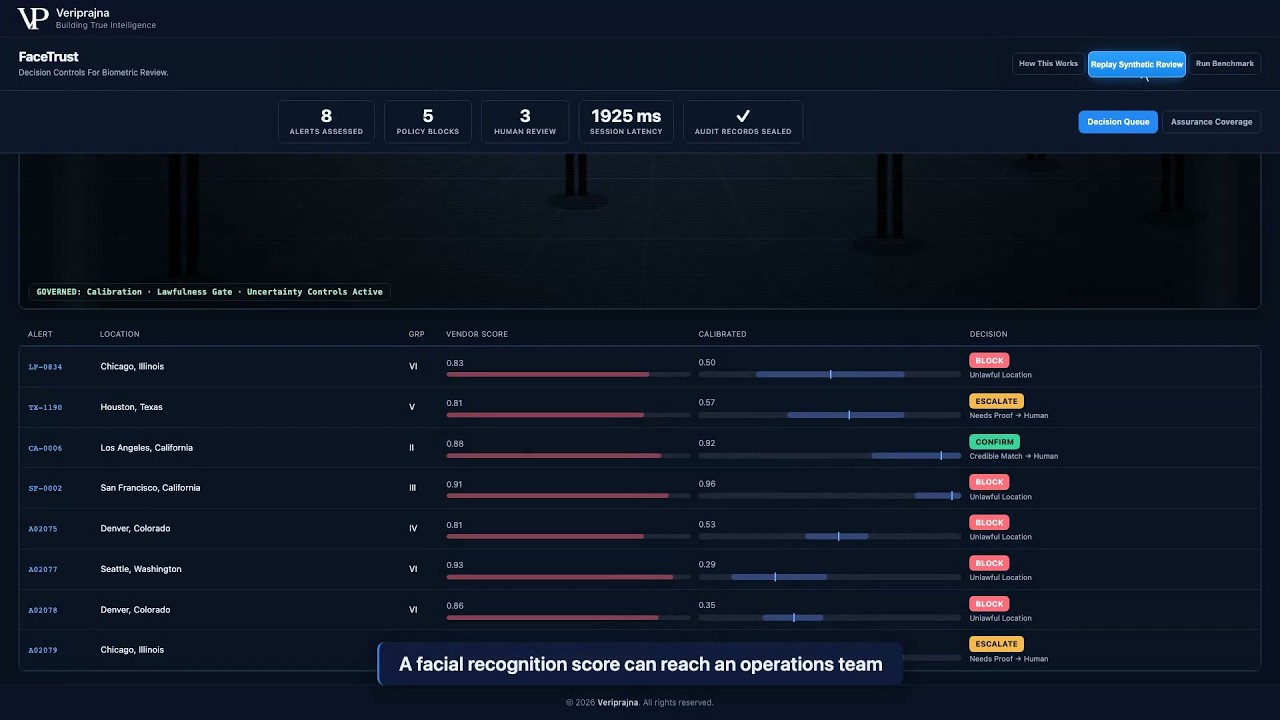
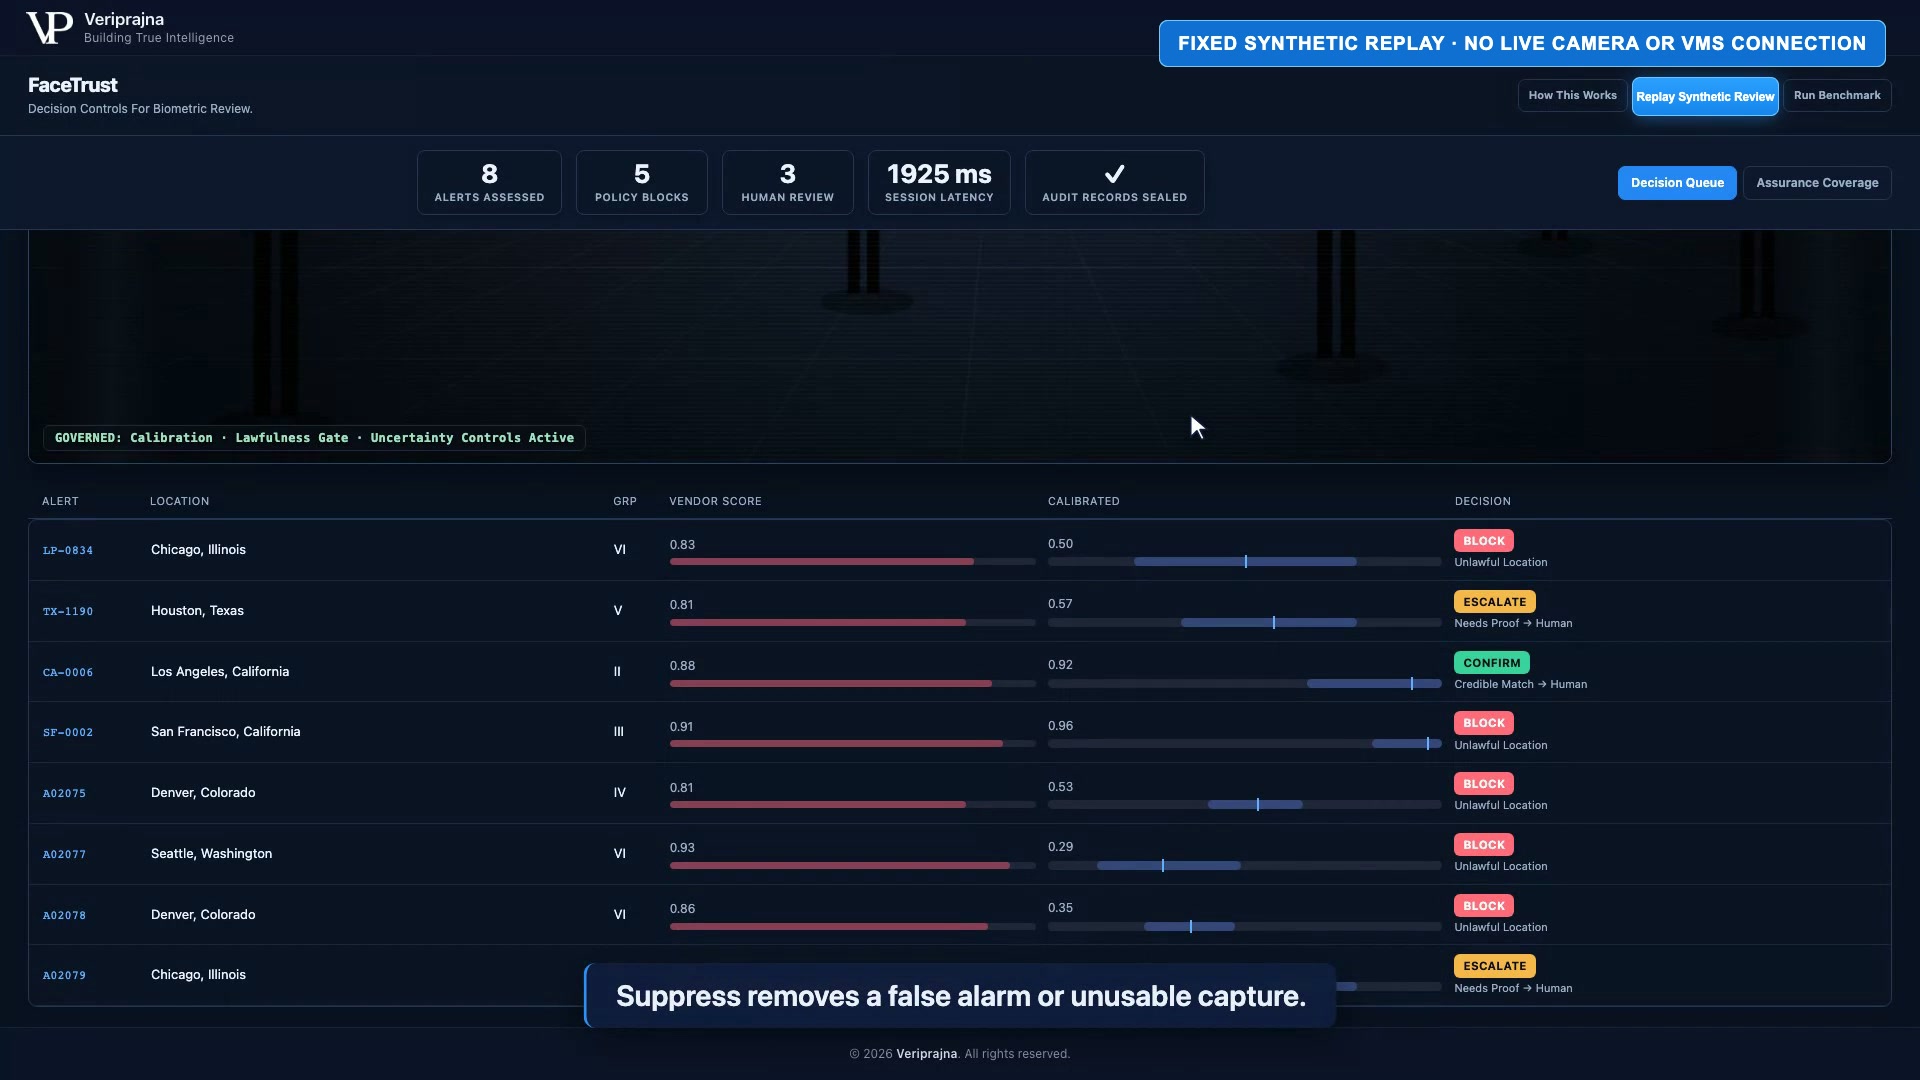
L'alerte synthétique SF-0002 rend cette défaillance concrète. Son score brut de fournisseur est de 0.91, pourtant la table des juridictions préconfigurée signale la reconnaissance faciale comme interdite à San Francisco. Le routage est BLOCK.
FaceTrust maintient ce contrôle de licéité dans le flux de travail. Le système ne confronte, ne retient ni n'accuse jamais automatiquement une personne.
Frontière décisionnelle
La licéité est évaluée avant que l'équipe de sécurité n'agisse.
Les agents conseillent ; les contrôles déterministes décident.
Un adaptateur de fournisseur simulé mappe le score brut du fournisseur, la qualité de la sonde, l'ancienneté de la photo de galerie, le groupe démographique et l'emplacement dans un enregistrement décisionnel unique.
Un calibrateur local conditionné au groupe et à la qualité de capture produit une probabilité de correspondance calibrée, un intervalle et un ensemble de prédiction conforme à 93%.
La juridiction, le consentement, le plancher de capture sub-72-pixel et le résultat de l'ensemble de prédiction déterminent BLOCK, SUPPRESS, ESCALATE ou CONFIRM. L'ancienneté de l'enrôlement est consignée comme un indicateur pour le réviseur et l'audit, mais elle ne modifie pas le routage de manière autonome.
Le Compliance Reviewer rédige un mémo lisible à partir des faits décisionnels structurés. Le mémo est consultatif car le code déterministe a déjà défini le routage.
Chaque décision génère un enregistrement d'audit chaîné par hachage SHA-256 et peut exporter une pièce d'audit HTML imprimable.
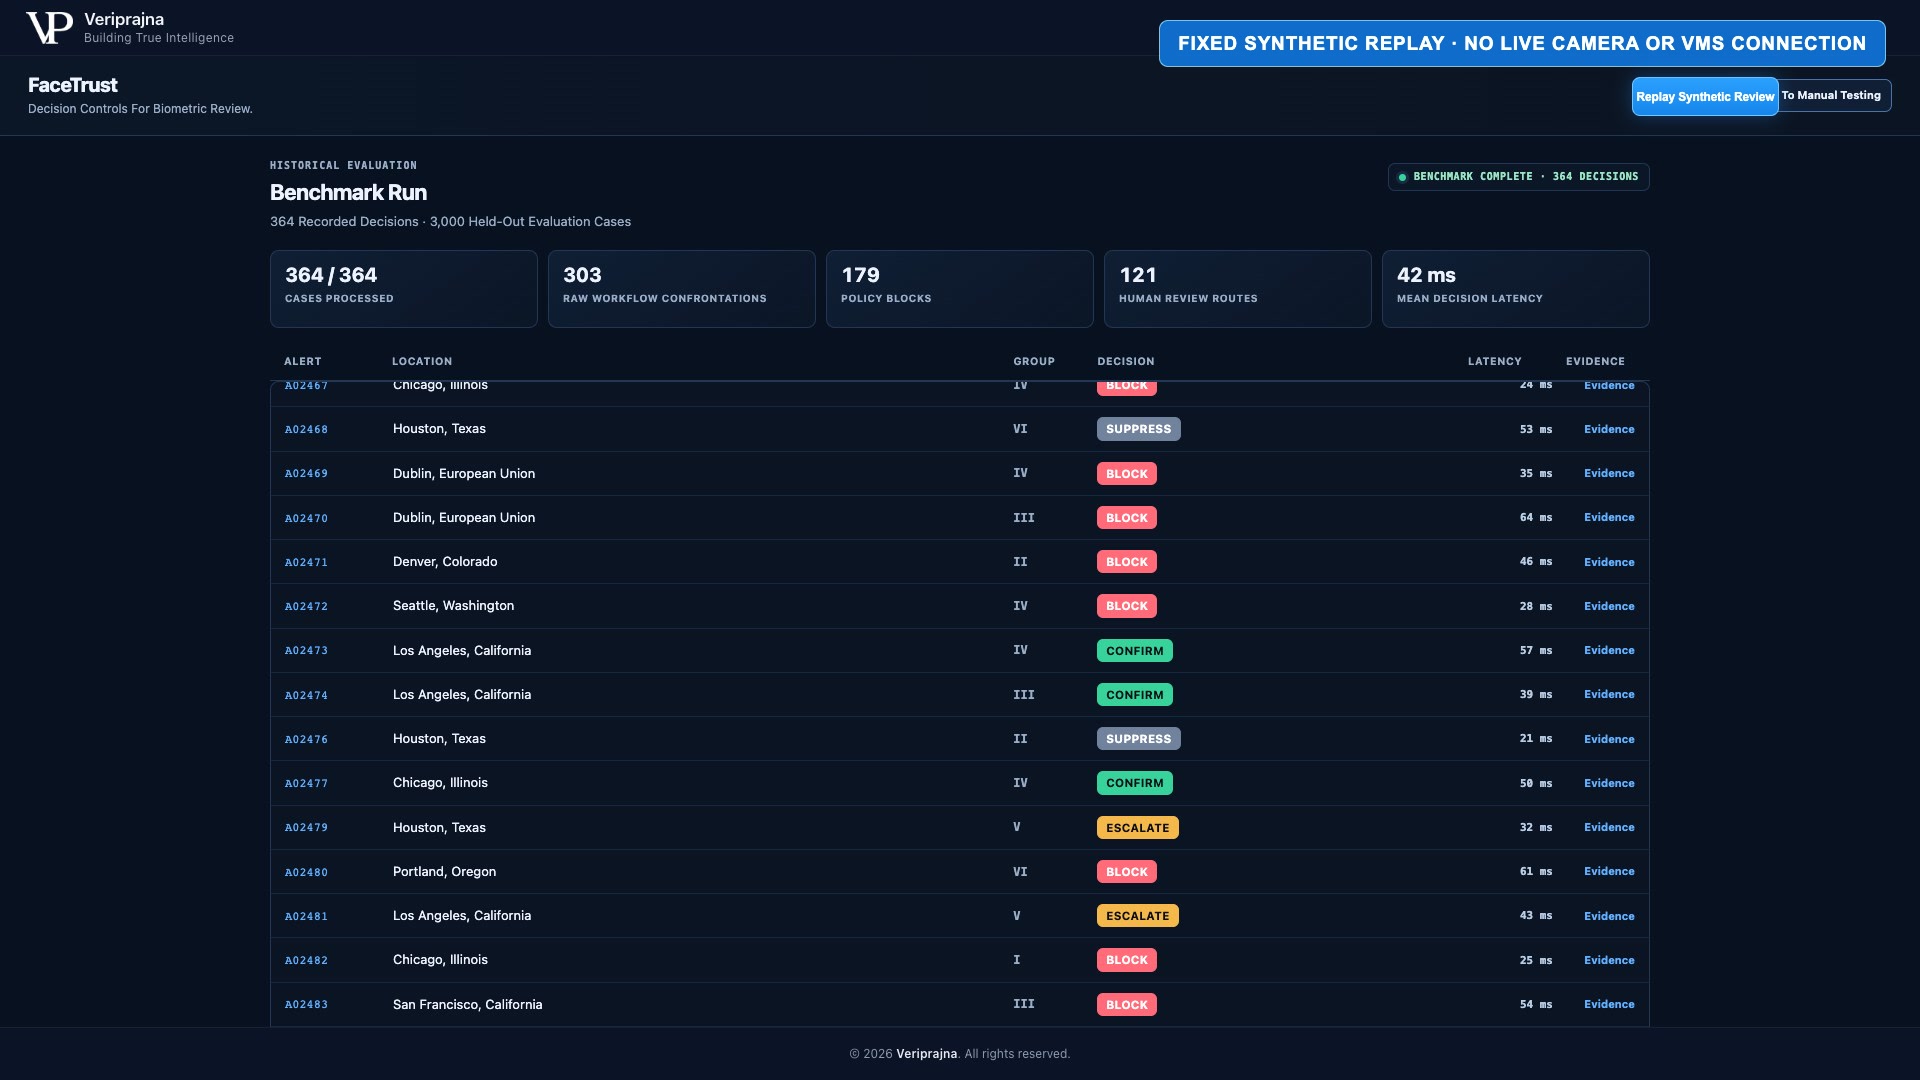
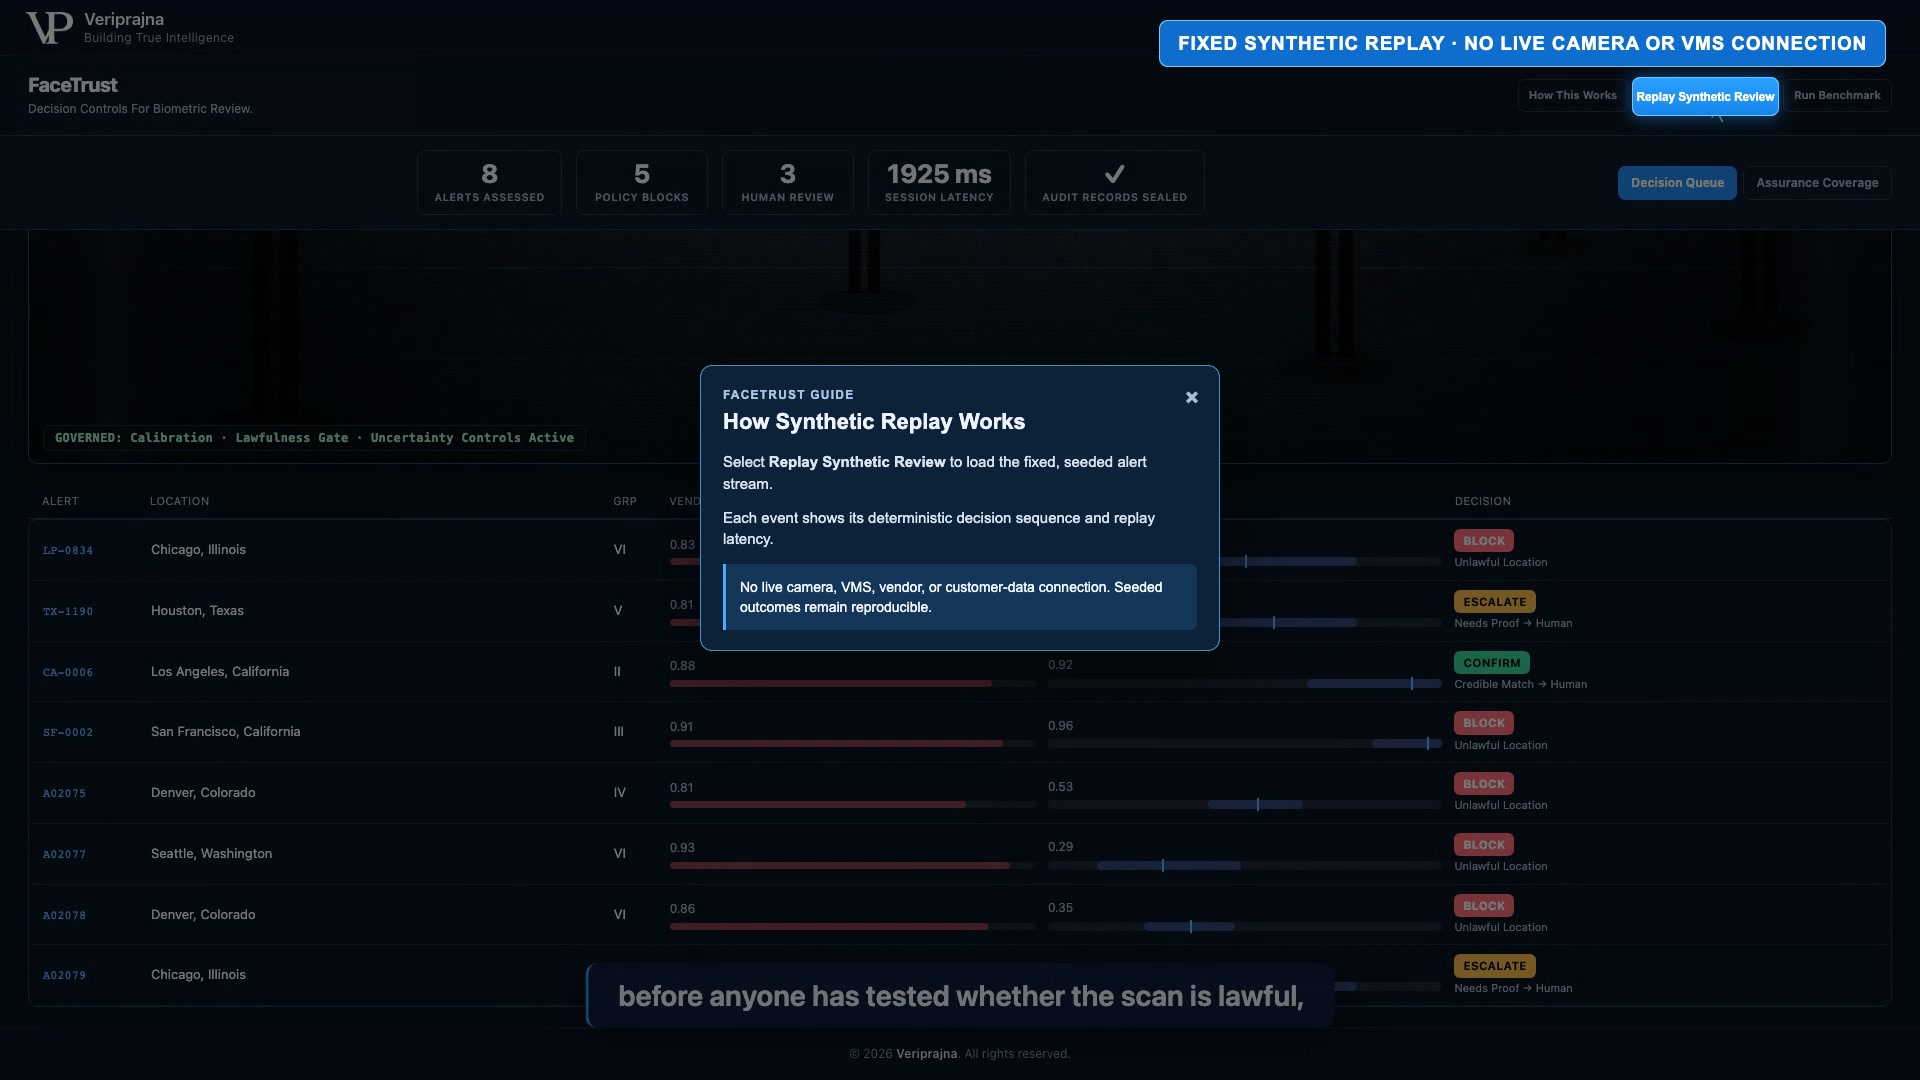
Chaque vue ci-dessous est issue de la démonstration fonctionnelle. Lorsque des cas ou des métriques apparaissent, ils exploitent des données synthétiques préconfigurées ; aucun visage réel ni aucune séquence client n'apparaît.
La différence réside dans l'intégration de la licéité, de l'incertitude et de la responsabilité humaine au sein du routage.
| Paramètre décisionnel | Référence sur score brut | Biometric Decision Firewall |
|---|---|---|
| Preuve de correspondance | Score du fournisseur supérieur ou égal à 0.70 dans la référence de démonstration | Probabilité calibrée, intervalle et ensemble de prédiction conforme à 93% |
| Licéité | Absent du seuil brut | Portes déterministes de juridiction et de consentement |
| Qualité de capture | Absente du seuil brut | Plancher sub-72-pixel et calibrage conditionné à la capture |
| Contrôle humain | Un seuil peut être assimilé au déclencheur d'action | Les cas incertains et crédibles sont acheminés vers un réviseur qualifié |
| Éléments d'audit | Non évalué par la règle de score brut | Enregistrement chaîné par hachage SHA-256 et pièce d'audit imprimable |
Cette démonstration n'est pas un modèle de reconnaissance faciale, un avis juridique, une certification de conformité ou un déploiement client. Ses connexions caméra, VMS, fournisseur, consentement, NIST et données client ne sont pas en direct. Le périmètre, les alertes, les tables de lois et de consentement, le rejeu et l'ensemble d'exclusion sont préconfigurés ou synthétiques. Elle n'inclut pas de CCTV en direct, de détection du vivant, de persistance, d'authentification ou de limitation de débit.
Non. FaceTrust fait la démonstration du Biometric Decision Firewall, une couche de gouvernance indépendante des fournisseurs qui s'insère entre un fournisseur de reconnaissance faciale et le flux décisionnel. La démonstration utilise un adaptateur de fournisseur simulé, elle ne se connecte donc pas à un fournisseur, un VMS, une caméra ou des données client en direct.
La licéité l'emporte. Dans l'exemple synthétique SF-0002, un score brut de fournisseur de 0.91 est acheminé vers BLOCK car la table des juridictions préconfigurée signale la reconnaissance faciale comme y étant interdite.
Des portes déterministes vérifient la juridiction, le consentement, un plancher de capture sub-72-pixel et le résultat de l'ensemble de prédiction conforme à 93%. L'ancienneté de l'enrôlement est consignée comme indicateur pour le réviseur et l'audit, mais elle ne modifie pas le routage de manière autonome.
Non. CONFIRM achemine une correspondance crédible vers un réviseur qualifié pour action. Le pare-feu ne confronte, ne retient ni n'accuse jamais automatiquement une personne.
La démonstration utilise un calibrateur local conditionné au groupe et à la qualité de capture sur des données synthétiques préconfigurées. Un calibrage en production utiliserait l'historique arbitré du client et nécessiterait une validation pour ses conditions de capture et son contexte opérationnel.
Chaque décision génère un enregistrement chaîné par hachage SHA-256 et peut exporter une pièce d'audit HTML imprimable. Le dossier regroupe le score brut du fournisseur, les preuves calibrées, les constatations de politique, le routage et le mémo consultatif du réviseur.
La recherche derrière cette démonstration — l'architecture, la conception de la vérification et le plan d'ensemble pour l'entreprise.
Solution complète
Explorer la solution Biometric & Facial Recognition Compliance →La véritable discussion architecturale commence par les contrôles que votre flux opérationnel actuel peut prouver.
Nous pouvons examiner où la juridiction, le consentement, le calibrage, l'examen qualifié et les preuves d'audit doivent s'articuler autour d'un système de reconnaissance faciale existant.