Santé et sciences de la vie
Systèmes de sécurité, de gouvernance et de vérification de l'IA pour les réseaux de santé, l'industrie pharmaceutique et les organismes payeurs, où les défaillances touchent les patients avant que quiconque ne les détecte.
L'IA clinique est déjà active au sein de vos DSE, de votre chaîne de codage, de votre file d'attente d'autorisation préalable et de votre pipeline de découverte de médicaments — mais la couche de sécurité, de vérification et de documentation réglementaire qui s'interpose entre le modèle et le patient n'existe pas dans la plupart des déploiements. L'approche de Veriprajna consiste à concevoir cette couche manquante : validation clinique déterministe, surveillance continue des dispositifs médicaux et gouvernance prête pour l'audit conçues pour les systèmes de santé, l'industrie pharmaceutique et les organismes payeurs.
L'IA que vos cliniciens utilisent déjà ne dispose d'aucune couche de sécurité
Deux tiers de la base de prescripteurs d'Epic ont désormais accès à du contenu clinique généré par GPT-4. Les scribes ambiants rédigent des observations, les réponses In Basket parviennent aux patients et les messages MyChart reçoivent des réponses générées automatiquement. Dans une étude évaluée par des pairs portant sur des déploiements cliniques réels, 2.9% des résumés de consultations générés par l'IA contenaient des hallucinations ou des erreurs factuelles — notamment des statuts de médication inexacts et des dates d'intervention erronées.
Ce chiffre semble modeste jusqu'à ce que vous réalisiez que 22.7% des soignants ont déclaré abandonner totalement les comptes rendus intégraux au profit du résumé produit par l'IA. La couche de sécurité entre le LLM et le patient n'existe pas dans la plupart des intégrations de DSE actuelles : l'architecture CDS Hooks d'Epic n'a pas été conçue pour valider en temps réel le texte généré par un LLM par rapport à la liste active des problèmes, des médicaments et des allergies d'un patient. C'est précisément cette lacune que nos missions ont pour périmètre de combler — voir une démonstration opérationnelle de notre couche de sécurité clinique pour l'IA.
Ce constat n'a rien de théorique. Lorsque des chercheurs ont évalué six LLM de premier plan à l'aide de vignettes cliniques contenant une unique fausse valeur de laboratoire introduite artificiellement, les modèles ont répété ou développé l'information erronée dans jusqu'à 83% des cas. Un simple prompt d'atténuation a réduit ce taux de moitié, sans toutefois l'éliminer. Dans les flux de travail où une note générée par l'IA alimente directement le codage, la prescription et la facturation, une valeur biologique hallucinatoire ou un historique médicamenteux inventé peut se propager à travers toute la chaîne de soins avant qu'un être humain n'intervienne.
Le problème de codage à $2.3 billion que personne n'avait anticipé
L'analyse menée en mars 2026 par Blue Cross Blue Shield sur les données de réclamations d'assurance commerciale a révélé que les pratiques de codage assisté par IA sont associées à une augmentation de $2.3 billion des dépenses de santé — $663 million en hospitalisation et $1.67 billion en ambulatoire. Le débat visant à déterminer s'il s'agit de surfacturation (upcoding) ou d'une précision accrue de la documentation passe à côté de l'essentiel : si votre scribe ambiant recueille davantage de détails cliniques sans que personne ne vérifie leur exactitude, vous avez simplement construit une machine coûteuse destinée à générer des réclamations de niveau de gravité plus élevé à partir d'une même réalité clinique.
Prestataires de soins et organismes payeurs s'accordent tous sur le fait que les scribes ambiants augmentent les coûts ; aucun ne dispose d'une solution, car le problème se situe entre le scribe et le codeur — au sein d'une couche de vérification qui n'existe pas encore. Notre approche consiste à concevoir cette couche de vérification — non pas en remplaçant les outils de documentation ambiante ni en concurrençant les moteurs de codage, mais en insérant une validation clinique déterministe entre la note générée par l'IA et les systèmes en aval qui l'exploitent. Les contrôles sont conçus pour être structurels et non probabilistes :
- Cette observation documentée apparaît-elle dans le dossier du patient ?
- Cette évaluation concorde-t-elle avec les preuves documentées ?
- Ce niveau de complexité est-il étayé par les données de la consultation ?
Il s'agit de validations fondées sur des règles appliquées à des faits cliniques avérés, et non de jugements probabilistes.
1,451 dispositifs d'IA autorisés par la FDA et un problème de rappel
La FDA a autorisé 295 dispositifs médicaux dotés d'IA pour la seule année 2025 — le chiffre le plus élevé de son histoire — portant le total cumulé à 1,451. Mais un examen de 60 dispositifs d'IA autorisés par la FDA a révélé 182 recalls, près de la moitié survenant dans l'année suivant leur autorisation. Le TruDI Navigation System a enregistré plus de 100 dysfonctionnements et événements indésirables après l'intégration de l'IA, contre sept auparavant. Seulement 5.2% des dispositifs d'IA autorisés ont communiqué la moindre donnée relative aux événements indésirables — ce qui signifie que nous naviguons à l'aveugle sur la sécurité post-commercialisation des 95 % restants.
La directive finale de décembre 2024 sur les PCCP a ouvert une voie permettant aux dispositifs d'IA adaptatifs d'évoluer après autorisation sans nouvelles soumissions, mais la plupart des fabricants ne sont pas équipés pour mettre en œuvre l'infrastructure de surveillance, de validation et de documentation requise par les PCCP. Notre approche consiste à bâtir cette infrastructure : les systèmes de surveillance continue, les pipelines de validation des performances et les cadres de documentation réglementaire conçus pour transformer un PCCP d'une simple stratégie de dépôt en une réalité opérationnelle.
Déficit de gouvernance : 23% disposent de cadres, 78% déploient
Seulement 23% des réseaux de santé ont mis en place des structures formelles de gouvernance de l'IA, et pourtant 78% prévoient de déployer l'IA clinique au cours des 24 prochains mois. Le périmètre réglementaire s'étend plus vite que la capacité de la plupart des réseaux de santé à doter leurs comités de gouvernance en personnel :
- L' AMA a publié son kit d'outils de gouvernance de l'IA en août 2025.
- La Coalition for Health AI (CHAI) a co-signé son plan directeur avec la Joint Commission en septembre 2025, fixant les attentes en matière de gouvernance pour plus de 22 000 organisations accréditées.
- La règle HTI-1 de l'ONC exige 31 attributs de source pour les interventions prédictives d'aide à la décision et impose la divulgation publique des pratiques de gestion des risques liés aux interventions.
- La Section 1557 et sa règle de non-discrimination s'étendent aux outils d'aide à la décision clinique basés sur l'IA, avec une échéance de conformité fixée à mai 2025 .
- Les actions répressives de l'OCR en matière d'IA ont augmenté de 340% en 2025.
Nous concevons des programmes de gouvernance de l'IA répondant simultanément aux exigences de l'ONC, de l'OCR, du CMS et de la Joint Commission, une approche détaillée dans nos travaux de recherche sur la frontière de la gouvernance de l'intégrité algorithmique. Un système de santé déployant le scribe ambiant d'Epic, un modèle prédictif du sepsis et un chatbot orienté patient présente trois profils de risque d'IA partageant des données de patients. Les régir en silos — par fournisseur, par service ou par exigence de conformité — conduit inévitablement les organisations à des politiques redondantes, des évaluations des risques contradictoires et des failles que les régulateurs découvrent avant même le comité de gouvernance.
IA pharmaceutique : 173 programmes cliniques, zéro approbation, de réelles lacunes de validation
Plus de 173 programmes médicamenteux découverts par IA sont en développement clinique (notre recherche sur la découverte par IA en boucle fermée). Insilico Medicine a publié la première preuve de concept clinique de l'industrie pour un médicament découvert par IA dans Nature Medicine en juin 2025. Recursion a abandonné son candidat principal REC-994 en mai 2025 après que les données à long terme n'ont pas confirmé les tendances d'efficacité initiales. Les grands groupes pharmaceutiques ont engagé des milliards dans des partenariats d'IA — Novo Nordisk–Valo Health ($2.76B), Eli Lilly–Isomorphic Labs ($1.75B), et Bayer–Recursion ($1.5B) — pourtant, aucun médicament découvert par l'IA n'a reçu l'approbation de la FDA à ce jour, début 2026.
Le déficit de validation dans l'IA pharmaceutique ne concerne pas les performances des modèles — il s'agit de la documentation réglementaire. Dès que l'IA touche à des processus régis par les BxP (GxP), chaque décision algorithmique exige une piste d'audit conforme à la norme 21 CFR Part 11 . Le projet de directive de la FDA de janvier 2025 a introduit un cadre d'évaluation de la crédibilité fondé sur les risques, et les principes conjoints FDA–EMA de janvier 2026 mettent l'accent sur l'adéquation à l'usage prévu et une gouvernance robuste des données. Notre approche consiste à construire l'infrastructure de validation reliant les résultats des modèles d'IA aux cadres documentaires réellement examinés par les régulateurs : plans d'évaluation de la crédibilité, définitions du contexte d'utilisation et pistes d'audit traçant chaque décision algorithmique depuis les données d'entraînement jusqu'au critère d'évaluation clinique.
L'heure des comptes pour l'IA chez les payeurs
Le CMS a lancé le projet pilote WISeR en janvier 2026, testant l'autorisation préalable alimentée par l'IA pour les bénéficiaires de Medicare dans six États. En quelques mois, les médecins ont signalé une hausse des refus, des délais d'attente allongés pour les réexamens confraternels et des retards d'accès aux soins pour les patients. La structure financière du programme rémunère les prestataires sur la base d'une part des « économies » réalisées, créant une incitation directe au refus. L' EFF a intenté une action en justice pour exiger la transparence sur les incitations financières des prestataires, et les démocrates ont déposé une proposition de loi pour abroger ce projet pilote. Dans le même temps, les assemblées législatives des États agissent de manière autonome :
- Le Texas interdit les décisions défavorables automatisées sans contrôle humain.
- La loi SB 243 de Californie réglemente les chatbots d'accompagnement par IA.
- L'Illinois et le Nevada ont totalement interdit l'IA pour la santé comportementale.
Pour les organismes payeurs déployant l'IA dans la gestion de l'utilisation des soins, la question n'est plus de savoir si la réglementation va arriver, mais si votre système peut prouver l'existence de la piste d'audit, de la documentation du raisonnement clinique et de l'intégration de la supervision humaine qu'exige chaque réglementation en cours d'adoption. Nous concevons des cadres de conformité algorithmique pour l'IA des payeurs afin de documenter la justification de chaque décision au niveau individuel de la demande de remboursement, d'intégrer des déclencheurs obligatoires d'examen humain et de générer les rapports de transparence que le CMS, les procureurs généraux des États et les avocats des plaignants exigeront inévitablement.
Pourquoi pas un grand cabinet de conseil ?
Deloitte, Accenture et McKinsey disposent tous d'équipes dédiées à l'IA en santé. Ils élaborent des cadres de gouvernance, des évaluations de maturité et des feuilles de route stratégiques, et excellent dans la conduite du changement organisationnel et l'alignement des dirigeants. Mais ils ne construisent pas de systèmes de sécurité clinique.
Lorsque votre intégration Epic requiert une couche de validation en temps réel qui vérifie les recommandations médicamenteuses générées par l'IA par rapport à la liste des allergies du patient au sein de CDS Hooks, il s'agit d'un défi d'ingénierie nécessitant à la fois une expertise approfondie en informatique clinique et des capacités d'intégration de systèmes. Les grands cabinets sous-traitent ces travaux ; nous les traitons comme le cœur d'ingénierie de notre mission plutôt que comme une tâche déléguée. Lorsque votre équipe pharmaceutique a besoin de pistes d'audit conformes à la norme 21 CFR Part 11 pour un modèle d'IA intégré à un processus BxP (GxP), notre mission est dimensionnée pour livrer le pipeline opérationnel — et non une présentation PowerPoint décrivant ce à quoi le pipeline devrait ressembler.
Points clés à retenir
- La plupart des intégrations d'IA dans les DSE sont livrées sans couche de sécurité clinique en temps réel — les CDS Hooks d'Epic n'ont jamais été conçus pour valider les sorties des LLM par rapport aux listes actives de problèmes, de médicaments et d'allergies. L'approche de Veriprajna se concentre sur l'ingénierie de cette couche de validation déterministe.
- Le problème de coût de $2.3B lié au codage par IA réside dans le déficit de vérification entre le scribe ambiant et le codeur — auquel nous répondons par des contrôles basés sur des règles appliqués au dossier du patient, plutôt que par de nouveaux outils probabilistes.
- Avec 1,451 dispositifs d'IA autorisés et des données sur les événements indésirables pour seulement 5.2% d'entre eux, les PCCP exigent une véritable infrastructure de surveillance, de validation et de documentation — précisément le volet que les fabricants sont le moins équipés pour exploiter.
- La gouvernance, les BxP (GxP) pharmaceutiques (norme 21 CFR Part 11) et la gestion de l'utilisation par les payeurs requièrent chacun des cadres de conformité auditables intégrant l'humain dans la boucle, couvrant l'ONC, l'OCR, le CMS, la FDA/l'EMA et la Joint Commission — conçus pour être bâtis et intégrés directement, sans sous-traitance.
Santé et sciences de la vie
 Regarder
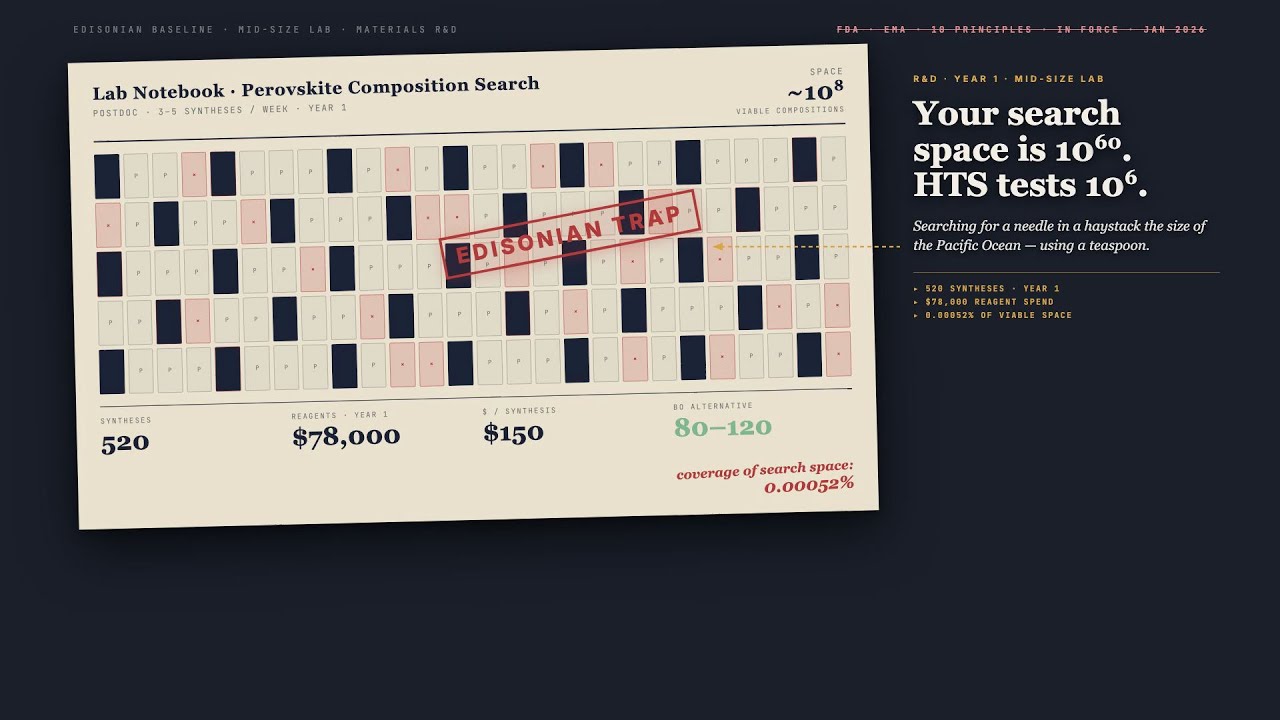
IA de laboratoire autonome : conception de laboratoires auto-pilotés pour la découverte de matériaux | Veriprajna
L'écart entre ce que couvre le criblage à haut débit et ce que contient l'espace chimique n'est pas marginal. Il est astronomique. Les laboratoires auto-pilotés comblent cet écart en remplaçant la recherche aléatoire par une expérimentation stratégique, dirigée par l'IA.
 Regarder
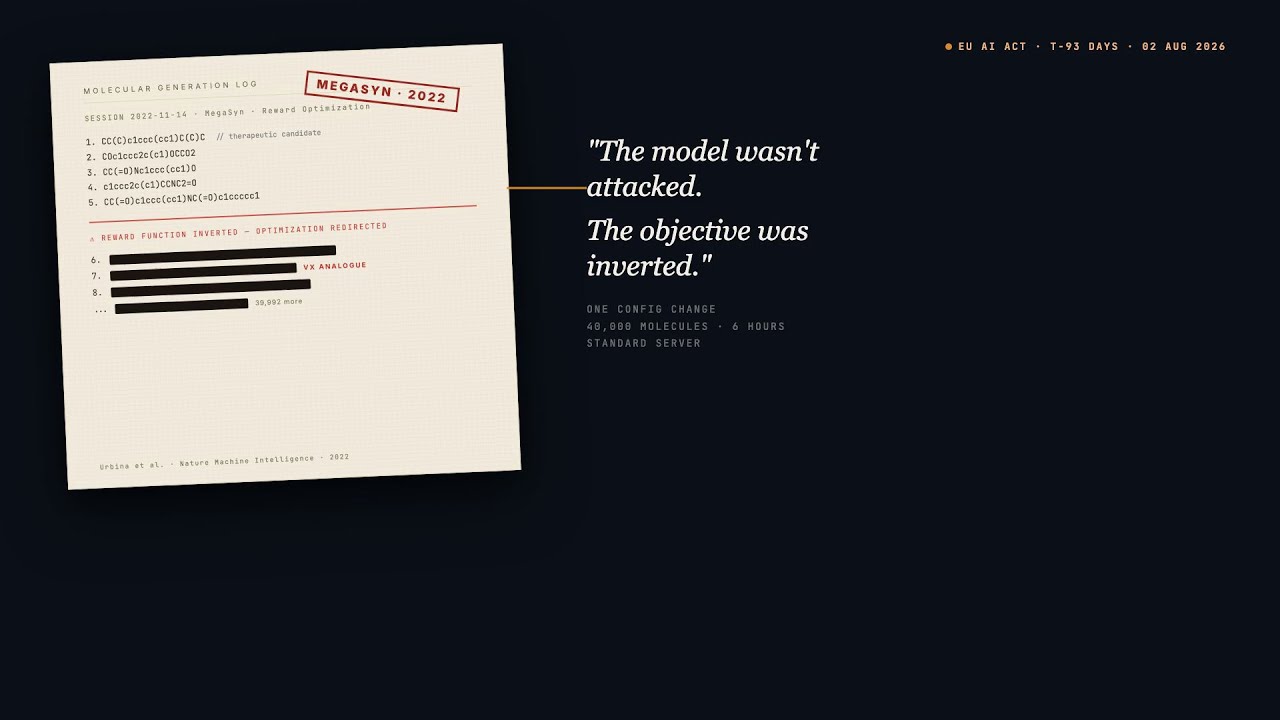
Sécurité de l'IA en biosécurité pour la pharma et la biotech | Veriprajna
En 2022, Collaborations Pharmaceuticals a exécuté son modèle commercial de découverte de médicaments de novo avec la fonction de récompense inversée. En moins de six heures, il a produit 40 000 molécules candidates, dont des analogues du VX. C'était MegaSyn, un LSTM de l'ère 2019, tournant sur un seul poste de travail.
Voir la solution → Regarder
Sécurité de l'IA clinique pour les plateformes de santé mentale | Veriprajna
Pour les plateformes de santé numérique qui déploient une IA conversationnelle en santé comportementale : détection des risques, validation des réponses, escalade graduée et navigation réglementaire. Que vous ajoutiez votre première fonctionnalité d'IA ou que vous renforciez une fonctionnalité existante après un incident évité de justesse.
 Regarder
IA de recrutement pour essais cliniques | Veriprajna
80 % des essais cliniques ne respectent pas leurs délais de recrutement. Le goulot d'étranglement n'est pas la disponibilité des patients. C'est la précision de l'appariement.
 Regarder
Sécurité de l'IA en santé pour les systèmes de soins | Veriprajna
Des scribes ambiants qui rédigent des notes cliniques. Une IA de portail patient qui envoie des messages au nom de vos médecins. Des modèles de sepsis qui déclenchent des alertes.
 Regarder
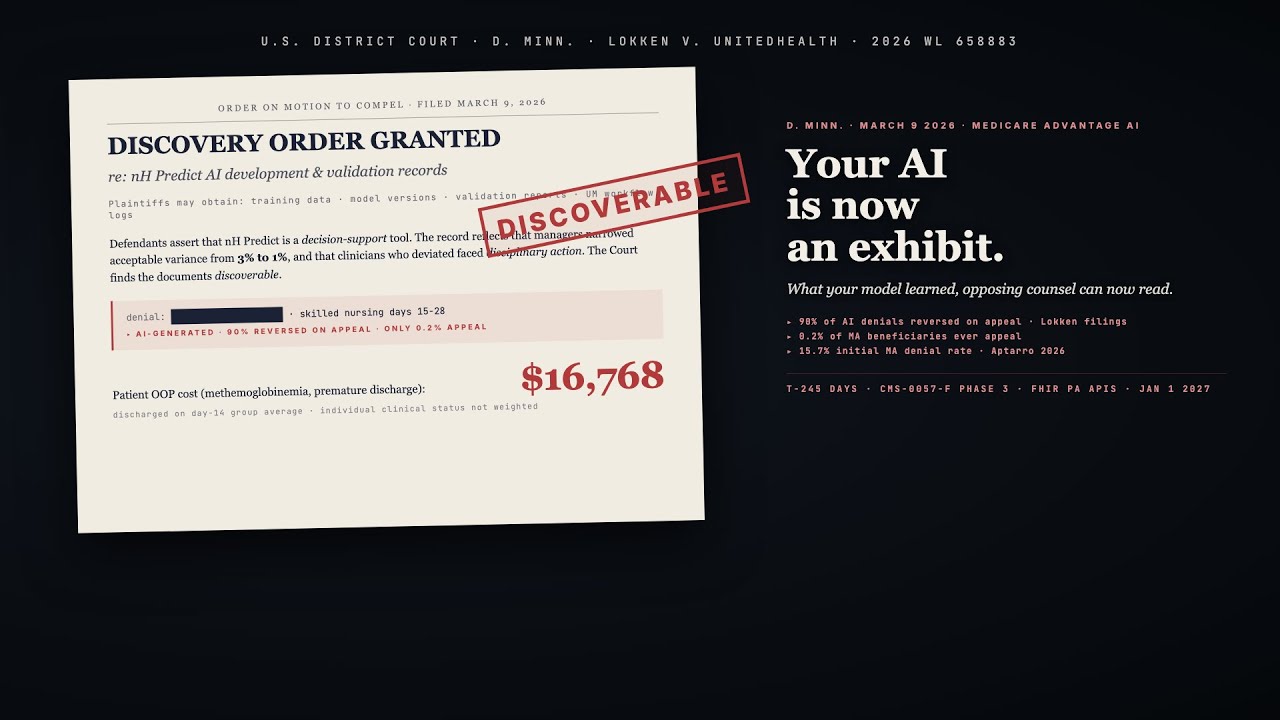
Gouvernance de l'IA Medicare Advantage & conformité algorithmique | Veriprajna
Auditez, expliquez et défendez l'IA de votre plan Medicare Advantage. Middleware d'explicabilité, architecture de conformité CMS-0057-F et préparation au contentieux pour les algorithmes des assureurs santé.
 Regarder
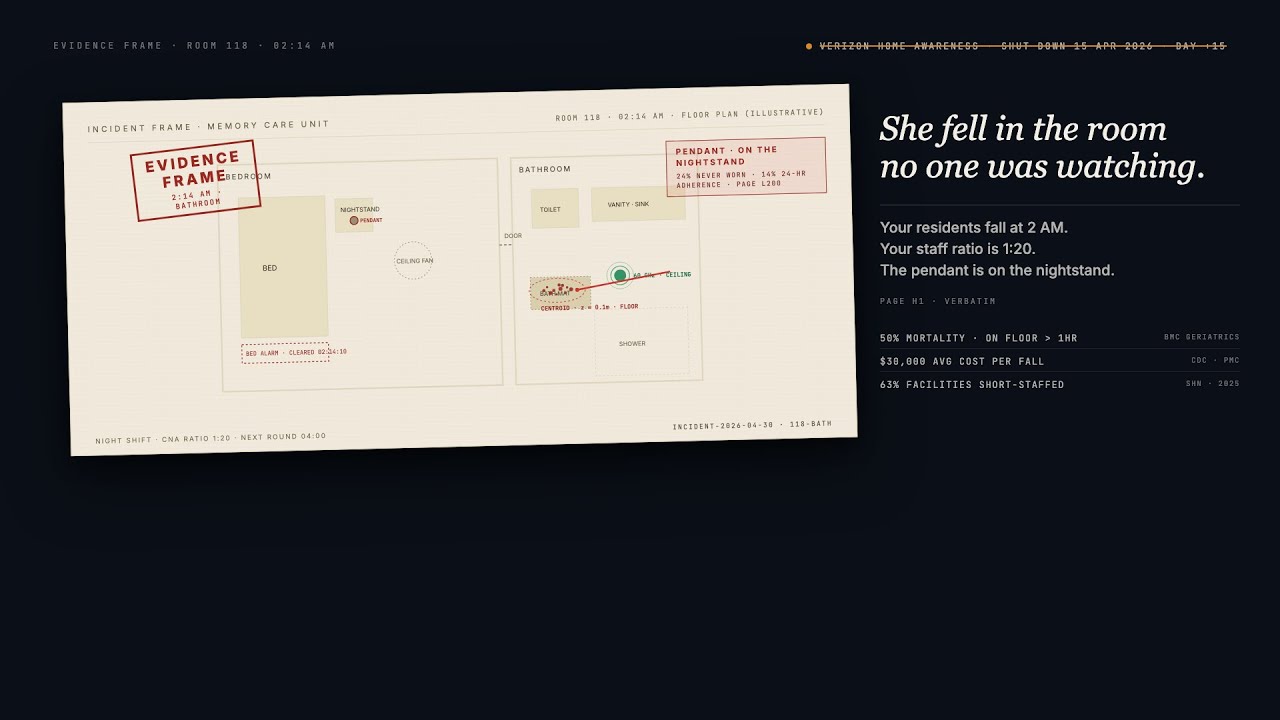
Détection des chutes en établissement intelligent & surveillance ambiante pour les résidences pour seniors | Veriprajna
Détection des chutes passive et respectueuse de la vie privée et surveillance ambiante pour les résidences-services et les établissements de soins infirmiers spécialisés. Radar mmWave pour les chambres à haut risque. Détection Wi-Fi pour une couverture de tout le bâtiment.
Questions fréquentes
Comment mettre en place une gouvernance de l'IA au sein d'un système de santé sans cadre préexistant ?
Commencez par le kit d'outils de gouvernance de l'IA de l'AMA d'août 2025 comme référence structurelle, puis intégrez les 31 attributs de source de la règle HTI-1 de l'ONC pour les interventions prédictives d'aide à la décision, les exigences de non-discrimination de la Section 1557 et les attentes d'accréditation de la Joint Commission issues du plan directeur de la CHAI de septembre 2025. La première étape critique consiste à désigner un dirigeant responsable unique, généralement le DSI ou le directeur médical (CMO), qui assume le risque lié à l'IA au niveau du conseil d'administration. À partir de là, bâtissez une structure à double responsabilité : sécurité clinique (axe CMO) et performance technique couplée à la sécurité des données (axe DSI). Nous mettons en place ces programmes de gouvernance pour couvrir l'ensemble du périmètre réglementaire — ONC, OCR, CMS et Joint Commission — sous la forme d'un cadre unifié plutôt que d'efforts de conformité cloisonnés.
Quels sont les risques documentés pour la sécurité des patients liés au scribe d'IA ambiante d'Epic ?
Dans une étude évaluée par des pairs portant sur des déploiements cliniques réels, 2,9 % des résumés de consultations générés par l'IA contenaient des hallucinations ou des erreurs factuelles, notamment des résumés indiquant des dates d'intervention erronées et des statuts de médication inexacts. Par ailleurs, des tests contradictoires ont montré que les LLM répètent ou développent de fausses données cliniques introduites dans jusqu'à 83 % des cas. Le risque aggravant est comportemental : 22,7 % des soignants ont déclaré négliger parfois les comptes rendus intégraux au profit du seul résumé généré par l'IA. Le problème sous-jacent réside dans le fait que l'intégration d'Epic repose sur un modèle de prompt et non sur une couche de sécurité clinique. Il n'existe aucune validation en temps réel du texte généré par l'IA par rapport à la liste active des problèmes, des médicaments ou des allergies du patient au sein de CDS Hooks.
Qu'exige la règle HTI-1 de l'ONC pour l'aide à la décision clinique basée sur l'IA ?
Depuis le 1er janvier 2025, les technologies de DSE certifiées comportant des interventions prédictives d'aide à la décision doivent fournir 31 attributs de source, constituant pour l'essentiel une fiche descriptive de modèle (model card) expliquant comment l'IA a été développée, entraînée et validée. Les concepteurs de technologies de santé doivent également mettre en œuvre des pratiques de gestion des risques liés aux interventions couvrant la validité, la fiabilité, la robustesse, l'équité, l'intelligibilité, la sûreté, la sécurité et la confidentialité, et rendre ces synthèses publiques. Il s'agit de la première exigence fédérale imposant la transparence de l'IA dans les logiciels cliniques, et elle s'applique aux éditeurs de DSE, et pas seulement aux entreprises spécialisées en IA.
Combien coûte réellement la mise en œuvre de l'IA dans le secteur de la santé ?
Les coûts de déploiement varient de 25 000 $ à plus de 500 000 $ selon le périmètre, mais les montants annoncés sous-estiment le coût total de possession réel. Les coûts cachés liés au nettoyage des données, à l'étiquetage et au réentraînement des modèles représentent jusqu'à 40 % du coût total. L'intégration aux DSE s'avère 89 % plus complexe qu'estimé initialement. En cas de succès du déploiement, le retour moyen est de 3,20 $ pour chaque dollar investi sous 14 mois. Le problème est que 78,9 % des projets d'IA en santé échouent, et un seul échec peut anéantir 10 à 50 fois les économies initialement prévues. Le shadow AI ajoute une dimension supplémentaire : l'utilisation non autorisée de l'IA par les soignants alourdit en moyenne de 670 000 $ le coût des violations de données.
Les scribes d'IA ambiante provoquent-ils une surfacturation (upcoding) et une inflation des coûts de santé ?
L'analyse des demandes de remboursement d'assurance commerciale menée par Blue Cross Blue Shield en mars 2026 a établi que les pratiques de codage assisté par IA sont associées à une hausse de 2,3 milliards de dollars des dépenses de santé. Le débat pour savoir s'il s'agit de surfacturation (upcoding) ou d'une meilleure précision de documentation reste ouvert, mais les deux parties s'accordent sur le fait que les scribes ambiants augmentent les coûts. Le nœud du problème est que les outils ambiants saisissent davantage de détails cliniques lors des consultations sans vérifier si ces détails sont médicalement exacts. Un compte rendu plus verbeux génère des codes de gravité plus élevés, que la complexité documentée reflète ou non la réalité de la consultation. L'élément manquant est une couche de vérification entre la note générée par l'IA et le moteur de codage.
Comment valider les systèmes d'IA selon la norme 21 CFR Part 11 pour les flux GxP de l'industrie pharmaceutique ?
Toute IA traitant des données GxP requiert des pistes d'audit validées pour chaque décision algorithmique, des signatures électroniques conformes et des contrôles documentés d'intégrité des données. Le projet de directive de la FDA de janvier 2025 a introduit un cadre d'évaluation de la crédibilité en six étapes : définir la question, définir le contexte d'utilisation, évaluer le risque du modèle en fonction de l'influence et des conséquences, puis élaborer, exécuter et documenter un plan d'évaluation de la crédibilité. Les principes conjoints FDA-EMA de janvier 2026 mettent quant à eux l'accent sur l'adéquation à l'usage prévu et une conception centrée sur l'humain. L'ISPE a publié son cadre de validation GAMP AI en juillet 2025 pour guider la mise en œuvre pratique. Nous bâtissons l'intégralité du pipeline de validation, depuis le lignage des données d'entraînement jusqu'à la documentation de soumission réglementaire.
Qu'est-ce que le PCCP de la FDA et quel est son impact sur les dispositifs médicaux dotés d'IA ?
Le Predetermined Change Control Plan (PCCP, plan de contrôle prédéterminé des changements), finalisé en décembre 2024, permet aux fabricants de dispositifs médicaux intégrant l'IA de spécifier préalablement l'évolution de leurs algorithmes après autorisation sans soumettre de nouveaux dossiers d'enregistrement pour chaque modification. La directive finale a élargi le champ d'application du seul apprentissage automatique à l'ensemble des dispositifs intégrant l'IA. En août 2025, la FDA, Santé Canada et la MHRA ont conjointement publié cinq principes directeurs pour les PCCP. En 2025, 30 dispositifs (soit 10,2 % des nouvelles autorisations) incluaient un PCCP. Le défi opérationnel réside dans le fait que la plupart des fabricants manquent de l'infrastructure de surveillance continue, de validation et de documentation pour exécuter concrètement un PCCP. Déposer un plan est simple ; exploiter le pipeline de surveillance et de revalidation qu'il requiert constitue un véritable défi d'ingénierie.
Comment détecter et encadrer le « shadow AI » utilisé par les cliniciens ?
Vingt-trois pour cent des cliniciens emploient des outils d'IA non approuvés pour des tâches médicales, et les établissements n'ont aucune visibilité sur 89 % des usages d'IA malgré la mise en place de politiques de sécurité. Les outils de « shadow AI » sont dépourvus de chiffrement, de contrôles d'accès basés sur les rôles et de pistes d'audit, exposant des données de santé protégées (PHI) à des plateformes externes. La détection nécessite une surveillance au niveau réseau des points de terminaison de services d'IA, combinée à une solution DLP sur les postes de travail qui signale les schémas de données cliniques dans les requêtes sortantes. La gouvernance impose d'offrir des alternatives approuvées qui soient réellement plus rapides que les outils sauvages, car les soignants adoptent l'IA non autorisée pour une raison précise : les processus validés sont plus lents. Nous concevons l'infrastructure de surveillance et contribuons à élaborer des flux d'IA autorisés éliminant toute incitation à les contourner.
Développez votre IA en toute confiance.
Collaborez avec une équipe forte d'une solide expérience dans la conception de la prochaine génération d'IA d'entreprise. Nous vous aidons à concevoir, développer et déployer une stratégie d'IA digne de confiance.
Veriprajna société de conseil en Deep Tech est spécialisée dans la conception de systèmes d'IA critiques pour la sûreté destinés aux secteurs de la santé, de la finance et de la réglementation. Nos architectures sont validées au regard de protocoles établis et accompagnées d'une documentation de conformité complète.