VoxFence / Autorisation de paiement en entreprise
Un appel convaincant n'est pas une autorisation de paiement.
Dans une instruction de virement synthétique de $25.6 million, un score d'authenticité fourni de 0.90 semble rassurant. Nous montrons comment la porte de politique déterministe de VoxFence la bloque en utilisant le contexte de paiement et les indicateurs d'endpoint fournis avant qu'un rail de trésorerie simulé ne puisse l'exécuter.
$25.6 million
instruction bloquée malgré un score fourni élevé
Cas d'école synthétique
2/2
cas de fraude synthétique stoppés
Six scénarios étiquetés fixes
0/4
cas légitimes finalement stoppés
Comprend une étape de vérification simulée
Il s'agit d'une démonstration d'architecture d'autorisation avec des signaux synthétiques, des intégrations simulées et des réponses consultatives en cache, et non d'un détecteur de deepfakes opérationnel.
Séparer la persuasion de la permission
Les équipes de trésorerie et de sécurité doivent poser deux questions distinctes : un appel semble-t-il authentique, et ce paiement est-il autorisé de manière indépendante ? Traiter la première réponse comme une permission de transférer des fonds laisse le bénéficiaire et le processus d'approbation en dehors de la décision.
Le cas d'ancrage synthétique combine une instruction uniquement par vidéo, de nouveaux bénéficiaires, un endpoint non attesté et un indicateur d'injection. Son score fourni élevé ne change aucun de ces faits. La question d'examen pertinente est de savoir quelles preuves peuvent réellement stopper l'exécution à la frontière de paiement.
Comment la porte de politique décide
VoxFence normalise le contexte de paiement et les indicateurs d'appel/appareil fournis. Huit règles déterministes rapportent des conclusions ; le code prend la décision contraignante. Le score du détecteur fourni et le paragraphe consultatif en cache ne peuvent pas modifier une branche de la porte.
| Condition configurée | Décision | Résultat final simulé |
|---|---|---|
| Montant inférieur à $50,000, indépendamment des autres indicateurs de risque | AUTO_APPROVE | EXECUTED |
| Montant d'au moins $50,000 ; bénéficiaire connu, approbation corroborée, endpoint attesté et aucun indicateur d'injection | AUTO_APPROVE | EXECUTED |
| Autres instructions d'au moins $50,000 avec injection signalée ou un endpoint non attesté | BLOCK | BLOCKED, avec escalade de sécurité simulée ; le rappel ne peut pas la débloquer |
| Instructions restantes d'au moins $50,000, y compris de nouveaux bénéficiaires ou une approbation uniquement par vidéo non corroborée | STEP_UP | EXECUTED après un rappel simulé joignable et autorisé ; sinon HELD |
La corroboration désigne un canal avec ticket ou à double approbation, ou un indicateur de second approbateur fourni. La vérification indépendante utilise un canal préenregistré simulé hors de l'appel. Un canal de production nécessiterait des coordonnées fiables et une autorité que l'appelant ne peut pas choisir.
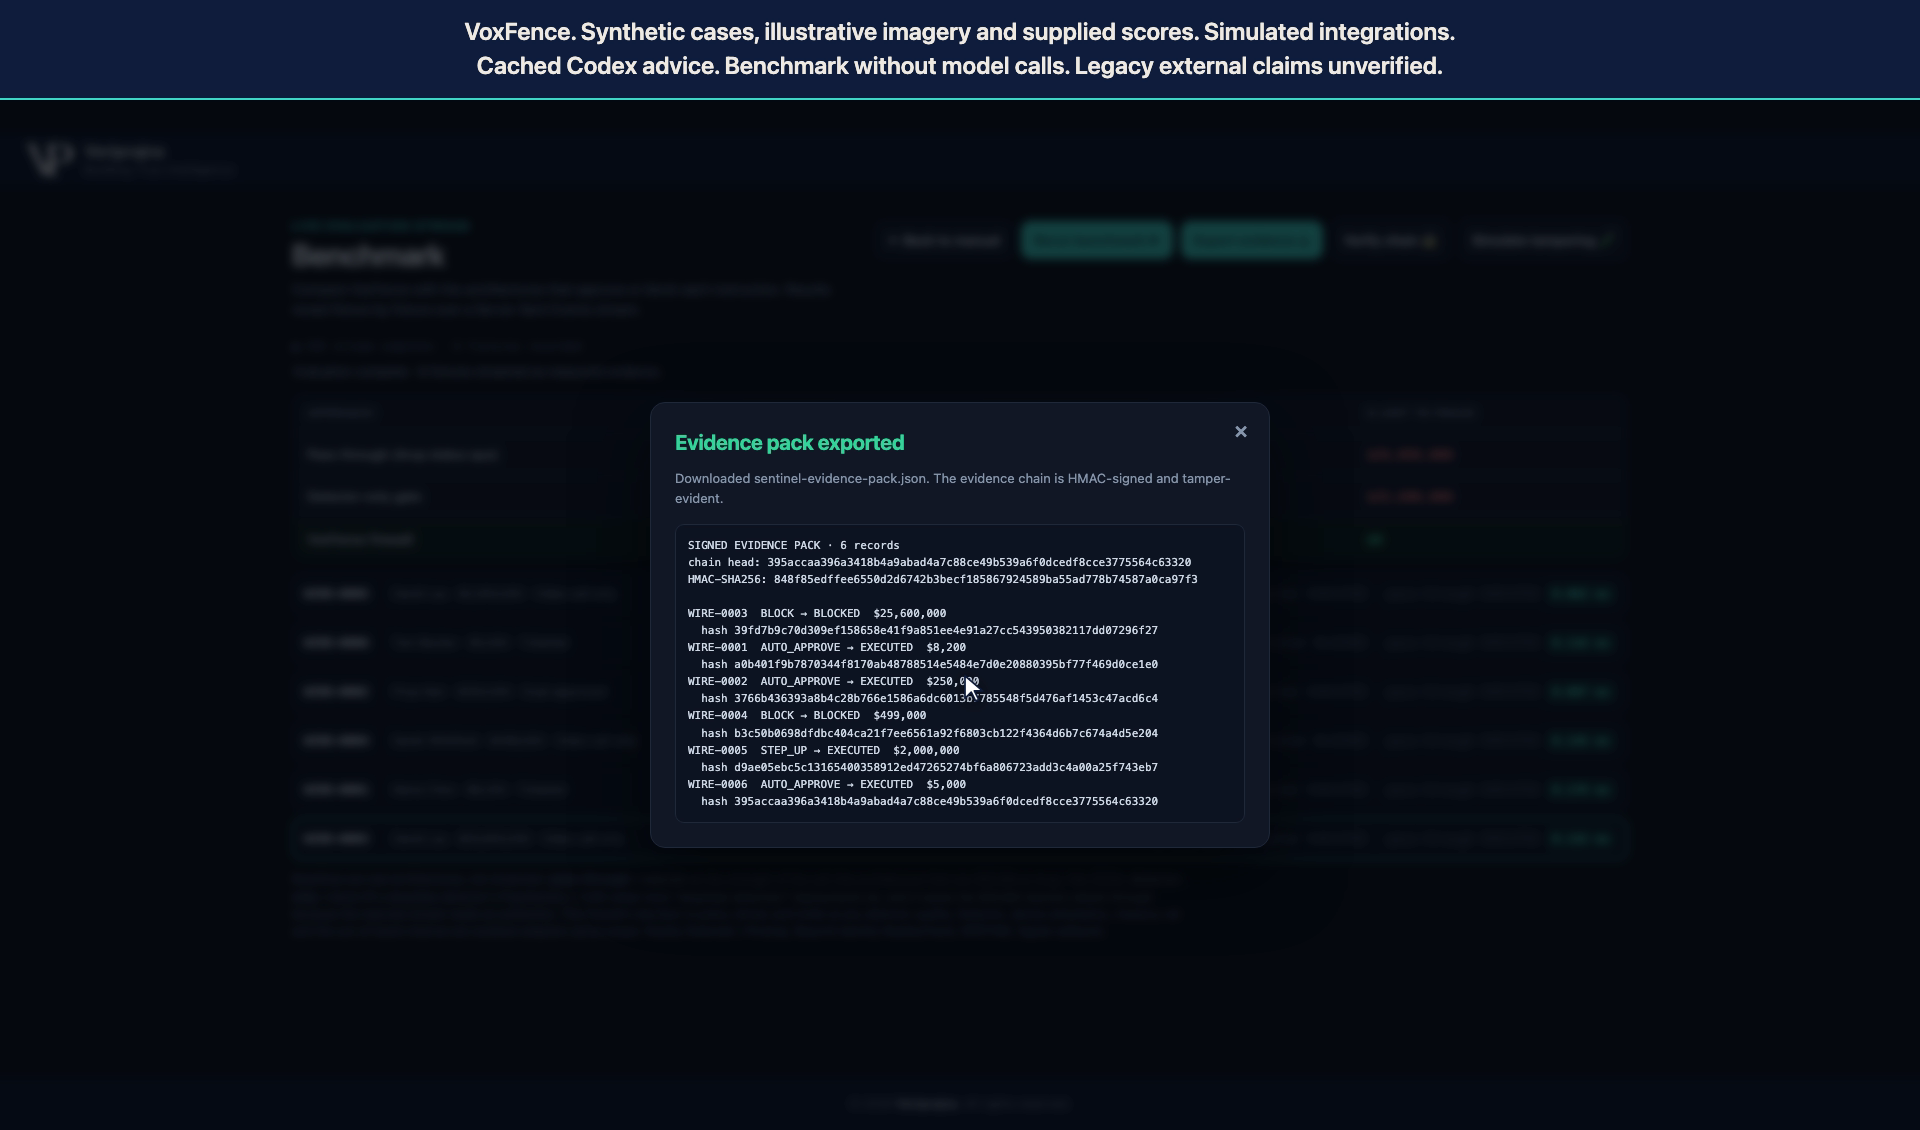
Le pack de décision exporté conserve les signaux, les identifiants de règles déclenchées, les décisions et les résultats de rappel dans une chaîne de hachage SHA-256 avec une signature HMAC-SHA256. La vérification locale détecte la modification d'enregistrement démontrée sous les hypothèses de clé de démonstration. La clé de signature par défaut ne fournit aucune garde de production protégée, et les enregistrements ne sont pas immuables.
Suivre l'instruction de l'appel à la décision de paiement
Il s'agit de captures de l'interface actuelle de VoxFence avec des en-têtes de portée explicites. Tous les cas, noms, scores, indicateurs et réponses de rappel sont synthétiques. Les affirmations relatives aux incidents historiques, assurances et normes visibles dans l'interface source ne sont pas vérifiées et ne constituent pas des preuves pour les affirmations de cette page.
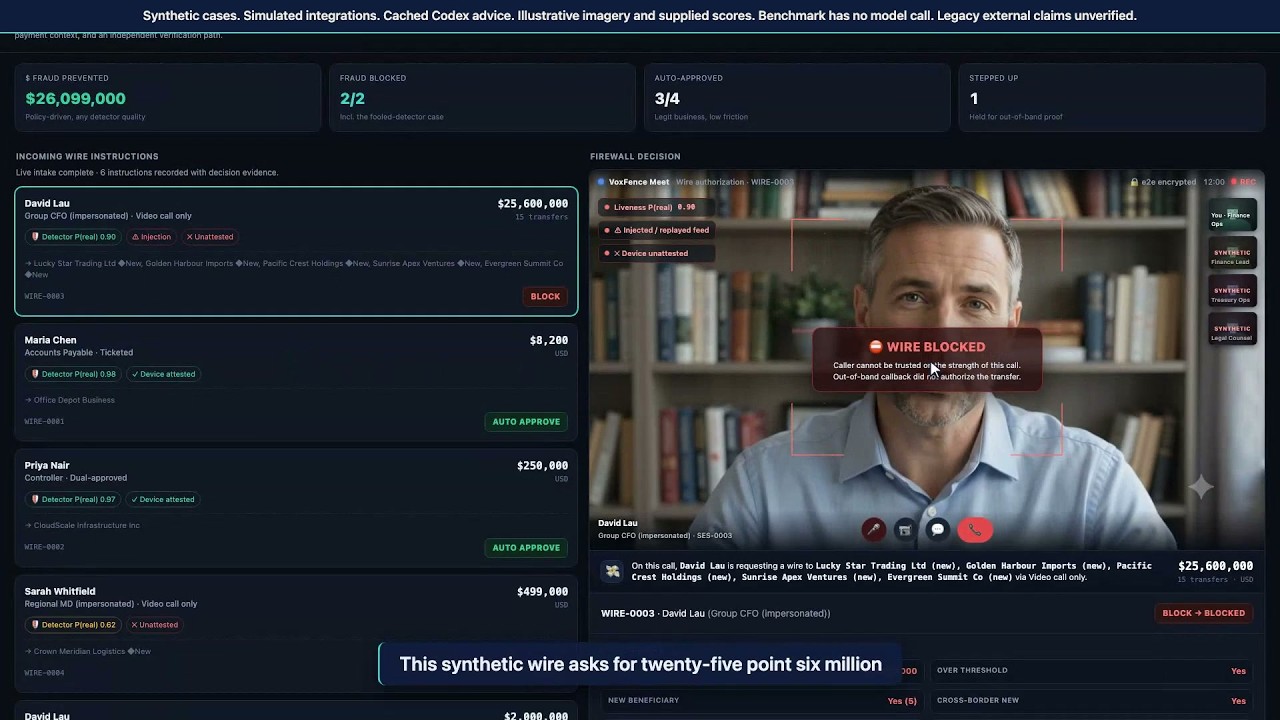
Exemple concret : $25.6 million, 15 transfers, five new beneficiaries
L'instruction préparée arrive uniquement par un appel vidéo illustratif. Elle désigne cinq nouveaux bénéficiaires à Hong Kong, ne dispose d'aucune approbation corroborée, et fournit un indicateur d'appareil non attesté et un indicateur d'injection. Son P(authentic) fourni est de 0.90.
Ce score est une entrée, non une mesure effectuée à partir de l'appel représenté. La question de paiement est de savoir si la porte configurée autorise l'exécution. Ici, la réponse est BLOCK, suivie de BLOCKED dans le circuit de trésorerie simulé.
1. Maintenir la frontière de paiement séparée de l'appel
L'instruction sélectionnée et son résultat final apparaissent ensemble. Un score rassurant n'autorise pas cette instruction de valeur élevée. Les autres fiches visibles sont des jeux de données synthétiques distincts, non des virements supplémentaires au sein de ce cas.
2. Inspecter les entrées fournies et la branche contraignante
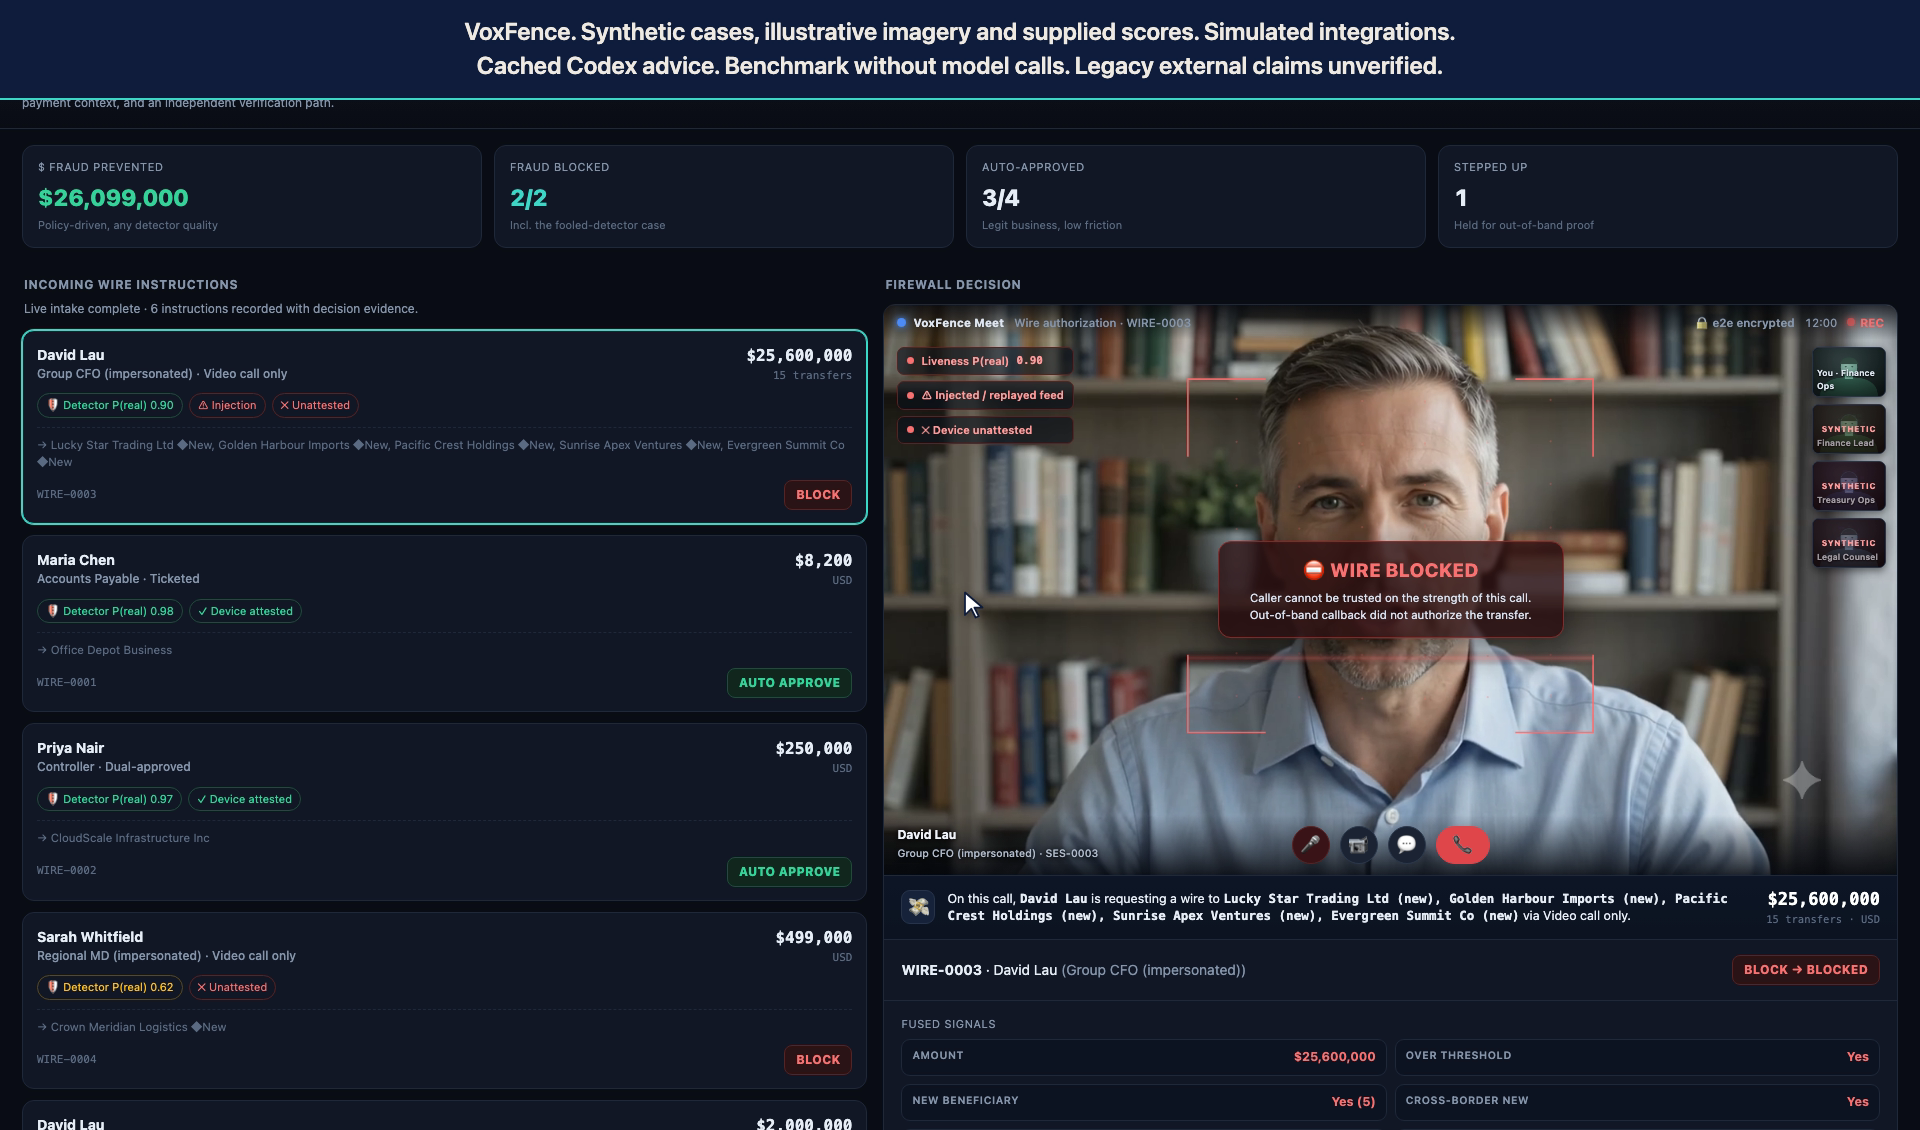
Les conclusions expliquent le contexte, mais la branche de la porte est plus étroite : ce montant dépasse le seuil de $50,000, ne remplit pas les conditions d'approbation automatique corroborée, et présente un indicateur d'injection ainsi qu'un endpoint non attesté. L'une ou l'autre de ces conditions d'endpoint suffit pour BLOCK dans cette branche. Les nouveaux bénéficiaires et le canal uniquement vidéo expliquent pourquoi l'approbation indépendante fait défaut ; le score du détecteur n'est pas une condition de branche.
| Contexte fourni | Valeur du cas concret | Rôle dans la porte |
|---|---|---|
| Montant | $25,600,000 | Utilise la branche de valeur élevée |
| Bénéficiaire et approbation | Cinq nouveaux bénéficiaires ; uniquement par vidéo, sans corroboration | Ne se qualifie pas pour l'approbation automatique de valeur élevée |
| Indicateurs d'endpoint | Non attesté ; injection signalée | Déclenche BLOCK pour cette branche de valeur élevée |
| Score du détecteur | P(authentic) = 0.90 | Entrée affichée, non une autorité de paiement |
3. Enregistrer le rappel indépendant sans affaiblir BLOCK
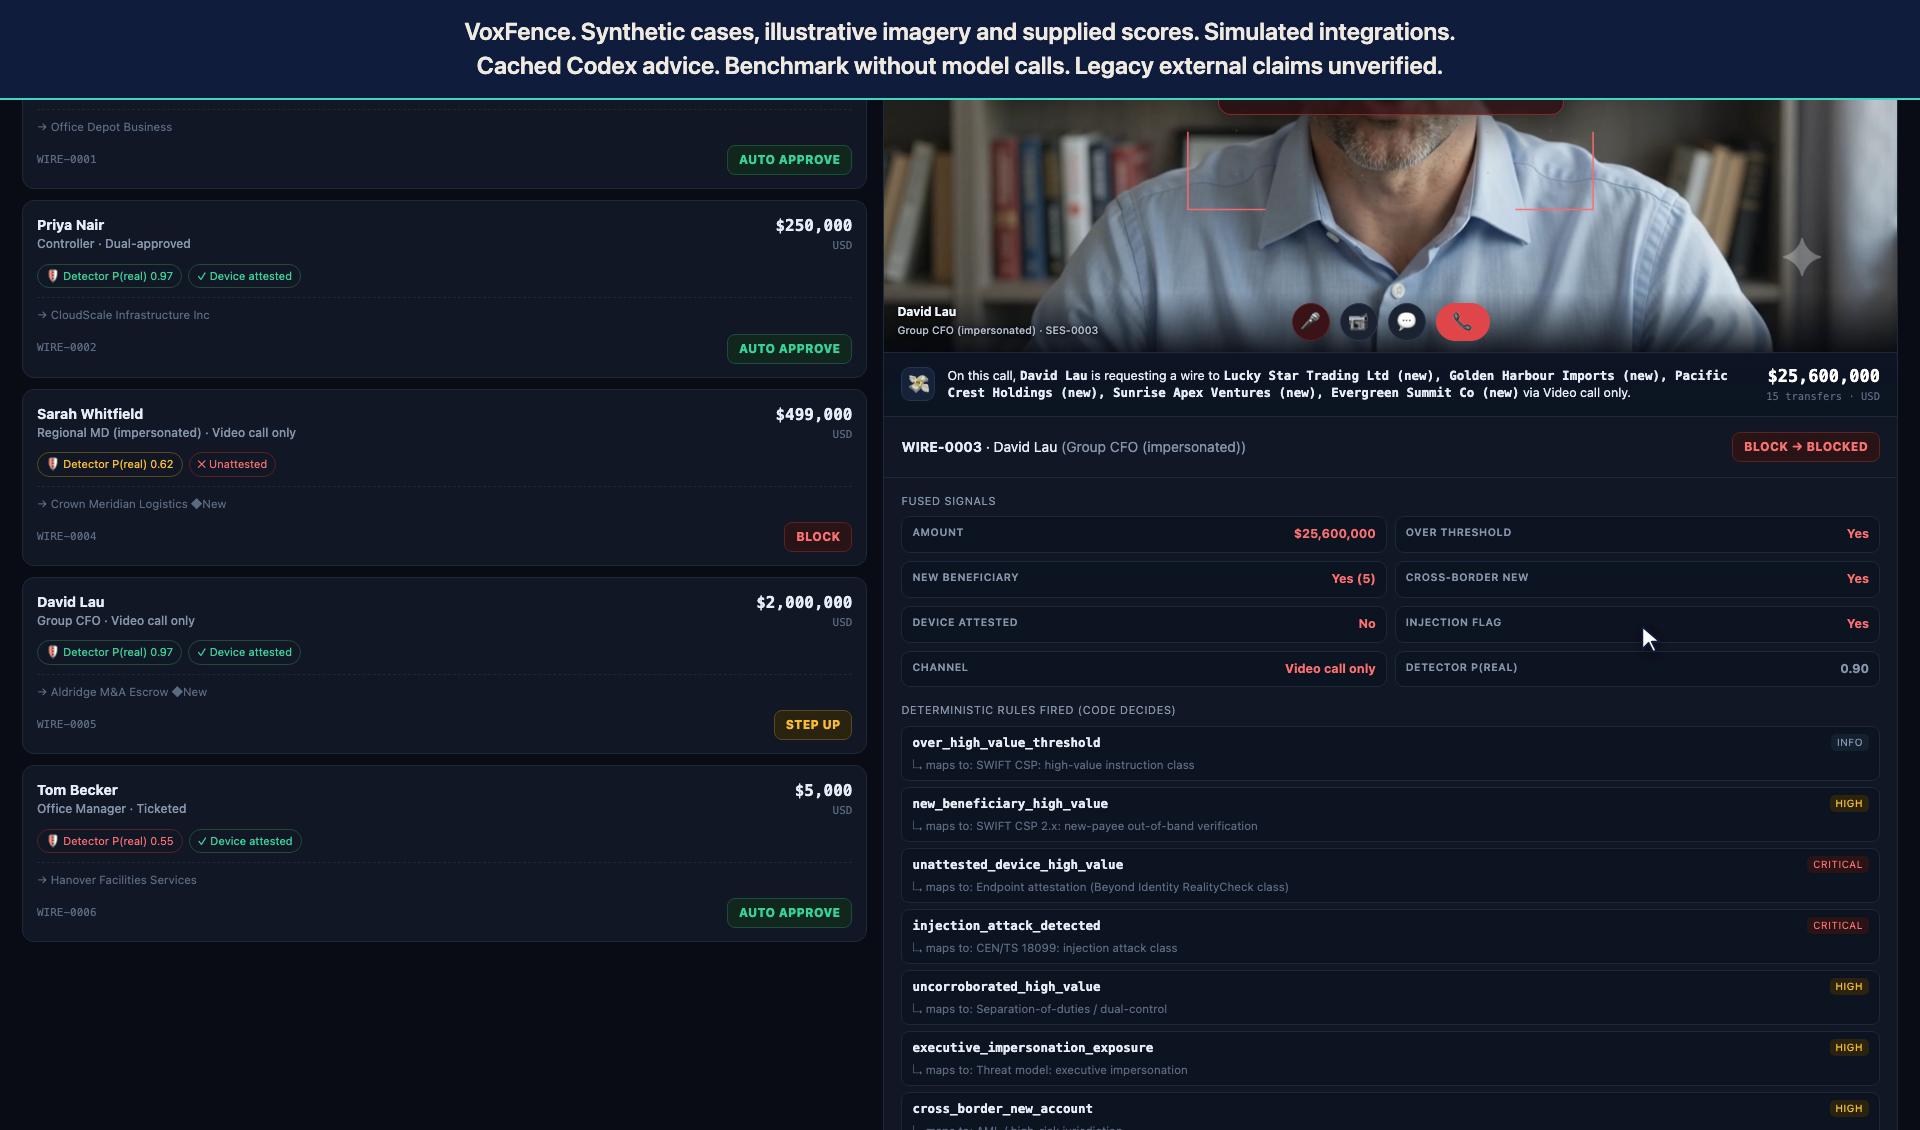
Le rappel préenregistré simulé signale que la demande n'a pas été autorisée. Le résultat final reste BLOCKED et l'escalade de sécurité est simulée. Un rappel positif ne débloquerait pas non plus une instruction BLOCK : l'autorisation de rappel peut débloquer STEP_UP, mais pas effacer la branche BLOCK. Le paragraphe d'analyste en cache explique le résultat mais ne peut pas le modifier.
4. Conserver l'enregistrement de décision, pas seulement une capture d'écran
L'export du pack de décision enregistre les signaux fournis, les identifiants de règles déclenchées, les décisions de la porte, les résultats finaux, les données de rappel et les champs consultatifs. Il ne sérialise pas chaque objet de conclusion détaillé affiché dans l'interface. L'export illustré contient six enregistrements synthétiques, y compris le point d'ancrage bloqué et la libération légitime présentée ci-dessous. Son nom de fichier historique utilise Sentinel ; la démonstration actuelle est VoxFence.
5. Vérifier l'intégrité locale, puis tester une modification d'enregistrement
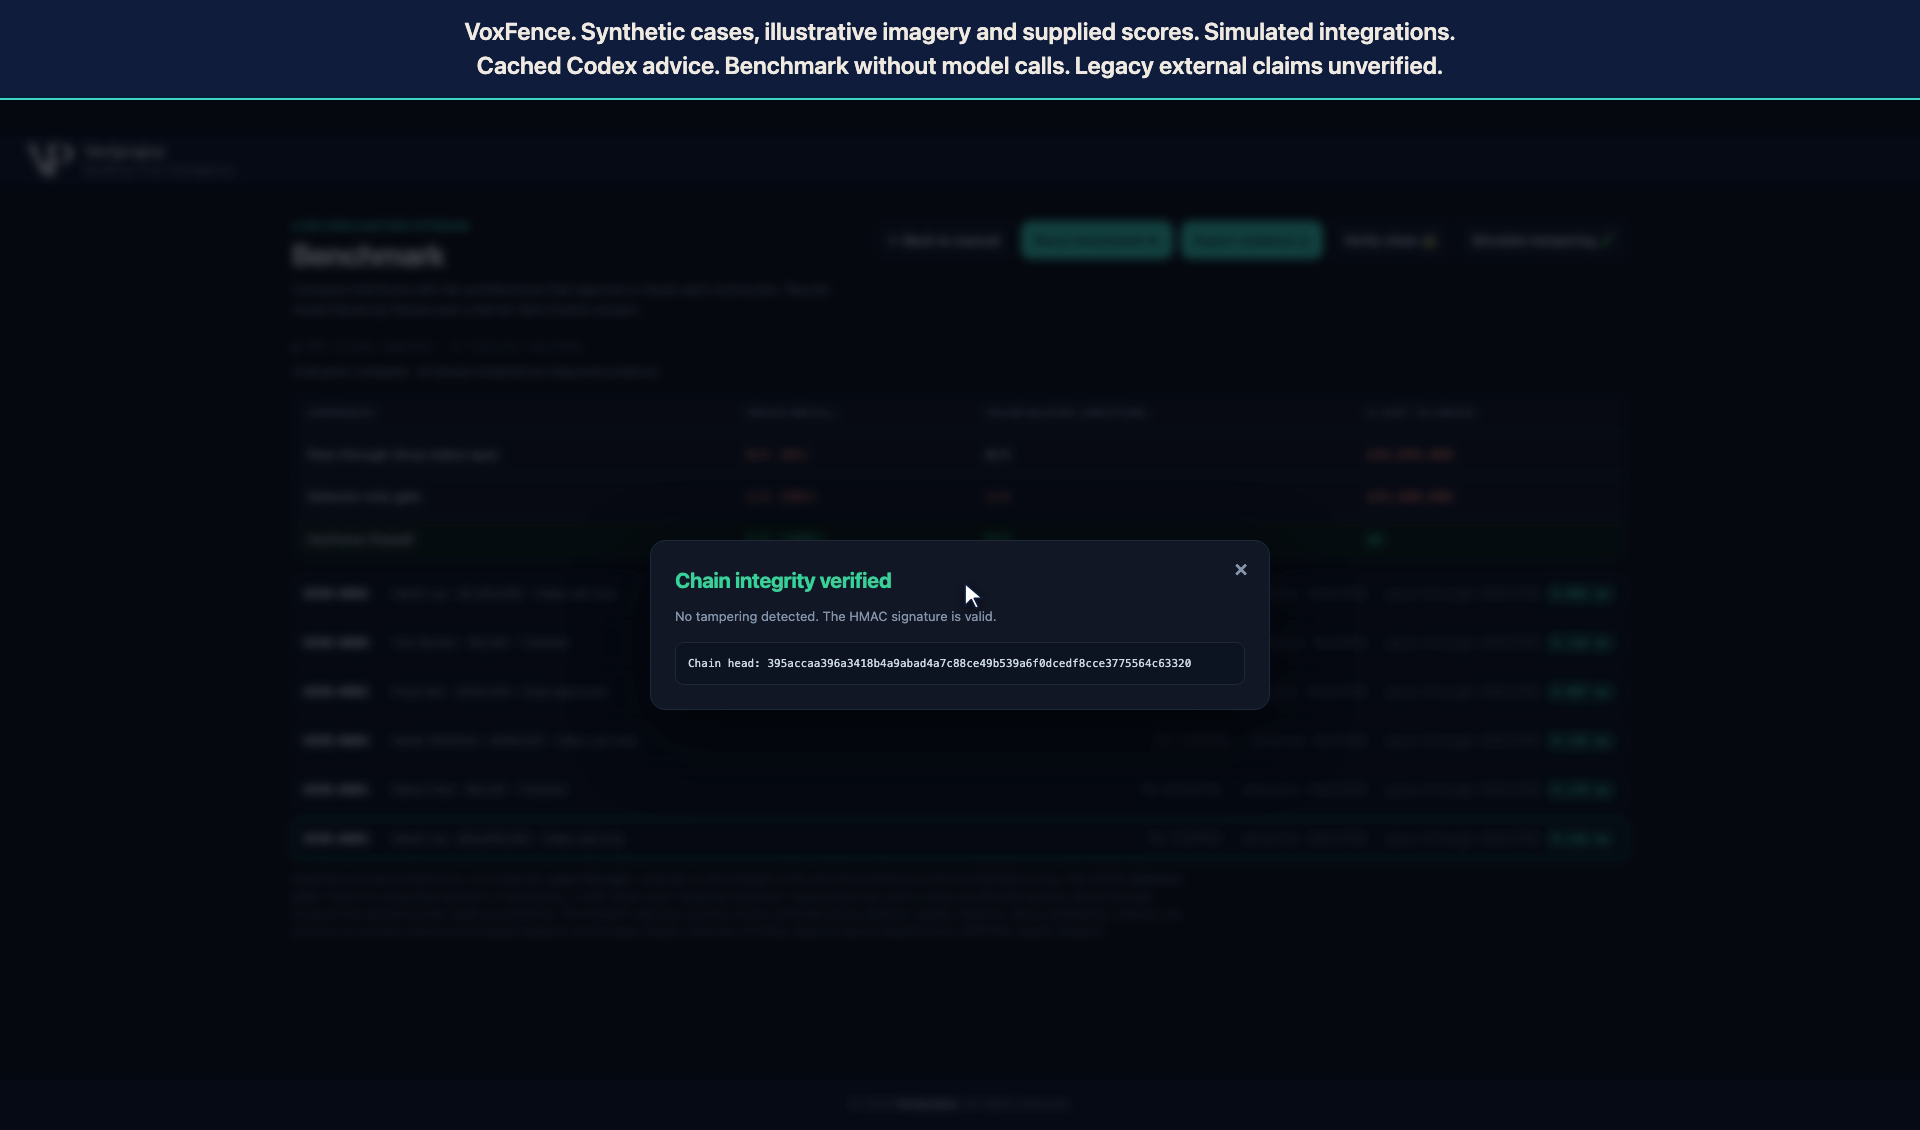
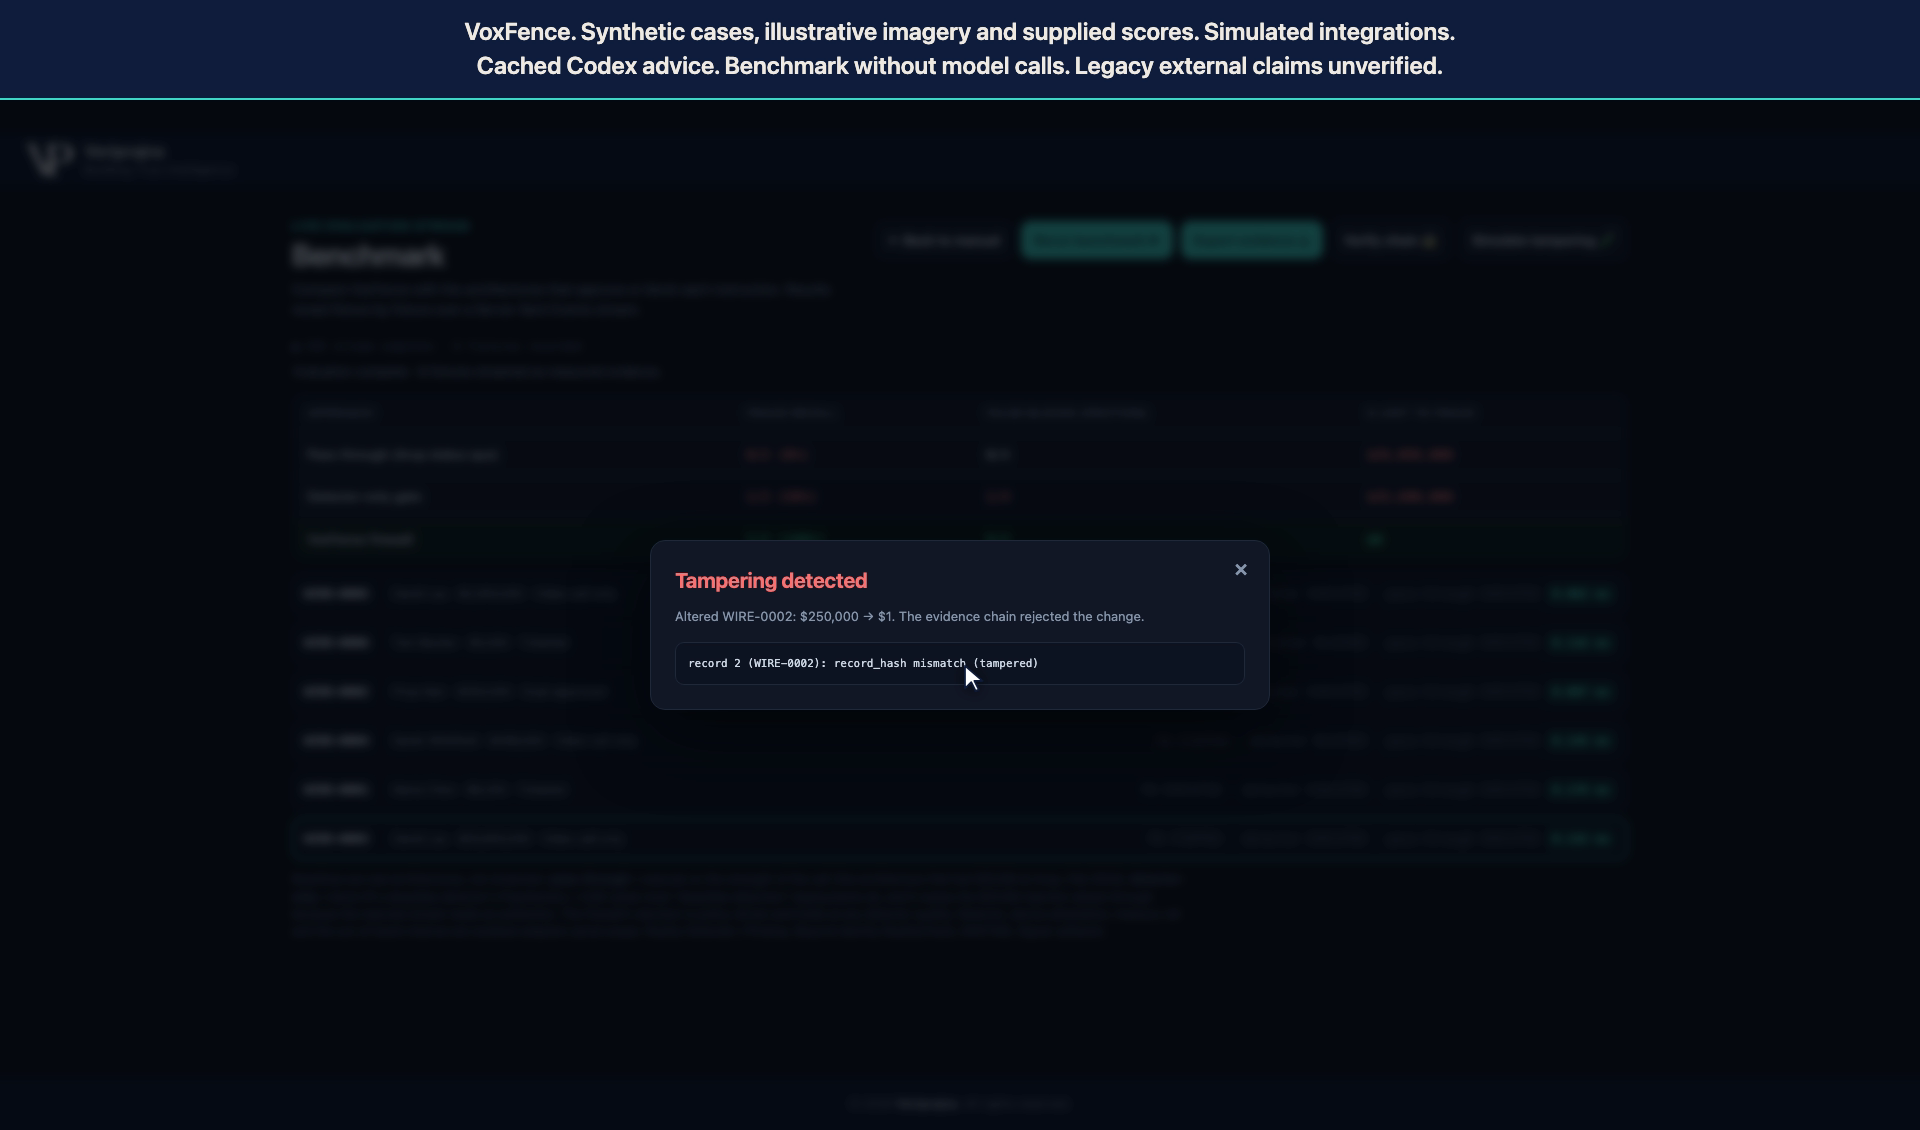
Le pack non modifié passe le contrôle de chaîne locale et de HMAC. L'exercice d'altération distinct change le montant du jeu de données de $250,000 à $1 ; la vérification signale alors une non-concordance de hachage d'enregistrement. Cela contrôle la modification démontrée sous les hypothèses de clé de démonstration. Cela ne prouve pas qui a produit les entrées, n'empêche pas la réécriture et la re-signature avec la clé par défaut, ni ne crée de stockage immuable.
La vérification peut également débloquer les transactions
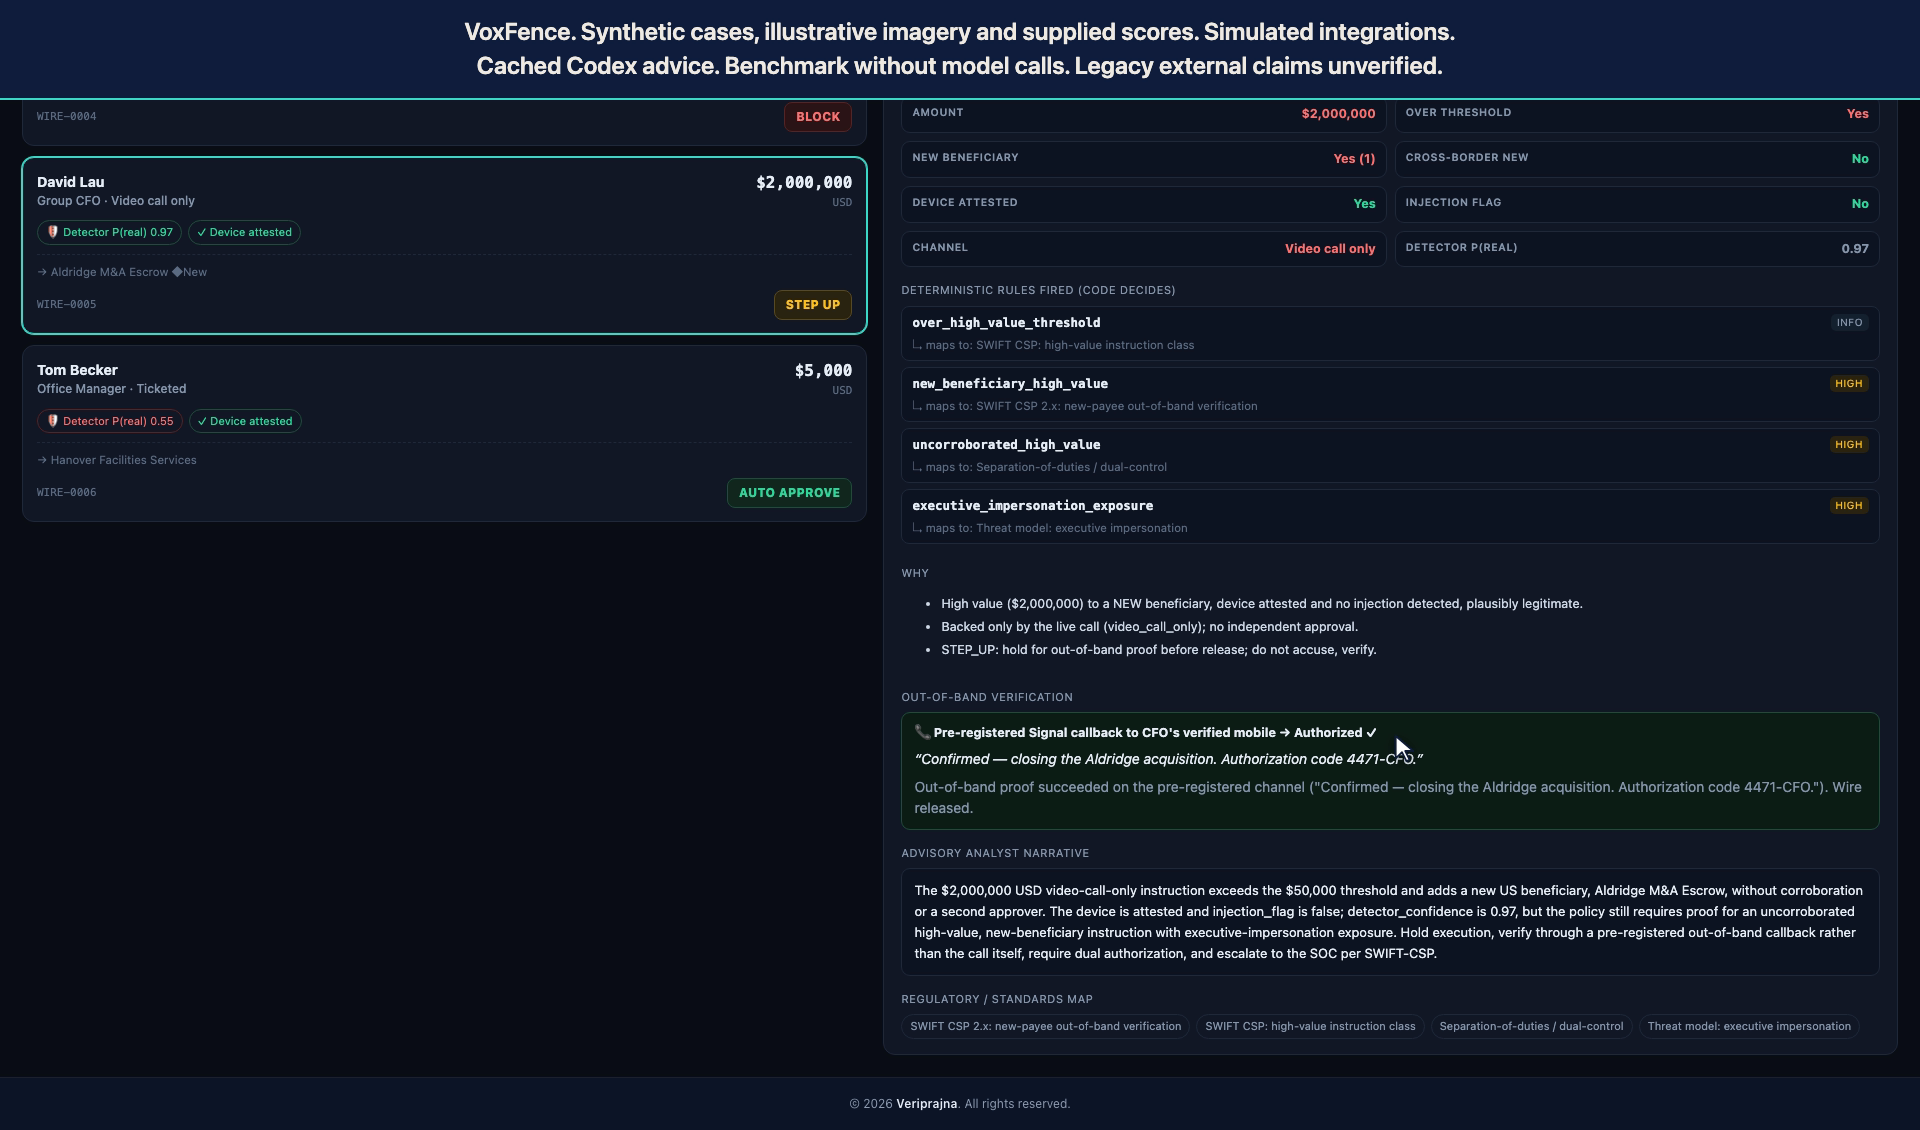
Comparez le cas bloqué à un paiement synthétique de $2 million vers un nouveau bénéficiaire américain. Son endpoint fourni est attesté et ne présente aucun indicateur d'injection, mais l'approbation uniquement par vidéo ne satisfait pas à l'approbation automatique de valeur élevée. La porte adopte STEP_UP ; un rappel simulé joignable et autorisé permet alors EXECUTED. Si ce rappel était injoignable ou refusait l'autorisation, le résultat de STEP_UP serait HELD. Aucun fonds réel ne transite dans l'un ou l'autre des parcours.
Sélectionnez n'importe quelle capture pour l'examiner en taille réelle.
Ce que la comparaison établit
Les six mêmes scénarios étiquetés synthétiques fixes contiennent deux cas de fraude et quatre cas légitimes. L'approche par détecteur seul bloque lorsque le P(authentic) fourni est inférieur à 0.85 ; l'intermédiaire direct exécute chaque instruction. Il s'agit de comparaisons d'architectures configurées, et non de classements de produits commerciaux.
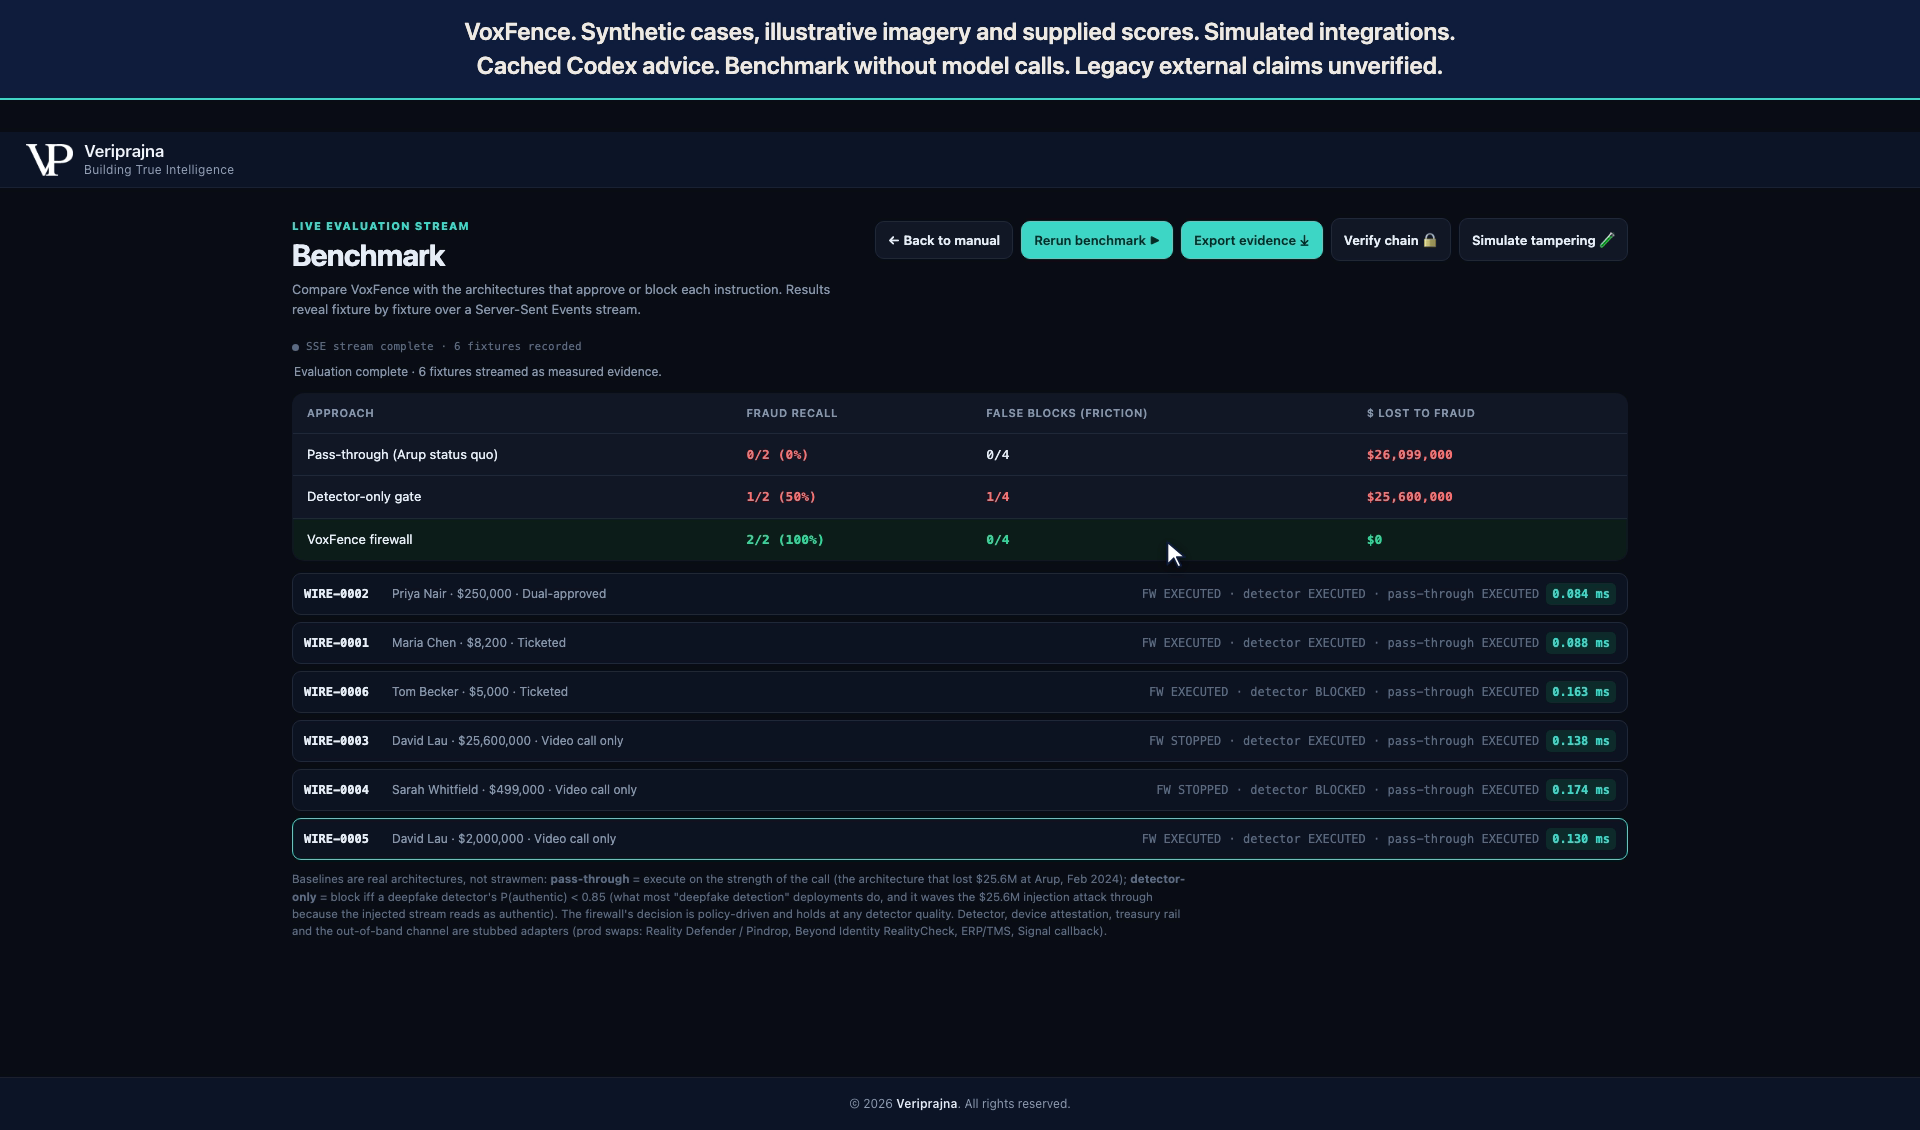
| Approche configurée | Fraude synthétique stoppée | Cas légitimes stoppés | Montant de fraude synthétique autorisé |
|---|---|---|---|
| Pass-through | 0/2 | 0/4 | $26,099,000 |
| Détecteur seul | 1/2 | 1/4 | $25,600,000 |
| Porte de politique VoxFence | 2/2 | 0/4 | $0 |
Les quatre jeux de données légitimes s'exécutent finalement sous la porte. L'un nécessite un rappel simulé, de sorte que zéro cas légitime stoppé ne signifie pas zéro friction. Le test fini ne fournit aucun taux de prévention en production, résultat de latence ou allégation d'économies pour les clients.
Ce que cette démonstration ne fait PAS
Elle n'analyse pas de trames réelles, ne mesure pas la vivacité et n'exécute pas de connecteurs opérationnels bancaires, de visioconférence, d'attestation, de rappel ou de notification de sécurité. Ces intégrations sont simulées. Le tableau de bord enregistré sert des réponses consultatives de Codex en cache, et le banc d'essai s'exécute sans appel de modèle.
Un déploiement nécessiterait une acquisition fiable des signaux, une intégration de trésorerie appliquée, une vérification indépendante sécurisée, des clés protégées et une validation opérationnelle. La branche actuelle de moins de $50,000 approuve automatiquement sans tenir compte des autres indicateurs de risque. Cette limitation de couverture doit être résolue ou explicitement acceptée avant d'adopter cette politique.
Questions posées par les équipes de trésorerie et de sécurité
Un appel vidéo convaincant peut-il autoriser un virement bancaire ?
Un appel convaincant ne fournit pas d'autorisation de paiement indépendante. VoxFence démontre une porte de politique distincte qui contrôle le contexte de paiement et les indicateurs d'endpoint fournis avant de permettre une exécution simulée. Dans son cas synthétique de $25.6 million, un score d'authenticité fourni de 0.90 ne prévaut pas sur la décision BLOCK.
VoxFence détecte-t-il lui-même les deepfakes vidéo ?
Cette démonstration n'analyse pas d'images vidéo réelles et n'exploite pas de détecteur de deepfakes. Son score de détecteur, son indicateur d'attestation d'appareil et son indicateur d'injection sont des entrées synthétiques ; l'imagerie de l'appel est illustrative. La confiance du détecteur n'est pas une condition de décision dans la porte actuelle, et le texte consultatif enregistré provient de réponses de Codex en cache.
Que se passe-t-il lorsqu'un paiement important est légitime ?
Une instruction synthétique de $250,000 est approuvée automatiquement car son bénéficiaire connu, son endpoint attesté et sa double approbation répondent aux contrôles configurés. Une instruction synthétique de $2 million vers un nouveau bénéficiaire requiert en revanche une vérification indépendante et s'exécute après un rappel autorisé simulé. Le renforcement (step-up) ajoute de la friction même lorsqu'une instruction légitime s'exécute finalement.
D'où provient la confirmation indépendante ?
La démonstration utilise un canal de rappel préenregistré simulé en dehors de l'appel vidéo. Une instruction STEP_UP ne s'exécute que lorsque ce rappel est joignable et l'autorise ; sinon, elle reste HELD. Une décision BLOCK reste BLOCKED même si le rappel signale une autorisation. Une utilisation en production nécessiterait un canal sécurisé dont les coordonnées et l'autorité ne peuvent pas être fournies par l'appelant.
Que prouve réellement le résultat des six scénarios ?
Sur six scénarios étiquetés synthétiques fixes, la porte VoxFence stoppe 2/2 cas de fraude et stoppe finalement 0/4 cas légitimes. La comparaison configurée de détecteur seul stoppe 1/2 cas de fraude et stoppe 1/4 de cas légitimes, en utilisant un seuil de P(authentic) fourni inférieur à 0.85. Ces résultats démontrent les circuits de décision testés, non la précision d'un détecteur commercial ou la prévention opérationnelle de la fraude.
Que faudrait-il modifier avant une utilisation en production ?
L'adoption en production nécessiterait une acquisition fiable des signaux, une intégration de trésorerie appliquée, une vérification indépendante sécurisée, des clés de signature protégées et une validation opérationnelle. La porte actuelle approuve automatiquement les montants inférieurs à $50,000 indépendamment des autres indicateurs de risque, de sorte que sa couverture des faibles montants nécessite une refonte explicite ou une acceptation. La chaîne de hachage locale utilise une clé de démonstration par défaut et n'établit pas de garde indépendante ni d'enregistrements immuables.
Recherche technique
Explorez les recherches associées pour un contexte plus large sur cette démonstration.
Inspecter la frontière qui débloque les fonds
Échangez sur l'architecture d'autorisation de paiement avec notre équipe.
Nous pouvons vous aider à définir les signaux, les approbations indépendantes et l'application stricte nécessaires à une conception en production. Cette présentation constitue la preuve d'un comportement configuré, et non une garantie de déploiement.
Évaluation de l'autorisation
- ✓ Frontières d'approbation des paiements
- ✓ Confiance et acquisition des signaux
- ✓ Conception de canaux indépendants
- ✓ Décisions de couverture pour faibles montants
Planification de la mise en œuvre
- ✓ Conception de l'application en trésorerie
- ✓ Circuits de vérification et de déblocage
- ✓ Protection des clés de signature
- ✓ Plan de validation opérationnelle