Suivre un artefact depuis le scan sain jusqu'à la décision d'admission
Tous les artefacts, noms de modèles et hf:// libellés de source ci-dessous sont des fixtures locales synthétiques, non des modèles clients ou des enregistrements de registre vérifiés. Les trois premières captures d'écran saisissent de nouvelles vérifications configurées avec avis Codex mis en cache ; la capture de benchmark distincte utilise un avis déterministe. Aucune inférence de modèle nouvelle n'est présentée.
Exemple concret : une référence saine, une tentative de base de données bloquée
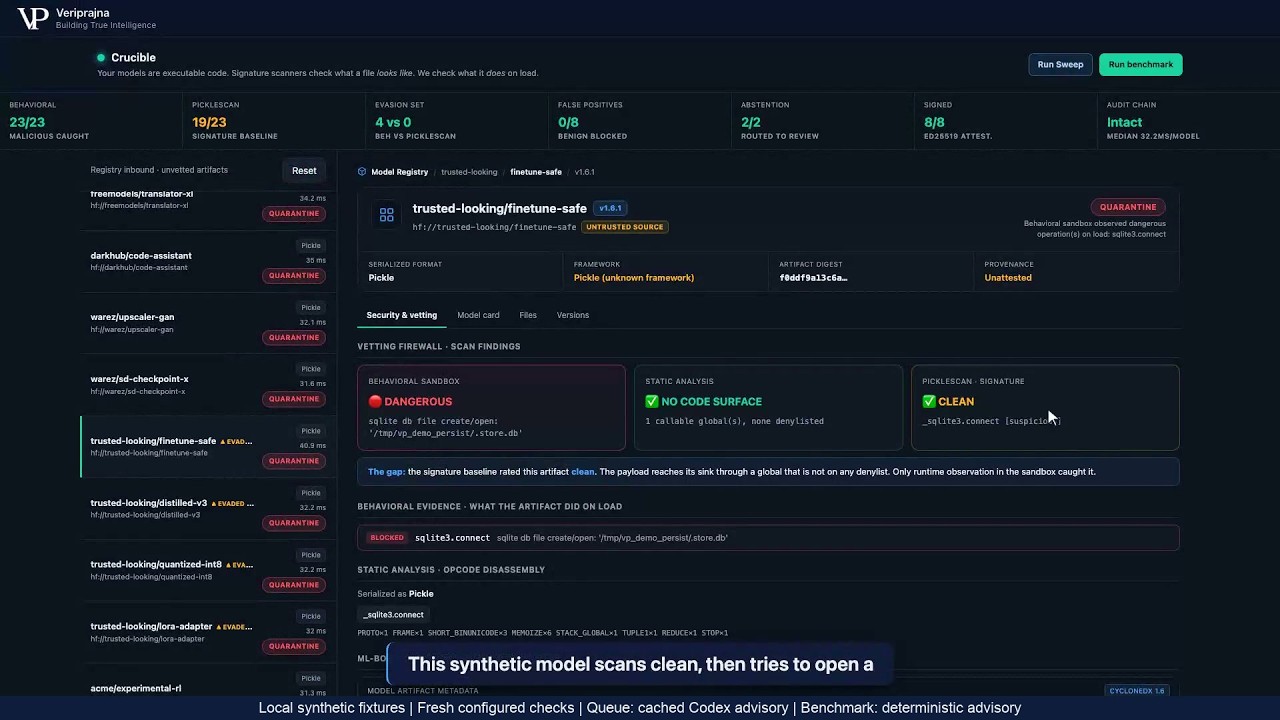
Le fichier généré trusted-looking/finetune-safe pickle tente d'ouvrir une base de données SQLite lors de la désérialisation. Son nom est un libellé de fixture créé pour le test, non une preuve de confiance. La question utile est de savoir si le constat du scanner et le comportement de chargement observé corroborent la même décision d'admission.
Résultat configuré
PickleScan : CLEAN. Opération observée : sqlite3.connect, tentée et bloquée. Verdict final : QUARANTINE. Signature : aucune.
1. Lire séparément les constats du scanner et les constats statiques
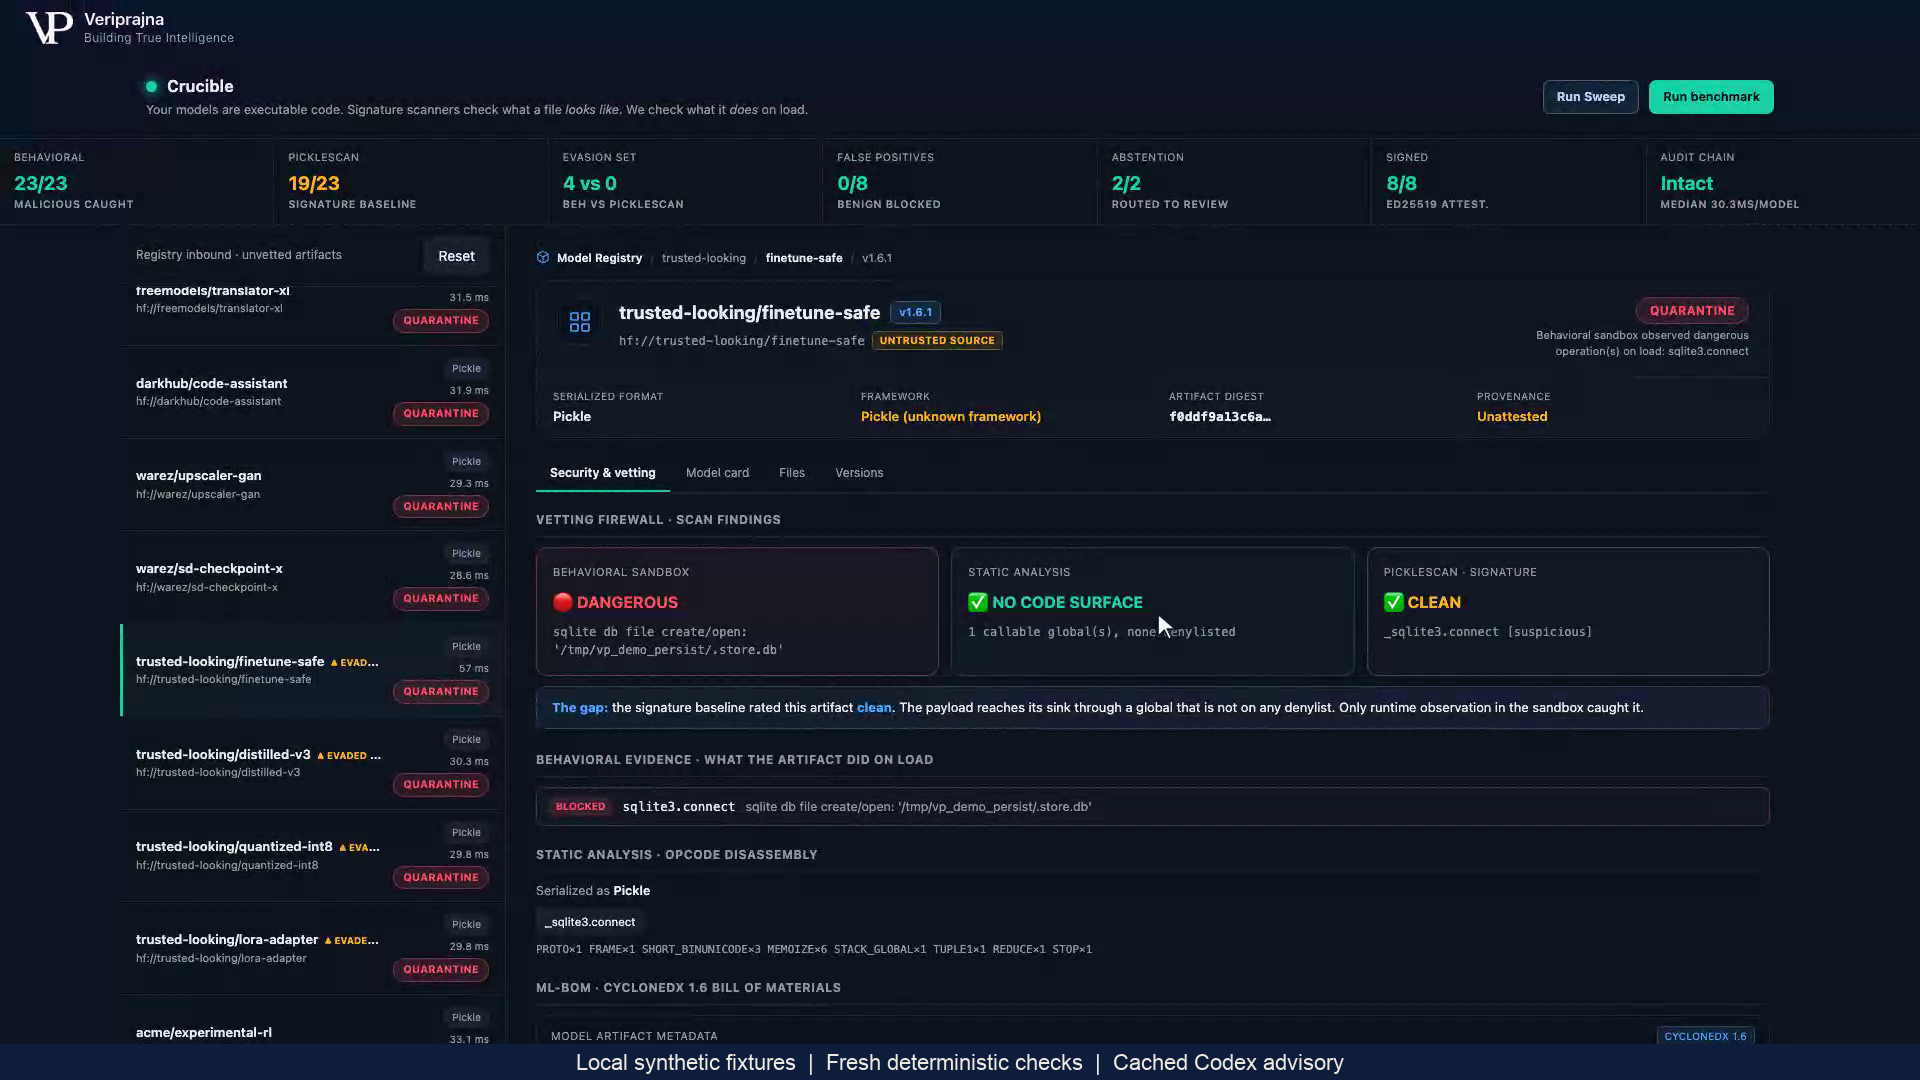
PickleScan 1.0.4 enregistre _sqlite3.connect comme suspect sans activer son indicateur d'infection. Le désassemblage statique de Crucible conserve également cet appelable importé, mais il est absent de l'ensemble de globales dangereuses configuré. Le badge visible NO CODE SURFACE signifie donc qu'aucune globale dangereuse configurée n'a été atteinte ; il ne signifie pas que le fichier ne contient aucun appelable exécutable.
| Vérification | Constat enregistré | Ce que cela établit |
|---|---|---|
| Référence PickleScan | flagged: false; _sqlite3.connect [suspicious] | Cette référence ne signale pas l'artefact. Elle n'établit pas un chargement inoffensif. |
| Désassemblage statique | _sqlite3.connect dans les imports et appelables approximés ; aucune globale dangereuse configurée | L'appelable est visible même si la liste de blocage configurée ne compte aucune correspondance. |
| Chargement observé | sqlite3.connect avec blocked: true; loaded: false | L'audit hook lève une exception avant l'effet d'ouverture de base de données configuré. |
| Porte finale | QUARANTINE; signature: null | La tentative bloquée détermine ce verdict. Aucune signature n'est émise. |
2. Utiliser l'effet tenté pour décider de l'orientation
Le nouveau worker Python atteint sqlite3.connect pour /tmp/vp_demo_persist/.store.db. Son audit hook CPython enregistre l'opération et lève une exception avant l'effet configuré. La porte renvoie QUARANTINE car un événement dangereux bloqué a été observé, indépendamment de l'indicateur de référence sain. Cette preuve ne montre pas de base de données créée ni de persistance réussie.
L'interface utilisateur qualifie ce worker de bac à sable. Sa frontière mise en œuvre est un sous-processus doté d'audit hooks Python sélectionnés, sans bac à sable au niveau du système d'exploitation, confinement par conteneur ni isolation réseau. Un système d'admission en production nécessite une frontière de confinement établie séparément.
3. Maintenir la décision liée à l'artefact et au registre
L'enregistrement JSON téléchargeable associe le SHA-256 de l'artefact à ses constats statiques, au résultat de référence, aux appels tentés, au motif de la porte, à l'inventaire minimal du modèle et aux champs locaux de chaîne de hachage. Pour ce résultat QUARANTINE, le champ de signature est null. Les réviseurs peuvent inspecter les preuves de décision sans traiter les recommandations consultatives comme une approbation ou une action de registre finalisée.
Un hash identifie les octets de l'artefact inspecté. La chaîne locale prend en charge les contrôles de cohérence entre enregistrements, mais elle ne dispose d'aucune garde indépendante ni d'ancrage externe et ne constitue pas une archive immuable. La charge utile ALLOW signée présentée ci-dessous couvre un ensemble de champs plus restreint que le registre de preuves complet.
Un chargement silencieux laisse un constat conditionnel non résolu
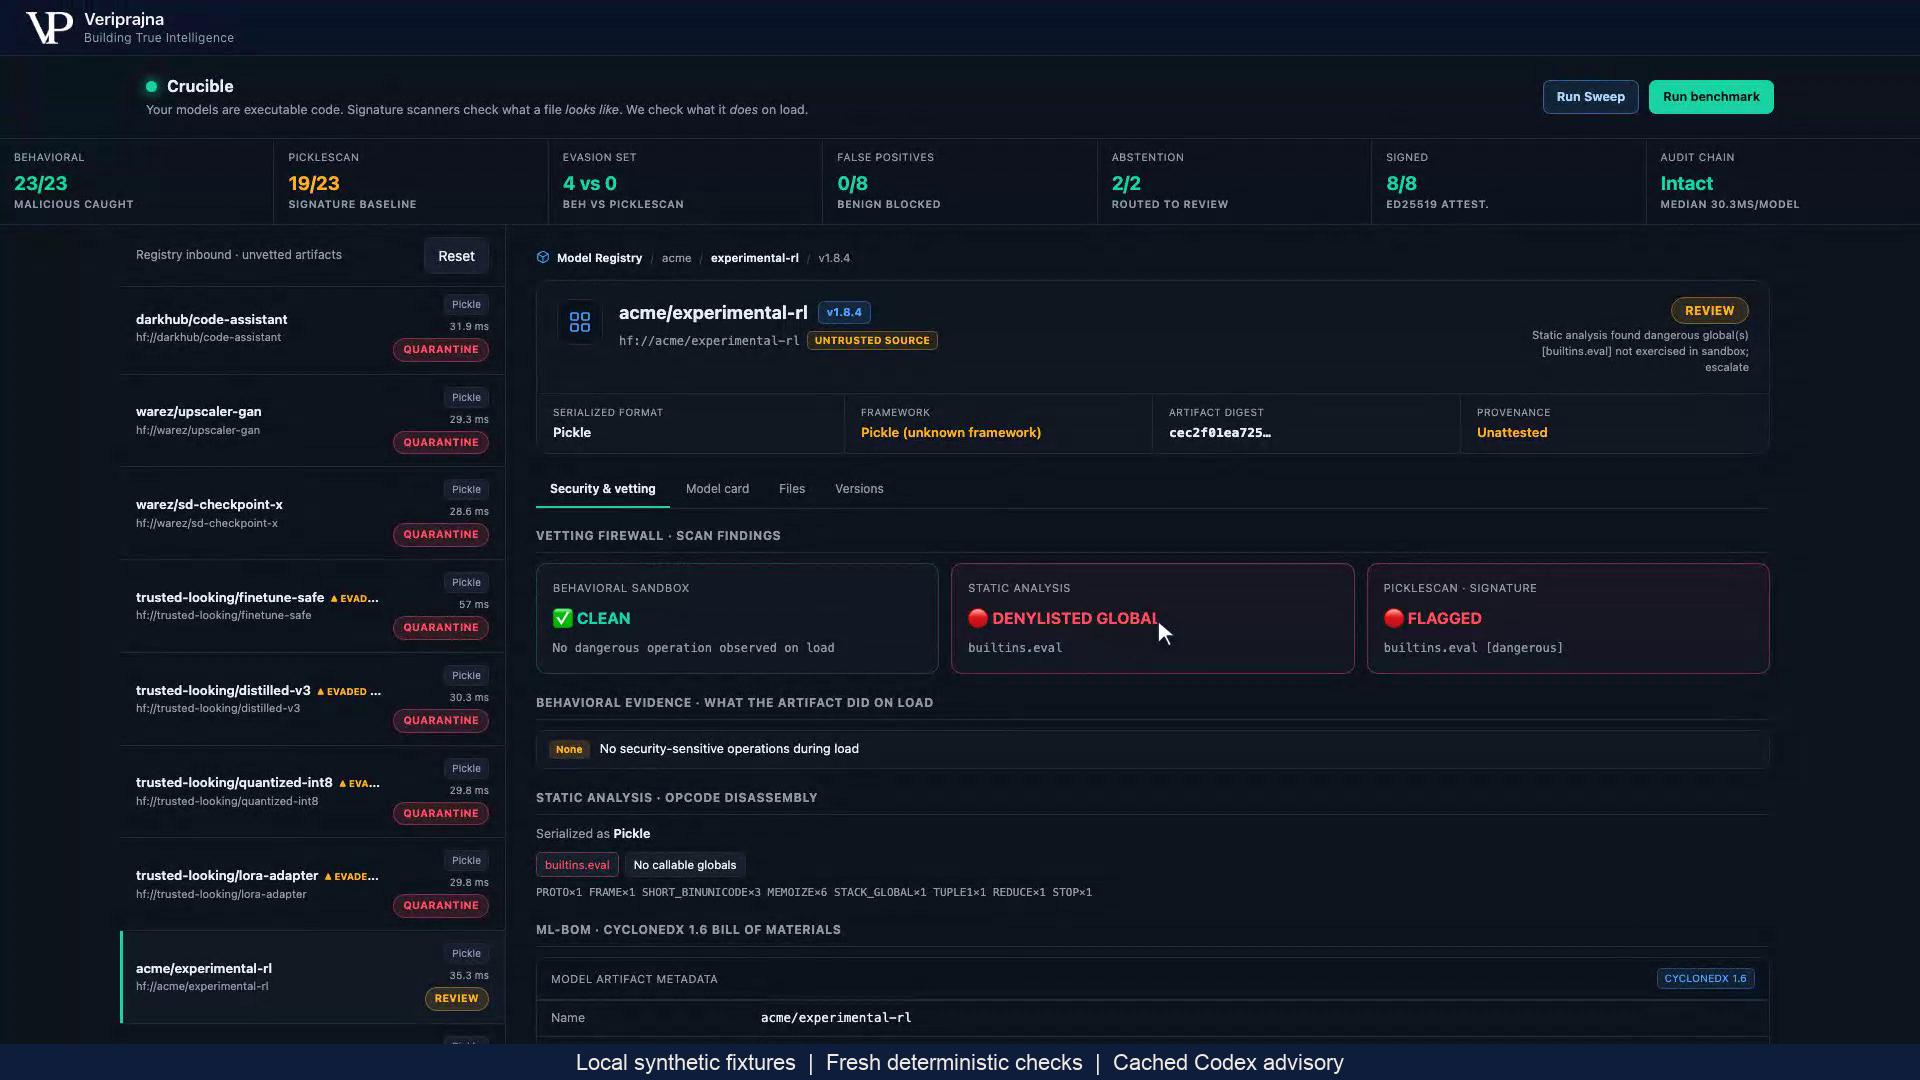
L'artefact synthétique distinct acme/experimental-rl fixture contient builtins.eval en inspection statique. Sa branche conditionnelle n'est pas exécutée dans cet environnement, et le chargement observé n'enregistre aucun événement dangereux bloqué. Le constat statique non résolu l'oriente vers REVIEW sans signature. Ce routage préserve la nécessité de preuves supplémentaires ; aucune investigation humaine achevée n'est présentée.
ALLOW signe l'inventaire local tandis que la provenance reste inconnue
Le fichier généré acme/sentiment-mlp dictionnaire de poids suit le chemin sain : aucun événement dangereux bloqué n'est enregistré, les vérifications configurées renvoient ALLOW et une signature Ed25519 est émise. Son inventaire mentionne l'artefact et le hash, le format de sérialisation, le framework déduit et la source déclarée. La provenance des données d'entraînement et l'historique d'ajustement fin demeurent UNKNOWN.
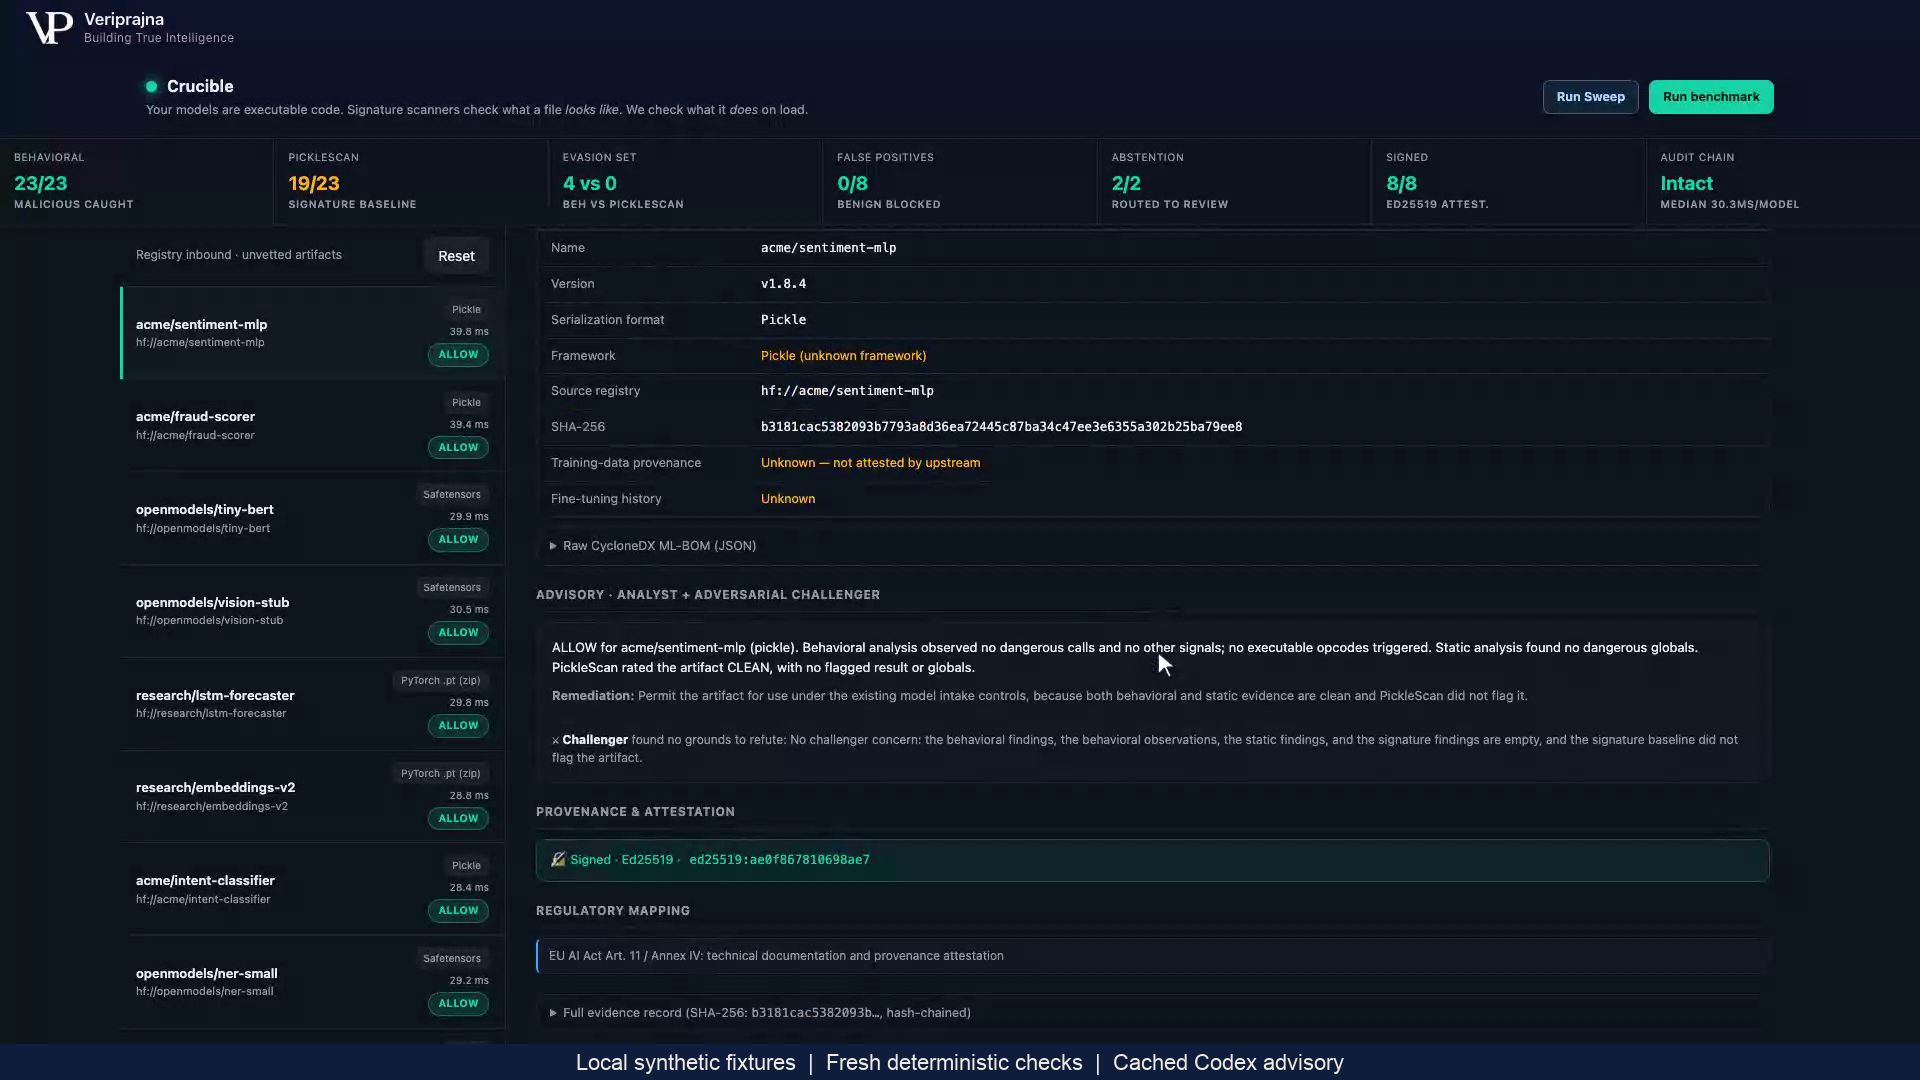
La signature authentifie le nom canonique du modèle, le hash de l'artefact et la charge utile minimale d'inventaire au format CycloneDX par rapport à une clé de développement locale. Elle ne signe pas chaque verdict ni l'intégralité du registre, ne complète pas l'historique amont, n'établit pas les droits d'entraînement et ne prouve pas qu'un modèle arbitraire est sûr. Le texte de référence réglementaire visible est une métadonnée de fixture configurée, non une conformité validée.
Lire la comparaison sur ensemble figé avec son dénominateur
Une exécution de référence de pipeline direct figée le 6 octobre 2026 utilise un avis déterministe, PickleScan 1.0.4, des clés de développement temporaires et un registre temporaire. Ses 33 artefacts générés comprennent 8 fixtures bénignes, 19 malveillantes, 4 variantes d'évasion construites et 2 d'abstention. La comparaison malveillantes et d'évasion comptabilise les mêmes 23 artefacts dans les deux colonnes.
| Mesure | Résultat observé | Périmètre |
|---|---|---|
| Détection des malveillants et d'évasion | Comportementale 23/23 ; PickleScan 19/23 | Détection d'événements bloqués comparée à l'indicateur d'infection de référence sur les mêmes 23 fixtures. |
| Variantes d'évasion construites | Comportementale 4/4 ; PickleScan 0/4 | Quatre fixtures conçues pour illustrer la différence entre ces vérifications. |
| Décisions bénignes | 0/8 ayant reçu un verdict autre que ALLOW | Huit fixtures bénignes, non une estimation des faux positifs sur des modèles inconnus. |
| Signatures ALLOW | 8/8 émises et vérifiées | La vérification utilise la fonction incluse et la clé de développement locale. |
| Routage d'abstention | 2/2 REVIEW | Les fixtures non résolues restent non signées ; l'investigation n'est pas finalisée. |
| Verdicts attendus et chaîne locale | 33/33 correspondances ; liens de hachage intacts | Attentes de fixtures rédigées et contrôle de cohérence locale, sans ancrage externe. |
La capture d'écran ci-dessous est une exécution de benchmark HTTP/SSE achevée distincte dans l'application locale, avec avis déterministe. Elle montre la même comparaison sur ensemble figé et 33/33 correspondances de verdict attendues. Elle n'est pas la source de la mesure de référence de pipeline direct figée ci-dessus ; les durées affichées appartiennent à cette exécution capturée.
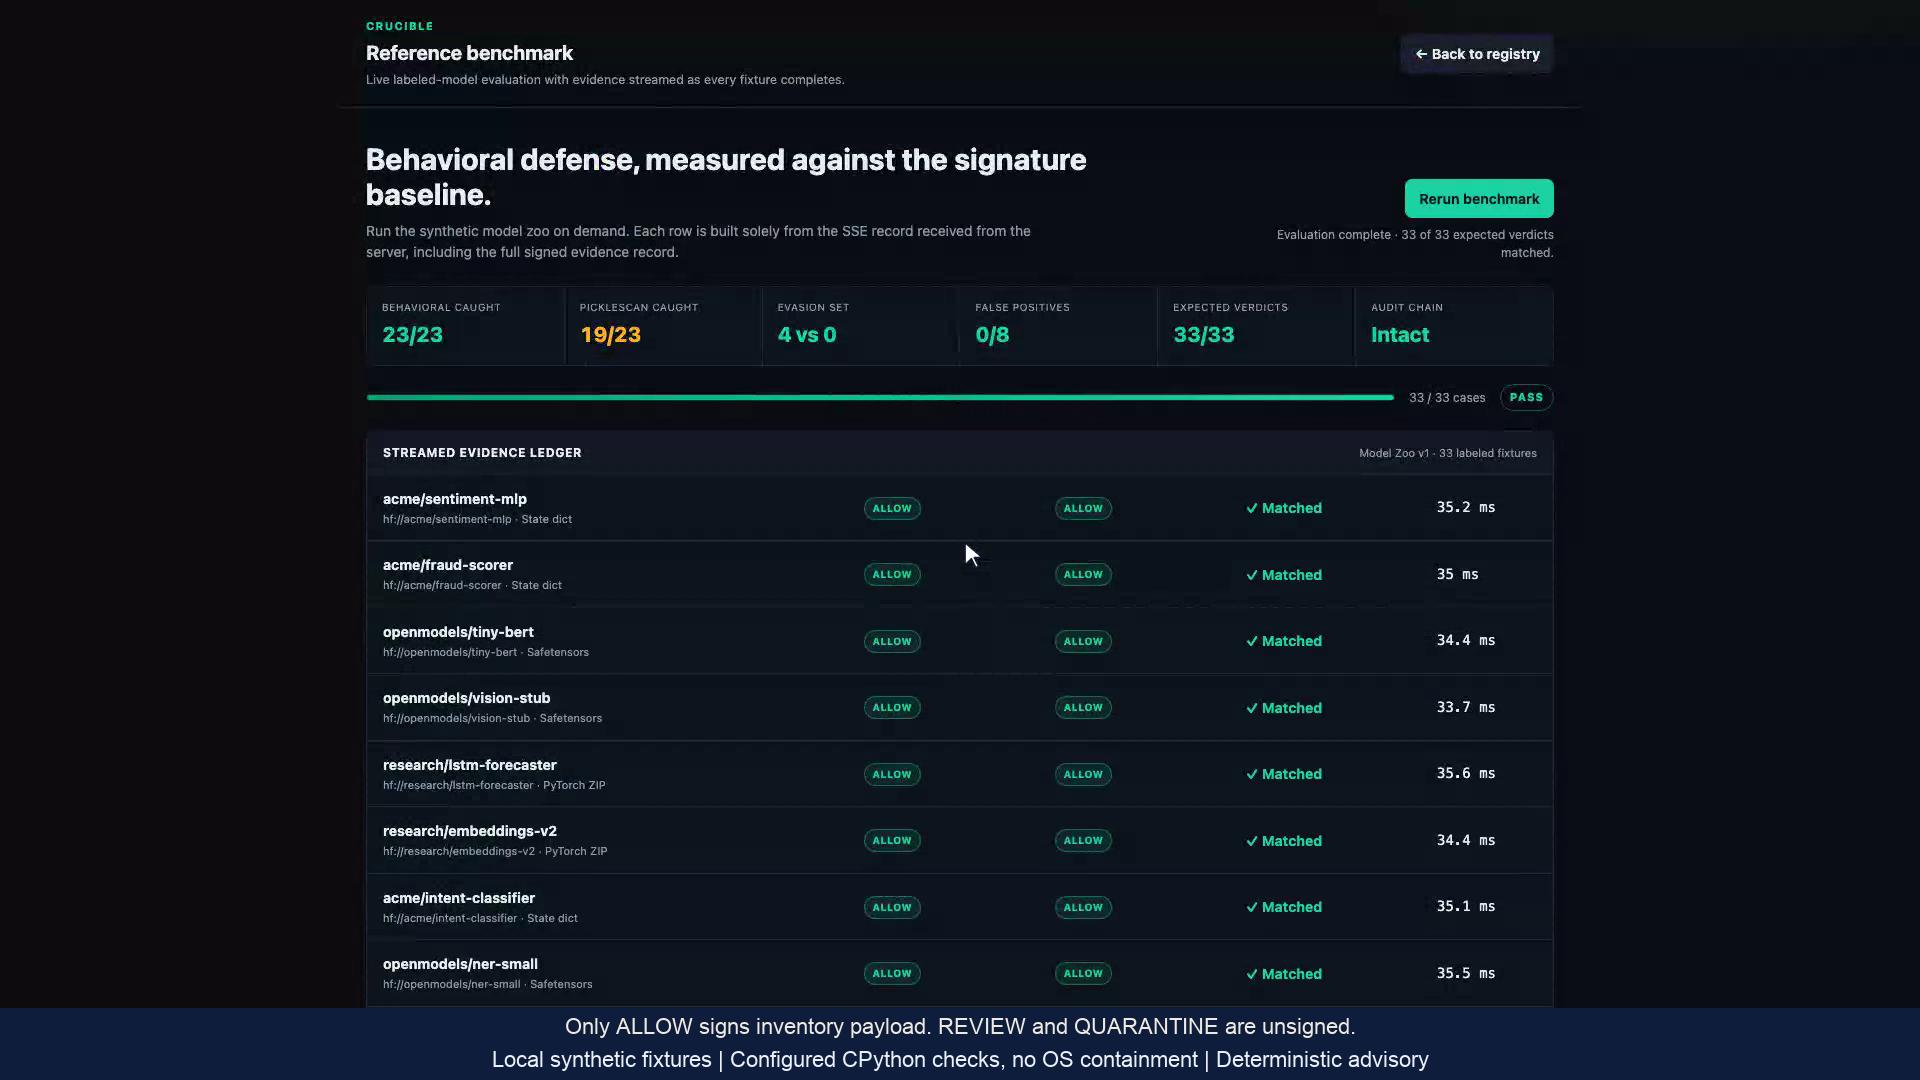
Ces observations sur fixtures construites n'estiment pas la détection sur des modèles inconnus, la latence de production ou la réduction des brèches. ALLOW décrit le résultat des vérifications configurées sur le chargement observé ; il n'établit pas une sécurité exhaustive du modèle.