Gouvernance de l'IA et conformité réglementaire
Des programmes de gouvernance de l'IA multi-juridictionnels qui résistent aux évaluations de conformité de la Loi sur l'IA de l'UE, à l'examen de la FTC et à la communication de pièces en responsabilité du fait des produits.
L'ère de l'application des lois pour l'IA d'entreprise a débuté avant la plupart des programmes de gouvernance. Les plateformes de gouvernance suivent le statut de conformité et les programmes des Big Four fournissent des documents méthodologiques, mais aucun ne résout les failles architecturales qui rendent les systèmes d'IA non conformes. Notre approche consiste à construire la couche de gouvernance technique qui s'intercale entre les systèmes d'IA déjà exploités par une entreprise et les obligations réglementaires que ces systèmes déclenchent.
L'échéance de la Loi sur l'IA de l'UE est exécutoire sans filet de sécurité normatif
Les obligations de l'Annexe III de la Loi sur l'IA de l'UE relatives au haut risque deviennent exécutoires le 2 août 2026. Le CEN et le CENELEC n'ont pas fourni de normes harmonisées avant l'échéance fixée en août 2025 , si bien que les entreprises préparant leurs évaluations de la conformité ne disposent d'aucune voie de « présomption de conformité » sur laquelle s'appuyer — elles doivent démontrer leur conformité directement par rapport au texte du règlement.
Une étude d'appliedAI portant sur 106 systèmes d'IA d'entreprise a révélé que 18 % étaient clairement à haut risque, 42 % à faible risque, et que 40 % ne pouvaient être classés avec certitude dans aucune des deux catégories. Près de la moitié des systèmes d'IA en production aujourd'hui se trouvent dans une zone grise de classification qui deviendra une exposition aux sanctions dans quatre mois.
Comment classifier les systèmes d'IA lorsque près de la moitié se trouve dans une zone grise ?
Le problème fondamental est que les entreprises confondent la finalité prévue d'un système avec son contexte réel de déploiement — un outil d'analyse RH peut être à faible risque en mode de reporting agrégé, mais à haut risque lorsqu'il influe sur des décisions d'embauche individuelles.
Notre méthode consiste à construire des cadres de classification qui mettent en correspondance les cas d'usage réels, les flux de données et les parcours de décision de chaque système d'IA avec les catégories de l'Annexe III, en signalant les systèmes où le contexte de déploiement crée une classification de risque plus élevée que ne le suggère la description du produit (détaillé dans notre recherche sur la vérité réglementaire de l'IA d'entreprise et la responsabilité algorithmique). Le CEN et le CENELEC n'ayant pas fourni de normes harmonisées, il n'existe aucun raccourci de conformité — la classification doit être effectuée directement par rapport au texte de la réglementation.
Faut-il viser l'ISO 42001 dès maintenant ou attendre les normes harmonisées ?
L'ISO/IEC 42001 correspond directement aux exigences clés de la Loi sur l'IA de l'UE en matière de gestion des risques, gouvernance des données, documentation, surveillance, sécurité et sûreté. Microsoft, SAP et Cornerstone OnDemand ont déjà obtenu leur certification. Le paquet Omnibus numérique pourrait reporter les obligations de l'Annexe III à décembre 2027, mais cela n'est pas garanti.
Viser l'ISO 42001 dès maintenant vous procure un socle de gouvernance structuré qui se traduit par une préparation à la Loi sur l'IA de l'UE, quel que soit le moment où les normes harmonisées arriveront. Le processus de certification lui-même impose le travail d'inventaire, de documentation et de structure de responsabilisation dont la plupart des organisations ont de toute façon besoin. Le risque d'attendre est d'affronter l'application d'août 2026 sans certification ni normes harmonisées sur lesquelles s'appuyer.
L'application des lois aux États-Unis est fragmentée entre agences fédérales et lois des États
La dynamique d'application des lois aux États-Unis est fragmentée entre agences fédérales et une mosaïque croissante de lois des États. La FTC a engagé au moins une douzaine d'actions répressives contre l'AI-washing en 2025, dont une amende de 193 000 $ contre DoNotPay pour avoir prétendu être le « premier avocat robot au monde » et une interdiction visant Evolv Technologies pour des affirmations infondées de détection d'armes par IA.
La SEC a déclaré l'AI-washing « priorité immédiate » en mai 2025, s'appuyant sur ses accords transactionnels de mars 2024 avec Delphia (225 000 $) et Global Predictions (175 000 $) pour avoir fabriqué de toutes pièces des capacités d'IA qu'elles n'avaient jamais développées.
Le droit des États s'accumule rapidement. Une entreprise opérant dans plusieurs États a besoin d'une matrice de conformité, et non d'une simple politique :
- California SB 53 — entrée en vigueur le 1er janvier 2026 ; impose aux développeurs de modèles pionniers de publier des référentiels de risque et de signaler les incidents de sécurité, avec des pénalités pouvant atteindre 1 million de dollars par infraction.
- Colorado AI Act — entre en vigueur le 30 juin 2026, avec des exigences d'évaluation d'impact algorithmique.
- Plus de 1 100 projets de loi relatifs à l'IA introduits dans les seuls États américains en 2025.
Comment se prémunir de la répression de l'AI-washing par la FTC ?
Evolv Technologies a été interdite après que des écoles ont signalé que les scanners ne détectaient pas les armes, et la SEC a conclu un accord avec Delphia et Global Predictions pour un total de 400 000 $ combinés au sujet de capacités d'IA inventées. La déclaration de politique générale de mars 2026 de la FTC sur l'IA et l'article 5 précise que les allégations trompeuses sur l'IA reçoivent le même traitement répressif que toute autre pratique trompeuse.
La défense réside dans la justification probatoire : chaque affirmation de capacité d'IA formulée publiquement par votre entreprise exige des preuves techniques correspondantes attestant qu'elle fonctionne comme décrit. Une mission audite les allégations marketing sur l'IA par rapport aux capacités réelles des systèmes et est calibrée pour construire l'infrastructure de test et de documentation qui justifie ces allégations en cas de contestation (voir notre recherche sur l'ingénierie de la confiance déterministe face à la répression de l'AI-washing).
Les tribunaux traitent les résultats d'IA comme des produits
La responsabilité du fait des produits évolue plus vite que les référentiels de gouvernance ne peuvent la suivre. Les tribunaux traitent les résultats d'IA comme des produits, et la Directive européenne révisée sur la responsabilité du fait des produits inclut explicitement les logiciels et les systèmes d'IA — ce qui signifie que tout résultat d'IA causant un dommage peut engager la responsabilité du fabricant sans preuve de négligence.
- Garcia v. Character Technologies (octobre 2024) — un tribunal fédéral de Floride a autorisé des poursuites en responsabilité sans faute après le décès d'un adolescent de 14 ans consécutif à des mois d'interaction obsessionnelle avec un chatbot Character.AI.
- Raine v. OpenAI (août 2025) — allègue que ChatGPT a nourri une dépendance émotionnelle et fourni des instructions d'automutilation à un jeune de 16 ans.
- Nippon Life v. OpenAI (mars 2026) — une toute nouvelle catégorie : un assureur poursuivant en justice pour recouvrer les coûts de conclusions juridiques fantaisistes assistées par IA, comprenant des citations d'affaires inexistantes.
Le résultat de votre IA constitue-t-il un produit au sens de la responsabilité sans faute ?
Les tribunaux répondent de plus en plus par l'affirmative. Dans Garcia v. Character Technologies, le tribunal a autorisé des poursuites en responsabilité sans faute en traitant un chatbot comme un produit après le décès d'un adolescent, et l' AI LEAD Act au Congrès classerait les systèmes d'IA comme des produits au niveau fédéral. Pour les déployeurs d'IA d'entreprise, le déficit de documentation devient une exposition aux litiges.
Dossiers de validation, journaux de décision, documentation des tests de sécurité et justification des choix de conception sont les éléments de preuve dont votre équipe contentieuse a besoin lorsqu'un avocat demandeur notifie une demande de production de pièces. Nous concevons le socle probatoire qu'une mission vise à produire, éclairé par notre recherche sur la responsabilité des produits d'IA dans l'ère post-Section 230: des pistes d'audit consignant non seulement ce que le système a décidé mais aussi pourquoi, dans des formats conçus pour résister tant à l'examen réglementaire qu'à la communication préalable de pièces en justice civile.
La tarification algorithmique comporte désormais une exposition antitrust
L'accord de règlement de novembre 2025 du DOJ avec RealPage a établi le cadre répressif de la collusion algorithmique. L'accord de sept ans contraint RealPage à utiliser des données de concurrents vieilles d'au moins 12 mois, interdit le partage en temps réel des données locatives, prohibe la modélisation géographique sous le niveau de l'État et supprime les fonctions d'acceptation automatique.
Aucune responsabilité n'a été admise, mais le message est clair : tout système d'IA qui ingère des données de concurrents pour la tarification — même indirectement via des données d'entraînement — s'expose à des poursuites antitrust au titre de la Section 1 du Sherman Act (notre recherche sur la responsabilité antitrust et l'intégrité architecturale après RealPage). Ce n'est pas un problème limité à l'immobilier. Il s'étend au revenue management du secteur aérien, à la tarification dynamique en assurance et à tout système de tarification algorithmique qui manipule des informations concurrentielles.
Le problème organisationnel est plus vaste que le problème technique
L'enquête mondiale 2026 de McKinsey sur l'IA a révélé que 77 % des échecs de projets d'IA d'entreprise sont organisationnels et non techniques. 41 % des projets avortés étaient des « IA sans foyer » — techniquement livrées mais jamais adoptées sur le plan opérationnel. La variante en matière de gouvernance est pire :
- 98,5 % des organisations déclarent manquer de personnel dédié à la gouvernance de l'IA.
- Seulement 4 % disposent d'une équipe transversale dédiée à la conformité de l'IA.
- 93 % reconnaissent que l'IA générative comporte des risques, mais seulement 9 % s'estiment préparées à les gérer.
La surveillance au niveau du conseil d'administration aggrave le fossé. 66 % des conseils d'administration font état d'une expertise en IA limitée ou nulle, et seulement 14 % discutent d'IA à chaque réunion. Les organisations qui dépensent 665 milliards de dollars dans l'IA en 2026 sont gouvernées par des conseils d'administration qui, pour la plupart, ne peuvent pas évaluer ce qu'ils approuvent. Le rôle de CAIO progresse — 26 % des organisations en comptent un, en hausse par rapport à 11 % en 2023 — mais un titre sans autorité, sans budget et sans mandat transversal est un autre échec organisationnel en sursis.
Pourquoi les programmes de gouvernance de l'IA d'entreprise échouent-ils ?
L'enquête 2026 de McKinsey a révélé que 73 % des déploiements d'IA en entreprise n'atteignent pas le ROI projeté, et les programmes de gouvernance échouent pour les mêmes raisons organisationnelles — 77 % des échecs sont organisationnels, non techniques. Les principaux modes de défaillance spécifiques à la gouvernance :
- Traiter la gouvernance comme une communication éthique plutôt que comme un contrôle de la production (principes soignés, exécution défaillante).
- L'approvisionnement décentralisé en IA, où chaque unité opérationnelle achète des outils de manière indépendante sans inventaire centralisé.
- N'évaluer les modèles qu'avant leur lancement tout en ignorant la dérive de comportement à l'exécution.
- L'absence de responsabilité claire sur les décisions de gouvernance entre les directions juridique, conformité, informatique et opérationnelles.
- Les angles morts au niveau du conseil d'administration, où 66 % des conseils manquent d'expertise en IA pour évaluer ce qu'ils approuvent.
Les programmes de gouvernance qui survivent sont ceux qui intègrent des structures de responsabilisation, des droits de décision transversaux et une surveillance continue dans l'architecture dès le premier jour — non greffés après coup à la suite d'un constat d'audit.
Le shadow AI et les outils tiers sont l'angle mort ignoré par la plupart des programmes
89 % de l'usage de l'IA en entreprise est invisible pour l'organisation — jamais inventorié, ni évalué sur le plan des risques, ni documenté. Le shadow AI est déjà responsable de 20 % de toutes les violations de données, coûtant 670 000 $ de plus par incident que les violations standard. Lorsque les exigences de documentation de la Loi sur l'IA de l'UE en vertu de l' Annexe IV entreront en vigueur, les organisations qui ne peuvent même pas identifier quels systèmes d'IA sont exécutés feront face à un problème qu'aucune plateforme de gouvernance ne pourra résoudre sans le travail d'inventaire fondamental.
78 % des organisations utilisent des outils d'IA tiers, et plus de la moitié des défaillances de l'IA proviennent de ces outils — or, la responsabilité juridique ne s'externalise pas. La Loi sur l'IA de l'UE tient les déployeurs pour responsables, que le système d'IA ait été développé en interne ou acheté.
Le point de départ est la cartographie (discovery) : identifier chaque outil d'IA utilisé à travers l'entreprise, y compris les extensions de navigateur, les fonctionnalités SaaS avec IA intégrée et les intégrations API adoptées par des équipes individuelles. À partir de là, notre approche est un cadre hiérarchisé de risque fournisseur qui concentre l'effort d'évaluation sur les outils traitant des données sensibles ou influençant des décisions à fort impact, aligné sur le NIST AI RMF et vos exigences juridictionnelles spécifiques.
L'IA agentique crée des catégories de gouvernance qui n'existent pas encore
Gartner prévoit que 40 % des applications d'entreprise intégreront des agents d'IA autonomes d'ici la fin 2026. L'OWASP a publié son premier Top 10 pour les applications agentiques en mars 2026, identifiant des risques tels que le détournement d'objectifs, l'usage abusif d'outils, l'usurpation d'identité, l'empoisonnement de mémoire, les pannes en cascade et les agents incontrôlés. L'étude de Strata a révélé que seulement 23 % des organisations disposent d'une stratégie formelle de gestion des identités d'agents à l'échelle de l'entreprise ; 55 % s'inquiètent de l'exposition de données sensibles par les agents, et 52 % redoutent les actions non autorisées.
Des premières briques émergent, mais ce ne sont pas des solutions matures :
- Le Center for AI Standards and Innovation du NIST a lancé la AI Agent Standards Initiative le 17 février 2026 — un programme articulé autour de trois piliers pour des normes d'interopérabilité, de sécurité et d'identité.
- Microsoft a publié son Agent Governance Toolkit le 2 avril 2026 en open source, assurant l'application de règles au runtime avec une latence inférieure à la milliseconde pour LangChain, CrewAI, Google ADK et d'autres frameworks.
Le fossé entre les outils disponibles et les exigences de gouvernance pour les agents autonomes — qui prennent des décisions à travers les systèmes, avec leurs propres identifiants, en posant des actes qui déclenchent des conséquences juridiques et financières — est le plus grand problème de gouvernance non résolu de l'IA d'entreprise aujourd'hui. Nous concevons une architecture de gouvernance agentique pour répondre aux quatre exigences que la plupart des entreprises ne peuvent pas encore satisfaire :
- Gestion des identités et des accès pour les agents opérant à travers de multiples systèmes.
- Attribution des décisions qui fait remonter chaque action autonome à la règle qui l'a autorisée.
- Confinement des défaillances en cascade qui empêche l'erreur d'un agent de se propager.
- Déclencheurs d'escalade humaine (human-in-the-loop) fondés sur des seuils de risque précis plutôt que sur des exigences d'approbation systématique.
Pourquoi les plateformes de gouvernance et les méthodologies des Big Four laissent la même lacune
Le marché des plateformes de gouvernance de l'IA a atteint 2,55 milliards de dollars en 2026 et progresse au rythme de 15,8 % par an. Credo AI, Holistic AI, OneTrust, Microsoft Purview et IBM watsonx.governance offrent tous une gestion des règles au niveau tableau de bord, une notation de conformité et l'inventaire des modèles. Les Big Four ont investi plus de 10 milliards de dollars collectivement dans leurs pôles d'IA depuis 2023 — Deloitte, EY, PwC et KPMG disposent tous de branches de conseil dédiées à la gouvernance de l'IA, et KPMG revendique être le premier cabinet à offrir un accompagnement à la certification ISO 42001.
La lacune est la même pour tous : les plateformes de gouvernance suivent le statut de conformité mais ne résolvent pas les failles architecturales sous-jacentes qui rendent les systèmes non conformes, et les programmes des Big Four fournissent des référentiels méthodologiques mais aucun code de production.
| Ce que l'acteur traditionnel fournit | Ce qu'il est incapable de faire |
|---|---|
| Un tableau de bord Credo AI vous indique que votre IA de recrutement manque d'un audit de biais | Bâtir l'architecture de piste d'audit qui rend le système auditable |
| Une évaluation de maturité Deloitte cartographie votre exposition à la Loi sur l'IA de l'UE | Concevoir le pipeline documentaire d'évaluation de la conformité qui satisfait à l'Annexe IV |
Le coût de l'intégration a posteriori de la gouvernance dans les systèmes existants est 3x à 5x plus élevé que de l'intégrer dès le départ, et la plupart des entreprises ont déjà des dizaines de systèmes d'IA en production sans aucune architecture de gouvernance sous-jacente.
La couche de gouvernance technique que nous construisons
Notre approche consiste à construire la couche de gouvernance technique qui s'intercale entre les systèmes d'IA déjà exploités par une entreprise et les obligations réglementaires que ces systèmes déclenchent. Nous sommes neutres vis-à-vis des éditeurs de plateformes, mais exigeants sur ce qui rend les systèmes d'IA véritablement gouvernables. Une mission est calibrée pour produire :
- Inventaire et classification des risques des systèmes d'IA — cartographie votre parc opérationnel réel selon les catégories de l'Annexe III de la Loi sur l'IA de l'UE, les exigences État par État et les obligations sectorielles.
- Architecture de piste d'audit — consigne la traçabilité des décisions au niveau du système, et pas seulement du modèle, générant la documentation qui satisfait à la fois aux contrôles d'IA de SOC 2 Type II et aux exigences de l'Annexe IV de la Loi sur l'IA de l'UE.
- Évaluation des risques liés aux fournisseurs d'IA tiers — étend la gouvernance aux 78 % d'organisations qui utilisent des outils d'IA que leur programme de gouvernance n'a jamais évalués.
- Architecture de gouvernance de l'IA agentique — prend en charge la gestion des identités, l'attribution des décisions et le confinement des défaillances en cascade pour les agents autonomes.
- Cartographie de conformité multi-juridictionnelle — résout les divergences entre la Loi sur l'IA de l'UE, les lois des États américains et la réglementation sectorielle britannique au sein d'un cadre opérationnel unique.
Ce que coûte un programme de gouvernance de l'IA
Les dépenses moyennes de conformité intersectorielles s'élèvent à 5,2 millions de dollars par entreprise. Les évaluations de conformité au titre de la Loi sur l'IA de l'UE coûtent entre 5 000 EUR et 50 000 EUR par système, avec des coûts de conformité annuels moyens par système de 29 277 EUR. Les plateformes de gouvernance d'entreprise coûtent plus de 100 000 EUR+ par an.
Le facteur de coût déterminant est le calendrier : intégrer a posteriori la gouvernance dans les systèmes d'IA existants coûte 3x à 5x plus cher que de l'intégrer dès la phase de développement. Les organisations qui ont déjà des dizaines de systèmes d'IA en production sans architecture de gouvernance font face au coût total le plus élevé. Nous dimensionnons nos missions en fonction du paysage réel de l'IA — d'un travail ciblé de classification et de piste d'audit pour quelques systèmes à haut risque jusqu'à des programmes complets d'architecture de gouvernance d'entreprise.
Points clés à retenir
- Le compte à rebours est réel : les obligations de l'Annexe III de la Loi sur l'IA de l'UE sont exécutoires le 2 août 2026, sans aucun raccourci par normes harmonisées après que le CEN/CENELEC a manqué l'échéance d'août 2025.
- La répression est multi-fronts : actions de la FTC contre l'AI-washing, accords avec la SEC, poursuites du DOJ pour collusion algorithmique (RealPage), procès en responsabilité du fait des produits (Garcia, Raine, Nippon Life) et plus de 1 100 propositions de loi étatiques.
- L'échec est organisationnel : 77 % des échecs de projets d'IA ne sont pas techniques ; 98,5 % manquent de personnel de gouvernance adéquat et 89 % de l'usage de l'IA est invisible.
- Les acteurs traditionnels laissent un vide : un marché des plateformes de 2,55 milliards de dollars et plus de 10 milliards de dollars d'investissements des Big Four produisent des tableaux de bord et des documents, non l'architecture de piste d'audit et de conformité qui rend les systèmes conformes.
- Intégrez dès la conception, ne greffez pas après coup : intégrer la gouvernance a posteriori coûte 3x à 5x plus cher que de la construire dès le départ.
Gouvernance de l'IA et conformité réglementaire
 Regarder
Conformité du recrutement par IA & audits de biais pour les employeurs multi-juridictionnels | Veriprajna
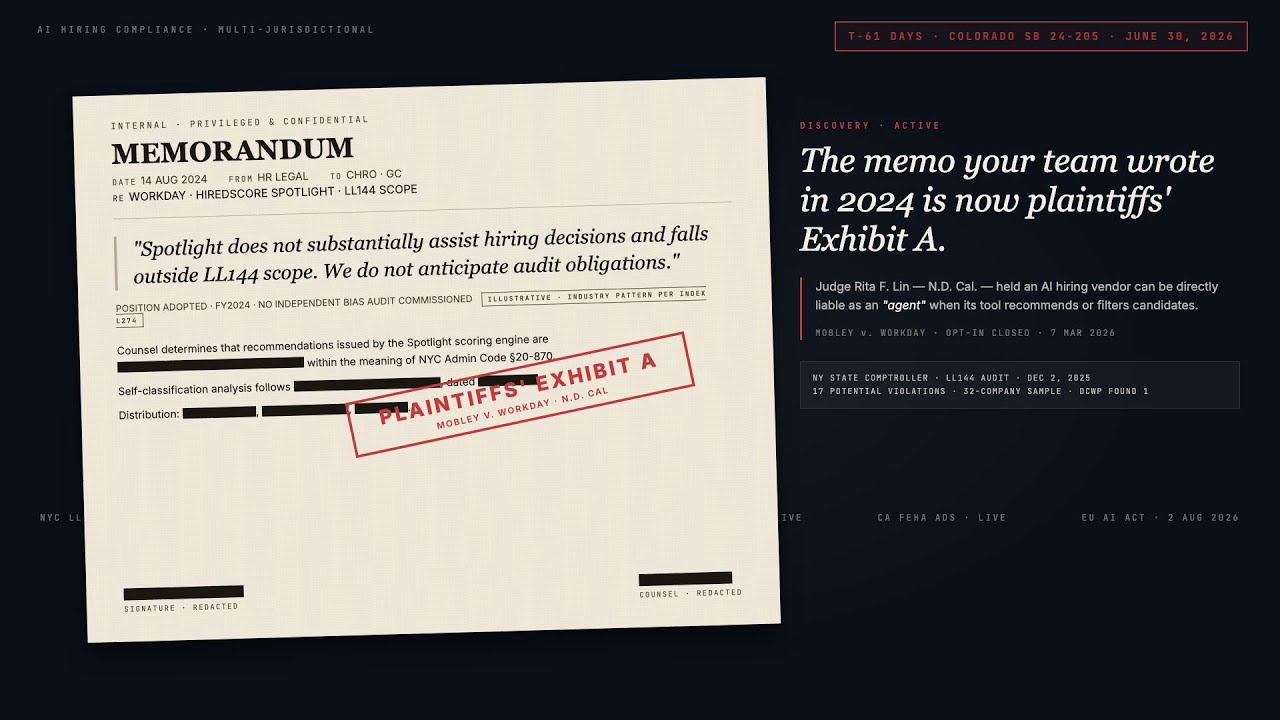
En avril 2026, le DRH ou le directeur juridique qui exploite des AEDT à New York, dans le Colorado, l'Illinois, le Texas, la Californie ou l'UE se trouve dans une fenêtre réglementaire pour laquelle la plupart de ses fournisseurs n'ont pas été conçus. La loi HB 3773 de l'Illinois est entrée en vigueur le 1er janvier. La loi TRAIGA du Texas est entrée en vigueur le 1er janvier.
 Regarder
Défense en responsabilité du fait des produits d'IA | Veriprajna
La responsabilité liée à l'IA en entreprise passe de la négligence à la responsabilité sans faute du fait des produits. Veriprajna conçoit des architectures d'IA défendables, des pistes d'audit prêtes pour le contentieux et des packs de positionnement assurantiel pour les équipes juridiques de l'ère post-Section 230.
 Regarder
Vérification de l'IA & conformité anti-AI-washing | Veriprajna
Justifiez vos allégations sur l'IA avant que les régulateurs ne le demandent. Veriprajna construit l'architecture de vérification de l'IA, des systèmes AIBOM et des dossiers de justification des allégations pour la conformité SEC, FTC et procureurs généraux.
Questions fréquentes
Combien coûte la mise en place d'un programme de gouvernance de l'IA en entreprise ?
Les dépenses moyennes de conformité intersectorielles s'élèvent à 5,2 millions de dollars par entreprise. Les évaluations de conformité au titre de la Loi sur l'IA de l'UE coûtent entre 5 000 EUR et 50 000 EUR par système, avec des coûts moyens annuels de conformité par système de 29 277 EUR. Les plateformes de gouvernance d'entreprise coûtent plus de 100 000 EUR par an. Le facteur de coût déterminant réside dans le calendrier : intégrer la gouvernance a posteriori dans les systèmes d'IA existants coûte 3x à 5x plus cher que de l'intégrer dès le développement. Les organisations disposant déjà de dizaines de systèmes d'IA en production sans architecture de gouvernance font face aux coûts globaux les plus élevés. Nous dimensionnons nos missions en fonction de votre écosystème d'IA réel, d'un travail ciblé de classification et de piste d'audit pour quelques systèmes à haut risque jusqu'à des programmes complets d'architecture de gouvernance d'entreprise.
Comment classifier mes systèmes d'IA au titre de la Loi sur l'IA de l'UE lorsque près de la moitié se trouve dans une zone grise ?
Une étude d'appliedAI portant sur 106 systèmes d'IA d'entreprise a révélé que 40 % ne pouvaient pas être classés avec certitude comme à haut ou à faible risque au titre des catégories de l'Annexe III de la Loi sur l'IA de l'UE. Le problème de classification réside dans le fait que les entreprises confondent la finalité prévue d'un système avec son contexte réel de déploiement. Un outil d'analyse RH peut être à faible risque en mode de reporting agrégé, mais à haut risque lorsqu'il influe sur des décisions d'embauche individuelles. Nous concevons des cadres de classification qui mettent en correspondance les cas d'usage réels, les flux de données et les processus décisionnels de chaque système d'IA avec les catégories de l'Annexe III, en identifiant les systèmes dont le contexte de déploiement engendre une classification de risque plus élevée que ne le suggère la description du produit. Le fait que le CEN et le CENELEC n'aient pas fourni de normes harmonisées signifie qu'il n'existe aucun raccourci de conformité. La classification doit s'effectuer directement par rapport au texte de la réglementation.
Le résultat de mon IA constitue-t-il un produit au sens de la responsabilité sans faute ?
Les tribunaux répondent de plus en plus par l'affirmative. Dans Garcia v. Character Technologies (octobre 2024), le tribunal a autorisé des poursuites en responsabilité sans faute traitant un chatbot comme un produit après le décès d'un adolescent. La directive européenne révisée sur la responsabilité du fait des produits inclut explicitement les logiciels et les systèmes d'IA, engageant la responsabilité sans exiger la preuve d'une négligence. L'AI LEAD Act au Congrès classerait les systèmes d'IA comme des produits au niveau fédéral. Pour les déployeurs d'IA d'entreprise, cela signifie que le déficit documentaire se transforme en exposition aux litiges. Les dossiers de validation, journaux de décision, documentations de tests de sécurité et justifications des choix de conception constituent les preuves matérielles dont votre équipe contentieuse a besoin lorsqu'un avocat demandeur notifie une demande de production de pièces. Nous bâtissons le socle probatoire : des pistes d'audit consignant non seulement la décision prise par le système mais aussi ses motifs, dans des formats conçus pour résister tant au contrôle des régulateurs qu'à la communication de pièces en justice civile.
Comment gouverner les outils d'IA tiers lorsque 89 % de l'usage de l'IA est invisible pour mon organisation ?
Le shadow AI représente 20 % de toutes les violations de données et coûte 670 000 $ de plus par incident que les violations standard. 78 % des organisations utilisent des outils d'IA tiers, et plus de la moitié des défaillances de l'IA proviennent de ces outils. Or, vous ne pouvez pas externaliser votre responsabilité juridique. La Loi sur l'IA de l'UE tient les déployeurs pour responsables, que le système d'IA ait été développé en interne ou acquis à l'extérieur. Le point de départ est la détection (discovery) : identifier chaque outil d'IA utilisé dans l'entreprise, y compris les extensions de navigateur, les fonctionnalités SaaS avec IA intégrée et les intégrations API adoptées par des équipes individuelles. Dès lors, nous bâtissons un cadre hiérarchisé de risque fournisseur qui concentre l'effort d'évaluation sur les outils traitant des données sensibles ou influençant des décisions à fort impact, aligné sur le NIST AI RMF et vos exigences juridictionnelles spécifiques.
À quoi ressemble concrètement la répression de l'AI-washing par la FTC, et comment s'en prémunir ?
La FTC a engagé au moins une douzaine d'affaires d'AI-washing en 2025. DoNotPay a écopé d'une amende de 193 000 $ pour avoir revendiqué des capacités juridiques d'IA qu'elle n'avait pas. Evolv Technologies a été interdite de promouvoir des allégations non fondées de détection d'armes par IA après que des écoles ont signalé que les scanners ne détectaient pas les armes. La SEC a conclu des accords avec Delphia et Global Predictions pour un montant combiné de 400 000 $ en raison de capacités d'IA inventées. La déclaration de politique générale de mars 2026 de la FTC sur l'IA et l'article 5 précise que les allégations trompeuses en matière d'IA reçoivent le même traitement répressif que toute autre pratique trompeuse. La défense est la justification probatoire : chaque allégation de capacité d'IA que votre entreprise formule publiquement nécessite des preuves techniques correspondantes attestant qu'elle fonctionne comme décrit. Nous auditons les affirmations marketing sur l'IA par rapport aux capacités réelles du système et bâtissons l'infrastructure de test et de documentation qui justifie ces allégations en cas de contestation.
Comment gouverner les agents d'IA autonomes alors que les normes existent à peine ?
Gartner prévoit que 40 % des applications d'entreprise intégreront des agents autonomes d'ici la fin 2026, mais seulement 23 % des organisations disposent d'une stratégie de gestion de l'identité des agents à l'échelle de l'entreprise. L'OWASP a publié son premier Top 10 pour les applications agentiques en mars 2026, couvrant le détournement d'objectifs, l'usage abusif d'outils, l'usurpation d'identité, l'empoisonnement de mémoire et les défaillances en cascade. Le NIST a lancé la AI Agent Standards Initiative en février 2026. Microsoft a publié son Agent Governance Toolkit en avril 2026. Ce sont des outils de première génération, non des solutions matures. Nous bâtissons une architecture de gouvernance agentique qui répond aux quatre exigences que la plupart des entreprises ne peuvent pas encore satisfaire : gestion des identités et des accès pour les agents agissant à travers les systèmes, attribution des décisions faisant remonter les actions autonomes à la règle qui les a autorisées, confinement des défaillances en cascade empêchant l'erreur d'un agent de se propager, et déclencheurs d'escalade humaine fondés sur des seuils de risque plutôt que sur des exigences d'approbation systématique.
La certification ISO 42001 vaut-elle la peine d'être visée maintenant, ou dois-je attendre les normes harmonisées de la Loi sur l'IA de l'UE ?
L'ISO/IEC 42001 correspond directement aux exigences clés de la Loi sur l'IA de l'UE en matière de gestion des risques, de gouvernance des données, de documentation, de surveillance, de sécurité et de sûreté. Microsoft, SAP et Cornerstone OnDemand ont déjà obtenu leur certification. Le CEN et le CENELEC ont manqué leur échéance pour les normes harmonisées et leur calendrier de livraison demeure incertain. Le paquet Omnibus numérique pourrait reporter les obligations de l'Annexe III à décembre 2027, mais ce n'est pas garanti. Viser l'ISO 42001 dès maintenant vous procure un socle de gouvernance structuré qui garantit votre préparation à la Loi sur l'IA de l'UE, quel que soit le moment où les normes harmonisées arriveront. Le processus de certification impose en lui-même le travail d'inventaire, de documentation et de structure de responsabilisation dont la plupart des organisations ont de toute façon besoin. Le risque d'attendre est d'affronter l'application d'août 2026 sans certification ni normes harmonisées sur lesquelles s'appuyer.
Pourquoi les programmes de gouvernance de l'IA en entreprise échouent-ils ?
L'enquête 2026 de McKinsey révèle que 73 % des déploiements d'IA en entreprise n'atteignent pas le ROI projeté, et les programmes de gouvernance échouent pour les mêmes raisons organisationnelles. 77 % des échecs sont d'origine organisationnelle et non technique. Les principaux modes de défaillance spécifiques à la gouvernance : traiter la gouvernance comme un message éthique plutôt que comme un contrôle opérationnel en production (des principes soignés, une exécution faible), des achats d'IA décentralisés où chaque unité commerciale achète des outils de manière indépendante sans inventaire centralisé, auditer les modèles uniquement avant le lancement en ignorant la dérive de comportement en cours d'exécution, une répartition floue des responsabilités décisionnelles de gouvernance entre le juridique, la conformité, l'informatique et les unités métier, et les angles morts au niveau du conseil d'administration où 66 % des conseils manquent d'expertise en IA pour évaluer ce qu'ils approuvent. Les programmes de gouvernance qui survivent sont ceux qui intègrent des structures de responsabilisation, des droits de décision transversaux et une surveillance continue au cœur de l'architecture dès le premier jour, et non greffés après coup à la suite d'un constat d'audit.
Développez votre IA en toute confiance.
Collaborez avec une équipe forte d'une solide expérience dans la conception de la prochaine génération d'IA d'entreprise. Nous vous aidons à concevoir, développer et déployer une stratégie d'IA digne de confiance.
Veriprajna société de conseil en Deep Tech est spécialisée dans la conception de systèmes d'IA critiques pour la sûreté destinés aux secteurs de la santé, de la finance et de la réglementation. Nos architectures sont validées au regard de protocoles établis et accompagnées d'une documentation de conformité complète.