הבטחת שחרור עצמאית לעדכוני נקודות קצה

אותו ספק דוחף שני עדכונים. האחד מגיע לקנרית של 1.2% תוך שניות. השני נחסם לפני שנקודת קצה כלשהי מאתחלת מחדש.

Kestrel הוא מישור בקרה עצמאי היושב בין ספקי התוכנה שלכם לבין צי הייצור שלכם. הוא מיירט עדכון ספק לפני שהוא מגיע לנקודת קצה כלשהי, מוכיח באופן דטרמיניסטי את חתימת הכשל מסוג CrowdStrike, מציב שער לפריסה באמצעות מדיניות שמודל מייעץ אינו יכול לעקוף, ומייצא רשומת ראיות חתומה שדירקטוריון ורגולטור יכולים להריץ מחדש. מה שניתן לראות כאן הוא הדגמה על גבי צי סינתטי של 8,500 נקודות קצה, ולא צינור פריסה פעיל.

20 → 21

אי-התאמת מספר השדות שהקריסה את הצי

סיבת השורש של CrowdStrike, ניתוח סיבת שורש (RCA) אוגוסט 2024

12/12

החלטות שחרור נכונות

על גבי ערכת מבחנים (fixtures) מתויגת של 12 פריטים, דטרמיניסטי

0/6

חסימות שגויות (false-blocks) בעדכונים השפירים

6 מבחנים (fixtures) שפירים באותה ערכה

הצי, הספק SentinelEdge, וסוכן מסוג Falcon הם סינתטיים. תרחיש C-00000291 משחזר את חתימת הכשל המתועדת של CrowdStrike מ-19 ביולי, ולא מערכות של לקוח אמיתי כלשהו.

אי-התאמת סכמה השביתה מיליוני מחשבים, ואף שכבה לא עקבה אחריה.

ב-19 ביולי 2024, קובץ ערוץ יחיד של Rapid Response Content מבית CrowdStrike הקריס מיליוני מחשבי Windows בפחות מ-90 דקות. סיבת השורש שפורסמה לא הייתה פריצה ולא מודל גרוע. זו הייתה אי-התאמת סכמה: מאמת הענן אישר עדכון בן 21 שדות בעוד שמפענח הקרנל (kernel interpreter) עדיין ציפה ל-20, מה שגרם לקריאה חורגת מהגבולות (out-of-bounds read) ולמסך BSOD מיידי. מאחר שהקריסה אירעה בשלב כה מוקדם של האתחול, הסוכן הקורס מעולם לא הצליח לאתחל את עצמו מחדש כדי לקבל פקודת שחזור לאחור (rollback), ולכן ההתאוששות דרשה תיקון ידני של מחשב אחר מחשב ב-Safe Mode. (ניתוח סיבת שורש של CrowdStrike, אוגוסט 2024.)

הספק מפקח על עצמו

המאמת שאישר את העדכון היה שייך לאותו ספק ששלח אותו. בצינור פריסה בפיקוח עצמי אין גורם עצמאי שקורא את המטען (payload) בדרכו לצי הייצור שלכם.

כלים קיימים מסתכלים למקום אחר

כלי SBOM ו-SCA מכסים תלויות קוד פתוח, ולא קובצי ערוץ קנייניים של ספק. בטיחות תוכן מנטרת הנחיות (prompts) וזהות מנטרת גישה. אף אחד אינו קורא את העדכון של הספק עצמו בדרכו פנימה.

ועדות שינויים מעבירות אותו ללא בדיקה

ארגון עם 5,000 נקודות קצה מריץ 8 עד 12 סוכנים בעלי הרשאות קרנל מספקים שאינם בשליטתו, כאשר כל אחד מהם מסוגל לדחוף קובץ ערוץ ישירות לתוך ring 0. ועדות ייעוץ לשינויים (CAB) מאשרות עדכוני ספקים מתוך אמון, משום שאין שום דבר בין צינור הפריסה הזה לבין סביבת הייצור.

פסק הדין נקבע על ידי קוד שרגולטור יכול להריץ מחדש, ולא על ידי המודל שייעץ לו.

צוות מייעץ מנתח כל עדכון, אך אינו יכול להכריע. Kestrel מנתב כל חבילה דרך צינור פריסה שמנרמל אותה, מעגן אותה מול נתוני הצי, מאפשר לצוות להתווכח, ואז מוסר את ההחלטה למאמת דטרמיניסטי ולשער מדיניות הכתובים ב-Python פשוט. סוכן מייעץ הנוטה לשחרור לעולם אינו יכול לבטל ממצא דטרמיניסטי קריטי, מכיוון שאמון במוצר משילות אסור שיהיה תלוי בכך שהגורם המפוקח יערוב לעצמו.

01 / SCHEMA-COMPATIBILITY DIFF

קריאת מספר השדות שהמפענח מצפה לו

הבדיקה משווה את מספר השדות המוצהר של עדכון מול מה שמפענח הקרנל הפרוס מצפה לו. עדכון בן 21 שדות שמגיע למפענח של 20 שדות הוא סיבת השורש המדויקת של 19 ביולי, שנתפסת באמצעות אריתמטיקה לפני שנקודת קצה כלשהי מאתחלת מחדש.

02 / SANDBOX REBOOT-CYCLE MODEL

תוצאה לפי פרופיל לאורך מחזורי אתחול

ארגז חול (sandbox) מדומה ממדל התנהגות של BSOD ולולאת אתחול לפי פרופיל מערכת הפעלה לאורך מחזורי אתחול, מתוך אות תאימות דרייברים בלתי תלוי בבדיקת הסכמה. כאשר הוא מדווח ש-5 מתוך 6 פרופילים נכשלים, הדבר מאמת ומחזק את ממצא הסכמה ולא רק מהדהד אותו.

03 / BLAST-RADIUS AND CANARY MATH

גל ראשון הנמדד מול המדיניות

הבדיקה מחשבת את הגל הראשון מול מדיניות הקנרית המרבית (max-canary) שלכם. פריסה ל-100% מהצי בבת אחת, או כזו ללא תוכנית קנרית מוצהרת, מפרה את המדיניות ונדחית, בעוד שגל ראשון מדורג של 1.2% עומד בה.

04 / DEAD-AGENT AND CONFLICT DETECTOR

סוכן שאינו יכול לשחזר את עצמו לאחור

הבדיקה מסמנת סוכן קדם-אתחול (pre-boot) שהוא בעצמו מקבל פקודת השחזור לאחור, כך שקריסה תהפוך את נקודת הקצה ליתומה ותחייב Safe Mode פרטני לכל מכונה, והיא מסמנת שני ספקים המשנים את אותו callback של הקרנל באותו חלון זמן. זהו הכשל שהפך את אירוע 19 ביולי לשחזור ידני.

הצוות המייעץ בנוי על Pydantic AI: מנרמל, מפענח ארגז חול (sandbox), ושני מבקרים מנוגדים – האחד טוען שהעדכון בטוח לשחרור והשני טוען שהוא יקרוס. צמד יריבי זה מבצע red-team לפסק הדין משני הכיוונים לפני שהקוד מכריע. פסק הדין עצמו הוא אחת מארבע החלטות: ALLOW לשחרור לקנרית, HOLD לניתוב לבדיקה, BLOCK לסירוב לפריסה, ו-ABSTAIN לניתוב מטען שאינו ניתן לפענוח לבדיקת אנוש, מכיוון שהשער לעולם אינו נותן אור ירוק למה שאינו יכול להוכיח.

הצוות ניטרלי מבחינת ספק, כאשר ניתן לבחור ב-Anthropic, ב-OpenAI או ב-Gemini באמצעות משתנה סביבה, עם מודל ברירת מחדל של claude-opus-4-8, והוא פועל באופן לא מקוון לחלוטין ללא מפתח API דרך מנגנון גיבוי מייעץ דטרמיניסטי. בכל מצב, המאמת ושער המדיניות נותרים ללא שינוי ועדיין מפיקים את פסק הדין ורשומת הראיות המלאים. המאמת והשער יושבים בכוונה מחוץ למסגרת הסוכנים.

אותו ספק, שני עדכונים, שתי החלטות מתועדות ברשומה.

ההדגמה מנהלת צי סינתטי, Acme Financial: Global Endpoint Fleet, הכולל 8,500 נקודות קצה על פני 6 פרופילי מערכת הפעלה ו-8 סוכנים בעלי הרשאות, מתוכם 5 ב-ring-0. הספק SentinelEdge דוחף שני עדכוני Rapid Response Content. צפו במה ש-Kestrel עושה עם כל אחד מהם.
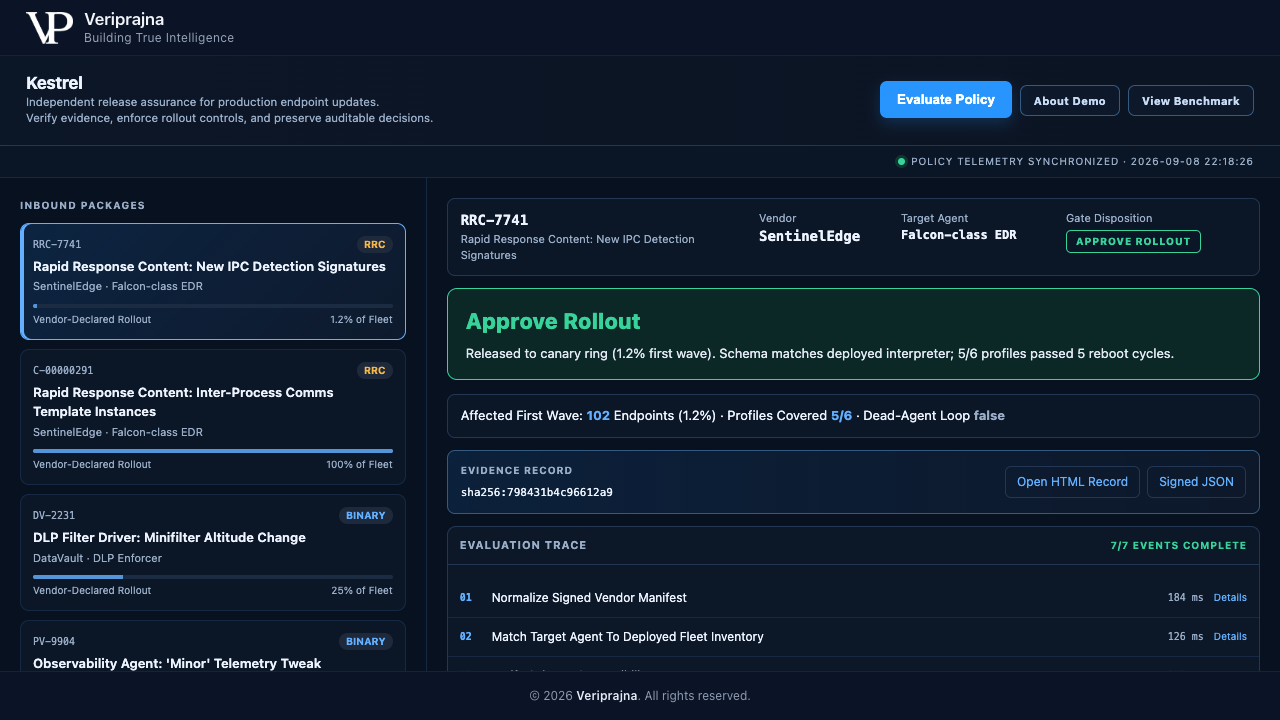
מסך אישור הפריסה של Kestrel עבור העדכון השפיר RRC-7741 מבית SentinelEdge. לוח ההחלטה הירוק מציין שוחרר לטבעת קנרית בגל ראשון של 1.2%, הסכמה תואמת למפענח הפרוס, 5 מתוך 6 פרופילים עברו 5 מחזורי אתחול. מתחתיו, גל ראשון מושפע של 102 נקודות קצה, לולאת סוכן מת (dead-agent loop) בערך false, רשומת ראיות עם הגיבוב sha256:798431b4c96612a9, ועקבת הערכה המציינת 7 מתוך 7 אירועים הושלמו.
ALLOW. העדכון השפיר RRC-7741 מצהיר על סכמה תואמת של 20 שדות ותוכנית קנרית מדורגת. הסכמה תואמת, 5 מתוך 6 פרופילים עוברים 5 מחזורי אתחול כאשר הפרופיל המיושן מוחרג, לולאת הסוכן המת היא false, והגל הראשון של 1.2% עומד במדיניות. Kestrel מאשר את הפריסה ומשחרר אותה לטבעת קנרית של 102 נקודות קצה. ירוק, מהיר ומשעמם, בדיוק כפי שעדכון טוב צריך להיות.
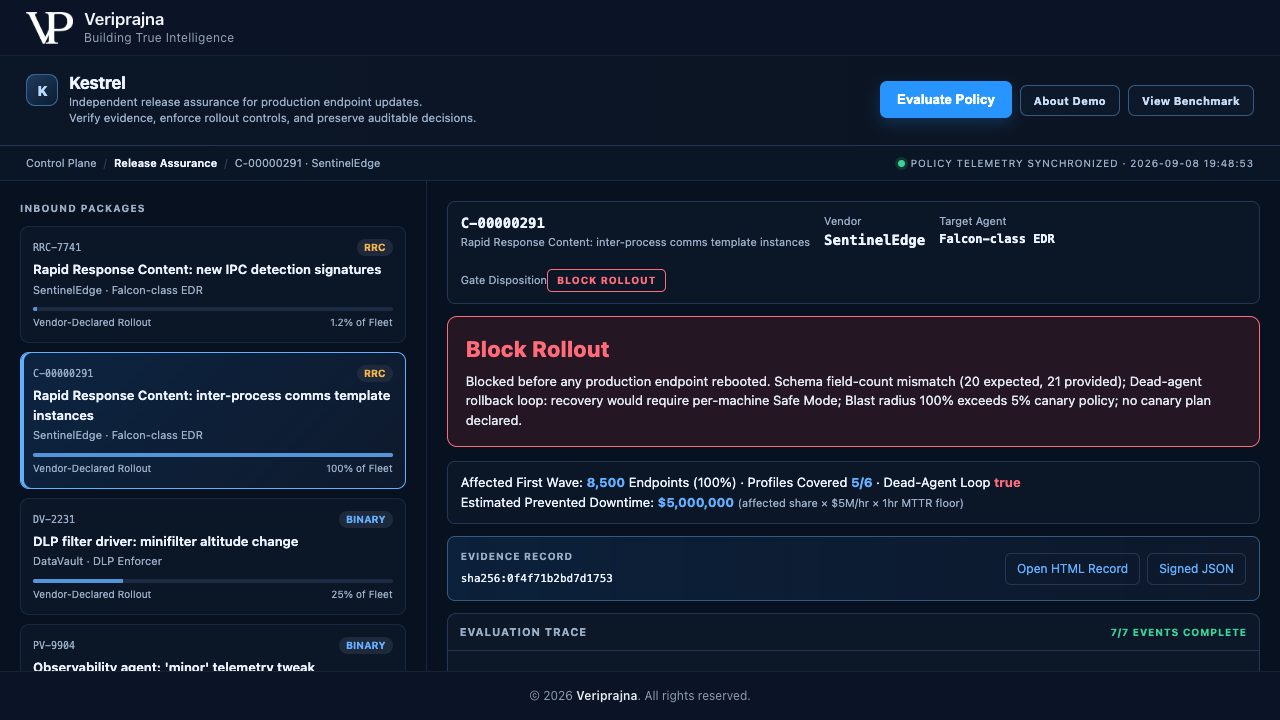
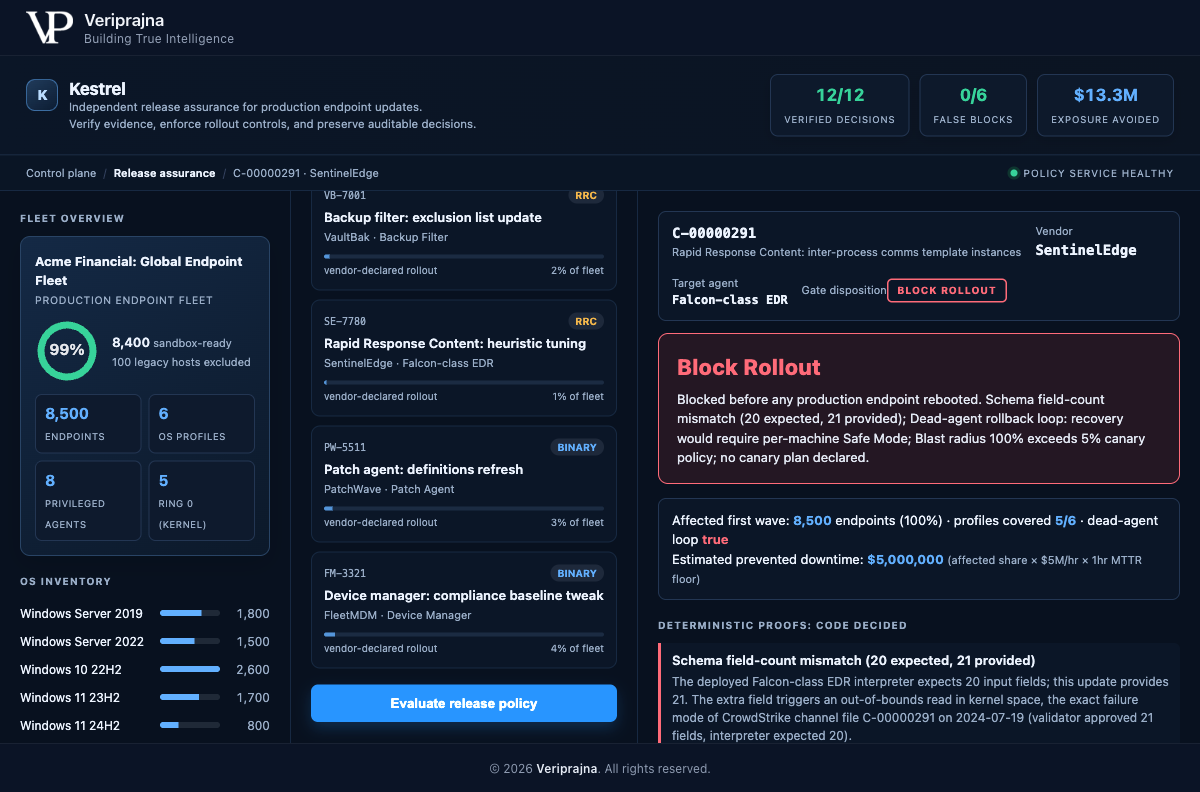
מסך חסימת הפריסה של Kestrel עבור עדכון C-00000291 מבית SentinelEdge, לצד סקירת הצי הסינתטי המציגה 8,500 נקודות קצה, 6 פרופילי מערכת הפעלה ו-8 סוכנים בעלי הרשאות עם 5 ב-ring 0. לוח החסימה האדום מציין נחסם לפני שנקודת קצה כלשהי בסביבת הייצור אותחלה מחדש, עם אי-התאמת מספר שדות בסכמה של 20 מצופים לעומת 21 שסופקו, לולאת שחזור לאחור של סוכן מת, רדיוס פגיעה (blast radius) של 100% החורג ממדיניות הקנרית של 5%, גל ראשון מושפע של 8,500 נקודות קצה, וזמן השבתה שנמנע מוערך של $5,000,000.
BLOCK. עדכון C-00000291 משחזר את חתימת 19 ביולי: אי-התאמת מספר שדות מ-20 ל-21, מסך BSOD מדומה ב-5 מתוך 6 פרופילים, לולאת שחזור לאחור אמיתית של סוכן מת, ורדיוס פגיעה של 100% ללא תוכנית קנרית, שנדחף לכל הצי בבת אחת. כל ארבע הבדיקות מופעלות והפריסה נדחית לפני שנקודת קצה כלשהי מאתחלת מחדש. זמן ההשבתה שנמנע המוערך של $5,000,000 הוא מודל של ההדגמה עצמה, המחושב על המסך כחלק המושפע כפול $5M לשעה כפול רצפת MTTR של שעה אחת, ולא הפסד של לקוח אמיתי.
החלטת החסימה המלאה של C-00000291 ב-Kestrel כאשר רשומת הראיות שלה מורחבת. מתחת לפסק הדין של החסימה האדומה, לוח רשומת ראיות מציג גיבוב תוכן מסוג SHA-256 עם כפתורי Open HTML Record ו-Signed JSON, מעל עקבת הערכה המציינת 7 מתוך 7 אירועים הושלמו.
הקבלה על ההחלטה. לחיצה אחת מייצאת רשומת ראיות חתומה כתצוגת HTML בתוספת קובץ JSON, הנושאת גיבוב תוכן מסוג SHA-256, את פסק הדין, ההוכחות הדטרמיניסטיות, תוצאות ארגז החול (sandbox) לפי פרופיל, פסקי הדין של הסוכנים המייעצים עם מזהה המודל שלהם, כללי המדיניות שהופעלו, ועקבת הערכה לפי שלבים. החתימה היא מסוג SHA-256 מקומי לשלמות נתונים, ולא PKI ארגוני.
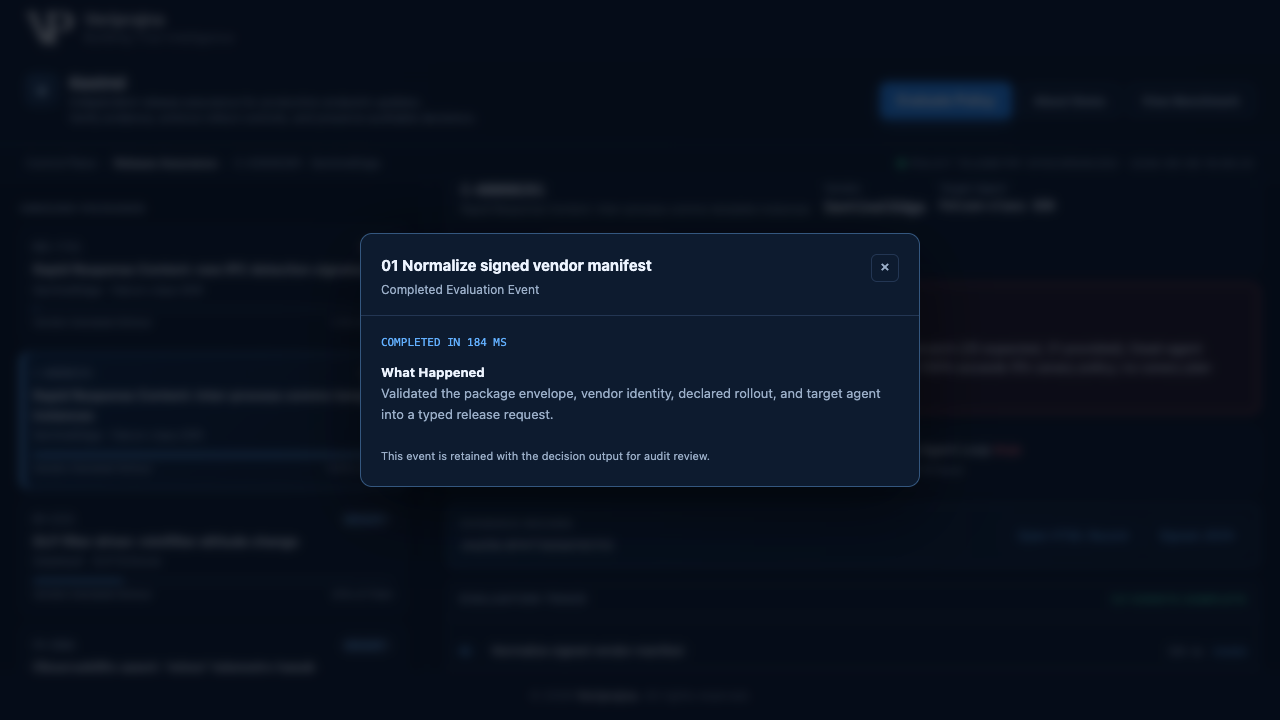
מודאל של שלב יחיד בעקבת ההערכה ב-Kestrel שכותרתו נרמול מניפסט ספק חתום (Normalize signed vendor manifest), מסומן כהושלם תוך 184 מילישניות (184 milliseconds), ומתאר כי הוא אימת את מעטפת החבילה, זהות הספק, הפריסה המוצהרת וסוכן היעד לכדי בקשת שחרור מוגדרת-טיפוס, עם הערה לפיה האירוע נשמר יחד עם פלט ההחלטה לצורך סקירת ביקורת.
כל שלב ניתן לבדיקה. כל אחד משבעת אירועי העקבה נפתח עם זמן ההשהיה (latency) שלו ותיאור ברור של מה שביצע. השלב הראשון מנרמל את מניפסט הספק החתום ב-184 מילישניות (184 milliseconds) ונשמר עם פלט ההחלטה, כך שמבקר יכול לעבור על ההחלטה שלב אחר שלב במקום לקבל אותה מתוך אמון בלבד.

מה שלוח התוצאות טוען, ומה שאינו טוען.

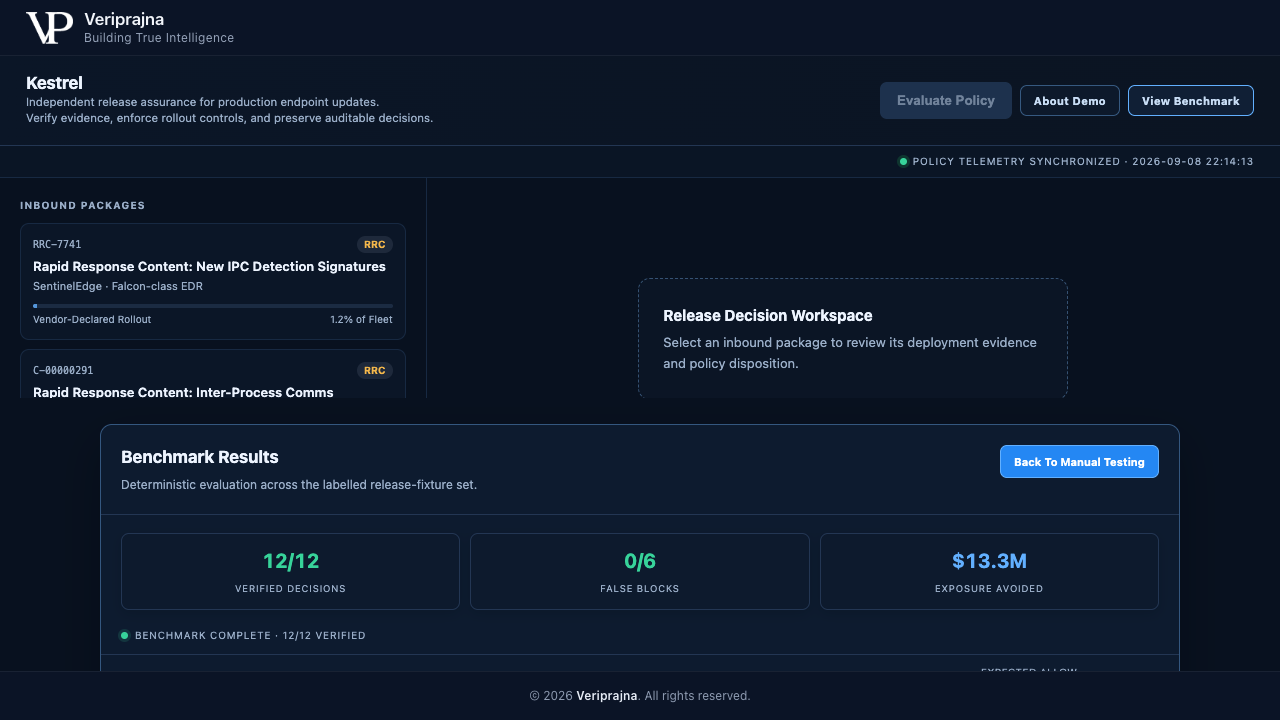
כרטיסיית View Benchmark מריצה את ערכת המבחנים (fixtures) המתויגת המלאה ומסכמת לוח תוצאות. קראו כל מספר יחד עם ההיקף שההדגמה מצמידה אליו. אלו תוצאות כיסוי משילות על גבי ערכה קבועה, ולא ערובה לעולם פתוח, והן דטרמיניסטיות, כך שאותם קלטים מפיקים את אותן החלטות בכל הרצה.

לוח תוצאות המבחן (Benchmark Results) של Kestrel, המוגדר כהערכה דטרמיניסטית על פני ערכת מבחני השחרור המתויגת. שלושה אריחים גדולים מציגים 12 מתוך 12 החלטות מאומתות (12 of 12 verified decisions), 0 מתוך 6 חסימות שגויות (0 of 6 false blocks), ו-$13.3M חשיפה שנמנעה, מעל שורת סטטוס המציינת המבחן הושלם, 12 מתוך 12 אומתו.
שלושה מספרים, עם ההיקף המוצמד אליהם. הנתון 12 מתוך 12 (12 of 12) הוא דיוק השער בערכת מבחנים מתויגת של 12 פריטים עם החלטת אמת בסיסית (ground-truth) לכל אחד. הנתון 0 מתוך 6 (0 of 6) הוא חסימות שגויות (false-blocks) על פני 6 המבחנים השפירים, גורם שהיה הורס את האמון אילו שגה. ה-$13.3M הוא זמן ההשבתה שנמנע המוערך שההדגמה ממדלת על פני הפריטים שנחסמו והושהו, מתוכם $5,000,000 שייכים לחסימה הבודדת מסוג CrowdStrike, ומחושבים לפי הנוסחה המוצגת על המסך.
שאלהמה ש-Kestrel עושה בהדגמה זומה שנשאר מחוץ להדגמה
דיוק השער12 מתוך 12 החלטות נכונות על גבי ערכת מבחנים מתויגת של 12 פריטים, כולל 6 שפירים, מספר חסימות והשהיות, והימנעות (abstain) כנה אחת.ערבות אוניברסלית לכך שכל עדכון גרוע ייתפס. התוצאה היא על גבי ערכה קבועה, ולא בעולם פתוח.
זמן השבתה שנמנעסכום מוערך של $13.3M על פני הערכה כולה, שמתוכו $5M על העדכון החסום מסוג CrowdStrike, מתוך מודל המוצג על המסך של חלק מושפע כפול תעריף לשעה כפול רצפת שעה אחת.כסף שלקוח אמיתי חסך או תשואה מובטחת. זוהי הערכה סינתטית על גבי מבחנים סינתטיים.
כיסוי ארגז חול (sandbox)מודל תוצאות דטרמיניסטי לפי פרופיל על פני 5 מתוך 6 פרופילי הצי, כאשר שרתי Server 2012 מיושנים מסומנים ומוחרגים במקום להניח שהם בטוחים.חוות ארגז חול אמיתית של מכונות וירטואליות (VM) של Windows. המטריצה כאן היא מודל מדומה, ולא מכונות וירטואליות חיות, והחווה נמצאת במפת הדרכים (roadmap).
אינטגרציותקורא הזנת ערוץ עדכוני ספק ומנתב לתור ITSM בתור פיקסטורות מדומות (fixture stubs), וחותם על הרשומה באמצעות SHA-256 מקומי.מערכת ITSM דו-כיוונית חיה, הזנת ספק אמיתית וחתימת PKI ארגונית. אלו אינטגרציות מדומות בהדגמה.

מה שהדגמה זו אינה עושה

Kestrel אינו EDR ואינו מתחרה ב-Falcon, ב-Defender או ב-Cortex XDR. הוא אינו סורק נקודות קצה, אינו מתקין טלאים (patch) ואינו מסיר תוכנות זדוניות, והוא לעולם אינו זקוק לגישה לקרנל (kernel access). מטריצת ארגז החול (sandbox) היא מודל תוצאות דטרמיניסטי לפי פרופיל, ולא מכונות וירטואליות אמיתיות של Windows; חתימת הראיות היא SHA-256 מקומי, ולא PKI ארגוני; והזנת ערוץ עדכוני הספק ותור ה-ITSM הם פיקסטורות מדומות (fixture stubs), ולא מחברים חיים. Acme Financial,‏ SentinelEdge והסוכן מסוג Falcon הם בדיוניים, ואף ספק אמיתי אינו לקוח, שותף או תומך של Veriprajna. הנתונים 12 מתוך 12 (12 of 12) ו-0 מתוך 6 (0 of 6) הם תוצאות על גבי ערכת מבחנים מתויגת קבועה של 12 פריטים, והסכומים הדולריים הם מודל זמן השבתה שנמנע מוערך של ההדגמה עצמה, ולא הסמכה, ייעוץ משפטי או תשואה מובטחת. חוות ארגז חול אמיתית של מכונות וירטואליות (VM), מערכת ITSM דו-כיוונית חיה, ביקורת אחריות בחוזי ספקים, אימות פורמלי של קרנל והקשחת הטמעה באתר נמצאים במפת הדרכים ואינם בנויים עדיין. דף זה הוא דף הסבר עם סרטון, צילומי מסך, פירוט מנגנונים ותשובות, ולא יישום שמתפעלים מכאן.

מה ש-CISO שואל לפני הצבת שכבה בין ספק לבין סביבת הייצור.

האם זה לא סתם עוד EDR? אנחנו כבר מריצים את CrowdStrike ו-Defender.

לא. Kestrel אינו EDR ולעולם אינו זקוק לגישה לקרנל. הוא יושב שכבה אחת מעל סוכני ה-EDR, ה-DLP, ההצפנה והטלאים שלכם, ומנהל את מה שספקים אלו מורשים לשלוח לצי הייצור שלכם. הוא אינו סורק נקודות קצה, אינו מתקין טלאים ואינו מסיר תוכנות זדוניות. הוא קורא את העדכון המוצע של הספק, מוכיח האם בטוח לשחרר אותו, ומציב שער לפריסה באמצעות מדיניות – משימה שאף אחד מסוכני הקרנל שלכם אינו מבצע עבור הספק שמעליו.

ההשבתה של CrowdStrike הייתה באג של הספק לתיקון. מה אנחנו יכולים בעצם לעשות בצד שלנו?

הארגונים שהושבתו ב-19 ביולי 2024 לא היו הבעלים של צינור הפריסה של הספק, אך הם נשאו בתוצאות. הפער המבני הוא שאף שכבה עצמאית אינה יושבת בין צינור עדכוני הספק לבין נקודות הקצה בסביבת הייצור שלכם: המאמת של הספק מפקח על עצמו, כלי SBOM ו-SCA מכסים תלויות קוד פתוח ולא קובצי ערוץ קנייניים, וועדות ייעוץ לשינויים נוטות להעביר עדכוני ספקים ללא בדיקה מעמיקה. Kestrel הוא אותה שכבה חסרה. הוא קורא את המטען (payload) הממשי שהספק עומד לדחוף ומכריע, בקוד שבשליטתכם, האם הוא יגיע לסביבת הייצור.

אם יש LLM בלולאה, כיצד אוכל לבטוח בפסק הדין לצורך דיווח ציות (compliance filing)?

הצוות המייעץ מנתח את העדכון בלבד. פסק הדין נקבע על ידי מאמת דטרמיניסטי ושער מדיניות הכתובים ב-Python פשוט, אריתמטיקה שניתן לגזור מחדש ושאיש רגולציה יכול להריץ שוב, כך שסוכן מייעץ הנוטה לשחרור לעולם אינו יכול לבטל ממצא דטרמיניסטי קריטי. מכיוון שההחלטה היא קוד ולא דיווח עצמי של מודל, אותו קלט מייצר את אותה החלטה בכל הרצה ואינו נושא שונות מודל. ההדגמה פועלת גם במצב בלתי מקוון לחלוטין ללא מפתח API דרך מנגנון גיבוי מייעץ דטרמיניסטי, והשער ופסק דינו נותרים ללא שינוי במצב זה.

האם שער כזה לא פשוט יחסום את העדכונים הטובים שלנו ויאט את הכל?

זהו שער, לא שמרטף שחוסם הכל. בהדגמה, עדכון Rapid Response Content שפיר מאותו ספק עובר את הבדיקות ומשוחרר לטבעת קנרית של 1.2% בתוך שניות, בעוד שהעדכון המסוכן נחסם. ב-6 המבחנים השפירים בערכה המתויגת היו 0 חסימות שגויות (0 false-blocks).‏ Kestrel מגלה נחרצות רק במקרים המסוכנים, ומארחים מיושנים שאינו יכול למדל מסומנים ומוחרגים במקום להניח שהם בטוחים.

מה אני מוסר בפועל למבקר שלי לאחר החלטת שחרור?

לחיצה אחת מייצאת רשומת ראיות חתומה כתצוגת HTML בתוספת קובץ JSON הנושא גיבוב תוכן מסוג SHA-256, את פסק הדין, ההוכחות הדטרמיניסטיות, תוצאות ארגז החול לפי פרופיל, פסקי הדין של הסוכנים המייעצים עם מזהה המודל שלהם, כללי המדיניות שהופעלו, ועקבת הערכה לפי שלבים עם זמן ההשהיה של כל שלב. הרשומה נושאת גם מסגור תואם ל-EU Cyber Resilience Act, גילויי SEC ותקדים Delta, כך שהיא מתאימה לשיח דיווח רגולטורי. החתימה היא מסוג SHA-256 מקומי לשלמות נתונים ולא PKI ארגוני, והרשומה נועדה להתאים לצרכי דיווח אלה ולא להוות הסמכה רשמית.

האם זה נועל אותנו אצל ספק AI יחיד, והאם זה מתקשר הביתה (phone home)?

לא. הצוות המייעץ בנוי על Pydantic AI ואינו תלוי בספק ספציפי, כאשר ניתן לבחור בין Anthropic,‏ OpenAI או Gemini דרך משתנה סביבה, עם מודל ברירת מחדל של claude-opus-4-8 הנגיש באמצעות גשר מקומי או ה-API של Anthropic. הוא פועל גם באופן לא מקוון לחלוטין ללא מפתח API דרך מנגנון גיבוי מייעץ דטרמיניסטי. בכל מצב, המאמת הדטרמיניסטי ושער המדיניות נותרים ללא שינוי ועדיין מפיקים את פסק הדין המלא ואת רשומת הראיות, מכיוון שהערובה מעולם לא הייתה תכונה של המודל.

מחקר טכני

המחקר שמאחורי הדגמה זו — הארכיטקטורה, תכנון האימות והמתווה הארגוני.

רשתות חברתיות

פורסם גם ב

התחילו בעדכון הספק היחיד שאינכם יכולים להרשות לעצמכם שיגיע לסביבת הייצור ללא בדיקה.

אנחנו צוות הנדסת AI, לא ספק תוכנת תווך (middleware). אנו בונים את השכבה העצמאית שמכריעה בקוד מה שספק מורשה לשלוח לצי הייצור שלכם, ומוסרת לכם את הקבלה.

שיחה ראשונה מועילה היא קונקרטית: הסוכנים בעלי הרשאות הקרנל שהצי שלכם מריץ, נתיבי עדכוני הספקים שמגיעים לייצור ללא בדיקה עצמאית, ומדיניות הפריסה והקנרית שברצונכם לאכוף. נוכל לעבור על הבדיקות הדטרמיניסטיות, שער המדיניות ומבנה רשומת הראיות יחד עם צוותי נקודות הקצה והציות שלכם.

הערכת משילות שחרור

  • ✓ מצאי סוכנים בעלי הרשאות קרנל
  • ✓ נתיבי עדכוני ספקים לסביבת הייצור
  • ✓ מקומות שבהם לא קיימת בדיקה עצמאית
  • ✓ הגדרת מדיניות פריסה וקנרית

בניית מישור הבקרה

  • ✓ מאמת דטרמיניסטי ושער מדיניות
  • ✓ עיגון נתוני צי ומודל ארגז חול (sandbox)
  • ✓ פורמט רשומת ראיות חתומה
  • ✓ נקודות חיבור ואינטגרציה עבור מערכת ה-ITSM וההזנות שלכם