2026年、ソブリンAIコンピューティングに約1,000億ドルが流れ込んでいます。管理された境界の内側にとどまるAIインフラは、もはやニッチな防衛要件ではなく、世界中の規制対象企業や政府にとって既定の姿勢となりつつあります。私たちのアプローチは、ソブリンAIを戦略的に宣言するだけでなく運用上も現実のものにするインフラを設計することです。
「ソブリン」が実際に意味すること(そして意味しないこと)
ソブリン性はデータ所在地ではありません。データ所在地はデータがどこに置かれているかを示します。ソブリン性はそのデータが動作するスタックを誰が管理しているかを示します。AWSは2026年1月に、ドイツ法人化された物理的に分離された事業体で90以上のサービスを備えた欧州ソブリンクラウドを立ち上げました。これはデータ所在地を満たします。しかし構造的ソブリン性は満たしません。なぜなら US CLOUD Act は、データが物理的にどこに保管されているかにかかわらず、データへの域外アクセスを認めているからです。
2026年2月のCallistaベンチマーク は、ScalewayのようなEUネイティブのプロバイダーが、AWSと比較しておおよそ 1ユーロあたり4.8倍の価値 を提供する一方、真の レイヤー3の独立性、すなわちEUによる所有、EUによる運用管理、そしてCLOUD Actへのエクスポージャーがゼロであることを実現していると明らかにしました。
私たちの手法は、購入者の要件がソブリン性のスペクトラム上のどこに位置するかを正確に特定することから始まります。このアプローチは ポストトラスト企業のためのソブリン・インテリジェンス設計に関する当社の研究で詳述しています。以下の各姿勢は、それぞれ異なるアーキテクチャ、異なるコストカーブ、異なるコンプライアンスマッピングを持ちます。そして私たちはその3つすべてを設計します。
- 完全エアギャップ 。データダイオードを用い、外部ネットワーク接続を一切持ちません。
- プライベートクラウド 。制御パス内に米国本社のベンダーが存在しません。
- ITAR準拠インフラ 。管理対象の技術データを処理するAIワークロードが、米国人(US persons)のみの境界内にとどまります。
他の誰もやらない依存関係監査
「ソブリン」とされる展開の大半は、実際にはソブリンではありません。漏洩しているのです。個別に見れば、各漏洩は些細な構成上の見落としにすぎません。しかし総体としては、あなたのエアギャップ展開がエアギャップされていないことを意味します。よくある原因は次のとおりです。
- NVIDIA GPU Operator のデフォルトHelmチャートは、ポッドが再起動するたびにコンテナイメージを nvcr.io から取得します。
- HashiCorp Vaultは、2023年のBSLライセンス変更以降、デフォルトで外部に通信するライセンス検証エンドポイントを含んでいます。
- デフォルトのKubernetes DNS構成は、上流のルートサーバーに対して名前解決を行います。
- NTP同期のターゲットは pool.ntp.orgです。
- Prometheusエクスポーターは更新確認のために外部に通信します。
OpenBaoは、バージョン2.5.0(2026年2月)のLinux Foundationフォークであり、Vaultの外部通信依存を排除しつつ、MPL 2.0ライセンスの下でネームスペースや水平読み取りスケーラビリティといったエンタープライズ機能を追加しています。
私たちの実務では、環境がソブリンと宣言される前に、体系的な依存関係監査を実行します。これは ソフトウェアの完全性とレジリエントなシステムに関する当社の研究を支える規律です。すべてのDNSクエリ経路、すべてのNTPターゲット、すべてのコンテナイメージの来歴チェーン、すべてのライセンス検証エンドポイント、そしてサブチャートのvalues.yamlに埋め込まれたすべてのテレメトリビーコンを対象とします。一つのエンゲージメントは、すべての外部依存が内部サービスにミラーリングされているか、証明可能な形で排除されている、監査済みの部品表を生み出します。
これは、ハードウェアベンダー、クラウドプロバイダー、マネージドプラットフォーム企業が行わない作業です。なぜなら、彼らのビジネスモデルは、監査下でソブリン性の主張を破綻させる最後の2%の漏洩を発見し修正することにインセンティブを与えないからです。
本当にオフラインで動作するエアギャップGPUインフラ
エアギャップされたAIクラスターは、インターネットケーブルを抜いた標準的なKubernetes展開ではありません。NVIDIA GPU Operatorはローカルイメージレジストリを通じた切断環境でのインストールをサポートしますが、そのセットアップには、すべてのコンテナイメージ、ドライバーパッケージ、CRD定義を事前にステージングする必要があります。
MIG(Multi-Instance GPU) パーティショニングは、共有ノード上でハードウェアレベルのテナント分離を提供し、A100およびH100 GPU向けに19のサポート済み混合戦略プロファイルを備えています。NVIDIAの KAI Schedulerは、2025年にApache 2.0の下でオープンソース化され、分数単位のGPU割り当てとトポロジー対応スケジューリングを追加し、本番ベンチマークにおいてクラスター使用率を 13%から37% へと改善しました。
私たちのアプローチは、完全なオフラインアーティファクトサプライチェーンを設計することです。脆弱性スキャン付きのHarborレジストリ、暗号学的検証を備えたミラーパッケージリポジトリ、相互TLSのための内部認証局、そしてGPSまたはルビジウムクロックソースを用いた内部NTPストラタム、これらは私たちの ソブリンなプライベートLLMの実動デモを支えるのと同じ基盤です。
機密環境向けには、Owl Cyber Defenseのようなベンダーの一方向データダイオードを統合し、最大 100 Gbpsでの一方向データフローを物理法則に基づいて保証します。モデルの重み(70Bパラメータのモデルは130GB以上に及びます)は、これらのダイオードを暗号学的な管理連鎖の下で移動します。すなわち、署名済みアーティファクトバンドル、各引き渡し時のチェックサム検証、そしてステージングから本番への昇格に際しての二人体制の完全性ルールです。
ソブリンなハードウェア上の機密コンピューティング
NVIDIA H100 は、オンダイの信頼の起点(root of trust)に固定された、ハードウェア信頼実行環境(TEE)を備えた初のGPUです。機密コンピューティングモードでは、暗号化されたバウンスバッファがCPUとGPUのTEE間でデータを移動させ、ハイパーバイザーもホストOSも、モデルの重みや推論データを平文で読み取れないようにします。
Intel Trust Authority は、Intel TDX CPU TEEとNVIDIA H100 GPU TEEに対する複合的な認証(アテステーション)を、単一の検証ワークフローで提供します。これは脅威モデルに内部者アクセスが含まれる場合に重要です。ホスト上でrootを持つシステム管理者は、標準的な展開ではGPUメモリを読み取れてしまいます。このリスクは プライベートなエンタープライズLLMのセキュリティに関する当社の研究で検討しています。
私たちの手法は、ファームウェア測定からソブリンな検証サービスに対するリモート認証に至るまで、完全なアテステーションチェーンを構成することです。これにより、この環境は、施設の運用者によってさえコードとデータが改ざんされていないという暗号学的証明を生成できます。
輸出管理が、何をどこで構築できるかを規定する
ソブリンAIのためのGPU調達は、いまや輸出管理の問題です。 ECCN 3A090および4A090 に該当するチップ(H100、H200、A100、B200、GB200、AMD MI300X)は、仕向地によって異なる輸出許可要件を負います。 2026年1月15日 発効のBIS規則により、中国向けH200の審査は個別判断(case-by-case)へと移行しましたが、その後、中国税関が独自に輸入を差し止めました。2025年12月の調査では、管理を回避するために偽の「Sandkyan」ブランドで出荷されたチップが発覚しました。
米国外のソブリンな購入者にとって、これは現実のアーキテクチャ上の制約を生みます。調達のリードタイムは、輸出上の複雑さがない場合でも 8〜16週間 に及び、設計完了後に調達を開始する組織は、決まって2〜3か月を追加することになります。
私たちのアプローチは、調達計画をアーキテクチャ段階に組み込むことです。すなわち、どのチップがどのライセンス例外の下で入手可能か、どの代替シリコンが制限の厳しい層を回避できるかを特定し、将来のチップ交換が再設計を強いないよう、ハードウェアの可搬性を念頭にソフトウェアスタックを設計します。
規制マッピングはアーキテクチャであり、書類仕事ではない
コンプライアンス要件は、基盤となるアーキテクチャ上の意思決定を形作ります。後付けでボルト留めするものではありません。各規制体系は、特定の技術的制約に対応します。
- GDPR第44条 は、EU/EEA域外への個人データの移転を制限し、トレーニングデータをどこに置けるかを決定づけます。
- ITAR は、管理対象の技術データを非米国インフラ上でAI処理することを無許可の輸出とみなし、GovCloudまたはAzure Governmentを義務付けます。
- CMMC Level 2 は、FIPS 140-3 Level 1検証済みの暗号化を要求します。多くの商用AIツールは、FIPS検証済みモジュールを用いない標準的なTLSを使用しているため、これに適合しません。
- インドのDPDP規則2025 は、データローカライゼーションにブラックリスト方式を採用しており、BFSI分野のセクター規制当局はより厳格な義務を課しています。
- GAIA-X Label level 3 認証は、EUCS High+スキームを先取りするものであり、非欧州の司法管轄権による干渉からの完全な保護を要求します。
湾岸地域では、サウジアラビアの 1,000億ドル 規模のソブリンAI基金と、UAEの 5ギガワット のAIキャンパスが、大規模なインフラ構築を推進しています。
私たちの手法は、各規制体系を具体的なアーキテクチャ上の意思決定に対応付けることです。暗号化標準、データ所在地の境界、要員のアクセス制御、監査ログの粒度、そしてインシデント対応手順です。そのマッピングは、現実から乖離していく別冊のコンプライアンス・バインダーの中ではなく、Infrastructure as Codeと並んで存在するよう設計されています。
コストとタイムラインの話
Lenovoの2026年TCO調査では、高稼働率のワークロードにおいて、オンプレミスのAIインフラは4か月未満でクラウドとのコスト同等点に到達し、MaaS APIと比較して 100万トークンあたり最大18倍のコスト優位性 があると分かりました。典型的なワークロードでは、損益分岐点は 10〜15か月の間に収まります。
構築のタイムラインは3〜9か月にわたり、ベアメタル構築の場合は12か月まで延びます。初期コストは、LLM/RAGパイプラインのセットアップで 5万〜20万ドル 、加えてエンタープライズ統合で 7万5,000〜35万ドル です。
私たちは、ソブリンインフラが誤った答えとなる場合について率直です。TCOの分岐点を下回る低ボリュームのワークロード、継続運用のためのプラットフォームエンジニアリング能力を持たない組織、そしてマネージドのソブリンクラウドプロバイダーがカスタムインフラなしで規制要件を満たす状況です。そうした場合、私たちの推奨は、カスタム構築ではなく適切なプロバイダーを選定することです。
なぜ大手ファームを雇わないのか
Accentureは自社のAI部門に30億ドルを投じました。DeloitteはNVIDIAと共に「AI Factory as a Service」を提供しています。McKinseyのQuantumBlackにはおよそ5,000名のAIエキスパートがいます。彼らのソブリンなエンゲージメントは、最初の本番展開までに4〜10か月を要します。
私たちはインフラエンジニアです。エンゲージメントは、稼働するソブリン環境を生み出すようスコープされます。すなわち、Infrastructure as Code(Terraform、Helm、Ansible)、運用ランブック、キャパシティプランニングモデル、テスト済み手順を伴う災害復旧、そしてCISベンチマークによるハードニングレポートです。
Deloitteの報告によれば、 42%の企業 が2025年にAIの取り組みの大半を断念し、プロジェクトあたり平均 720万ドル の埋没コストを計上しました。その解毒剤は、また一つ断念される取り組みではなく、稼働するインフラを生み出すよう構築されたエンゲージメントです。
要点
- ソブリン性とはスタックの管理であり、データの所在ではありません 。米国CLOUD Actは、データが物理的にどこにあるかにかかわらず、データ所在地のみのセットアップを貫通します。
- 私たちは3つの姿勢すべてを設計します。すなわち、 完全エアギャップ、 米国ベンダーを排除したプライベートクラウド、そして ITAR準拠 インフラです。
- 体系的な 依存関係監査 は、監査下で大半のソブリン性の主張を破綻させる漏洩(nvcr.ioからの取得、Vaultの外部通信、DNS/NTP/テレメトリ)を塞ぎます。
- エアギャップGPUクラスターは、MIG分離、KAI Scheduler(使用率13%→37%)、オフラインのアーティファクトサプライチェーン、そして最大100 Gbpsのデータダイオードを用います。
- H100のハードウェアTEE とIntel Trust Authorityのアテステーションは、rootレベルの内部者や施設の運用者からでさえモデルの重みを保護します。
- 規制体系(EU AI Act、GDPR第44条、ITAR、CMMC Level 2、インドDPDP、GAIA-X)は、Infrastructure as Codeへ直接マッピングされます。
- オンプレミスは、高稼働率であれば4か月未満でクラウド同等に到達可能です(トークンあたり最大18倍の優位性)。意図する成果物は、4〜10か月のスライド資料ではなく、稼働するインフラです。
ソブリンAIインフラとデプロイメント
 視聴
エンタープライズ向けディープフェイク検知&ビデオ会議詐欺対策 | Veriprajna
2024年2月、攻撃者は経営陣全員のAI生成ディープフェイクを使い、たった1回のビデオ会議でArup社から2,560万ドルを盗み出しました。2026年1月以降、標準的なサイバー保険はディープフェイク詐欺を明示的に補償対象外としています。
 視聴
Smart Meter AI: AMI予知保全 & ファームウェア検証 | Veriprajna
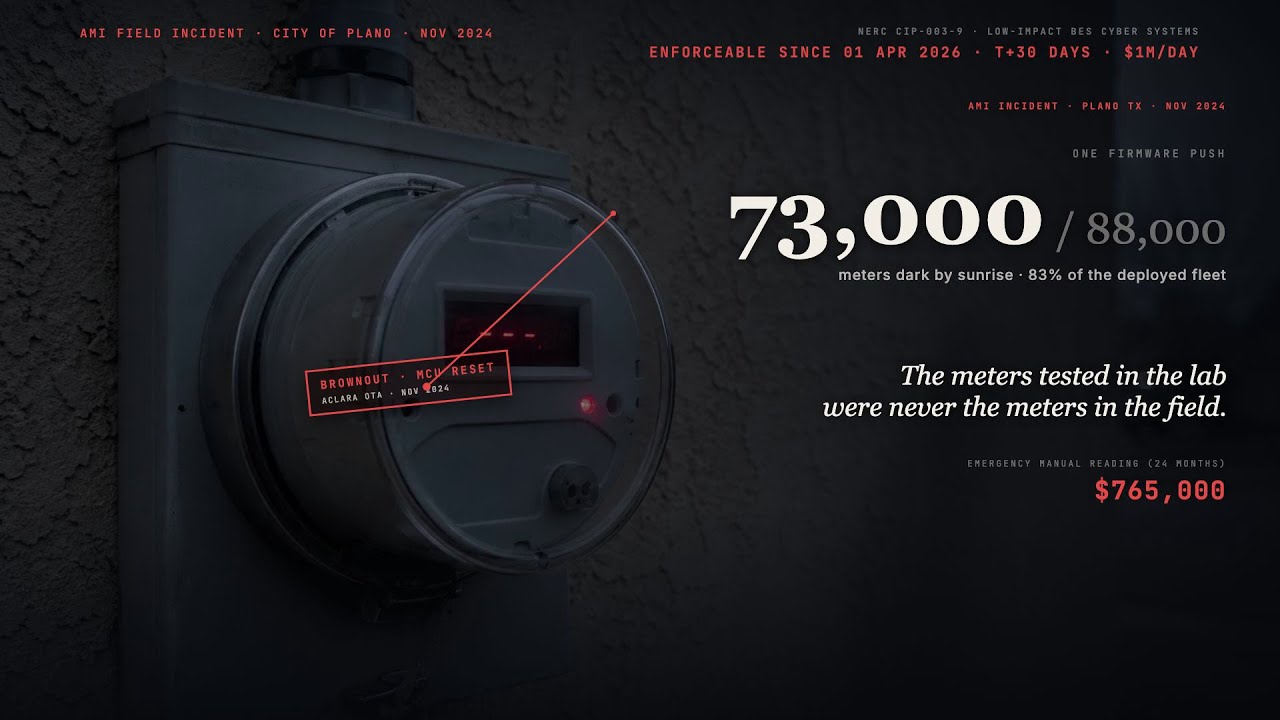
1回の不良ファームウェア配信が、テキサス州プレイノに765,000ドルの損失をもたらし、73,000台のメーターをオフラインに陥れました。メンフィスは修理に900万ドルを投じています。あなたのAMIヘッドエンドは、どのメーターが通信を停止したかを追跡します。


よくあるご質問
ソブリンAIインフラのコストは、クラウドと比べてどのくらいですか?
経済性は稼働率に左右されます。Lenovoの2026年TCO調査では、高稼働率のワークロードにおいて、オンプレミスのAIインフラは4か月未満でクラウドとのコスト同等点に到達し、model-as-a-service APIと比較して100万トークンあたり最大18倍のコスト優位性があると分かりました。典型的なエンタープライズのワークロードでは、損益分岐点は継続使用で10〜15か月の間に収まります。初期の展開コストは、LLMおよびRAGパイプラインのセットアップで5万〜20万ドル、加えてエンタープライズ統合で7万5,000〜35万ドルの範囲です。TCOの分岐点に到達しない組織は、OVHcloudやScalewayのようなマネージドのソブリンクラウドプロバイダーを利用するほうが適しています。これらはAWSと比較しておおよそ1ユーロあたり4.8倍の価値で、真のEUソブリン性を提供します(Callistaベンチマーク、2026年2月)。
ソブリンAIインフラの展開にはどのくらいの期間がかかりますか?
タイムラインは3〜9か月にわたり、ベアメタルから始める完全なオンプレミス構築の場合は12か月まで延びます。最も一般的なボトルネックはハードウェア調達です。NVIDIA H100およびH200クラスターは8〜16週間の納期を負います。設計完了後に調達を開始する組織は、決まって2〜3か月を追加することになります。私たちは調達計画をアーキテクチャ段階に組み込み、ワークストリームを並行して進めます。ハードウェアの発注、ソフトウェアスタックの設計、依存関係監査、規制マッピングが同時進行します。既存のプライベートクラウドインフラを持つ組織は、タイムラインを大幅に圧縮できます。
AWS GovCloudやAzure Governmentは本当にソブリンですか?
これらはデータ所在地と特定のコンプライアンスフレームワーク(FedRAMP High、DoD IL4-6、CMMC Level 2)を満たしますが、構造的ソブリン性は提供しません。米国CLOUD Actは、データが物理的にどこに保管されているかにかかわらず、米国本社の企業が保持するデータへの域外アクセスを認めています。ITARワークロードや米国防衛のユースケースには、GovCloudとAzure Governmentが正しい選択です。ITAR自体が米国管理下のインフラを義務付けているためです。米国の司法管轄権の及ぶ範囲からの独立を求めるEU組織や、国家AI能力を構築する政府にとっては、これらのプラットフォームはレイヤー3のソブリン性要件を満たしません。この区別は重要です。西欧のCIOの61%は、いまやこのリスクを軽減するために特にローカルのクラウドプロバイダーを優先しています。
大半の展開でソブリン性を破綻させる隠れた依存関係は何ですか?
私たちが見つける最も一般的な漏洩は次のとおりです。ポッド再起動時にnvcr.ioからコンテナイメージを取得するNVIDIA GPU OperatorのHelmチャート。HashiCorp Vaultのライセンス検証の外部通信(2023年のBSLへの切り替えで導入)。上流のルートサーバーに対して名前解決するデフォルトのKubernetes DNS。pool.ntp.orgをターゲットにするNTP同期。更新を確認するPrometheusエクスポーター。外部レジストリURLがハードコードされたHelmサブチャートのvalues.yamlファイル。監視エージェント内のテレメトリビーコン。外部のOCSPレスポンダーにアクセスする証明書失効チェック。個別には些細でも、総体としてはこれらは、あなたのエアギャップ展開が外部と通信していることを意味します。私たちは、環境をソブリンと宣言する前に、すべてのネットワーク依存関係を体系的に監査します。
米国外でのソブリン展開のために、どのNVIDIA GPUを調達できますか?
GPUの入手可能性は司法管轄区域に依存します。ECCN 3A090および4A090に該当する先端計算チップ(H100、H200、A100、B200、GB200、AMD MI300X)は、仕向国と最終用途によって異なる輸出許可要件を負います。2026年1月15日発効のBIS最終規則は、特定のチップと国の組み合わせに対する審査方針を調整しましたが、執行状況は流動的です。私たちは調達のナビゲートを支援します。どのチップがどのライセンス例外の下で入手可能か、あなたの司法管轄区域にとってAMD MI300XやIntel Gaudiが最も制限の厳しい層を回避できるかを特定し、将来のチップ交換が完全な再設計を強いないよう、ハードウェアの可搬性を念頭にソフトウェアスタックを設計します。
エアギャップ環境でAIモデルをどのように更新しますか?
暗号学的な管理連鎖のパイプラインを通じてです。70Bパラメータのモデルは130GB以上あるため、転送には計画が必要です。一方向データダイオード(Owl Cyber Defense、Waterfall Security)を備えた環境では、署名済みアーティファクトバンドルが、物理法則に基づく一方向チャネルを通じて最大100 Gbpsで内側へ流れ込みます。スニーカーネット環境では、各引き渡し時のチェックサム検証と、本番昇格に際しての二人体制の完全性ルールを伴う暗号化された物理メディアを使用します。パイプラインには次のものが含まれます。トレーニング環境まで追跡可能な暗号署名を伴うモデルのパッケージング、取り込み時の完全性検証、自動検証テストを伴うステージング展開、そして二重の承認を要する昇格ゲートです。すべてのステップは、改ざん証跡のある監査証跡に記録されます。
どの規制がソブリンAIインフラを要求しますか?
複数の規制フレームワークが、いまやソブリン展開を義務付けるか、強く促しています。EU AI Act(2026年8月2日に完全適用)は、高リスクシステムに対して自動的なイベントログとデータ系統の追跡を要求します。GDPR第44条は、EU/EEA域外への個人データの移転を制限します。ITARは、管理対象の技術データを非米国インフラ上でAI処理することを無許可の輸出とみなします。CMMC Level 2(2026年11月9日までにDoD契約へ組み込み)は、FIPS 140-3検証済みの暗号化を要求します。インドのDPDP規則2025は、セクター固有のデータローカライゼーションを可能にします。EUのDORAおよびNIS2指令は、特定の金融および重要インフラのワークロードに対してソブリンクラウドを必須化しつつあります。GAIA-X Label level 3は、非欧州の司法管轄権による干渉からの保護を要求するEUCS High+認証を先取りしています。
ソブリンAIインフラが正しい選択でないのはどのような場合ですか?
3つの状況があります。第一に、オンプレミス投資が回収されるTCOの分岐点に到達しない低ボリュームの推論ワークロードです。年間のクラウドAI支出が10万ドル未満であれば、ソブリンインフラの資本コストと運用負担は、おそらく節約を上回ります。第二に、引き渡し後にGPUアクセラレートされたKubernetesクラスターを運用するための内部プラットフォームエンジニアリング能力(またはマネージド運用の予算)を持たない組織です。ソブリンインフラは継続的な運用投資を必要とします。第三に、マネージドのソブリンクラウドプロバイダー(OVHcloud、Scaleway、Deutsche Telekom)が規制要件を満たし、カスタムインフラが便益なく複雑さだけを加えるワークロードです。私たちは、資本を投じる前にこの線引きをするようクライアントを支援します。
確かな信頼のもとに、AIを構築する。
次世代のエンタープライズAI構築において豊富な経験を持つチームと、ぜひご一緒ください。信頼できるAI戦略の設計・構築・導入を、私たちがお手伝いします。
Veriprajna ディープテック・コンサルティング は、ヘルスケア・金融・規制対応分野における安全性重視のAIシステム構築を専門としています。当社のアーキテクチャは確立されたプロトコルに照らして検証され、包括的なコンプライアンス文書を備えています。