2026 年將有近 1,000 億美元投入主權 AI 運算。停留在受控邊界之內的 AI 基礎設施已不再是小眾的國防需求——它正成為全球受監管企業與政府的預設姿態。我們的做法是打造能讓主權 AI 在營運上真正落地、而非僅止於策略宣示的基礎設施。
主權究竟意味著什麼(以及不意味著什麼)
主權不等於資料落地。資料落地告訴你資料存放於何處。主權則告訴你,誰掌控它所運行的技術堆疊。AWS 於 2026 年 1 月推出其歐洲主權雲(European Sovereign Cloud),以一家在德國註冊、實體獨立的法人提供 90 多項服務。這滿足了資料落地要求,卻不滿足結構性主權,因為 US CLOUD Act 無論資料實際存放於何處,皆賦予其治外的資料存取權。
一份 2026 年 2 月的 Callista 基準報告 發現,像 Scaleway 這類歐盟本土供應商,其每歐元所提供的價值約為 AWS 的 4.8 倍 ,同時提供真正的 第三層獨立性(Layer 3 independence):歐盟所有權、歐盟營運控制權,以及零 CLOUD Act 曝險。
我們的方法首先是精確定位買方的需求落在主權光譜上的何處,此一做法詳見於 我們關於為後信任時代企業建構主權智慧的研究。以下每一種姿態都代表一種不同的架構、一條不同的成本曲線,以及一套不同的合規對應——而這三者我們皆能架構:
- 完全氣隙(air-gap) ,搭配資料二極體(data diodes)與零對外網路連線。
- 私有雲 ,控制路徑中沒有任何美國總部的供應商。
- 符合 ITAR 的基礎設施 ,讓處理受控技術資料的 AI 工作負載保持在僅限美國人員(US persons-only)的邊界之內。
其他人都不做的依賴稽核
多數所謂「主權」部署其實並不主權。它們會外洩。單獨來看,每一處外洩都只是微小的組態疏失。整體來看,它們意味著你那號稱氣隙的部署根本沒有氣隙。常見的元凶:
- NVIDIA GPU Operator 的預設 Helm chart 會在每次 pod 重啟時從 nvcr.io 拉取容器映像。
- HashiCorp Vault自 2023 年改用 BSL 授權以來,內含預設會回撥(call home)的授權驗證端點。
- 預設的 Kubernetes DNS 組態會向上游根伺服器進行解析。
- NTP 時間同步的目標是 pool.ntp.org。
- Prometheus exporters 會回撥外部以檢查更新。
OpenBao,即 Linux Foundation 於 2.5.0 版(2026 年 2 月)推出的分支,消除了 Vault 的回撥依賴,同時在 MPL 2.0 授權下新增了命名空間與水平讀取擴充性等企業級功能。
我們的實務是在一個環境被宣告為主權之前,先執行系統化的依賴稽核,這正是背後的紀律,見於 我們關於軟體完整性與韌性系統的研究:每一條 DNS 查詢路徑、每一個 NTP 目標、每一條容器映像來源鏈、每一個授權驗證端點,以及埋藏在某個 sub-chart 的 values.yaml 中的每一個遙測信標。一次委任會產出一份經稽核的物料清單,其中每一項外部依賴,不是被鏡像至內部服務,就是被可證明地消除。
這正是硬體供應商、雲端供應商與代管平台公司不會做的工作——因為他們的商業模式並不會激勵他們去找出並修補那最後 2% 會在稽核下擊破主權主張的外洩。
真正能離線運作的氣隙 GPU 基礎設施
氣隙 AI 叢集並不是把網路線拔掉的標準 Kubernetes 部署。NVIDIA GPU Operator 透過本地映像登錄表支援離線(disconnected)安裝,但這套設定需要預先備妥每一個容器映像、驅動程式套件與 CRD 定義。
MIG(Multi-Instance GPU) 分割能在共享節點上提供硬體層級的租戶隔離,並為 A100 與 H100 GPU 支援 19 種混合策略設定檔。NVIDIA 的 KAI Scheduler於 2025 年以 Apache 2.0 開源,新增了分數式 GPU 配置與拓撲感知排程,在生產環境基準測試中將叢集使用率從 13% 提升至 37% 。
我們的做法是架構完整的離線工件供應鏈:具備弱點掃描的 Harbor 登錄表、經加密驗證的鏡像套件庫、供雙向 TLS 使用的內部憑證授權中心,以及使用 GPS 或銣原子鐘來源的內部 NTP 時間層級——這也正是我們 主權私有 LLM 實作示範背後的相同基礎。
對於機密環境,我們整合來自 Owl Cyber Defense 等供應商的單向資料二極體,能以高達 100 Gbps的速率,提供基於物理原理的單向資料流保證。模型權重(一個 700 億參數的模型可達 130+ GB)在加密的保管鏈(chain-of-custody)之下通過這些二極體移動:簽章的工件套件、每一次交接時的校驗和驗證,以及從預備環境晉升至生產環境的雙人完整性規則。
在主權硬體上進行機密運算
NVIDIA H100 是首款具備硬體可信執行環境(Trusted Execution Environment)的 GPU,錨定於晶片內建的信任根(root of trust)。在機密運算模式下,加密的緩衝彈跳區(bounce buffer)在 CPU 與 GPU 的 TEE 之間搬移資料,確保無論是虛擬機監控器(hypervisor)或主機作業系統,皆無法以明文存取模型權重或推論資料。
Intel Trust Authority 在單一驗證工作流程中,為 Intel TDX CPU TEE 與 NVIDIA H100 GPU TEE 提供複合式證明(composite attestation)。這在威脅模型涵蓋內部人員存取時尤為關鍵:在標準部署中,一名在主機上擁有 root 權限的系統管理員即可讀取 GPU 記憶體,這正是我們在 我們關於保護私有企業 LLM 的研究中所探討的風險。
我們的方法是配置完整的證明鏈,從韌體量測直到對主權驗證服務進行遠端證明,使該環境能產出程式碼與資料未遭竄改的加密證明——即使竄改者是設施營運方也一樣。
出口管制形塑你能打造什麼、又能在何處打造
主權 AI 的 GPU 採購如今已成為一個出口管制問題。歸類於 ECCNs 3A090 與 4A090 的晶片(H100、H200、A100、B200、GB200、AMD MI300X)帶有依目的地而異的出口授權要求。一項於 2026 年 1 月 15 日 生效的 BIS 規則,將對中國的 H200 審查改為逐案審核,不過中國海關隨後又獨立封鎖了進口。2025 年 12 月的一項調查揭露了以假冒的「Sandkyan」品牌出貨以規避管制的晶片。
對於美國境外的主權買方而言,這造成了實際的架構限制。即使沒有出口方面的複雜狀況,採購時程也需 8 至 16 週 ,而在設計完成後才啟動採購的組織,通常還會再增加兩到三個月。
我們的做法是將採購規劃納入架構階段:辨識哪些晶片在哪些授權例外下可取得、哪些替代矽晶片可避開限制性較高的層級,並將軟體堆疊設計為具備硬體可攜性,使未來更換晶片不至於被迫重新架構。
法規對應是架構,而非文書作業
合規要求形塑的是根本性的架構決策;它們並非事後才加裝上去。每一套法規制度都對應到特定的技術限制:
- GDPR 第 44 條 限制個人資料傳輸至歐盟/歐洲經濟區之外,決定了訓練資料可存放於何處。
- ITAR 將在非美國基礎設施上對受控技術資料進行 AI 處理視為未經授權的出口,強制要求使用 GovCloud 或 Azure Government。
- CMMC Level 2 要求通過 FIPS 140-3 Level 1 驗證的加密——而許多商用 AI 工具因使用標準 TLS 而未搭配 FIPS 驗證模組,故無法達標。
- 印度的 DPDP Rules 2025 採用黑名單方式進行資料在地化,而 BFSI 領域的產業監管機關則施加更嚴格的規定。
- GAIA-X Label 第 3 級 認證預示了 EUCS High+ 方案,要求完全免受非歐洲司法管轄干預的保護。
在波灣地區,沙烏地阿拉伯的 1,000 億美元 主權 AI 基金,以及阿拉伯聯合大公國的 5 吉瓦(5-gigawatt) AI 園區,正驅動著大規模的基礎設施建置。
我們的方法是將每一套法規制度對應到特定的架構決策:加密標準、資料落地邊界、人員存取控制、稽核記錄的細緻度,以及事件回應程序。該對應設計為與基礎設施即程式碼(infrastructure-as-code)共存,而非放在一份會與現實脫節的獨立合規檔案夾裡。
成本與時程的對話
Lenovo 的 2026 年 TCO 研究發現,對於高使用率的工作負載,地端 AI 基礎設施可在不到四個月內達到與雲端的成本平價,且每百萬 token 的成本優勢最高可達 18 倍 ,相較於 MaaS API。對於典型工作負載,損益兩平點落在 10 至 15 個月之間。
建置時程介於 3 至 9 個月,若為裸機(bare-metal)建置則延長至 12 個月。初始成本方面,LLM/RAG 管線的建置為 50,000 至 200,000 美元 ,另加 75,000 至 350,000 美元 用於企業整合。
對於何時主權基礎設施才是錯誤的答案,我們坦誠以告:低於 TCO 交叉點的低量工作負載、缺乏平台工程能量以維持後續營運的組織,以及代管主權雲供應商即可滿足法規要求而毋須客製基礎設施的情況。在這些情況下,我們的建議是選擇合適的供應商,而非自行建置客製方案。
為什麼不聘用一家大公司
Accenture 已投入 30 億美元於其 AI 業務。Deloitte 與 NVIDIA 合作提供「AI Factory as a Service」。McKinsey 的 QuantumBlack 擁有約 5,000 名 AI 專家。他們的主權委任案在首次生產部署之前,需耗時 4 至 10 個月。
我們是基礎設施工程師。一次委任案的範疇界定,是要產出一個可運作的主權環境:基礎設施即程式碼(Terraform、Helm、Ansible)、營運手冊、容量規劃模型、附有經測試程序的災難復原,以及 CIS 基準強化報告。
Deloitte 報告指出, 42% 的公司 在 2025 年放棄了大部分 AI 專案,每個專案平均沉沒成本達 720 萬美元 。解方是一次以產出可運作基礎設施為目標的委任案,而非又一個被放棄的專案。
重點摘要
- 主權是對技術堆疊的掌控,而非資料的所在位置 ——US CLOUD Act 無論資料實際存放於何處,皆能穿透僅止於資料落地的設定。
- 我們架構全部三種姿態: 完全氣隙、 無美國供應商的私有雲,以及 符合 ITAR 的 基礎設施。
- 一次系統化的 依賴稽核 能堵住那些在稽核下擊破多數主權主張的外洩(nvcr.io 拉取、Vault 回撥、DNS/NTP/遙測)。
- 氣隙 GPU 叢集運用 MIG 隔離、KAI Scheduler(使用率 13% → 37%)、離線工件供應鏈,以及速率高達 100 Gbps 的資料二極體。
- H100 硬體 TEE 加上 Intel Trust Authority 證明,即使面對擁有 root 權限的內部人員或設施營運方,也能保護模型權重。
- 各套法規制度(EU AI Act、GDPR 第 44 條、ITAR、CMMC Level 2、印度 DPDP、GAIA-X)皆直接對應納入基礎設施即程式碼之中。
- 地端在高使用率下可於不到四個月內達到與雲端的平價(每 token 優勢最高達 18 倍);其目標產出是可運作的基礎設施,而非一份耗時 4–10 個月的簡報。
主權 AI 基礎設施建置與部署
 觀看
企業級深偽偵測與視訊通話詐騙防護 | Veriprajna
2024 年 2 月,攻擊者利用 AI 生成的整個高階主管團隊深偽影像,在單一視訊通話中從 Arup 竊取了 2,560 萬美元。自 2026 年 1 月起,標準網路保險保單已明確將深偽詐騙排除在外。
 觀看
智慧電表 AI:AMI 預測性維護與韌體驗證 | Veriprajna
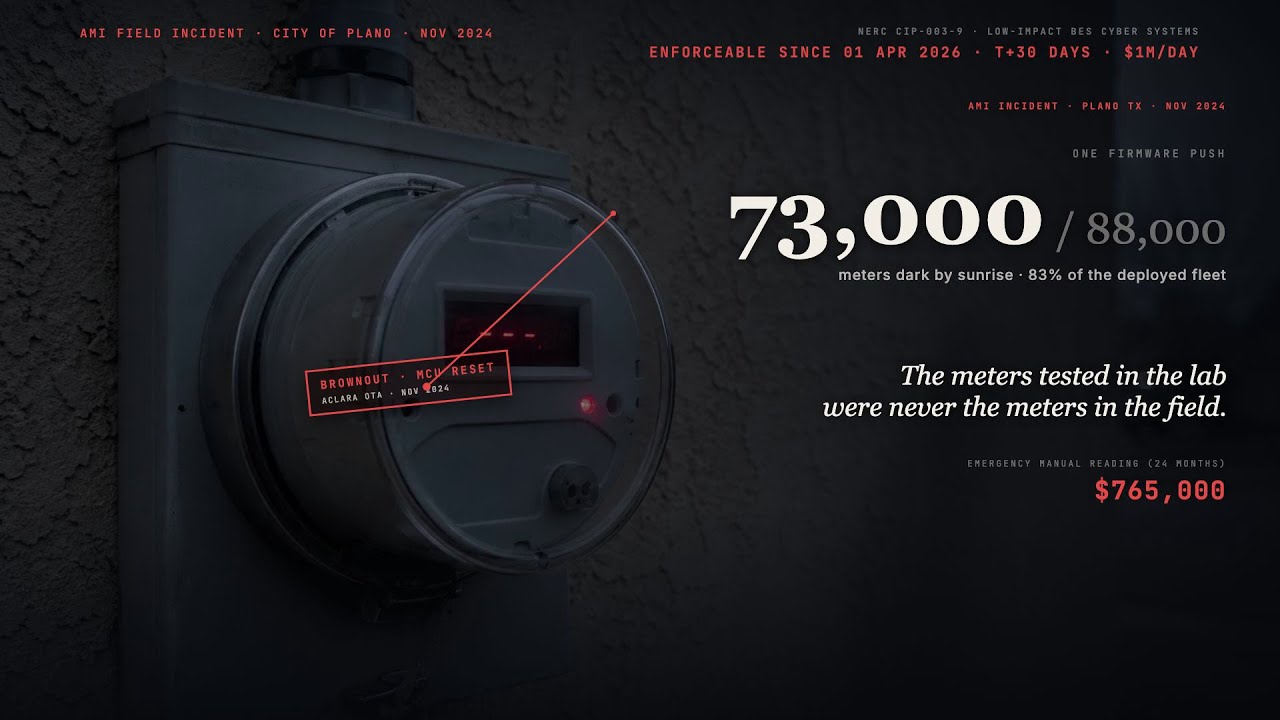
一次失敗的韌體推送讓德州普萊諾損失了 765,000 美元,並使 73,000 具電表離線。曼菲斯正花費 900 萬美元進行修復。您的 AMI 前端採集系統會追蹤哪些電表停止通訊。


常見問題解答
相較於雲端,主權 AI 基礎設施的成本是多少?
其經濟效益取決於使用率。Lenovo 的 2026 年 TCO 研究發現,對於高使用率的工作負載,地端 AI 基礎設施可在不到四個月內達到與雲端的成本平價,且每百萬 token 的成本優勢最高可達 18 倍,相較於模型即服務(model-as-a-service)API。對於典型的企業工作負載,損益兩平點落在持續使用 10 至 15 個月之間。初始部署成本方面,LLM 與 RAG 管線的建置為 50,000 至 200,000 美元,另加 75,000 至 350,000 美元用於企業整合。無法達到 TCO 交叉點的組織,由 OVHcloud 或 Scaleway 等代管主權雲供應商提供服務會更為合適,它們能以相較於 AWS 每歐元約 4.8 倍的價值,提供真正的歐盟主權(Callista 基準報告,2026 年 2 月)。
部署主權 AI 基礎設施需要多久?
時程介於 3 至 9 個月,若為從裸機開始的完整地端建置則延長至 12 個月。最常見的瓶頸是硬體採購:NVIDIA H100 與 H200 叢集帶有 8 至 16 週的交付窗口。在設計完成後才啟動採購的組織,通常還會再增加兩到三個月。我們將採購規劃整合進架構階段,並讓各工作流平行推進:硬體訂購、軟體堆疊設計、依賴稽核與法規對應同時進行。已具備既有私有雲基礎設施的組織,可大幅壓縮時程。
AWS GovCloud 或 Azure Government 真的具備主權嗎?
它們滿足資料落地與特定合規框架(FedRAMP High、DoD IL4-6、CMMC Level 2),但並不提供結構性主權。US CLOUD Act 無論資料實際存放於何處,皆賦予對美國總部企業所持有資料的治外存取權。對於 ITAR 工作負載與美國國防用途,GovCloud 與 Azure Government 是正確選擇,因為 ITAR 本身即強制要求使用美國控制的基礎設施。但對於尋求擺脫美國司法管轄觸及範圍的歐盟組織,或建構國家 AI 能力的政府而言,這些平台並不滿足第三層(Layer 3)主權要求。此一區別至為關鍵:如今有 61% 的西歐 CIO 正優先選用在地雲供應商,正是為了降低此一風險。
在多數部署中,哪些隱藏依賴會擊破主權?
我們發現最常見的外洩:NVIDIA GPU Operator 的 Helm chart 會在 pod 重啟時從 nvcr.io 拉取容器映像。HashiCorp Vault 的授權驗證回撥(隨 2023 年改用 BSL 而引入)。預設的 Kubernetes DNS 會向上游根伺服器解析。NTP 時間同步的目標是 pool.ntp.org。Prometheus exporters 會檢查更新。Helm sub-chart 的 values.yaml 檔案中含有硬編碼的外部登錄表 URL。監控代理程式中的遙測信標。憑證撤銷檢查會向外部 OCSP 回應器發出請求。單獨來看皆屬微小,整體來看,它們意味著你那號稱氣隙的部署正在對外通訊。我們會在宣告一個環境為主權之前,對每一項網路依賴執行系統化的稽核。
在美國境外進行主權部署,我能採購哪些 NVIDIA GPU?
GPU 的可取得性取決於你的司法管轄區。歸類於 ECCNs 3A090 與 4A090 的先進運算晶片(H100、H200、A100、B200、GB200、AMD MI300X)帶有依目的地國家與最終用途而異的出口授權要求。一項於 2026 年 1 月 15 日生效的 BIS 最終規則,調整了特定晶片—國家組合的審查政策,但執法情況仍然流動不定。我們協助您駕馭採購:辨識哪些晶片在哪些授權例外下可取得、AMD MI300X 或 Intel Gaudi 是否能避開對您司法管轄區而言限制性最高的層級,並將軟體堆疊設計為具備硬體可攜性,使未來更換晶片不至於被迫進行完整的重新架構。
你們如何在氣隙環境中更新 AI 模型?
透過加密的保管鏈(chain-of-custody)管線。一個 700 億參數的模型有 130+ GB,因此傳輸需要規劃。對於具備單向資料二極體(Owl Cyber Defense、Waterfall Security)的環境,簽章的工件套件會以高達 100 Gbps 的速率,透過基於物理原理的單向通道向內流動。對於「球鞋網路」(sneakernet)環境,我們使用加密的實體媒介,並在每一次交接時進行校驗和驗證,以及在生產環境晉升時採用雙人完整性規則。該管線包含:附有可追溯至訓練環境的加密簽章之模型封裝、匯入時的完整性驗證、附自動化驗證測試的預備部署,以及需要雙重授權的晉升關卡。每一步驟皆記錄於防竄改的稽核軌跡中。
哪些法規要求採用主權 AI 基礎設施?
多套法規框架如今皆強制或大力激勵採用主權部署。EU AI Act(於 2026 年 8 月 2 日全面適用)要求高風險系統具備自動事件記錄與資料血緣追蹤。GDPR 第 44 條限制個人資料傳輸至歐盟/歐洲經濟區之外。ITAR 將在非美國基礎設施上對受控技術資料進行 AI 處理視為未經授權的出口。CMMC Level 2(於 2026 年 11 月 9 日前納入國防部合約)要求通過 FIPS 140-3 驗證的加密。印度的 DPDP Rules 2025 促成產業別的資料在地化。歐盟的 DORA 與 NIS2 指令,正使主權雲對特定金融與關鍵基礎設施工作負載成為強制要求。GAIA-X Label 第 3 級預示了 EUCS High+ 認證,該認證要求免受非歐洲司法管轄干預的保護。
何時主權 AI 基礎設施並非正確選擇?
有三種情況。第一,無法達到 TCO 交叉點(地端投資可回本之處)的低量推論工作負載。若你的年度雲端 AI 支出低於 100,000 美元,主權基礎設施的資本成本與營運負擔很可能超過所節省的費用。第二,缺乏內部平台工程能量(或缺乏代管營運預算)以在交接後運行 GPU 加速的 Kubernetes 叢集的組織。主權基礎設施需要持續的營運投入。第三,代管主權雲供應商(OVHcloud、Scaleway、Deutsche Telekom)即可滿足你的法規要求、而客製基礎設施只會徒增複雜度卻無益處的工作負載。我們協助客戶在投入資本之前劃清這條界線。
自信打造您的 AI。
與一支在打造新世代企業級 AI 方面擁有深厚經驗的團隊攜手合作。讓我們協助您設計、建置並部署值得信賴的 AI 策略。
Veriprajna 深度科技顧問公司 專精於為醫療、金融及法規監管領域打造攸關安全的 AI 系統。我們的架構均依循既定規範進行驗證,並備有完整的合規文件。