您的 AI 系統在對抗性審查下是否站得住腳?
我們的做法是建構旨在讓 AI 系統在法律審查下能夠站得住腳的技術基礎設施——不是勾選清單意義上的合規,而是站得住腳意義上的:訴訟律師能向陪審團說明某項決策是如何做出的,30(b)(6) 公司指定證人能毫不含糊地就系統行為作證,專家證人能在模型可解釋性上通過 Daubert 挑戰。
這是工程工作,而非政策起草。一項委託任務的範圍是產出證據保全架構、訴訟級文件,以及在任何人提起訴訟之前就已存在、可供證據開示使用的成果物。
這些並非假設性風險——它們是具有真實損害賠償、真實證據開示命令以及真實補救要求的進行中案件。對於部署 AI 的組織而言,問題不在於是否會面臨法律風險,而在於其系統能否挺過接下來會發生的事:對抗性證據開示、對建構模型工程師的訊問、關於訓練資料來源的專家證詞,以及監理審查——在這些場合中,「我們使用了供應商的工具」並不能構成抗辯——這是我們以自有基礎設施取代的立場,正如以下所示的 主權式私有 LLM 部署的實際運作示範。
AI 案件中的證據開示是什麼樣貌(以及為何多數公司無法應對)
2025 年 9 月,紐約南區法院在 OpenAI 著作權訴訟中確立了 AI 證據開示標準。法院現在強制要求提交一組基準成果物,而演算法歧視案件中的原告律師則走得更遠。
法院現在強制要求的基準項目
- 使用者提示詞
- 模型輸出與 AI 生成的草稿
- 含時間戳記與模型識別碼的中繼資料
- 存取日誌
- 組態設定
歧視案件原告額外要求的項目
- 原始碼
- 訓練資料組成
- 模型驗證報告
- A/B 測試結果
- 關於已知偏見的內部 Slack 訊息
- 部署後監控資料
- 在相關期間於生產環境中運行的每一個模型版本
多數公司會以兩種方式之一在證據開示中失利。要麼是因為沒有人建構捕捉證據的基礎設施,導致證據根本不存在——從而招致證據毀損制裁與不利推定指示。要麼是證據存在但看起來對己方不利,因為內部通訊揭露工程師曾提出從未獲得處理的偏見疑慮,或模型變更在未經記錄測試的情況下就被部署。
我們的做法同時處理這兩種失敗模式。針對第一種,我們設計證據保全系統,在推論時自動捕捉決策脈絡:模型版本雜湊值、輸入特徵、預處理狀態、信心分數,以及生效中的治理政策。針對第二種,我們設計結構化的模型變更管理工作流程,讓每一次修改都記錄下理由、測試結果與核准鏈——如此一來,證據開示紀錄講述的是一個負責任開發的連貫故事,而非雜亂無章的迭代。
監理執法行事曆不會等你
三大執法期限在 2026 年年中匯聚。
- 科羅拉多州 SB 205 生效於 2026 年 6 月 30 日,每項違規最高處以 $20,000 罰款,且僅有能證明符合 NIST AI RMF 的組織方可主張積極抗辯。
- 《歐盟 AI 法案》的高風險義務 開始執法於 2026 年 8 月 2 日,罰款高達 3,500 萬歐元或全球營業額的 7%。第 73 條要求,對於死亡或關鍵基礎設施中斷須於 2 日內通報重大事件,其他事件則須於 15 日內通報。
- 現行的州檢察長執法 已經上路:麻薩諸塞州於 2025 年 7 月就 AI 放貸歧視達成和解,且 36 位州檢察長正式反對聯邦優先適用,以維護其執法權限。
執法格局在內部相互矛盾。CFPB 於 2025 年 11 月提議終止 ECOA 下的差別性影響執法,而州檢察長則依 UDAP 法規提起 AI 歧視訴訟,並附帶按違規次數計算的罰款。FTC 於 2026 年 2 月撤銷其對 Rytr 的同意令,隨後在 2026 年 3 月發布了一套全面的 AI 代理執法框架。
依單一監理訊號建構合規計畫的組織,一旦該訊號改變便會暴露於風險之中。我們的做法是設計對應到義務本身的防禦架構,而非對應到任何單一監理機關當前的立場(參酌 我們關於演算法問責的研究)。
訴訟級文件 vs. 合規文件
能通過合規稽核的文件,與能挺過對抗性法律審查的文件之間,存在著實質性的差異。
| 合規文件 | 訴訟級文件 |
|---|---|
| 回答「你是否遵循了流程?」 | 回答「證明這項特定決策並非歧視性的——並附上對造專家在交叉詰問中無法拆解的證據。」 |
| 為 ML 從業者設計的模型卡 | 為 Daubert 聽證會準備的模型文件 |
其受眾、對抗性審視程度以及證據標準都根本不同。
一項委託任務的範圍是產出符合訴訟級標準的文件:每一項具重大影響的 AI 決策都能從其紀錄中重建——確切的模型版本、輸入資料、特徵值、預處理管線狀態與決策邏輯,在事後數月或數年皆可檢索。
我們記錄的特定領域抗辯
- 就業 AI: 工作相關性與業務必要性抗辯(《民權法案》第七章下的 Griggs/Wards Cove 舉證責任轉換框架),於系統設計層級記錄,而非事後合理化。
- 放貸與保險 AI: 以足夠嚴謹的方式記錄差別性影響測試方法,使原告的統計專家無法主張該測試不充分。
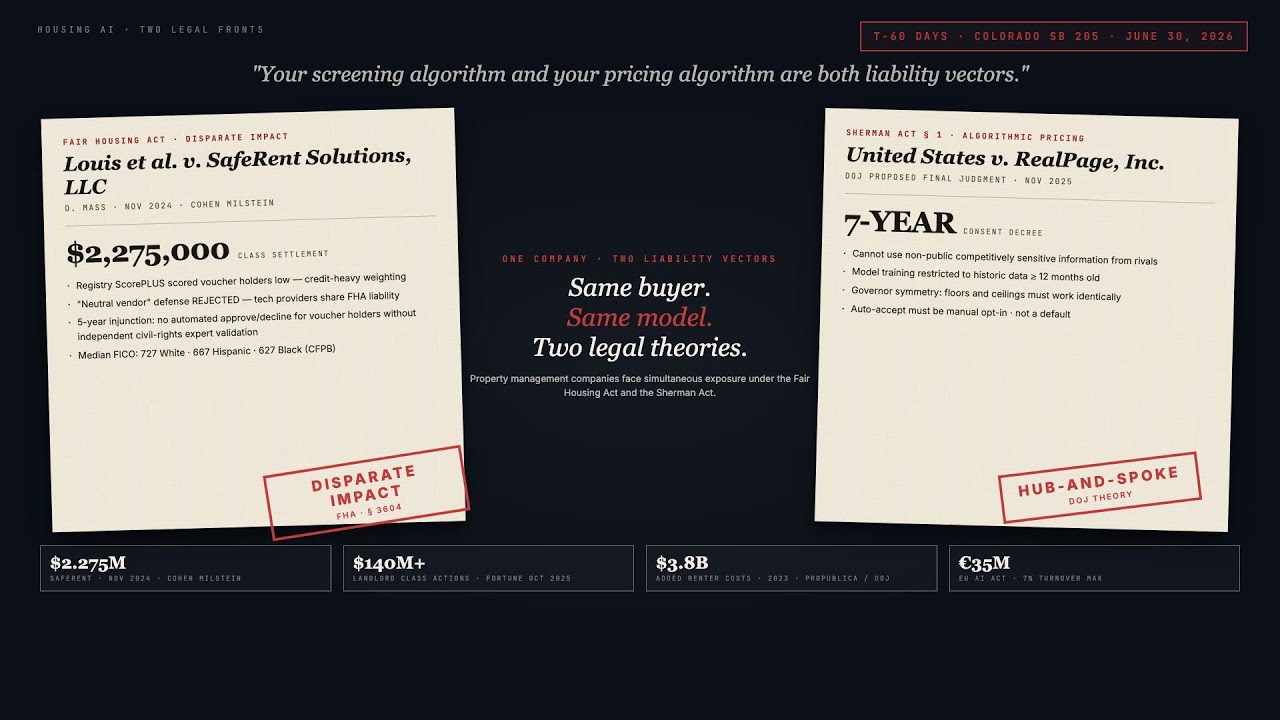
- 住房 AI: 證明持券者待遇未透過信用歷史或債務因素進行代理判斷的證據鏈——這正是 SafeRent 式訴訟中的確切攻擊向量,該案中演算法使用了對黑人與西班牙裔租屋者造成不成比例不利影響的因素為申請人評分(詳見 我們關於 SafeRent 演算法完整性要求的研究)。
模擬證據開示:在對造律師之前找出您的弱點
一項委託任務可包含對抗性演練,由我們的工程師扮演原告的技術專家角色,探查您 AI 系統中訴訟會加以利用的弱點:
- 未記錄的模型變更
- 跨受保護群體未經測試的公平性屬性
- 缺失的影響評估
- 稽核軌跡缺口
- 與已公布政策相矛盾的內部通訊
- 破壞訓練資料完整性主張的資料來源缺口
此演練旨在產出一份受特權保護的評估——在與外部律師合作時受律師—當事人特權保護——在弱點成為法庭證物之前將其揭露出來。
這不是紙上談兵的桌面演練。我們草擬對造律師會送達的訊問書與文件調取請求,指認其檔案將被搜索的保管人,測試保全系統是否捕捉了法院所要求的內容(依紐約南區法院 2025 年 AI 證據開示標準),並評估您的 30(b)(6) 指定證人能否作證而不製造出比其所解決更多的風險。預期產出是一份按訴訟風險嚴重程度組織的補救藍圖,並附有填補每個缺口的工程規格。
無需並行計畫的多司法管轄區防禦
一家擁有歐盟客戶、科羅拉多州員工、伊利諾伊州求職者,並在採用 NAIC AI 示範公告的 23 個州中任一州從事保險業務的公司,其單一 AI 系統至少面臨五套相互重疊的監理制度。為每個司法管轄區建構各自獨立的合規計畫無法規模化,且會產生原告律師加以利用的不一致之處:
「你告訴科羅拉多州監理機關你的偏見測試方法是 X,但你的歐盟符合性評估卻描述為 Y。到底是哪一個?」
我們的做法是建構一套統一的防禦框架,以最嚴格的適用標準設定基準。
- 一套滿足科羅拉多州 SB 205 演算法歧視標準的差別性影響測試協定,同時也產出符合《歐盟 AI 法案》第 10 條資料治理要求以及《民權法案》第七章業務必要性抗辯的證據。
- 一套符合第 73 條 2 日通報時限的事件應變程序,自動滿足《紐約 RAISE 法案》的 72 小時窗口以及州檢察長的通報期待。
特定司法管轄區的文件層為每個監理機關或法院產生正確的成果物,而無需維護並行計畫。當新的州法通過或歐盟 AI 辦公室發布執法指引時,該覆蓋層即行更新。基礎控制措施鮮少變動,因為它們一開始就是按最高標準建構的。
董事會層級的責任與受託義務問題
AI 治理失敗會為董事在德拉瓦州的 Caremark 標準下製造個人責任風險。未能為 AI 風險建立通報系統的董事會,將面臨股東代表訴訟。SEC 將 AI 列為其 2025–2026 年首要審查重點之一,且董事會被期待在 2026 年委託書季之前於委託書中記錄 AI 監督框架。
一項委託任務的範圍是產出旨在填補此缺口的面向董事會的成果物:
- 將技術性 AI 風險轉譯為治理語言的高層簡報材料
- 對應到受託義務的風險登錄冊
- 為董事提供積極監督之書面證據的監控系統
不是季度投影片簡報——而是一套結構化的資訊系統,為證明善意的 AI 風險監督(即 Caremark 所要求的特定標準)提供依據。
重點摘要
- 站得住腳是工程,不是政策:證據保全架構、訴訟級文件與可供證據開示使用的成果物,必須在提起訴訟之前就已存在。
- AI 證據開示現在強制要求提交提示詞、輸出、中繼資料、原始碼、訓練資料,以及每一個生產環境模型版本——在推論時捕捉決策脈絡,否則將冒著遭受證據毀損制裁的風險。
- 三項 2026 年期限匯聚:科羅拉多州 SB 205(6 月 30 日)、《歐盟 AI 法案》的高風險義務(8 月 2 日),以及第 73 條重大事件通報。
- 供應商工具不會轉移責任;一套具有特定司法管轄區覆蓋層的統一最嚴格標準框架,勝過為各監理機關分別設立的並行計畫。
- 董事會對 AI 風險的監督,如今是受 SEC 審查重點支持的 Caremark 注意義務問題。
監理風險與訴訟因應準備
 觀看
合乎倫理的訂閱挽留 AI | Veriprajna
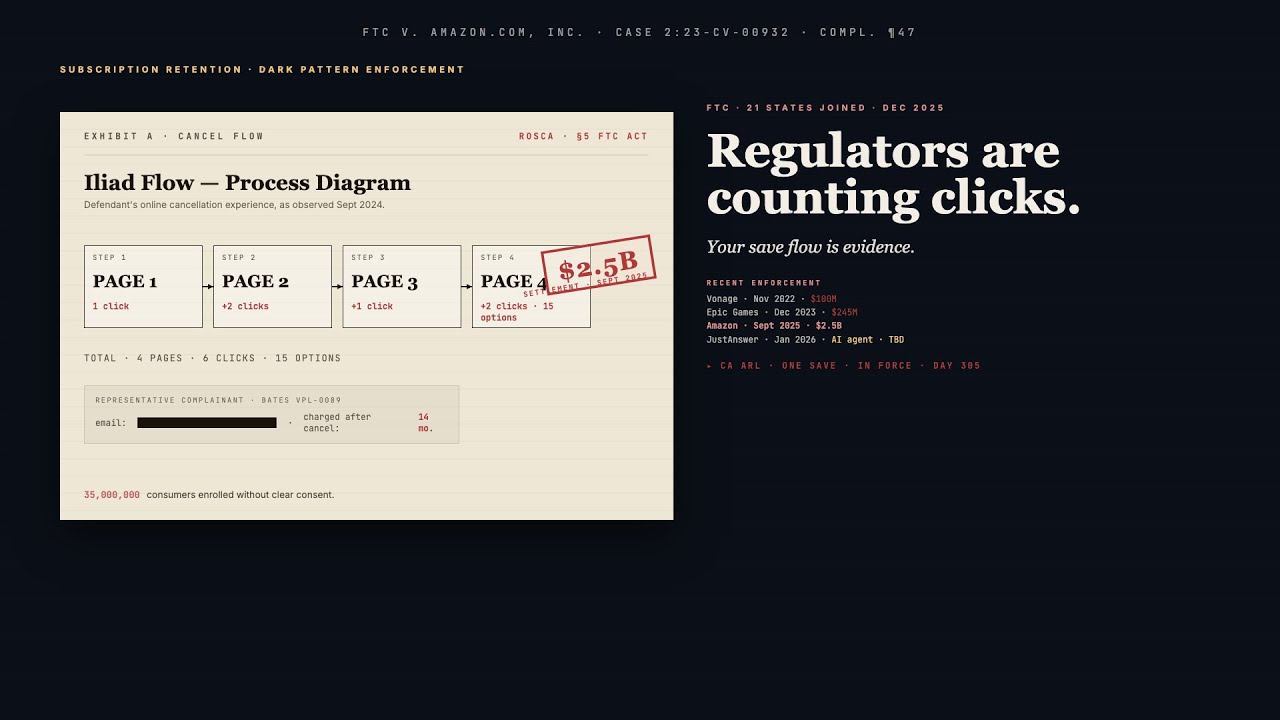
Amazon 為一個需要點擊 6 次的取消流程支付了 25 億美元。Uber 因取消訂閱需經過 23 個畫面而面臨 21 位州檢察長的訴訟。

常見問題解答
AI 訴訟的證據開示實際上要求什麼,我們該如何做好準備?
依照紐約南區法院 2025 年 9 月的 AI 證據開示標準,法院現在強制要求提交使用者提示詞、模型輸出、AI 生成的草稿、含時間戳記與模型識別碼的中繼資料、存取日誌,以及組態設定。歧視案件中的原告律師則走得更遠:原始碼、訓練資料組成、模型驗證報告、A/B 測試結果、關於已知偏見的內部通訊,以及相關期間內每一個生產環境模型版本。做好準備意味著建構在推論時自動捕捉決策脈絡的證據保全基礎設施,而非在傳票送達後才回溯性地拼湊。我們設計的系統會為每一項具重大影響的決策儲存模型版本雜湊值、輸入特徵、預處理狀態、信心分數與生效中的治理政策,並可依決策 ID、時間範圍或結果類別進行查詢。
訴訟級 AI 文件與標準模型卡或合規文件有何不同?
合規文件回答「你是否遵循了流程?」訴訟級文件回答「證明這項特定決策並非歧視性的,並附上對造專家在交叉詰問中無法拆解的證據。」為 ML 從業者設計的模型卡欠缺對抗性審視標準、證據監管鏈,以及訴訟所要求的特定法律框架對應(用於專家證詞的 Daubert、用於差別性影響舉證責任轉換的 Griggs/Wards Cove、用於消費者報告揭露的 FCRA)。我們產出的文件讓每一項具重大影響的決策都能從其紀錄中重建:確切的模型版本、輸入資料、特徵值、預處理管線狀態與決策邏輯,在事後數月或數年皆可檢索,並具備防竄改的完整性。
2026 年 AI 監理不合規的罰則基準為何?
罰則格局有具體數字。科羅拉多州 SB 205(2026 年 6 月 30 日生效):依《消費者保護法》每項違規最高處以 $20,000,且僅有能證明符合 NIST AI RMF 的組織方可主張積極抗辯。《歐盟 AI 法案》(高風險執法於 2026 年 8 月 2 日):對於受禁止的行為最高處以 3,500 萬歐元或全球年營業額的 7%,高風險不合規則為 1,500 萬歐元或 3%。伊利諾伊州 AIVFA:每項違規最高 $5,000,另加私人訴訟,並在執法首月即提起 37 起案件。FCRA 法定損害賠償:每項故意違規 $100–$1,000,在如 Eightfold AI 訴訟(涵蓋超過十億名勞工資料)這類集體訴訟中會急劇放大。州 UDAP 法規允許在無須證明個別損害的情況下按違規次數處以罰款。
當我們使用供應商的工具而非自有模型時,是否須為 AI 歧視負責?
是的。在《民權法案》第七章、FCRA 以及州就業法下,雇主仍須為供應商 AI 工具所產生的歧視性結果承擔完全責任。在 Mobley v. Workday 案(2025 年 5 月)中,法院認為 Workday「在招聘流程中的角色並不因為據稱是透過人工智慧而非活生生的人來進行,就變得比較不重要。」Eightfold AI 的 FCRA 集體訴訟點名了使用該評分工具的雇主。科羅拉多州 SB 205 對部署者課予各自獨立的義務,無論其是否建構了該 AI 系統。你無法藉由外包技術來外包法律責任。我們協助組織建構文件、測試與監督基礎設施,以證明你對供應商 AI 工具已盡合理注意義務——這才是當原告的訴狀送達時真正重要的抗辯。
當聯邦與州監理機關朝相反方向前進時,我們該如何處理 AI 合規?
當前環境在內部相互矛盾。CFPB 於 2025 年 11 月提議終止 ECOA 下的差別性影響執法,而州檢察長則同時依州 UDAP 法規提起 AI 歧視訴訟。FTC 於 2026 年 2 月撤銷其對 Rytr 的同意令,隨後在 2026 年 3 月發布了一套全面的 AI 代理執法框架。2025 年 12 月的一項行政命令提議聯邦優先適用於州 AI 法律,但 36 位州檢察長正式反對,且在法院裁決之前,州法仍具可執行性。我們建構對應到法定義務本身的防禦架構,而非對應到任何單一監理機關當前的立場。一套具有特定司法管轄區文件覆蓋層的統一控制框架,意味著當執法重點轉變時,覆蓋層即行更新,而基礎控制措施保持不變。
什麼是模擬證據開示演練,它實際上會產出什麼?
模擬證據開示演練是一種對抗性模擬,由我們的工程師扮演原告的技術專家,探查您 AI 系統中的訴訟弱點。我們草擬對造律師會送達的實際訊問書與文件調取請求,指認其檔案將被搜索的保管人,測試您的保全系統是否捕捉了法院現在依紐約南區法院 2025 年 AI 證據開示標準所要求的內容,並評估您的 30(b)(6) 公司指定證人能否就系統作證而不製造出額外風險。產出是一份受特權保護的補救藍圖(在與外部律師合作時受律師—當事人特權保護),按訴訟風險嚴重程度組織,並附有填補每個缺口的工程規格。這與合規稽核不同,因為我們是明確地測試對抗性弱點,而非對照合規框架進行核對。
我們的董事會成員是否須為 AI 治理失敗承擔個人責任?
在德拉瓦州的 Caremark 標準下,董事若未能建立資訊與通報系統,或未能充分監督管理層,即屬違反其注意義務。AI 治理如今正處於此框架之內。SEC 將 AI 列為其 2025–2026 年首要審查重點之一,且董事會被期待在 2026 年委託書季之前於委託書中記錄 AI 監督框架。未能做到將冒著 Caremark 式股東代表訴訟、反對票建議以及聲譽損害的風險。我們建構結構化的資訊系統,為董事提供積極 AI 監督的書面證據:對應到受託義務的風險登錄冊、顯示治理狀態的監控儀表板,以及將技術性 AI 風險轉譯為董事所需治理語言的簡報材料,以證明善意的監督。
我們該如何建構能在原告統計專家面前站得住腳的差別性影響測試?
舉證責任轉換框架因法規而異。《民權法案》第七章(Griggs/Wards Cove)要求,若原告確立了差別性影響,雇主須證明工作相關性與業務必要性。ECOA 與 FHA 有各自的標準。原告的統計專家會質疑樣本大小、測試方法、受保護群體的定義,以及比較母體是否經妥善建構。我們在系統設計層級設計測試協定,而非作為事後分析:定義受保護群體的分層、選擇適當的統計檢定(五分之四規則、迴歸式、貝氏)、建立基準比較母體,並記錄任何產生差別性結果之特徵的業務必要性理由。文件的結構安排使得當原告專家質疑該方法時,帶有測試理由的回應早已載於紀錄中,而非在證詞中臨場即興發揮。
AI 同意令的技術補救要求通常是什麼樣貌?
AI 執法行動中的同意令遵循一種新興模式:演算法吐回(銷毀不當蒐集的資料以及以其訓練的模型)、對特定 AI 用途的禁止期間(Rite Aid 收到為期 5 年的臉部辨識禁令)、強制刪除用於 AI 系統的消費者資料、獨立第三方稽核(通常每兩年一次)、書面風險管理與治理計畫、消費者通知與退出機制,以及向監理機關持續進行合規通報。FTC 對 Rite Aid 的同意令是當前的範本。我們將這些要求逆向工程為前瞻性的基礎設施:能證明合法蒐集的資料來源追蹤、能展示乾淨訓練資料的模型血緣文件,以及已能滿足典型同意令補救要求的治理計畫。在執法之前建構這些,比在法院監督下事後改造便宜好幾個數量級。
自信打造您的 AI。
與一支在打造新世代企業級 AI 方面擁有深厚經驗的團隊攜手合作。讓我們協助您設計、建置並部署值得信賴的 AI 策略。
Veriprajna 深度科技顧問公司 專精於為醫療、金融及法規監管領域打造攸關安全的 AI 系統。我們的架構均依循既定規範進行驗證,並備有完整的合規文件。