Un appel vidéo convaincant exige toujours une règle de déblocage des paiements

Un appel vidéo convaincant peut donner le sentiment qu'une demande de paiement est réglée avant même que son autorisation ne le soit. Pour une équipe de trésorerie, la question déterminante est de savoir quel élément probant autorise le départ du virement. Je veux que cette réponse résiste à un interlocuteur persuasif et offre aux activités légitimes une trajectoire clairement définie.
Cette position engendre un problème de conception. Bloquer chaque instruction incertaine fait peser le coût de l'incertitude sur l'entreprise. Autoriser toute instruction recevant une seconde réponse rassurante peut rendre le contrôle facile à contourner. Une politique de paiement doit distinguer les éléments de preuve manquants pouvant être obtenus d'une condition non satisfaite qu'une simple confirmation ne saurait réparer.
VoxFence, notre démonstration chez Veriprajna, rend cette distinction vérifiable. Elle s'appuie sur des cas de paiement synthétiques, des signaux d'appel et d'appareil fournis, ainsi que des adaptateurs de trésorerie et de vérification simulés. Elle démontre un mécanisme d'autorisation ; elle n'effectue pas d'analyse criminalistique d'un appel vidéo réel.
Le score ne résout pas la question du déblocage
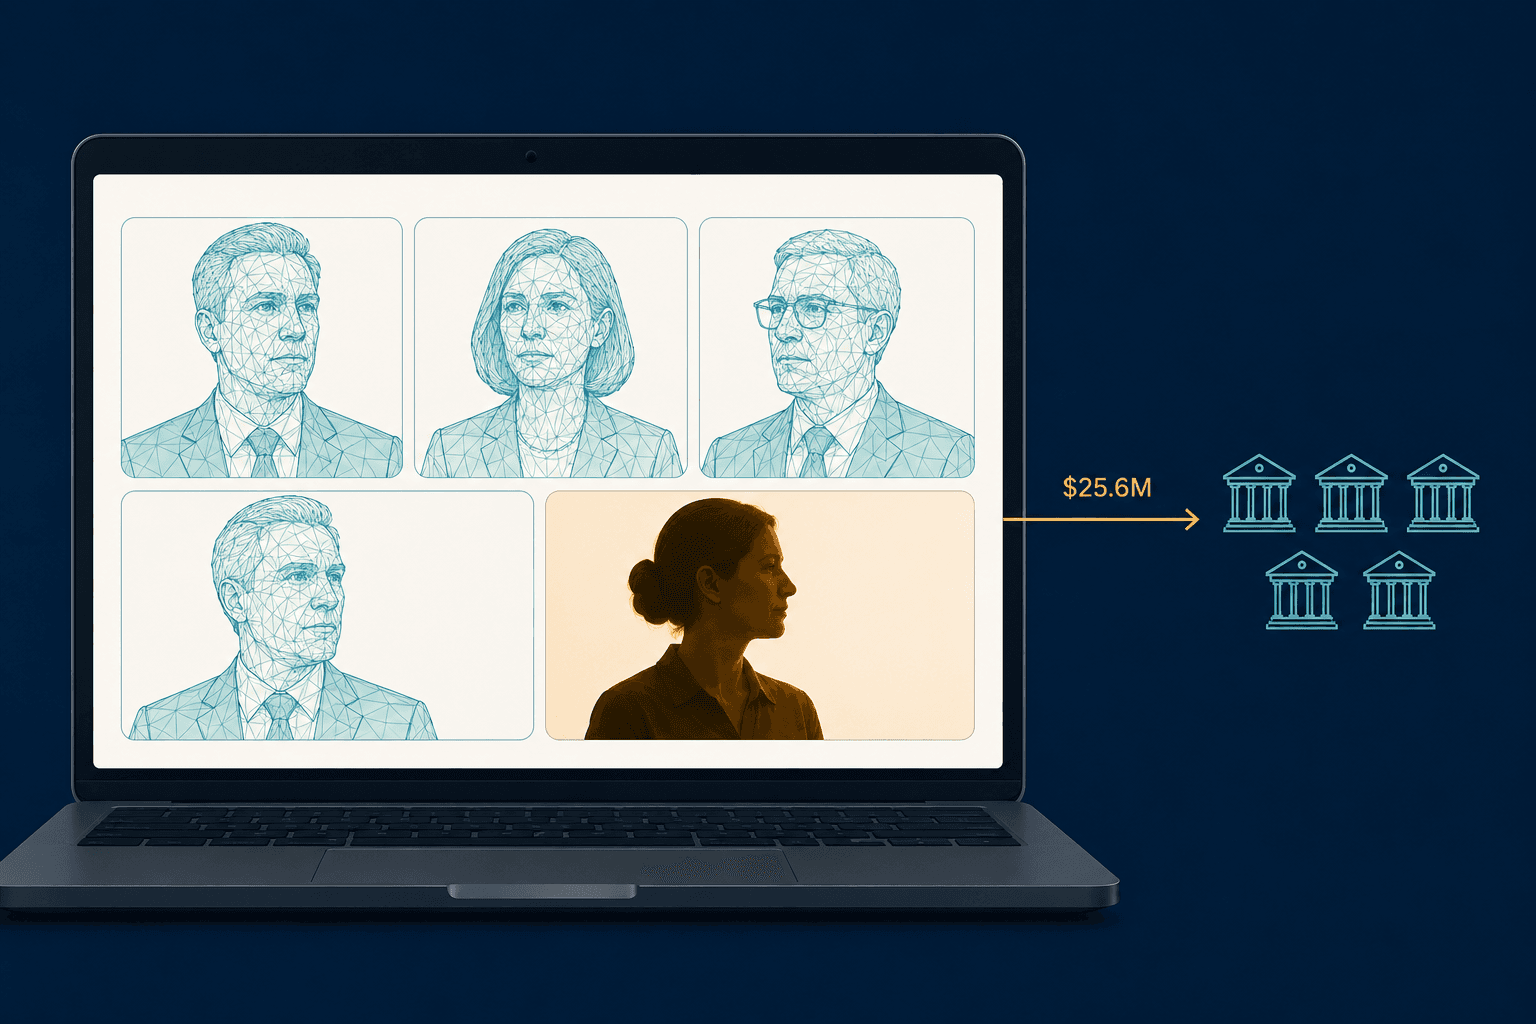
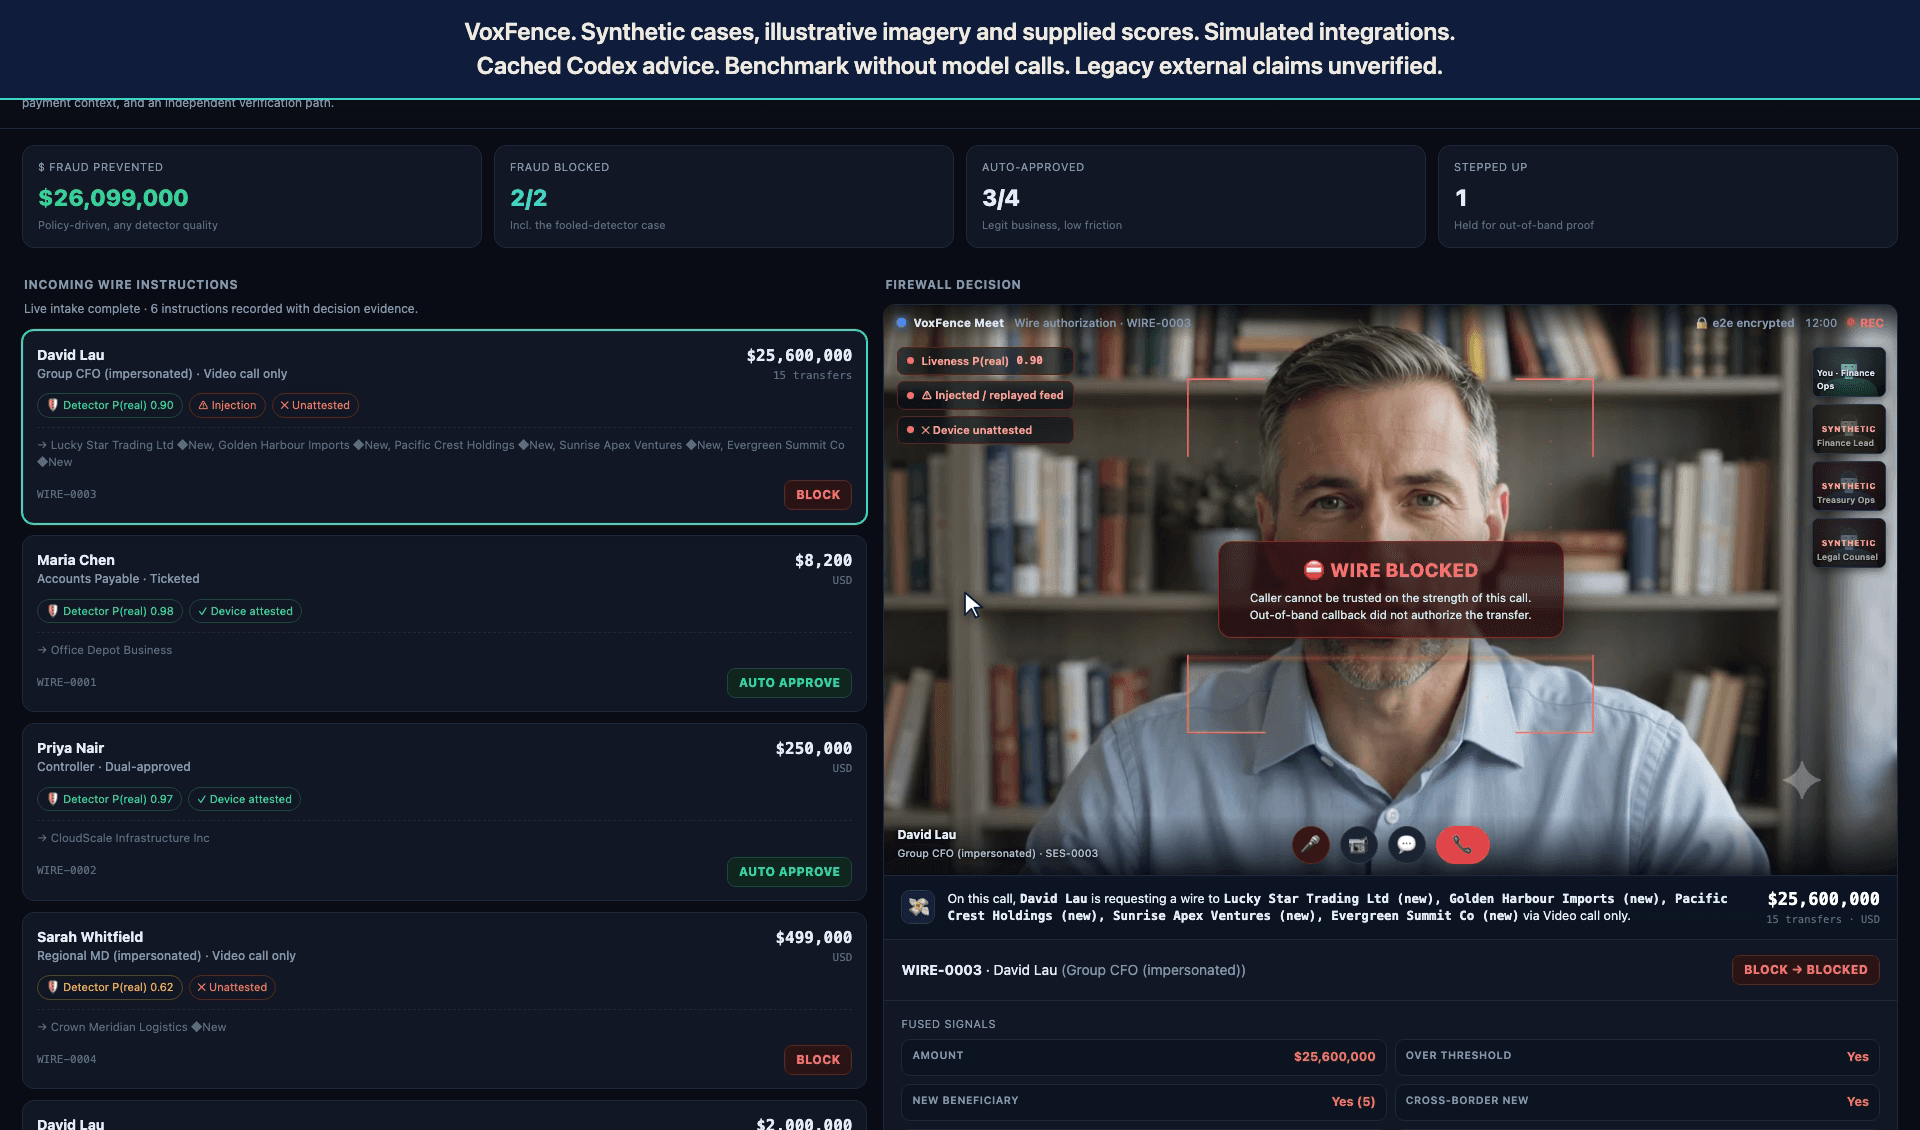
Considérons une instruction de virement synthétique de 25,6 millions de dollars vers de nouveaux bénéficiaires, appuyée uniquement par un appel vidéo. L'entrée de détection fournie est étiquetée P(authentic) et fixée à 0.90. Il s'agit d'un score configuré, et non d'une probabilité mesurée ou calibrée que l'interlocuteur soit authentique. Le cas de test fournit également un indicateur d'injection et un terminal non attesté, ce qui signifie que l'appareil n'a pas satisfait au contrôle d'appareil configuré.
La barrière de politique bloque cette instruction avant le rail de trésorerie simulé. Le score ne constitue pas une condition de décision dans la barrière. Au niveau ou au-dessus de son seuil configuré de 50 000 dollars, un indicateur d'injection ou un appareil non attesté déclenche un blocage. Augmenter le score ne peut pas satisfaire à ces conditions de déblocage.
Je préfère cette séparation car l'authenticité des médias et l'autorité de paiement posent des questions différentes. Même un dirigeant authentique peut transmettre une instruction sans la corroboration requise, ou solliciter une modification des coordonnées bancaires du bénéficiaire qui n'a pas été établie de manière indépendante. Il s'agit d'un problème d'autorisation hypothétique, et non d'une affirmation concernant un incident illustré ici. Améliorer la réponse sur l'identité de la personne présente lors de l'appel n'établit pas tous les faits nécessaires au déblocage du paiement.
Un détecteur peut toujours apporter des éléments probants. Le choix architectural réside dans les décisions que ces éléments probants sont autorisés à prendre. Si un score élevé peut passer outre des conditions de paiement non remplies, la règle de déblocage délègue de fait son autorité au score. Dans cette démonstration, la décision exécutoire demeure dans un code déterministe. Les explications consultatives du tableau de bord sont des réponses générées par Codex mises en cache ; elles ne peuvent pas modifier cette décision.
Il s'agit d'une affirmation ciblée et vérifiable. Les indicateurs de média injecté et d'appareil sont des entrées fournies, et non des capacités que VoxFence a mesurées à partir de l'appel illustré. Un contrôle en production nécessiterait des moyens fiables pour les obtenir. Séparer l'autorité de la détection ne rend pas fiables des signaux incertains.
Les opérations légitimes ont besoin d'une voie de déblocage
Considérons maintenant l'instruction synthétique de 2 millions de dollars vers un nouveau bénéficiaire. Elle repose également uniquement sur la vidéo, mais l'indicateur de terminal fourni est attesté et aucune injection n'est signalée. La politique exige une vérification indépendante plutôt que de la bloquer d'emblée. Un rappel simulé via un canal préenregistré autorise l'instruction, et le rail simulé l'exécute.
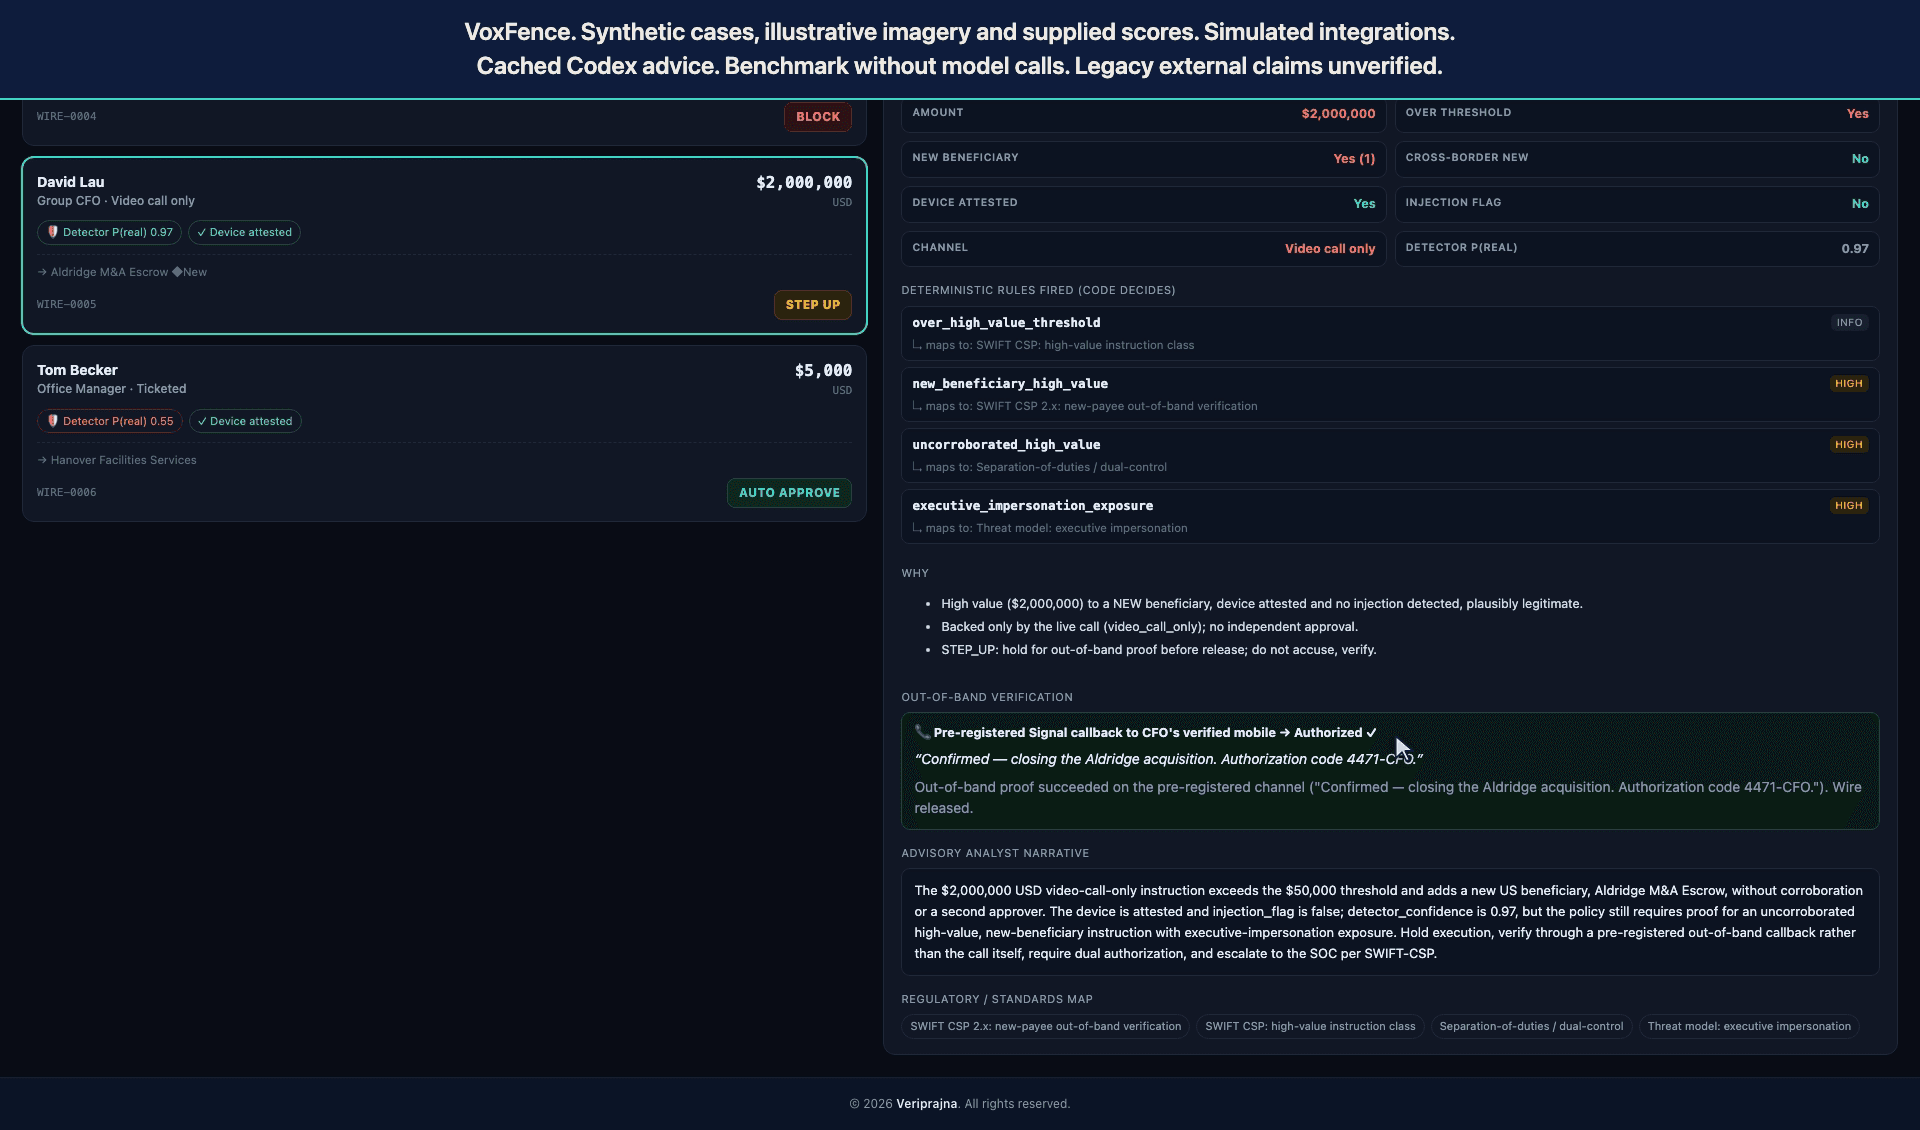
Cette pause a un but : obtenir des éléments de preuve que l'appel n'a pas fournis. Elle a aussi un coût. Une personne doit être joignable et en mesure de confirmer l'instruction, et le paiement reste suspendu si le rappel simulé est injoignable ou ne l'autorise pas. L'exécution finale ne signifie pas une absence totale de friction.
Ce coût est plus facile à justifier lorsque la politique précise ce que la confirmation permet de résoudre. Ici, l'autorisation indépendante manquante peut être fournie par le canal distinct. L'assurance, l'urgence ou la familiarité de l'interlocuteur ne constituent pas la condition de déblocage. Le rappel fournit l'autorisation configurée requise pour cette branche.
Un blocage systématique ignorerait cette distinction et arrêterait ce cas de test légitime. Un déblocage automatique l'éluderait. Le parcours de vérification préserve la possibilité de mener à bien l'opération tout en exigeant une étape supplémentaire préalable. Je considère la règle de recouvrement comme partie intégrante du contrôle lui-même, car une pause inexpliquée pousse l'opérateur à improviser une exception sous la pression.
L'autre cas fixe une limite tout aussi essentielle. Un statut BLOCK reste bloqué même si un rappel simulé signale une autorisation. La confirmation n'efface pas sa condition d'injection ou d'appareil défaillante. Traiter chaque rappel comme une dérogation reviendrait à fusionner deux décisions distinctes en une seule : savoir si l'instruction est autorisée de manière indépendante, et déterminer si les conditions de canal configurées permettent son exécution.
Pour un flux opérationnel de production hypothétique comportant ces vetos stricts, la résolution nécessiterait de corriger la condition défaillante et de soumettre une instruction conforme à la politique de déblocage. Cela pourrait exiger un terminal de confiance ou un canal approuvé nouvellement établi. Ce sont des exigences de conception, et non des fonctions de recouvrement démontrées par cette application. Le compromis est bien réel : un paiement autorisé peut rester retardé lorsque son environnement ne répond pas aux exigences de la politique.
L'indépendance doit résister à l'exception
L'expression « vérification indépendante » n'a de sens que si les éléments de preuve proviennent de l'extérieur de l'instruction contestée. Un interlocuteur qui fournit le numéro à appeler fournit également la voie vers la confirmation. Dans la conception de production que je préconise, les coordonnées doivent être établies par un processus de confiance avant la demande, et la confirmation doit porter sur le montant effectif et le bénéficiaire, et non simplement sur le fait que le dirigeant reconnaisse une conversation.
VoxFence simule un rappel préenregistré. Elle n'établit pas qu'un annuaire déployé, un service de vérification ou une intégration bancaire soient sécurisés. C'est là que la conception opérationnelle nécessiterait un examen approfondi : qui peut modifier l'enregistrement du contact, ce que le vérificateur confirme, et si chaque voie débloquant des fonds applique la même décision.
Imaginez qu'une échéance de paiement approche alors que l'approbateur indépendant est indisponible. Une minuterie qui débloquerait l'instruction transformerait la disponibilité en autorisation. Demander à l'interlocuteur un autre contact redonnerait le contrôle du circuit de validation à la demande elle-même. Selon la politique que je préconise, le paiement attend ou suit un processus d'exception établi séparément avec sa propre autorité. L'organisation accepte le retard plutôt que de modifier discrètement ce qui constitue une preuve.
Il ne s'agit pas d'un argument en faveur d'une réplication à l'identique de la politique de la démonstration en production. Sa branche actuelle en dessous de 50 000 dollars approuve automatiquement sans tenir compte des autres indicateurs de risque. C'est une lacune de couverture explicite : une petite instruction avec un nouveau bénéficiaire ou un indicateur d'injection ne fait pas l'objet d'un veto de risque complet. Ce seuil nécessiterait un examen délibéré, y compris face à une séquence hypothétique de montants plus modestes. La démonstration n'illustre pas le cumul de telles requêtes.
Ce banc d'essai limité ne peut trancher ce choix de politique. Sur six cas synthétiques étiquetés, la barrière arrête les deux cas de test frauduleux et les quatre cas légitimes finissent par être exécutés. Un cas légitime de valeur élevée emprunte le parcours de vérification. Ces résultats démontrent les parcours configurés ; ils n'établissent pas la couverture contre la fraude, un délai acceptable ou la prévention des pertes au sein d'une équipe de trésorerie opérationnelle.
Voici ma présentation détaillée de ces cas de paiement synthétiques et de la politique de déblocage.
Le guide explicatif de VoxFence fournit la vidéo et les captures d'écran qui sous-tendent ces exemples. La décision que je souhaite qu'un lecteur retienne lors d'un audit est précise : pour chaque circuit de paiement, identifier l'élément probant qui libère les fonds, la défaillance qui les maintient bloqués et l'autorité habilitée à modifier l'un ou l'autre. Si l'urgence peut réécrire ces réponses via un contournement informel, un appel convaincant conserve toujours une voie pour se muer en autorisation de paiement.