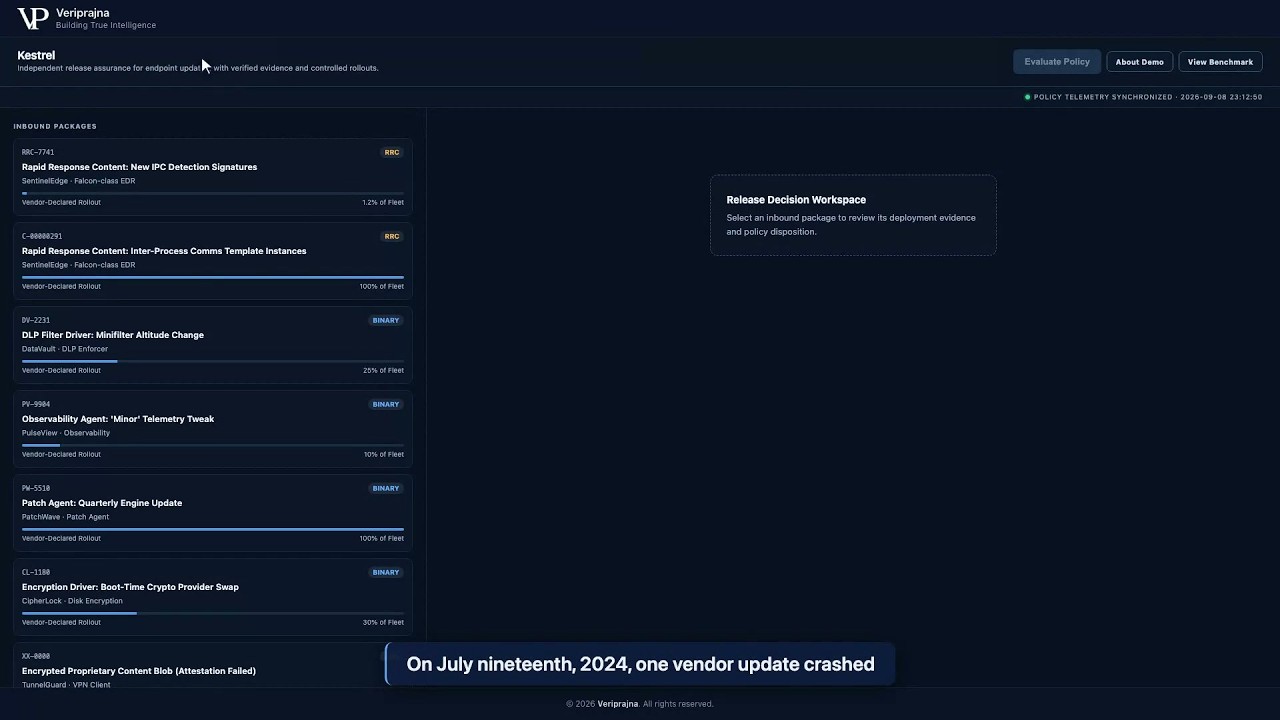
同一ベンダー、2つのアップデート、記録に残る2つの決定。
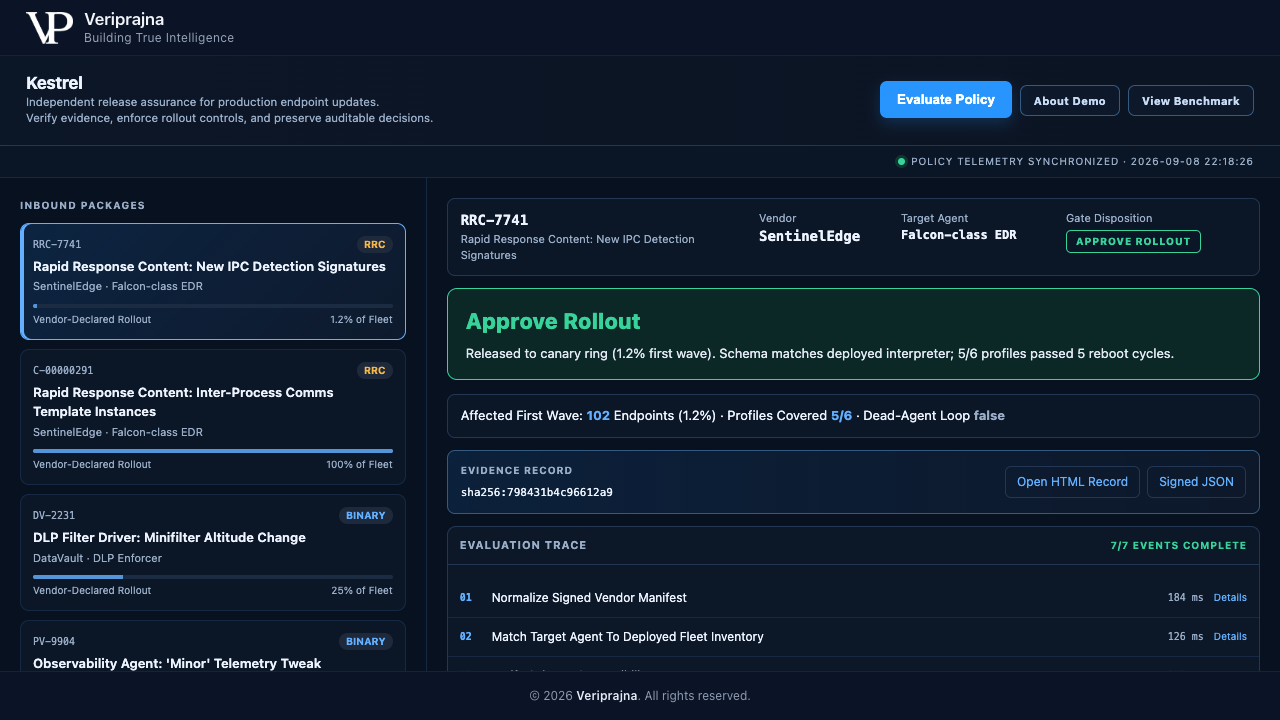
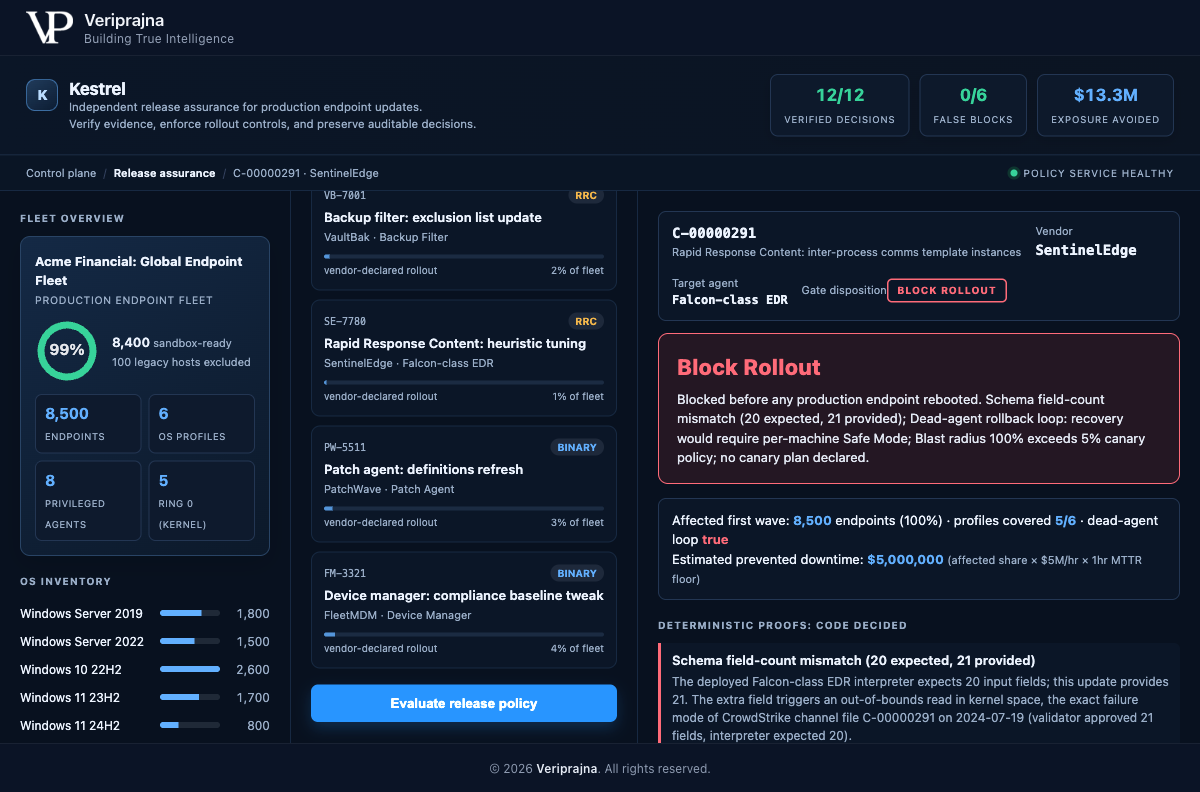
デモは、6つのOSプロファイルと8つの特権エージェント(うち5つはring 0)にわたる8,500台のエンドポイントからなる合成フリート「Acme Financial: Global Endpoint Fleet」を統制します。ベンダーのSentinelEdgeは2つのRapid Response Contentアップデートをプッシュします。Kestrelがそれぞれに対して何を行うかをご覧ください。
エンドポイントアップデートのための独立したリリース保証
Kestrelは、ソフトウェアベンダーと貴社の本番フリートの間に位置する独立したコントロールプレーンです。ベンダーのアップデートがエンドポイントに到達する前にインターセプトし、CrowdStrikeクラスの障害シグネチャを決定論的に証明し、アドバイザリーモデルが覆すことのできないポリシーによってロールアウトを制限し、取締役会や規制当局が再実行できる署名済みエビデンスレコードをエクスポートします。ここでご覧いただけるのは、配備されたパイプラインではなく、8,500台のエンドポイントからなる合成フリートを対象としたデモです。
20 → 21
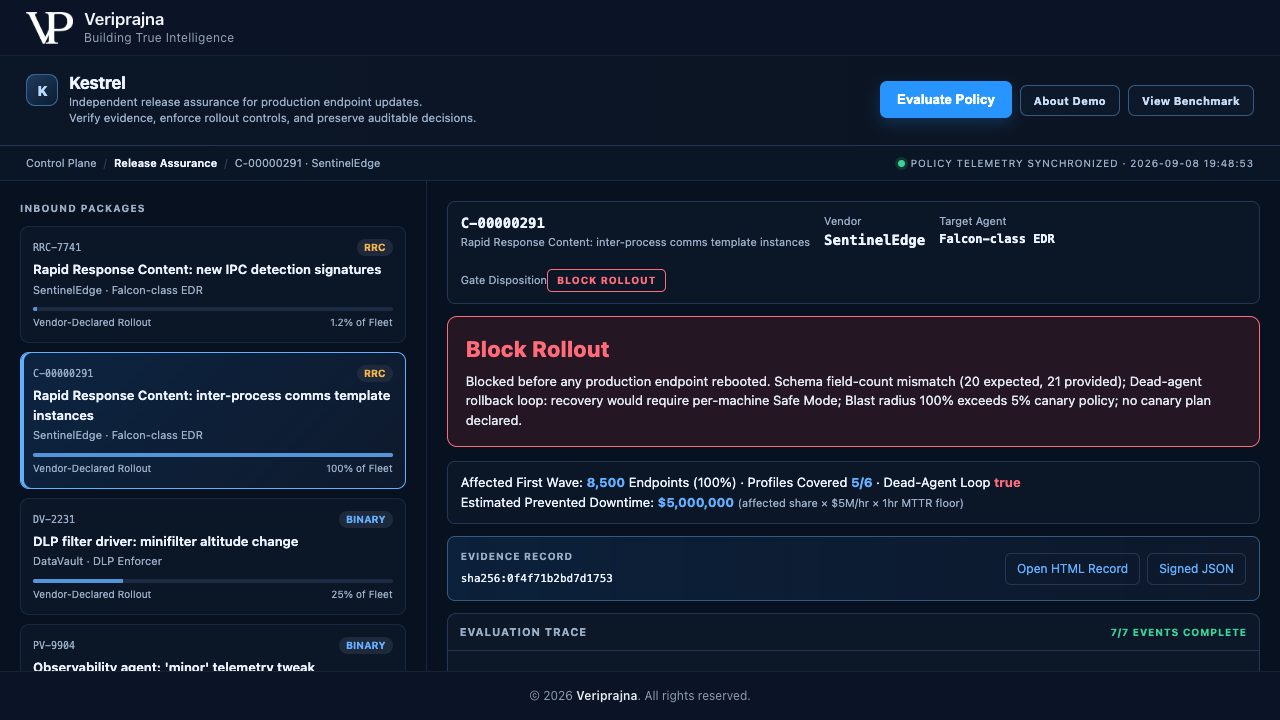
フリートをクラッシュさせたフィールド数の不一致
CrowdStrikeの根本原因、RCA 2024年8月
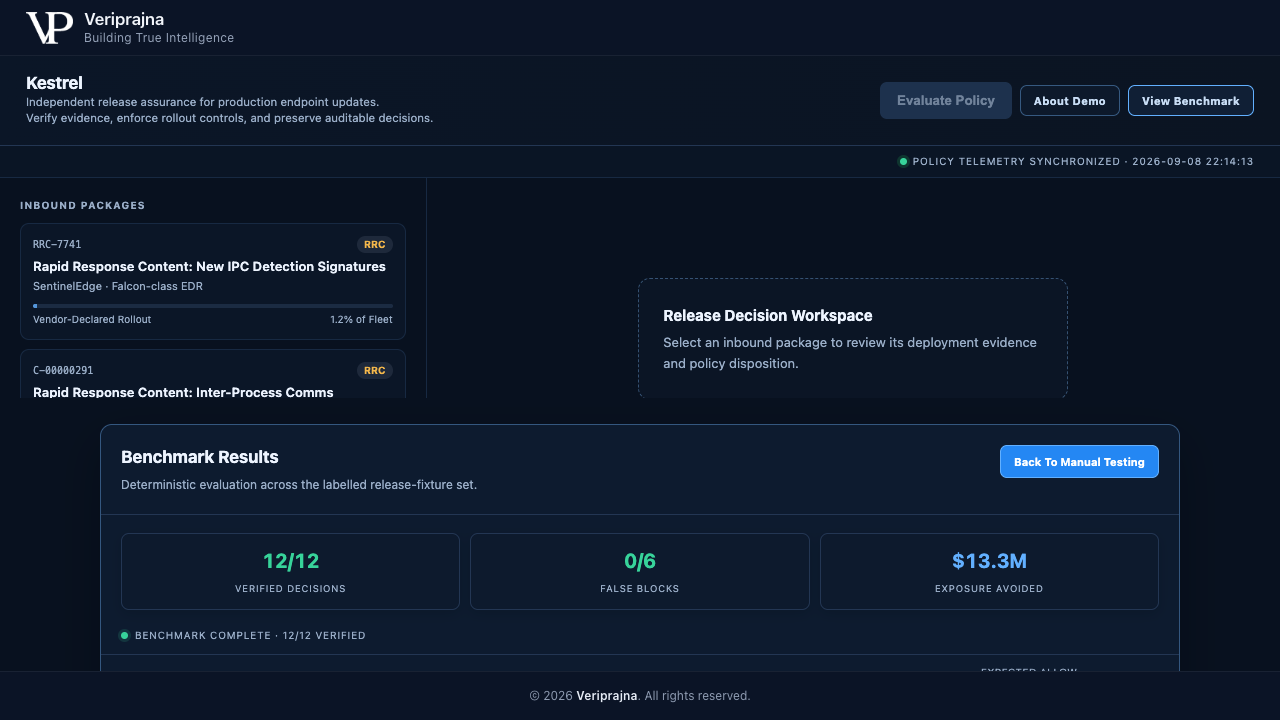
12/12
正確なリリース決定
12項目のラベル付きフィクスチャセットにおいて、決定論的
0/6
無害なアップデートに対する誤遮断
同一セット内の6件の無害なフィクスチャ
フリート、ベンダーのSentinelEdge、およびそのFalconクラスのエージェントは合成(架空)のものです。C-00000291シナリオは、実際の顧客のシステムではなく、文書化されたCrowdStrikeの7月19日の障害シグネチャを再現しています。
2024年7月19日、単一のCrowdStrike Rapid Response Contentチャネルファイルが、90分足らずで数百万台のWindowsマシンをクラッシュさせました。公表された根本原因は、ハッキングでも悪意あるモデルでもありませんでした。それはスキーマの不一致でした。カーネルインタープリタが依然として20フィールドを想定していたのに対し、クラウドバリデータが21フィールドのアップデートを承認したため、範囲外読み取り(out-of-bounds read)と即時のBSODが発生したのです。クラッシュは起動の非常に早い段階で発生したため、クラッシュしたエージェントが再初期化されてロールバックコマンドを受信することはできず、復旧にはSafe Modeでマシンを1台ずつ手作業で修正する必要が生じました。(CrowdStrike Root Cause Analysis、2024年8月。)
アップデートを承認したバリデータは、それを出荷したのと同じベンダーのものでした。自己監査型のパイプラインでは、本番フリートへ向かう途中のペイロードを読み取る独立した第三者が存在しません。
SBOMやSCAツールは、ベンダー独自のチャネルファイルではなく、オープンソースの依存関係を対象としています。コンテンツ安全性はプロンプトを監視し、アイデンティティはアクセスを監視します。本番環境に入る途中でベンダー自身のアップデートを読み取る者は誰もいません。
5,000台のエンドポイントを抱える企業では、自社が管理していないベンダーのカーネル特権エージェントが8〜12個稼働しており、それぞれがring 0にチャネルファイルを直接プッシュできます。そのパイプラインと本番環境の間には何もないため、変更諮問委員会は信頼に基づいてベンダーのアップデートを承認してしまいます。
アドバイザリークルーは各アップデートについて推論を行いますが、決定を下すことはできません。Kestrelはすべてのパッケージをパイプライン経由でルーティングし、パッケージの正規化、フリートとの照合(グラウンディング)、クルーによる議論を行わせた上で、平易なPythonで書かれた決定論的検証器とポリシーゲートに決定を委ねます。リリースを支持するアドバイザリーエージェントが決定論的な重大な検出事項をクリアすることは決してできません。ガバナンス製品に対する信頼は、統制される対象が自らを保証することに依存してはならないからです。
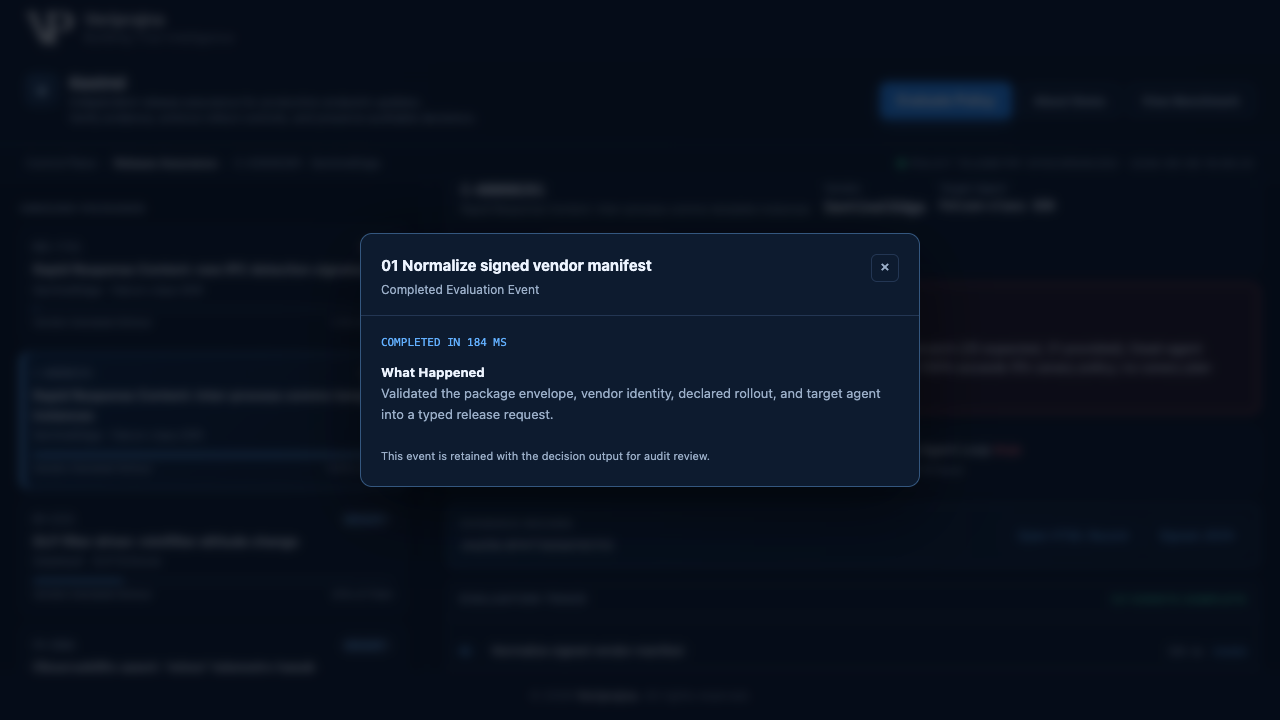
01 / SCHEMA-COMPATIBILITY DIFF
このチェックは、アップデートが宣言したフィールド数を、配備されているカーネルインタープリタが想定しているフィールド数と比較します。20フィールドのインタープリタに21フィールドのアップデートが届くことは、文字通り7月19日の根本原因であり、エンドポイントが再起動する前に算術演算によって捕捉されます。
02 / SANDBOX REBOOT-CYCLE MODEL
シミュレートされたサンドボックスは、スキーマチェックとは独立したドライバ互換性シグナルに基づき、再起動サイクルにわたるOSプロファイルごとのBSODおよびブートループ動作をモデル化します。6つのプロファイル中5つが失敗したと報告された場合、それはスキーマの検出結果を単に反復するのではなく、補強・裏付けるものとなります。
03 / BLAST-RADIUS AND CANARY MATH
このチェックは、最大カナリアポリシーに照らして第1波を計算します。フリートの100%に対して一度にロールアウトする場合や、カナリア計画が宣言されていないロールアウトはポリシーに違反するため拒否されますが、段階的な1.2%の第1波はポリシー内に収まります。
04 / DEAD-AGENT AND CONFLICT DETECTOR
このチェックは、それ自体がロールバックの受信側であるプリブートエージェントにフラグを立てます。このようなエージェントがクラッシュするとエンドポイントが孤立し、マシンごとにSafe Modeでの手作業による復旧を強いられるためです。また、同一の時間枠内で2つのベンダーが同じカーネルコールバックを変更している場合にもフラグを立てます。これこそが、7月19日を手動復旧に追い込んだ障害でした。
アドバイザリークルーはPydantic AI上に構築されています。ノーマライザー、サンドボックスインタープリタ、そしてアップデートがリリース可能と主張する側とクラッシュすると主張する側の2つの対立する批評者(クリティック)で構成されます。この敵対的なペアが、コードが決定を下す前に双方向から判定をレッドチーム検証します。判定自体は4つの処分のうちの1つです。カナリアへのリリースを行うALLOW、レビューへルーティングするHOLD、ロールアウトを拒否するBLOCK、そして解析不能なペイロードを人間にルーティングするABSTAINです。ゲートは証明できないものに決して承認(グリーンライト)を与えないからです。
クルーはプロバイダー中立であり、環境変数によってAnthropic、OpenAI、またはGeminiを選択可能で、デフォルトモデルはclaude-opus-4-8です。また、決定論的なアドバイザリーフォールバックにより、APIキーなしで完全にオフラインで動作します。どのモードにおいても検証器とゲートは変更されず、完全な判定とエビデンスレコードを生成し続けます。検証器とゲートは意図的にエージェントフレームワークの外側に配置されています。
デモは、6つのOSプロファイルと8つの特権エージェント(うち5つはring 0)にわたる8,500台のエンドポイントからなる合成フリート「Acme Financial: Global Endpoint Fleet」を統制します。ベンダーのSentinelEdgeは2つのRapid Response Contentアップデートをプッシュします。Kestrelがそれぞれに対して何を行うかをご覧ください。
View Benchmarkタブは、ラベル付きフィクスチャセット全体を実行してスコアボードを集計します。それぞれの数値は、デモが付随させているスコープとともにお読みください。これらは固定セットに対するガバナンスカバレッジの結果であり、オープンワールドでの保証ではありません。また決定論的であるため、同じ入力からは実行ごとに常に同じ決定が生成されます。
| 質問事項 | 本デモでKestrelが行うこと | デモの対象外として残るもの |
|---|---|---|
| ゲート精度 | 6件の無害、複数のブロックおよび保留、ならびに1件の誠実な棄権(ABSTAIN)を含む、12項目のラベル付きフィクスチャセットにおける12件中12件の正確な決定。 | すべての不正なアップデートが捕捉されるという普遍的な保証。結果は固定セットに対するものであり、オープンワールドではありません。 |
| 防止されたダウンタイム | 影響を受けるシェア × 時間単価 × 1時間の下限という画面上のモデルから算出された、セット全体で推定1,330万ドル(そのうち500万ドルはブロックされたCrowdStrikeクラスのアップデートによるもの)。 | 実際の顧客が節約した金額、または保証されたリターン。これは合成フィクスチャに対する合成推定値です。 |
| サンドボックスカバレッジ | フリートの6つのプロファイルのうち5つにわたる決定論的なプロファイルごとの結果モデル。レガシーなServer 2012ホストは、安全とみなすのではなくフラグを立てて除外されます。 | 実際のWindows VMサンドボックスファーム。ここでのマトリクスはシミュレーションモデルであり、稼働中のVMではありません。ファームはロードマップ上にあります。 |
| 統合・連携 | フィクスチャスタブとしてベンダーのアップデートチャネルフィードを読み取り、ITSMキューへルーティングし、ローカルのSHA-256でレコードに署名します。 | 稼働中の双方向ITSM、実際のベンダーフィード、およびエンタープライズPKI署名。これらはデモにおけるシミュレーション統合です。 |
KestrelはEDRではなく、Falcon、Defender、またはCortex XDRと競合するものでもありません。エンドポイントのスキャン、パッチ適用、マルウェアの駆除は行わず、カーネルアクセスを必要とすることも決してありません。サンドボックスマトリクスはプロファイルごとの決定論的な結果モデルであり、実際のWindows VMではありません。エビデンスの署名はローカルのSHA-256であり、エンタープライズPKIではありません。また、ベンダーのアップデートチャネルフィードおよびITSMキューはフィクスチャスタブであり、ライブコネクタではありません。Acme Financial、SentinelEdge、およびFalconクラスのエージェントは架空のものであり、いかなる実在ベンダーもVeriprajnaの顧客、パートナー、または支持者ではありません。12件中12件および6件中0件という数値は、固定された12項目のラベル付きフィクスチャセットでの結果であり、金額の数値はデモ独自のダウンタイム防止推定モデルによるもので、認証、法的助言、または保証されたリターンではありません。実際のVMサンドボックスファーム、ライブ双方向ITSM、ベンダー契約の法的責任監査、カーネルの形式検証、およびサイト埋め込みの堅牢化はロードマップ上にあり、まだ構築されていません。本ページは動画、スクリーンショット、仕組みの解説、および回答を備えた解説ページであり、ここから操作するアプリケーションではありません。
いいえ。KestrelはEDRではなく、カーネルアクセスを必要とすることも決してありません。EDR、DLP、暗号化、パッチ適用の各エージェントの1つ上のレイヤーに位置し、それらのベンダーが貴社の本番フリートへ何を配信できるかを統制します。エンドポイントのスキャン、パッチ適用、マルウェア駆除は行いません。ベンダーが提案したアップデートを読み取り、安全にリリースできるかどうかを証明し、ポリシーによってロールアウトを制限します。これは、貴社のカーネルエージェントのいずれも、自身の上位にあるベンダーに対して行うことのできない役割です。
2024年7月19日にシステム停止に見舞われた企業は、ベンダーのパイプラインを所有してはいませんでしたが、その結果に対する責任を負うことになりました。構造的なギャップは、ベンダーのアップデートパイプラインと貴社の本番エンドポイントの間に独立したレイヤーが存在しないことです。ベンダーのバリデータは自己監査にすぎず、SBOMおよびSCAツールは独自のチャネルファイルではなくオープンソースの依存関係のみを対象とし、変更諮問委員会(CAB)はベンダーのアップデートを無批判に承認しがちです。Kestrelこそが、その欠落していたレイヤーです。ベンダーがプッシュしようとしている実際のペイロードを読み取り、それが本番環境に到達するかどうかを、貴社が管理するコードで決定します。
アドバイザリークルーはアップデートについて推論するだけです。判定は平易なPythonで書かれた決定論的検証器とポリシーゲート、つまり規制当局が再実行できる再導出可能な算術演算によって設定されるため、リリースを支持するアドバイザリーエージェントが決定論的な重大な検出事項をクリアすることは決してできません。判断はモデルの自己申告ではなくコードであるため、同じ入力からは実行ごとに常に同じ判断が生成され、モデルのばらつきは生じません。また、本デモは決定論的なアドバイザリーフォールバックにより、APIキーなしで完全にオフラインで動作し、そのモードでもゲートとその判定結果は変わりません。
これはゲートであり、すべてをブロックする過保護な監視役ではありません。デモでは、同一ベンダーからの無害なRapid Response Contentアップデートがチェックをクリアし、数秒で1.2%のカナリアリングにリリースされる一方で、危険なアップデートはブロックされます。ラベル付きセットに含まれる6件の無害なフィクスチャにおいて、誤検知によるブロック(誤遮断)は0件でした。Kestrelは危険な局面でのみ決定的な判断を下し、モデル化できないレガシーホストは安全とみなすのではなく、フラグを立てて除外します。
ワンクリックで、SHA-256コンテンツハッシュ、判定結果、決定論的証明、プロファイルごとのサンドボックス結果、モデルIDを付与したアドバイザリーエージェントの判定、発動したポリシールール、各ステップのレイテンシを含むステップごとの評価トレースを保持した署名済みエビデンスレコードを、HTMLビューおよびJSONファイルとしてエクスポートできます。このレコードにはEUサイバーレジリエンス法(CRA)、SEC開示、およびDelta航空の先例に沿ったフレームワークも盛り込まれており、規制申請時の対話に適合します。署名は完全性を担保するためのローカルSHA-256であり、エンタープライズPKIではありません。また、このレコードは認証(サーティフィケーション)そのものではなく、申請要件に適合するよう設計されています。
いいえ。アドバイザリークルーはPydantic AI上に構築されており、プロバイダー中立です。環境変数によってAnthropic、OpenAI、またはGeminiを選択可能で、デフォルトモデルのclaude-opus-4-8へはローカルブリッジまたはAnthropic API経由でアクセスします。また、決定論的なアドバイザリーフォールバックにより、APIキーなしで完全にオフラインで動作することも可能です。保証は決してモデルの特性に依存するものではないため、どのモードにおいても決定論的検証器とポリシーゲートは変わらず、完全な判定とエビデンスレコードを生成します。
このデモを支えるリサーチ — アーキテクチャ、検証設計、そしてエンタープライズ向けブループリント。
私たちはミドルウェアベンダーではなく、AIエンジニアリングチームです。ベンダーが本番フリートへ何を配信できるかをコードで決定し、その証拠(レシート)をお渡しする独立したレイヤーを構築します。
最初の有意義な対話は具体的なものです。貴社フリートで稼働しているカーネル権限エージェント、独立したチェックなしに本番環境へ到達するベンダーのアップデート経路、そして適用したいロールアウトおよびカナリアポリシーについて話し合います。貴社のエンドポイントチームおよびコンプライアンスチームと連携しながら、決定論的チェック、ポリシーゲート、およびエビデンスレコードフォーマットの策定を進めることができます。