تقدّم 64 مليون شخص لوظيفة، فكشفت كلمة مرور "123456" أسرارهم

كنت في مكالمة مع عميل محتمل — شركة لوجستيات متوسطة الحجم — عندما تفجّرت قصة McHire. أرسل لي شريكي المؤسس رابطًا في منتصف الجملة. ألقيت نظرة عليه، وقرأت أول سطرين، ثم صمتُّ تمامًا. سألني العميل إن كنت لا أزال موجودًا.
قلت: "آسف. لقد قرأت للتو أن منصة التوظيف بالذكاء الاصطناعي الخاصة بماكدونالدز — تلك التي تفحص ملايين المتقدمين — كانت محمية بكلمة المرور '123456'. وقد دخل إليها أحدهم للتو."
ساد صمت طويل. ثم قال العميل: "هذا هو أساسًا ما لدينا."
كان يمزح إلى حدٍّ ما. لكنه نصف مزاح فقط.
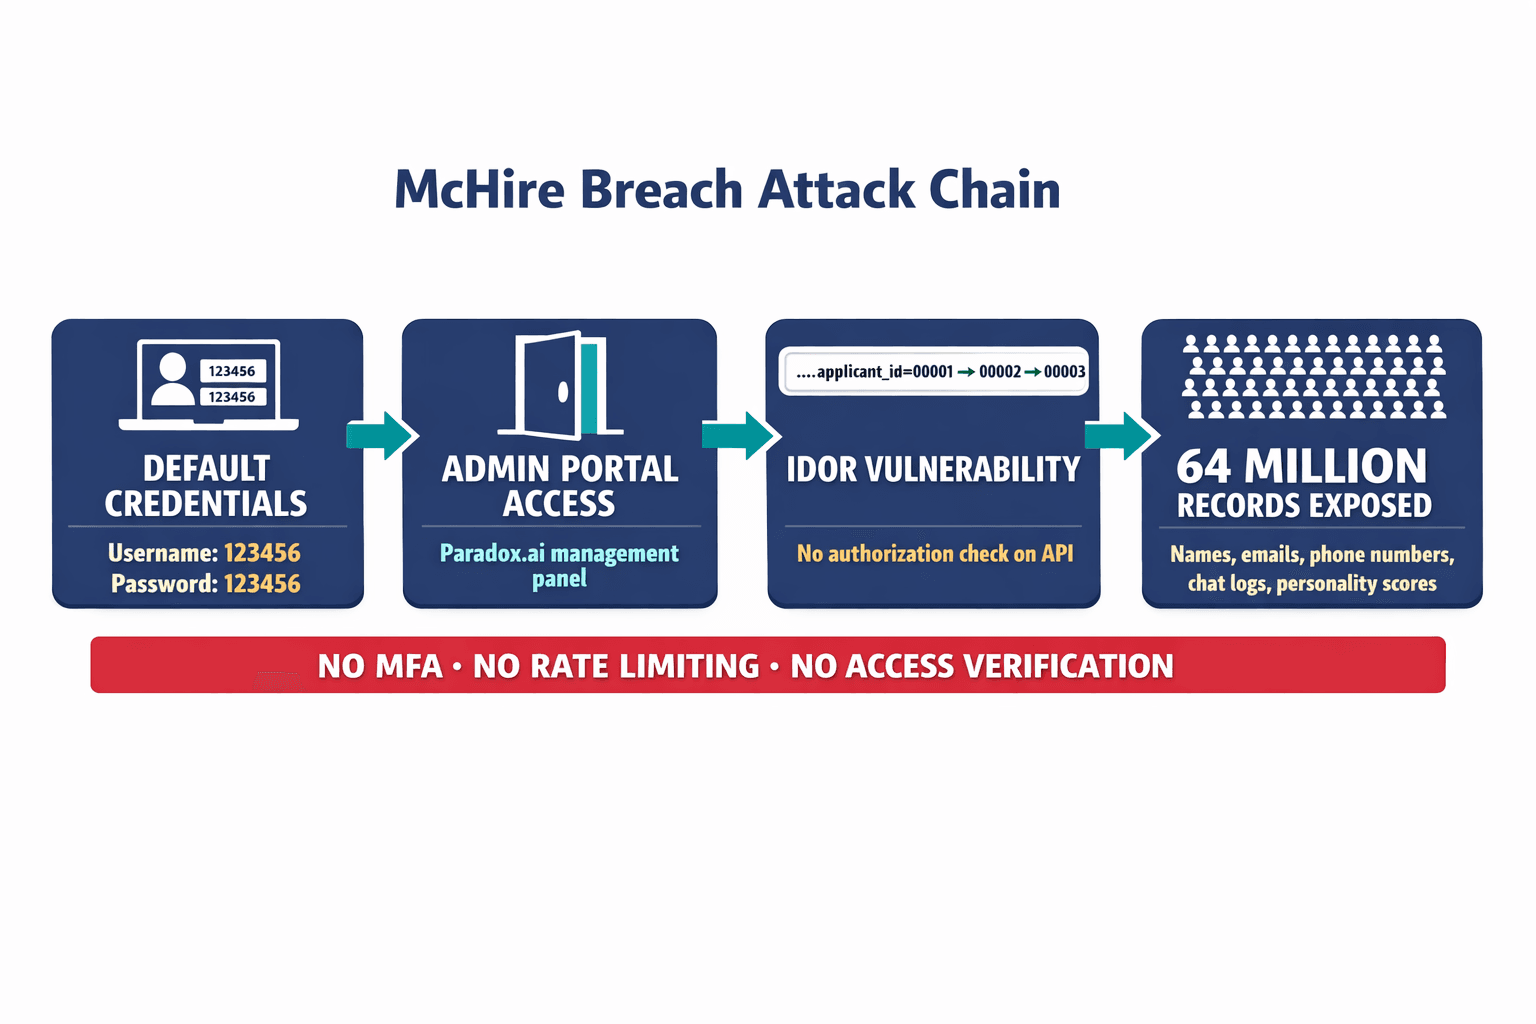
كشف اختراق McHire في يونيو 2025 عن البيانات الشخصية لنحو 64 مليون باحث عن عمل — الأسماء والبريد الإلكتروني وأرقام الهواتف وعناوين IP ومحادثات مع مجنِّدة بالذكاء الاصطناعي تُدعى "Olivia"، والأكثر إثارة للقلق، نتائج اختبارات شخصياتهم. لم تكن الثغرة هجومًا متطورًا ترعاه دولة. ولم تكن ثغرة يوم-صفر تتطلب فريقًا من القراصنة النخبة. بل كانت كلمة مرور افتراضية للمسؤول ظلّت دون تغيير منذ عام 2019، على حساب بلا مصادقة متعددة العوامل، يحرس واجهة برمجة تطبيقات (API) تتيح لأي شخص التنقّل عبر معرّفات المتقدمين في شريط عنوان المتصفح.
عندما أخبر الناس بما نفعله في Veriprajna — بناء أنظمة ذكاء اصطناعي بأمانٍ وحوكمة مدمجَين في البنية — أحصل أحيانًا على تلك الإيماءة المهذبة التي تعني "بالتأكيد، لكن أليس هذا مبالغة؟". اختراق McHire هو جوابي. إنه ليس مبالغة. إنه الحد الأدنى المطلق. ومعظم الشركات لا تفعل حتى ذلك.
ماذا حدث فعليًا داخل منصة McHire؟
لم يكتشف الاختراق فريق استخبارات تهديدات أو وكالة حكومية. بل بدأ مع باحثَين أمنيَّين — إيان كارول وسام كاري — لاحظا شيئًا اعتياديًا: كان المستخدمون يشتكون من أن روبوت المحادثة "Olivia" مليء بالأخطاء. كانت تجربة الواجهة الأمامية مرتبكة وغير موثوقة.
هذه التفصيلة مهمة. من واقع خبرتي، الواجهة الأمامية المعطوبة تكاد تكون دائمًا مؤشرًا. إذا لم تستثمر شركة في الجزء الذي يراه المستخدمون، فتخيّل ما يجري في الأجزاء التي لا يرونها.
بدأ كارول وكاري بالتنقيب فوجدا بوابة إدارية مخصصة لموظفي Paradox.ai — المورّد الذي بنى McHire وشغّلها نيابةً عن ماكدونالدز. جرّبا حسابًا تجريبيًا. اسم المستخدم؟ "123456." وكلمة المرور؟ "123456." ونجح الأمر.
أتذكّر قراءة ذلك وشعوري بنوع محدد من الغضب سيتعرّف عليه كل من بنى أنظمة إنتاجية يومًا. إنه ليس مفاجأة — بل هو غضب معرفة أن هذا كان قابلًا للمنع تمامًا. لم يكن هذا سوء تهيئة خفيًّا في مجموعة Kubernetes. بل كان المكافئ الرقمي لترك باب الخزنة مفتوحًا مع ورقة لاصقة مكتوب عليها "المفتاح تحت السجادة."
لكن كلمة المرور كانت مجرد المرحلة الأولى. وبمجرد الدخول، اكتشف الباحثان ثغرة مرجع كائن مباشر غير آمن — أو IDOR بلغة الأمن. هذا يعني أن الـ API لم يكن يتحقق مما إذا كان المستخدم المسجَّل الدخول مخوَّلًا بالفعل لرؤية بيانات متقدم بعينه. فبتغيير رقم معرّف المتقدم في الرابط — بمجرد زيادة رقم حرفيًا — استطاعا استخراج السجلات الكاملة لأي متقدم في النظام.
أربعة وستون مليونًا منهم.
لماذا تُعد بيانات اختبار الشخصية أسوأ نوع من البيانات التي قد تُسرَّب
هنا يخطئ معظم ما نُشر عن هذا الاختراق. ركّزت العناوين على كلمة المرور — "123456"، ها ها، ما أغباها — ثم مضت. لكن الكارثة الحقيقية ليست في بيانات الاعتماد. بل فيما كان خلفها.
أرقام بطاقات الائتمان يمكن إلغاؤها. وكلمات المرور يمكن تغييرها. لكن نتائج تقييم الشخصية؟ ودرجات الفحص السلوكي؟ ونصوص محادثة سبَر فيها ذكاء اصطناعي مزاجك واستجاباتك العاطفية وأسلوبك في الصراع؟
تلك البيانات هي أنت. إنها لا تنتهي صلاحيتها.
عندما يُسرَّب ملف شخصية، لا يمكنك تدويره كما تفعل بكلمة مرور. بصمتك النفسية القياسية تلاحقك إلى الأبد.
قضيت ليلة متأخرة بعد الاختراق أقرأ أبحاثًا عن الأثر النفسي لكشف البيانات. الأرقام مذهلة: نحو 70% من ضحايا الاختراقات يبلّغون عن عجز مستمر عن الثقة بالآخرين. ويعاني ثلثاهم من شعور عميق بالعجز. وربطت دراسات بين كشف البيانات الشخصية والقلق والاكتئاب واضطراب ما بعد الصدمة. وتتصاعد الحدّة مع حميمية البيانات — عنوان بريد إلكتروني مسرَّب يؤلم؛ أما تقييم شخصية مسرَّب يقول إنك "غير مستقر عاطفيًا" أو "منخفض الضمير الحي" فقد يبدو كتشريح علني.
بالنسبة للباحثين عن عمل — كثير منهم شباب، وكثيرون يتقدّمون لأول وظيفة لهم في سلسلة وجبات سريعة — هذا قاسٍ بشكل خاص. لقد خضعوا لاختبار شخصية لأن ذكاءً اصطناعيًا أمرهم بذلك. ولم يكن لديهم أي وسيلة ذات معنى لفهم أي بيانات كانت تُجمَع، وكيف كانت تُخزَّن، ومن يمكنه الوصول إليها. والآن باتت تلك البيانات في العلن، ربما إلى الأبد، في عالم قد يستخدم فيه أرباب عمل مستقبليون أو شركات تأمين أو جهات خبيثة سماتٍ مُستنتَجة ضدهم.
خاض فريقي جدالًا حول هذا. قال أحد مهندسينا: "انظر، البيانات انكشفت لكن على الأرجح لم تُسرَّب فعليًا على نطاق واسع — فقد أبلغ الباحثون عنها بمسؤولية." وتقنيًا، هذا صحيح. فقد رقّعت Paradox الثغرة خلال ساعات من الإبلاغ. لكنني عارضت بشدة. المسألة ليست ما إذا كانت هذه المجموعة تحديدًا انتهت في منتدى على الويب المظلم. المسألة هي أن البنية سمحت بذلك. صُمِّم النظام بطريقة تكفي فيها كلمة مرور افتراضية ومتصفّح للوصول إلى الملفات النفسية لـ 64 مليون شخص. هذا ليس نجاةً بأعجوبة. بل هو إخفاق في فلسفة التصميم.
المطوّر في فيتنام وكلمة المرور التي فتحت كل شيء
لهذه القصة قصة فرعية لم تنل الاهتمام الكافي. كشفت التحقيقات أن مطوّرًا في Paradox.ai مقيمًا في فيتنام قد اختُرق ببرمجية خبيثة تُدعى Nexus Stealer — أداة لسرقة بيانات الاعتماد تُباع في منتديات الجرائم الإلكترونية. سرّبت الإصابة مئات كلمات المرور من جهاز المطوّر. وكان كثير منها ضعيفًا ومُعاد استخدامه، مستخدمًا الأساس نفسه المكوّن من كلمة مرور من سبعة أرقام عبر خدمات متعددة.
ذلك المطوّر الوحيد المخترَق كشف بيانات اعتماد مرتبطة بحسابات Paradox.ai لعملاء من بينهم Pepsi وLockheed Martin وLowe's وAramark.
أريدك أن تتأمّل هذا للحظة. شخص واحد. حاسوب محمول مصاب واحد. كلمة مرور واحدة مُعاد استخدامها. وفجأة تصبح بيانات التوظيف لبعض أكبر أرباب العمل في أمريكا في خطر.
هذا ما أسمّيه مشكلة "العقدة البشرية"، وهو الأمر الذي يبقيني مستيقظًا ليلًا أكثر بكثير من أي ثغرة هجوم ذكاء اصطناعي غريبة. يمكنك بناء أكثر النماذج تطورًا في العالم، وضبطها الدقيق على بيانات نقية، وتغليفها بحواجز حماية (guardrails) — ثم تنهار سلامة كلمة مرور مطوّر واحد فتُسقط بيت الورق كله. بلغ متوسط تكلفة اختراق البيانات في عام 2025 4.44 مليون دولار. لكن المؤسسات تظل تعامل إدارة الهوية كأمر ثانوي، شيء يتولاه فريق تقنية المعلومات بمقطع تدريبي سنوي لا يشاهده أحد.
أمان نظام الذكاء الاصطناعي الخاص بك لا يكون أبدًا أقوى من أضعف بيانات اعتماد بشرية في السلسلة.
في Veriprajna، بنينا بنيتنا حول افتراض أن الوصول البشري ثغرة عالية الخطورة تتطلب تحققًا مستمرًا — ما تسمّيه الصناعة "انعدام الثقة" (Zero Trust). لا لأننا لا نثق بفريقنا، بل لأنني رأيت ما يحدث حين تثق بأي نقطة مصادقة واحدة لتصمد في وجه الخطر.
ماذا يعني "الذكاء الاصطناعي العميق" فعليًا — ولماذا ينبغي أن يهمّك؟
أحتاج إلى تقديم تمييز أراه أهم فكرة في ذكاء المؤسسات الاصطناعي حاليًا، وواحدًا يجسّده اختراق McHire تجسيدًا مثاليًا: الفرق بين غلاف الذكاء الاصطناعي (AI Wrapper) وما نسمّيه الذكاء الاصطناعي العميق (Deep AI).
غلاف الذكاء الاصطناعي هو ما تبنيه معظم الشركات فعليًا حين تقول إنها "تعمل بالذكاء الاصطناعي". إنه طبقة تطبيق رقيقة — غالبًا روبوت محادثة أو نموذج إدخال — ترسل مدخلات المستخدم إلى نموذج أساسي مثل GPT-4 أو Claude عبر واجهة برمجة تطبيقات، وتتلقى ردًّا، وتعرضه. الذكاء الاصطناعي خدمة تستأجرها. وتطبيقك هو واجهة المتجر. أما الأمان وإدارة البيانات والحوكمة — فكلها تُثبَّت لاحقًا، بالممارسات نفسها لتطوير الويب التي تستخدمها لأي تطبيق CRUD.
كانت "Olivia" التابعة لـ Paradox.ai، من الناحية المعمارية، غلافًا. غلافًا متطورًا، بالتأكيد. لكن وضع الأمان كان مربوطًا بالبنية التحتية التقليدية للويب — وتلك البنية أخفقت عند أبسط مستوى يمكن تخيّله.
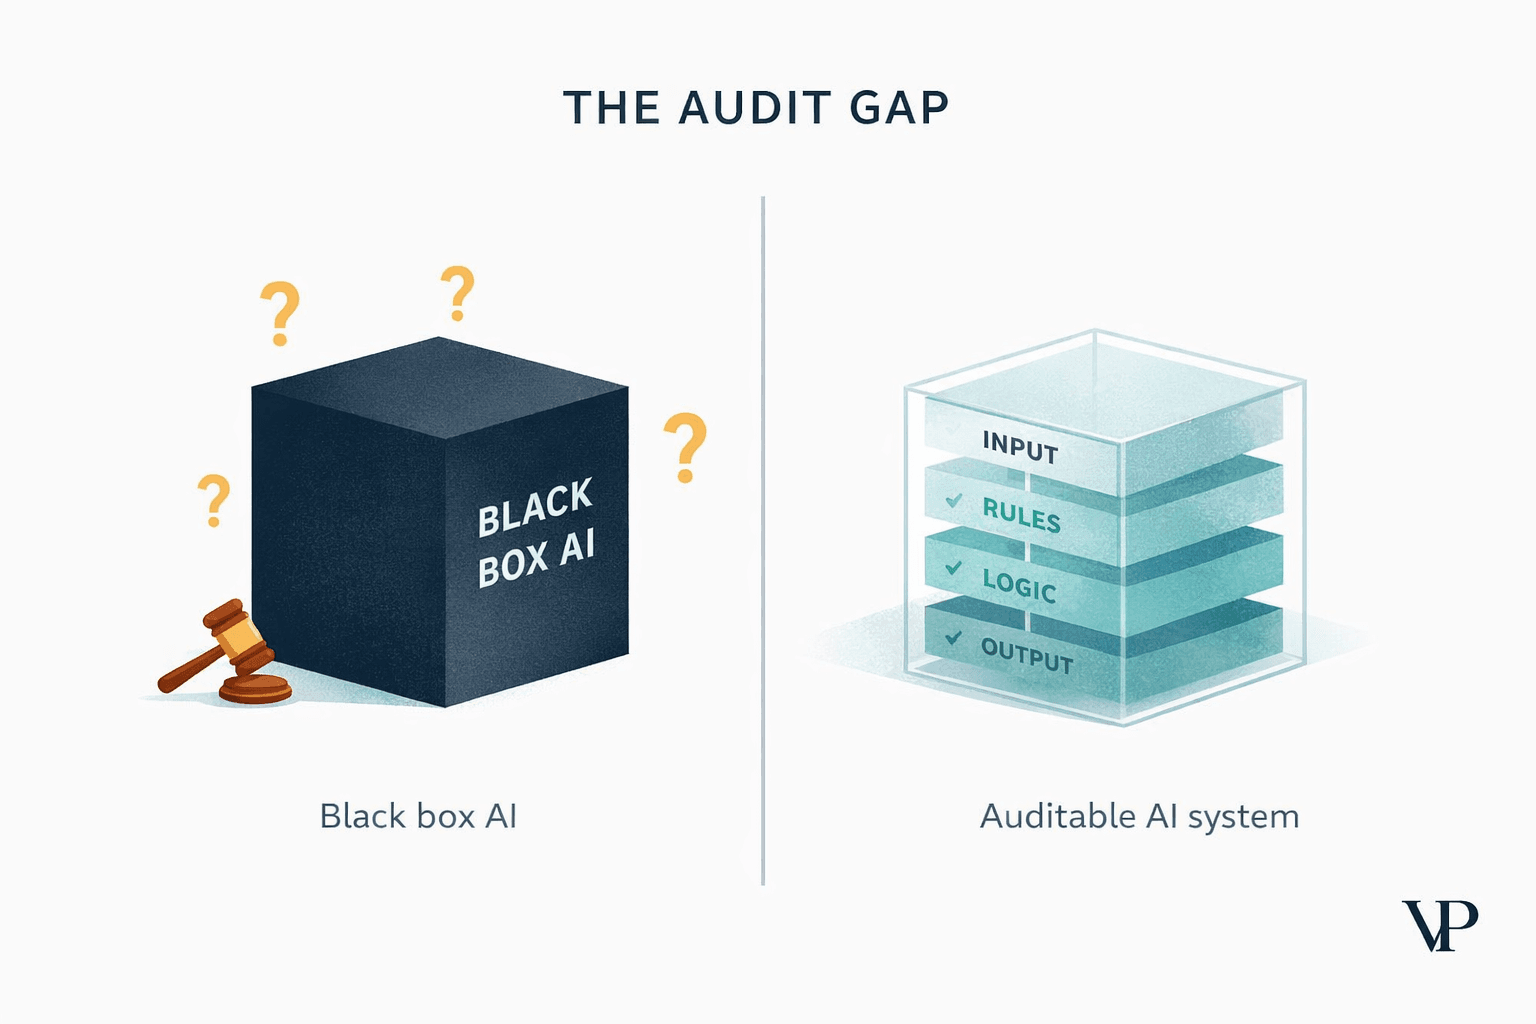
الذكاء الاصطناعي العميق مختلف جوهريًا. إنه يعامل نموذج الذكاء الاصطناعي كعنصر معماري أوّلي — مثل قاعدة بيانات أو طابور رسائل — بحدوده الأمنية الخاصة، وضوابط وصوله الخاصة، وسجلّات تدقيقه الخاصة. النموذج ليس صندوقًا أسود تستدعيه؛ بل مكوّن تحكمه بالحوكمة. تبني موجّهات للمطالبات (prompt routers)، وطبقات ذاكرة، ومقيّمين للتغذية الراجعة. وتطبّق دفاعات متعددة الطبقات تفترض أن كل مدخل عدائي وكل مخرج غير موثوق.
كتبت عن هذه الفلسفة المعمارية بتعمّق في النسخة التفاعلية من بحثنا، لكن الفكرة الجوهرية بسيطة: إذا كانت استراتيجية أمان الذكاء الاصطناعي لديك هي "سنضيف المصادقة وجدار حماية تطبيقات الويب (WAF)"، فأنت تبني غلافًا، وأنت على بُعد كلمة مرور افتراضية واحدة من الكارثة.
الدفاع المكوّن من 5 طبقات الذي لا أحد يريد بناءه
بعد أخبار McHire، جمعت فريق الهندسة لديّ في غرفة وقلت: "اشرحوا لي بالضبط كيف كانت منظومتنا ستمنع هذا." ليس لأنني أشكّ فيهم — بل لأنني أردت اختبار كل افتراض تحت الضغط.
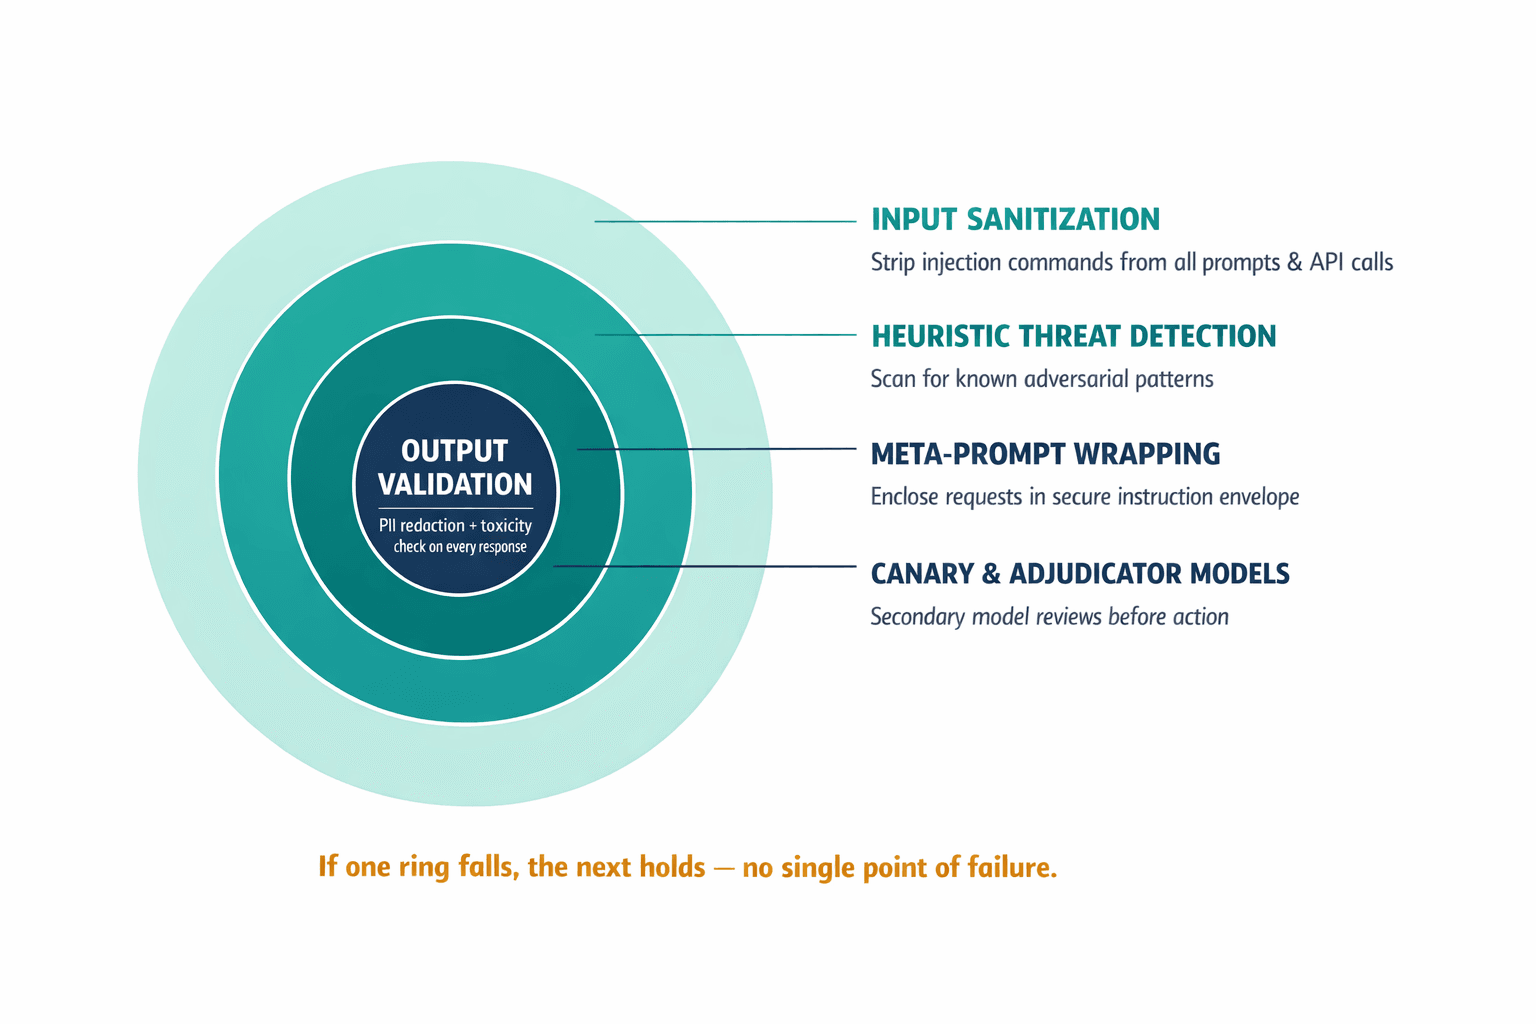
أمضينا ثلاث ساعات على ذلك. وفي لحظة ما، رسم كبير مهندسي الأمن لدينا مخططًا على السبورة يشبه المقطع العرضي لقلعة من القرون الوسطى — حلقات دفاع متحدة المركز، تعمل كل منها باستقلال. إذا سقطت واحدة، تصمد التالية. إليك كيف يبدو ذلك عمليًا:
الحلقة الأبعد هي تنقية المدخلات — كل مطالبة، وكل استدعاء لواجهة برمجة التطبيقات، يُجرَّد من أي شيء قد يُساء تفسيره كأمر حقن. والحلقة الثانية هي الكشف الاستدلالي عن التهديدات، وهي تفحص بنشاط بحثًا عن أنماط عدائية معروفة. والثالثة هي تغليف الموجّه الفوقي (meta-prompt)، حيث يُحاط طلب المستخدم بمظروف آمن من التعليمات التي لا يستطيع النموذج تجاوزها.
الحلقة الرابعة هي حيث تصبح الأمور شيّقة: نماذج الكناري والفصل (canary وadjudicator). يحلّل نموذج أصغر الطلب أولًا. فإذا رصد شيئًا مريبًا، يتخذ نموذج ثانٍ القرار النهائي. إنه نظام رفيق مزدوج للذكاء الاصطناعي — لا يُسمح لأي نموذج منفرد بالتصرّف من طرف واحد.
الحلقة الخامسة والأعمق هي التحقق من المخرجات. كل ردٍّ يولّده الذكاء الاصطناعي يُعامَل كغير موثوق حتى يُثبَت عكس ذلك. تفحص طبقات تنقيح المعلومات الشخصية القابلة للتعريف (PII) بحثًا عن البيانات الحساسة. وتتحقق مصنّفات السُّميّة من المحتوى الضار. لا يمرّ شيء دون أن يُفحَص.
إليك ما أحبطني خلال جلسة السبورة تلك: لا شيء من هذا غريب. ولا شيء منه يتطلب اختراقًا بحثيًا. إنه انضباط هندسي مطبَّق على مجال جديد. السبب في أن معظم الشركات لا تفعله هو أنه مكلف وبطيء ولا يظهر جيدًا في العروض التوضيحية. فروبوت المحادثة الغلاف يمكن بناؤه في عطلة نهاية أسبوع وعرضه على مجلس إدارة يوم الاثنين. أما نظام ذكاء اصطناعي محكوم بشكل سليم فيستغرق شهورًا. خمّن أيهما يحصل على التمويل.
لدى صناعة الذكاء الاصطناعي مشكلة العروض التوضيحية: فالشيء الذي يبهر المستثمرين في عرض تقديمي هو، معماريًا، نقيض الشيء الذي يحمي المستخدمين في الإنتاج.
لماذا يعامل القانون بيانات الشخصية وكأنها مشعّة؟
سؤال يطرحه عليّ كل مدير تقنية أتحدث إليه: "ما مدى سوء التعرّض القانوني هنا، حقًا؟"
الجواب: قد يكون وجوديًا.
بموجب قانون CCPA، يمكن مقاضاة أي شركة إذا سُرقت معلومات شخصية غير مشفّرة بسبب إخفاق في الحفاظ على "إجراءات أمنية معقولة". والتعويضات القانونية هي 750 دولارًا لكل مستهلك لكل حادثة. اضرب ذلك في 64 مليون سجل فتصل إلى مسؤولية نظرية قدرها 48 مليار دولار. لن تحكم أي محكمة بذلك المبلغ كاملًا، لكن حتى جزءًا منه كفيل بإنهاء الشركة.
بموجب اللائحة العامة لحماية البيانات (GDPR)، تبلغ العقوبات حدًّا أقصى قدره 20 مليون يورو أو 4% من إجمالي الإيرادات السنوية العالمية — أيهما أعلى. أما قانون الذكاء الاصطناعي الأوروبي (EU AI Act)، الذي يصنّف الذكاء الاصطناعي للتوظيف على أنه "عالي الخطورة"، فيفرض غرامات تصل إلى 35 مليون يورو أو 7% من إجمالي الإيرادات العالمية لعدم الامتثال لمتطلبات تقييمات المخاطر الإلزامية والإشراف البشري.
لكن إليك ما يفوت معظم التحليلات القانونية: الضرر الذي يلحق بالسمعة أسوأ من الغرامات. تحدثت إلى رئيسة موارد بشرية في شركة ضمن Fortune 500 بعد بضعة أسابيع من الاختراق. أخبرتني أن فريقها كان يقيّم أدوات التوظيف بالذكاء الاصطناعي وقلّص القائمة إلى ثلاثة موردين. وبعد قصة McHire، ألغى الرئيس التنفيذي المبادرة بأكملها. قال: "سنفعلها يدويًا لعام آخر. لن أكون العنوان الرئيسي التالي."
هذه هي التكلفة الحقيقية. ليست على Paradox.ai فحسب، بل على كل شركة ذكاء اصطناعي شرعية تحاول بناء الثقة مع المشترين من المؤسسات. اختراق كارثي واحد يسمّم البئر للجميع.
كيف تحكم فعليًا ذكاءً اصطناعيًا يتخذ قرارات بشأن الناس؟
هنا عليّ أن أكون صادقًا بشأن شيء غير مريح: أطر الحوكمة تبدو مملة. ISO 42001، وNIST AI RMF، وOWASP Top 10 لنماذج اللغة الكبيرة — هذه ليست الأمور التي تثير حماس المؤسسين في حفلات العشاء. لكنها الأمور التي تفصل الشركات التي تنجو من التدقيق التنظيمي عن الشركات التي لا تنجو.
ISO 42001 هو أول معيار دولي في العالم لأنظمة إدارة الذكاء الاصطناعي. إنه يطالب المؤسسات بتحديد المخاطر الخاصة بالذكاء الاصطناعي، ووضع أهداف واضحة للشفافية والأمان، وإجراء تقييمات للأثر لكل نظام ذكاء اصطناعي، والحفاظ على مراقبة مستمرة عبر عمليات تدقيق داخلية. إنه ليس مجرد ملء خانات — بل نظام إدارة يجبرك على التفكير في حوكمة الذكاء الاصطناعي بالطريقة نفسها التي تفكر بها في الضوابط المالية.
يوفّر إطار NIST لإدارة مخاطر الذكاء الاصطناعي المرتكز السياسي، منظّمًا حول أربع وظائف: الحوكمة (GOVERN)، والتخطيط (MAP)، والقياس (MEASURE)، والإدارة (MANAGE). في اختراق Paradox، أخفقت وظيفة الحوكمة (GOVERN) بأوضح صورة — لم تكن هناك أي مساءلة تنظيمية عن إيقاف حساب المسؤول القديم الذي ظلّ قابعًا هناك منذ عام 2019.
أما إطار OWASP — ولا سيما تحديثه لعام 2025 الخاص بالذكاء الاصطناعي الوكيل (agentic AI) — فيمنح المطوّرين تصنيفًا مرتّبًا لأخطر الثغرات. اختطاف هدف الوكيل (Agent Goal Hijack)، حيث يغيّر محتوى خبيث السلوك الأساسي للوكيل. وإساءة استخدام الأدوات (Tool Misuse)، حيث يُخدَع الوكيل لاستخدام قدرة مشروعة لغرض ضار. وتسميم الذاكرة (Memory Poisoning)، حيث تُحقَن بيانات سيئة في الذاكرة طويلة الأمد لوكيل دائم.
للاطّلاع على التفصيل التقني الكامل لكيفية تقاطع هذه الأطر، بما في ذلك تفاصيل التنفيذ وخارطة طريق للمديرين التنفيذيين مدتها 90 يومًا، نشرتُ ورقة مصاحبة مفصّلة. لكن الملخص التنفيذي هو هذا: بحلول عام 2026، لن تكون حوكمة الذكاء الاصطناعي اختيارية. بل ستكون شرطًا مسبقًا للتعامل مع أي مؤسسة لديها فريق قانوني.
"ألا يمكننا فقط إضافة الأمان لاحقًا؟"
يسألني الناس هذا باستمرار. الجواب دائمًا هو نفسه، وهو دائمًا غير مريح: لا. لا يمكنك.
الأمان الذي يُثبَّت بعد وقوع الأمر هو مسرحية أمنية. إنه قفل على باب اقتُلع أصلًا من مفصّلاته. اختراق McHire يثبت هذا — كان لدى Paradox.ai مصادقة. وكان لديها بوابة إدارية. وربما كان لديها عملية مراجعة أمنية ما. لكن لأن الأمان لم يكن مدمجًا في البنية منذ اليوم الأول، كان النظام كله بقوة كلمة مرور يمكن لطفل صغير تخمينها.
اعتراض آخر أسمعه: "لكننا نستخدم مزوّد خدمة سحابية كبير. أليس أمنهم جيدًا بما يكفي؟" مطوّر Paradox في فيتنام اخترقته برمجية خبيثة تجارية جاهزة — لا ثغرة في البنية التحتية السحابية. يمكن أن يكون أمن مزوّدك السحابي مثاليًا ومع ذلك يُخترق نظامك لأن مطوّرًا أعاد استخدام كلمة مرور عبر خدمات. المحيط ليس حيث تظن.
ثم هناك الاعتراض الذي يغضبني حقًا: "مورّد الذكاء الاصطناعي لدينا يتولى الأمان." هذا بالضبط ما ظنّته ماكدونالدز. فقد أسندت توظيفها بالذكاء الاصطناعي إلى Paradox.ai، وبفعلها ذلك، أسندت وضعها الأمني إلى مورّد كانت بوابته الإدارية محمية بـ "123456". سلسلة التوريد هي المحيط الأمني الآن. إذا لم تحكم البنية التحتية للذكاء الاصطناعي لدى موردّيك بالصرامة نفسها التي تطبّقها على نفسك، فأنت لا تفوّض المخاطرة — بل تتجاهلها.
الفكرة التي لا أستطيع التخلّص منها
إليك ما أعود إليه مرارًا، بعد أسابيع من تفجّر قصة McHire أول مرة.
أربعة وستون مليون شخص — كثير منهم مراهقون، وكثيرون يتقدّمون لأول وظيفة لهم — جلسوا أمام شاشة وأجابوا عن أسئلة من روبوت محادثة بالذكاء الاصطناعي. شاركوا معلومات عن أنفسهم لأن النظام أمرهم بذلك. لم يكن لديهم أي نفوذ، ولا قوة تفاوض، ولا قدرة على قول "في الحقيقة، أفضّل ألا أخضع لاختبار شخصية لأقلّب شرائح البرغر." كان عدم تكافؤ القوى تامًّا.
والنظام الذي كان يحفظ بياناتهم — أسماءهم، وملفاتهم السلوكية، وتقييم الذكاء الاصطناعي لـشخصياتهم — كان محميًا بكلمة المرور نفسها التي تستخدمها ابنتي لحساب Roblox الخاص بها.
بنينا أنظمة ذكاء اصطناعي قادرة على تقييم الشخصية البشرية على نطاق واسع. لكننا نسينا فقط أن نحمي البشر.
هذه ليست مشكلة تقنية. إنها مشكلة قيم. إنها ما يحدث حين تعامل الصناعة الذكاء الاصطناعي كمنتج للشحن بدلًا من نظام للحوكمة. حين يلتقي "تحرّك بسرعة واكسر الأشياء" بـ "نتخذ قرارات آلية بشأن أرزاق الناس."
عصر الغلاف انتهى. الشركات التي ستنجو من الموجة التالية من التنظيم، ومن الاختراق التالي، ومن الحساب العلني التالي — ستكون تلك التي بنت الأمان في الأساس، لا تلك التي ثبّتته بعد العنوان الرئيسي. في Veriprajna، هذا هو النوع الوحيد من الذكاء الاصطناعي الذي نحن مستعدون لبنائه. لا لأنه أسهل. بل لأن البديل لا يمكن الدفاع عنه.
كلمة المرور "123456" ينبغي أن تكون أثرًا من الماضي. والبنية التي سمحت لها بأن تكون ذات أهمية ينبغي أن تنقرض. والأربعة والستون مليون شخص الذين انكشفت بياناتهم يستحقون أفضل من تعريف الصناعة الحالي لـ "جيد بما يكفي."